SASE للشركات المتوسطة في روسيا: المكونات، التكاليف الحقيقية، واختيار بين Cato وCloudflare One والبدائل المحلية
دليلك الخبير لـ SASE للشركات المتوسطة في روسيا: ماذا يحتوي هذا النظام، كيفية تخطيط الهجرة، تفصيل التكاليف الحقيقية، رؤى حول Cato وCloudflare One في روسيا، أماكن العثور على البدائل المحلية، بالإضافة إلى قوائم التحقق، الأُطر، دراسات الحالة، وخطوات قابلة للتنفيذ.
محتوى المقال
- مقدمة: لماذا يهم الأمر الآن وماذا ستكسب
- الأساسيات: مفاهيم sase الجوهرية لنكون على نفس الموجة
- تفصيل عميق: كيف يعمل sase تحت الغطاء
- الممارسة 1: تقييم جاهزيتك لـ sase (منهجية 2-4 أسابيع)
- الممارسة 2: خارطة طريق تنفيذ sase (90-180-360 يوماً)
- الممارسة 3: أنماط معمارية sase للشركات المتوسطة في روسيا
- الممارسة 4: التكاليف الحقيقية والنماذج المالية (tco/roi)
- نظرة على البائعين: cato networks، cloudflare one، والبدائل المحلية
- الممارسة 5: الهجرة السلسة من mpls وvpn الكلاسيكي إلى sase
- الممارسة 6: كتابة سياسات أمان sase لا تعرقل العمل
- الممارسة 7: إدارة ومراقبة عمليات sase
- الأخطاء الشائعة: ما يجب تجنبه
- الأدوات والموارد: ماذا تستخدم في الممارسة
- دراسات الحالة والنتائج: شكلها بالأرقام
- الأسئلة المتكررة: إجابات على الأسئلة الصعبة
- الخاتمة: تحويل الاستراتيجية إلى نتائج
مقدمة: لماذا يهم الأمر الآن وماذا ستكسب
إذا كنت مسؤولاً عن تقنية المعلومات والأمان في شركة متوسطة في روسيا، فأنت تواجه عدة تحديات في آن واحد: ضمان اتصال سريع ومستقر لفريقك عبر المكاتب والفروع والمواقع البعيدة؛ الامتثال لمتطلبات حماية البيانات والتنظيمية؛ وتقليل التكاليف مع إدارة المخاطر التشغيلية. شهدت السنوات الأخيرة نمواً كبيراً في البُنى التحتية الموزعة، ونماذج العمل الهجينة، وترحيل الخدمات الحيوية إلى السحابة. لذلك، فإن SASE (حافة خدمة الوصول الآمن) ليست مجرد مصطلح دارج، بل هي طريقة عملية لتوحيد الشبكات والأمان في طبقة واحدة يسهل إدارتها.
في هذا المقال، ستحصل على نظرة شاملة: ما يتألف منه نظام SASE، ولماذا هو مفيد بشكل خاص للشركات المتوسطة في روسيا، وكيف تبدو التكلفة الحقيقية الإجمالية للملكية، متى يكون من المنطقي اختيار حزم دولية (مثل Cato Networks وCloudflare One)، متى تعتمد على الحلول المحلية، ومتى يكون النهج المختلط هو الأفضل. سننتقل معك عبر منهجيات جاهزة الاستخدام خطوة بخطوة، أُطر تخطيطية، قوائم تحقق، أخطاء شائعة، ودراسات حالة من الواقع. بنهاية القراءة، سيكون لديك خطة جاهزة لتضعها على مكتبك وتبدأ في التنفيذ.
الأساسيات: مفاهيم SASE الجوهرية لنكون على نفس الموجة
ما هو SASE؟
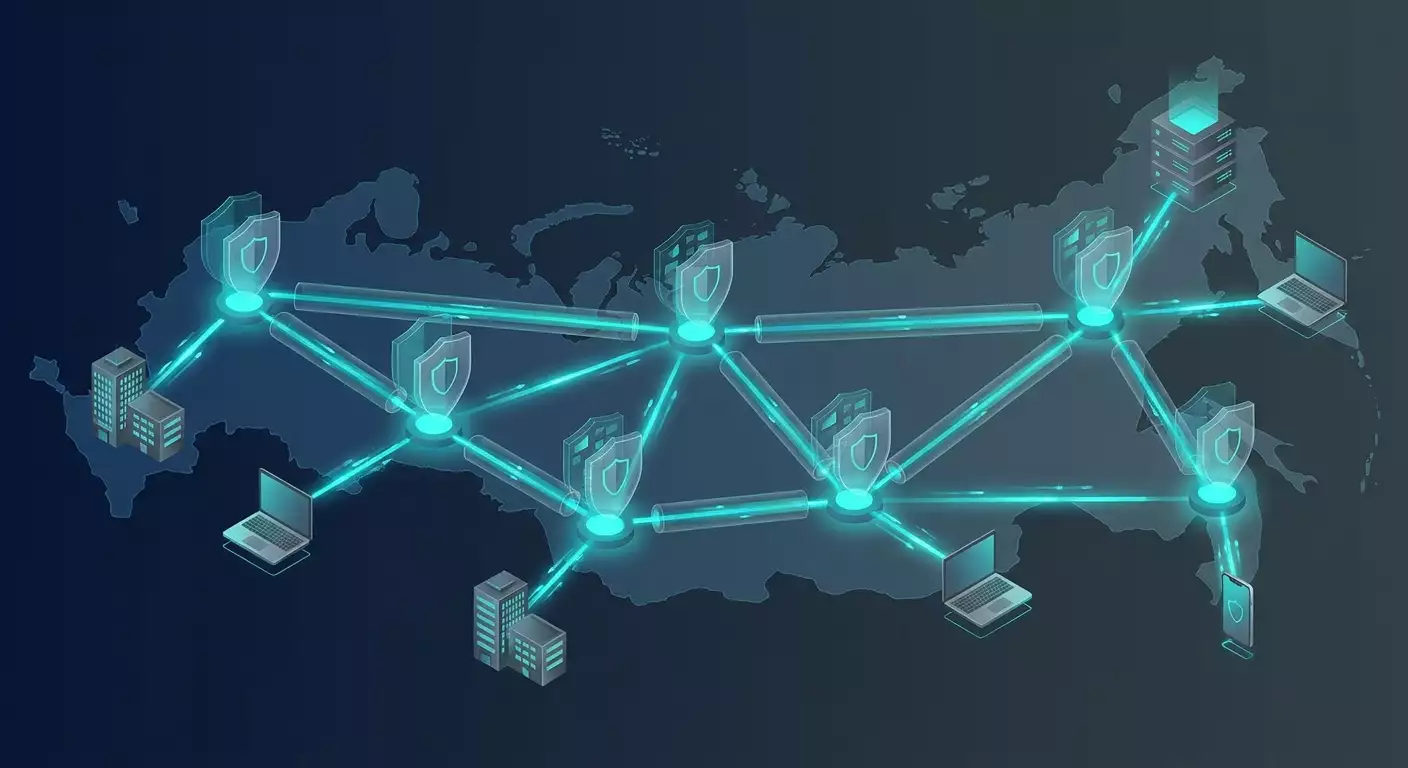
SASE هو نموذج يجمع بين وظائف الشبكة (SD-WAN/الاتصال) مع وظائف الأمان (SSE) في منصة سحابية مُقدَّمة عبر نقاط حضور موزعة (PoPs). بدلاً من بناء "محور" إلى مركز بياناتك الخاص وتوجيه الحركة عبر نقطة فحص مركزية، يقدم SASE محيط سحابي قريب من المستخدم ينفذ نفس السياسات على كل المستويات بغض النظر عن ما إذا كان المستخدمون في المكاتب أو الفروع أو السحب أو مراكز البيانات.
ماذا يحتوي النظام؟
- SD-WAN — توجيه ذكي عبر الإنترنت، التشفير، تجميع الروابط، جودة الخدمة (QoS)، وتصحيح الأخطاء الأمامي (FEC). يحل محل أو يدعم MPLS/VPN بين المواقع.
- SSE (حافة الخدمة الآمنة) — طبقة أمان سحابية تضم SWG (بوابة الويب الآمنة)، ZTNA (الوصول الشبكي بشبكة الثقة الصفرية)، CASB، FWaaS (جدار حماية كخدمة)، DLP، فلترة DNS، RBI (عزل المتصفح)، مكافحة التصيّد، والتشغيل في بيئة معزولة.
- الهوية والسياق — الدخول الموحد (SSO عبر SAML/OIDC)، التحقق متعدد العوامل (MFA)، تقييم جاهزية المستخدم/الجهاز، تحديد الموقع الجغرافي، وتقييم المخاطر.
- نقاط الحضور (PoPs) والشبكة العالمية — نقاط تواجد جغرافية موزعة مع وصلات خلفية خاصة عبر بنية مزود SASE.
لماذا هو مفيد للشركات المتوسطة؟
- سياسات موحدة بدلاً من خليط من الأدوات الفردية في كل فرع.
- سهولة التوسع: افتح مكتباً جديداً، اتصل بأقرب نقطة حضور، واحصل على كل الوظائف فوراً.
- دعم العمل الهجين بسلاسة: يحصل المستخدمون من بُعد على نفس السياسات كالذين في المكاتب.
- انخفاض التكاليف الإجمالية للملكية بفضل التوحيد وتقليل الأجهزة والدوائر المكلفة مثل MPLS.
- الامتثال الشفاف عبر التوثيق المركزي، السياسات والتقارير.
القيود والخصوصيات المحلية في روسيا
سياق مهم: حدود قانونية وفنية مرتبطة بـ 152-FZ (البيانات الشخصية)، 187-FZ (البنية التحتية الحيوية للمعلومات)، شهادات FSTEK/FSB لأدوات الحماية والتشفير، وقواعد تعيين موقع البيانات. قد يواجه مزودو SASE الدوليون قيوداً على توفر الخدمة والعقود مع كيانات روسية، فضلاً عن مخاطر قانونية للمشغلين. لذلك تحظى التكوينات الهجينة بشعبية؛ تجمع بين خدمات SSE السحابية مع VPNs/NGFWs محلية، أو الاعتماد الكامل على الحلول المحلية.
مصطلحات رئيسية يجب معرفتها
- الثقة الصفرية — منح الوصول بناءً على مبدأ أقل امتياز، مع فحوصات للمستخدم والجهاز والسياق.
- فك التشفير في الخط — فك حركة TLS للفحص العميق (ضروري لـ SWG وDLP).
- نقطة الحضور (PoP) — نقطة تواجد مزود حيث تتصل المواقع/العملاء.
- التوجيه المقسّم — توجيه جزء من الحركة عبر سحابة SASE وجزء آخر بشكل مباشر.
- وضعيات CASB — مراقبة API في SaaS، وكيل داخلي، وكيل أمامي، وكيل عكسي.
تفصيل عميق: كيف يعمل SASE تحت الغطاء
هيكل الطائرات (Planes)
- طائرة البيانات (Data Plane) — القنوات ونقاط الحضور التي تتدفق بها الحركة. البروتوكولات الرئيسية تشمل IPsec، WireGuard، TLS عبر QUIC، بالإضافة إلى FEC، تخزين مؤقت للتقطع، ومستويات خدمة زمن الانتقال (SLA).
- طائرة التحكم (Control Plane) — إدارة السياسات، التوجيه، جرد المستخدمين/الأجهزة، التوثيق المركزي، والتحليلات.
البروتوكولات والأداء
تستخدم الفروع عادة IPsec أو نفق UDP خاص من مزود SD-WAN. يمتلك المستخدمون النهائيون وكيل ينشئ نفقاً باستخدام WireGuard، IPsec/IKEv2، أو TLS/QUIC. هذا يعني تأخيراً منخفضاً جداً على الإنترنت غير المستقر عبر FEC والاتصالات السريعة، مع فعالية خاصة لـ QUIC على الشبكات المحمولة.
الفحص والتشفير في الخط
يتطلب SWG وFWaaS غالباً فك تشفير TLS، مما يخلق تحديات في إدارة الشهادات مثل التعامل مع شهادات الجذر المؤسسية ومواجهة تثبيت الشهادات في التطبيقات. خطط استثناءات حسب الفئة مسبقاً واختبر جيداً منصات SaaS الحيوية.
الهوية والسياق
يرتكز نموذج الثقة الصفرية على مصادقة قوية وإثبات حالة الجهاز. عادةً: الدخول الموحد عبر موفري هوية مؤسسة (مثل AD FS، Keycloak، أو مزودين تجاريين)، MFA عبر OTP أو إشعارات الدفع، وفحوص جاهزية الجهاز (تشفير الأقراص، مضاد الفيروسات، إصدارات نظام التشغيل، وجود الشهادات).
الرصد ومستويات الخدمة (SLOs)
- المقاييس: زمن الانتقال إلى PoP، فقدان الحزم، معدل النقل المستقر، وقت فك تشفير TLS، معدلات تطابق السياسات.
- السجلات: تدقيقات المصادقة، تغييرات السياسات، حوادث DLP/مكافحة البرمجيات الخبيثة، وصول للتطبيقات الحرجة.
- مستويات الخدمة: أهداف زمن الانتقال للتطبيقات الرئيسية (RDP/VDI، ERP، VoIP)، أهداف توافر نقاط الحضور، أوقات استجابة الحوادث.
اتجاهات عام 2026
- عملاء eBPF على محطات العمل للتوجيه المتقدم للحركة بدون اعتراض TLS في الوكلاء.
- HTTP/3 وQUIC كإعدادات افتراضية في أنفاق العملاء واتصالات بين PoPs.
- سياسات وصول مدعومة بالذكاء الاصطناعي مع تقييم المخاطر بناءً على سلوك المستخدم وجهازه.
- إدارة وضعية أمان البيانات فوق SSE: تحكم شامل في البيانات المخزنة والمنقولة عبر SaaS وIaaS والبريد ونقاط النهاية.
- إشعارات جلبها المستخدم: مطالبة مستخدم آلية في الوقت المناسب تشرح أسباب رفض الوصول لتخفيف الضغط على مركز العمليات ومكتب الدعم.
الممارسة 1: تقييم جاهزيتك لـ SASE (منهجية 2-4 أسابيع)
الخطوة 1. جرد التطبيقات والبيانات
- إنشاء جرد التطبيقات: محلية، IaaS، SaaS؛ حدد المالكون، مستوى الأهمية، أنواع البيانات (البيانات الشخصية، الأسرار التجارية، البيانات المالية)، وموقع البيانات.
- بناء خريطة تدفق الحركة: من أين وأين تذهب الحركة (المكاتب، المستخدمون عن بُعد، الشركاء، المتعاقدون)، مع توثيق المنافذ والبروتوكولات.
- تحديد قائمة متطلبات: الامتثال (152-FZ، FSTEK حسب الحاجة)، مستويات الخدمة (SLA)، التوثيق، واحتفاظ البيانات.
الخطوة 2. تحليل الشبكة والأمان الحالية
- جرد WAN: مزودو الخدمات، أنواع القنوات، MPLS، IPsec، النطاق الترددي، الموثوقية، التكاليف.
- توثيق أجهزة الحافة: NGFWs، UTMs، الوكلاء، مراكز تجميع VPN، المصادقة، MFA.
- جمع المقاييس: زمن الانتقال إلى SaaS الرئيسية، استخدام القنوات، الحوادث خلال 6-12 شهراً.
الخطوة 3. تحديد ملفات وصول الهدف
- الشخصيات المستخدمية: موظفو المكاتب، المستخدمون عن بُعد، العاملون في الخطوط الأمامية، المديرون، المتعاقدون.
- نموذج المصفوفة: التطبيقات التي يمكن الوصول إليها من قبل من، وتحت أي سياق (حاسب شخصي مملوك مقابل مشترك، مؤكد الحالة مقابل غير مؤكد).
الخطوة 4. تحليل الفجوات وتحديد الأولويات
قارن حالتك الحالية مع رؤيتك لـSASE. أنشئ قائمة مهام: خطوات سريعة (مثل ZTNA لتطبيقات حرجة محدودة للمستخدمين عن بُعد) ومشاريع كبرى (ترحيل الفروع من MPLS إلى SD-WAN). حدد 3-5 مؤشرات أداء رئيسية: تقليل الحوادث، تحسين التوفر، وفر التكاليف التشغيلية.
قائمة التحقق عند الانتهاء
- خرائط التطبيقات والبيانات.
- نموذج وصول الثقة الصفرية.
- جرد أصول الشبكة والأمان.
- جدول زمني للهجرة.
- تقييمات المخاطر والافتراضات.
الممارسة 2: خارطة طريق تنفيذ SASE (90-180-360 يوماً)
المرحلة 1 (0-90 يوم): خطوات سريعة وتجربة
- تجربة ZTNA: وصل 1-2 من التطبيقات الداخلية الحرجة (مثل نظام المحاسبة، بوابة المطور) مع MFA على مستوى الجهاز وقيود جغرافية.
- SWG للعمال عن بُعد: تمكين التصفية السحابية للويب، التصنيف، مكافحة التصيد؛ إعداد استثناءات محددة لمواقع البنوك والمدفوعات.
- جرد التكاملات: SSO، MFA، EDR، MDM؛ تحديد الحد الأدنى لمتطلبات جاهزية الأجهزة.
- ترحيل SD-WAN لموقع واحد: حيث توجد 2-3 قنوات إنترنت مستقلة.
المرحلة 2 (90-180 يوم): توسيع التغطية
- إضافة فروع على دفعات: 3-5 مكاتب لكل دورة، مع إجراءات انتقال قابلة للتكرار.
- سياسات DLP للبيانات الحساسة عبر البريد، نماذج الويب، SaaS؛ تنفيذ تدفقات عمل الأذونات.
- API الخاص بـ CASB لأهم SaaS: مراقبة الروابط العامة، المستخدمين الخارجيين، تكنولوجيا الظل.
- عمليات SOC: ربط أحداث SSE مع EDR/SIEM، إنشاء كتب الإجراءات.
المرحلة 3 (180-360 يوم): التحسين وتبسيط القديم
- إيقاف تشغيل مراكز VPN القديمة للسيناريوهات المغطاة بـ ZTNA.
- إعادة تكوين التوجيه: المزيد من نقاط الانفصال المحلية عبر PoPs الخاصة بـ SASE، وتقليل النقل الخلفي إلى مراكز البيانات.
- مراجعة التكاليف: إعادة التفاوض على عقود MPLS، إزالة UTMs الفروع، توحيد التراخيص.
- مراجعة ختامية: مقارنة مؤشرات الأداء قبل وبعد، وتحسين SLOs والميزانيات.
الأدوار ومسؤوليات RACI
- مالك منتج SASE (عادة CISO/CTO): تحديد الأهداف، الأولويات، والميزانية.
- مهندس الشبكة: SD-WAN، التوجيه، وصلات PoP.
- مهندس الأمان: السياسات لـ SWG، ZTNA، DLP؛ التكامل مع موفري الهوية وEDR.
- فريق العمليات: إدخال الفروع والمستخدمين، مراقبة SLA.
- مالكو التطبيقات التجارية: المتطلبات والموافقة.
الدليل السريع: بدء سريع بدون بيروقراطية
للتجارب القصيرة واختبار الفرضيات داخل روسيا، خدمات خوادم VPN التجارية القابلة للإعداد السريع مع إعدادات منضبطة تعتبر مثالية. vpn.how يسمح لك بإطلاق خادم VPN شخصي (عنوان IP مخصص، غير مشترك) خلال 5 دقائق بعد الدفع، بدعم لبروتوكولات مثل WireGuard، OpenVPN، IKEv2، L2TP، SSTP. تغطي مواقع الخوادم موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانجر. خيارات الدفع تشمل البطاقات الروسية (مثل Tinkoff، Ozon)، SBP، وUSDT/BTC. تبدأ الأسعار من 490₽ يومياً أو 2490₽ شهرياً مع تخفيضات للطويلة الأجل وسياسة عدم حفظ السجلات. هذه المنصة رائعة للتجارب الأولية واختبارات إثبات المفهوم عندما تحتاج سريعاً للتحقق من التوجيه، التأخير، توفر SaaS، أو منح وصول مؤقت لمقاولين دون إجراءات شراء معقدة. للإنتاج، الأفضل الانتقال إلى بنيتك التحتية الخاصة أو حلول GOST-VPN المعتمدة.
الممارسة 3: أنماط معمارية SASE للشركات المتوسطة في روسيا
النمط A: 1-10 فروع، حتى 1000 موظف
- مركز البيانات/السحابة: اتصال بأقرب PoP عبر IPsec/التوجيه السريع؛ المسار العكسي عبر FWaaS الخاص بـ SASE.
- الفروع: أجهزة CPE مع خطي ISP، نفق إلى PoP، انفصال محلي لـ SaaS.
- المستخدمون: وكيل ZTNA/SWG مع MFA وفحوصات جاهزية بسيطة (تشفير الأقراص، EDR).
- السياسات: تصنيفات الويب، اكتشاف SaaS الظل، الوصول إلى التطبيقات الداخلية اعتماداً على مجموعات AD ومستويات المخاطر.
النمط B: 11-50 فرع، تغطية جغرافية وطنية
- SD-WAN لتحسين القنوات: نشط-نشط، FEC، تقسيم فرعي حسب نوع الحركة (VoIP، VDI، SaaS).
- التخزين المؤقت/التحسين للمحتوى المتكرر (مع وعي CDN)، الفحص الانتقائي لـ TLS.
- اللوائح المحلية: استثناءات للمناطق ذات التأخير العالي؛ اختيار PoP بناءً على زمن الانتقال والتحميل.
النمط C: هجين مع مكونات محلية
عندما تكون المتطلبات القانونية وتوفر الخدمات الأجنبية محدودة، يظهر النمط الهجين: مكونات SSE السحابية المتاحة في روسيا مع VPN/NGFW محلية ووكلاء. قد يدير بوابة وصول محلية ZTNA، بينما يتم تصفية الويب عبر SWG محلي. تتم إدارة الهوية عبر موفري هوية مؤسسية يدعمون SAML/OIDC.
التقسيم والثقة الصفرية
- شرائح الوصول: المستخدمون، المتعاقدون، المديرون، حسابات الخدمة — جميعهم بسياسات مميزة حسب نوع الجهاز والزمن.
- نموذج "هوية التطبيق": نشر الخدمات الداخلية بأسماء التطبيقات بدلاً من شبكات IP، مع تسجيل جلسات تفصيلي.
- الوصول في الوقت المناسب للمديرين مع MFA إلزامي وتسجيل صوتي للجلسة (عبر PAM إن توفر).
التوفر العالي والتعافي
- نقطتا حضور بشكل افتراضي لكل فرع/موقع، مع فشل تلقائي للنفق مدعوم باتفاقية مستوى الخدمة.
- VPN احتياطي محلي للطوارئ عند تعطل SSE.
- إدارة خارج النطاق لأجهزة CPE والأجهزة الحرجة.
الممارسة 4: التكاليف الحقيقية والنماذج المالية (TCO/ROI)
هيكل التكاليف
- التراخيص: رسوم شهرية لكل مستخدم/موقع؛ إضافات اختيارية لـ DLP، RBI، CASB.
- الأجهزة: أجهزة CPE للفروع، وترقيات محتملة للموجهات.
- الاتصال: استبدال/إضافة وصلات الإنترنت، وإيقاف MPLS.
- التشغيل: التنفيذ، إدخال الأنظمة، المراقبة، SOC، التدريب.
- تكاليف خفية: توقف أثناء الهجرة، تكييف PKI لفحص TLS، تكامل الدخول الموحد.
أرقام تقريبية للشركات المتوسطة
بناءً على تجربة النشر وقوائم الأسعار العامة، لشركات تضم 300-1500 مستخدم في روسيا توقع تقريباً:
- SSE لكل مستخدم (SWG+ZTNA بدون DLP مكثف): حوالي 8-20 دولاراً أمريكياً/مستخدم/شهر. تخضع لقيود العملة والعقود.
- SASE كامل (يشمل تراخيص SD-WAN/الموقع): زيادة 50-150 دولاراً أمريكياً/موقع/شهر حسب السعة.
- هجينة محلية: تراخيص NGFW/VPN للموقع بالإضافة إلى اشتراكات SWG/الهوية السحابية؛ غالباً 500-1500 ₽/مستخدم/شهر مع توفير من MPLS.
- نفقات رأسمالية على CPE: الشراء الأولي من 40,000 إلى 150,000 ₽ للفرع إذا كانت الأجهزة الجديدة داعمة لـ SD-WAN.
مخطط العائد على الاستثمار
- احسب مصاريف MPLS ودعم UTM/Proxy الفروع.
- قارنها بنموذج إنترنت + SD-WAN وSSE السحابي.
- أضف وفورات من إيقاف مراكز VPN وانخفاض الحوادث (وقت الدعم، التوقف).
- قدّر زمن تحقيق القيمة: غالباً 2-4 أشهر مع الانتشار التدريجي.
نصائح عملية لعمليات الشراء
- اختر تراخيص مرنة لمدة 12 شهراً مع خيارات تعديل عدد المستخدمين.
- فاوض على اتفاقيات مستوى الخدمة والعقوبات لفترات توقف نقاط الحضور، بما في ذلك طرق القياس.
- تأكد من شفافية السجلات: الصيغ، التصدير لـ SIEM، والامتثال لـ 152-FZ.
- خصص 10-15% للاندماج وضبط السياسات الأمنية.
نظرة على البائعين: Cato Networks، Cloudflare One، والبدائل المحلية
Cato Networks
نقاط القوة: شبكة نقاط حضور مملوكة عالمية مع باك بون خاص، دمج أصلي لـ SD-WAN وSSE، عمليات ناضجة، أداء متوقع. عميل موحد سهل الاستخدام وسياسات مركزية. قيود السوق الروسية: توافر الخدمة ومسائل تعاقد مع كيانات روسية، بالإضافة لمخاوف قانونية حول البيانات والفوترة. غالباً ما يُستخدم عبر المقرات الفرعية الأجنبية أو الشركات التابعة إذا سمح القانون.
Cloudflare One
نقاط القوة: تغطية واسعة لنقاط الحضور، وكلاء عالي الأداء على شبكة Anycast عالمية، نظام SWG/ثقة صفرية قوي، تكامل سلس مع SaaS/IdP، دعم ممتاز لـ HTTP/3/QUIC. قيود السوق الروسية: احتمال تقييد توفر الخدمة وشروطها للعملاء الروس، ما يتطلب مراجعة قانونية شاملة واختبارات جدوى التعاقد والدفع.
الحلول المحلية والهجينة
تحل الحزم المركبة غالباً محل SASE الموحد "المتكامل" داخل الاختصاص القضائي الروسي:
- SD-WAN وخدمات المشغل: شركات الاتصالات الروسية الكبرى تقدم بدائل L3VPN/MPLS وSD-WAN مُدارة—موثوقة للشبكات الخلفية مع SLA مركزي وإدارة موحدة.
- NGFW/VPN: مجموعة واسعة من المنتجات المحلية تدعم IPsec/IKEv2 ووحدات تحكم سحابية، تُستخدم على حواف الفروع ولحركة آمنة بين المواقع.
- SWG/فلترة DNS: فلترة ويب سحابية ومحلية مع تصنيف ومكافحة الاحتيال، متكاملة مع AD وتقارير امتثال لـ 152-FZ.
- ZTNA/وصول عبر الوكيل: عدة مزودين يقدمون وحدات ZTNA/SDP أو نشر تطبيقات داخلية عبر الوكيل مع MFA وتدقيق.
- DLP/مراقبة البيانات: أنظمة DLP محلية ناضجة توفر تحكماً داخل الخط وعلى نقاط النهاية، متكاملة مع البريد والويب ومستودعات الملفات.
نصيحة احترافية: اطلب من البائعين خرائط امتثال توضح وظائفهم مقارنة بمكونات SASE (SD-WAN، SWG، ZTNA، CASB، FWaaS، DLP) ورسومات نشر واضحة تشمل السجلات، تخزين البيانات، والتوافق مع عمليات الأمن لدى شركتك.
الممارسة 5: الهجرة السلسة من MPLS وVPN الكلاسيكي إلى SASE
نظرية الانتقال
الفكرة الأساسية هي تجنب التغيير المفاجئ الكبير. هاجر الحركة على مراحل: ابدأ بحركة المستخدمين للإنترنت عبر SWG، ثم منح الوصول للتطبيقات الداخلية عبر ZTNA، وبعدها هاجر قنوات الفروع إلى SD-WAN—مع تقليل MPLS تدريجياً من المسارات الحاسمة.
خطة الانتقال خطوة بخطوة
- التكرار: بالتوازي مع القنوات الحالية، أنشئ نفقاً إلى PoP؛ قم بتوجيه جزء من حركة الويب الخاصة بالمستخدمين عبر SWG.
- تجربة التطبيق: نشر 1-2 خدمة داخلية عبر ZTNA لمجموعة اختبار.
- التقسيم: إنشاء ملفات شخصية معتمدة على المخاطر (مديرون/المستخدمون العاديون/المتعاقدون)، تفعيل MFA وفحوصات جاهزية أساسية.
- هجرات الفروع على دفعات: ترحيل 2-3 مكاتب لكل دورة، مع قياس المقاييس قبل وبعد وخيارات تراجع واضحة.
- إيقاف القديم: عند الاستقرار، قم بإيقاف تشغيل UTM/proxy الفروع وتقليل استخدام MPLS.
نقاط فحص الجودة
- زمن إعداد جلسة ZTNA (الهدف ≤ 2 ثانية).
- زمن الانتقال المتوسط إلى PoP للمستخدمين عن بُعد (الهدف ≤ 50-70 مللي ثانية؛ قد يكون أعلى في المناطق النائية).
- تخفيض حوادث التصيّد والبرمجيات الخبيثة (الهدف −30% خلال 3-6 أشهر).
- ثبات VoIP/الفيديو عبر SD-WAN (فقدان أقل من 1%، تعويض تخزين مؤقت).
الممارسة 6: كتابة سياسات أمان SASE لا تعرقل العمل
إطار تطوير السياسات
- تصنيف البيانات: عامة، داخلية، سرية، سرية للغاية.
- تحديد الشخصيات والسياقات: موظف، متعاقد، مدير؛ جهاز الشركة أو الشخصي؛ شبكات موثوقة أو غير موثوقة.
- خطط الاستثناءات مسبقاً: استثناء المجالات المالية، الصحية، والمصرفية من فك تشفير TLS.
- اختيار نقاط التنفيذ: SWG، ZTNA، API CASB، نقطة نهاية DLP، FWaaS.
- اعتماد وضع التنبيه فقط أولاً، ثم التفعيل التدريجي للحظر.
نماذج قواعد فعّالة
- SWG: حظر الفئات غير الشرعية (البرمجيات الخبيثة، تعدين العملات الرقمية)، ضبط تحميل الملفات التنفيذية بدقة، التنبيه والتأكيد قبل الوصول لمنصات مشاركة الملفات وتبادلها.
- ZTNA: الوصول مقيد بمجموعات AD، MFA إلزامي، وصول إداري في الوقت المناسب، حظر BYOD بدون فحوص جاهزية.
- CASB: حظر الروابط العامة للملفات السرية، إلغاء حقوق التنزيل للمستخدمين الخارجيين، مراقبة أذونات OAuth.
- DLP: نماذج للبيانات الشخصية والمالية، تأكيد مزدوج على التحويلات الخارجية، إخفاء شبه كامل في التقارير.
خفض الاحتكاك للمستخدم
- حظر مفسر: إبلاغ المستخدمين بأسباب الحظر وما يمكنهم فعله.
- خطط تجاوز للحالات الإيجابية الكاذبة: أزرار «طلب الوصول» سريعة تُرسل إلى مالكي التطبيق.
- الإطلاق التدريجي: 2-4 أسابيع في وضع المراقبة مع حلقات تغذية راجعة للمالكين.
الممارسة 7: إدارة ومراقبة عمليات SASE
أنشطة يومية
- مراقبة نقاط الحضور والأنفاق، تتبع التأخير/التقطع واستخدام النطاق الترددي.
- التحقق من تحفيزات SWG/DLP، تحقيق في الشذوذ ومحاولات التصيد.
- تدقيق تغييرات السياسات وإدخال المستخدمين/الفروع الجديدة.
مركز العمليات الأمنية والتعامل مع الحوادث
- التكامل مع SIEM: توحيد صيغ السجلات، المحللات، الإثراء ببيانات GeoIP/WHOIS.
- كتب إجراءات للتصيّد (الحظر، الإشعار، إعادة تدريب المستخدم)، تسرب البيانات (الحظر، تنبيه مسؤول حماية البيانات، التحقيق).
- معايير التصعيد: P1 إذا تعطل نقطتا حضور متتاليتان في منطقة؛ P2 إذا تجاوزت الإيجابيات الكاذبة لـ DLP 10% يومياً.
أهداف اتفاقية ومستويات الخدمة
- توافر نقاط الحضور > 99.9% شهرياً، زمن استعادة النفق < 60 ثانية.
- الاستجابة لحوادث P1 < 30 دقيقة لاستقرار الحركة.
- زمن إدخال الفروع: ≤ يوم عمل واحد مع اتصال جاهز.
الأخطاء الشائعة: ما يجب تجنبه
- هجرات مفاجئة شاملة: محاولة نقل كل الحركة والتطبيقات دفعة واحدة يكاد يضمن توقف النظام.
- عدم التحضير لـ PKI لفحص TLS يؤدي إلى أخطاء شهادات جماعية وتعطيل المستخدمين.
- تجاهل IdP وجاهزية الأجهزة: بدون هوية قوية، يصبح ZTNA "مجرد VPN آخر".
- الاستهانة باللوجستيات في الفروع: عدم وجود خطين مستقلين يعني أن SD-WAN لن يجلب الفوائد المرجوة.
- التركيز فقط على سعر الترخيص: فإن التكلفة الإجمالية تتشكل من التكامل، التشغيل، وإزالة القديم.
الأدوات والموارد: ماذا تستخدم في الممارسة
التحليلات والتشخيص
- محللات الحركة: NetFlow، sFlow، IPFIX لتحليل الحركة قبل الهجرة.
- اختبار التأخير: مساعدة بواسطة أدوات ping، فحوص HTTP إلى SaaS وPoPs، معاملات اصطناعية.
- أدوات PKI: توليد وتوزيع شهادات الجذر، إدارة مخازن الثقة.
البنية التحتية وVPN
- WireGuard، IPsec، OpenVPN للاختبارات والإعدادات المؤقتة؛ strongSwan وLibreswan كخيارات IPsec.
- NGFWs مع إدارة سحابية للفروع إذا اخترت نهجاً هجيناً.
الهوية، MFA، MDM
- موفرو الهوية الداعمين لـ SAML/OIDC، المجموعات، السمات، وMFA.
- MDM/EDR لفحوص الجاهزية: تشفير الأقراص، مكافحة الفيروسات، سياسات التحديث.
العمليات والأشخاص
- نماذج RACI لأدوار مشروع SASE.
- كتالوجات السياسات حسب فئة البيانات والتطبيق.
- كتب إجراءات SOC للحالات الشائعة.
دراسات الحالة والنتائج: شكلها بالأرقام
الحالة 1: سلسلة بيع بالتجزئة، 40 متجرًا عبر روسيا
المشكلة: MPLS مكلف، UTMs متناثرة، تصيد في نقاط البيع وموظفي المكاتب. الحل: نظام SASE هجين—SD-WAN مع رابطين إنترنت (أساسي/احتياطي)، SWG سحابي، ZTNA للبوابة الداخلية وERP، IdP مع MFA. النتائج خلال 6 أشهر: تقليل متوسط زمن الانتقال للـ ERP بنسبة 25-35%، انخفاض حوادث التصيد 40%، توفير ~18% في التشغيل على القنوات/التراخيص، تقصير مدة إدخال المتاجر الجديدة من 1-2 أسبوعين إلى يومين.
الحالة 2: شركة تصنيع، 8 فروع ومصنع
المشكلة: وصول بطيء إلى PLM/SCADA عبر مركز البيانات، بوابات VPN مكلفة، تدقيقات معقدة. الحل: وصلات PoP للفروع، نشر تطبيقات PLM/داخلية عبر ZTNA مع فحوص الحالة؛ فحص انتقائي لـ TLS، استثناءات للمنافذ الصناعية. النتائج: توفر التطبيقات 99.95%، زمن استعادة متوسط للمسار 30-40 ثانية، توثيق مركزي متوافق؛ انخفاض التوقف 20% ربعياً.
الحالة 3: شركة خدمات تكنولوجيا المعلومات، 300 موظف عن بُعد
المشكلة: خادم VPN التقليدي مثقل، انقطاعات متكررة في ساعات الذروة، وجود SaaS ظل، مشاكل وصول المقاولين. الحل: ZTNA حسب التطبيق، SWG للعن بُعد بسياسات تصنيف، API CASB لأهم SaaS، وصول في الوقت المناسب للمديرين. النتائج: إعداد الاتصال أقل من 2 ثانية لـ 85% من المستخدمين، خفض حركة مرور VPN المركزية 70%، تقليل طلبات الدعم الفني المتعلقة بالشبكة 30%.
الأسئلة المتكررة: إجابات على الأسئلة الصعبة
1. هل يمكنني تنفيذ SASE تدريجياً بدون استبدال كل الأجهزة؟
بالطبع. ابدأ بحركة مستخدمي الإنترنت عبر SWG وZTNA المستهدفة للتطبيقات الحرجة. انشر SD-WAN وترقيات الفروع على دفعات. هذا يقلل المخاطر ويوفر قيمة مبكرة.
2. كيف أتعامل مع فحص TLS دون كسر تطبيقات الأعمال؟
وزّع شهادات الجذر مسبقاً، أدرج المجالات الحيوية لاستثناء فك التشفير، ابدأ بوضع التنبيه فقط، ثم قم بتفعيل الحظر تدريجياً.
3. هل من الواقعي استبدال MPLS بالإنترنت وSD-WAN؟
في معظم الحالات نعم—مع بعض التحفظات. تحتاج إلى قناتين مستقلتين، وأولوية حركة مناسبة، FEC، والمراقبة. يمكن أن يبقى MPLS كنسخة احتياطية للخدمات الحيوية جداً.
4. كيف أضمن الالتزام بـ 152-FZ وتخزين السجلات؟
اختر حلولاً تدعم تخزين السجلات محلياً، وتحكم بموقع PoP/البيانات، والتصدير إلى SIEM الخاص بك. للقطاعات الحكومية أو ذات البنية التحتية الحساسة، اتبع متطلبات شهادات FSTEK/FSB.
5. هل أحتاج إلى موفر هوية خاص لـ ZTNA؟
عملياً نعم. الهوية هي جوهر ZTNA. ستحتاج إلى مجموعات وصفات وتفعيل MFA، ويفضل أتمتة عملية إدخال وخروج المستخدمين.
6. ما الذي يجعل SASE أفضل من "خادم VPN" تقليدي؟
SASE يقدم وصولاً على مستوى التطبيق، سياسات سياقية، حماية داخلية للويب والبيانات، بالإضافة إلى قابلية التوسع دون عنق زجاجة في مراكز VPN المركزية.
7. هل يمكنني استخدام مزودي SASE أجانب في روسيا؟
في بعض الأحيان—عبر كيانات أجنبية أو تواجد محلي—لكن هناك قيود قانونية ومخاطر. دائماً قم بالمراجعات القانونية واختبارات التوفر. الحلول الهجينة مع المكونات المحلية غالباً هي الخيار الأفضل.
8. ماذا هو المهم أكثر في التجربة: الميزات أم مؤشرات الأداء؟
كلاهما مهم، لكن للاستحصال على دعم الأعمال، الاستقرار (التأخير، نجاح الاتصال) وتجربة المستخدم الشفافة، بالإضافة إلى سرعة الإدخال، هي الأهم.
9. كيف أتعامل مع المتعاقدين وBYOD؟
ZTNA مع قيود الأجهزة: بدون تقييم جاهزية، فقط نشر ويب معزول مقيد بأقل الصلاحيات؛ يُفضل تأمين أجهزة مشغلة أو حلول VDI.
10. متى سأرى التوفير؟
عادة خلال 3-9 أشهر حسب سرعة إيقاف MPLS والمعدات القديمة. الفوائد الفورية تشمل تقليل الحوادث وتسريع وصول SaaS.
الخاتمة: تحويل الاستراتيجية إلى نتائج
SASE ليس منتجاً واحداً «مغلفاً» بل هو نهج لتنظيم الشبكات والأمان حول المستخدمين والتطبيقات. قيمته خاصة للشركات المتوسطة في روسيا: توسيع سريع، توحيد السياسات، تقليل الاعتماد على الأجهزة والحدود القديمة. ابدأ بالجرد، جرب ZTNA وSWG، ثم أدخل الفروع تدريجياً وابدأ بإيقاف الأجهزة القديمة. ضع في اعتبارك القوانين المحلية، موقع البيانات، وتوافر الموردين. احتفظ بأدوات النشر السريع جاهزة للتجارب لتقصير دورات القرار. انقل للإنتاج فقط ما يجتاز اختبارات الضغط والتحقق القانوني ويتناسب مع عمليات SOC وتقنية المعلومات لديك. اتخذ خطوات صغيرة الآن: اختر 1-2 خدمة حرجة، فعّل ZTNA، قس المقاييس، وتحقق من SWG لمكافحة التصيد — وستضع بذلك أساساً لبنية رقمية قوية وآمنة لسنوات مقبلة.