تجاوز NAT في خوادم VPN لعام 2026: كيف تتجاوز NAT بسهولة بدون عناء
اكتشف تقنيات تجاوز NAT لخوادم VPN في عام 2026: ثقب UDP، NAT-T لبروتوكول IPsec، خوادم STUN/TURN، أنواع NAT وتأثيرها على الاتصال. إعدادات عملية، حالات واقعية، تشخيص CGNAT، نصائح أمنية، واتجاهات التطور مع بروتوكولات QUIC وMASQUE.
محتوى المقال
- لماذا يعطل nat اتصال خوادم vpn وكيف نتجاوزه
- نظرة عامة على تقنيات تجاوز nat: من ثقب الثغرة إلى turn
- ثقب ثغرة udp: سريع وجريء لكن بتفاصيل
- Stun، turn، ice: الركائز المتقدمة لتجاوز nat
- Ipsec وnat-t: جعل esp يعمل خلف nat
- Wireguard، openvpn، quic، وmasque: الاختيار في 2026
- تشخيص nat: فهم بيئتك
- الإعدادات والوصفات: المنزل، المكتب، السحابة
- الأمن والخصوصية والامتثال
- نصائح عملية وأنماط يجب تجنبها
- حالات واقعية وإحصائيات 2026
- الأسئلة الشائعة: إجابات سريعة لأسئلة صعبة
لماذا يعطل NAT اتصال خوادم VPN وكيف نتجاوزه
ما هو NAT حقًا
قد يبدو NAT مألوفًا لكنه جار معقد. يقوم بإخفاء عناوين IP الخاصة خلف عنوان عام واحد ويعيد تعيين المنافذ بحيث تشترك عشرات الأجهزة في اتصال إنترنت واحد. هذا الأمر مريح وآمن واقتصادي. لكن المشكلة هي أن NAT يسمح بسهولة بالاتصالات الصادرة لكنه يحجب طلبات الإنترنت الواردة بشكل افتراضي. تعتمد أنفاق VPN على ثبات أزواج العنوان:المنفذ، لكن NAT يغيرها بشكل غير متوقع. النتيجة أن النفق قد يتصل ثم ينقطع فجأة بدون تحذير. هل جربت مجرد "ثقب ثغرة"؟ هذا ينفع حتى يتغير تعيين NAT. لذا نحتاج إلى تجاوز NAT — مجموعة حيل ذكية للمرور عبر NAT دون المساس بالأمان أو المنطق.
أنواع NAT ولماذا تهم
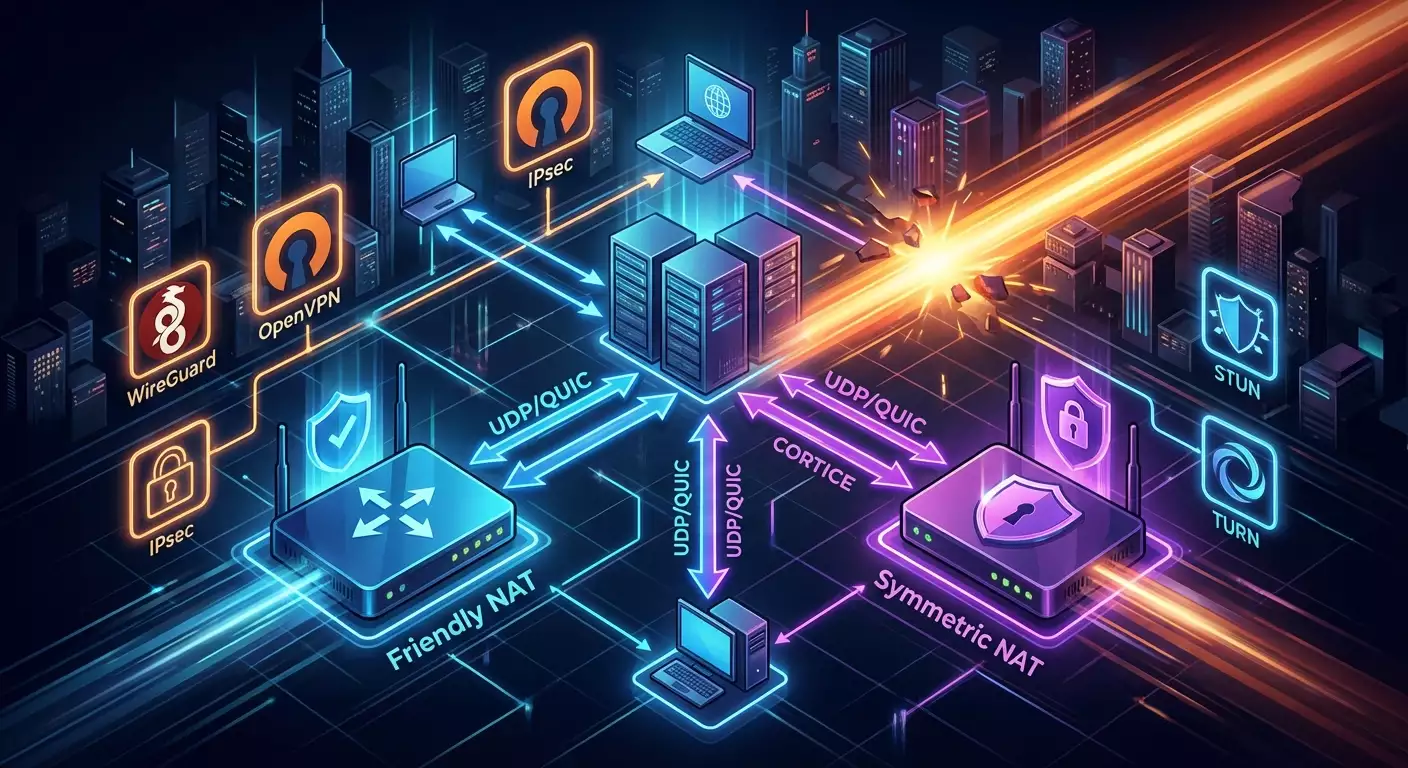
NAT له شخصيات مختلفة. هناك أربعة أنواع رئيسية: Full Cone، Restricted Cone، Port-Restricted Cone، وSymmetric. الثلاثة الأولى أكثر ودية: بمجرد إنشاء الاتصال الصادر، تصل الردود. الأصعب هو Symmetric NAT: يعين تعيينات عنوان:منفذ فريدة لكل وجهة خارجية. لذا نافذتك للإنترنت لخادم A لا تعمل لخادم B. هذا النوع غالبًا ما يكسر أنفاق الند للند ويجعل ثقب الثغرة تحديًا. في 2026، مع شبكات الهاتف المحمول وضغط IPv4 ستقابل كثيرًا CGNAT، الذي يعمل مثل Symmetric NAT. هذا يعني أننا نحتاج غالبًا إلى وسيط — STUN، TURN، أو بدائل أخرى.
كيف يؤثر هذا على خوادم VPN في الحياة الواقعية
تتفاعل بروتوكولات VPN بشكل مختلف مع إعادة كتابة العنوان والمنفذ. ESP في IPsec لا يتوافق مع NAT على الإطلاق ويجب أن يُغلف ضمن UDP (NAT-T). يعمل OpenVPN عبر UDP بثبات لكنه يحتاج أحيانًا إلى إشارات إبقاء متكررة. WireGuard أسرع وأبسط، لكن Symmetric NAT يكسر جلسات "الصمت". عندما تتكرر حركة النفق دون تغيير، قد يظن NAT: «هذا يكفي تواصل» ويغلق التعيين فجأة ويصمت العميل. الحل؟ الحفاظ على الجلسات حية بإرسال عبوات منتظمة، ترتيب المنافذ مسبقًا، واستخدام أحيانًا الترحيل عبر TURN أو بروكسيات QUIC.
ما يجب الانتباه إليه في 2026
العالم يتجه نحو QUIC، MASQUE، وConnect-UDP/Connect-IP عبر HTTP/3. المزيد من المزودين يحجبون المنافذ غير القياسية ويدفعون نحو CGNAT. ينمو IPv6 لكنه غير متوفر دومًا على «الأميال الأخيرة». لذا تظل مهارات تجاوز NAT ضرورية. الخبر الجيد: الأدوات تتطور. ظهرت بروكسيات QUIC سريعة، WireGuard يتعامل مع التنقل بشكل أفضل، وحزم IPsec في الأنظمة الشائعة تؤدي أداء جيدًا خلف NATات شديدة. سنحاصرك NAT من كل الزوايا، مضمون.
نظرة عامة على تقنيات تجاوز NAT: من ثقب الثغرة إلى TURN
لمحة سريعة عن الأساليب
مجموعة الأدوات تشمل ثقب ثغرة UDP (تقليدي للند للند وVPN)، NAT-T لـ IPsec (ESP داخل UDP/4500)، STUN لاكتشاف تعييناتك الخارجية، TURN كترحيل موثوق، ICE لاختيار المسار الأمثل، وUPnP/PCP لفتح المنافذ على أجهزة التوجيه المنزلية. في المؤسسات، تكتسب أنفاق HTTP/3 (QUIC)، MASQUE، وConnect-UDP شهرة لتجاوز الفلاتر الصارمة. أحيانًا يساعد وضع TCP على المنفذ 443، لكنه يأتي بمزيد من الكمون. نفضل الجمع بين الطرق بدل الاعتماد على واحدة فقط.
متى تستخدم كل طريقة
إذا كان NAT للعميل ودودًا (Full أو Restricted Cone)، يعمل ثقب ثغرة UDP وWireGuard القياسي بسلاسة. يحتاج Symmetric NAT أو CGNAT المحمول غالبًا إلى TURN أو بروكسيات QUIC. لـ IPsec، خصوصًا في الاتصال بين المواقع، NAT-T إلزامي؛ والشبكات غير المستقرة تستوجب DPD وإشارات إبقاء متكررة. تتبع تطبيقات المتصفح معايير WebRTC باستخدام STUN+TURN+ICE. لأنظمة VPN المكتبية التي تركز على السرعة — اختر أنفاق QUIC أو WireGuard؛ وللوصول بأي ثمن — OpenVPN TCP 443 أو ترحيلات MASQUE.
معايير الاختيار والمؤشرات
نركز على ثلاثة أشياء: معدل نجاح الاتصال، استقرار الجلسة، والأداء. التأخير والتقلب أهم من السرعة الخام إذا كنت تستخدم صوت أو RDP. قس نسبة نجاح تجاوز NAT، زمن إنشاء النفق (TTT)، متوسط التدفق، والجودة تحت خسارة. معيار جيد 2026: فوق 95% نجاح عبر الترحيلات تحت CGNAT، أقل من ثانيتين لإنشاء النفق، ولا أكثر من 20% هبوط في السرعة مقارنة بـ UDP النقي.
القيود والمنطق السليم
كل طريقة لها مزايا وعيوب. ثقب الثغرة هش مع Symmetric NAT. TURN يضمن الاتصال لكنه يستهلك حركة وموارد الخادم. HTML TCP قد يزيد الكمون بسبب الترحيل المزدوج. QUIC سريع لكن ليس كل جدران الحماية المؤسسية تسمح به بحرية. UPnP/PCP مفيد بالمنزل لكنه ممنوع غالبًا في العمل. الاستراتيجية بسيطة: جرب الروابط المباشرة أولًا، ثم بروكسيات QUIC، بعدها TURN، وأخيرًا TCP على 443 في الحالات الصعبة.
ثقب ثغرة UDP: سريع وجريء لكن بتفاصيل
كيف يعمل ببساطة
يتصل عميلان خلف NAT بخادم منسق ويتعرفان على عنوان:منفذهما العام. يتبادلان هذه البيانات ويرسلان عبوات UDP متزامنة لبعضهما. يتعرف NAT على تدفقات الصادر ويسمح للردود بالمرور. إذا لم يكن NAT متماثلًا، «النافذة» تتطابق والعبوات تمر. النتيجة: قناة UDP مباشرة بدون ترحيل وكمون منخفض للغاية. فكر فيها كـ«لكمة متزامنة» لقدمي الملاكمة — كلاهما يوجه ضربة في نفس الوقت ويتجاوزان الجدار.
العملية خطوة بخطوة
1) يرسل كل عميل طلب STUN للخادم المنسق ليحصل على التعيين الخارجي. 2) يتبادلون العناوين عبر قناة إشارة (غالبًا API عبر HTTPS). 3) يطلقان دفعة من عبوات UDP على عنوان الطرف الآخر، يجربان عدة منافذ إذا لزم الأمر. 4) عند استلام رد، يحفظان المسار ويبدآن إرسال إشارات إبقاء كل 15–25 ثانية. 5) يعيدون العملية إذا تغيرت التعيينات. في 2026، يضيف كثير من العملاء «تشتت» للإشارات لتجنب اكتشاف NAT لنمط وإغلاق النافذة.
أين تفشل وكيف تصلح
Symmetric NAT أو CGNAT الصارم هما العقبة الأكبر. الاتصالات المباشرة قد تفشل كليًا. الحلول تشمل تقليل الفواصل الزمنية بين الضربات، تجربة منافذ بديلة (443، 80، 53)، والانتقال إلى بروكسيات QUIC. استخدم إشارات إبقاء قوية لكن لا تفرط — التردد العالي يقتل البطارية والنطاق الترددي. الهدف حوالي 20 ثانية مع مجال ±. إذا كان المزود يحد من UDP «المشتبه به»، جرب منفذ 443/QUIC — غالبًا ما يتجاوز أجهزة DPI الصارمة.
حالة واقعية
ربط فريق DevOps مهندسين عن بُعد مع عناقيد Kubernetes من دول تعاني من CGNAT كثيف. WireGuard النقي نجح بنسبة 72%. أضافوا «تجاوز NAT من مرحلتين»: أولًا ثقب ثغرة مع إشارات إبقاء متشتتة، ثم تحوّل لبروكسيات QUIC. النتيجة: نجاح 98%، الكمون ارتفع 12 مللي ثانية، التدفق انخفض 9%. المستخدمون كانوا راضين، وتكاليف الترحيل معتدلة لأن نصفهم اتصل مباشرة.
STUN، TURN، ICE: الركائز المتقدمة لتجاوز NAT
لماذا نحتاج STUN
STUN خدمة بسيطة تخبرك: «هكذا تراك الإنترنت». تبلغ عنوان IP والمنفذ الخارجيين وأحيانًا نوع NAT. لعملاء VPN، هي وسيلة سريعة لاتخاذ قرار هل يستحق ثقب الثغرة أم الأفضل تجهيز ترحيل. خفيفة وسريعة ورخيصة. في الإنتاج، نشغل عدة خوادم STUN حول العالم لتقليل تأخير المصافحة. نحفظ النتائج لبضع دقائق إذ تميل التعيينات للاستقرار.
متى يكون TURN ضروريًا
TURN هو ترحيل الترحيلات. عندما تفشل المسارات المباشرة، يتم توجيه حركة UDP أو TCP عبر خادم TURN كنقطة ثالثة. نعم، يستهلك المزيد من النطاق والكمون، لكنه يعمل بشكل موثوق مع Symmetric NAT وCGNAT. في 2026، يستخدم مشغلو المحمول CGNAT على نطاق واسع، مما يجعل TURN/البروكسيات ضرورية. النسخ والتوسع الأفقي ضروريان لتفادي الاختناقات. نفذ تحديد معدلات ذكي وأولوية للحركة التفاعلية مع تقليل حركة البيانات الضخمة.
ICE كقائد للطرق
يقوم ICE باختيار أفضل مسار: يجرب UDP مباشر، يفحص مرشحين مختلفين (المضيف، الانعكاسي، المرحل)، ثم يلجأ لـTURN إذا لزم الأمر. في VPN، يمكن تحويل هذه المنطق إلى عميل هجين يختبر الاتصال ويختار «الطريق السعيد». يزداد الاقتران مع QUIC: تجربة UDP WireGuard، ثم بروكسي QUIC، ثم TURN. إذا حجبت جدران الحماية المؤسسية QUIC، أخيرًا اللجوء إلى TCP 443.
الأداء والتكلفة
تكلفة STUN تكاد تكون معدومة. TURN يضيف نفقات لحركة المرور وتشفير المعالج. لكنه يعوض بتقليل الطلبات وحالات الفشل. عادة، TURN يضيف 10–30 مللي ثانية RTT، أحيانًا أكثر إذا كان الترحيل بعيدًا. وضع الترحيلات قريبًا من العملاء يساعد دائمًا. ضبط TTL لإشارات الإبقاء: 15–25 ثانية يناسب معظم NATات، 30–60 ثانية يحفظ البطارية لكنه قد يفقد الجلسات.
IPsec وNAT-T: جعل ESP يعمل خلف NAT
لماذا يتعارض ESP مع NAT
ESP لا يستخدم منافذ، لكن NAT يعتمد عليها. عند رؤية NAT حزمة IPsec ESP، لا يستطيع إعادة كتابتها بشكل صحيح أو إرسال الردود. النتيجة؟ نفق يُفقد. NAT-T يغلف ESP داخل UDP، عادة على المنفذ 4500، ليُرى NAT أنه يحمل منفذ ويتصرف بثبات.
تفاصيل NAT-T
يتفق العملاء على استخدام التغليف داخل UDP، يتحولون إلى المنفذ 4500، وينقلون ESP بداخله. تحولات اكتشاف النظير الميت (DPD) وإشارات إبقاء IKE تحافظ على التعيين. تدعم أغلب حزم IPsec الحديثة (لينكس، ويندوز، ماك، iOS، أندرويد) هذا ضمن الإعدادات الافتراضية. ملحوظة: بعض جدران الحماية القديمة تحجب UDP 4500؛ في هذه الحالات، استخدم UDP 500 كخطة بديلة، أو أعد التفاوض على الخيارات، أو غلف الحركة عبر بروكسي QUIC لتجاوز السياسات الصارمة.
إعدادات توفر الوقت والجهد
اضبط DPD على 10–15 ثانية لاكتشاف الانقطاعات بسرعة وإعادة إنشاء النفق. حافظ على إشارات إبقاء NAT حول 20 ثانية مع تعديل للشبكات المتنقلة. ادير التجزئة بتفعيل PMTUD أو تقليل MTU بمقدار 60–80 بايت لأن تغليف UDP يضيف زائدًا. سجلات IKEv2 لا تقدر بثمن — تكشف بالتحديد عن موضع كسر الجلسات ومن هو الطرف الذي يغلق التعيين أولًا.
المشكلات الشائعة
Double NAT (جهاز توجيه منزلي مع CGNAT مزود الخدمة) مع مؤقتات خمول تعيد التعيين بعد 30 ثانية. الحل بإشارات إبقاء قوية أو ترحيلات QUIC. أحيانًا DPI يحجب ESP-in-UDP بشكوك. حينها انقل الحركة إلى UDP 443 متنكرة كبروتوكول QUIC. وأهم من ذلك، تحقق من تزامن الساعة — مشاكل النظام تعطل IKEv2 أكثر مما تتصور.
WireGuard، OpenVPN، QUIC، وMASQUE: الاختيار في 2026
WireGuard: السرعة والبساطة
WireGuard يفضل المسارات البسيطة وUDP السريع. في 2026، أضاف تنقل ذكي: إذا تغير عنوان IP للعميل (من Wi-Fi إلى LTE)، يعيد النفق التشغيل بسرعة. لتجاوز NAT، اجعل PersistentKeepalive بين 15–25 ثانية. تواجه CGNAT مع مؤقتات صارمة؟ أضف بروكسي QUIC. المزايا: كمون منخفض، تشفير قوي، إعداد بسيط. العيوب: ليس دومًا مسموح به عبر جدران UDP الصارمة.
OpenVPN: الحصان العملي المتعدد
OpenVPN عبر UDP يمر عبر معظم NATات؛ عبر TCP 443 يعمل عبر جميع الشبكات المؤسسية تقريبًا. لكن TCP داخل TCP يزيد الكمون وقد يسبب تجمد الاتصال عند فقد الحزم. استخدم UDP مع tls-crypt أو tls-crypt-v2 لإخفاء التواقيع. لأقصى استقرار، TCP 443 خيار جيد—لكن حذر المستخدمين من انخفاض السرعة 20–40% وزيادة الكمون.
QUIC، MASQUE، وConnect-UDP
QUIC نجم الصعود. يتحمل الخسائر جيدًا، يعمل عبر UDP، ويمر عادة عبر 443/UDP الذي لا تحجبه كثير من الشبكات. MASQUE وConnect-UDP/Connect-IP تبني أنفاق عبر HTTP/3 تبدو كحركة ويب عادية. هذا مفيد في بيئات المؤسسات وخلف Symmetric NAT. العيب: تحتاج إلى خوادم بروكسي خلفية لكنها قابلة للتوزيع عالميًا. بيانات 2026 تظهر أن أنفاق QUIC تحقق 10–20% مرونة أفضل في الشبكات «الملوثة» مقارنة بـ UDP الخام بدون ترحيلات.
توصيات عملية
إذا كانت شبكتك «عادية»، اختر WireGuard أو OpenVPN UDP. إذا كان الجدار ناري صارمًا، استخدم QUIC/MASQUE. للوصول بأي ثمن، OpenVPN TCP 443 خيار أخير. لاتصالات بين المواقع والإعدادات القديمة، IPsec مع NAT-T. وابقَ على عميل هجين يجرب الخيارات بالترتيب لتوفير كثير من وقت الدعم.
تشخيص NAT: فهم بيئتك
تحديد نوع NAT
استخدم اختبارات STUN لتحديد نوع NAT في الطريق. إذا تغير تعيين المنفذ بين وجهات مختلفة، على الأرجح هو Symmetric. التعيينات المستقرة تشير إلى Restricted أو Port-Restricted Cone. احتفظ بالنتائج على العملاء وضمّنها بالسجلات—يساعد فرق الدعم على تجنب التخمين.
الأدوات والسجلات
tcpdump، Wireshark، سجلات عملاء/خوادم VPN المدمجة تشكل الأساس. راقب عبوات UDP الصادرة وردودها، التوقيتات، TTL، وتغييرات المنافذ. الفلاتر: udp.port==51820 لـ WireGuard، udp.port==4500 لـ IPsec NAT-T، tls لـ OpenVPN TCP. راقب أيضًا رسائل ICMP المتعلقة بالحاجة للتجزئة لتشخيص مشاكل MTU.
اختبارات تركيبية
قبل النشر، قم بفحوص تركيبية: نبضات UDP قصيرة، إشارات إبقاء متشتتة، تجارب ثقب ثغرة على منافذ مختلفة، اختبارات احتياط مع QUIC على 443/udp و443/tcp. قس زمن الاتصال ومعدل النجاح. العتبات: أقل من ثانيتين ممتاز، 2–5 ثوان مقبول، فوق 5 ثوان يحتاج تحسينات احتياط.
قائمة فحص المهندس
1) نوع NAT: ودود أم متماثل. 2) مؤقت الخمول واستقرار المنافذ. 3) المنافذ المفتوحة 443/udp و443/tcp. 4) MTU للمسار. 5) خسارة الحزم/التذبذب. 6) سجلات إعادة تجميع النفق. 7) آليات fallback بالترتيب الصحيح. قائمة فحص محسنة تقصر بشكل كبير أوقات حل الحوادث.
الإعدادات والوصفات: المنزل، المكتب، السحابة
أجهزة التوجيه المنزلية وSOHO
UPnP/PCP غالبًا مفعلة على أجهزة التوجيه المنزلية. فعّل PCP بحذر لفتح منافذ WireGuard/OpenVPN. امنح عناوين داخلية ثابتة ومنافذ خارجية مخصصة. إذا فضلت بدون UPnP، ينجح التوجيه اليدوي كذلك. للاستقرار، اجعل إشارات الإبقاء 20 ثانية وخفّض MTU بمقدار 60–80 بايت.
شبكات المحمول وCGNAT
الترحيلات ضرورية هنا. استخدم نهج هجين: جرب UDP مباشرًا، ثم بروكسيات QUIC على 443/udp، ثم ترحيلات TURN. فعّل التنقل القوي لأن الأجهزة تنتقل بين الأبراج ويتغير العنوان كثيرًا. أبقِ نقاط الترحيل قرب العميل إقليميًا. قلل من استعلامات DNS واحفظ النتائج لتسريع إعادة الاتصال.
السحابة وKubernetes
تجنب NodePort لحركة حرجة الكمون؛ افضّل LoadBalancer بدعم UDP أو DaemonSets متخصصة تشغل بروكسيات QUIC. وزع عقد الترحيل عبر مناطق التوافر، فعّل فحوص الصحة، وأعد التشغيل أوتوماتيكيًا عند تدهور القناة. تساعد الإضافات الشبكية مع eBPF في إدارة MTU وتقليل الحمل. قس RTT عند النسبة 95 بين المناطق ووجه العملاء للترحيلات الأقرب جغرافيًا وعنوان IP.
Multi-Cloud وAnycast
Anycast لخوادم STUN/TURN/QUIC يساعد على تقليل زمن إنشاء النفق. أنشئ إعلانات عالمية، راقب العقد المحمّلة، ودورهم بسرعة. استخدم mesh routing بحذر: UDP حساس للمسارات غير المتماثلة. أضف قاطع دائرة: إذا حمل الترحيل ارتفع، انتقل فورًا إلى عقدة قريبة بدون انتظار مهلة طويلة.
الأمن والخصوصية والامتثال
سطح هجوم جديد
تجاوز NAT يفتح أبوابًا لهجمات: تضخيم STUN، هجمات DDoS على TURN، فحص بروكسيات QUIC. فعّل تحديد المعدل، احمِ STUN من الهجمات الانعكاسية، وصفي الشذوذ. لبروكسيات QUIC، طبق التوكين والمصادقة الإلزامية، وتجنب الترحيلات المفتوحة للعامة.
السجلات والخصوصية
اجمع الحد الأدنى من البيانات الوصفية: الوقت، المنطقة، نتيجة محاولة الاتصال، بدون المحتوى. خزّن معرّفات مشفّرة بدلًا من عناوين IP متى سمحت السياسات. استخدم إخفاء هوية المستخدمين. للامتثال، احتفظ بسياسات الحفظ من 7 إلى 30 يومًا، شفّر السجلات عند التخزين، واستخدم مفاتيح منفصلة للبيئة الإنتاجية والاختبار.
الحماية من هجمات نفي الخدمة
حدد محاولات إنشاء النفق مصدرًا بمصدر، وفرض حصص عبر المناطق. قدم تحديات إثبات العمل أو توكنات صغيرة عند الذروة. في TURN، أعطِ أولوية للحركة التفاعلية وقلل تدفق البيانات الضخمة حتى تكتمل التشخيصات.
الثقة الصفرية والتقسيم
تجاوز NAT قد يسمح للحركة بالانتشار أكثر من اللازم. قيد الوصول عبر سياسات المستخدم والجهاز، شهادات قصيرة العمر، وmTLS على البروكسيات. قسم الحركة إلى مناطق تطوير، إنتاج، وإدارية. فعّل التحقق المستمر وفحص حالة الجهاز: لا تحديثات، لا وصول.
نصائح عملية وأنماط يجب تجنبها
5 نصائح سريعة
1) أضف تشتتًا لإشارات الإبقاء. 2) تحقق وقلل MTU إذا كنت غير متأكد. 3) ضع الترحيلات أقرب للمستخدمين. 4) استخدم استراتيجية هجينة: UDP أولًا، ثم QUIC، ثم TCP. 5) سجّل أنواع NAT وزمن إنشاء النفق—شركات الدعم ستشكرك.
ما يجب عدم فعله
تجنب إشارات إبقاء متكررة جدًا 1–5 ثوان—تستنزف البطاريات وتسبب ازدحام النطاق. لا تعتمد على خادم STUN/TURN واحد—بني التكرار. لا تغلف كل شيء في TCP إذا كان UDP أو QUIC قد يشتغل—الكمون يقتل تجربة المستخدم. لا تنسى تزامن الوقت: NTP ينقذ IKE وTLS من مشاكل غريبة.
ضبط دقيق
لعملاء الهاتف المحمول، استخدم إشارات إبقاء متكيّفة: 10–15 ثانية عند النشاط، 25–30 في الخلفية. للعملاء السلكيين، 20 ثانية مثالي. غيّر استراتيجيات المنافذ: 443/udp و53/udp ينجحان أحيانًا حيث 51820 محجوب. اختبر سلاسل fallback — الأتمتة أفضل من الضغطات اليدوية دائمًا.
قائمة نشر مختصرة
حدد الشبكات المستهدفة، نشر STUN بالقرب منها، وصّل بروكسيات QUIC، ووسّع TURN حسب الحاجة. اضبط إشارات إبقاء متشتتة، قلل MTU، راقب زمن إنشاء النفق ومعدلات النجاح. حدّث العملاء ربع سنويًا — مع تطور تقنيات التجاوز.
حالات واقعية وإحصائيات 2026
خدمة SaaS عالمية
شهدت خدمة مع 1.5 مليون عميل نشط أن 38% من الجلسات خلف CGNAT. بعد التحول إلى نهج هجين (UDP، ثم QUIC، ثم TCP)، ارتفعت اتصالات الناجحة من 91% إلى 98.7%، وانخفض متوسط زمن إنشاء النفق من 3.2 إلى 1.9 ثانية. ارتفعت تكاليف الترحيل 14%، لكن انخفضت طلبات الدعم 37%—موفرة وقتًا ومالًا أكثر من تكلفة البنية التحتية.
مهندسو الميدان
فريق يستخدم أجهزة لوحية LTE في مناطق Symmetric NAT حقق 60% نجاح مع WireGuard صافي. وأضاف بروكسي QUIC على 443 وإشارات إبقاء متكيّفة فارتفع النجاح إلى 95%، وزاد الكمون 18 مللي ثانية—مقبول لـ RDP والقياس عن بُعد. المفتاح كان إعادة إنشاء نفق متوقعة ومستقرة.
شبكة شركات مع DPI صارم
حجب DPI حركة UDP تمامًا. الحل كان بروكسي MASQUE وConnect-UDP عبر HTTP/3 على 443، مع OpenVPN TCP 443 كاحتياطي. استخدم 92% من الجلسات QUIC، و8% TCP. TCP كان أبطأ لكن المستخدمين ظلوا منتجين بدل كسر أجهزتهم.
المستخدمون المنزليون مع NAT صارم
فعّل UPnP/PCP مع توجيه منافذ ثابت لـ WireGuard زادت الاستقرار 12% وألغت تذاكر الانقطاع المتكررة. خطوة بسيطة وكان لها تأثير ملحوظ.
الأسئلة الشائعة: إجابات سريعة لأسئلة صعبة
كيف أعرف إذا كنت أملك Symmetric NAT
قم بإجراء اختبارات STUN ضد عدة خوادم: إذا تغير منفذك الخارجي باختلاف الخادم، على الأرجح لديك Symmetric NAT. في هذه الحالة، اعتمد على الترحيلات (TURN/بروكسيات QUIC) وحافظ على إشارات إبقاء بين 15–20 ثانية.
WireGuard أم OpenVPN خلف NAT: ماذا تختار؟
إذا كان شبكتك تسمح بـ UDP، WireGuard أسرع، أبسط وأكثر استقرارًا. إذا حجبت جدران الحماية UDP، استخدم OpenVPN TCP 443 أو بروكسيات QUIC/MASQUE. من المثالي أن يكون لديك عميل يجرب كل الخيارات تلقائيًا.
هل TURN ضروري فقط لـ VPN أم لـ WebRTC فقط؟
ليس دائمًا، لكن خلف CGNAT وSymmetric NAT، يكون TURN أو بروكسيات QUIC ضرورية غالبًا. TURN يعمل كترحيل موثوق لـ UDP/TCP وينقذ الاتصالات حيث تفشل القنوات المباشرة. نعم، يكلف أموالًا لكنه يعوض بثبات عالية.
ما هو أفضل زمن إشارات إبقاء وأفضل MTU؟
ابدأ بـ 20 ثانية إشارات إبقاء وقلل MTU بمقدار 60–80 بايت من الافتراضي. للعملاء mobile، استخدم إشارات إبقاء متكيّفة تزيد في وضع الخمول. إذا لاحظت انقطاعات كل 30–60 ثانية، خفّض الفاصل إلى 15–18 ثانية وأضف بعض التشتت.
هل QUIC أفضل من TCP في تجاوز NAT؟
في معظم الأوقات، نعم: QUIC يتحمل الخسائر أفضل، يستعيد الجلسات أسرع، ويمر عبر 443/UDP الذي غالبًا ما يكون مفتوحًا. إذا كان UDP محجوبًا تمامًا، يبقى TCP 443 خيارًا. لذا احتفظ بكليهما في حقيبة أدواتك.
هل سيساعد IPv6 وهل يجب نشره؟
IPv6 يزيل مشاكل NAT تمامًا إذا كانت لديك اتصال من النهاية إلى النهاية. لكن في 2026، كثير من المزودين لا يملكون IPv6 كامل على «الميل الأخير». استخدم التكديس المزدوج: فعّل IPv6 أينما توفر، واحتفظ بتجاوز NAT لـ IPv4 كخطة احتياطية.
