خادم VPN للاعبين وموالِي البث المباشر: الحماية من هجمات حجب الخدمة وإدارة ذكية لمناطق المطابقة
الدليل الكامل للبث المباشر ولاعبي الرياضات الإلكترونية لاختيار وضبط خادم VPN للألعاب والبث، لمنع هجمات حجب الخدمة، استقرار زمن الاستجابة، والتأثير القانوني على مناطق المطابقة. تعليمات خطوة بخطوة، قوائم مراجعة، تقنيات متقدمة، حالات عملية وأدوات فعالة.
محتوى المقال
- مقدمة: لماذا يهمك هذا الموضوع وماذا ستتعلم
- الأساسيات: المفاهيم الجوهرية (للمبتدئين)
- العمق: مواضيع متقدمة
- التطبيق 1: استراتيجية الحماية من هجمات ddos للموالِي البث
- التطبيق 2: إدارة مناطق المطابقة بدون مخالفة
- التطبيق 3: الأداء — البروتوكولات، mtu، جودة الخدمة، تقسيم الأنفاق
- التطبيق 4: هندسة شبكة المنزل للموالِي البث
- التطبيق 5: بث آمن — rtmp/srt، الترميزات، الأولويات
- التطبيق 6: الحدود القانونية والأخلاقية
- الأخطاء الشائعة: ما يجب تجنبه
- الأدوات والموارد
- دراسات حالة ونتائج
- الأسئلة المتكررة: أجوبة على أسئلة صعبة
- الخاتمة: ملخص وخطوات تالية
مقدمة: لماذا يهمك هذا الموضوع وماذا ستتعلم
إذا كنت تلعب وتبث في الوقت ذاته، فأنت تعيش على تقاطع اللعب في الوقت الحقيقي وجودة البث المثالية. أي تأخير، أو تقلب في زمن الاستجابة، أو هجوم قصير من نوع DDoS قد يكلفك المباراة، ترتيبك أو متابعيك. بيئة الإنترنت في 2025–2026 أصبحت أشد من أي وقت مضى: زيادة في الهجمات المستهدفة من النوع L3/L4 على موالِي البث من اللاعبين، تزايد حركة مرور UDP ذات المسارات غير المتوقعة، تشديد سياسات مكافحة الغش، واعتماد مناطق المطابقة بشكل متزايد على جغرافية الشبكة. هذا الدليل هو بوصلة طريقك. سنبدأ من نظرية خادم VPN الأساسية إلى ضبط البروتوكولات بدقة، ونريك كيف تؤثر على المطابقة بطريقة قانونية وذكية، توقف هجمات DDoS وتحافظ على جودة البث. ستحصل على أُطُر اختبار، قوائم مراجعة، أدلة إعداد الحواسيب وأجهزة الألعاب، إعدادات مرجعية لـ MTU، جودة الخدمة وتقسيم الأنفاق، مع حالات عملية مدعومة بالبيانات. في النهاية، سيكون لديك خارطة طريق بدءاً من تدقيق الشبكة حتى إعداد البث القتالي.
الأساسيات: المفاهيم الجوهرية (للمبتدئين)
معنى خادم VPN للألعاب والبث
خادم VPN يُنشئ نفقاً مشفراً بين جهازك (الحاسوب الشخصي أو الجهاز اللوحي عبر الراوتر) وخادم بعيد. في الألعاب، هذا يتيح لك إخفاء عنوان IP الحقيقي (لتقليل خطر DDoS)، تغيير نقطة الخروج من الإنترنت (لتأثير على المطابقة والمسارات)، وتثبيت الاتصال عبر الاستفادة من تقاطعات مختلفة لمشغل خادم VPN. للبث، من المهم فصل بيانات اللعبة والبث بشكل صحيح كي لا تؤدي التشفير إلى استنزاف الموارد أو تقليل جودة البث.
زمن الاستجابة، التقلب، وفقدان الحزم
- زمن الاستجابة (Ping) هو الوقت الأساسي للاتصال بالميلي ثانية. زمن استجابة منخفض ضروري، لكن للاستمتاع بلعب سلس، الاستقرار أهم.
- تقلب زمن الاستجابة (Jitter) يقيس تغييرات زمن الاستجابة. زيادات مفاجئة بين 5–30 مللي ثانية تعطل مسارات اللعب والتوقيت. غالباً ما يتفوق خادم VPN ذو مسار سلس على خيار اختيار «الخادم الأقرب» فقط.
- فقدان الحزم (Packet Loss) بنسبة 0.1% ملحوظ في ألعاب إطلاق النار. الأسباب تشمل الضغط على المسارات، امتلاء مخازن أجهزة التوجيه، ضبط MTU غير الصحيح أو مشاكل جودة الخدمة.
بروتوكولات خادم VPN وتأثيرها
- WireGuard: بروتوكول خفيف الوزن وسريع مع تشفير حديث. غالباً ما يوفر أفضل زمن استجابة وأقل تقلب.
- OpenVPN UDP: خيار موثوق ومرن. أبطأ أحياناً من WireGuard، لكنه متوافق ومستقر في معظم البيئات.
- OpenVPN TCP: غير مثالي للألعاب (يسبب مشاكل "TCP فوق TCP"), لكنه مقبول لأنفاق البث إذا كانت الشبكة محدودة.
- IKEv2: سريع ومتين ضد تغييرات الشبكة (مفيد لأجهزة الحواسيب المحمولة أو كنسخة احتياطية عبر 4G/5G). غالباً ما يقترب من WireGuard في زمن الاستجابة.
- L2TP, SSTP: حلول متخصصة أو مؤسساتية. استخدمها للألعاب فقط إذا لم تتوفر البروتوكولات الأخرى.
تحويل عناوين الشبكة (NAT)، CGNAT، والحصول على NAT مفتوح للأجهزة
نوع NAT في الأجهزة (مفتوح/معتدل/صارم) يؤثر على تجمعات المطابقة وجودة المحادثة الصوتية. CGNAT لمزود الإنترنت يمكنه حجب الاتصالات الواردة والوصول إلى المنافذ. الاتصال عبر خادم VPN بعنوان IP مخصص أو توجيه المنافذ قد يمنح NAT مفتوح أو معتدل مستقر، مما يحسن المطابقة وميزات P2P في بعض الألعاب.
MTU وMSS: لماذا تتقطع الحزم
قيمة MTU (أقصى حجم للإطار) غير صحيحة تسبب تجزئة وفقدان حزم. لـ WireGuard، MTU بين 1380–1420 عادة فعالة؛ OpenVPN UDP يحتاج إلى 1400–1500 مع ضبط MSS من 1360–1460. القيمة المثالية تعتمد على المسار – جرب بقياس أزمنة ping باستخدام علامة DF (عدم التجزئة).
العمق: مواضيع متقدمة
هجمات DDoS ضد موالِي الألعاب والبث
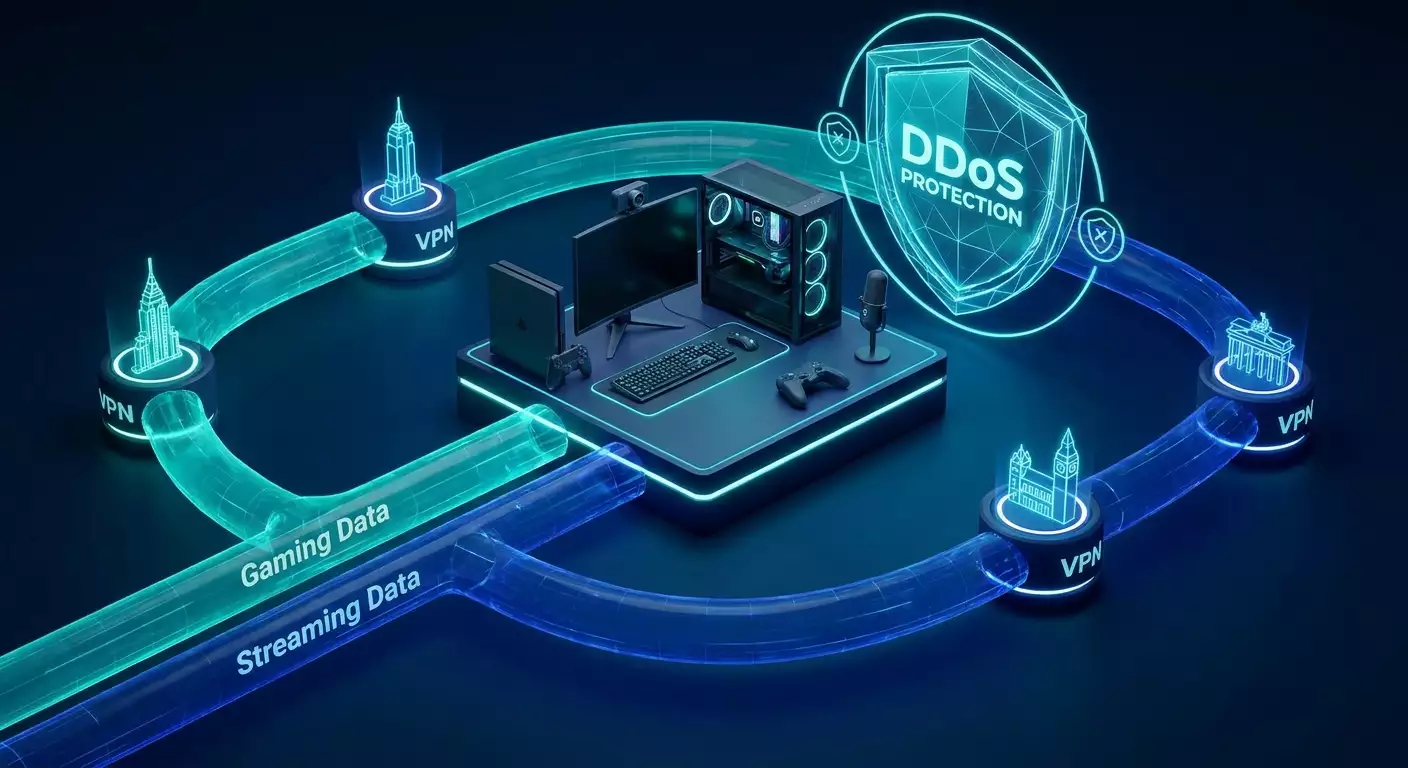
هير بعض طرق الهجوم الشائعة تشمل L3/L4 (كالفيضانات SYN/UDP، التضخيم عبر NTP/CLDAP/SSDP)، وأقل شيوعاً طبقة التطبيق L7 تستهدف خدمات الألعاب والبث. تُستهدف IPاتك العامة المكشوفة عبر غرف P2P أو VoIP أو السجلات القديمة، التسريبات أو بيانات WHOIS. العلامات تشمل ارتفاعات في زمن الاستجابة، إعادة تعيين الاتصالات، تحذيرات حمراء في OBS، انقطاعات Discord، وتأخر في اللعبة. الدفاع الأساسي هو إخفاء IP الحقيقي واستخدام نقطة خروج مزودة باتصالات uplink وحماية DDoS أقوى من اتصالك المنزلي.
المطابقة والجغرافيا
تأخذ الألعاب الحديثة بعين الاعتبار عوامل مثل تحديد الموقع جغرافياً عبر IP، زمن الرحلة إلى مراكز البيانات، جودة الاتصال، المنصة (حاسوب/جهاز ألعاب)، والترتيب أو MMR المخفي. «تعديل» منطقتك ليس غشاً بل إعادة تشكيل طوبولوجيا شبكتك. القاعدة الأساسية: لا تنتهك شروط الخدمة — لا غش ولا تزوير للحركة. فقط غيِّر نقطة الخروج وأولوية المسار.
مكافحة الغش واكتشاف الـ VPN
قد تحدد الألعاب الكبرى نطاقات بيانات مراكز البيانات المعروفة. المخاطر تشمل طوابير، فحوصات إضافية، أو حظر كامل. استخدام عنوان IP مخصص وأنماط استخدام متناسقة (نفس الخوادم، جلسات شرعية) يقلل الشبهات عادة. تجنب IPات مشتركة مدرجة بقوة في القوائم السوداء.
تقسيم الأنفاق وفصل البث
تقسيم الأنفاق يسمح لك بتوجيه حركة UDP الخاصة باللعبة عبر VPN بينما يرسل البث (RTMP/SRT) مباشرةً إلى شبكة CDN أو العكس. ذلك يجنب حمل التشفير غير الضروري ويحافظ على تركيز CPU/GPU على البث. يمكن إعداد الراوترات بتوجيه قواعد سياساتية لتمييز حركة اللعبة حسب المنافذ أو النطاقات.
التطبيق 1: استراتيجية الحماية من هجمات DDoS للموالِي البث
الهدف
تقليل سطح الهجوم إلى الحد الأدنى وجعل اتصالك مقاومًا لأحمال L3/L4 النموذجية دون أن تؤثر على جودة اللعب أو البث.
خطة ADR (تجنب-كشف-استجابة)
- تجنب: أخفِ عنوان IP الحقيقي (خادم VPN بعنوان IP مخصص)، عطل الصوت P2P بدون بروكسي، لا تعرض جهات الاتصال/النطاقات، افصل مسارات اللعبة والبث.
- كشف: راقب زمن الاستجابة/الفقد (PingPlotter, SmokePing)، تنبيهات معدل البت في OBS، SNMP على الراوتر، سجلات netflow.
- استجابة: تبديل يدوي لخادم VPN/المسار، تبديل تلقائي عند الفشل، قواعد جدار ناري صارمة على الشذوذ.
تعليمات خطوة بخطوة
- جرد IP: اعثر على عنوان IP العام لديك، تحقق من تاريخه للقوائم السوداء أو عرضه؛ إذا تعرض للخطر، اطلب عنوان WAN جديد من مزود الإنترنت.
- عنوان IP مخصص عبر VPN: ابتعد عن العناوين المشتركة. مهم لأن هجمات تستهدف العناوين المجاورة قد تؤثر عليك عند مشاركة IP.
- البروتوكول: ابدأ بـ WireGuard. إذا لم يكن مستقراً على شبكتك، جرّب IKEv2 أو OpenVPN UDP.
- التوجيه: استخدم تقسيم الأنفاق—حركة اللعبة عبر VPN، OBS/Discord مباشرة، أو العكس بناءً على الحلقة الأضعف. إذا تعرض البث للهجوم، قم بتوجيه RTMP عبر VPN؛ إذا كانت اللعبة مستهدفة، استخدم VPN لحركة اللعبة.
- MTU/MSS: قِس باستعمال ping مع علامات DF واضبطه على العميل/الراوتر. نقاط البداية النموذجية: MTU لـ WireGuard 1420، OpenVPN tun-mtu 1500 مع mssfix 1450 — جرب لضبط دقيق.
- جدار الحماية: حظر الطلبات الواردة على IP المنزلي؛ تقليل UPnP؛ إغلاق المنافذ غير الضرورية؛ تفعيل مكافحة التزوير على حافة الراوتر.
- التحويل التلقائي: راوتر مزدوج WAN (الأساسي سلكي + نسق 5G احتياطي). اربط مسار اللعبة بالأساسي؛ النسخة الاحتياطية عبر شريحة SIM وملف تعريف VPN بديل.
- المراقبة: أبقِ إحصائيات OBS وPingPlotter تعمل 24/7؛ اضبط تنبيهات على Telegram/Discord لانخفاضات تقلب أكثر من 10 مللي ثانية وفقدان أكثر من 0.5%.
مثال
لعبة إطلاق نار بدقة 128 مع هدف زمن استجابة 20–40 مللي ثانية وتقلب أقل من 5 مللي ثانية. الإعداد: حاسوب → راوتر (OpenWrt + WireGuard) → VPN بعنوان IP مخصص في أقرب مركز بيانات → اللعبة. البث من خلال OBS مباشرة إلى CDN لتوفير CPU وتقليل التأخير؛ بينما يستخدم Discord VPN لإخفاء IP.
التطبيق 2: إدارة مناطق المطابقة بدون مخالفة
الهدف
اختيار تجمعات الخوادم المثلى بناءً على زمن الاستجابة والجودة مع احترام شروط الخدمة.
الطرق
- الجغرافيا للخروج: اختر نقاط خادم VPN في المناطق المرغوبة (مثلاً فرانكفورت أو وارسو لأوروبا الوسطى، سنغافورة لجنوب شرق آسيا، شيكاغو لأمريكا الشمالية الوسطى).
- قياس المسار: أجرِ اختبار PingPlotter لمدة 5–10 دقائق على نطاقات الألعاب أو IPات لتسجيل زمن الرحلة والتقلب قبل المباريات.
- التوجيه السياساتي: وجه حركة اللعبة عبر واجهة VPN، وبقية الحركة مباشرة للحفاظ على جودة البث.
- الأجهزة المنزلية: اضبط VPN على الراوتر، وضع قواعد حسب عنوان MAC للجهاز. استخدم توجيه المنافذ على عنوان IP مخصص إذا كانت حاجة إلى NAT مفتوح.
تعليمات خطوة بخطوة
- خريطة الأهداف: أدرج مناطق اللعبة التي تستخدمها. مثال: لعبة إطلاق نار أ — أمستردام/فرانكفورت؛ لعبة قتال ب — لندن/نيويورك.
- مواقع خادم VPN: حضر ملفات تعريف في 2–3 مدن لكل قارة (أوروبا: فرانكفورت، أمستردام، وارسو؛ أمريكا: نيويورك، شيكاغو، سان خوسيه؛ آسيا: سنغافورة).
- القياس المرجعي: 3–5 جلسات اختبار لكل منطقة، مدة كل جلسة 10 دقائق. سجل متوسط زمن الاستجابة، تقلبات النسبة 95، نسبة الفقد، وتغذية راجعة على الاستجابة.
- اختيار الملف الرئيسي: حسب المقاييس؛ إذا كان الفرق في زمن الاستجابة أقل من 5 مللي ثانية، اختر الأقل تقلباً.
- الأتمتة: نصوص للتحويل عبر مفاتيح اختصار أو قوائم الراوتر البسيطة (MikroTik، pfSense، OpenWrt).
حيل عملية
- فترات الليل: بعض المناطق توفر اتصالات أكثر استقراراً وخصوم أضعف خلال الليل. نظم تدريباتك حول تلك التجمعات.
- توزيع الحمل: إذا كان مزود الإنترنت مزدحماً في المساء، استخدم IX كبير عبر VPN لتحسين الاستقرار خفية.
التطبيق 3: الأداء — البروتوكولات، MTU، جودة الخدمة، تقسيم الأنفاق
WireGuard: الملف التعريفي الأساسي
- الإعداد الأساسي: AllowedIPs مقيدة لشبكات اللعبة أو 0.0.0.0/0 للنفق الكامل؛ PersistentKeepalive 15–25 ثانية؛ MTU 1420 كنقطة انطلاق.
- اختبار MTU: ping -M do -s 1372, 1380, 1400 تدريجياً حتى يحدث تجزئة. اضبط MTU بقيمة أعلى بـ 28 بايت من حجم الحمولة (العناوين).
- ملفات تعريف CPU: راقب وحدة المعالجة على الراوتر (ARM/SoC); إذا كان الاستخدام أعلى من 70% تحت الحمل، فكر بنقل عميل VPN إلى الحاسوب أو ترقية الراوتر.
OpenVPN UDP: ضبط دقيق
- الإعدادات: tun-mtu 1500, mssfix 1450 (ابدأ ب 1450 واضبط المحاولة للانخفاض حسب الحاجة)، sndbuf/rcvbuf 512k–1M، fast-io، خوارزمية التشفير AES-128-GCM أو CHACHA20-POLY1305 حسب CPU.
- UDP فقط: تجنب TCP للألعاب لمنع زيادات زمن الاستجابة عند فقد الحزم.
جودة الخدمة ومكافحة الانتفاخ
- SQM (CAKE/FQ_CoDel): فعّل واجهة الاتصال الصاعد. اضبط الحد 90–95% من عرض النطاق الحقيقي لتتحكم قوائم الانتظار على الراوتر دون مزود الإنترنت.
- DSCP: علم حزم UDP الخاصة بالألعاب على أنها CS6/EF داخل شبكتك لتعطيها أولوية على حركة OBS/المتصفح. مع ملاحظة أن العلامات خارج شبكتك قد تُهمل.
- القوائم: خصص قائمة للبث (AF41)، وأخرى للألعاب (EF)، وقيد التنزيلات في الخلفية.
تقسيم الأنفاق: السيناريوهات
- السيناريو أ: اللعبة عبر VPN، OBS مباشرة. الأفضل عند الحاجة لحماية حركة الألعاب مع أقل حمل على البث.
- السيناريو ب: OBS عبر VPN، اللعبة مباشرة. مفيد إذا كان CDN مستهدفاً—أمانه عبر نفق VPN.
- السيناريو ج: كل من اللعبة وDiscord عبر VPN، والحركة الأخرى مباشرة. يحمي IPات المحادثة الصوتية.
التطبيق 4: هندسة شبكة المنزل للموالِي البث
الإعداد المرجعي
النموذج Z3 (صفر خسائر، صفر تسرب، صفر تقطع):
- صفر خسائر: SQM وMTU المضبوط يمنعان الخسائر من الانتفاخ والتجزئة.
- صفر تسرب: اللعبة و/أو Discord تعمل فقط عبر واجهة VPN؛ مفتاح قتل الراوتر يمنع التسرب إذا انهار النفق.
- صفر تقطع: جودة الخدمة تعطي أولوية لحركة الألعاب فوق OBS والمهام الخلفية.
الأجهزة
- الراوتر: من فئة OpenWrt (SBC x86، mini PC x86، ARM قوي)، MikroTik (hAP ax3/CCR-lite)، أو pfSense/OPNsense على x86.
- سويتش: مدار مع VLANs (قسم الألعاب، حاسوب البث، إنترنت الأشياء معزول).
- واي-فاي: نقطة وصول Wi-Fi 6/6E؛ يفضل الاتصال السلكي للألعاب.
إعداد VLAN والتوجيه بالسياسات
- VLAN1: الألعاب (PC/جهاز) موجه عبر واجهة VPN مع قواعد صارمة لجدار الحماية.
- VLAN2: حاسوب البث/المشفّر مع OBS متصل مباشرة بالإنترنت؛ نفق احتياطي يتحكم به يدوياً.
- VLAN3: المنزل/إنترنت الأشياء مع وصول محدود وبدون أولوية لتجنب التداخل.
مزدوج WAN والنسخ الاحتياطي
- التحويل التلقائي: يبدأ بعد 3–5 خسائر ICMP متتالية أو تجاوز عتبات جودة التقلب (p95).
- توازن الحمل: غير موصى به للألعاب بسبب تغير زمن الرحلة، مناسب للحركة الخلفية مع تثبيت ألعاب على WAN واحد.
الأجهزة المنزلية وNAT
لتحقيق NAT مفتوح عبر VPN: يلزم عنوان IP مخصص وتوجيه المنافذ. اضبط قواعد الراوتر لتوجيه منافذ اللعبة UDP/TCP إلى عنوان IP الخاص بالجهاز، مع ضمان سماح جدار VPN بهذه الحركة. إذا لم يكن NAT مفتوح متاحاً، ثبت NAT معتدل مع تواصل P2P صحيح.
التطبيق 5: بث آمن — RTMP/SRT، الترميزات، الأولويات
بروتوكولات بث الشبكة
- RTMP: يعمل عبر TCP، حساس للفقد لكنه يتحمل التقلب؛ يضيف تأخير متوسط.
- SRT: يعتمد UDP مع ARQ وتعويض مرن للفقد؛ أفضل للوصلات غير المستقرة؛ يسمح بضبط منخفض للتأخير.
التوصيات
- مسارات منفصلة: إذا كانت الألعاب عبر VPN، حاول إرسال RTMP/SRT مباشرة. إذا تعرض تيار الإدخال لهجوم، وجهه عبر نفق VPN مخصص.
- معدل البت: اترك هامش 20–30% في الإرسال بعد SQM. لمعدل إرسال 20 ميجابت/ث، اجعل OBS عند 14–16 ميجابت/ث كحد أقصى.
- الفاصل الزمني لإطارات المفاتيح: ثانيتان لمعظم المنصات؛ مع SRT، ضبطه حسب هدف التأخير.
الترميزات وموارد الأجهزة
تقنيات NVENC/AMF/QSV تخفف عبء وحدة المعالجة، مهمة جداً عند تشفير حركة VPN. راقب درجة حرارة GPU وسرعات التعزيز—التقليل المفاجئ في السرعات يضر جودة البث أكثر من زيادة صغيرة 2–3 مللي ثانية في زمن الاستجابة.
التطبيق 6: الحدود القانونية والأخلاقية
- شروط الخدمة والمناطق: تغيير نقطة الخروج غالباً مسموح. الغش، اعتراض حركة المرور، أو تعديل العميل غير مسموح.
- حماية المحتوى: الدفاع عن عنوان IP الخاص بك ضد الكشف هو مسؤوليتك تجاه نفسك والمشاهدين. أخفِ بياناتك الشخصية وموقعك.
- بطولات الفرق: تحقق من القوانين؛ بعض الدوريات تقيد مناطق المباريات. خطط مسبقاً.
الأخطاء الشائعة: ما يجب تجنبه
- فوضى عناوين IP المشتركة: IPات مشتركة مع مئات المستخدمين معرضة للحظر والهجمات الثانوية.
- TCP فوق TCP: استخدام OpenVPN TCP للألعاب والبث يسبب زيادات زمنية وإعادة إرسال عند الفقد.
- منطقة بعيدة جداً: «اللعب مع الأمريكيين من أوروبا» يعني زمن استجابة 120–160 مللي ثانية، تقلب 20+ مللي ثانية، وأداء أسوأ.
- عدم ضبط MTU/MSS: التجزئة تقتل الاستقرار. ضبط مرة واحدة يوفر عليك مئات المشاكل.
- تعطيل SQM: بدون مكافحة الانتفاخ، يغلق الاتصال الصاعد وتُلاحظ "قفزات" اللعبة خلال تحميل Discord/المتصفح.
- نفق شامل: خلط حركة اللعبة والبث في نفق VPN واحد بدون جودة خدمة غالباً يؤدي لأداء أسوأ من الفصل الذكي.
- تجاهل المراقبة: اللعب عمياناً بدون بيانات. أبقِ المقاييس تعمل باستمرار.
الأدوات والموارد
القياس والتشخيص
- PingPlotter / WinMTR: تتبع المسارات والاستقرار عبر الزمن.
- Wireshark: التحقق من علامات DSCP، المنافذ، وتأكيد تقسيم الأنفاق.
- iperf3: اختبار عرض النطاق والتقلب عبر UDP.
- SmokePing: سلسلة قياسات الزمن الطويل لتعقب الاتجاهات.
- اختبارات الانتفاخ: تقييم فعالية جودة الخدمة/SQM.
الراوترات وأنظمة التشغيل
- OpenWrt: WireGuard، SQM CAKE، التوجيه بالسياسات؛ ممتاز لضبط دقيق.
- pfSense / OPNsense: مجموعة أدوات قوية، قواعد سهلة الاستخدام، رسوم بيانية للجودة.
- MikroTik: التوجيه المرن، تمييز الحركة، القوائم، ودعم WireGuard.
خيارات خوادم VPN العملية
للاعبي البث، عنوان IP مخصص (غير مشترك)، دعم WireGuard والبدائل (OpenVPN, IKEv2)، مواقع خوادم متوافقة مع مناطق الألعاب، سياسة عدم تسجيل، وإعداد سريع مع إجراءات إدارية بسيطة ضرورية. من بين المزودين الموثوقين الذين يلبون هذه الاحتياجات، يبرز vpn.how بصدق: يقدم خوادم VPN شخصية مع عنوان IP مخصص (غير مشترك)، يدعم WireGuard, OpenVPN, IKEv2, L2TP, SSTP — بروتوكولات يمكن تخصيصها حسب المهمة — بخوادم في مراكز ألعاب رئيسية مثل موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانجر. هذا يساعد في ضبط المطابقة وتقليل القفزات الزائدة. للمستخدمين في روسيا، خيارات الدفع المحلية (Tinkoff, Ozon), SBP, USDT/BTC متاحة؛ الخطط تبدأ من 490 ₽ يومياً، 2490 ₽ شهريًا مع خصومات، تشغيل الخادم التلقائي خلال 5 دقائق تقريباً، وسياسة عدم تسجيل صارمة. يغطي هذا الإعداد أساسيات احتياجات الموالِي: مقاومة هجمات DDoS مع عنوان IP مخصص وجغرافيا، زمن استجابة متوقع عبر WireGuard، مع سهولة الدفع والانطلاق السريع.
دراسات حالة ونتائج
الحالة 1: لعبة إطلاق نار تواجه هجوم DDoS مستهدف
المشكلة: البثات المسائية تعرضت لفيضانات UDP بعد 20–30 دقيقة، وقفز زمن الاستجابة من 20 إلى 150 مللي ثانية، فقد OBS حتى 20% من الإطارات. الحل: الانتقال إلى عنوان IP مخصص مع WireGuard، استخدام تقسيم الأنفاق مع اللعبة وDiscord عبر VPN، وOBS مباشرة؛ MTU 1420، SQM عند 92% من الصاعد. النتيجة: زمن استجابة مستقر بين 24–28 مللي ثانية، تقلب النسبة 95 عند 3.5 مللي ثانية، فقدان أقل من 0.1%، الهجمات تستهدف نقطة خروج VPN لكن uplink المزود يتحمل؛ البث لم يتأثر—توجيه مركز البيانات أكثر موثوقية.
الحالة 2: التحكم في تجمعات ألعاب القتال
المشكلة: لاعب أوروبي كثيرًا ما يُطابق في غرف زمن استجابة 60–80 مللي ثانية مع توقفات مفاجئة. الحل: إنشاء ملفات تعريف VPN في فرانكفورت، أمستردام، ووارسو؛ اختبار لمدة 3 أسابيع؛ اختيار فرانكفورت لأدنى تقلب بالنسبة 95 وبدون فقدان مساءً؛ تطبيق التوجيه بالسياسات فقط للملف التنفيذي للعبة.النتيجة: متوسط الزمن 32–36 مللي ثانية، لعب أكثر سلاسة، معدل الفوز في وقت الذروة ارتفع 7%.
الحالة 3: مشاكل NAT وأجهزة الألعاب
المشكلة: PS5 يعاني NAT صارم، محادثات صوتية غير مستقرة، ومطابقة بطيئة. الحل: خادم VPN بعنوان IP مخصص وتوجيه منافذ، قواعد راوتر لمنافذ UDP للعبة، نقل PS5 إلى VLAN اللعبة. النتيجة: NAT معتدل/مفتوح، مطابقة أسرع، بدون فصل اتصال.
الحالة 4: استقرار البث على النسخة الاحتياطية المحمولة
المشكلة: تحدث انقطاعات للبث عند التحويل إلى النسخة الاحتياطية عبر 5G. الحل: ملف تعريف احتياطي IKEv2 (أفضل في التعامل مع تغييرات IP)، تحويل OBS إلى SRT عبر VPN، تقليل معدل البت 20% عند التحويل التلقائي، مضاد للتقلبات العدواني. النتيجة: استمرارية البث عند فشل WAN الرئيسي، فقدان إطارات أقل من 3% أثناء التبديل.
الأسئلة المتكررة: أجوبة على أسئلة صعبة
1) لماذا أحتاج IP مخصص إذا كان لدي VPN بالفعل؟
العناوين المشتركة يستخدمها الكثير ويُدرج بعضها في قوائم الغش؛ هجمات الإضرار بالغير يمكن أن تؤثر عليك أيضاً. العنوان المخصص يقلل الإنذارات الخاطئة ويجعل الحماية أكثر ثباتاً.
2) هل WireGuard دائماً أفضل للألعاب؟
في نحو 80% من الحالات، نعم بسبب بساطته واعتماده على UDP. لكن في شبكات تحجب UDP أو بها وسائل تصفية معقدة، IKEv2 يقدم مساراً أكثر ثباتاً. الاختبار دائماً ضروري.
3) هل يمكن تحسين NAT في جهازي عبر VPN؟
نعم، إذا قدم مزود VPN عنوان IP مخصص وتوجيه منافذ. وإلا ستواجه NAT مزدوجاً مع عدم وجود منافذ واردة.
4) هل التشفير يزيد زمن الاستجابة؟
على الخوادم الجيدة، التأخير الإضافي 1–5 مللي ثانية. أحياناً يقلل خادم VPN زمن الاستجابة بفضل تقاطعات أفضل. التقلب وفقدان الحزم يؤثران أكثر من مجرد تأخير التشفير.
5) هل تغيير مناطق المطابقة عبر VPN قانوني؟
عموماً نعم إذا لم تخالف شروط الخدمة (لا غش، ولا تعديل العميل). بعض البطولات تقيد المناطق بالقانون — تحقق مسبقاً.
6) كيف أختار موقع خادم VPN؟
اعتمد على مقاييس حقيقية: زمن الرحلة، تقلب النسبة 95، ونسب الفقد المسائية. مدن المراكز مثل فرانكفورت، أمستردام، شيكاغو، وسنغافورة عادة الأماكن المفضلة.
7) ما الأهم: زمن الاستجابة أم التقلب؟
لعب سلس، التقلب هو الأساس. ثبات 35 مللي ثانية أفضل من تقلب بين 20 و45 مللي ثانية.
8) كيف أضبط MTU بشكل صحيح؟
باستخدام ping مع علامة DF، زد الحمولة حتى تصل لأخطاء تجزئة. اضبط MTU تحت ذلك بقليل مع حساب العناوين. أعد الفحص أثناء تحميل المساء.
9) هل أحتاج نفق كامل لكل التطبيقات؟
لا. التوجيه بالسياسات غالباً أفضل: وجه اللعبة وDiscord عبر VPN، والبث والتحديثات مباشرة لتجنب التداخل.
10) هل يمكنني دمج خادمين VPN للموثوقية؟
التشفير المزدوج يزيد التأخير والتعقيد. استخدام ملف احتياطي وتبديل تلقائي أكثر فعالية.
الخاتمة: ملخص وخطوات تالية
أنت نظام يعمل في الوقت الحقيقي. للعب والبث بثبات في 2026، التخمين لا يكفي — تحتاج نهج مهندس. المبادئ الأساسية: عنوان IP مخصص وسطح هجوم محدود، WireGuard أو IKEv2 كبروتوكولات أساسية، ضبط صحيح لـ MTU/MSS مع مكافحة الانتفاخ، فصل حركة اللعبة عن البث، أولوية جودة الخدمة، مراقبة على مدار الساعة، واستعداد للنسخ الاحتياطي. للمطابقة، اعمل على جغرافيا الخروج واختر بناءً على المؤشرات، لا الخريطة فقط. خطواتك القادمة: 1) إجراء تدقيق شبكة لثلاثة أيام لزمن الاستجابة، التقلب، والفقد في وقت الذروة؛ 2) نشر VPN بعنوان IP مخصص واختبار 2–3 مواقع؛ 3) ضبط SQM وتقسيم الأنفاق؛ 4) تمرين سيناريوهات التحويل التلقائي؛ 5) تأسيس مراقبة مستمرة. هذه الأدوات تحولك من ضحية الظروف إلى مهندس شبكتك الخاص. فتلعب وأنت من يملك التحكم، لا الشبكة تتحكم بك.