نقل XHTTP في Xray: دليل الإعداد والمقارنة بين XHTTP وHTTP (2026)
ما هو XHTTP في Xray، كيف يختلف عن HTTP وWS وgRPC، وكيف تضبطه على الخادم والعميل لتحصين أفضل ضد DPI. مع أمثلة تطبيقية.
محتوى المقال
- مقدمة
- الأساسيات
- التفاصيل العميقة
- القسم العملي 1: إعداد vless+xhttp بسيط فوق tls
- القسم العملي 2: xhttp وراء وكيل عكسي (nginx/caddy)
- القسم العملي 3: xhttp مع cdn/حافة
- القسم العملي 4: مقاومة dpi والتنكر
- القسم العملي 5: المراقبة، الاختبار، والقياسات
- القسم العملي 6: تصحيح اتصال خطوة بخطوة
- القسم العملي 7: الأداء وضبط الإعدادات
- الأخطاء الشائعة
- الأدوات والموارد
- الحالات والنتائج
- الأسئلة الشائعة
- خاتمة
مقدمة
نقل XHTTP في Xray أصبح سريعًا من أكثر الطرق العملية للتنكر في حركة البيانات كـ HTTP عادي والحفاظ على اتصال مستقر من 2024 حتى 2026. السبب بسيط: العديد من الشبكات تستمر في السماح بحركة HTTP(S) الكلاسيكية للحركة الشرعية، وXHTTP يقلد هذا الحوار بدون أعباء ثقيلة لبروتوكولات HTTP/2 أو WebSocket. في هذا الدليل، سنستعرض ما يعنيه XHTTP في سياق Xray، كيف يعمل داخليًا، كيف يختلف عن نقل HTTP العادي، نقدم خطط إعداد قوية مضادة لـ DPI، قوائم تحقق، نصائح للأداء والمراقبة، بالإضافة إلى الأخطاء الشائعة التي تؤدي إلى انقطاعات في الشبكات الواقعية. في النهاية، ستحصل على منهجية منظمة لتصميم، نشر، وصيانة XHTTP خصيصًا لسيناريوهاتك — بدءاً من الوصول المنزلي حتى المحيط المؤسسي والشبكات المتنقلة.
الأساسيات
ما هو Xray والنقل؟
Xray-core هو محرك وكيل عالي الأداء يقدم نموذجًا مرنًا من البروتوكول + النقل + التشفير. البروتوكولات على مستوى التطبيق (VLESS، VMess، Trojan، إلخ) تتولى المصادقة وتعدد الجلسات، بينما النقل (TCP، WebSocket، HTTP/2، gRPC، QUIC، XHTTP) يحدد كيف تنتقل البيانات عبر الشبكة وما هو أثرها الظاهري على أنظمة DPI والوسطاء. التشفير (TLS/XTLS/REALITY) وتقليد العميل (uTLS، بصمات JA3) تخفي المحتويات وتماثل ملفات تعريف TLS حقيقية لتتصرف مثل المتصفحات الحقيقية.
أين يقع XHTTP ضمن هذا الإطار؟
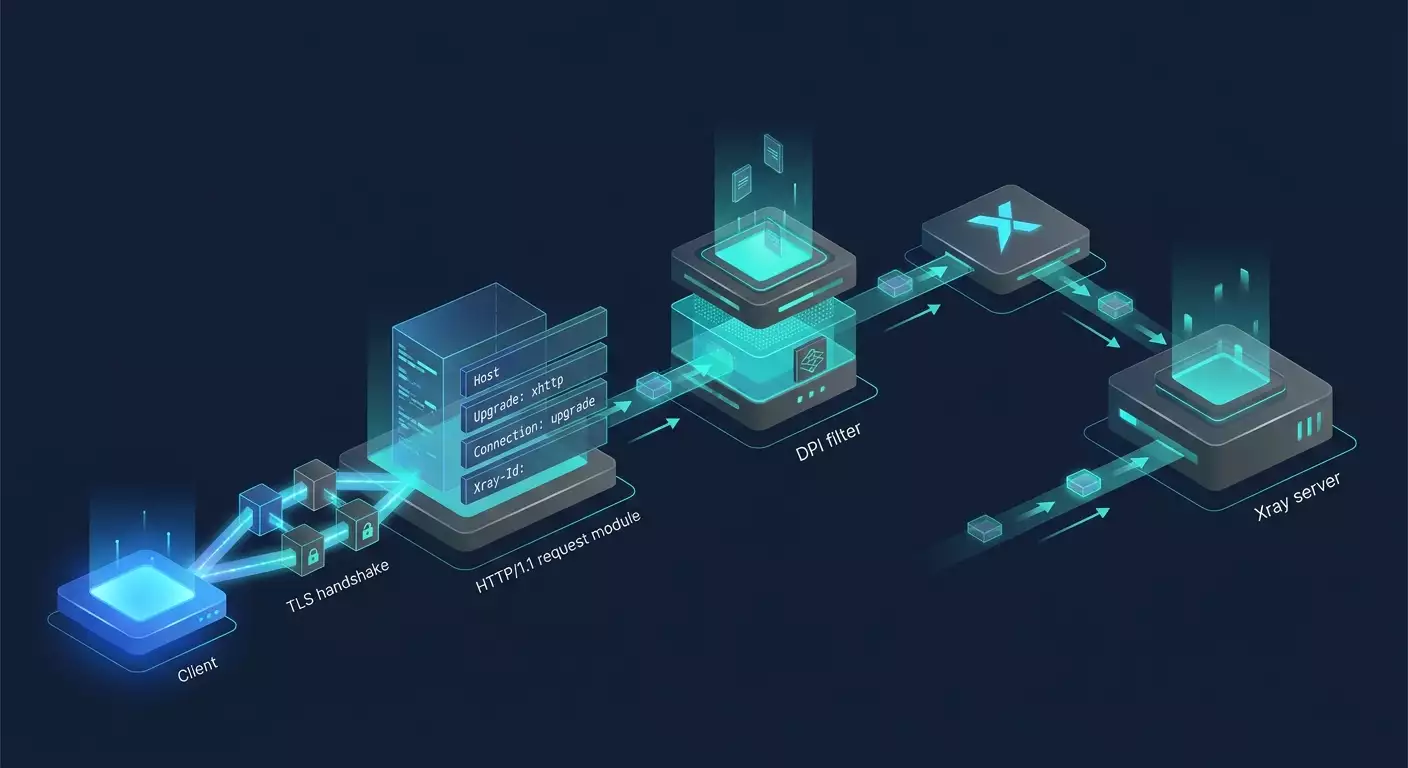
XHTTP هو وضع نقل يقلد سلوك حوار HTTP/1.1 الكلاسيكي ويدعم كلًا من TLS وTCP عادي (لا حاجة لمكافئات h2c). هدفه تقديم أكثر ملف DPI «طبيعي» ممكن: رؤوس، طرق، مسارات، استمرارية الاتصال، تشفير بنمط chunked، أنماط الترقية — وبعد المصافحة الشرعية، يتحول التيار إلى قناة ثنائية الاتجاه لبيانات البروكسي الحقيقية. من الخارج، يبدو كطلب/استجابة HTTP طويل العمر مع اتصال مباشر؛ داخليًا يعمل كقناة نقل لبيانات VLESS/VMess الخاصة بك.
لماذا ينجح ضد DPI؟
- دلالات HTTP/1.1. معظم أنظمة DPI «تفهم» وتسمح بالرؤوس والطرق التقليدية (GET/POST/OPTIONS)، والترميزات (chunked)، والاتصالات المستمرة.
- إطار أدنى. خلافًا لـ HTTP/2 وWebSocket، لا يقدم XHTTP إطارات أو رموز تشغيل واضحة، يحافظ على التيار كما لو كان جسم طلب POST أو ترقية اتصال. لهذه الأسباب يرى المفتشون هذا نمط «طبيعي».
- تقليد مرن. يمكن تخصيص الرؤوس (User-Agent، Accept، Referer)، والمسارات، والمضيفين، وأكواد الاستجابة، وفواصل الإرسال حسب سلوكيات الخوادم الخلفية الحقيقية.
ماذا تقارن به: النقل HTTP العادي في Xray
يقدم Xray نقل HTTP (غالبًا HTTP/2 أو أوضاع مشابهة لـ h2c) مركزًا على الإطارات وتعدد التيارات ضمن HTTP/2. هذا الأسلوب مريح لكنه يترك بصمات واضحة (ALPN h2، ملفات تعريف HPACK، مقدمات محددة) ويتطلب تفاوضًا أعقد. XHTTP يتجنب الإشارات الواضحة لـ HTTP/2 وغالبًا مفضل في الشبكات «المقيدة» التي تسمح فقط بـ HTTP/1.1 «البسيط» فوق TLS 1.3، بينما تُشتبه أو تُمنع مقاطع HTTP/2/H3.
التفاصيل العميقة
بنية تيار XHTTP
- إقامة TLS/TCP. يقوم العميل بتأسيس اتصال TCP (أو TLS). عند استخدام TLS، تُفعل uTLS لتقليد متصفح حقيقي (JA3، SNI، ALPN — عادة http/1.1 وربما h2 للواقعية).
- طلب HTTP. يرسل العميل طلب HTTP/1.1 معقول: طريقة (غالبًا POST أو GET)، مسار (مثل /api، /health، /v1/upload)، رؤوس (Host، User-Agent، Accept، Accept-Language، Content-Type، Connection: keep-alive، TE: trailers، Cache-Control، X-Requested-With، إلخ). يمكن أن تكون الأنماط: «جسم POST طويل» أو تبادل «يشبه الترقية».
- استجابة الخادم. يرد الخادم برمز 200/204/101 (حسب النمط)، رؤوس ملائمة (Server: nginx، Date، Content-Type، Transfer-Encoding: chunked، Connection: keep-alive)، ثم يبقي الاتصال مفتوحًا.
- النفق. بعدها يبدأ الجانبان في تبادل بايتات بروتوكول Xray «المفيدة» مخبأة داخل جسم/chunks. بالنسبة لـ DPI، هذا اتصال HTTP حي بجسم/chunks مستمر.
الفروق الرئيسية بين XHTTP وHTTP/2 وWebSocket
- لا إطارات واضحة على مستوى المتصفح. H2/H3 يكشفان عن طريق ALPN h2/h3، الأولويات، HPACK/QPACK. WS يظهر الترقية: websocket، رؤوس Sec-WebSocket-Key/Accept. XHTTP يستخدم رؤوس «عادية».
- بصمات أقل. غالبًا ما تُدرب DPI على كشف WebSocket وملفات HPACK غير المعتادة. XHTTP يُدمج ضمن حزمة HTTP/1.1 القديمة والمعروفة.
- أهداف كاذبة مرنة. يمكنه تقليد محمل، مرفّع، SSE طويل، أو نقطة نهاية API بطيئة بشكل مقنع.
- اعتمادية في شبكات «صاخبة». معالجة HTTP/1.1 البسيطة والنمط chunked غالبًا ما تعمل بموثوقية خلف بروكسيات المؤسسات وNATs.
الأداء والاستهلاك
- هدر الرؤوس: صغير لكن متوقع؛ تأثيره مهمل في الجلسات الطويلة.
- زمن الاستجابة RTT: زمن انتقال إضافي واحد للطلب/الرد HTTP بعد مصافحة TLS، يقلل منه الاتصال المستمر والبيانات المبكرة (إن كانت مدعومة).
- الإنتاجية: مشابهة لـ TCP+TLS العادي؛ الاختناقات هي البروكسي/الموازن ومساحات التخزين المؤقتة.
التوافق وALPN
عمليًا، تعيين ALPN إلى «http/1.1» يعطي الملف المحايد الأفضل. إذا كانت الشبكة تُطبق تفضيل h2، يمكن إضافة «h2» إلى القائمة، لكن يجب على الخادم التعامل معه بشكل صحيح؛ وإلا تؤدي المفاوضات إلى فشل إضافي. للمزيد من الواقعية، فعل uTLS لتقليد Chrome/Firefox الحديث.
القسم العملي 1: إعداد VLESS+XHTTP بسيط فوق TLS
الهدف
إعداد Xray مع بروتوكول VLESS ونقل XHTTP على المنفذ 443/tcp باستخدام شهادة صالحة. استضافة موقع عادي على نفس النطاق أو صفحة ثابتة؛ يذهب مرور البروكسي عبر مسار XHTTP.
الخطوات
- النطاق وDNS. ضبط سجلات A/AAAA تشير إلى VPS الخاص بك. تأكد من عدم وجود IP في قوائم الحظر المعروفة.
- الشهادة. تركيب certbot أو Caddy للتعامل التلقائي مع TLS. قلل ALPN غير الضروري إن لم تستخدم h2.
- Xray. تحديث إلى نسخة 2026 الحالية. تحقق من دعم بنية XHTTP.
- إعداد الخادم. إنشاء VLESS وارد مع streamSettings: network: xhttp، security: tls. ضع رؤوس ومسار معقول.
- إعداد العميل. استخدم نفس network: xhttp، serverName، والمسار/المضيف كالخادم. فعّل uTLS.
- الجدار الناري. فتح 443/tcp وحجب المنافذ غير الضرورية. تفعيل تحسينات conntrack.
- التحقق. تنفيذ curl -v https://your_domain/path — يجب أن تحصل على 200/204 حقيقي. تحقق لاحقًا من اتصال العميل والقياسات في السجلات.
معلمات مثال (موجز)
الخادم: البروتوكول: vless؛ العملاء: UUID؛ التشفير: none؛ streamSettings: network: xhttp؛ الأمان: tls؛ tlsSettings: serverName: your_domain؛ alpn: ["http/1.1"]; xhttpSettings: host: ["your_domain"], path: "/api", method: "POST", headers: {"User-Agent": ["Mozilla/5.0"], "Accept": ["*/*"], "Connection": ["keep-alive"]}, idle_timeout: من 60 إلى 120 ثانية.
العميل: الخادم: your_domain؛ المنفذ: 443؛ البروتوكول: vless؛ uuid: نفس القيمة؛ tls: مفعّل؛ utls: chrome؛ alpn: ["http/1.1"]; xhttpSettings: نفس المضيف/المسار/الطريقة/الرؤوس.
قائمة فحص المتانة
- تضمن ALPN فقط "http/1.1" إذا كانت الشبكة مشتبهة بـ h2/h3.
- الرؤوس والطريقة تظهر كالنداء الشرعي لـ API.
- المسار موجود في الموقع ويعيد 200/204 بدون إعادة توجيهِ.
- الخادم يرد بشكل صحيح برؤوس Date، Server، وConnection.
- تفعيل Keep-Alive ووقت الانتظار غير قصير جداً.
القسم العملي 2: XHTTP وراء وكيل عكسي (Nginx/Caddy)
متى يستخدم
إذا كان نطاقك يستضيف موقعًا أو تطبيقًا بالفعل، من المفيد إخفاء XHTTP خلف وكيل عكسي يوجّه حسب المسار أو المضيف. هذا يضيف واقعية ويخفف عبء TLS/HTTP لسيرفر ويب معروف.
الإعداد
- خادم الويب (443/tls) يستقبل كل حركة المرور الواردة.
- الحركة العادية تخدمها التطبيقات/الملفات الثابتة.
- تُوَجه الطلبات إلى /api (أو مسار مخفي) إلى 127.0.0.1:منفذ Xray.
- Xray يستمع على منفذ محلي (مثلاً 127.0.0.1:18085) بدون TLS خاص به، باستخدام network: xhttp بنص واضح لأن TLS الخارجي يتعامل معه Nginx/Caddy.
أفضل الممارسات
- في Nginx، تأكد من إيقاف proxy_request_buffering لمسار XHTTP للحفاظ على التفاعلية.
- ضبط الرؤوس النموذجية لموقعك لكي تبدو ردود الخادم طبيعية: Server، Content-Type، Cache-Control.
- راقب proxy_read_timeout وkeepalive_requests للسماح بالاتصالات طويلة العمر.
قائمة التحقق
- يُعيد الموقع 200/204 بثبات في مسار XHTTP عند اختبار curl.
- استبعِد التوجيهات (301/302) وكودات الخطأ (401/403) لمسار XHTTP.
- حجم الرؤوس والجسم يتوافق مع حدود خادم الويب.
القسم العملي 3: XHTTP مع CDN/حافة
مخاطر CDN
بعض CDNs تعيد تخزين الرؤوس أو تعيد كتابتها بقوة؛ قد تُحدّ من POSTات طويلة الأمد. إذا كنت تحتاج للتنكر خلف CDN، اختبر الأداء الشامل: دعم ترميز chunked، عدم إغلاق الاتصال قسرًا بسبب عدم النشاط، والحفاظ على Connection: keep-alive.
توصيات
- استخدم مسارًا «ضحلاً» وطريقة POST واقعية مع طول محتوى صغير في البداية يتلوه بيانات chunked.
- ضاعف مهلات القراءة والكتابة على كل من الحافة والمصدر.
- قيد الرؤوس غير القياسية؛ تجنب أسماء الرؤوس الغريبة.
- تحقق مما إذا كان CDN يضيف رؤوسًا تؤثر على البصمة.
القسم العملي 4: مقاومة DPI والتنكر
uTLS وبصمات TLS
فعّل تقليد متصفح حديث (Chrome، Firefox). يتضمن مجموعات تشفير معقولة، ترتيب الإضافات، مفاتيح ALPN، وGREASE. حافظ على التحديث الدائم لأن بصمات المتصفحات تتغير كل ثلاثة أشهر.
ملف HTTP
- الطريقة: POST واقعية للتحميلات والاستطلاع الطويل. GET مع Transfer-Encoding: chunked ممكن لكنه أقل شيوعًا.
- الرؤوس: User-Agent يتطابق مع متصفح نظام التشغيل الحقيقي. Accept، Accept-Language، Accept-Encoding تتماشى مع UA. تجنب أزواج رؤوس متضاربة.
- الاستجابات: 200/204 مع رؤوس Date، Content-Type، Server صحيحة. للنمط Upgrade — 101 Switching Protocols مع حقول واقعية.
- الفواصل الزمنية: تقلب الإرسال يحاكي سلوك التطبيقات. تجنب الدُفعات الموحدة بشكل صارم كل N ميلي ثانية.
المنافذ والتوجيه
- 443/tcp هو الخيار الطبيعي. منافذ مثل 8443، 444، 7443 ممكنة لكنها أقل واقعية.
- IPv6 عادة أقل ضوضاءً؛ استخدم ثنائي التكديس إن دعمت الشبكة.
- تجزئة المجالات: المحتوى الرئيسي عند قمة النطاق؛ XHTTP على نطاق فرعي مع هوية مشتركة.
البدائل والتقنيات المكملة
- REALITY: يخفي TLS كموقع حقيقي دون الحاجة لشهادة للنطاق المستهدف. طبقة بديلة قوية.
- gRPC: يقلد ضوضاء API المؤسسات لكنه يترك بصمات مكتشفة.
- WebSocket: متوافق مع كثير من موازنات التحميل لكن له نمط ترقية مميز.
القسم العملي 5: المراقبة، الاختبار، والقياسات
فحوصات الاتصال
- curl -v https://domain/path — تحقق من رموز الحالة والرؤوس المتوقعة.
- tcpdump/wireshark: تحقق من ALPN، SNI، أحجام الحزم، وفواصل التوقيت.
- سجلات Xray: راقب المصافحات الناجحة، عدم وجود إغلاق مبكر أو مهلات.
اختبار التحميل
- غيّر RTT والخسارة (باستخدام tc netem) وراقب تعافي التيار.
- قِس تأخيرات P95/P99 للطلبات المختصرة المنقولة عبر النفق.
- قارن إنتاجية XHTTP مع WS/H2 على بنيتك التحتية.
علامات التدهور
- تحويلات غير متوقعة 301/302 على مسار XHTTP.
- إغلاق الاتصالات مبكرًا من CDN/وكيل عكسي قبل مهلات Xray.
- مشاركة عالية لحزم TCP RST من الأجهزة الوسطى.
القسم العملي 6: تصحيح اتصال خطوة بخطوة
- الشهادة: تحقق من سلسلة الشهادة وتواريخ الصلاحية.
- ALPN: تأكد من تثبيته على "http/1.1". إذا احتجت h2، تحقق من دعم الخادم لها في XHTTP.
- المسار: traceroute من العميل إلى IP. إذا ظهرت لامتناظرات أو فجوات، غيّر المسار/المزود.
- الوكيل العكسي: عطّل التخزين المؤقت، تحقق من المهلات.
- الصفحة النائبة: المسار يعيد استجابة صادقة مع رؤوس صحيحة.
- uTLS: غيّر ملف تعريف المتصفح، تحقق من بصمة JA3.
- استبعاد CDN: جرب الاتصال المباشر أولًا ثم أعد تفعيل CDN.
القسم العملي 7: الأداء وضبط الإعدادات
- MTU/MSS: ضبط القيم المثلى على VPS لتجنب التجزئة في الشبكات المتنقلة. ضبط TCP MSS بين 1360 و1400 بايت غالبًا مفيد في سيناريوهات نفق TLS.
- حجم المخازن المؤقتة: تعطيل التخزين المؤقت الإضافي لمسار XHTTP في Nginx/Caddy. زيادة المخازن المؤقتة للرفض والإرسال في Xray للروابط ذات RTT مرتفع.
- مهلات الخمول: من 60 إلى 120 ثانية للشبكات «الصاخبة»؛ وأكثر من 300 ثانية للقنوات المستقرة.
- واقعية الرؤوس: عايش مجموعات الرؤوس وترتيبها المعتادة في مواقع الويب في بيئتك.
الأخطاء الشائعة
- عدم تطابق المضيف/المسار بين العميل والخادم — تصير المصافحة ناجحة لكن لا يتدفق بيانات.
- تضارب ALPN: العميل يطلب h2 لكن الخادم لا يدعمه — يتسبب في إعادة تعيين اتصال إضافية أو ERR_HTTP2_INADEQUATE.
- تخزين الوكيل العكسي المؤقت: اتصالات التوصيل الطويل تُنكسر بسبب تفعيل proxy_request_buffering.
- رؤوس مريبة: تضارب بين Accept-Encoding وUser-Agent.
- رد الموقع فارغ مع 404/405 على مسار XHTTP — تعلّق DPI ذلك كخارج عن الطبيعة.
- رؤوس X-* غير ضرورية ومتعددة. تزيد من تعقيد البصمة بلا داعٍ.
الأدوات والموارد
ما تستخدمه في 2026
- أحدث إصدار من Xray-core مع دعم XHTTP وuTLS.
- الوكيل العكسي: Nginx، Caddy. Caddy يُبسط TLS الأوتوماتيكي وسلوك HTTP/1.1 بشكل افتراضي.
- تحليل ملف الشبكة: ja3/s_jA3 لـ TLS، اختبارات h2spec/h2c عند الحاجة، tcpdump/wireshark للتقاط pcap.
- اختبار التحميل: vegeta، wrk لمحاكاة HTTP الخلفي، iperf3 عبر النفق لقياس النطاق الترددي.
- المراقبة: مقاييس Xray (إن فعّلت)، مقاييس النظام (conntrack، مآخذ)، سجلات الوكيل العكسي.
بديل البنية التحتية
يوفر vpn.how خوادم VPN شخصية بعناوين IP مخصصة. تظهر المواقع والبروتوكولات والأسعار المتاحة على الموقع وفي حسابك. تُعرض طرق الدفع والمبلغ النهائي عند الدفع. اختيار خادم
الحالات والنتائج
الحالة 1: شبكة حرم جامعي مع DPI مكثف
الظروف: يسمح فقط HTTPS على 443، HTTP/2 غير مستقر غالبًا، WebSocket ينقطع أحيانًا. الحل: VLESS+XHTTP على 443 مع ALPN=http/1.1، مسار /api/metrics، POST+chunked، وكيل عكسي Caddy. النتيجة: نجاح الاتصال بنسبة 98–99% (سابقًا 70–80% على WS)، متوسط وقت الاستجابة +8–12 مللي ثانية فوق قاعدة TLS، إنتاجية 70–85% من TCP عادي حسب iperf3 — مقبولة للتطبيقات.
الحالة 2: محيط مؤسسي مع بروكسي
الظروف: بروكسيات شفافة تعيد كتابة الرؤوس وتخزن الأجسام مؤقتًا. الحل: XHTTP خلف Nginx مع إيقاف proxy_request_buffering، keepalive_requests=1000، رؤوس خادم صحيحة. النتيجة: اختفت انقطاعات الجلسات طويلة الأجل، واستمر الاتصال لأكثر من ساعتين دون إغلاق قسري.
الحالة 3: مشغل شبكة متنقلة يحجب QUIC وh2
الظروف: h3 محجوب، h2 متدهور، 443/tcp "نظيف". الحل: XHTTP مع ملف تعريف uTLS كروم، منفذ 443، UA وAccept-Language واقعيان، ضبط MSS على 1380. النتيجة: سرعة مستقرة من 10 إلى 30 ميغابت/ث، لا ارتفاع مفاجئ لـ RST تحت الحمل، وصول ناجح إلى خدمات محجوبة سابقًا عبر DPI.
الأسئلة الشائعة
1. لماذا XHTTP أفضل من WebSocket في Xray؟
تكشف WS عبر رؤوس Upgrade: websocket وSec-WebSocket-* التي غالبًا ما تكشفها DPI. يستخدم XHTTP حوار HTTP/1.1 عادي بدون حقول WS خاصة، مما يقلل خطر التعرف. استهلاكه أقل أو مشابه.
2. كيف يختلف XHTTP عن نقل HTTP العادي (HTTP/2) في Xray؟
HTTP/2 يمكّن التعددية على مستوى الإطارات وله ملف مميز (ALPN h2، أولويات، HPACK). XHTTP تقليد بسيط لـ HTTP/1.1 حيث تنتقل البيانات المفيدة كجسم/chunks بدون تأطير h2 واضح. لذلك أقل ظهورًا وغالبًا أكثر صمودًا.
3. هل يمكن استخدام XHTTP بدون TLS؟
تقنيًا نعم (نص صريح)، خصوصًا خلف وكيل عكسي محلي. على الإنترنت، هذا غير مستحسن: TLS يخفي المحتويات ويخفض خطر التصنيف. بدون TLS، يمكن لـ DPI رؤية كل الطلبات والاستجابات.
4. هل XHTTP متوافق مع CDN؟
يعتمد على CDN وإعداداته. مطلوب دعم ترميز chunked، وعدم التخزين المؤقت القوي، وعدم إغلاق الاتصالات بسبب عدم النشاط. دائمًا اختبر شاملًا عند نقطة تواجد CDN المستهدفة.
5. أي البروتوكولات تختار فوق XHTTP — VLESS، VMess، أو Trojan؟
تُعتبر VLESS «نظيفة» ومرنة للسيناريوهات الحديثة؛ VMess شائع تاريخيًا؛ Trojan بسيط. بالنسبة لـ DPI، ملف التعريف الخارجي (TLS/uTLS+XHTTP) وسلوك HTTP أهم من دلالات البروتوكول الداخلية.
6. ماذا عن ECH/REALITY وXHTTP؟
ECH يُشفر ClientHello ويزيل SNI ولكنه مدعوم جزئيًا. REALITY طريقة تنكرية أخرى تعمل كبديلاً جيدًا. يتعايش XHTTP معهم لكنها غالبًا uTLS+TLS1.3+XHTTP تكفي.
7. لماذا أرى أحيانًا تحويلات 301/302 على مسار XHTTP؟
التحويلات التلقائية من الموقع/التطبيق (مثل التوجيه إلى https أو مضيف آخر) تؤثر على مسار XHTTP. أنشئ موقعًا مخصصًا بدون تحويلات أو منطق مصادقة/CSRF.
8. كيف تضبط المهلات الزمنية؟
في الوكيل العكسي: ضبط proxy_read_timeout بين 90 ثانية و600 ثانية حسب الملف. في Xray، idle_timeout من 60 إلى 300 ثانية. تأكد ألا تغلق الطبقات العليا (CDN/الوكيل) الاتصالات قبل Xray.
9. كيف تختبر واقعية الرؤوس؟
التقط حركة المتصفح الحقيقية إلى موقعك، اجمع الرؤوس الشائعة وترتيبها. قارنها بما يرسله عميل XHTTP، أزل الرؤوس الغريبة، واختر User-Agent/Accept/Language معقول.
10. هل يمكن multiplexing تيارات منطقية متعددة في XHTTP؟
نعم، يتم ذلك عبر البروتوكول الأعلى (مثل VLESS/VMess عبر Mux). لكن قِس التأخير بدقة: مع RTT مرتفع، كثرة المجرى الفرعية في قناة HTTP واحدة تضعف التأخير الأقصى.
خاتمة
نقل XHTTP لـ Xray هو أداة عملية «تتحدث» لغة HTTP/1.1 المألوفة للشبكة وتقلل من بُصمات DPI الظاهرية. قوته في بساطته: رؤوس معقولة، استمرارية صحيحة، ولا علامات WebSocket أو HTTP/2 واضحة. مع TLS 1.3 وuTLS، يوفر اتصالات مستقرة حيث يثير WS/H2/H3 الشكوك، بينما الوكيل العكسي يدمج النفق في موقع ويب عام بشكل عضوي. ابدأ بمخطط VLESS+XHTTP بسيط على 443 مع uTLS، ثم أضف وكيلًا عكسيًا بدون تخزين مؤقت، اضبط المهلات، وتحقق من سلوك CDN — ستحصل على قناة موثوقة. حافظ على المراقبة، تحديث رؤوس واقعية، وملف uTLS. إذا كنت بحاجة إلى نسخة احتياطية أو IP شخصي، قيّم البدائل البنية التحتية. بعد ذلك، أتمت النشر، احتفظ بعدد قليل من النطاقات للسيناريوهات المتناوبة، وراجع معايير التنكر ربع سنويًا مقابل أنماط DPI الجديدة. هكذا يصبح XHTTP جزءًا قابلًا للإدارة من بنية شبكتك، وليس مجرد حيلة مؤقتة.
الناشر: vpn.how