Privileged Access Management su VPN: tutto sulla protezione degli account privilegiati nel 2026
Guida completa a PAM su VPN per il 2026: architetture, protocolli, Zero Trust, JIT, registrazione delle sessioni, scelta delle soluzioni, checklist, casi studiati e framework. Scopri come costruire una protezione affidabile degli accessi privilegiati in ambienti ibridi con risultati misurabili.
Contenuto dell'articolo
- Introduzione: perché il tema è attuale, cosa imparerai
- Basi: concetti fondamentali (per principianti)
- Approfondimento: aspetti avanzati
- Pratica 1: architetture e segmentazione reti per pam
- Pratica 2: identità, jit/jea e modello a richieste
- Pratica 3: brokeraggio sessioni, registrazione e analisi
- Pratica 4: hardening vpn e lato client
- Pratica 5: segreti, account di servizio e devops
- Pratica 6: processi, metriche e evidenze
- Pratica 7: piano passo passo di implementazione (90 giorni)
- Errori tipici: cosa non fare
- Strumenti e risorse: cosa usare
- Casi e risultati: esempi reali di applicazione
- Faq: 7-10 domande approfondite
- Conclusione: sintesi e prossimi passi
Introduzione: perché il tema è attuale, cosa imparerai
Gli account privilegiati sono diventati l’obiettivo principale degli attacchi moderni, mentre il perimetro si è trasformato in uno stato di “sempre in movimento”: dipendenti e amministratori si connettono a sistemi critici da uffici, case e data center in diversi paesi. Per questo motivo la combinazione di Privileged Access Management (PAM) su una VPN aziendale torna al centro dell’attenzione nel 2026. Viviamo in un’epoca di ambienti ibridi, cloud, DevOps e automazione, dove ogni permesso superfluo e sessione non controllata può essere un punto di compromissione.
In questa guida esamineremo in modo sistematico come progettare, implementare e utilizzare PAM su VPN affinché operi secondo i principi Zero Trust, senza ostacolare il business e rispondendo ai requisiti di audit. Ti forniremo pattern architetturali, istruzioni passo passo, checklist e framework, oltre a una panoramica degli strumenti del 2026. Parleremo dei protocolli VPN e della loro configurazione per ridurre la latenza e aumentare la banda, di accessi JIT (just-in-time) e JEA (just enough administration), della registrazione e analisi delle sessioni privilegiate, dell’automazione della rotazione dei segreti e dell’integrazione con SIEM/SOAR. Ovviamente affronteremo anche gli errori tipici che riscontriamo nei progetti reali.
Il risultato per te sarà un piano d’azione pratico: dall’inventario e segmentazione fino alla checklist per il go-live e alle metriche di efficacia. Se gestisci la sicurezza, sei responsabile dell’infrastruttura o implementi piattaforme PAM, questo testo ti aiuterà ad accelerare le decisioni e a ridurre i rischi già nei prossimi sprint.
Basi: concetti fondamentali (per principianti)
Cos’è PAM e perché sopra VPN
Privileged Access Management è l’insieme di processi e strumenti che minimizzano il rischio associato all’uso dei privilegi: account amministratori, accessi a sistemi core, database, hypervisor, cluster Kubernetes, apparecchiature di rete e applicazioni critiche per il business. Le funzionalità classiche di PAM includono: gestione e rotazione di password e chiavi privilegiate, brokeraggio delle sessioni (RDP/SSH/SQL/HTTP), modello basato su richieste e approvazioni, registrazione e riproduzione delle sessioni, rilevamento di anomalie, reportistica per audit.
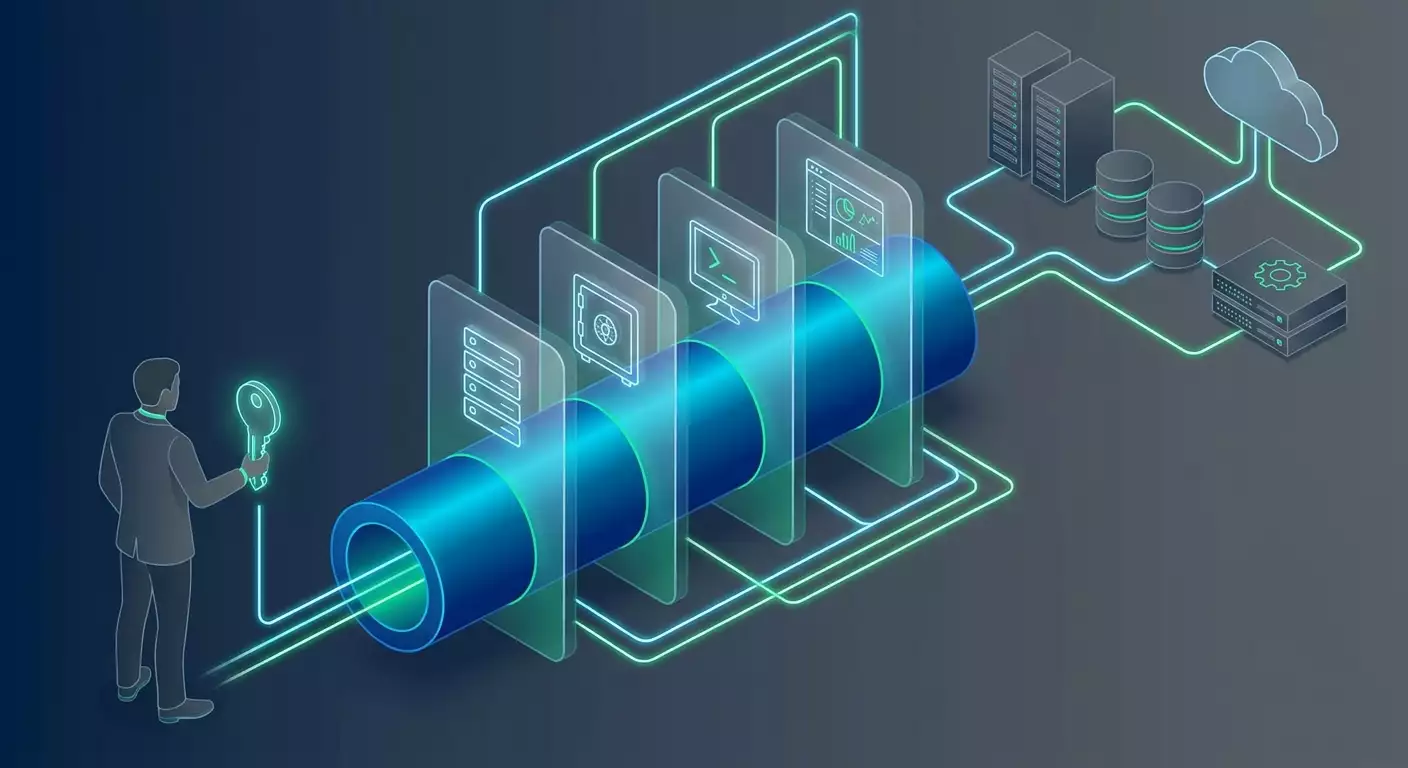
VPN garantisce un tunnel sicuro dall’utente alla rete privata. Integrata con PAM risolve il livello trasporto: nasconde gli indirizzi interni, cripta il traffico e controlla l’accesso. PAM gestisce il livello applicativo: chi accede, dove, con quali diritti, per quanto tempo, cosa ha fatto, se la sessione è registrata, chi ha approvato e come vengono tracciati gli eventi.
Termini chiave
- Identità privilegiate — persone (admin), macchine (servizi), robot RPA, agenti CI/CD con privilegi.
- Vault/cache di segreti — deposito sicuro di password, chiavi, token, certificati.
- Session broker — componente che avvia e proxy le sessioni (RDP/SSH/SQL), nascondendo le credenziali target all’utente.
- JIT/JEA — accesso «giusto in tempo» e «solo quanto serve».
- MFA — autenticazione multi-fattore; si preferiscono metodi resistenti al phishing (FIDO2, WebAuthn, OTP vincolati al dispositivo).
- Zero Trust — modello «non fidarti mai, verifica sempre»: verifica continua di identità, dispositivo e contesto.
- ZTNA — caso specifico di Zero Trust: accesso alle applicazioni senza ampio permesso di rete.
Dove va il perimetro tradizionale
Il perimetro non è scomparso, è diventato multilivello. La VPN gestisce l’accesso di rete dentro zone controllate. PAM aggiunge un controllo applicativo granulare. Insieme formano il nuovo perimetro: identità e contesto, non alternative ma livelli complementari.
Rischi senza PAM su VPN
- Accesso di rete ampio ai segmenti, movimento laterale in caso di compromissione di un client.
- Inserimento manuale di password privilegiate e loro furto tramite phishing o keylogger.
- Mancanza di registrazione delle sessioni e analisi degli incidenti.
- Credenziali longeve e rotazione non automatizzata.
- Impossibilità di revocare rapidamente l’accesso e dimostrarlo all’audit.
Approfondimento: aspetti avanzati
Zero Trust su VPN: non è un ossimoro
La VPN moderna non significa «fidarsi di tutti oltre il firewall». Aggiungiamo contesto: dispositivo in MDM, verifica postura (EDR attivo, crittografia disco abilitata, sistema operativo aggiornato), valutazione continua del rischio, geolocalizzazione e orario, firme comportamentali, legame alla richiesta in ITSM. L’accesso è a livello di host/porta/azione specifica in PAM, non a subnet larghe. In sintesi: tunnel VPN come trasporto, decisione di sessione basata su policy PAM e IdP.
Credenziali efemere, certificati e approcci senza segreti
Al posto di password permanenti, password usa e getta per sessione, certificati SSH con validità 15-60 minuti, brokeraggio basato su SSO. In Kubernetes/cloud ruoli temporanei tramite STS e OIDC. L’ideale: l’utente non conosce i segreti dei sistemi target; la sessione è aperta tramite proxy PAM e l’accesso agli oggetti è garantito con token brevi.
Post-quantum e resilienza crittografica
Nel 2026 organizzazioni mature avviano sperimentazioni di TLS 1.3 ibrido con algoritmi post-quantum (ad esempio Kyber per KEM) e monitorano la compatibilità degli stack VPN. WireGuard usa crittografia all’avanguardia (NoiseIK), IKEv2 e OpenVPN supportano suite di cifratura robuste. Il piano: inventario dei profili crittografici, disabilitazione algoritmi obsoleti (SHA-1, 3DES), pilot ibridi e monitoraggio delle iniziative NIST/PQC e degli standard nazionali in settori regolamentati.
Requisiti normativi
ISO 27001, SOC 2, PCI DSS 4.0, NIS2, DORA, SWIFT CSP, regolatori di settore e standard nazionali richiedono la gestione degli accessi privilegiati, registrazioni, account separati, controllo delle sessioni e capacità di dimostrare audit trail. PAM su VPN supporta controlli tecnici e di processo: dalla segmentazione alla registrazione e reporting.
Pratica 1: architetture e segmentazione reti per PAM
Pattern base
- Pattern A: bastione PAM dietro VPN. L’utente si connette via VPN al segmento di gestione, poi accede tramite proxy PAM agli host target. Vantaggio: semplicità e approccio «non di rete». Rischi: configurazione di routing e DNS critica per evitare bypass.
- Pattern B: microsegmentazione con ACL per gruppi. Gruppi in IdP/AD mappati su gruppi VPN e poi su ACL in router/firewall; PAM decide a livello applicativo. Pro: minimizza il movimento laterale. Contro: complessità nella gestione delle policy.
- Pattern C: ibrido ZTNA + VPN. VPN per admin e backend; ZTNA per applicazioni d’ufficio. PAM integrato in entrambi, brokerando sessioni e segreti.
- Pattern D: cloud e on-prem. PAM gateway regionali vicino alle risorse per minimizzare latenza, uso di LB cloud, Anycast e concentratori VPN locali.
Metodologia progettuale passo passo
- Inventario: elenca sistemi target (AD, Linux/Windows, DB, apparati rete, hypervisor, k8s, cloud), tipi di accesso (RDP, SSH, SQL, API), criticità, responsabili business.
- Mappa dei flussi: chi, da dove, verso dove, protocolli e finestre temporali.
- Segmentazione: definisci segmento gestione (Mgmt), segmenti PROD/NON-PROD, subnet client VPN, principi deny by default, controllo egress, zone DNS.
- Policy: crea matrice «ruolo → obiettivo → azione → durata → approvazione → registrazione sessione → artefatti». Esempio: «DB engineer → prod-postgres-clus01:5432 → readonly → 30 min → approvatore L2 → registrazione obbligatoria → log in SIEM».
- Protocolli VPN: scegli WireGuard per alte performance e semplicità, IKEv2/IPsec per compatibilità e caratteristiche enterprise, OpenVPN come alternativa universale. Definisci profili crittografici e requisiti client.
- Instradamento traffico: split-tunnel per elenco risorse di gestione, blocco 0.0.0.0/0 se non necessario. Per proxy PAM prioritizzazione percorsi, QoS per RDP/SSH.
- DNS: zona dedicata mgmt.example.local, PAM assegna alias FQDN alle destinazioni per nascondere indirizzi interni.
- Alta disponibilità: active-active per concentratori VPN e gateway PAM, health-check, duplicazione vault segreti, sito di backup.
Checklist architettura
- Segmento gestione separato a livello L3 e ACL; accesso solo da dispositivi aziendali con MFA.
- Proxy PAM vicino ai sistemi target; latenza RDP/SSH sotto 50-80 ms per comfort operativo.
- I segreti non sono esposti all’utente; password/chiave iniettate dal motore PAM.
- Client VPN autenticati su dispositivo e utente; mandatory posture check.
- Log e registrazioni sessioni centralizzati in storage immutabile (WORM/firma digitale).
Pratica 2: identità, JIT/JEA e modello a richieste
Integrazione con IdP
Collega PAM a IdP (Entra ID/Okta/Keycloak) via SAML/OIDC. Mappa gruppi e attributi in ruoli PAM. Provisioning SCIM o API per aggiunte/rimozioni automatiche utenti e gruppi. MFA obbligatoria e anti-phishing (FIDO2/WebAuthn o push con verifica numerica).
JIT/JEA in pratica
- Catalogo ruoli: definisci set minimo di comandi/azioni per ogni ruolo (JEA). Esempio: admin AD locale — solo reset password, sblocco, visualizzazione gruppi; escalation a Domain Admin solo con richiesta e TTL limitato.
- Workflow approvazione: integrazione ITSM (ServiceNow/Jira). Regole di escalation: chi approva l’accesso standard, chi quello a sistemi di pagamento.
- Adesioni efimere: a approvazione l’utente viene inserito in gruppo AD per 30-60 minuti; PAM assegna certificato SSH con stesso TTL; RDP tramite broker solo in intervallo.
- Audit e link a ticket: ogni sessione annotata con numero cambio/incidente; tag automatici in SIEM.
Esempio di policy
«Ruolo DevOps L2 può connettersi via SSH tramite PAM al bastione k8s solo con richiesta change aperta e approvazione owner servizio. Certificato SSH TTL 45 minuti, agente SSM sui nodi autorizza solo comandi in lista, registrazione terminale abilitata. Uscite su richiesta con controllo extra.»
Checklist identità
- SSO attivo, MFA anti-phishing.
- Offboarding completo in 24h, revoca accessi inclusi certificati client VPN.
- Campagne regolari di ricertificazione ruoli e gruppi.
- Account break-glass: storage offline, busta sigillata in cassaforte, verifica trimestrale.
Pratica 3: brokeraggio sessioni, registrazione e analisi
Scelta modalità connessione
- RDP: proxy con isolamento clipboard, watermarking possibile, blocco drive mapping. Per server: Network Level Authentication, firma e crittografia traffico.
- SSH: proxy con supporto SSH-cert, restrizioni comandi, canali SFTP limitati.
- Database: proxy SQL con separazione ruoli, mascheramento dati sensibili, registrazione query.
Registrazione e conservazione
Registrazione schermo/terminale e metadati: chi, quando, dove, con quale richiesta, comandi e file. Conservazione separata dalla piattaforma PAM, con controllo integrità. Durata: da 90 giorni fino a 1-2 anni in base a regolatori. Indicizzazione comandi e ricerca full-text obbligatorie.
Rilevamento anomalie e risposta
- Comandi anomali (estrazione config, eliminazioni massive, AD DCSync).
- Incrementi improvvisi di privilegi, accessi fuori orario lavorativo, anomalie geografiche.
- Eventi combinati: connessione VPN da dispositivo sconosciuto + login privilegiato — blocco sessione e notifica SOC.
Integrazione con SIEM/SOAR
Tutti gli eventi di sessioni privilegiate, richieste e approvazioni in SIEM. Correlazioni con EDR, IDS/IPS di rete. Automazioni SOAR: revoca automatica, riemissione certificati, blocco firewall, notifiche ai responsabili.
Checklist monitoraggio
- Logging dettagliato per privilegi con playbook modificabili.
- Revisione settimanale top 10 sessioni lunghe e analisi deviazioni.
- Test trimestrale riproduzione registrazioni e disponibilità artefatti per audit.
Pratica 4: hardening VPN e lato client
Protocolli e profili crittografici
- WireGuard: velocità e semplicità; crittografia moderna (Curve25519, ChaCha20-Poly1305). Ideale per admin che richiedono bassa latenza e alta banda.
- IKEv2/IPsec: funzionalità aziendali, stabilità, supporto nativo OS. Cifrature: AES-GCM, PFS, lifetimes rigorosi.
- OpenVPN: versatilità e cross-platform; TLS 1.3, ECDHE, autenticazione client robusta.
Identificazione dispositivi
Certificati client, binding a MDM e EDR, verifica versione OS. Postura dispositivo condizione per l’assegnazione routing. Dispositivi non conformi separati in segmenti di quarantena.
Impostazioni di rete
- Split-tunnel: solo indirizzi gateway PAM e host gestione; blocco totale su altri.
- Ottimizzazione MTU: riduci a 1280-1400 se ci sono problemi di frammentazione, soprattutto su reti mobili e LB cloud.
- QoS: priorità per RDP/SSH; limitazione banda per traffico bulk.
Disponibilità e tolleranza guasti
- Cluster HA per concentratori VPN, active-active dove possibile.
- Geo-DNS/Anycast per distribuire client sulla sede più vicina.
- Profili VPN di riserva per admin (primario e emergenza).
Performance
Progettazione per picchi: numero sessioni RDP/SSH simultanee, registrazioni HD/SD, overhead proxy. Prevedi 20-30% di margine su CPU e IO per gateway PAM. Lato VPN usa accelerazione hardware crittografia se disponibile.
Checklist hardening
- Disabilitati cifrari deboli; forzato TLS 1.2+ (preferibile 1.3), PFS.
- Protezione da MFA-fatigue: limiti push, verifica numerica o FIDO2.
- Blocchi dopo n tentativi falliti e attivazione regole basate sul rischio.
Pratica 5: segreti, account di servizio e DevOps
Gestione segreti
Estrai password/chiavi da config e Git. Usa vault di segreti, credenziali dinamiche database, rotazione ad ogni check-out. Integra con CI/CD: pipeline ottiene token OIDC e lo scambia per accesso breve al segreto.
Account di servizio
- Catalogo account di servizio con proprietari e scopi d’uso.
- Rotazione pianificata e ad ogni modifica composizione servizi.
- Audit permessi: evitare diritti admin locali non necessari.
Kubernetes e cloud
Usa ruoli minimali (RBAC), integrazione con IdP esterno, firma immagini, limita accesso kube-apiserver tramite proxy PAM e bastion, registra kubectl exec e port forwarding. Per cloud: assegnazione ruoli via OIDC e STS, policy IAM ristrette.
Checklist DevOps
- Segreti in runtime, non nel repository.
- Scansione perdita segreti in CI.
- Audit rigoroso permessi bot GitOps e agenti.
Pratica 6: processi, metriche e evidenze
Processi
- Onboarding: creazione ruoli, richiesta accessi, attivazione MFA.
- Change management: ogni accesso privilegiato esteso legato a change.
- Incident response: playbook automatici per isolare sessione, revocare certificati, notificare responsabili.
- Compliance: regolamenti conservazione registrazioni, verifica continuità controllo.
Metriche
- Percentuale sessioni privilegiate gestite da PAM (obiettivo: oltre 95%).
- Tempo medio rilascio accesso JIT (obiettivo: minuti, non ore).
- Percentuale password admin nel vault con rotazione regolare (obiettivo: 100%).
- Copertura registrazione sessioni (obiettivo: 100% sistemi critici).
Evidenze
Prepara report: chi ha avuto accesso, quando e perché; verbali analisi; riproduzioni registrazioni; risultati ricertificazione. Sono il tuo scudo in audit e base per miglioramenti.
Pratica 7: piano passo passo di implementazione (90 giorni)
30 giorni: fondamenta
- Inventario degli accessi privilegiati e sistemi.
- Scelta pattern architetturale e protocolli VPN.
- Pilota PAM su segmento limitato, integrazione con IdP e MFA.
- Configurazione registrazione sessioni e flussi in SIEM.
60 giorni: espansione
- JIT/JEA per 2-3 ruoli, attivazione approvazioni.
- Migrazione password admin in vault, disattivazione login diretti.
- Hardening client VPN, posture-check, split-tunnel per liste.
90 giorni: produzione
- Copertura 80% scenari privilegiati.
- Automazione rotazione segreti, integrazione con CI/CD.
- Regolamenti IR, break-glass, report e metriche.
Errori tipici: cosa NON fare
- Assegnare rotte ampie 0.0.0.0/0 sulla VPN di default.
- Disattivare la registrazione sessioni “solo durante incidente” — proprio allora è cruciale.
- Conservare password privilegiate in password manager personali.
- Usare account servizio unici senza proprietario e rotazione.
- Solo push-MFA senza fattori anti-phishing e protezione da MFA-fatigue.
- Mancanza accesso di emergenza (break-glass) e test regolari.
- DNS incoerenti: utenti vedono indirizzi reali e aggirano PAM.
- Sottovalutare capacità banda e latenze; ignorare QoS.
- Nessuna integrazione con SIEM/SOAR — eventi «perduti».
- Assenza revisione regolare ruoli e gruppi — accumulo di privilegi “eterni”.
Strumenti e risorse: cosa usare
Tipologie di soluzioni
- Piattaforme PAM: gestione segreti, brokeraggio e registrazione sessioni, JIT/JEA, approvazioni, integrazione con SIEM.
- VPN/accesso: WireGuard, IKEv2/IPsec, OpenVPN, politiche split-tunnel, posture-check.
- Identità: IdP (Entra ID, Okta, Keycloak), SCIM, SAML/OIDC, FIDO2.
- Segreti: motori vault, credenziali dinamiche, certificati SSH, PKI.
- Osservabilità: SIEM, IDS/IPS, EDR, UEBA, registrazione e indicizzazione sessioni.
Fornitori e stack (panoramica 2026)
- PAM Enterprise: prodotti tipo CyberArk, Delinea, BeyondTrust, One Identity; approcci platform con brokeraggio accessi a DB, OS e apparati rete.
- Accessi infrastrutturali: soluzioni come Teleport, StrongDM; approcci con certificati SSH e proxy DB.
- Vault segreti: ecosistemi basati su Vault e servizi cloud gestiti, con supporto segreti dinamici e rotazione.
- VPN: implementazioni WireGuard, strongSwan (IKEv2/IPsec), OpenVPN e gateway cloud gestiti.
- SIEM/SOAR: grandi piattaforme come Splunk, QRadar, e stack open source (Elastic, Wazuh) con correlazione eventi personalizzata.
Criteri di scelta
- Supporto JIT/JEA, registrazione e indicizzazione comandi, MFA FIDO2, SCIM, API.
- Performance broker per carico previsto (RDP HD, SSH con molteplici canali).
- Connettori pronti per target: AD, apparati rete, DB, k8s, cloud.
- Scalabilità, tolleranza guasti, possibilità distribuzione regionale.
- Log trasparenti ed esportazione verso SIEM.
Dove avviare rapidamente una VPN aziendale per il pilota PAM
Per piloti e POC è pratico partire da un servizio come vpn.how: offre un server VPN personale, non condiviso, con IP dedicato per ogni cliente; supporta WireGuard, OpenVPN, IKEv2, L2TP, SSTP — puoi scegliere il protocollo adatto a compatibilità e necessità; server disponibili a Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Josè, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen, Stavanger; accetta carte russe (anche Tinkoff, Ozon), SBP, e pagamenti USDT/BTC; tariffe da 490 ₽ al giorno e da 2490 ₽ al mese con sconti per periodi lunghi; avvio automatico server in 5 minuti dopo pagamento, senza log. Questa soluzione risparmia settimane di approvazioni e permette di testare rapidamente ipotesi (routing, split-tunnel, brokeraggio sessioni PAM). Per l’uso produttivo, soprattutto in ambienti regolamentati, conviene orientarsi verso infrastrutture proprietarie o soluzioni tipo ГОСТ-VPN con certificazioni e integrazione SOC.
Casi e risultati: esempi reali di applicazione
Caso 1: servizio finanziario, ibrido on-prem + cloud
Obiettivo: bloccare accessi admin a core pagamenti, DB e Kubernetes. Soluzione: pattern A (bastione PAM dietro VPN) con gateway regionali PAM vicino ai cluster prod, WireGuard per admin, accessi JIT da 30 minuti, certificati SSH. Metriche: in 90 giorni sessioni privilegiate via PAM passate da 35 a 96%; tempo medio rilascio accesso da 2 ore a 7 minuti; chiusi 28 rilievi audit su rotazione password e registrazione sessioni. SOC segnala calo 18% falsi positivi grazie a eventi contestuali PAM.
Caso 2: azienda manifatturiera, sedi remote
Obiettivo: accesso sicuro appaltatori a apparati rete e server in fabbrica. Soluzione: pattern B (microsegmentazione), IKEv2/IPsec per compatibilità hardware, proxy PAM per SSH e gateway Telnet-to-SSH, approvazioni obbligatorie proprietari sedi. Risultato: eliminati accessi diretti appaltatori; registrazione comandi ha consentito identificare errori e accelerare RCA incidente di 3 ore.
Caso 3: startup tecnologica, multi-cloud
Obiettivo: gestione segreti e accesso admin a k8s e DB in più cloud. Soluzione: ibrido ZTNA + VPN, brokeraggio kubectl exec e SQL via PAM, segreti dinamici DB, assegnazione ruoli OIDC. Risultato: segreti rimossi da Git, 100% accessi admin in JIT, report trasparenti per SOC 2.
Caso 4: ente governativo, requisiti regolatori
Obiettivo: conformità normativa severa, registrazione sessioni e crittografia certificata nazionale. Soluzione: IKEv2/IPsec con plugin critto nazionali, PAM con registrazione tutte sessioni RDP/SSH, isolamento segmenti admin. Risultato: superamento audit con minori osservazioni, unificazione procedure e avvio ricertificazione ruoli.
FAQ: 7-10 domande approfondite
1. PAM e ZTNA sono alternative o alleati?
Alleati. ZTNA riduce la superficie rete d’attacco, PAM gestisce privilegi e sessioni. In ambienti ibridi entrambi i livelli sono cruciali, specialmente per admin.
2. VPN è indispensabile se c’è ZTNA?
Per applicazioni d’ufficio no. Per scenari admin (RDP/SSH/SMB, accesso a dispositivi) VPN resta trasporto comodo e affidabile, soprattutto con registrazione sessioni PAM.
3. Conviene passare a WireGuard?
Se la tua infrastruttura lo supporta, sì: configurazione più semplice, ottime performance. Ma compatibilità e requisiti normativi potrebbero preferire IKEv2/IPsec.
4. Come minimizzare il rischio umano nel trattamento password?
Brokeraggio sessioni dove l’utente non vede mai la password, rotazione ad ogni accesso, certificati SSH, credenziali dinamiche DB, approvazioni rigorose.
5. Quanto è importante la registrazione delle sessioni?
Fondamentale. Senza è difficile investigare e provare conformità procedure. Abilita registrazione di default per accessi ad alto rischio, indicizza comandi.
6. Come facilitare il lavoro degli admin senza compromettere la sicurezza?
JIT/JEA, SSO, cataloghi ruoli chiari, approvazioni rapide, VPN a bassa latenza, profili accesso preconfigurati e percorsi automatici riproducibili.
7. Come gestire gli appaltatori?
Fornisci accesso tramite proxy PAM con approvazioni obbligatorie, limitazioni temporali, registrazione sessioni. Usa profili VPN isolati e split-tunnel rigoroso.
8. Come amministrare account di servizio?
Catalogazione, proprietari, segreti dinamici, rotazioni regolari, eliminazione diritti admin locali inutili, audit uso.
9. Serve già la crittografia post-quantistica?
In produzione con cautela e selettivamente, puntando a compatibilità. Nei pilot sì, per prepararsi. Prima elimina gli algoritmi obsoleti.
10. Come misurare il successo della strategia PAM su VPN?
Percentuale sessioni via PAM, tempi rilascio JIT, quota segreti in rotazione, copertura registrazione, riduzione incidenti movimento laterale, tempi investigazione e successo audit annuali.
Conclusione: sintesi e prossimi passi
Gli accessi privilegiati sono una delle ultime difese della tua sicurezza. Nel 2026 le organizzazioni mature costruiscono PAM su VPN non come compromesso, ma come combinazione ponderata di protezione trasporto e controllo applicativo Zero Trust. Le chiavi del successo sono JIT/JEA, registrazione e analisi sessioni, integrazione con IdP e SIEM, hardening VPN e dispositivi client e disciplina dei processi. Parti da inventario e mappatura flussi, scegli pattern architetturali e protocolli, avvia pilota, consolida JIT e registrazione, poi scala per ruoli e segmenti. Introduci metriche e migliorale sistematicamente trimestre dopo trimestre. Dove serve un avvio rapido e test di ipotesi, usa servizi che permettono di creare VPN personali in pochi minuti e verificare l’architettura sul campo. Per ambienti produttivi costruisci infrastrutture ridondanti, rispetta i requisiti normativi e preparati a sfide future: crittografia post-quantistica, automazione investigazioni con LLM e ulteriore de-perimetrizzazione. Un buon PAM su VPN non è solo un insieme di strumenti e script: è un programma che rende i privilegi gestibili, osservabili e temporanei. Ed è questa la differenza oggi tra una sicurezza matura e quella che si affida solo alla fortuna.