VPN per banche e istituti finanziari nel 2026: requisiti della Banca Centrale Russa, PCI DSS 4.0 e KII
Guida completa ai VPN aziendali per banche e istituti finanziari nel 2026: come rispettare i requisiti della Banca Centrale Russa, PCI DSS 4.0 e KII. Architetture, protocolli, checklist pratiche, domande di audit, errori e casi studio. Consigli da esperti senza fronzoli.
Contenuto dell'articolo
- Introduzione: perché è importante nel 2026
- Basi: concetti fondamentali (per principianti)
- Approfondimento: mappa dei requisiti della banca centrale russa, pci dss 4.0 e kii
- Pratica 1: architetture di riferimento e segmentazione (teoria, step, checklist)
- Pratica 2: protocolli e crittografia (scelta, configurazione, rotazione)
- Pratica 3: gestione identità, mfa e accesso fornitori
- Pratica 4: logging, monitoraggio, test e audit
- Pratica 5: performance, resilienza e operation
- Pratica 6: cloud, multi-regione e cross-border
- Pratica 7: transizione a zero trust e riduzione tunnel
- Errori tipici: cosa evitare nel 2026
- Strumenti e risorse: cosa usare
- Casi e risultati: come funziona in pratica
- Faq: domande frequenti e complesse
- Conclusione: come procedere
Introduzione: perché è importante nel 2026
L'infrastruttura IT bancaria negli ultimi anni è diventata distribuita, cloud e in continua evoluzione. L'accesso remoto è la norma, fornitori e outsourcing operano da diversi Paesi e fusi orari, e i servizi sensibili vivono in ambienti ibridi: data center propri, cloud privati e pubblici, filiali e postazioni mobili. In questo contesto, il VPN aziendale non è più solo un "tunnel" — è un sistema di gestione del rischio, controllo dei perimetri di accesso e base probatoria per gli audit. Nel 2026 i requisiti si inaspriscono: il quadro regolamentare della Banca Centrale Russa sulla sicurezza informatica, gli obblighi per le categorie KII secondo la legge 187-FZ e le pratiche PCI DSS 4.0 definiscono un nuovo standard di sicurezza. Questa guida ti aiuta a progettare e gestire un VPN che soddisfi affidabilità, prestazioni e conformità senza appesantire il business con burocrazia né rallentare lo sviluppo.
Cosa otterrai: un glossario chiaro dei termini chiave, una mappa di conformità alle norme, modelli architetturali collaudati, istruzioni dettagliate passo passo su profili crittografici, MFA, accesso fornitori, logging e controllo delle modifiche, checklist per audit e casi reali con metriche. Siamo onesti: non esiste la "pallottola d'argento". Ma c'è un approccio sistemico che riduce drasticamente le vulnerabilità e rende costruttiva la relazione con gli auditor.
Basi: concetti fondamentali (per principianti)
Cos'è un VPN aziendale. È un sistema gestito di tunnel sicuri tra reti (site-to-site) e/o dispositivi utenti (remote access). Funzioni base: crittografia del traffico, autenticazione delle parti, controllo del routing, segmentazione e audit delle sessioni.
Tipi principali:
- Site-to-site (IPsec): gateway-gateway per unire sedi, data center e cloud. È fondamentale per connessioni di rete L3 interrete e alta disponibilità.
- Remote access (TLS, IKEv2, WireGuard): accesso protetto per utenti e fornitori ai servizi interni. Supporta MFA e politiche granulari.
- Clientless (portali): gateway web per applicazioni specifiche, adatti per servizi limitati e ospiti.
Blocchi crittografici: autenticazione (certificati, chiavi, MFA), cifratura (AES-GCM, GOST), protezione integrità (AEAD o HMAC), scambio chiavi (IKEv2, ECDHE), PFS.
Segmentazione del traffico: full-tunnel (tutto il traffico passa via VPN) vs split-tunnel (solo reti aziendali). La modalità si definisce in base al rischio e alle norme: nelle zone critiche e CDE prevale full-tunnel o routing selettivo obbligatorio.
Zero Trust e ZTNA. Non "in sostituzione del VPN", ma evoluzione e sovrapposizione: verifica del contesto di dispositivo e utente, credenziali a breve durata, permessi espliciti per ogni applicazione. Per la conformità è fondamentale integrare ZTNA con logging e un modello di rete coerente.
Approfondimento: mappa dei requisiti della Banca Centrale Russa, PCI DSS 4.0 e KII
Banca Centrale Russa (standard di sicurezza e pratiche di supervisione). I focus chiave per VPN: classificazione asset e rischi, segmentazione del circuito di pagamento e ABS, gestione accessi remoti (inclusi fornitori), autenticazione forte, contabilizzazione e log delle azioni, continuità e resilienza (ridondanza, tolleranza ai guasti), test regolari e controllo modifiche. Gli audit richiedono prove documentali: policy, diagrammi di flusso, liste tunnel e rotte, log delle connessioni, registri modifiche e risultati dei test di recovery.
KII (legge 187-FZ e atti applicativi, ordinanze FSTEC/FSB). Per le categorie 1-3 KII sono obbligatorie misure organizzativo-tecniche, spesso l’uso di strumenti certificati e algoritmi crittografici nazionali (GOST). Ciò influisce sulla scelta dei protocolli (IPsec/TLS con supporto GOST), la certificazione dei gateway e il controllo procedurale degli accessi. Distinguere: perimetro KII (rigidi algoritmi GOST, certificazione) e segmenti non critici (possibile crittografia moderna non GOST), garantendo però controllo integrale dei rischi e trasparenza dei percorsi.
PCI DSS 4.0. Impatti sul VPN in alcuni requisiti: protezione dei dati trasmessi con forte crittografia (versioni aggiornate di protocolli e cifrari), autenticazione rigorosa (MFA per tutto l’accesso amministrativo e remoto al CDE), account unici, gestione fornitori e accessi temporanei, monitoraggio e logging di tutte le azioni amministrative, segmentazione del CDE (minimizzare gli intervalli di routing via VPN). Novità in 4.0: approccio personalizzato («customized»): se si discosta il controllo "standard", serve un’analisi del rischio documentata e protezione equivalente.
Integrazione dei requisiti normativi. Consensi tipici: PCI ammette set di cifrari moderni e TLS 1.2+, mentre KII può richiedere GOST; la Banca Centrale punta su continuità e resilienza, PCI su segmentazione e logging dimostrabili; per fornitori e appaltatori tutti chiedono autenticazione forte, accessi minimi e controllo azioni. In sintesi: disegnare da subito un modello crittografico "a due velocità" (GOST e profili internazionali), un unico processo di gestione accessi e un perimetro osservabile universale (SIEM, NTA, UEBA) con orari unificati e log immutabili.
Pratica 1: Architetture di riferimento e segmentazione (teoria, step, checklist)
Pattern A: Perimetro bancario con CDE e KII
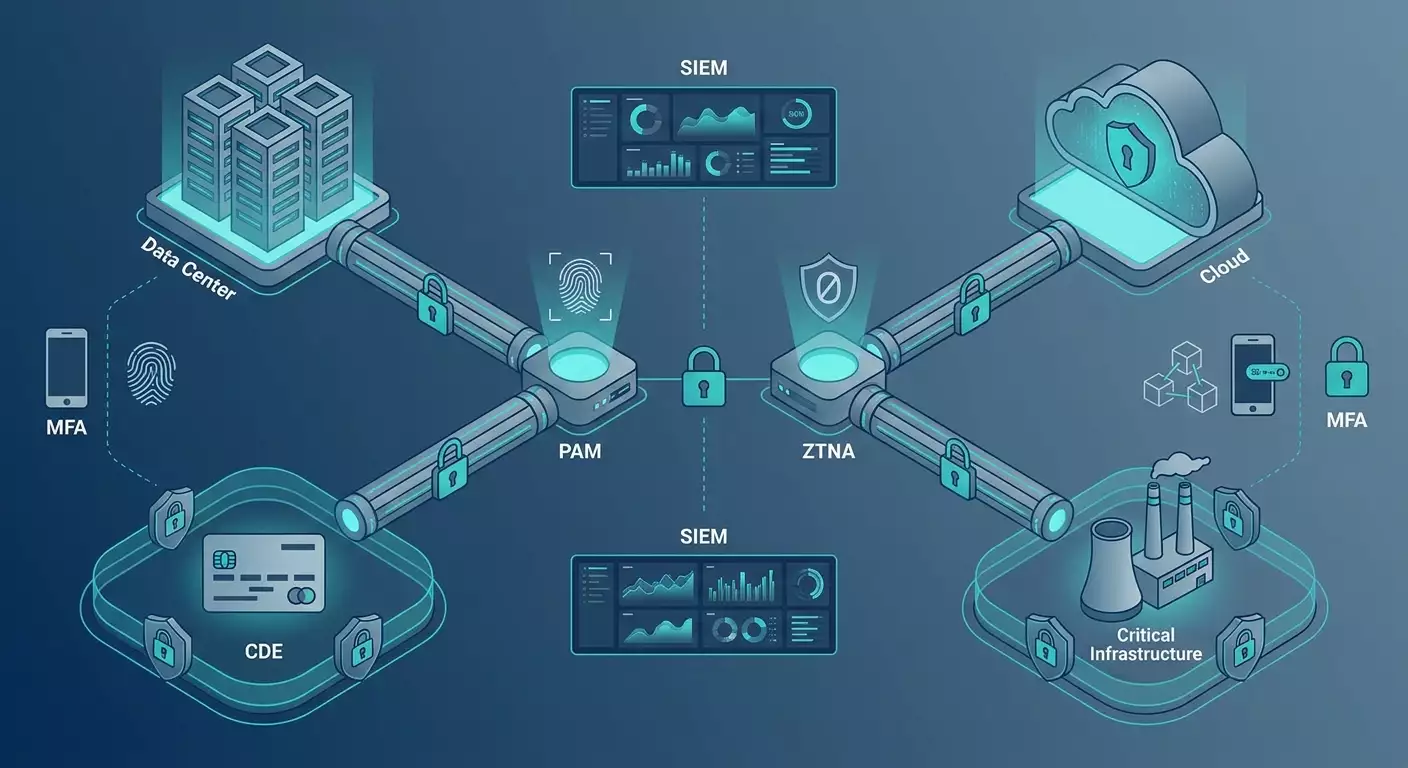
Componenti: due gateway VPN indipendenti per accesso remoto (active-active), cluster gateway IPsec per site-to-site, DMZ per servizi terminali e portali, perimetro separato per fornitori, bastione PAM, SIEM, NTP, HSM/СКЗИ per chiavi, broker ZTNA per pubblicazione applicazioni dettagliata.
Principi di routing: per CDE e KII — solo subnet strettamente necessarie, statiche o BGP con prefix list, deny-by-default. Per accesso utente — full-tunnel per sistemi critici; split ammesso solo per servizi non rilevanti fuori CDE/KII con controllo host e monitoraggio di rete.
Piano di implementazione passo passo
- Classificare gli asset: CDE, ABS, canali di scambio interbancario, perimetro KII, gestione IT, sviluppo, rete ufficio.
- Descrivere i flussi: chi, da dove a dove, quali protocolli, volume traffico, SLA richiesti, RTO/RPO.
- Selezionare i perimetri: VRF/VLAN/segmenti separati per utenti remoti, fornitori, amministratori, applicazioni e dati.
- Definire i profili crittografici: profilo GOST per KII e collegamenti tra sedi in perimetro KII; profilo internazionale moderno (IKEv2/TLS 1.3/WireGuard) per il resto.
- Gestire l’accesso fornitori con perimetro dedicato: PAM obbligatorio, accessi JIT, logging delle sessioni, divieto di accesso diretto a CDE/KII senza strato intermedio.
- Consolidare la segmentazione nel routing: prefix list, ACL, policy firewall, controllo rotte inverse, blocco route-leak.
- Implementare SIEM e raccolta log centralizzata: autenticazioni, up/down tunnel, autorizzazioni, comandi admin, eventi PAM.
- Testare la resilienza: failover programmati, simulazioni di interruzioni, verifica persistenza sessioni.
Checklist di prontezza architetturale
- Schema di reti e flussi con codifica colore CDE/KII/generiche.
- Policy di routing e filtraggio documentate, con esempi di deny e eccezioni.
- Perimetro e VLAN/VRF separato per fornitori. PAM obbligatorio.
- Monitoraggio qualità canali (Jitter/Latency/Loss KPI) e alert attivi.
- Scenario DR e test failover programmati almeno trimestralmente.
Pratica 2: Protocolli e crittografia (scelta, configurazione, rotazione)
Scelta del protocollo per caso d’uso
- Site-to-site: IKEv2/IPsec con AES-256-GCM, ECDHE (gruppi 19/20/21), PFS, lifetimes 8-24h, DPD. Per KII — profili GOST e gateway certificati.
- Remote access: IKEv2/IPsec (stabilità, client nativi), VPN TLS 1.3 o WireGuard (alte prestazioni, gestione chiavi semplice). Ambienti con DPI rigido — VPN TLS con camuffamento traffico.
- Clientless: TLS 1.3, suite cifratura forti, isolamento rigoroso proxy web da indirizzi interni.
Parametri consigliati
- TLS 1.3, esclusione cifrari deboli e renegotiation; se TLS 1.2 necessario — solo AEAD (AES-GCM/CHACHA20-POLY1305), ECDHE, blocco TLS 1.0/1.1.
- IPsec: IKEv2, AES-256-GCM, PRF SHA-256/384, DH ECP256/384 (grp19/20), PFS attivato, rekey prima scadenza SA, NAT-T.
- WireGuard: chiavi Curve25519, subnet autorizzate minime, routing obbligatorio su prefissi specifici, rotazione chiavi.
- GOST: GOST R 34.10-2012 per firme digitali, GOST R 34.11-2012 per hash, GOST R 34.12-2015 (Kuznechik) per cifratura — usare in perimetri KII e dove richiesto.
Chiavi e certificati
- Allestire un PKI con ruoli separati: root offline, intermediate per rilascio, HSM/СКЗИ per conservazione chiavi gateway.
- Usare certificati short-lived (90 giorni) e automazione (equivalenti ACME in circuito chiuso), OCSP stapling e CRL.
- MFA: FIDO2/WebAuthn, OTP con limitazione ripetizioni, binding dispositivo e verifica postura (EDR, cifratura disco, aggiornamenti).
- Rotazione: chiavi tunnel periodica (su calendario), credenziali a ogni incidente o cambio ruolo/licenziamento.
Checklist di prontezza crittografica
- Lista protocolli e cifrari approvata dal comitato sicurezza.
- Registro unico certificati e scadenze, notifiche automatiche a 30/15/7 giorni.
- Procedura immediata di revoca/sostituzione chiavi con verifica propagazione CRL.
- Documento di allineamento protocolli ai requisiti KII/PCI/Banca Centrale.
Pratica 3: Gestione identità, MFA e accesso fornitori
Identificazione e catalogo
Fonte unica di verità — catalogo aziendale (AD/LDAP) e IdP (OIDC/SAML). Sincronizzare gruppi accesso con politiche RBAC sui gateway VPN. Per amministratori — account privilegiati separati; per sviluppatori — legati a gruppi progetto con data scadenza.
MFA e contesto
- MFA obbligatorio per tutti gli accessi remoti a reti amministrative, CDE e KII, oltre che per i fornitori.
- Fattori: FIDO2 (preferito), OTP, push-approval. Considerare geocontesto e stato dispositivo.
- Applicazione CAP (continuous access policy): riduzione automatica privilegi se peggiora postura dispositivo.
Fornitori e JIT
- Spostare accesso fornitori in perimetro dedicato con PAM. Niente VPN diretta a CDE/KII.
- Abilitare JIT: accesso con finestra temporale specifica, pre-approvazione e ticket.
- Account unici, divieto login condiviso; sessioni registrate e indicizzate.
- Inventario integrazioni: lista fornitori, contatti, sistemi target, MTTD/MTTR per incidenti.
Checklist gestione accessi
- Catalogo ruoli e allineamento gruppi in IdP.
- MFA abilitato per tutti amministratori remoti, fornitori e utenti CDE/KII.
- Processi Joiner/Mover/Leaver automatizzati (SCIM), rilevamento accessi «appesi».
- PAM con JIT e registrazione sessioni implementato, report disponibili per audit.
Pratica 4: Logging, monitoraggio, test e audit
Cosa loggare
- Autenticazioni e autorizzazioni (successi/fallimenti), fattori MFA.
- Formazione/chiusura tunnel, parametri SA, indirizzi client, rotte.
- Modifiche amministrative a configurazioni e policy.
- Eventi PAM e sessioni privilegiate, comandi e schermate.
- Metriche di rete: NetFlow/IPFIX, TLS/JA3 fingerprint per anomalie.
Come conservare
- Tempo unificato (NTP), archivi immutabili (WORM/S3-object lock), controllo accesso ai log.
- Tempi di conservazione: definire secondo requisiti Banca Centrale, KII e PCI, con margini e attenzione ai costi.
- Signatures e detector comportamentali in SIEM, alert in SOC on-duty.
Testing
- Verifiche trimestrali di resilienza e capacità banda.
- Scansioni regolari vulnerabilità e aggiornamenti gateway VPN, controllo zero-day.
- Tabletop exercises e scenari Red Team su perimetro accesso remoto.
- Verifica conformità: revisione log, verifica liste accessi, campionamento sessioni fornitori.
Checklist audit
- Policy VPN e segmentazione aggiornate e firmate.
- Billing completo log periodo, conferma integrità.
- Prove configurazioni MFA e report PAM.
- Resoconti test DR e risultati.
- Registro tunnel e cifrari con giustificazione scelta.
Pratica 5: Performance, resilienza e operation
Alta disponibilità
- Due gateway VPN indipendenti e due provider di connettività, active-active o active-passive con failover rapido.
- Scalabilità orizzontale per accesso remoto: bilanciatori, sticky session, riserva CPU/crypto.
- Controllo MTU/MSS, QoS per applicazioni critiche, frammentazione tunnel rigorosamente monitorata.
Osservabilità
- SLO: uptime tunnel, tempo autenticazione, capacità media/picco, errori packet.
- Metriche esperienza utente: tempo accesso applicazione chiave, percentuale MFA riusciti al primo tentativo.
- Metriche business: tempi di rilascio accesso, finestra media JIT, durata indagine incidente.
Operation
- Blocchi severi a modifiche prima di picchi di carico (giorni stipendi, periodi di chiusura).
- Blue/Green per aggiornamenti e possibilità rollback veloce.
- Catalogo modifiche standard e Change Advisory Board per operazioni complesse.
Pratica 6: Cloud, multi-regione e cross-border
Gli istituti finanziari usano ibridi: data center privati, cloud locali e sedi estere per R&D/analisi. Jurisdizioni e trasferimenti transfrontalieri dati sono temi delicati.
- Separare i perimetri: servizi produttivi e dati clienti localizzati; R&D e carichi non specifici isolati a livello rete e crittografico.
- Cloud VPN: adottare IPsec/BGP verso gateway cloud, controllare SLA, audit e compatibilità cifrari. Attivare controllo policy routing e test "black hole".
- Transfrontalierità: definire quali traffici possono uscire dalla giurisdizione, regolamentare e limitare tecnicamente (routing policy, DLP).
Checklist integrazione cloud
- Diagramma routing L3/L7 tra on-premises e cloud.
- Cifrari e protocolli allineati a sicurezza e compliance.
- Accesso fornitori al cloud solo tramite PAM e proxy ZTNA.
- Log gateway cloud centralizzati in SIEM, orari sincronizzati.
Pratica 7: Transizione a Zero Trust e riduzione tunnel
ZTNA è un’evoluzione: invece della "rete fidata", accesso esplicito a specifiche app. Per banche e PCI riduce superficie attacco ma richiede processi maturi.
- Catalogare applicazioni e definire "surface di accesso": URL, porte, protocolli.
- Implementare broker accesso (ZTNA), integrare con IdP e EDR, abilitare device posture.
- Spostare accessi tipici VPN applicazioni (Jira, Git, DB in sola lettura) su ZTNA, mantenere VPN per traffico L3 amministrazione e collegamenti tra sedi.
- Rivedere policy: permessi minimi necessari, credenziali short-lived, blocco movimento laterale.
Risultato: meno tunnel permanenti, segmentazione più semplice da dimostrare, minori rischi di fuga dati in caso di compromissione account.
Errori tipici: cosa evitare nel 2026
- Un unico profilo VPN “ampio” per tutti: viola il principio del minimo privilegio e complica la conformità PCI/Banca Centrale/KII.
- Split-tunnel su CDE/KII senza bloccare esplicitamente altro traffico: rischi di leakage e movimento laterale.
- Cifrari deboli e protocolli obsoleti (TLS 1.0/1.1, IKEv1) “per compatibilità” senza piano migrazione.
- Account condivisi e mancanza di MFA per fornitori.
- Assenza di registrazione sessioni admin e fornitori: in caso di incidente sarà troppo tardi.
- Tempo non sincronizzato e log volatili — audit darà una visione frammentata.
- Mancanza di test resilienza — i problemi emergono nei giorni di carico massimo.
- Ignorare IPv6: tunnel e filtri configurati solo su IPv4.
- Affidarsi al cloud provider "così com'è" senza verifica cifrari e logging.
Strumenti e risorse: cosa usare
Device e soluzioni software
- Gateway enterprise: soluzioni di grandi vendor con accelerazione hardware crittografia, bilanciamento e politiche di accesso avanzate.
- Soluzioni compatibili GOST e certificate per perimetri KII.
- Stack open-source e software: strongSwan/Libreswan (IPsec), OpenVPN, WireGuard, SoftEther — ideali per flessibilità e test, richiedono disciplina operativa.
- ZTNA e broker accesso: per pubblicare app con controllo postura device.
- PAM: controllo privilegi, registrazione sessioni, JIT.
- SIEM/SOAR: raccolta e correlazione log, automazione risposte.
- Osservabilità: collector NetFlow/IPFIX, NTA/NDR, metriche e dashboard SLO.
Utility pratiche
- Analisi TLS e cifrari: test di compatibilità e robustezza profili.
- Diagnostica IPsec/IKE: verifica profili, DPD, eventi rekey.
- Analisi pacchetti e profiling performance.
- Inventario rotte e ACL, test "black hole" e loop.
Avvio rapido del pilota
Per piloti e proof of concept, quando serve confermare ipotesi architetturali in 1-2 giorni, può essere utile un VPN personale come servizio con parametri gestiti. Una soluzione funzionante è vpn.how: server VPN personale dedicato (non condiviso) con IP separato per cliente, supporto protocolli WireGuard, OpenVPN, IKEv2, L2TP, SSTP — scegli in base a scenario e compatibilità, sedi server a Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen, Stavanger — utile per simulare latenza e rotte reali. Pagamenti comodi per enti russi: carte russe (incluse Tinkoff, Ozon), SBP e USDT/BTC. Prezzo da 490 ₽ al giorno o da 2490 ₽ al mese con sconti per periodi lunghi. Plus — avvio server automatico entro 5 minuti dal pagamento e assenza di log. Consiglio da esperti: ottimo per piloti e test brevi, per controllare profili crittografici, routing e compatibilità client senza procedure lunghe; per ambiente produttivo e KII meglio infrastruttura propria con gateway certificati e VPN GOST, completa automazione gestione chiavi, logging e processi audit.
Casi e risultati: come funziona in pratica
Caso 1: Banca universale, migrazione accesso remoto
Obiettivo: sostituire SSL VPN obsoleto, rispettare PCI DSS 4.0 e rafforzare controllo fornitori. Soluzione: architettura accesso remoto a due nodi (IKEv2/TLS 1.3), segmento fornitori con PAM e JIT, correlazione sessioni SIEM, canali resilienti. Risultati in 6 mesi: riduzione del 58% degli incidenti accesso remoto, -42% ticket di connessione, tempo medio rilascio accesso da 2 giorni a 3 ore, verifica PCI superata senza osservazioni su cifratura e MFA.
Caso 2: Società di pagamento con KII cat. 2
Obiettivo: garantire connessioni intersede e accesso admin in perimetro KII con GOST senza rallentare R&D. Soluzione: perimetro KII dedicato con IPsec GOST certificato, profilo separato R&D (WireGuard) fuori KII, PAM con registrazione sessioni, segmentazione rigorosa rotte, storage log oggetto immutabile. Risultati: audit sicurezza passato senza rilievi critici, riduzione del 35% del tempo medio investigazione incidenti, performance canali intersede con SLO 99,95% prevedibile.
Caso 3: Fintech con analisi multi-regione
Obiettivo: accesso sicuro ad analisti per dati e modelli in Europa e USA senza violare localizzazione dati sensibili. Soluzione: architettura ibrida — dati e modelli locali conformi, accesso remoto TLS 1.3 con device posture, pubblicazione parziale app via ZTNA, controllo egress e DLP per traffico estero, osservabilità a livello rotte e applicazioni. Risultati: tempo accesso team distribuito circa 120-150 ms RTT principali rotte, assenza perdite dati a controlli trimestrali, disponibilità 99,9%.
Caso 4: Rifattorizzazione accesso fornitori
Obiettivo: rimuovere account permanenti fornitori da reti produttive. Soluzione: accessi JIT tramite PAM, VPN client limitato a singola app o subnet, registrazione sessioni obbligatoria, chiusura automatica permessi a fine ticket. Risultati: riduzione al 95% degli accessi "appesi", zero violazioni accessi in trimestre, accelerazione onboarding fornitori da 3 settimane a 4 giorni.
FAQ: domande frequenti e complesse
1. WireGuard è accettabile per banche e PCI DSS 4.0?
Sì, se implementato con politiche corrette, MFA e segmentazione. PCI richiede "strong cryptography" e gestione, non un protocollo specifico. Per KII può servire profilo GOST — in quel caso usare soluzioni certificate parallele.
2. Devo disabilitare lo split-tunnel?
Su CDE e KII preferibilmente evitare split-tunnel. Se usato, documentare rischi, garantire routing forzato solo su prefissi aziendali, controllo postura device e monitoraggio di rete.
3. ZTNA sostituisce il VPN?
Non completamente. Per amministrazione L3, collegamenti intersede e alcuni protocolli serve ancora VPN. ZTNA riduce benissimo la superficie di attacco per app utente comuni.
4. Come gestire GOST e sedi estere?
Costruire modello crittografico doppio profilo: GOST in KII/perimetri locali, profili internazionali fuori KII e oltre confine. Tra loro chiara segmentazione e controllo rotte.
5. Posso usare gateway VPN cloud-managed?
Sì, purché controlli cifrari, logging e compliance su localizzazione dati e trasferimenti transfrontalieri. Sempre integrare log nel proprio SIEM.
6. Come dimostrare all’auditor la corretta segmentazione?
Serve schema, policy routing/ACL, traceroute selettivi, report PAM e log connessioni. Buona pratica: controlli automatici policy e snapshot routing.
7. E IPv6?
Abilitare supporto IPv6 insieme a IPv4: filtri, routing e monitoraggio. Altrimenti si creano “zone scure” per eludere il controllo.
8. Con quale frequenza aggiornare i profili crittografici?
Revisione trimestrale, revisione annuale e aggiornamenti immediati per vulnerabilità critiche o nuovi requisiti.
9. MFA è obbligatorio per tutti?
Per amministratori, fornitori e accesso a CDE/KII è obbligatorio. Per altri utenti si valuta in base al rischio ma è consigliato ovunque.
10. Come integrare SOC e gestione VPN?
Catalogo log e metriche condiviso, dashboard SLO/SLA comuni, playbook SOAR unificati e esercitazioni congiunte periodiche.
Conclusione: come procedere
Il perimetro VPN di banche e istituti finanziari nel 2026 non è "premere il tasto crittografia". È architettura, gestione e sicurezza dimostrabile. Passi chiave:
- Valutazione e modellazione minacce: inventario asset, segmentazione CDE/KII, mappa flussi.
- Bozza architetturale: scelta protocolli (approccio doppio profilo GOST/internazionale), DMZ, separazione perimetro fornitori, PAM e ZTNA.
- Pilota e misurazioni: verifica capacità banda, resilienza, MFA e logging.
- Implementazione operativa: HA, automazione PKI, log centralizzati, processi JML/JIT, integrazione SOC.
- Prontezza audit: policy, report, scenari DR, test regolari, miglioramento continuo.
Se serve un rapido POC, usa servizi quick start per validare ipotesi, latenza e compatibilità client. Ma in produzione, soprattutto per KII e circuiti pagamento, punta su infrastruttura gestita propria, soluzioni certificate e processi consolidati. La conclusione è semplice: un VPN ben progettato e osservabile non solo rispetta Banca Centrale Russa, PCI DSS 4.0 e KII, ma accelera il business—offrendo accesso rapido, sicuro e affidabile.
Editore: vpn.how