VPN per DevOps: accesso sicuro a prod, bastion-host e segreti in Vault — guida completa 2026
Guida completa per team DevOps e piattaforme: architettura VPN basata su Zero Trust, bastion-host come punto di accesso unificato, gestione dei segreti con Vault, istruzioni dettagliate, checklist, casi d’uso, metriche e best practice per un accesso sicuro a produzione.
Contenuto dell'articolo
- Introduzione
- Basi
- Approfondimento
- Pratica 1. architettura vpn zero trust per accesso a prod
- Pratica 2. bastion-host come porta unica
- Pratica 3. gestione segreti e connessioni con hashicorp vault
- Pratica 4. ci cd, accessi temporanei e identità macchina
- Pratica 5. site-to-site e cloud ibridi
- Pratica 6. hardening, compliance e monitoring
- Pratica 7. operazioni, sre ed efficienza economica
- Errori comuni
- Strumenti e risorse
- Casi di studio e risultati
- Faq
- Conclusione
Introduzione
L’accesso a produzione è il sistema nervoso del business digitale. Qualsiasi compromissione provoca downtime, perdite di dati e perdita di fiducia. Se dieci anni fa una VPN aziendale più un bastion-host unico erano ritenuti una soluzione sufficiente, l’ecosistema DevOps del 2026 è molto più complesso: microservizi, multi-cloud, cluster Kubernetes, IaC, infrastruttura effimera. In questo contesto, un accesso sicuro a prod, un bastion-host centralizzato e la gestione dei segreti attraverso Vault formano il triangolo portante di produttività e compliance. In questa guida esploreremo come costruire una VPN aziendale moderna basata su Zero Trust, trasformare il bastion in una porta unificata gestita e integrare tutto con Vault e CI CD, per accessi temporanei, verificabili e automatizzati.
Apprenderai concetti fondamentali e avanzati, riceverai istruzioni passo-passo per l’implementazione di WireGuard e OpenVPN, schemi di integrazione con SSO e PAM, checklist per l’hardening, modelli pronti per l’accesso basato su ruoli e casi reali con metriche. Il tocco finale è una sezione sugli errori più comuni per ridurre il percorso da MVP a una soluzione di produzione matura senza costosi rifacimenti.
Basi
Concetti chiave
- VPN aziendale — canale cifrato tra dispositivi di lavoro e reti private aziendali, permette di limitare la superficie di attacco, garantire audit, segmentazione e compliance.
- Zero Trust Network Access — l’accesso alle risorse avviene non in base alla posizione nella rete, ma su identità verificate, contesto e policy; default deny, privilegi minimi, verifica continua.
- Bastion host — punto di ingresso controllato per sessioni amministrative e di debug, con misure di sicurezza rafforzate, audit e possibilità di registrazione delle sessioni.
- HashiCorp Vault — piattaforma di gestione segreti: chiavi statiche e dinamiche, certificati, token, policy di accesso; assicura rotazione, audit, operazioni crittografiche e integrazioni con cloud e database.
- Privileged Access Management — processi e strumenti per gestire accessi privilegiati, inclusi accessi JIT, approvazioni, audit e registrazione attività.
Perché è importante adesso
- Nel 2026 la maggior parte degli incidenti cloud inizia con credenziali rubate e mancanza di segmentazione di rete. La superficie di attacco cloud cresce più rapidamente del team di sicurezza.
- I team DevOps operano con cicli di rilascio brevi e ambienti temporanei; credenziali statiche e concessioni manuali non sono più scalabili.
- La compliance si fa più rigida: SOC 2, ISO 27001, PCI DSS, GDPR e regolamentazioni locali richiedono policy chiare, audit e gestione gestita dei segreti.
Approfondimento
Modello di rete Zero Trust
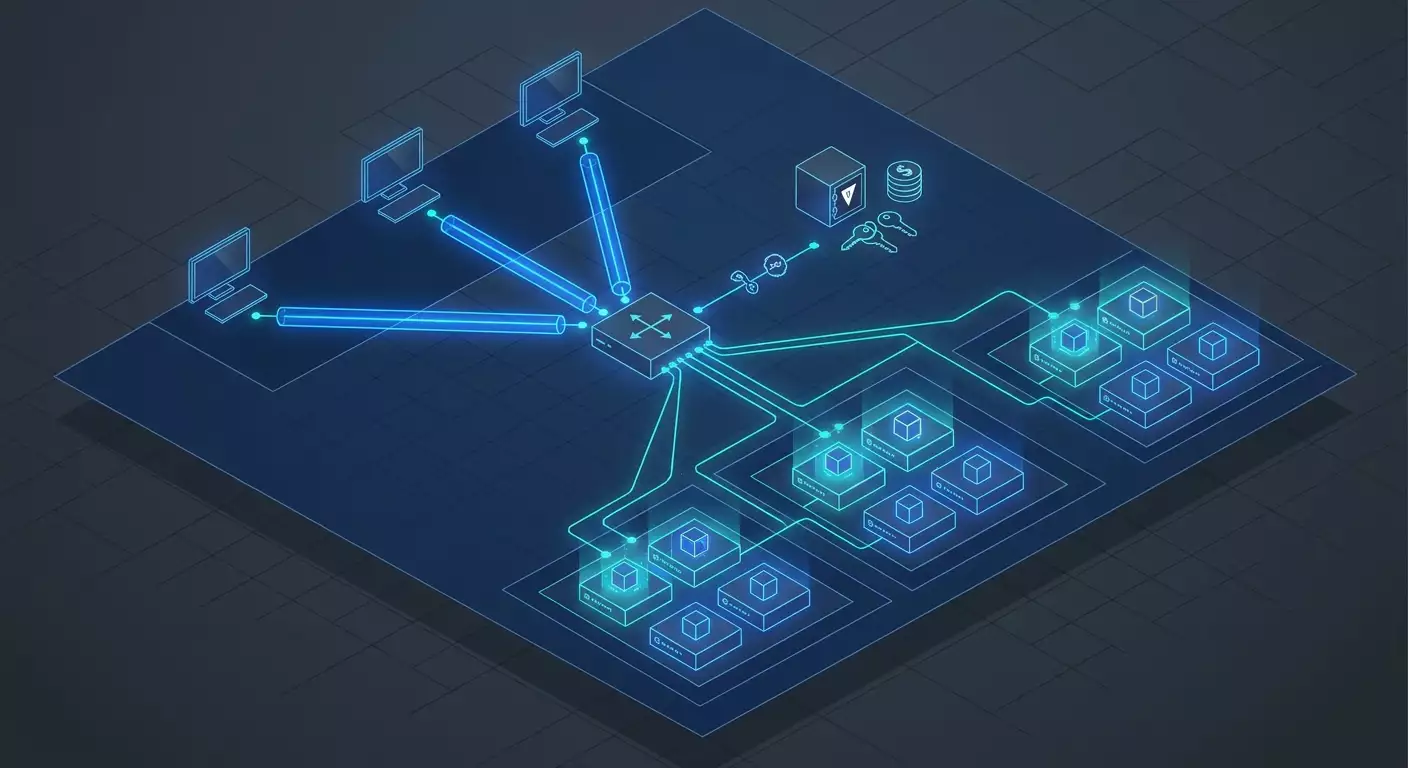
Zero Trust non è un prodotto, ma un principio architetturale. Nel contesto VPN si traduce in microsegmentazione, accesso basato sull’identità a risorse specifiche e minimizzazione delle zone di fiducia. La VPN è uno strato di trasporto cifrato, ma gli accessi si gestiscono a livello di identità, ruoli e policy, spesso integrando bastion e Vault.
Topologie
- Hub-and-spoke — uno o più hub centrali con nodi client; ideale per controllo centralizzato, adatto alla maggior parte dei team.
- Mesh — nodi comunicano direttamente tra loro; utile per cluster distribuiti e soluzioni multi-region, richiede routing attento e PKI.
- Split tunnel vs full tunnel — lo split riduce il carico e migliora UX, ma richiede rigore in routing e filtering; il full tunnel è usato per postazioni ad alto rischio e compliance.
Crittografia e protocolli
- WireGuard — design minimalista, handshake veloci, curve moderne, alta performance; status 2026: standard de facto per VPN B2B interne.
- OpenVPN — flessibilità, ecosistema maturo, ricche opzioni TLS e autenticazione; indicato per scenari complessi e compatibilità.
- IPsec IKEv2 — adatto per L3 site-to-site e alcuni client mobili; stabile e compliant in vari ambienti.
Parallelamente l’industria sta testando ibridi PQC in TLS e IPsec, ma per WireGuard in produzione la crittografia post-quantistica è ancora in fase di ricerca. Consiglio: segui roadmap, usa configurazioni crittografiche modulari e pianifica la migrazione.
Identità, dispositivi e contesto
Nei modelli moderni di accesso, l’identità utente e lo stato del dispositivo sono più importanti della subnet. L’integrazione con IdP tramite SAML OIDC offre accesso unico e MFA; i controlli dispositivo includono cifratura disco, agente EDR, patch aggiornate, attestazione TPM e chiave hardware per WebAuthn. Le policy considerano ora, geografia, livello di rischio e criticità della risorsa.
Pratica 1. Architettura VPN Zero Trust per accesso a prod
Obiettivo
Costruire uno strato VPN aziendale gestito con microsegmentazione, legato all’identità e pronto per audit e compliance.
Passi di implementazione
Passo 1. Modello minacce e confini di responsabilità
- Definire il perimetro prod: cluster Kubernetes, database, message broker, agenti CI, vault segreti, bastion host.
- Separare zone di fiducia: accessi admin, accessi applicazioni, accessi supporto e SRE.
- Fissare minacce: furto token, compromissione laptop, minacce interne, vulnerabilità server VPN, movimenti laterali.
Passo 2. Topologia e indirizzamento
- Hub in ogni regione cloud; spazio indirizzi es. 10.44.0.0/16 per client VPN, 10.45.0.0/16 per punti site-to-site.
- Microreti per ruoli: Dev 10.44.10.0/24, SRE 10.44.20.0/24, DBA 10.44.30.0/24, bot e CI 10.44.40.0/24.
Passo 3. Configurazione base server WireGuard
- Installare pacchetti: su Debian Ubuntu installa wireguard e wireguard-tools.
- Generare chiavi server: comando wg genkey | tee server.key | wg pubkey | tee server.pub.
- Creare config interfaccia wg0: sezione Interface con PrivateKey da server.key, Address 10.44.0.1/24, ListenPort 51820; abilitare routing: net.ipv4.ip_forward=1 e net.ipv6.conf.all.forwarding=1 tramite sysctl.
- Configurare firewall: consentire UDP 51820 solo dalle reti fidate, bloccare ingressi di default, consentire ESTABLISHED RELATED.
- Attivare wg0 con wg-quick up wg0 e configurare l’avvio automatico con servizio di sistema.
Passo 4. Client WireGuard
- Generare chiavi client: comando wg genkey | tee client.key | wg pubkey | tee client.pub.
- Aggiungere peer sul server: nel config server aggiungere Peer con PublicKey client, AllowedIPs 10.44.0.10/32, opzionale PersistentKeepalive 25 per client dietro NAT.
- Config client: Interface con PrivateKey client, Address 10.44.0.10/32, DNS aziendale; Peer con PublicKey server, Endpoint IP pubblico del server:51820, AllowedIPs limitati ai segmenti permessi, es. 10.20.0.0/16 per RDS e 10.30.0.0/16 per API Kubernetes; questo è split-tunneling con rotte minime necessarie.
Passo 5. Integrazione con IdP e MFA
WireGuard non supporta direttamente SSO, ma si può costruire il controllo aziendale tramite un livello di orchestrazione: self-service richieste accesso, emissione config per ruoli, associazione dispositivi e durata chiavi, storage chiavi pubbliche in directory, revoca tramite configurazione centralizzata e rebuild automatica peer. I punti di decisione sono IdP SAML OIDC, con MFA e policy di gruppo. Per OpenVPN e IKEv2 l’autenticazione tramite RADIUS adapter SAML e certificati consente SSO nativo.
Passo 6. Microsegmentazione e filtraggio
- Assegna rotte solo a chi le usa effettivamente; tutto il resto deny di default.
- Filtra traffico L3-L4 con ACL di rete sull’hub; per Kubernetes utile aggiungere policy L7 con service mesh e controllo eBPF.
- Invia log di connessioni consentite e negare a SIEM per alert su anomalie.
Passo 7. Osservabilità e SLO
- Metriche: disponibilità punto accesso, latenza handshake, percentuale tunnel attivi, numero peer attivi, tentativi di connessione falliti.
- SLO: disponibilità 99,95% per hub prod, attivazione nuovo punto in 15 minuti, revoca chiave in 60 secondi.
- Monitora performance: se agente vendor non disponibile, usa contatori interni ed exporter metriche.
Template politiche accesso
- Chi: ruolo e gruppo dall’IdP più attestazione dispositivo.
- Cosa: subnet CIDR e FQDN servizi specifici, non tutto il VPC.
- Quando: orari di lavoro, eccezioni con richieste JIT.
- Come: MFA e conferma da responsabile turno per operazioni ad alto rischio.
Pratica 2. Bastion-host come porta unica
Perché serve il bastion
Anche in architetture Zero Trust, accessi amministrativi e di emergenza convergono meglio in un punto controllato. Il bastion offre audit centralizzato, policy unificate e registrazione sessioni, riduce la superficie di attacco e semplifica l’isolamento delle azioni privilegiate.
Architettura base
- Accesso di rete al bastion solo da subnet VPN e segmenti di servizio.
- MFA all’accesso bastion, accesso basato su ruoli, vietate chiavi dirette senza approvazione.
- Protocolli: SSH per Linux, RDP tramite gateway per Windows, proxy per database.
Configurazioni pratiche SSH bastion
- Disabilita forwarding agente e X11, abilita ForceCommand per limitare comandi, registra sessioni con ttyrec o strumenti di audit di sistema.
- Permetti accesso con certificati SSH al posto di chiavi statiche; ruoli e durata certificato 15–60 minuti.
- Usa ProxyJump: operatore si connette via SSH al bastion, da lì alla macchina target; comando ssh -J user@bastion macchina-target.
- Verifica strettamente hostname, sincronizza tempo con NTP, mantieni log centralizzato di autenticazioni e comandi.
RDP bastion e database
- RD Gateway e NPS con MFA, restrizione gruppi, registrazione sessioni, blocco clipboard e dischi di default.
- Proxy per Postgres MySQL tramite bastion con TLS e certificati client, whitelist IP e concessione diritti JIT nel database.
Sicurezza e resilienza
- Scalabilità orizzontale: almeno due nodi bastion per zona di disponibilità dietro bilanciatore, stato in storage centralizzato.
- Accesso break-glass con token hardware e processo separato di approvazione; tali accessi marcati critici in SIEM.
- Plugin compliance regolari: verifica configurazioni, rotazione certificati, dashboard anomalie.
Pratica 3. Gestione segreti e connessioni con HashiCorp Vault
Blocchi base di Vault
- Secret Engines: KV per segreti statici, Database per account dinamici Postgres MySQL, AWS GCP Azure per ruoli temporanei, Transit per operazioni crittografiche, PKI per certificati interni, SSH per emissione certificati one-time.
- Policy ACL: principio del minimo privilegio, separazione dei compiti, namespace per multi-tenant.
- Audit: registra ogni richiesta, invia a SIEM; mascheramento segreti nei log attivo, metadati disponibili per correlazione.
Ridurre il rischio di intrusioni
- Segreti dinamici: account per database e cloud vivono minuti o ore, revocati automaticamente.
- Accessi Just-in-Time: admin richiede ruolo, ottiene certificato o token TTL, esegue task e perde privilegi a scadenza.
- Attestazione applicazioni: autorizzazione via AppRole o JWT Kubernetes, legata a policy in base a nomi service account e namespace.
Pipeline di produzione
- Installa e inizializza Vault: divisione chiave Shamir, unseal manuale a più mani o auto-unseal con HSM KMS.
- Abilita Secret Engines: database, pki, ssh, transit, kv. Configura rotazione root e CA intermedi.
- Integra IdP per SSO; team DevOps policy per gruppi, servizi tramite AppRole Kubernetes.
- Collega bastion a Vault SSH Secrets Engine: emetti certificati one-time operator con TTL 30 minuti, vieta chiavi permanenti.
- Integra CI CD: runner usa segreti temporanei per durata job e revoca a fine.
Template policy Vault
- prod lettura KV solo per servizi tramite ruoli, utenti via richiesta JIT e approvazione.
- Emissione certificati SSH solo per gruppo SRE, con permessi comandi limitati.
- Ruoli Database con privilegi sotto superuser, rotazione automatica ogni N minuti.
Pratica 4. CI CD, accessi temporanei e identità macchina
Equilibrio tra velocità e sicurezza
L’obiettivo è mantenere velocità di rilascio eliminando chiavi permanenti e soluzioni ad hoc. Usiamo credenziali temporanee, richieste automatizzate di accesso e transito centralizzato tramite bastion con registrazione.
Passi
- I runner CI si connettono alla rete aziendale tramite subnet VPN dedicata per macchine con rotte minimali.
- Deploy in Kubernetes: runner autenticano in Vault con attestazione JWT cluster, ricevono token a TTL basso e certificato client API.
- Accesso a database via Vault Database Engine con ruoli per modifiche schema solo in migrazione e solo al database necessario.
- Debug e operazioni di emergenza tramite richiesta JIT, emissione certificato SSH e accesso limitato in tempo e comandi.
Controllo qualità e audit
- Ogni deploy prod conserva artefatti: chi ha richiesto accesso temporaneo, come è stato ottenuto, risorse coinvolte, hash revisioni e firme.
- Conservazione log e storage immutabile per audit; dashboard su MTTR incidenti e tempi accesso.
Pratica 5. Site-to-site e cloud ibridi
Scenari
- Connessione data center e cloud per migrazione o disaster recovery.
- Collegamento regioni e VPC VNet per accesso a servizi centralizzati, es. Vault e monitoring.
- Routing cluster Kubernetes e sistemi on-prem tramite tunnel L3 protetto.
Raccomandazioni
- Per site-to-site spesso IPsec IKEv2 o OpenVPN con router e BGP dati; tieni sotto controllo MTU e frammentazione.
- Distribuisci ruoli: client utente in WireGuard, bridge infrastrutturali in IPsec OpenVPN; semplifica policy e gestione.
- Redundanza per zone di disponibilità e switch programmati traffico per test readiness.
Pratica 6. Hardening, compliance e monitoring
Hardening nodi VPN
- Immagine base minimale, porte necessarie aperte, patch automatiche e riavvio servizi.
- Protezione chiavi private, HSM separati dove giustificato, separazione segreti operatori e client.
- Raccolta metriche e log, rete di gestione separata.
Compliance
- Tracciabilità accessi: chi, quando, perché, con quale approvazione e operazione eseguita.
- Policy di rotazione segreti e certificati; KPI rotazioni e reportistica.
- Conformità SOC 2 e ISO 27001: controlli di rete, gestione accessi, logging e gestione incidenti.
- Normative locali: requisiti stringenti per enti pubblici e infrastrutture critiche, strumenti crittografici dedicati e certificazioni regolatorie.
Monitoring e alerting
- Anomalie autenticazioni, tentativi falliti, discrepanze geografiche e temporali.
- Eventi ad alta importanza: emissione break-glass, modifiche politiche accesso, variazioni manuali routing.
- Flusso unificato in SIEM con correlazione log di rete, sistema e applicazioni.
Pratica 7. Operazioni, SRE ed efficienza economica
Modello operativo
- Turni di guardia SRE, oncall, istruzioni chiare per escalation, log delle azioni manuali e playbook rapidi.
- RTO RPO per circuiti accesso: uptime VPN e bastion come servizio critico pari a DB prod.
- Simulazioni di emergenza: richieste JIT di prova, downtime programmati per testare resilienza.
Modello economico
- Calcola TCO: licenze, istanze, traffico, supporto e integrazioni, ore lavoro; confronta con rischi downtime e perdita dati.
- Ottimizza traffico con split-tunneling per sviluppatori; full tunneling solo per gruppi ad alto rischio.
- Automatizza onboarding-offboarding; ogni azione manuale è un potenziale incidente e costo nascosto.
Errori comuni
- Accesso completo alla connessione VPN: mancanza microsegmentazione compromette Zero Trust fin dal primo passo.
- Chiavi statiche e password senza MFA: pratica obsoleta che aumenta rischio di compromissione.
- Mancanza di audit e registrazione sessioni su bastion: non potrai dimostrare innocenza né ricostruire l’incidente.
- Segreti in variabili ambiente permanenti: usa Vault e credenziali temporanee.
- Un solo hub per tutto il mondo: alta latenza e SPOF; distribuisci per regioni.
- Account di servizio dimenticati: scansiona e revoca accessi inattivi settimanalmente.
- Mancanza di pratica JIT: privilegi permanenti diventano debito tecnico e rischio.
Strumenti e risorse
Protocolli e server
- WireGuard: veloce, semplice, per connessioni client e macchina.
- OpenVPN: flessibile, con ampie configurazioni TLS.
- IPsec IKEv2: site-to-site e client mobili.
Identità e accesso
- IdP con supporto SAML OIDC e MFA.
- PAM e RBAC in modello unico di policy.
Segreti
- HashiCorp Vault: KV, Database, SSH, PKI, Transit, Namespace.
Osservabilità
- Metriche sistema nodi VPN, log autenticazioni, telemetria rete, SIEM per correlazioni.
Partenza rapida per progetti pilota
In progetti pilota e POC è fondamentale partire in fretta senza burocrazia d’acquisto. Nella pratica si risolve affittando un server VPN personale con IP dedicato, che supporta vari protocolli a seconda del compito — WireGuard, OpenVPN, IKEv2, L2TP, SSTP — e con presenza geografica in regioni chiave: Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen, Stavanger. Una soluzione operativa è il servizio vpn.how: lancia un server no-logs in 5 minuti dopo pagamento, offre scelta di protocollo e regione, accetta carte russe tra cui Tinkoff e Ozon, SBP e criptovalute USDT BTC, con tariffe da 490 rubli al giorno e da 2490 al mese con sconti per periodi lunghi. Un compromesso sensato per test e perimetri temporanei, quando serve IP non condiviso garantito e pochi problemi. Per la produzione, a scala e soprattutto sotto stringenti regolamentazioni, conviene considerare infrastrutture proprie o soluzioni certificate classe ГОСТ-VPN.
Casi di studio e risultati
Caso 1. Piattaforma fintech multi-cloud
Obiettivo: unificare accessi a cluster prod in tre cloud e centralizzare segreti. Soluzione: hub WireGuard per ogni regione, SSO con MFA, Vault per account dinamici DB e emissione certificati SSH, bastion come ingresso unico. Risultato: tempo rilascio accessi ridotto da 2 ore a 8 minuti JIT, incidenti per chiavi dimenticate calati del 90%, audit velocizzato del 30% grazie a tracciabilità completa.
Caso 2. Marketplace, rilasci rapidi
Obiettivo: proteggere processi deploy e rimuovere segreti statici. Soluzione: integrazione CI CD con Vault, token temporanei, subnet VPN segmentata per runner, limitazione AllowedIPs ai servizi specifici. Risultato: zero incidenti da leak segreti in 12 mesi, MTTR incidenti prod ridotto da 45 a 21 minuti grazie all’accesso JIT sicuro in emergenza.
Caso 3. Azienda manifatturiera, circuito ibrido
Obiettivo: collegare in modo sicuro sistemi di fabbrica e cloud, gestire canali instabili. Soluzione: site-to-site IPsec con backup LTE, WireGuard per squadre mobili, bastion con registrazione sessioni RDP, Vault per gestione certificati e account ingegneri. Risultato: downtime da accessi mancanti ridotti del 60%, rischio movimenti laterali diminuito grazie a microsegmentazione e audit rigoroso.
FAQ
Come scegliere tra WireGuard e OpenVPN
WireGuard è ideale per velocità e semplicità, specialmente per connessioni client e scenari DevOps. OpenVPN è consigliato per integrazioni TLS complesse e infrastrutture legacy, oltre che dove serve controllo fine su certificati e compatibilità.
Serve il bastion se abbiamo Zero Trust e service mesh
Sì. Il bastion è disciplina operativa e audit delle azioni privilegiate. Integra Zero Trust fornendo registrazione sessioni, accessi JIT e di emergenza senza ampliare superficie di attacco.
Dove finisce la VPN e inizia ZTNA
La VPN cifra il trasporto e offre segmentazione di base. Lo ZTNA aggiunge granularità identificativa ad app e contesto. In pratica si usano insieme: VPN come tubo protetto, politiche ZTNA all’ingresso risorsa.
Come fare SSO con WireGuard
Non c’è SSO diretto, ma si simula via livello di orchestrazione: richiesta, verifica IdP, emissione configurazione e chiavi, durata peer. Per OpenVPN e IKEv2 SSO si realizza con adapter RADIUS e SAML OIDC più certificati client.
Dove conservare chiavi WireGuard
Conserva chiavi private su dispositivi in storage protetti, usa supporto hardware se possibile. Mantieni chiavi pubbliche e mapping AllowedIPs centralizzati, con versioning e audit. In caso di perdita dispositivo, revoca subito la chiave.
Conviene abilitare full tunnel
Per sviluppatori spesso basta split tunnel. Full tunnel è giustificato in scenari ad alto rischio, jump box, appaltatori e regioni con reti insicure.
Come gestire segreti in Kubernetes
Usa Vault con autenticazione Kubernetes, mapping service account a policy, sidecar agent o CSI driver. I segreti devono essere temporanei, rotazione automatica, senza accesso umano di default.
Cosa fare con permessi admin locali
Minimizza permessi admin locali; per compiti rari usa JIT e certificati limitati. Registra azioni admin locale e invia a SIEM.
Servono strumenti crittografici certificati
Dipende da settore e normative nazionali. Se gestisci dati critici e regolamentazioni statali, potresti dover usare strumenti certificati e algoritmi ГОСТ. Progettalo nella fase di architettura.
Come prepararsi alla crittografia post-quantistica
Segui gli standard, scegli strumenti con crittografia modulare, inventaria dipendenze. Oggi sono utili approcci ibridi in TLS e IPsec dove disponibili, con piano di migrazione quando l’ecosistema sarà pronto.
Conclusione
L’accesso sicuro a produzione non è un prodotto singolo né una configurazione occasionale, ma un sistema. La VPN aziendale fornisce trasporto protetto e segmentazione, il bastion trasforma operazioni privilegiate in un processo gestito e auditabile, Vault elimina segreti duraturi introducendo credenziali temporanee e controllate. Nel 2026 vincente è la combinazione: Zero Trust a livello identità, microsegmentazione a livello rete, JIT e registrazione sessioni a livello operativo, più audit rigoroso e SLO misurabili. Parti da un framework semplice ma corretto: hub WireGuard regionali, SSO MFA, bastion con certificati SSH e registrazione, Vault con account dinamici e PKI. Poi aggiungi automazione: workflow JIT, integrazione CI CD, rotazione automatica e monitoring. Infine, porta a maturità: esercitazioni regolari, metriche, compliance e analisi economica. La rotta è chiara: valuta stato attuale, definisci policy target, implementa architettura base, automatizza, misura, migliora. E ricorda che la sicurezza è funzione della velocità del team: più automatizzi accessi, meno tentazioni hanno le persone di aggirare le regole. Che la tua VPN, bastion e Vault siano non una barriera, ma il catalizzatore per una consegna veloce e sicura di valore all’utente.
Editore: vpn.how