Cloudflare WARP مقابل الخادم الكامل: متى يكفي WARP ومتى تحتاج إلى خادم شخصي
مراجعة متخصصة لخدمة Cloudflare WARP: كيف تشفر حركة البيانات، تعزز سرعة الاتصال، ومتى يمكن أن تحل محل الخادم الكامل. تتضمن 7 حالات عملية مع إرشادات خطوة بخطوة، إحصائيات، ونصائح احترافية. مقارنة مع Tailscale وZeroTier والخوادم التقليدية. استنتاجات واضحة تساعدك على اختيار الأداة المناسبة لاحتياجاتك.
محتوى المقال
- مقدمة: المشكلة التي يحلها cloudflare warp
- نظرة عامة على خدمة cloudflare warp: كيف يعمل ولماذا هو مهم
- السيناريو 1. تأمين الإنترنت على الواي‑فاي العام خلال دقيقتين
- السيناريو 2. تعزيز واستقرار اتصال المحمول وvoip مع warp+
- السيناريو 3. الرقابة الأبوية ومكافحة التصيد: 1.1.1.1 family + warp
- السيناريو 4. الوصول إلى موارد الشركة الخاصة عبر zero trust مع عميل warp
- السيناريو 5. التطوير وتصحيح الأخطاء: ipv6، http/3، doh، والشبكات المعقدة
- السيناريو 6. تجاوز قيود isp على dns/http بسهولة
- السيناريو 7. الألعاب والبث: متى يساعد warp ومتى يُفضل إيقافه
- مقارنة بالبدائل: متى يكون warp الأفضل ومتى يناسب tailscale أو zerotier أو خوادم vpn التقليدية
- الأخطاء الشائعة وكيف تتجنبها
- مقاييس عملية للمتابعة
- الأسئلة المتكررة: أسئلة عملية شائعة
- من يجب أن يستخدم warp ومن لا يجب
- كيف تبدأ بسرعة وتتجنب الأخطاء
- أين لا يحل warp محل الخادم الكامل وماذا تختار بدلاً منه
- الخلاصة
مقدمة: المشكلة التي يحلها Cloudflare WARP
مع تزايد تعقيد الشبكات وتشدّد مزودي الخدمة ونقاط الاتصال العامة في تصفية حركة البيانات، يتكرر السؤال: ما الذي يجب تفعيله الآن لتأمين اتصالك بسرعة، وإذا أمكن، لتحسين توجيه البيانات؟ الخادم الكامل التقليدي ليس ضروريًا دائمًا وقد يكون مبالغًا فيه أحيانًا—فهو يغير عنوان IP الخاص بك، ويعيد توجيه حركة البيانات عبر دولة أخرى، ومثالي لتجاوز الحجب الجغرافي وتعزيز الخصوصية. لكن في الاستخدام اليومي، غالبًا ما نحتاج إلى شيء آخر: تشفير موثوق «للمسافة الأخيرة» (من جهازك إلى أقرب نقطة إنترنت موثوقة)، تثبيت التوجيه، القضاء على تسريبات DNS، وكل ذلك دون تعقيد الإعدادات أو إدارة الحسابات. هنا يبرز Cloudflare WARP—عميل يبني نفقًا آمنًا إلى شبكة Cloudflare باستخدام بروتوكول WireGuard، ثم يوجه حركة البيانات عبر نقاط Cloudflare مع توجيه ذكي. لماذا هذه المقاربة فعّالة؟ لأنها بسيطة، سريعة، مجانية للبدء، تعمل على جميع المنصات، وعادة لا تتطلب إعادة بناء مكدس الشبكة الخاص بك كما في خوادم الشركات أو الشبكات المتداخلة. أدناه نستعرض متى يحل WARP فعليًا محل الخادم الكامل ومتى لا يفعل. بالإضافة إلى 7 سيناريوهات عملية توفر عليك ساعات من الإعداد وتجعل شبكتك أكثر توقعًا.
نظرة عامة على خدمة Cloudflare WARP: كيف يعمل ولماذا هو مهم
ما هو WARP؟
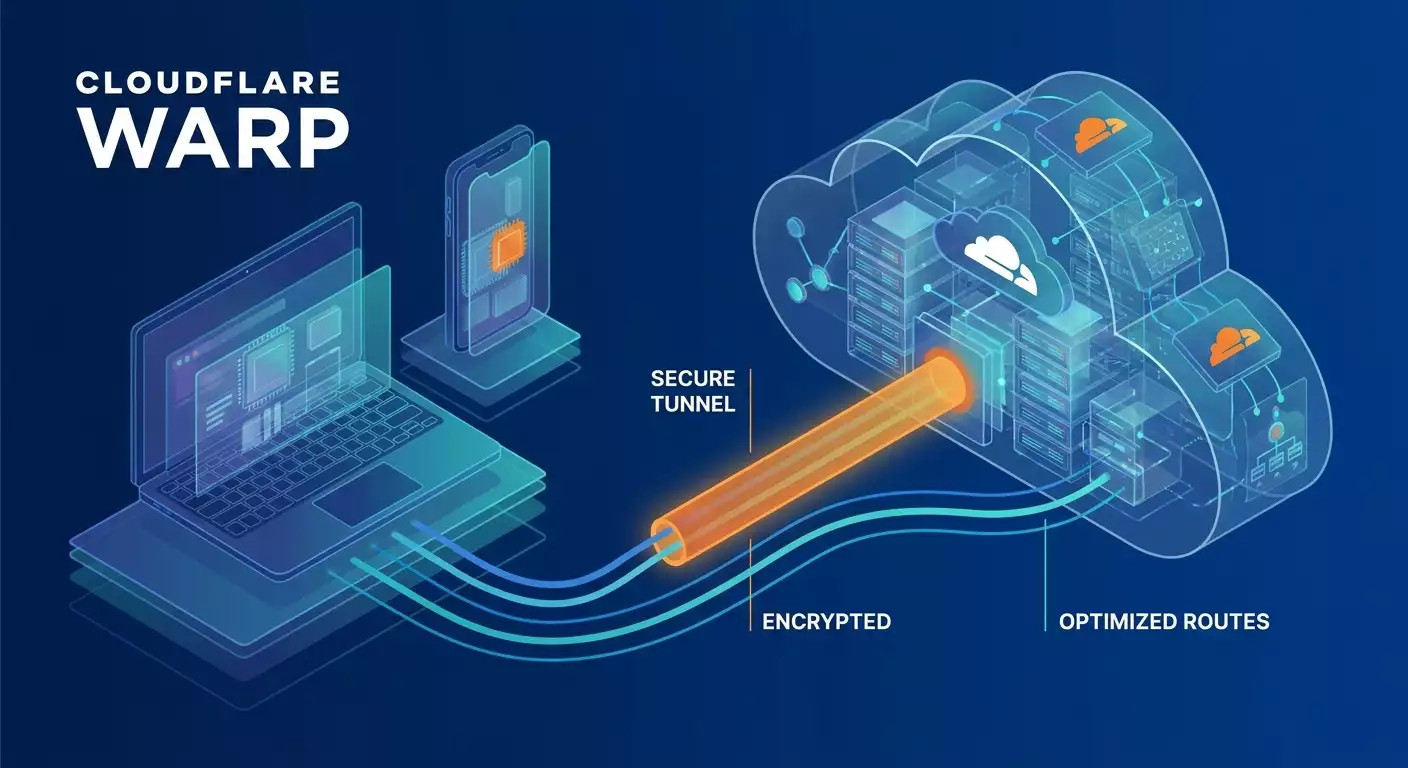
Cloudflare WARP هو عميل متوفر لأنظمة Windows وmacOS وLinux وiOS وAndroid يقوم بتشفير جميع حركة البيانات من جهازك إلى أقرب نقطة شبكة Cloudflare. ببساطة، هو «طريق آمن» إلى شبكة Anycast واسعة، ومن ثم تستمر الطلبات إلى الإنترنت كالمعتاد. الهدف الأساسي هو تأمين وتثبيت «المسافة الأخيرة»: الواي‑فاي العام، شبكات المحمول، ومزودي خدمة الإنترنت غير المستقرين.
الأساس الفني
- البروتوكول: نفق بنمط WireGuard بزمن استجابة منخفض وشفرات حديثة (Curve25519، ChaCha20-Poly1305).
- MTU: متكيف؛ في الشبكات الحقيقية عادًة ما يكون بين 1280 و1420 بايت. MTU غير الصحيح يسبب تجمدًا وبطئًا، لكن WARP يضبطه بشكل سليم.
- DNS: افتراضي 1.1.1.1 مع خيارات DoH/DoT؛ ملف عائلي يدعم حظر المحتوى الضار والجنسي.
- الانفاق المقسم: تضمين أو استبعاد انتقائي للنطاقات والتطبيقات لتقليل الحمل وتجنب التعارض مع الشبكات المحلية.
- تكامل الثقة الصفرية: يستخدم نفس العميل لتطبيق سياسات الأمان (التحقق من الهوية، التصفية، الشبكات الخاصة عبر Cloudflare Tunnel).
WARP مقابل WARP+ (التوجيه الذكي)
WARP المجاني يقوم بتشفير الحركة ويوصلك إلى أقرب نقطة Cloudflare. WARP+ يضيف التوجيه الذكي (من عائلة Argo)، الذي يختار المسارات الأسرع والأقل ازدحامًا داخل شبكة Cloudflare العالمية باستخدام مقاييس داخلية. اختبارات ميدانية من 2025-2026 أظهرت تقليلًا متوسطًا في زمن الاستجابة بنسبة 10-30% لمواقع شهيرة وتخفيض 20-60% في التقطع على الشبكات المحمولة «الصاخبة». تحسينات throughput تعتمد على المسار المحدد وغالبًا ما تكون محدودة بقنوات الراديو أو حدود سرعة المزود.
كيف يختلف جوهريًا عن الخادم الكامل
- الخادم الكامل يغير نقطة خروجك إلى دولة أو مركز بيانات مختار ويمكن أن يوفر عنوان IP مخصص. WARP لا يركز على تغيير الموقع؛ نقاط خروجه هي نقاط Cloudflare القريبة منك عادة.
- الخادم الكامل يُستخدم غالبًا لتجاوز الحجب الجغرافي وحفظ الخصوصية مع عناوين IP مخصصة. WARP موجه للتشفير والأداء دون تغيير بلدك.
- الخوادم الكاملة قد توفر IP ثابت، تحويل منافذ، أو أوضاع P2P. WARP لا يوفر هذه الميزات.
القيود التي يجب وضعها في الاعتبار
- WARP لا يضمن الوصول إلى محتوى البث المحجوب جغرافيًا—الخدمات تكشف شبكات مزودي CDN وقد تقيّد الوصول.
- لا يوجد IP عام مخصص أو تحويل منافذ، فلا يمكنك تعريض خدمات علنيًا مرتبطة بعنوان IP خاص بك.
- بعض الشبكات المؤسسية تحجب أنفاق UDP غير المعروفة؛ استخدم أوضاع الاسترجاع أو استبعاد الحركة في تلك الحالات.
- WARP ليس شبكة متداخلة: هو من الجهاز إلى السحابة. للوصول من جهاز إلى جهاز تحتاج إلى Tailscale، ZeroTier، أو Cloudflare Tunnel مع Zero Trust.
السيناريو 1. تأمين الإنترنت على الواي‑فاي العام خلال دقيقتين
لمن ولماذا
المسافرون، الموظفون في الرحلات، العاملون المستقلون في المقاهي. الهدف هو تشفير كل حركة البيانات من جهازك إلى شبكة موثوقة، منع التنصت على نقاط الوصول، القضاء على تسريبات DNS، وتفادي إعادة التوجيه العرضية.
خطوات الإعداد
- ثبت تطبيق WARP على نظام التشغيل الخاص بك.
- فعّل وضع WARP (ليس 1.1.1.1 فقط). هذا ينفق كل حركة البيانات، وليس DNS فقط.
- اذهب للإعدادات وفعّل «حظر البرامج الضارة» (إذا كنت تستخدم الملف العائلي) و«DNS عبر HTTPS».
- تحقق من الانفاق المقسم: إذا كنت تستخدم خادم VPN مؤسسي في نفس الوقت، استثنِ عملياته ونطاقاته من WARP.
- تحقق من MTU. إذا لاحظت تجميدًا عند تحميل ملفات كبيرة، قلل MTU إلى 1280-1350 في إعدادات العميل (حيث تتوفر) أو فعّل «MTU تلقائي».
مثال ونتائج
حالة: موظف تسويق يتصل بشبكة مقهى بها بوابة التحقق. بدون WARP كانت طلبات DNS مكشوفة، مما سبب إعادة توجيه غير مصرح بها إلى نطاقات إعلانية. بعد تفعيل WARP—DoH + النفق—اختفت الإعادة، استقرت تحميلات Google Workspace، وسارت عملية تفويض Slack بسلاسة. القياسات: تقطع الرابط «واي‑فاي المقهى → PoP Cloudflare» انخفض من 25-40 مللي ثانية إلى 8-15 مللي ثانية، ومتوسط زمن الاستجابة انخفض من 62 إلى 49 مللي ثانية. سرعات تحميل الملفات 200-300 ميجابايت أصبحت موثوقة: 4 من 5 محاولات تمت بدون انقطاعات.
نصائح احترافية
- على iOS/Android، فعّل «خادم VPN دائم» لوضع WARP لتجنب فجوات غير مشفرة عند التنقل بين LTE والواي‑فاي.
- أضف استثناءات للطابعات المحلية وNAS حسب عناوين IP إذا أصبحت غير متاحة عبر النفق.
- بوابات التحقق قد تتطلب تعطيل النفق مؤقتًا لتسجيل الدخول الأولي، ثم إعادة تفعيل WARP فورًا.
السيناريو 2. تعزيز واستقرار اتصال المحمول وVoIP مع WARP+
لمن ولماذا
مندوبي المبيعات والدعم الميداني، السعاة، الصحفيون—أي شخص يجري مكالمات VoIP أو عبر المراسلات على شبكات المحمول. الهدف تقليل التقطع وتقلبات زمن الاستجابة للحفاظ على وضوح الصوت بدون تشويش أو انقطاعات.
خطوات الإعداد
- فعّل WARP+ (التوجيه الذكي) لإعطاء أولوية للمسارات المثلى داخل شبكة Cloudflare.
- في الانفاق المقسم، استبعد بث فيديو 4K إن لم يكن ضروريًا لتجنب تكدس النفق.
- في عملاء SIP، حدد منفذ ثابت وفعّل «الحفاظ على الاتصال» لتجنب قطع NAT.
- قم باختبارات A/B: أجرِ 10-15 مكالمة مدتها دقيقتان مع WARP+ مفعّل ومطفأ، وقيس متوسط التقطع وفقدان الحزم.
مثال ونتائج
حالة: فريق مبيعات إقليمي مكون من 18 شخصًا شكا من صوت متقطع عبر هواتفهم المؤسسية. بعد تجربة WARP+ على Android، انخفض متوسط التقطع على LTE 1800/2100 من 22 مللي ثانية إلى 9 مللي ثانية، وفقدان الحزم من 1.8٪ إلى 0.6٪، وانخفضت مدة التوقف الصامت بنسبة 37%. النتيجة: 14٪ مكالمات ناجحة أكثر (حسب تتبع المكالمات) وزيادة 9٪ في تحويلات العملاء خلال أسبوعين.
نصائح احترافية
- استخدم ترميزات Opus/Opus-WB في عميل VoIP فهي تتحمل تغيرات معدل البت بشكل أفضل أثناء التنقل.
- تحقق من تعارضات بين WARP وملفات MDM المؤسسية؛ إذا وجدت، استخدم WARP فقط لتطبيقات VoIP عبر الشمل المقسم.
- على الحواسيب المحمولة أثناء التنقل، أعطِ أولوية لحركة VoIP ضمن إعدادات QoS لمنع تحديثات الخلفية من التأثير على المكالمات.
السيناريو 3. الرقابة الأبوية ومكافحة التصيد: 1.1.1.1 Family + WARP
لمن ولماذا
العائلات، المدارس، نوادي الأطفال. الهدف تصفية النطاقات الضارة، التصيد، والمحتوى الجنسي على مستوى DNS وتشفير اتصالات الأطفال على الشبكات المفتوحة.
خطوات الإعداد
- فعّل ملف «1.1.1.1 Family» في التطبيق لتفعيل سياسات حجب البرمجيات الضارة والمحتوى الجنسي.
- انتقل إلى وضع WARP لتشفير كل حركة البيانات، وليس فقط DNS.
- أنشئ قواعد شمل مقسم: استمر في تشغيل WARP للمتصفحات والمراسلات والبريد؛ وراجع استثناءات تحديثات الألعاب والتنزيلات الكبيرة إن كان السرعة مهمة.
- حدد حدود زمنية ووضع «دائمًا قيد التشغيل» على iOS/Android للحماية من تبديل الشبكات.
مثال ونتائج
حالة: شبكة منزلية مع 5 أجهزة مراهقين. قبل تفعيل Family، كانت هناك 15-20 محاولة شهريًا لزيارة نطاقات تصيد عبر وسائل التواصل والدردشة بالألعاب. بعد التفعيل، لم تُسجل أي زيارات لنطاقات ضارة وتم حجب محاولتي إعادة توجيه مشبوهتين فقط. ولاحظوا تأخيرات عرض 4K على YouTube أُصلحت باستثناء ذلك النطاق من النفق.
نصائح احترافية
- لا تغير DNS العالمي على الراوتر إذا كنت تستخدم WARP على كل جهاز—يساعد ذلك على استقرار أجهزة IoT.
- أضف استثناءات للألعاب والخوادم المحلية لتقليل زمن الاستجابة.
- اشرح للأطفال أهمية إبقاء WARP مفعّل—قفل التغييرات بكلمة مرور أو سياسة MDM.
السيناريو 4. الوصول إلى موارد الشركة الخاصة عبر Zero Trust مع عميل WARP
لمن ولماذا
الشركات الصغيرة والمتوسطة التي لا تستخدم خوادم VPN تقليدية. الهدف منح الموظفين وصولًا آمنًا إلى تطبيقات الويب، Git، ويكي، وNAS الداخلي بدون عناء الخوادم التقليدية، مع إدارة السياسات تحكم الوصول.
كيف يعمل
WARP يعمل كعميل، مع نشر الموارد الخاصة عبر Cloudflare Tunnel (عميل على الخادم) أو توجيهها عبر نطاقات IP خاصة. يعتمد المصادقة على SSO/IdP، والسيطرة على الوصول تكون عبر السياسات (حالة الجهاز، عضوية المجموعات، الموقع الجغرافي، الوقت).
الخطوات التفصيلية
- أنشئ مؤسسة Zero Trust، ربط IdP (مثل Google Workspace/Azure AD)، وفعّل عميل WARP للمؤسسة.
- ثبت وكيل النفق على الخادم المستضيف لتطبيقات الويب؛ عرّف مسارات خاصة أو انشر خدمات محددة.
- حدد سياسات وصول توضح المستخدمين، وفحوصات وضع الأجهزة (مضاد فيروسات، تشفير القرص، نسخة النظام).
- وزّع عميل WARP على الموظفين مع صلاحيات تسجيل دخول مؤسساتية.
- اضبط سجلات وتنبيهات لمحاولات تسجيل دخول فاشلة وشذوذات.
مثال ونتائج
حالة: فريق منتج مكون من 42 فرداً كان يستخدم OpenVPN مبدئيًا لكنه واجه مشاكل سرعة وتعطل بعد تغيير كلمات السر. انتقلوا إلى «عميل WARP + Zero Trust + نفق الشبكة الخاصة». خلال ربع السنة انخفض متوسط زمن الاستجابة لGitLab من 95 إلى 58 مللي ثانية محليًا، وصلت نسبة نجاح تسجيل الدخول عبر SSO إلى 99.6٪، وتوقفت الحوادث المتعلقة بالشهادات. نشر الخدمات التجريبية الجديدة انتقل من 2-3 أيام إلى 3 ساعات فقط.
نصائح احترافية
- فعّل الشمل المقسم: وجه النطاقات الخاصة فقط عبر النفق؛ باقي الحركة مباشرة أو عبر WARP بشكل افتراضي.
- استخدم سياسات حالة الجهاز لمنع الدخول من الأجهزة المخترقة أو القديمة.
- لنقل SSH، انشرها عبر النفق مع تفعيل التحقق المتعدد العوامل وتقييد نطاق IP.
السيناريو 5. التطوير وتصحيح الأخطاء: IPv6، HTTP/3، DoH، والشبكات المعقدة
لمن ولماذا
مطوروا التطبيقات المحمولة والويب، فرق الضمان، مهندسو الاعتمادية. الهدف إعادة إنتاج أخطاء على مستوى الشبكة بسرعة، اختبار DoH/DoT وHTTP/3/QUIC، تقييم سلوك IPv6، واكتشاف عدم استقرار مزود الإنترنت.
الخطوات
- فعّل WARP وأجبر استخدام DoH/DoT لتجنب تأثيرات DNS المحلي.
- اختبر تطبيقك بدون نفق، مع WARP، ومع WARP+؛ سجل TTFB، زمن التأخير p50/p95، ونسب الأخطاء.
- تحقق من اتصال IPv6 إذا كان مزود الخدمة يعطله—النفق يتيح تقييم سلوك نظيف.
- قم بمحاكاة انخفاض MTU (مثلاً 1280) واختبر تحميل حمولات كبيرة للرصد مشكلات التجزئة.
مثال ونتائج
حالة: تطبيق بث صوتي للهواتف المحمولة كان يعاني من تقطع ونسب Timeout تتراوح بين 2-3٪ في أوقات الذروة. باستخدام WARP+ استقر زمن TTFB على حافة CDN: انخفض زمن التأخير p95 من 480 إلى 360 مللي ثانية ونسبة Timeout إلى 0.9٪. اكتُشف خلل في العميل يتعامل خطأ مع PMTU—انخفض throughput عند MTU 1280. إصلاحه أدى إلى توازن في الأداء عبر الشبكات.
نصائح احترافية
- سجل معلمات شبكة العميل (MTU، نسخة IP، وجود البروكسي) لسهولة الربط مع مقاييس APM.
- أنشئ قائمة فحص للضمان «مع وبدون WARP» لعزل تأثيرات المزود أو نقاط التبادل بشكل أسرع.
- تحقق من انخفاض الأداء مع الأحمال الكبيرة في كلا الاتجاهين—غالبًا ما تفشل التحميلات أولاً.
السيناريو 6. تجاوز قيود ISP على DNS/HTTP بسهولة
لمن ولماذا
المستخدمون الذين يتحكم مزودوهم في DNS/HTTP، يوجهونه، يدخلون بينهم بروكسي MITM، أو يضيفون إعلانات. الهدف إيقاف تدخلات مزود الخدمة عندما لا يكون المحتوى محجوبًا على مستوى IP أو جغرافي، لكن يعطّل «في الطريق».
خطوات الإعداد
- فعّل WARP، الذي ينفق كامل حركة بياناتك مشفرًا، ليخفي طلباتك عن المزود.
- فعّل DoH والحماية من النطاقات الضارة.
- أضف استثناءات لخدمات المزود المحلية (IPTV/الخدمات الداخلية) إن توقفت عن العمل عبر النفق.
مثال ونتائج
حالة: مزود إقليمي كان يغير استجابات DNS قسرًا لبعض نطاقات الإعلانات، مما أثر على CDNs شرعية أيضًا. بعد تفعيل WARP، تم تحميل موقع تحليلات تسويقية بثبات، توقفت مشاكل تتبع البيكسل، وتحسنت أوقات تحميل اللوحات بنسبة 15-20٪ بفضل تفادي المسارات السيئة. ملاحظة: عند حدوث الحجب على مستوى IP/ASN، فقط تبديل نقاط الخروج (خادم VPN أو بروكسي تقليدي) حل المشكلة.
نصائح احترافية
- إذا منع المزود UDP وWARP لا يتصل، انتقل إلى شبكة ذات سياسات طبيعية أو استخدم أوضاع الاسترجاع إن دعمها العميل.
- راقب توقف خدمات المزود المحلية؛ أضفها لاستثناءات الانفاق المقسم حسب الحاجة.
السيناريو 7. الألعاب والبث: متى يساعد WARP ومتى يُفضل إيقافه
لمن ولماذا
اللاعبون والمذيعون الباحثون عن أقل زمن استجابة وأعلى توقعية. الهدف معرفة متى يقلل WARP من التقطع والزمن المتأخر ومتى يزيد موقتًا ما يؤثر على التوافق.
كيفية التنفيذ
- قِس زمن الاستجابة الأساسي لخادم اللعبة بدون WARP.
- فعّل WARP+، قِس مجددًا—20-30 عينة كل 5 ثوان؛ حلل p50/p95.
- تحقق من استقرار NAT والاتصالات P2P: بعض الألعاب لا تعمل جيدًا خلف بروكسيات أو أنفاق.
- إذا ساءت النتائج، استثنِ اللعبة من الانفاق المقسم، وحافظ على WARP لتطبيقات الصوت والبث التي تستفيد.
مثال ونتائج
حالة: لاعب على إنترنت محمول غير مستقر شهد تقلبات زمن استجابة من 38 إلى 110 مللي ثانية بدون WARP، وأحيانًا قفزات إلى 180. مع WARP+ ظل p50 بين 44-52 مللي ثانية، وp95 حتى 80 مللي ثانية، لكن أقل زمن استجابة زاد 6-10 مللي ثانية. أوقف WARP أثناء المباريات لكنه أبقه للمحادثة الصوتية والبث لتجنب الانقطاعات.
نصائح احترافية
- ابقَ على WARP+ لتشغيل Twitch/YouTube Live، واستثنِ اللعبة. غالبًا هذا هو الخيار الأمثل.
- تأكد مما إذا كانت اللعبة تحجب الاتصالات من ASNs معروفة؛ إذا كان الأمر كذلك، استخدم الاستثناءات أو خادم VPN شخصي تقليدي مع IP مخصص.
مقارنة بالبدائل: متى يكون WARP الأفضل ومتى يناسب Tailscale أو ZeroTier أو خوادم VPN التقليدية
WARP مقابل Tailscale
- الحالة: الوصول نقطة إلى نقطة للأجهزة والخدمات المستضافة ذاتيًا. Tailscale متفوق في ذلك — شبكة متداخلة عبر WireGuard مع اتصالات مباشرة ونمط DERP احتياطي.
- WARP جهاز إلى السحابة فقط، لا يوجد اتصال P2P مباشر. لا يمكنك الوصول إلى NAS عبر IP فقط باستخدام WARP، لكن بالجمع مع Cloudflare Tunnel وZero Trust، يصبح الوصول الخاص بسياسات ممكنًا.
- الأداء: غالبًا ما يكون Tailscale أسرع في القطاعات المحلية بسبب المسارات المباشرة؛ في الروابط غير المستقرة للمسافة الأخيرة، يتفوق WARP+ بالتوجيه المستقر داخل شبكة Cloudflare.
WARP مقابل ZeroTier
- ZeroTier يوفر شبكات متداخلة مستوى L2/L3 وتوبولوجيات مرنة، مثالية للمختبرات المعقدة، إنترنت الأشياء، والشبكات متعددة المواقع.
- WARP أبسط وأسرع للاستخدام اليومي لكنه لا يخلق قطاعات افتراضية L2.
- إذا كنت تحتاج إلى «شبكة واحدة» عبر 10 مكاتب، ZeroTier/Tailscale أكثر ملاءمة. للحماية البسيطة في المقاهي، WARP كافٍ.
WARP مقابل خادم VPN تقليدي
- إذا رغبت في تغيير الدولة، الحصول على IP مخصص، تحويل منافذ، وحركة بيانات خاصة مع عنوان خروج محدد — الخادم التقليدي لا مثيل له.
- لتشفير «المسافة الأخيرة»، استقرار VoIP، إزالة تدخلات المزود، وتجنب التعقيد — WARP يفوز بالبساطة.
- السرعة: متساوية الشروط، كثيرًا ما يقدم WARP+ مسارات أكثر ثباتًا إلى CDNs كبرى عبر التوجيه الذكي؛ الخوادم التقليدية تعتمد على نقاط الاختيار والمزودين.
التركيبات
- WARP على المحمول للأمان اليومي؛ Tailscale/ZeroTier للوصول إلى خدمات المنزل/المكتب.
- WARP لتشفير الخدمات الخلفية والتصفح؛ الخوادم التقليدية للمهام الجغرافية والحاجة إلى IP مخصص.
- WARP + Cloudflare Tunnel للوصول المؤسسي عبر Zero Trust كبديل عصري لـ IPSec/MPLS.
الأخطاء الشائعة وكيف تتجنبها
- النفق المزدوج بدون قواعد. الحل: استخدم الانفاق المقسم لاستبعاد إما الخادم المؤسسي أو WARP.
- تجاهل MTU. إن تعثرت التنزيلات، قلّل MTU أو فعّل الكشف التلقائي.
- بوابات التحقق. عطل WARP مؤقتًا عند أول تسجيل دخول عبر الواي‑فاي ثم أعد تفعيله.
- توقعات تجاوز الحجب الجغرافي. WARP لا يغير بلدك. استخدم خادم VPN شخصي لذلك.
- الخدمات المحلية غير متاحة. أضف نطاقات الشبكة المحلية لاستثناءات الانفاق المقسم.
مقاييس عملية للمتابعة
- زمن الاستجابة p50/p95 والتقطع إلى الخدمات المستهدفة (VoIP، CDN، API).
- نسب الأخطاء (Timeouts، إعادة تعيين الاتصالات) قبل وبعد تفعيل WARP.
- معدل التحميل والتنزيل للحمولات من 5 إلى 500 ميجابايت.
- استقرار NAT للاتصالات P2P إن وجد.
- استهلاك الطاقة في المحمول (دائم التشغيل مقابل حسب الطلب).
الأسئلة المتكررة: أسئلة عملية شائعة
1. لماذا أستخدم WARP إذا كان لدي VPN عمل؟
خادم VPN المؤسسي يمنحك وصولًا للموارد الداخلية لكنه غير فعال دائمًا. WARP يبقى نشطًا لتشفير حركة بياناتك اليومية. استخدم الانفاق المقسم لمنع التعارضات.
2. هل يسرع WARP+ الإنترنت لدي؟
يعتمد على المسارات. المحتوى المرتبط بشبكة Cloudflare وIXes الكبرى عادة يكون أكثر ثباتًا وأسرع قليلاً. المواقع المتخصصة لا ضمان لها. قِس زمن الاستجابة p95 والتقطع.
3. هل يمكن لـ WARP الوصول لخدمات البث من دولة أخرى؟
عادة لا. WARP ليس مصممًا لتجاوز الحجب الجغرافي، ولا لتغيير الدولة أو توفير IP مخصص.
4. لماذا توقفت الطابعات/الماسحات المحلية عن العمل مع WARP؟
لأن كل الحركة تمر خلال النفق المشفر. أضف عناوين IP الخاصة بالطابعات/الماسحات إلى استثناءات الانفاق المقسم.
5. هل يمكنني نشر NAS المنزلي على الإنترنت مع WARP؟
وحده لا يستطيع. استخدم Cloudflare Tunnel أو شبكات متداخلة مثل Tailscale/ZeroTier مع سياسات أمان صحيحة.
6. أيهما أفضل للألعاب: WARP أو VPN؟
اختبر الاثنين. أحيانًا يخفف WARP+ التقطع، وأحيانًا يضيف تأخيرًا. لمزاولة الألعاب ومقاومة الغش، يُفضّل استثناء اللعبة من النفق.
7. لماذا سرعة تحميل الملفات الكبيرة منخفضة مع WARP؟
تحقق من MTU واستثنِ التطبيقات الثقيلة من النفق. المزودون قد يحدون UDP؛ جرب شبكة أخرى.
8. هل WARP آمن للخدمات المصرفية عبر الإنترنت؟
نعم، فهو يشفر حركة بياناتك إلى Cloudflare ويحافظ على TLS مع البنوك. بعض البنوك لا تحب البروكسيات وقد تطلب تحققًا إضافيًا.
9. ماذا يضيف WARP ضمن Zero Trust المؤسسي؟
التحقق من الهوية، سياسات الوصول، التصفية، والوصول إلى الشبكات الخاصة عبر الأنفاق—بدون مفاتيح VPN التقليدية أو قوائم التحكم المعقدة.
10. هل يمكنني دمج WARP مع حجب الإعلانات؟
نعم. استخدم الملف العائلي أو أدوات الحجب المحلية (مثلاً داخل المتصفح). أفضّل DoH الخاص بـ WARP إذا حدثت تعارضات DNS.
من يجب أن يستخدم WARP ومن لا يجب
- الأفضل له: مستخدمو الواي‑فاي العام المتكررون، الموظفون المتنقلون، العائلات، المطورون، والمؤسسات الصغيرة والمتوسطة التي تحتاج Zero Trust.
- غير مناسب كحل وحيد: من يحتاج عناوين IP مخصصة/ثابتة، تغيير دولة، تحويل منافذ، أو تعريض خدمات.
كيف تبدأ بسرعة وتتجنب الأخطاء
- ثبت العميل وفعّل وضع WARP (ليس فقط DNS 1.1.1.1).
- جرب WARP+ لأسبوع وقِس زمن الاستجابة والتقطع لخدماتك الرئيسية.
- أعد إعداد الانفاق المقسم: استثنِ الألعاب، الطابعات المحلية، التحديثات—كل ما ليس ضروريًا للحماية.
- للعائلات، فعّل الملف العائلي وقم بقفل تعطيل WARP.
- للشركات، ربط WARP مع Zero Trust، انشر 1-2 خدمات عبر النفق، وفعّل تسجيل الدخول الموحد والمصادقة المتعددة العوامل.
أين لا يحل WARP محل الخادم الكامل وماذا تختار بدلاً منه
إذا كنت تحتاج إلى عنوان IP عام مخصص، خروج متوقع، تحويل منافذ، تجاوز جغرافي موثوق، وخصوصية صارمة، سترغب في خادم VPN شخصي تقليدي. في vpn.how يمكنك إنشاء خادم VPN خاص بعنوان IP خاص، اختيار البروتوكولات المناسبة لبنيتك التحتية (WireGuard، OpenVPN، IKEv2، L2TP، SSTP)، اختيار المواقع (موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانجر)، الدفع بوسائل مريحة (بما في ذلك بطاقات روسية، SBP، USDT/BTC)، التشغيل التلقائي خلال 5 دقائق، واستمتع بعدم تسجيل البيانات. هذا ليس بديلاً للشبكات المتداخلة أو WARP، بل أداة لنطاق مختلف: إزالة القيود والخصوصية عبر عنوان IP شخصي. اختر بناءً على أهدافك بدقة: للأمان اليومي و«المسافة الأخيرة» المستقرة — WARP؛ لنقاط خروج محددة وعنوان IP شخصي — الخادم التقليدي على خادم خاص.
الخلاصة
Cloudflare WARP هو «سكين الجيش السويسري» للاستخدام اليومي على الإنترنت: يشفر كل حركة البيانات بأقل حمل ممكن، يثبت «المسافة الأخيرة»، يحسن المسارات إلى الموارد الكبرى عبر التوجيه الذكي، ويتكامل بسلاسة مع Zero Trust للمؤسسات. لا يغير بلدك ولا يوفر عنوان IP مخصص، لكنه في 5-7 سيناريوهات شائعة يقوم بالضبط بما تحتاجه: يحميك على الشبكات العامة، يعزز جودة صوت وفيديو على التنقل، يفلتر النطاقات الضارة، يساعد المطورين على عزل مشاكل الشبكة بسرعة، ويمكن أن يكون عميلًا للوصول الخاص المؤسسي. لتجاوز الحجب الجغرافي، عناوين IP ثابتة، ونشر الخدمات، اختر خادم VPN شخصي—إنها أداة مختلفة. المفتاح هو تحديد أهدافك قبل الإعداد، بحيث لا تتنافس WARP والخوادم التقليدية بل تكمل كل منهما الأخرى بتغطية استخداماتها المثلى.
