تصميم شبكات خادم VPN للشركات: مقارنة بين نموذج المحور والأشعة والشبكة الكاملة لـ 5، 20، و100 فرع
الدليل الكامل لاختيار وتصميم توبولوجيا شبكات خادم VPN للشركات: نموذج المحور والأشعة والشبكة الكاملة لـ 5، 20، و100 فرع. نصائح عملية، قوائم مراجعة، البروتوكولات، التوافر العالي، الأمان، الكفاءة في التكلفة، المراقبة، ودراسات حالة حقيقية على مستوى المؤسسات.
محتوى المقال
- المقدمة: لماذا نقارن بين نموذج المحور والأشعة والشبكة الكاملة في 2026
- الأساسيات: المفاهيم والمصطلحات الجوهرية
- الغوص العميق: من أنماط الهندسة إلى إدارة المخاطر
- التطبيق 1: اختيار التوبولوجيا حسب الحجم — 5، 20، و100 فرع
- التطبيق 2: تصميم نموذج المحور والأشعة خطوة بخطوة
- التطبيق 3: تصميم الشبكة الكاملة والشبكة الجزئية
- التطبيق 4: التكلفة، تخطيط الطاقة والعمليات
- التطبيق 5: الأمان، الامتثال، والثقة الصفرية
- التطبيق 6: المحاور السحابية، sase، والنماذج المختلطة
- التطبيق 7: التجارب، إثبات المفهوم، والانطلاقة السريعة
- الأخطاء الشائعة: ما يجب تجنبه
- الأدوات والموارد: ماذا تستخدم
- دراسات حالة ونتائج: أمثلة تنفيذ
- الأسئلة الشائعة: أسئلة صعبة مع إجابات مفصلة
- الخاتمة: إطار استراتيجي والخطوات القادمة
المقدمة: لماذا نقارن بين نموذج المحور والأشعة والشبكة الكاملة في 2026
تتوسع التدفقات الرقمية بشكل مستمر، وأصبح وجود فرق موزعة مع فروع متعددة أمرًا اعتياديًا. في الوقت ذاته، تتزايد متطلبات القنوات الآمنة، والرصد، وأوقات الاسترداد. أصبح ربط الفرع بالمقر الرئيسي أسهل، لكن ضمان أداء متوقع، وإدارة سلسة، وقابلية التوسع عبر عشرات المواقع يشكل تحديًا أكبر. في هذه المقالة، سنستعرض بشكل منهجي متى يكون نموذج المحور والأشعة مناسبًا ومتى تكون الشبكة الكاملة أو الشبكة الجزئية المختلطة هي الأنسب. سنبدأ بالمبادئ الأساسية، ونغوص في العمارة التقنية، ثم نشارك طرقًا عملية للشبكات التي تضم 5، 20، و100 فرع. ستجد تعليمات خطوة بخطوة، قوائم مراجعة، إعدادات قياسية، مؤشرات رئيسية، ودراسات حالة من الواقع. الهدف بسيط: أن نوفر لك إطارًا موثوقًا لاتخاذ القرار يقلل من مخاطر المشروع، والاستثمار، ووقت التطبيق.
الأساسيات: المفاهيم والمصطلحات الجوهرية
التوبولوجيات
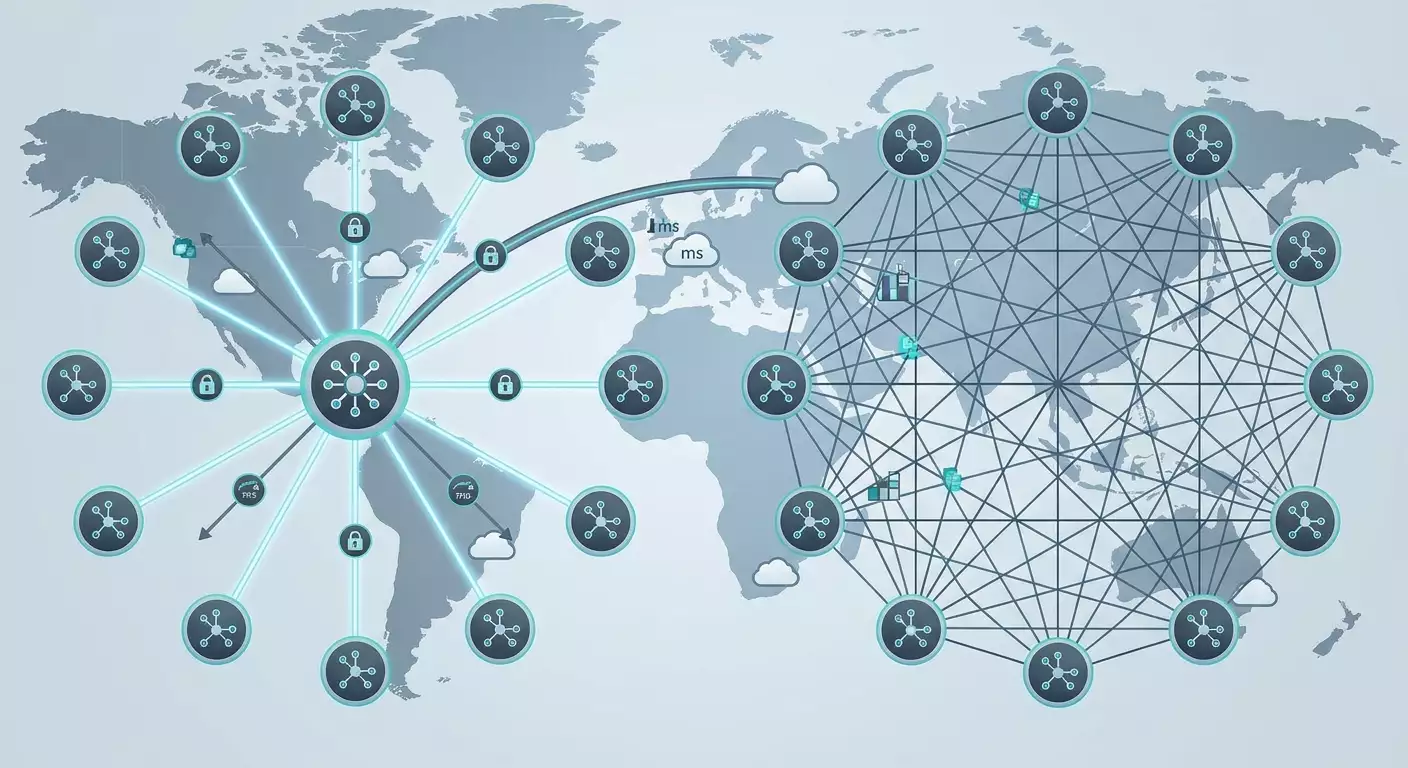
- نموذج المحور والأشعة: موقع مركزي (المحور) مع فروع متصلة (الأشعة). يتم توجيه كل حركة المرور بين الفروع عبر المحور. يتميز بالبساطة، والتحكم المركزي، وهندسة المرور الواضحة. العيوب تشمل نقاط الفشل المحتملة واختناقات في عرض النطاق الترددي والكمون.
- الشبكة الكاملة: كل موقع يرتبط نفق مباشرة بكل موقع آخر. المزايا تقليل الكمون بين الفروع ومقاومة عالية. العيوب نمو تربيعي في الأنفاق والسياسات مما يعقد الإدارة.
- الشبكة الجزئية: مزيج حيث تتصل العقد المهمة مباشرة، بينما تتصل الأخرى عبر المحاور أو المجمعات الإقليمية.
النقل والطبقات التراكبية
- الطبقة الأساسية (Underlay): الإنترنت، MPLS L3VPN، الروابط المتنقلة، LTE/5G، الوصول إلى الإنترنت المخصص (DIA)، النطاق العريض. تؤثر هذه الطبقة على الكمون، والتقلب، وفقدان الحزم.
- الطبقة التراكبية (Overlay): الأنفاق الآمنة مثل IPsec، WireGuard، OpenVPN، IKEv2، SSTP، L2TP. تتولى التشفير، والمصادقة، والتوجيه.
التوجيه
- التوجيه الثابت: بسيط لكنه لا يتوسع بشكل جيد.
- OSPF: بروتوكول توجيه داخلي يوفر توجيهًا ديناميكيًا ضمن نظام مستقل، مفيد للشبكات الكبيرة من نوع المحور والأشعة.
- BGP: يستخدم في سيناريوهات ما بين النطاقات، ويوفر مقياسًا كبيرًا للشبكات متعددة المحاور، مثالي لـ SD-WAN والتوجيه التراكبي على الإنترنت.
الأمان
- الملف التشفيري: مجموعة من الخوارزميات والمعايير مثل IKEv2، AES-GCM، ChaCha20-Poly1305، تبادل المفاتيح الأمثل (PFS)، طول المفتاح، وفترات تدوير مفاتيح SA.
- المصادقة: شهادات X.509، EAP-TLS، المفاتيح المشتركة مسبقًا، والتكامل مع البنية التحتية للمفاتيح في المؤسسة.
- التقسيم: VRF، VLAN، التوجيه القائم على السياسات، مجموعات الأمان لعزل الأقسام الحساسة.
الرصد
- القياس عن بُعد: SNMP، NetFlow/IPFIX، sFlow، gNMI، تصدير مقاييس وسجلات الأنفاق.
- اتفاقيات مستوى الخدمة (SLO/SLA): تشتمل المقاييس على الكمون، الفقدان، التقلب، التوفر، وقت التهيئة، ووقت الاسترداد.
الغوص العميق: من أنماط الهندسة إلى إدارة المخاطر
متى يكون نموذج المحور والأشعة مناسبًا
إذا كانت معظم التطبيقات تقيم في مراكز بيانات أو محاور سحابية، وحركة المرور بين الفروع خفيفة، يوفر نموذج المحور والأشعة توجيهًا متوقعًا، وتقسيمًا بسيطًا، ونقاط خروج إنترنت محكمة التحكم. كما يسهل تنفيذ DLP وفحص حركة المرور. تشمل المخاطر تركيز الحمل واعتماد الفروع على المحور، ويمكن التخفيف منها بتوسيع المحاور، وعناقيد تعمل بنظام Active-Active، وتقسيم المحاور الإقليمية، وضبط جودة الخدمة بشكل صحيح.
متى يكون نموذج الشبكة الكاملة مبررًا
عندما تسود حركة المرور بين الفروع (الاتجاه الأفقي، مثل الصوت أو تكرار البيانات بين الفروع)، تقلل الشبكة الكاملة الكمون وتلغي الحاجة لتوجيه المرور عبر المحور. التحديات إدارة وتعقيد التوسع، والتي يمكن تخفيفها بالأتمتة، ومراقبات SD-WAN، واستخدام BGP مع منطق ناقل التوجيه، وتطبيق الشبكة الجزئية للأزواج ذات الطلب العالي.
الشبكة الجزئية كحل وسط
غالبًا، تكون الأنفاق المباشرة مقتصرة على مجموعات من الفروع ذات حركة المرور اليومية الكثيفة، في حين ترتبط الفروع الأخرى عبر المحاور. هذا يجلب 80% من فوائد الشبكة الكاملة مع 20% فقط من تعقيدها.
اتجاهات 2026
- ارتفاع استخدام WireGuard في سيناريوهات الفروع بفضل بساطته وكفاءته العالية على العتاد العام.
- اعتماد SD-WAN كحل افتراضي للأتمتة التراكمية، والاختيار الديناميكي للطبقة الأساسية، والتوجيه المدرك للتطبيقات، والسياسات المركزية.
- تقارب تقنيات VPN والثقة الصفرية: مصادقة الأجهزة، فحوص الحالة، والتقسيم الدقيق.
- اعتماد واسع لمحاور السحابة ونقاط الحضور الإقليمية الأقرب للمستخدمين.
- البنية التحتية ككود للشبكات: تعاريف إعلانية للمخططات والسياسات.
التطبيق 1: اختيار التوبولوجيا حسب الحجم — 5، 20، و100 فرع
نهج اتخاذ القرار
- تحليل التدفقات السائدة: فرع إلى مركز بيانات، فرع إلى السحابة، فرع إلى فرع.
- قياس مؤشرات SLO الشبكية: RTT لنسبة 95، التقلب، الفقد، التوفر.
- مطابقة متطلبات التطبيقات: الصوت/الفيديو حساس للكمون، ERP يعطي أولوية للفقد، التخزين يتأثر بالتقلب.
- اعتبار الالتزام: القوانين المحلية، PCI DSS، ISO 27001، المعايير الصناعية.
- إنشاء مصفوفة فوائد ومخاطر للتوبولوجيات واختيار البساطة الكافية.
سيناريو: 5 فروع
- التوصية: نموذج المحور والأشعة مع محور احتياطي صغير أو أزواج Active-Active في مناطق مختلفة.
- التوجيه: OSPF أو ثابت مع نشر مركزي عبر المحور.
- التشفير: WireGuard أو IKEv2/IPsec مع PFS، AES-GCM أو ChaCha20-Poly1305.
- جودة الخدمة: 3-4 فئات — الصوت، التطبيقات الحرجة، البيانات الكتلية، المحاولة الأفضل.
- مستوى الخدمة: توفر المحور أكثر من 99.95%، وكمون الفرع-المحور لا يتجاوز 40-60 مللي ثانية للصوت.
سيناريو: 20 فرعًا
- التوصية: نموذج المحور والأشعة مع محورين إقليميين وشبكة جزئية بين 4-6 فروع ذات التحميل الأعلى.
- التوجيه: OSPF داخل المناطق، BGP بين المناطق والمحاور السحابية.
- التقسيم: VRF لخطوط الأعمال ونقاط خروج محلية للإنترنت.
- المراقبة: تصدير NetFlow، المجسات الاصطناعية، لوحات تحكم النسبة 95 والنسبة 99.
- الأتمتة: Ansible أو متحكم SD-WAN لتهيئة الأنفاق والسياسات.
سيناريو: 100 فرع
- التوصية: تصميم هرمي مع محاور إقليمية، مجموعات شبكة جزئية لأزواج المرور الساخن، نقاط حضور سحابية مركزية للوصول إلى SaaS.
- التوجيه: BGP على الحدود الإقليمية، OSPF داخليًا، مع منطق ناقل التوجيه للتوسع.
- التحمل: محاور Active-Active، ECMP، اختيار الطبقة الأساسية بحسب SLA، التبديل التلقائي عند الفشل بناءً على القياسات.
- التقسيم: VRF لكل نطاق أمني، وتقسيم دقيق على مستوى السياسات.
- الامتثال: سجلات التدقيق، ملفات التشفير، سجلات الوصول، وضوابط جغرافية لحركة المرور.
التطبيق 2: تصميم نموذج المحور والأشعة خطوة بخطوة
الخطوة 1. العناوين والتقسيم
- تعيين بادئات فريدة لكل فرع. تجنب التداخل بتقسيم deterministically البلوكات المشتركة مثل 10.0.0.0/8.
- تعريف VRFs للإنتاج، المكتب، شبكة الضيوف، وحركة OT.
- تخطيط مناطق الجدار الناري في المحور وسياسات بين وعبر VRF.
الخطوة 2. اختيار بروتوكول الأنفاق
- WireGuard: بسيط، عالي الأداء، سهل الأتمتة. مثالي للفروع دون مسرعات تشفير على العتاد.
- IPsec IKEv2: المعيار المؤسسي بمسرعات عتادية، ملفات تشفير مرنة، وتوافق واسع بين البائعين.
- OpenVPN: متعدد الاستخدام لكن أقل أداء. استخدمه إذا كانت التوافقية مصدر قلق.
الخطوة 3. معايير التشفير
- تمكين PFS، مجموعات تعادل 3072 بت أو أقوى، عمر SA بين 1-4 ساعات مع دوران غير منتظم.
- التشفيرات: AES-256-GCM أو ChaCha20-Poly1305. تحكم في قائمة الخوارزميات المسموح بها.
- المصادقة: EAP-TLS أو شهادات PKI المؤسسية، دعم CRL/OCSP.
الخطوة 4. التوجيه
- OSPF ضمن مناطق الفروع: منطقة لكل منطقة، stub أو NSSA لتقليل ضوضاء LSA.
- توزيع الطرق الافتراضية من المحور إلى الفروع، تلخيص طرق العودة.
- سياسات مرور المحور: PBR للصوت، خروج محلي لـ SaaS مع فحص.
الخطوة 5. التوافر العالي
- محورا Active-Active في منطقتي توافر مختلفتين مع مزامنة السياسات.
- تبديل سريع: BFD للتوجيه الديناميكي، IKE DPD، مجسات SLA.
- نسخ احتياطي للطبقة الأساسية: DIA مع LTE/5G. SD-WAN يسمح بتوجيه حسب التدفق بناءً على الفقد والتقلب.
الخطوة 6. جودة الخدمة وMTU
- الفئات: EF للصوت، AF للتطبيقات المهمة، BE للباقي. وضع علامات DSCP عند المصدر، وتحويل على WAN.
- احسب الزيادة: IPsec يضيف 50-70 بايت، WireGuard حوالي 60 بايت. ضبط MSS clamping، اكتشاف MTU، واختبار المسار.
الخطوة 7. الرصد والعمليات
- لوحات تحكم لتوفر الأنفاق، RTT لنسبة 95، تقلب نسبة 95، الفقد، وأحجام فئات جودة الخدمة.
- التنبيه: عتبات SLA، تنبيهات التدهور، والتحول التلقائي عند الفشل بالطبقة الأساسية.
- إدارة التغيير: طرح تدريجي، التراجع، وتحليل الحوادث.
التطبيق 3: تصميم الشبكة الكاملة والشبكة الجزئية
الشبكة الكاملة بدون ألم
- استخدم متحكم مركزي أو IaC. عرّف الشبكة بشكل إعلاني، وولد مفاتيح وتكوينات نظراء أوتوماتيكيًا.
- لـ IPsec، شغّل BGP فوق الأنفاق. استخدم المجتمعات للتحكم بالإعلانات وتجنب الانتشار المفرط.
- تلخيص بادئات المواقع: قلل حجم جدول التوجيه. في الشبكات الصغيرة، اجمع بادئات /24 أو /23 حسب التصميم.
الشبكة الجزئية لتسريع موجه
- حدد أفضل 10 أزواج فروع حسب الحجم أو الكمون. أنشئ أنفاقًا مباشرة فقط لهم.
- راجع أزواج الشبكة بانتظام حسب الاستخدام. أزل غير المستخدم، وأضف الجديد.
- حافظ على التوجيه متماثلًا: استخدم BGP local-pref وMED لاختيار الدخول والخروج الصحيح.
التقسيم والأمان
- VRF لكل قسم مع أهداف التوجيه لاستيراد بادئات ضرورية فقط. في الشبكة الكاملة، تجنب الاستيراد الكامل؛ أفضل الاستيراد الانتقائي.
- تحكم شرقي-غربي: سياسات L4-L7 بين الأقسام، تسجيل وتتبع الانحراف.
الأداء
- ضبط التشفير: تسريع أجهزة AES-NI، التزامن المتعدد. تستفيد WireGuard من تثبيت وحدة المعالجة المركزية على موجهات x86 في الفروع.
- تحسين الاتصال المستمر: تكيف مع الشبكات المتنقلة وNAT، تقليل الضجيج غير الضروري.
التطبيق 4: التكلفة، تخطيط الطاقة والعمليات
نموذج التكلفة الكلية
- رأس المال (CapEx): معدات المحور، التراخيص، تكاليف النشر.
- التشغيل (OpEx): وصلات الشبكة، الدعم، المراقبة، مركز العمليات الأمنية، الإهلاك.
- التكاليف الخفية: الحوادث، التوقف، أخطاء بشرية، العمل الإضافي للفريق.
تخطيط السعة
- تقدير ذروة الحركة لكل فئة. خطط بهامش 30-50% في المحاور، و20-30% في الفروع.
- نمذج أسوأ الحالات: فشل الطبقة الأساسية، التدهور، الارتفاعات أثناء التحديثات.
- الاختبار: تحميلات اصطناعية، iperf مع إعدادات MTU وجودة الخدمة الحقيقية.
إدارة الجودة
- سياسات تثبيت التقلب: التخزين المؤقت في بوابات الصوت، أولوية EF.
- تشكيل المرور الخارجي، والسيطرة على الداخل. تجنب تراكم الحزم.
ممارسات التشغيل
- البنية التحتية ككود: خزّن ملفات VPN في Git، استخدم CI لفحص بناء الجملة والسياسات، وCD للنشر.
- دليل التشغيل: انضمام الفروع، تبديل الطوارئ، تدوير المفاتيح، استبدال المعدات.
- أيام التمرين الدورية: اختبار سيناريوهات الفشل وأوقات الاسترداد.
التطبيق 5: الأمان، الامتثال، والثقة الصفرية
النظافة التشفيرية
- استخدام خوارزميات كافية فقط، حظر المجموعات المهجورة.
- تدوير منتظم للمفاتيح والشهادات مع تذكير واستبدال تلقائي.
- تمكين دائم لـ PFS، فصل سياسات الطائرة التحكم وطائرة البيانات.
التحكم في الوصول
- الوصول بأقل امتياز مرتبط بالأجهزة والمستخدمين.
- التقسيم: الخدمات الحرجة في VRFs منفصلة، والتصفية بين VRFs على الجدران النارية.
الامتثال
- سجلات توضح من دخل ومتى، مخزنة حسب اللوائح.
- جرد الأصول: الأنفاق، الشهادات، المفاتيح، الأجهزة.
- توطين البيانات: تقييد جغرافيا المسارات، منع المرور عبر مناطق غير مرغوبة.
تكامل الثقة الصفرية
- فحوص صحة الأجهزة قبل منح الوصول.
- تقسيم دقيق على مستوى التطبيقات، وصول SaaS بوساطة وكيل واعي.
التطبيق 6: المحاور السحابية، SASE، والنماذج المختلطة
المحاور السحابية
- وضع المحاور أقرب للمستخدمين لتقليل RTT لـ SaaS.
- دعم متعدد السحابة: توجيه المرور إلى موارد السحابة ضمن البنية السحابية دون تحويل على المواقع المحلية.
SASE و SD-WAN
- حماية الحافة: CASB، SWG، DLP في السحابة، متكامل مع خادم VPN.
- توجيه مدرك للتطبيق: حركة SaaS الحرجة تسير بأقصر طريق مع ضمان جودة الخدمة.
التوبولوجيات المختلطة
- نموذج المحور والأشعة للمواقع المحلية، شبكة جزئية للتطبيقات الحساسة للكمون، ونقاط حضور سحابية كمعجلات لـ SaaS.
التطبيق 7: التجارب، إثبات المفهوم، والانطلاقة السريعة
تجربة لمدة أسبوع
- تحديد المقاييس المستهدفة: RTT لنسبة 95، الفقد، التوفر، وقت التبديل.
- اختيار 2-3 فروع مع طبقات أساسية مختلفة.
- إعداد توبولوجيتين: نموذج المحور والأشعة ونموذج شبكي جزئي بين فرعين.
- جمع المقاييس ومقارنة SLA وتجربة المستخدم.
البدء السريع بدون دورات شراء
للتجارب وإثباتات المفاهيم القصيرة، استخدام خادم VPN شخصي كخدمة مُدارة عملي. توضح خدمة vpn.how هذا: خادم مخصص بلا مشاركة، عنوان IP فريد، يدعم WireGuard وOpenVPN وIKEv2 وL2TP وSSTP قابل للاختيار حسب المهمة، خوادم في موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانغر، يقبل بطاقات روسية وSBP، وكذلك مدفوعات USDT أو BTC، الأسعار تبدأ من 490 ₽ يوميًا و2490 ₽ شهريًا مع خصومات على الفترات، انطلاق تلقائي خلال 5 دقائق بعد الدفع، ولا يحتفظ بسجلات. رغم أنه ليس للإنتاج طويل الأجل، فهي طريقة ذكية للتحقق من البروتوكولات، وقياس الكمون، واختبار السياسات بسرعة. للإنتاج، انتقل إلى البنية التحتية الخاصة بك أو حلول معتمدة من فئة GOST-VPN.
الأخطاء الشائعة: ما يجب تجنبه
- واحد جيجابت على المحور بدون هامش، ما يؤدي لاختناقات مع نمو الفروع.
- تداخل عناوين الفروع، يقتل التوجيه ويعقد NAT.
- عدم وجود VRF، يسبب حركة غير مسيطَر عليها بين الفروع ومشاكل في الامتثال.
- التوجيه الثابت في الشبكات المتوسطة أو الكبيرة، يتطلب تدخلًا يدويًا مستمرًا عند الحوادث.
- تجاهل MTU وMSS، ينتج عنه أخطاء تقسيم، تجميد المواقع، وتأخيرات غامضة.
- عدم وجود مجسات اصطناعية، تظهر المشاكل فقط بعد شكاوى المستخدمين.
- ملف تشفير موحد بدون مراعاة تحميل المعالج وتسريع العتاد، يسبب ضغطًا وانقطاعات.
- تعطيل PFS من أجل الأداء، وهو اختزال أمني غير مقبول.
الأدوات والموارد: ماذا تستخدم
التخطيط والبنية التحتية ككود
- Terraform/Ansible: تعريفات إعلانية للأنفاق والسياسات، قوالب الإعدادات.
- Git وCI/CD: التحقق من التغييرات، فحوص تلقائية، بيئات اختبار.
المراقبة
- مقاييس Prometheus، مصدّرو الأنفاق، NetFlow/IPFIX لتحليل التدفقات.
- اختبارات اصطناعية: اختبارات ICMP، UDP-صوت، وHTTPS منتظمة تقيس النسبة 95 والنسبة 99.
الاختبار والتشخيص
- Iperf ومنشئو الحمل المخصصون.
- محللات الكمون، تتبع يأخذ بعين الاعتبار الطبقة التراكبية والطبقة الأساسية.
الأمان
- PKI، إدارة الشهادات، فحوص التوافق مع سياسات التشفير.
- فحص الإعدادات للأنماط المضادة والتزام بسيارات الخوارزميات المسموح بها.
دراسات حالة ونتائج: أمثلة تنفيذ
شركة ألفا: 5 فروع، نموذج المحور والأشعة مع نشر سريع
في البداية: الفروع متصلة عبر الإنترنت العام إلى السحابة مع شكاوى جودة غير مستقرة. الحل: نموذج المحور والأشعة باستخدام WireGuard على DIA، وجودة خدمة مع 4 فئات. النتيجة: انخفاض RTT لنسبة 95 بمقدار 18%، خسائر أقل من 0.2%، تبديل خلال أقل من 20 ثانية، وإطلاق المشروع خلال 14 يومًا. وفر القناة 22% بنقل جزء من MPLS إلى DIA+LTE احتياطي.
شركة بيتا: 20 فرعًا، شبكة جزئية لأزواج الصوت
في البداية: توجيه الصوت عبر محور مركزي تسبب في كمون عالي بين المناطق. الحل: محاور إقليمية اثنان، أنفاق مباشرة لـ 6 أزواج صوت، BGP فوق IPsec، وECMP على المحاور. النتيجة: تقليل كمون المكالمات بين الفروع من 85-110 مللي ثانية إلى 45-55 مللي ثانية، تقليل تقلب نسبة 95 للنصف، رضا المستخدمين ارتفع، والحوادث انخفضت بنسبة 40%.
شركة جاما: 100 فرع، هيكل هرمي وSD-WAN
في البداية: مزيج من MPLS والإنترنت، ارتفاع التكاليف وبطء دورات التغيير. الحل: ثلاثة محاور إقليمية تعمل Active-Active، طبقة SD-WAN مع توجيه مدرك للسياسات والتطبيقات، ونقاط خروج محلية لـ SaaS. النتيجة: تقليص وقت نشر الفروع الجديدة من 4 أسابيع إلى 5 أيام، توافر 99.98%، توفير 27% في التكلفة خلال السنة الأولى، مؤشرات خدمة واضحة وتقارير تدقيق.
الأسئلة الشائعة: أسئلة صعبة مع إجابات مفصلة
كيف تعرف متى يصبح نموذج المحور والأشعة عنق زجاجة
تتضمن العلامات ارتفاع RTT لنسبة 95 في حركة فكرة بين الفروع، ارتفاع الكمون عند جدران الحماية في المحور، ازدحام قائمة جودة الخدمة، واستخدام وحدة المعالجة في وحدات التشفير فوق 80%. إذا توافقت هذه المؤشرات مع شكاوى تجربة المستخدم، فقد حان وقت إدخال الشبكة الجزئية أو توسيع المحاور.
كيف تقيّم الحاجة للشبكة الكاملة
أنشئ مصفوفة حركة مرور فرع إلى فرع. إذا كان 20% من الأزواج تمثل أكثر من 60% من الحجم أو حرجة للكمون، نفذ شبكة جزئية لهم. الشبكة الكاملة مناسبة لحركة أفقية واسعة النطاق وأتمتة مركزية.
WireGuard أم IPsec: ماذا تختار
WireGuard أبسط وأكثر كفاءة في استخدام المعالج، ممتاز للتجارب السريعة وموجهات الفروع x86. IPsec IKEv2 يوفر توافقًا مؤسسيًا أفضل، تسريعًا على العتاد، وضبطًا دقيقًا للتشفير. في الشبكات الكبيرة والمتنوعة، IPsec هو القاعدة الشاملة، وWireGuard حيث البساطة والسرعة مهمة.
كيف تجمع بين خروج الإنترنت المحلي والتحكم المركزي
انشر SWG سحابي وسياسات الحافة، استخدم وكلاء مصادق عليهم ومسجلين. للتطبيقات الحرجة، اجبر التمرير عبر المحاور مع فحص كامل.
كيف تتعامل مع NAT والروابط غير المستقرة
استخدم الإشارات الحيوية، IKEv2 مع MOBIKE، NAT-T؛ وحافظ على مصافحات WireGuard منتظمة. أضف هامشًا لعمر SA وتعامل مع تغييرات IP الخارجية بسلاسة.
كيف تضمن الامتثال في معماريات متعددة السحابة
استخدم VRFs وتوجيه إقليمي انتقائي، تحكم في المسارات المُصدرة، طبق قيود جغرافية في السياسات، نفذ تدقيق المسارات والتشفير، وأثبت موقع البيانات.
ما الأهم: التوجيه المركزي أم الاستقلالية المحلية
التوازن هو الأساس. مركز السياسات الحرجة والتقسيم، لكن امنح الفروع استقلالية للتبديل المحلي وأولوية المرور. يساعد SD-WAN في إيجاد التوازن الصحيح.
كم هامش الأداء يجب التخطيط له
خطط لهامش 30-50% فوق الذروة المتوسطة في المحاور و20-30% في الفروع. ضاعف الاحتياطي للخدمات الحرجة لتحمل تدهور الطبقة الأساسية.
هل يمكن أن يتعايش IPsec وWireGuard
نعم، خاصة في البيئات المختلطة. IPsec للتكامل مع الأنظمة القديمة، وWireGuard للفروع الجديدة والتوسع السريع.
هل مازال MPLS ضروريًا في 2026
ليس دائمًا. MPLS يبقى مرتبطًا بالسيناريوهات عالية التنبؤ، لكن DIA+SD-WAN مع جودة خدمة واتفاقيات SLA جيدة يقدم موثوقية مشابهة مع مرونة وتكلفة أفضل.
الخاتمة: إطار استراتيجي والخطوات القادمة
التوبولوجيا أداة وليست هدفًا. لـ 5 فروع، يوفر نموذج المحور والأشعة الحد الأقصى من البساطة والتحكم. عند 20، أضف محاور إقليمية وشبكة جزئية مستهدفة للتدفقات الحساسة. عند 100، تبنَّ التدرج، واستخدم BGP، وSD-WAN، وتقسيم VRF. لا تنسَ النظافة التشفيرية، وضبط MTU وجودة الخدمة، والأتمتة باستخدام IaC، والاختبارات التركيبية للـ SLOs. أجرِ تجارب: قِس، وقارن، ودوّن النتائج. للانطلاقة السريعة، استخدم خادمًا شخصيًا مُدارًا مثل vpn.how. وللإنتاج، انتقل إلى بنيتك الخاصة أو حلول معتمدة. خطواتك التالية: أنشئ خطة عناوين تتجنب التداخل، عرّف VRFs وفئات جودة الخدمة، اختر البروتوكولات والملفات التشفيرية، طور نموذج المراقبة، حضّر أدلة العمل، ونفذ إثبات مفهوم لمدة أسبوع. اجعل خادم VPN الخاص بك متوقعًا، آمنًا، قابلًا للتوسع، ومدعومًا بالبيانات والخبرة.
الناشر: vpn.how