VPN للآباء: كيفية تقييد المحتوى وإعداد واي فاي آمن لأطفال المدارس
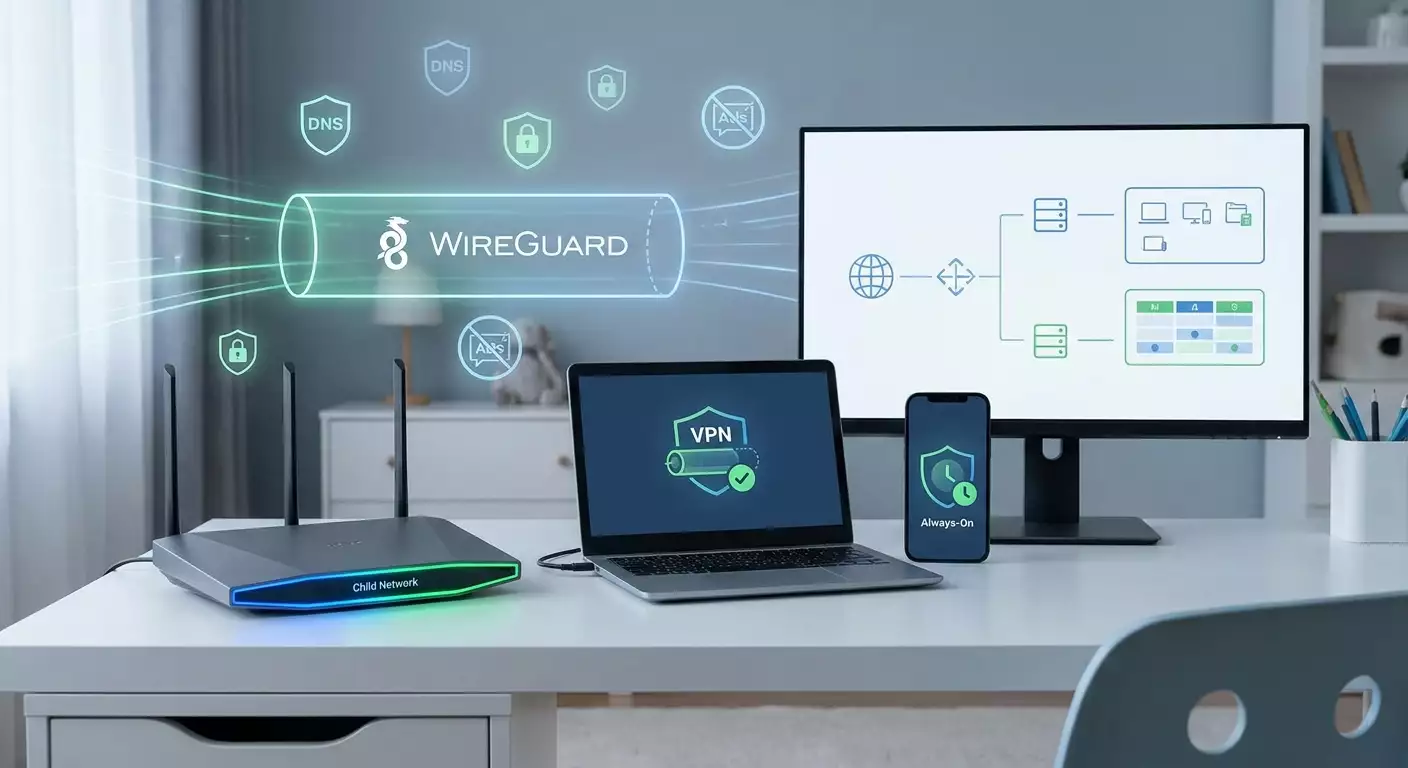
الدليل الكامل لعام 2026: كيف يمكن للآباء اختيار وتكوين خوادم VPN، وترشيح DNS، وأجهزة التوجيه المنزلية، وإنشاء ملفات تعريف وجدولة للأطفال، وحماية أجهزة المدارس، وتفادي الأخطاء الشائعة، وتنفيذ واي فاي آمن للأطفال دون التضحية بالسرعة أو الخصوصية.
محتوى المقال
- مقدمة: لماذا يحتاج الآباء للتفكير كمهندسي شبكات
- الأساسيات: كيف تعمل خوادم vpn ولماذا تهم الآباء
- تعمق: نماذج التهديد وسياسات الوصول حسب العمر
- الممارسة 1: بوابة vpn منزلية على الموجه—قواعد موحدة لكامل المنزل
- الممارسة 2: ملفات تعريف vpn والقيود على أجهزة الأطفال
- الممارسة 3: ترشيح dns وقوائم الحجب — سريع وفعّال
- الممارسة 4: سياسات الوقت، الموقع، وسياق التعلم
- الممارسة 5: الهيكلية: "خادم vpn شخصي + موجه منزلي"
- الممارسة 6: إعداد واي فاي المنزل للأطفال — التقسيم، الأولويات، الأمان
- الأخطاء الشائعة وكيفية تجنبها
- الأدوات والمصادر: ما تستخدمه في 2026
- دراسات حالة ونتائج: كيف تنفذ العائلات واي فاي آمن عملياً
- الأسئلة الشائعة: أسئلة صعبة من الآباء
- قوائم مراجعة وهياكل هندسية
- الخلاصة: النهج المنهجي يفوق أي تطبيق منفرد
مقدمة: لماذا يحتاج الآباء للتفكير كمهندسي شبكات
الإنترنت اليوم أكثر من مجرد مكان للتعلم والتواصل للأطفال—إنه بيئة مستمرة. واي فاي المنزل، شبكات المدرسة، الإنترنت عبر الجوال، نقاط اتصال الضيوف، أجهزة الألعاب والتلفزيونات—كلها قد تعرّض الأطفال لمحتوى غير مرغوب فيه، أو عمليات احتيال، أو تنمر إلكتروني. الرقابة الأبوية لم تعد فقط حجب مواقع؛ بل أصبحت حماية متعددة الطبقات تحكمها قواعد واضحة، تُشرح لطفلك بشفافية مع احترام خصوصيته.
في هذا الدليل، ستحصل على فهم واضح ومنهجي لكيفية عمل خوادم VPN وترشيح DNS، واختلاف البروتوكولات، وكيف تصمم سياسات وصول حسب العمر والجدول الزمني، وما يجب مراعاته على مستوى الموجه، والأجهزة، والخدمات. سنُرشدك خطوة بخطوة—من تكوين بوابة VPN منزلية إلى ملفات تعريف على iOS وAndroid، ومن AdGuard Home وNextDNS إلى الجداول الزمنية والمناطق الجغرافية. سنسلط الضوء على الأخطاء الشائعة، أفضل الأدوات لعام 2026، ودراسات حالة واقعية. في النهاية، سيكون لديك طريقة قابلة للتكرار، قوائم مراجعة، وحلول للعائلات ذات الطفل الواحد أو عدة أطفال.
الأساسيات: كيف تعمل خوادم VPN ولماذا تهم الآباء
ما هو VPN ببساطة
VPN (الشبكة الخاصة الافتراضية) يشفّر تدفق البيانات بين جهازك وخادم. ينشئ نفقًا آمنًا لا يمكن لأحد في الشبكة نفسها، أو موفر الإنترنت، أو شبكة الواي فاي العامة، الوصول إليه. عنوانك الإلكتروني يظهر كعنوان IP الخاص بالخادم بدلاً من عنوان منزلك. بالنسبة للآباء، هذا مهم لثلاثة أسباب رئيسية: الحماية على الشبكات العامة، تطبيق قواعد موحدة على جميع الأجهزة، وتركيز سياسات العائلة من خلال نقطة خروج إنترنت واحدة.
كيف يختلف VPN عن ترشيح DNS
ترشيح DNS يحجب النطاقات أثناء مرحلة حل الأسماء (مثل حجب adult.example). هو طريقة خفيفة وسريعة لحجب المحتوى لكنه لا يخفي حركة البيانات نفسها ولا يساعد إذا تم الوصول عبر IP أو عبر بروكسي داخلي داخل التطبيقات. VPN يوفر التشفير والتحكم المركزي ولكن بدون قوائم نطاقات، لا يعالج الترشيح الكامل للمحتوى. النهج الأفضل هو نظام مشترك: بوابة VPN مع ترشيح DNS.
البروتوكولات الرئيسية وما تختاره
- WireGuard: حديث، سريع، بسيط، مثالي لأجهزة التوجيه المنزلية والهواتف الذكية. يعيد الاتصال بسرعة عند التنقل بين الواي فاي وLTE.
- OpenVPN: مرن، واسع التوافق، أبطأ قليلاً على المعالجات الضعيفة لكنه يمتلك العديد من العملاء والتكاملات الجاهزة.
- IKEv2/IPsec: مقاوم لفقدان الاتصال، ممتاز على iOS وmacOS، يفضل الشبكات المستقرة، وغالباً أبسط لنُظم إدارة الأجهزة (MDM).
- L2TP/IPsec وSSTP: خيارات قديمة للأنظمة الأقدم أو الشبكات المؤسسية ذات الجدران النارية الصارمة، لكنها غير موصى بها للمستقبل.
الطبقات الثلاث لحماية العائلة
- الشبكة (الموجه، نقطة الوصول): قواعد موحدة، جداول زمنية، عزل أجهزة الضيوف، أولوية حركة البيانات التعليمية.
- الأسماء (DNS): ترشيح الفئات، قوائم الحجب والسماح، سجلات الأحداث، حجب تجاوز DoH/DoT.
- الجهاز (الملفات التعريفية، MDM): قيود التطبيقات، تحكم وقت الشاشة، المناطق الجغرافية، حماية محلية برمز PIN، ومنع تغييرات الشبكة.
معرفة أن كل طبقة تعالج مخاطر محددة يساعد على تجنب تحميل أداة واحدة فوق طاقتها ويمنع الشعور بالأمان الزائف.
تعمق: نماذج التهديد وسياسات الوصول حسب العمر
نموذج التهديد لأطفال المدارس في 2026
- المحتوى: مواد للكبار، العنف، مجتمعات سامة، علاج زائف، القمار.
- الاتصالات: التنمر الإلكتروني، استدراج الأطفال، التصيّد في المراسلات والألعاب.
- المالية: التبرعات والمشتريات داخل التطبيقات غير المسيطر عليها، اشتراكات الاحتيال.
- التقني: هجمات MITM على الواي فاي العام، التتبع بواسطة المتعقبات، اختراق الحسابات.
- التجاوز: شبكات VPN المجانية، البروكسيات ضمن التطبيقات، المتصفحات المدمجة مع تجاوز الحجب، DNS الخاص في العملاء.
سياسات الوصول حسب العمر
- 7–10 سنوات: قوائم بيضاء فقط، YouTube Kids، رسائل عائلية مغلقة، أجهزة مقفلة على تركيب التطبيقات، وصول مجدول للإنترنت.
- 11–13 سنة: ترشيح الفئات، المراسلات المعتمدة، تعليم الأمن السيبراني، حدود وقت وسائل التواصل الاجتماعي والألعاب، موافقة للتطبيقات الجديدة.
- 14–17 سنة: ثقة أكبر، سياسات شفافة، سجلات النشاط بموافقة، تعليم الثقافة المالية، استقلال جزئي بحدود واضحة.
مبادئ الرقابة الأخلاقية
- الشفافية: يعرف الطفل ما هو المرشح ولماذا، أين السجلات وكيف يراجعها معكم.
- الحد الأدنى اللازم: إزالة المخاطر دون خنق الاستقلالية. بيّن له كيفية طلب الوصول والحصول على ردود.
- قدوة: يحافظ الآباء على نظافتهم الرقمية.
- إعادة تقييم القواعد: تحديث سياسات العمر كل 6–12 شهراً.
الممارسة 1: بوابة VPN منزلية على الموجه—قواعد موحدة لكامل المنزل
متى تحتاجها
إذا كان لديك عدة أجهزة (حواسيب محمولة، أجهزة لوحية، منصات ألعاب، تلفزيونات) وتريد تحكمًا مركزيًا، ثبت VPN على الموجه. هذا يوفر IP خروج موحد، سياسات متسقة، وصفر إعدادات على أجهزة الأطفال.
خيارات النظام
- Keenetic: إعدادات مسبقة سهلة الاستخدام، رقابة أبوية، WireGuard وIKEv2 مدمجين.
- MikroTik: مرن، دعم السكربتات، جدران نارية قوية؛ ممتاز لكن بحاجة إلى تعلم أكبر.
- OpenWrt: قابلية تخصيص عالية، حزم WireGuard، AdGuard Home، SQM؛ ممتاز للهواة.
نظرة على الهيكلية
موفر الإنترنت — موجه WAN — عميل VPN على الموجه — شبكات LAN وواي فاي (رئيسية وVLAN/SSID للأطفال) — مرشح DNS (محلي عبر AdGuard Home أو سحابي NextDNS/Quad9) — الأجهزة.
خطوات تفصيلية: WireGuard على OpenWrt
- حدّث نظام OpenWrt، ثبت wireguard-tools وluci-proto-wireguard.
- أنشئ واجهة WireGuard، أدخل المفتاح العام للخادم، العناوين والمنافذ.
- التوجيه: فعل المسار الافتراضي عبر VPN مع استثناءات PBR (التوجيه القائم على السياسات) مثل أجهزة التلفاز.
- DNS: ضبط خيارات DHCP لتوجيه إلى AdGuard Home المحلي أو ملف NextDNS الخارجي المصفى للأطفال.
- أنشئ SSID منفصل للأطفال مع VLAN، فعل عزل العملاء، وقلل سرعة التورنت باستخدام SQM.
- الجدار الناري: حجب حركة الصادرة لمنافذ DoH/DoT (443/853) باستثناء مزودي الخدمة الخاصين بك.
قائمة التحقق لاستقرار النظام
- تشغيل الموجه: جدولة إعادة تشغيل كل 2–4 أسابيع.
- تحديثات ربع سنوية: النظام، قوائم الحجب، الشهادات.
- سجلات WireGuard: راقب إعادة تهيئة النفق، وضبط MTU حسب الحاجة.
- اتصال بديل: مودم LTE مع تحويل تلقائي، بدون تجاوز VPN.
الممارسة 2: ملفات تعريف VPN والقيود على أجهزة الأطفال
متى تحتاجها
إذا قضى طفلك وقتًا خارج المنزل—في النوادي، المدرسة، أو يستخدم أجهزة iPad المدرسية أو الهواتف الشخصية—أضف ملفات تعريف VPN محلية وقيود. هذا يضمن الحماية على الشبكات المتنقلة والضيف مع تحكم بالوقت على الشاشة.
iOS وiPadOS
- إنشئ ملف تعريف IKEv2 أو WireGuard. استخدم الإعدادات المدمجة لـ IKEv2، أو التطبيق الرسمي لـ WireGuard.
- فعّل "الاتصال التلقائي" و"التشغيل على الشبكات غير الموثوقة".
- أعد ضبط وقت الشاشة: حدود الفئات، جهات الاتصال المسموح بها، قيود المحتوى فوق 18، تثبيت التطبيقات مقفل بكلمة مرور الأهل.
- عطّل تغييرات VPN وDNS عبر ملفات التكوين أو MDM (اشتراكات MDM العائلية البسيطة فعالة).
أندرويد
- ثبت عملاء WireGuard أو OpenVPN، فعّل "VPN دائم" و"حجب بدون VPN".
- استخدم Google Family Link: حجب تثبيت التطبيقات، وضع حدود زمنية، ترشيح المحتوى والمواقع في Chrome.
- DNS: حدّد خادم DNS خاص (DoT)، وقيد التغييرات عبر ملفات العمل أو قيود الإعدادات.
ويندوز وماك
- ويندوز: استخدم عملاء IKEv2 أو WireGuard/OpenVPN المدمجين. خيارات عائلة Microsoft للتحكم بوقت الشاشة وترشيح المحتوى، DNS محلي عبر سياسات المجموعة في إصدارات Pro.
- macOS: ملف إعداد IKEv2، فعل "الاتصال على أي شبكة". مشاركة العائلة مشابهة لـ iOS.
أجهزة الألعاب والتلفزيونات
غالباً لا تدعم VPN مباشرة. الحل هو توجيه كل حركة المرور عبر موجه VPN باستخدام VLAN مخصص وترشيح DNS مقترن. على التلفزيونات الذكية، عطل تغييرات DNS اليدوية وحجب تثبيت التطبيقات الخارجية.
الإطار المختصر: "3Ps" للأجهزة
- الملف التعريفي: VPN دائم التشغيل، حجب بدون VPN.
- الأذونات: عدم السماح بتغيير الشبكة أو DNS، وتثبيت التطبيقات بموافقة.
- السياسات: وقت الشاشة، فئات المحتوى، جهات اتصال القوائم البيضاء.
الممارسة 3: ترشيح DNS وقوائم الحجب — سريع وفعّال
اختيار النهج
- محلي على الموجه: AdGuard Home على OpenWrt أو حاوية Docker على NAS. الإيجابيات—تحكم كامل، السلبيات—يتطلب صيانة.
- سحابي: NextDNS، Quad9 بفئات. الإيجابيات—بدء سريع، عابر المنصات؛ السلبيات—وثوق بمزود خارجي.
الفئات والأولويات
- محتوى للكبار، العنف، المخدرات—حجب دائم.
- المقامرة، المراهنات، القرصنة—حجب أو يتطلب طلب وصول.
- وسائل التواصل الاجتماعي—حدود زمنية أو وصول مجدول.
- الألعاب—مسموح فقط حسب الجدول والقوائم البيضاء.
خطوات تفصيلية: AdGuard Home على OpenWrt
- ثبت الحزمة، فعل الاستماع على المنفذ 53 للـ LAN والمنفذ 5353 للتكامل الداخلي.
- فعل DoT آمن نحو مزود الترشيح أو الخوادم المشفرة بسياسات محددة.
- أضف قوائم الحجب: فلترات عائلية، التصيّد، المتعقبات. ضع قوائم بيضاء للمواقع التعليمية.
- السجلات: فعل إخفاء الهوية، احتفظ بها لمدة لا تزيد عن 30 يومًا، واسمح بالتصدير للمراجعة اليدوية مع طفلك إذا لزم الأمر.
- أنشئ ملفات تعريف: أطفال، مراهقون، آباء—مع مجموعات قواعد مختلفة.
كيفية حجب تجاوز DoH
- على الموجه، حجب الاتصالات الصادرة لمضيفي DoH المعروفين والمنافذ 443/853، باستثناء مزودي الخدمة الخاصين بك.
- فعل "التمسك بـ DNS" في DHCP: يوزع فقط DNS المحلي، مع حجب العناوين الأخرى لمنفذ 53/853.
- في ملفات تعريف الأجهزة، عطل تغييرات DNS وفرض اعتراض DNS بالجدار الناري.
معايير النجاح
- سرعة مستقرة: زيادة الكمون لا تتجاوز 10–20 مللي ثانية.
- الإيجابيات الكاذبة: لا تزيد عن واحدة أسبوعياً، تُصلح سريعاً بإدخال في القائمة البيضاء.
- الشفافية: يفهم طفلك كيفية طلب الوصول للمواقع المحددة ويحصل على رد في نفس اليوم.
الممارسة 4: سياسات الوقت، الموقع، وسياق التعلم
لماذا الجداول الزمنية مهمة
إيقاعات الأطفال اليومية تدور حول المدرسة، النشاطات، والاستراحة. يجب أن تدعم الشبكة هذا التدفق—لا تعيقه. الجداول الزمنية تحل التعارضات مثل «ليس الآن، بل لاحقًا» دون متاعب إدارية يدوية.
أمثلة على السياسات
- أيام الأسبوع 7:00–8:00: يُسمح فقط بأخبار الأطفال والخدمات التعليمية.
- أيام الأسبوع 16:00–19:00: وقت الواجبات المنزلية يليها ساعة واحدة للألعاب المسموح بها.
- عطلات نهاية الأسبوع 10:00–20:00: وصول موسّع لكن دون فئات للبالغين.
- الليل 21:30–7:00: إيقاف الإنترنت باستثناء الاتصالات الطارئة والمواقع التعليمية العاجلة.
المناطق الجغرافية والشبكات العامة
- فعّل "VPN دائم" والاتصال التلقائي على الواي فاي غير المعروف.
- حجب البروتوكولات غير الآمنة خارج المنزل: SMB، AirDrop للجميع إلا العائلة.
- استخدم eSIM منفصل للأطفال مع ملفات تعريف تحجب الاشتراكات المدفوعة.
نموذج الجدول: "المدرسة-المنزل-النوم"
- المدرسة: VPN مُفعّل، نطاقات تعليمية مسموح بها، المراسلات محدودة للصف، الشبكات الاجتماعية محجوبة.
- المنزل: قواعد العائلة، ساعة ألعاب، محتوى فيديو مع قيود عمرية.
- النوم: حجب كامل باستثناء المكالمات والطوارئ.
كيفية التنفيذ دون مقاومة
- اتفاق: اطبع القواعد، وقعوا معاً، وعلقوها في مكان ظاهر.
- تجربة لمدة أسبوعين: جمع الملاحظات، دون المشكلات، وعدل.
- تحديث كل 6 أشهر: بينما يكبر طفلك، تتطور القواعد.
الممارسة 5: الهيكلية: "خادم VPN شخصي + موجه منزلي"
لماذا يساعد الخادم الشخصي الآباء
عنوان IP مخصص يبسط قوائم السماح للبوابات المدرسية، يستقر الوصول للخدمات المصرفية والتعليمية، ويقلل مخاطر الحظر الناتج عن مشاركة IP مع مستخدمين كثيفي النشاط. يمكنك تطبيق القواعد ليس فقط بناءً على النطاقات بل أيضاً على عنوان IP الخارجي.
الإعداد مع خادم شخصي
يُنشئ الموجه نفقاً إلى خادم VPN شخصي مستضاف في مركز بيانات موثوق. يشغل الخادم ترشيح DNS، منطق التوجيه، وعند الحاجة، بروكسيات لخدمات محددة. يتصل الأطفال بـ Kids SSID المنزلي ويستخدمون نفس عنوان IP المدرج في قائمة السماح. الهواتف الذكية تستخدم نفس الملف التعريفي على الشبكات المتنقلة.
تنفيذ في ساعة
- استأجر خادم VPN شخصي من مزود موثوق يدعم WireGuard وIKEv2، مع خيار IP مخصص.
- نشر WireGuard عبر سكربت إعداد خلال 5–10 دقائق؛ إنشاء مفاتيح للموجه والأجهزة.
- تشغيل حاوية AdGuard Home أو ربط NextDNS وتكوين الفئات.
- تفعيل النفق واستثناءات PBR على الموجه، حجب DNS طرف ثالث.
- إنشاء ملفات تعريف هواتف مع VPN دائم التشغيل.
أين يكون مفيدًا بشكل خاص
- التعلم عن بعد: الوصول إلى منصات تعليمية محلية من الخارج.
- منصات الألعاب: مشاكل أقل في المطابقة والحظر بسبب قوائم حظر IP العام.
- الخدمات المالية: تقليل تحقق إضافي عند تبديل الشبكات.
الممارسة 6: إعداد واي فاي المنزل للأطفال — التقسيم، الأولويات، الأمان
التقسيم وشبكات الضيوف
- إنشاء SSID منفصل: العائلة، الأطفال، الضيوف. الأطفال دائماً يستخدمون VPN وترشيح DNS مع تفعيل عزل العملاء.
- وضع أجهزة إنترنت الأشياء في شبكة منفصلة بدون وصول للأجهزة الرئيسية والمنافذ الصادرة مقيدة.
WPA3، طول كلمة المرور وتغييرها
- تفعيل WPA3-SAE إذا كانت جميع الأجهزة تدعمه، وإلا استخدام وضع WPA2/WPA3 الانتقالي.
- كلمات مرور مكونة من 14 حرفاً فأكثر، يتم تغييرها كل 6–12 شهراً أو عند تسريبها.
جودة الخدمة والألعاب
- استخدام SQM لتقليل تراكم الحزم.
- أولوية للنطاقات التعليمية والمكالمات الفيديو، مع تقييد حركة نظير إلى نظير.
المراقبة بدون خوف مفرط
- تتبع مؤشرات أساسية: زمن الرد، فقد الحزم، استخدام القناة.
- حفظ سجلات المحتوى بشكل محدود، والنقاش المفتوح مع الطفل عند حدوث أي حادثة.
الأخطاء الشائعة وكيفية تجنبها
- اكتفاء إعداد VPN وافتراض حل المحتوى: بدون فلاتر DNS وسياسات الجدولة، الأطفال سيتجاوزون الحدود بسرعة ويبحثون عن طرق التحايل.
- الصرامة الزائدة: الحظر التام يسبب رد فعل عكسي—عند تخفيف القيود، يعوض الأطفال وقت الحرمان. استهدف الحد الأدنى الفعال.
- ترك ثغرات في DNS: DoH وDoT مع مزودين طرف ثالث يكسر الترشيح. أغلق المنافذ وقم بقفل مزودي الخدمة الصاعدة.
- إهمال التحديثات: استغلال ثغرات الموجه شائع تلقائياً. التحديثات الربعية ضرورية.
- سياسات موحدة للجميع: راجع السياسات كل 6–12 شهراً.
- غياب خطط الطوارئ: حدّد سيناريوهات التصيّد، التنمر، والمشتريات غير المقصودة.
الأدوات والمصادر: ما تستخدمه في 2026
الموجهات وأنظمة التشغيل المدمجة
- Keenetic: ميزات عائلية مدمجة، WireGuard، فلتر محتوى مدمج.
- OpenWrt: مرونة، AdGuard Home، SQM، PBR.
- MikroTik: جدار ناري قوي ودعم السكربت، مناسب للمستخدمين المتقدمين.
بروتوكولات وخدمات VPN
- WireGuard: سريع وفعّال عبر جميع المنصات.
- OpenVPN: توافق مع الأجهزة الأقدم.
- IKEv2: اتصال تلقائي على iOS وmacOS.
مرشحات DNS
- AdGuard Home محلياً: مرن وخاص.
- NextDNS سحابياً: بدء سريع وفئات مفيدة.
- Quad9: حماية من التصيّد.
إدارة الأجهزة والخدمات العائلية
- Screen Time وFamily Sharing من Apple.
- Google Family Link لأجهزة Android وChromebook.
- حلول MDM بسيطة مع ملفات تعريف قيود للاستخدام المنزلي.
خوادم VPN الشخصية
خيار عملي للعائلات التي تقدر استقرار IP أبيض والإعداد السريع هو vpn.how. من وجهة نظر الأهل، يعالج عدة احتياجات: خادم VPN شخصي بعنوان IP فريد (غير مشترك)، ضروري لقوائم السماح والوصول الموثوق؛ يدعم WireGuard وOpenVPN وIKEv2 وL2TP وSSTP—مريح لأجهزة متعددة، حتى الأجهزة القديمة وأجهزة الألعاب عبر الموجه؛ مواقع الخوادم تشمل موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافنجر—تمكنك من اختيار أقرب موقع لتقليل الكمون. خيارات الدفع تغطي بطاقات روسية مثل Tinkoff وOzon، SBP، أو USDT/BTC، مما يسهل الميزانية بدون تعقيد؛ تبدأ الخطط من 490 ₽ يوميًا و2490 ₽ شهريًا مع خصومات طويلة الأمد؛ نشر تلقائي خلال 5 دقائق بعد الدفع مع سياسة عدم تسجيل البيانات. إنها توصية عملية، وليست إعلاناً: للعائلات، عناوين IP متوقعة، بروتوكولات متعددة، وإطلاق سريع بدون إدارة معقدة هي الأهم.
دراسات حالة ونتائج: كيف تنفذ العائلات واي فاي آمن عملياً
الحالة 1: مدرسة ابتدائية، شقة 60 م²، 6 أجهزة
الهدف: حجب محتوى للكبار والتصيّد، السماح بـ YouTube Kids والمواقع التعليمية. الحل: موجه Keenetic مع WireGuard، ملف تعريف Kids SSID، AdGuard Home مع قوائم صديقة للعائلة، حجب DoH. آيباد مع IKEv2، وقت الشاشة توقف عند 19:30. النتيجة بعد أسبوعين: صفر حوادث، متوسط زمن الرد +8 مللي ثانية، انخفاض السرعة 5–8%، قائمتان بيضاويتان لمصادر المدرسة.
الحالة 2: مراهق 14 سنة، أندية نشطة، 3 شبكات يومياً
الهدف: الأمان خارج المنزل، قواعد مرنة للألعاب ووسائل التواصل الاجتماعي. الحل: خادم WireGuard شخصي، ملفات تعريف دائمة على آيفون وحاسوب ويندوز، جداول: أيام الأسبوع—ساعة وسائل تواصل، ساعة ألعاب؛ عطلات نهاية الأسبوع—3 ساعات كلياً. النتيجة بعد شهر: إيجابية كاذبة واحدة على نطاق تعليمي—تم حلها خلال 5 دقائق؛ لا شكاوى من السرعة؛ الطفل طلب توسيع الوصول لمنصة لغات، ووافق الأهل.
الحالة 3: عائلة مكونة من خمسة أشخاص، منزل صيفي، Starlink + LTE
الهدف: قواعد موحدة في كلا الموقعين، قنوات احتياطية. الحل: OpenWrt مع WireGuard، خادم في مركز بيانات قريب، PBR لأجهزة التلفاز الذكية، AdGuard Home، قوائم الحجب متزامنة. النتيجة: تحويل تلقائي بدون انقطاع VPN، ترشيح مستقر، ساعة إدارة شهرياً.
الحالة 4: تعاون مع المدرسة
الهدف: لدى الطفل موعد نهائي لمشروع، المدرسة تحجب GitHub. الحل: السماح بـ GitHub ضمن قائمة بيضاء منزلية مرتبطة بعنوان IP الخاص بخادم VPN الشخصي. النتيجة: لا تعارض مع سياسة المدرسة، تسليم المشروع في الوقت المحدد.
الأسئلة الشائعة: أسئلة صعبة من الآباء
هل يحتاج VPN إذا كان هناك فقط ترشيح DNS؟
الأفضل الجمع بينهما. DNS يفلتر المحتوى لكنه لا يشفر أو يوفر IP ثابت لقوائم السماح. VPN يضيف الخصوصية والتحكم المركزي.
هل ستنخفض السرعة؟
عادة WireGuard يسبب خسارة سرعة 5–15% على خادم جيد. OpenVPN يمكن أن يستهلك 20–40% على موجهات أقدم. اختر البروتوكول حسب العتاد وقرب الخادم.
كيف لا تحوّل منزلك إلى سجن؟
استخدم قواعد شفافة، ناقش مع طفلك، طبق أقل القيود فاعلية، واستعن بالجدولة بدل الحظر الصارم.
ماذا عن VPN المدمج في التطبيقات؟
احجب DNS والأنفاق الخارجية على مستوى الموجه، قيد تثبيت التطبيقات، واستخدم PBR والجدار الناري لحجب طرق التجاوز الشائعة.
كيف تحافظ على السجلات دون كسر الثقة؟
قلل سجلاتك، فسّر بوضوح ما يتم تسجيله ولماذا، راجع السجلات فقط عند الحوادث مع طفلك، وضع جدولاً لحذفها تلقائياً.
هل يمكن للإنترنت الجوال تجاوز النظام؟
نعم، إذا لم تُفرض VPN دائم التشغيل وقواعد الأجهزة. ضبط ملفات تعريف تقفل VPN، وقيد تعطيله، واستخدم Family Link أو Screen Time.
ماذا عن YouTube وTikTok؟
للأطفال الصغار استعمل YouTube Kids وفلاتر قوية. للمراهقين حدّد أوقات، تحكم في المحتوى المباشر والخصوصية، وحدّث حوارات مفتوحة حول المخاطر والسلوك غير المعتاد.
هل سيؤثر VPN على واي فاي المدرسة؟
لا، إلا إذا تعارض مع سياسات المدرسة. بعض المدارس تحجب VPN—في هذه الحالة، تفاوض أو سمح بالنطاقات التعليمية بدون نفق VPN.
ما الضروري تحديثه؟
نظام الموجه، عملاء VPN، مرشحات DNS، أنظمة تشغيل الأجهزة، كلمات المرور والمفاتيح كل 6–12 شهراً.
أي بروتوكول تختار في 2026؟
WireGuard افتراضياً، IKEv2 لأجهزة iOS، OpenVPN للأجهزة القديمة أو بيئات الجدار الناري المعقدة.
قوائم مراجعة وهياكل هندسية
قائمة نشر نهاية الأسبوع
- تحديث نظام الموجه مع دعم WireGuard.
- إعداد خادم VPN شخصي أو الاتصال بمزود موثوق بعنوان IP مخصص.
- تكوين ترشيح DNS: الفئات، قوائم السماح والحجب، ملفات تعريف الأطفال والآباء.
- إنشاء Kids SSID، تفعيل العزل، حجب DNS طرف ثالث.
- تثبيت VPN دائم على الهواتف، تعطيل إيقافه.
- تفعيل Screen Time أو Family Link، تعيين أدوار الآباء والأطفال.
- إنشاء جداول أيام الأسبوع، عطلات نهاية الأسبوع، والنوم.
- عقد نقاش، توقيع اتفاق عائلي، وإجراء تجربة لمدة أسبوعين.
إطار العمل SAFE-WIFI
- Segment: شبكات منفصلة للأطفال، العائلة، الضيوف، إنترنت الأشياء.
- Always-On: VPN نشط دائمًا على أجهزة الأطفال.
- Filter: فئات DNS، حجب تجاوز DoH/DoT.
- Educate: محادثات دورية وتحديث السياسات.
- Whitelist: السماح بالنطاقات التعليمية الحرجة.
- Inspect: مؤشرات وسجلات بالحد الأدنى الضروري.
- Failover: قناة اتصال احتياطية.
- Iterate: مراجعة كل 6 أشهر.
الخلاصة: النهج المنهجي يفوق أي تطبيق منفرد
الرقابة الأبوية في 2026 هي هندسة، ليست فقط مجموعة حجب. الجمع بين VPN على الموجه، فلاتر DNS، ملفات تعريف الأجهزة، والجداول الذكية يُنشئ بيئة رقمية آمنة دون الشعور بالقيود التامة. خادم VPN شخصي يضمن IP مستقر ووصول متوقع، بينما يحل WireGuard مشكلات الأداء. الأهم من ذلك، استراتيجيتك: الشفافية، القيود الفعالة الأدنى، والاحترام لطفلك. ابدأ بقائمة نهاية الأسبوع، راجع بعد أسبوعين، وعدّل. بهذه الطريقة تبني نظامًا ينمو مع طفلك، يدعم التعلم، ويحمي من المخاطر الحقيقية—في المنزل، المدرسة، أو في أي مكان.