خادم VPN للشركات الصغيرة في روسيا: الامتثال وحماية بيانات العملاء وفقًا للقانون الفيدرالي 152-FZ
دليل شامل للشركات الصغيرة في روسيا: كيفية اختيار وتطبيق خادم VPN للامتثال للقانون الفيدرالي 152-FZ وحماية بيانات العملاء. تصاميم عملية، قوائم مراجعة، بروتوكولات، طوبولوجيات، دعم BYOD، المراقبة، حالات واقعية، أخطاء شائعة وأدوات فعالة. خبرة عملية ومباشرة.
محتوى المقال
- مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
- الأساسيات: مفاهيم أساسية للمبتدئين
- الغوص العميق: الجوانب المتقدمة لاستخدام vpn
- الممارسة 1: التصميم القانوني – تصميم خادم vpn للامتثال 152-fz
- الممارسة 2: أنماط تصميم وتنفيذ خطوة بخطوة
- الممارسة 3: الوصول عن بُعد، byod، وإدارة الأجهزة
- الممارسة 4: الأمان التشغيلي، المراقبة، والموثوقية
- الممارسة 5: الاقتصاد، اختيار المزود، ومؤشرات النجاح
- الممارسة 6: التوجيه، الفصل النفقي، وتقليل النقل العابر للحدود
- الممارسة 7: التوثيق، التدريب، وثقافة الأمان
- الأخطاء الشائعة: ما يجب تجنبه
- الأدوات والموارد
- حالات ونتائج: أمثلة واقعية
- التعليمات: 10 أسئلة معمقة
- الخاتمة: ملخص وخطوات تالية
مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
تواجه الشركات الصغيرة في روسيا تحديًا مزدوجًا: حماية بيانات العملاء مع الامتثال للمتطلبات القانونية (وخاصة القانون الفيدرالي 152-FZ بشأن البيانات الشخصية وتنظيمات النقل العابر للحدود وتموضع البيانات)، مع ضمان وصول مستقر عن بُعد للموظفين والفروع والمقاولين. بين 2024 و2026، أصبحت التهديدات السيبرانية أكثر تعقيدًا، وإدارة المخاطر أصعب، وقد باتت العمليات الرقمية موزعة بين المكاتب، السحب، ومساحات العمل المنزلية. في هذا الواقع، أصبحت الشبكات الخاصة الافتراضية (VPN) ركيزة أساسية للبنية التحتية: خدمات الحسابات الرئيسية، عمليات الدفع، وتدفق بيانات العملاء تمر عبر VPN.
في هذا الدليل، سنتناول بشكل منهجي ما هو خادم VPN وكيف يساعد في تحقيق متطلبات القوانين الفيدرالية 152-FZ، 242-FZ (التموضع) و187-FZ (البنية التحتية الحرجة، إذا كان ذلك ينطبق). ستتعلم كيف تصمم وصول المكاتب، الفروع، والعمال عن بُعد؛ تختار البروتوكول المناسب لحملتِك؛ تدمج الأجهزة بأمان (بما في ذلك BYOD)، تسجل وتراقب النشاط؛ توثق العمليات للتدقيقات؛ تتجنب أخطاء الفريق الشائعة؛ وتستخدم أدوات عملية. ستحصل على تعليمات خطوة بخطوة، قوائم مراجعة، أنماط تصميم، وحالات واقعية مع مؤشرات الأداء. هدفنا أن يكون هذا الدليل مرجعك العملي و«المعيار الجيبي» لأفضل الممارسات.
الأساسيات: مفاهيم أساسية للمبتدئين
ما هو خادم VPN وكيف يعمل
خادم VPN هو «نفق» مشفر بين نقاط الشبكة (جهاز الموظف وخادم الشركة، مكتبين، أو مكتب والسحابة). يضمن التشفير السرية، بينما تضمن المصادقة دخول المستخدمين والأجهزة المصرح بها فقط إلى النفق. يخفي VPN العناوين الداخلية، يعزل الخدمات، يفرض سياسات الوصول، ويتتبع النشاط.
أنواع خوادم VPN الرئيسية
- خادم VPN للوصول عن بُعد — يمكّن الموظفين من الوصول الآمن إلى الموارد المؤسسية من أي مكان. يعمل غالبًا عبر SSL/TLS، WireGuard، أو IKEv2/IPsec، يدعم المصادقة متعددة العوامل (MFA)، ويوفر عملاء سهلين الاستخدام.
- خادم VPN موقع لموقع — يربط المكاتب أو الشبكات بين المكاتب ومراكز البيانات/السحاب في شبكة آمنة واحدة. عادة يعتمد على IPsec أو WireGuard مع التوجيه بين الشبكات الفرعية.
- خادم VPN سحابي — خادم افتراضي في السحابة يوفر وصولًا للموارد المؤسسية و/أو الإنترنت بعنوان IP مؤسسي. مثالي للفرق الصغيرة والتوسع السريع.
نظرة سريعة على بروتوكولات خادم VPN
- WireGuard — بروتوكول حديث، خفيف وسريع مبني على تشفير Curve25519 وChaCha20-Poly1305. معروف بسهولة الإعداد، السرعة العالية، والاعتمادية على الشبكات المتنقلة.
- OpenVPN — بروتوكول مجرب ومرن يعمل عبر TLS، يدعم سيناريوهات معقدة وتوافق مع الإعدادات القديمة.
- IKEv2/IPsec — معيار فعلي لأنفاق موقع لموقع وعملاء متنقلين؛ مقاوم لانقطاعات الاتصال، يدعم تسريع الأجهزة، ومناسب لأجهزة التوجيه المؤسسية.
- L2TP/IPsec وSSTP — تُستخدم أساسًا للتوافق مع أنظمة تشغيل وشبكات معينة؛ تعتبر حلولاً انتقالية اليوم.
لماذا تحتاج الشركات الصغيرة إلى VPN للامتثال للقانون 152-FZ
- السرية: تشفير حركة البيانات عند نقل البيانات الشخصية، الأسرار التجارية، العقود، والمعاملات المالية.
- النزاهة: منع التلاعب أو الاستبدال بالبيانات عبر الفحوصات التشفيرية والتحقق من النزاهة.
- التوفر: ضمان وجود قنوات ونقاط وصول احتياطية حتى لا تتوقف العمليات التجارية.
- إدارة الوصول: تطبيق وصول قائم على الأدوار، تسجيل أفعال المستخدمين والأجهزة—ضروري للامتثال والتحقيقات الداخلية.
الغوص العميق: الجوانب المتقدمة لاستخدام VPN
المتطلبات القانونية الروسية الخاصة بالشركات الصغيرة والمتوسطة
- القانون الفيدرالي 152-FZ بشأن البيانات الشخصية: يطلب وجود أسس قانونية للمعالجة، إعلام/تسجيل المشغل، وتدابير حماية تنظيمية وفنية (سياسات محلية، نماذج تهديد، شهادات/تقييمات حسب الحاجة).
- القانون الفيدرالي 242-FZ (التموضع): يلزم التسجيل والتخزين الأساسي لبيانات المواطنين الروس الشخصية على خوادم تقع في روسيا. يساعد VPN في تقطيع الوصول وضمان معالجة المعلومات الشخصية ضمن حدود الدولة.
- النقل العابر للحدود: يتطلب أسباب قانونية، تقييم حماية البلد المستقبل، إعلام Roskomnadzor، وضمانات تعاقدية. يتم التعامل مع هذا في الشبكات عبر سياسات التوجيه وتسجيل أحداث النقل.
- القانون الفيدرالي 187-FZ للبنية التحتية الحرجة: يفرض حماية معززة، تسجيل الحوادث، ومتطلبات استخدام أدوات معتمدة للجهات المعنية. حتى وإن لم تكن من هذه الجهات، من الحكمة اتباع الممارسات الأفضل.
- المعايير الصناعية: PCI DSS لمعالجة البطاقات، القانون الفيدرالي 402-FZ (المحاسبة) المؤثر على حفظ السجلات، وGDPR عند تقديم خدمات لمواطني الاتحاد الأوروبي.
نموذج التهديد ودور VPN
حدد نموذج تهديد ملائم للشركات الصغيرة والمتوسطة باتباع النهج: البيانات-المستخدمون-الخدمات-القنوات. قيّم لكل منها السرية، النزاهة، والتوفر. طبق إطار STRIDE المبسط: التزوير (S)، التلاعب (T)، الإنكار (R)، كشف المعلومات (I)، إنكار الخدمة (D)، رفع الامتياز (E). يقلل VPN مخاطر كشف المعلومات والتزوير/التلاعب على القناة، لكنه لا يغني عن ضوابط الوصول على مستوى التطبيقات والتسجيل.
لماذا عنوان IP مخصص مهم
يخدم عنوان IP "أبيض" مخصص أغراضًا متعددة للشركات الصغيرة: تصنيف القوائم البيضاء في البنوك، خدمات المحاسبة، وCRM؛ تقليل إنذارات الاحتيال مع مقدمي الدفع؛ تكاملات API مستقرة مع تحديد السرعة والتحقق الجغرافي؛ SPF/DKIM/DMARC لبريد الشركة بإخراج ثابت. يسهّل VPN مع IP شخصي عمليات التدقيق ويشرح النشاط الشبكي بسهولة.
التشفير وإدارة المفاتيح
- مجموعة الشفرات الحديثة: يستخدم WireGuard ChaCha20-Poly1305؛ يستفيد OpenVPN من TLS 1.3، AES-GCM، وPerfect Forward Secrecy (ECDHE)؛ يعتمد IKEv2/IPsec على AES-GCM، SHA-2، وECDSA.
- إدارة المفاتيح: مفاتيح فريدة لكل مستخدم/جهاز، فترات انتهاء صلاحية، إلغاء عبر CRL/OCSP (لتقنية TLS)، التدوير بعد الحوادث، التخزين الآمن في خزائن سرية.
- MFA والشهادات: توليفات شهادة + كلمة مرور + OTP/إشعارات دفع، فحوصات وضع الجهاز.
الممارسة 1: التصميم القانوني – تصميم خادم VPN للامتثال 152-FZ
الخطوة 1. تصنيف بياناتك
أنشئ مصفوفة بسيطة تصنّف البيانات الشخصية (عامة، خاصة، حيوية)، البيانات الرسمية (عقود، فواتير)، والأسرار التجارية. حدد لكل فئة مستويات الحساسية وقنوات النقل المسموح بها.
- قالب الخصائص: مالك البيانات، أنظمة المحاسبة (CRM/ERP/البريد)، موقع التخزين (روسيا/السحاب)، الأسس القانونية للمعالجة، فترة الاحتفاظ، سجلات المعالج/المشغل.
الخطوة 2. تخطيط تدفقات البيانات
ارسم مخططًا لمصادر البيانات (الموقع، المراسلات، مركز الاتصالات)، نقاط المعالجة (CRM، 1C، التخزين)، والمتلقين (اللوجستيات، المحاسبة، موفرو الدفع). حدد حدود روسيا والبائعين الأجانب. الهدف: فهم أماكن تشفير VPN وأماكن توجيه الحركة داخل روسيا.
الخطوة 3. تحديد التدابير القانونية والفنية
- القانونية: سياسات المعالجة، الموافقات، تعليمات المعالج، إجراءات النقل العابر (إذا وجدت)، وتسجيل طلبات الموضوع.
- الفنية: تقطيع VPN، وصول قائم على الأدوار، MFA، التشفير عند السكون (الخوادم/الحواسب المحمولة)، منع فقدان البيانات (DLP) على قنوات رئيسية.
الخطوة 4. اختر طوبولوجيا خادم VPN لحالتك
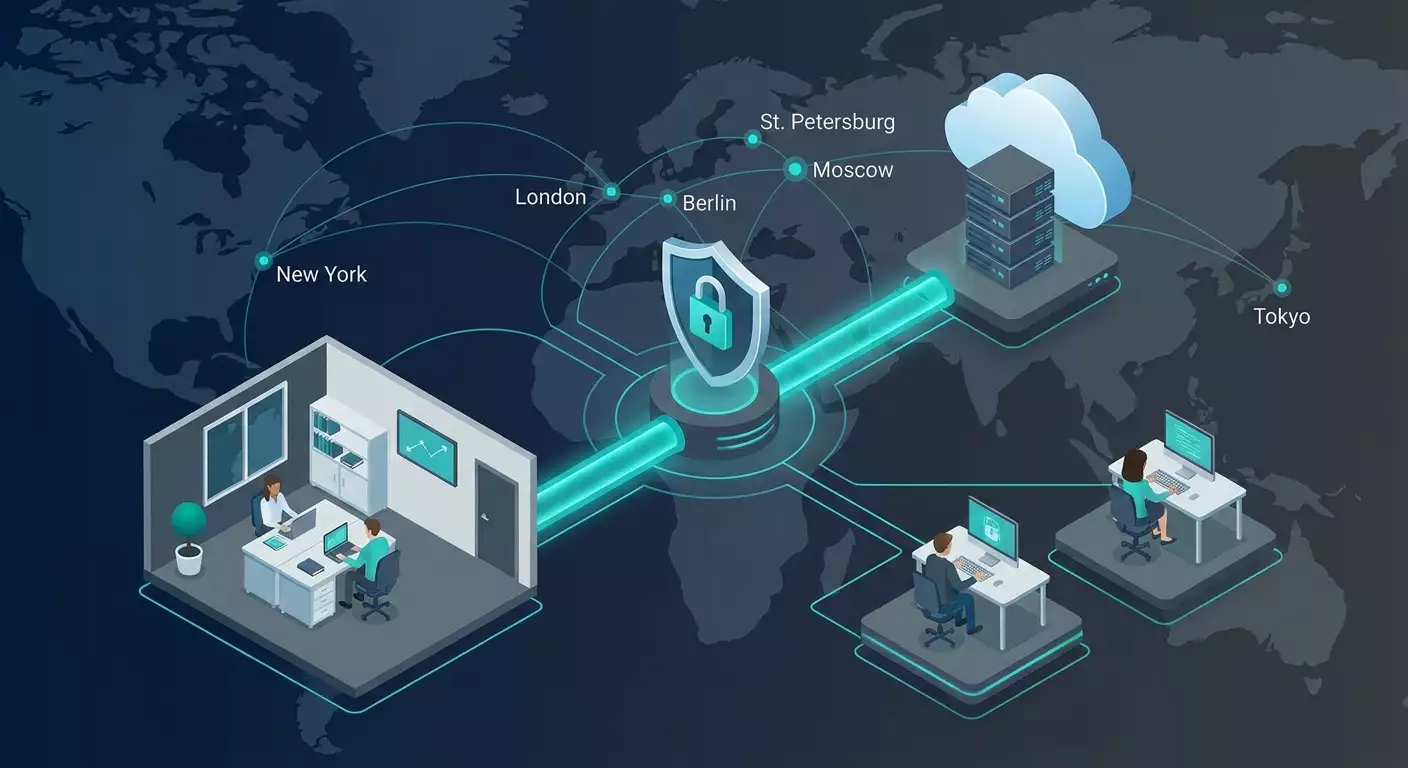
- المكتب ↔ السحابة (RU): VPN موقع لموقع بين المكتب والسحابة الروسية؛ الموظفون عن بُعد يتصلون بـ VPN السحابي. تبقى المعلومات الشخصية ضمن القطاعات الروسية.
- الفروع ↔ المقر الرئيسي: أنفاق متداخلة بين المكاتب، خروج مركزي عبر العقدة الرئيسية، سياسات محتوى موحدة، وترشيح DNS.
- هجينة: بعض الخدمات في روسيا، الأخرى دولية؛ معالجة المعلومات المحلية، حركة مرور خارجية مخففة ومجهولة (ترميز/تبديل الرموز).
الخطوة 5. توثيق كل شيء
- جواز نظام/نطاق VPN: قائمة العقد، إصدارات البرامج، نطاقات الشبكة، خوارزميات التشفير، المنافذ، إجراءات النسخ الاحتياطي.
- الإجراءات: دمج المستخدمين/إزالتهم، إلغاء الشهادات، الاستجابة للحوادث (من يفعل ماذا ومتى)، خطة تدوير المفاتيح.
قائمة مراجعة التصميم القانوني لـ SMB
- توثيق فئات المواقع والبيانات.
- رسم تدفقات البيانات مع تحديد حدود روسيا.
- اختيار بروتوكول وطوبولوجيا لضمان التموضع والتشفير.
- تنفيذ MFA، وصول قائم على الأدوار، وتخزين سجلات الوصول داخل روسيا.
- وصف الإجراءات وتحديد المسؤولين.
الممارسة 2: أنماط تصميم وتنفيذ خطوة بخطوة
النمط A. مركز سحابي للشركات الصغيرة (10–50 موظفًا)
المفهوم: مركز VPN سحابي واحد في روسيا (خادم افتراضي)، يربط الموظفين، بوابات المكتب، والخوادم. خروج الإنترنت عبر المركز بعنوان IP ثابت؛ الوصول الداخلي عبر التوجيه.
التصميم
- الحجم: 2 vCPUs، 2–4 جيجابايت RAM، محول شبكة 1 Gbps لـ 20–50 جلسة WireGuard متزامنة أو 10–30 جلسة OpenVPN (حسب الحمل).
- الشبكات: مجموعة عناوين VPN داخلية (مثلاً 10.20.0.0/24)، توجيه إلى شبكات المكتب/السحاب.
- الأمان: جدار ناري يمنع بشكل افتراضي، فتح المنافذ الضرورية فقط (مثلاً UDP/51820 لـ WireGuard)، وصول SSH بالمفاتيح من شبكة VPN أو عبر مضيف وسيط.
التنفيذ
- نشر خادم افتراضي في منطقة روسية، تحديث نظام التشغيل، تفعيل تحديثات الأمان التلقائية.
- تثبيت VPN المختار (WireGuard/OpenVPN)، إنشاء مفاتيح الخادم.
- إنشاء قوالب إعدادات العملاء، تفعيل MFA (مثلاً TOTP مع شهادات OpenVPN أو ربط الأجهزة في WireGuard).
- إعداد التوجيه والفصل النفقي: حركة المعلومات الشخصية تُوجَّه بدقة عبر القطاعات الروسية، الإنترنت العام حسب السياسة (غالبًا عبر مركز VPN).
- إعداد المراقبة: تصدير مؤشرات الأداء إلى SIEM/مخزن السجلات، تنبيه على محاولات تسجيل دخول فاشلة وحدوث زيادات مفاجئة في الحركة.
- تحديد إجراءات التعافي من الكوارث: لقطات، مركز نسخ احتياطي في موقع روسي آخر.
النمط B. شبكة مكاتب متداخلة (2–5 مواقع)
المفهوم: أجهزة التوجيه في المكاتب تنشئ أنفاق VPN مستمرة موقع لموقع. المقر الرئيسي يعمل كمركز مع ترشيح DNS مركزي وتسجيل. الموظفون عن بُعد يتصلون بأقرب مركز جغرافيًا.
التصميم
- البروتوكول: IKEv2/IPsec أو WireGuard على البوابات (MikroTik، OPNsense/pfSense، موزعات لينوكس).
- الشبكات: شبكات فرعية فريدة لكل موقع (مثلاً 10.10.0.0/24، 10.11.0.0/24)، توجه عبر المركز.
- جودة الخدمة (QoS): أولوية لحركة التطبيقات الحرجة (الهاتف، RDP)، تشكيل حركة التحديث الكبيرة.
التنفيذ
- تحديد مساحة العناوين ومساراتها، مع تفادي التعارض مع الشبكات الفرعية للمقاولين.
- إعداد الأنفاق في كل بوابة إلى المركز، تبادل المفاتيح، تحقق PFS، شفرات AES-GCM/SHA-2.
- تفعيل فحوصات صحة الأنفاق والتبديل التلقائي على الروابط/المزودين الاحتياطية.
- تكامل مع DNS مركزي وتسجيل (وكلاء syslog، الإرسال لـ SIEM).
النمط C. Zero-Trust-Lite للشركات الصغيرة والمتوسطة
المفهوم: بدلاً من "خادم VPN كامل للشركة", منح الوصول لتطبيقات محددة فقط. يتم التحقق من الأجهزة والمستخدمين (MFA، وضعية)، وتفتح الأنفاق فقط للخدمات المطلوبة لتقليل خطر التنقل الجانبي.
التصميم
- السياسات: الدور → التطبيق → البروتوكول → ساعات العمل → قيود جغرافية/ASN.
- التحقق من الوضع: تشفير القرص، مضاد الفيروسات/EDR، فحوص إصدارات النظام. الأجهزة غير المتوافقة تحصل على وصول محدود فقط لتحديثات البورتال.
التنفيذ
- تحديد التطبيقات والمنافذ؛ وضعها خلف وكيل أمامي/بوابة VPN.
- إعداد مصادقة SSO+MFA، شهادات الأجهزة، وقوائم الأجهزة الموثوقة.
- تمكين سجلات تدقيق التطبيق وربطها بسجلات VPN.
اختيار البروتوكول لاحتياجاتك
- الأجهزة المتنقلة والشبكات غير المستقرة: WireGuard أو IKEv2 لمقاومة تغير IP والاتصالات السريعة.
- التوافق والمرونة: OpenVPN، خاصة للتحكم الدقيق في TLS والملفات التعريفية.
- أنفاق بين المكاتب: IKEv2/IPsec على بوابات الأجهزة، أو WireGuard على موزعات لينوكس.
الممارسة 3: الوصول عن بُعد، BYOD، وإدارة الأجهزة
سياسات الوصول
- فصل الأدوار: المحاسبة، المبيعات، الدعم في قطاعات مختلفة مع قوائم تحكم وصول مميزة.
- MFA وSSO: تسجيل دخول موحد مع عامل ثانٍ إجباري (TOTP، إشعارات دفع، مفاتيح U2F) لتقليل استخدام كلمات المرور.
- قيود زمنية وجغرافية: حد الوصول لساعات ودول/ASN معينة؛ توسيعات مؤقتة للسفر مع تسجيل.
BYOD مع مراقبة المخاطر
- MDM/EMM: ملفات تعريف لأنظمة iOS/Android/macOS/Windows؛ عزل بيانات الشركة على الأجهزة المحمولة.
- سياسات الأجهزة: تشفير القرص، كلمة المرور/القياسات الحيوية، حجب الجذر/كسر الحماية، حظر التطبيقات غير الآمنة.
- الدمج: إصدار ملفات تعريف VPN، تعليمات، تسجيل MFA؛ فحوص الامتثال؛ توقيع سياسة BYOD.
- الإنهاء: إلغاء الشهادات/الرموز، مسح الحاويات المؤسسية، إزالة ACL، تسجيل الإجراءات.
إعداد العميل لأنظمة التشغيل الشائعة
- Windows/macOS: عملاء WireGuard/OpenVPN؛ IKEv2 عن طريق التكديس المدمج؛ ملفات تعريف مُسبق الإعداد مع إعدادات أمان مقفلة.
- iOS/Android: إعدادات عبر MDM؛ VPN دائم للأدوار الحرجة؛ منع ملفات تعريف VPN غير المصرح بها.
التحكم في DNS والمحتوى
- DNS المؤسسي عبر VPN مع تصفية النطاقات الخبيثة ومنع التصيد.
- سياسات DoH/DoT: منع تجاوزات عبر المحللات العامة، تسجيل استعلام مركزي (مع إخفاء الهوية لنطاقات البيانات الشخصية الحساسة).
الممارسة 4: الأمان التشغيلي، المراقبة، والموثوقية
التسجيل والتحليلات
- ما يُسجل: محاولات المصادقة (ناجحة وفاشلة)، تفاصيل الجلسة (الوقت، IP، الحجم)، تغييرات الإعداد، أحداث التوجيه والأنفاق.
- مكان التخزين: مخزن سجلات مركزي في روسيا، نسخة احتياطية غير متصلة؛ الاحتفاظ حسب السياسات والتنظيمات.
- SIEM: قواعد ارتباط أساسية لزيادة محاولات الدخول الفاشلة، تسجيلات الدخول المتزامنة من جغرافيات متضاربة، وزيادات مفاجئة في الحركة خارج أوقات العمل.
إدارة الثغرات الأمنية
- التصحيحات: تحديثات سريعة لبرمجيات VPN ونظام التشغيل؛ إصدارات تجريبية على العقد الاحتياطية.
- المسح: فحوص خارجية/داخلية دورية، اختبار لخوارزميات ضعيفة والمنافذ المفتوحة.
- اختبار الاختراق: فحوص سنوية لنطاق الشبكة وسيناريوهات اختراق حسابات VPN (محاولات تخمين وكلمات مرور معادة الاستخدام).
المفاتيح والشهادات
- التخزين السري: وصول أقل صلاحية، مراجعات، رموز الأجهزة للمفاتيح الحرجة.
- التدوير: تغييرات مجدولة لمفاتيح الخادم والعميل؛ الإبطال التلقائي عند انتهاء عمل الموظف أو فقدان الجهاز.
التوافر العالي والتعافي من الكوارث
- مراكز النسخ الاحتياطي: نشطة-سلبية أو نشطة-نشطة عبر مراكز بيانات روسية؛ فحص الصحة والتبديل التلقائي.
- RTO/RPO: تحديد زمن ونقطة الاسترداد؛ الاحتفاظ بإعدادات البنية التحتية كسكريبتات تنفيذ.
- اختبار التحميل: محاكاة اتصال الذروة، التحقق من تدهور جودة الخدمة.
الإجراءات التشغيلية
- الإجراءات الموحدة (SOPs): فحوص يومية/أسبوعية/شهرية (حالة الأنفاق، استخدام المفاتيح، السجلات).
- كتب استجابة للحوادث: حساب مخترق، تسرب إعداد، حركة مرور مشبوهة، عطل مادي.
الممارسة 5: الاقتصاد، اختيار المزود، ومؤشرات النجاح
اعتبارات التكلفة
- النفقات الرأسمالية مقابل التشغيلية: خوادم VPN السحابية تُقلل الإنفاق الرأسمالي؛ الأجهزة تتطلب رأسمال أعلى لكن قد تخفض التشغيل على المدى الطويل.
- التكاليف الخفية: دعم المستخدمين، التدريب، التوقف، الحوادث، غرامات الامتثال.
- العائد على الاستثمار: وزن تكاليف VPN مقابل مخاطر الحوادث المحتملة (غرامات، توقف، أضرار سمعة).
معايير الاختيار
- عنوان IP مخصص للقوائم البيضاء ومكافحة الاحتيال.
- دعم البروتوكولات المطلوبة (WireGuard، OpenVPN، IKEv2، L2TP، SSTP) للتوافق.
- مواقع الخوادم داخل روسيا للتموضع وقرب المستخدمين للأداء.
- طرق الدفع والفوترة مناسبة للشركات الصغيرة (بما في ذلك بطاقات روسية، SBP).
- سياسات تسجيل واضحة وانطلاقة سريعة.
مؤشرات النجاح
- الأمان: نسبة المستخدمين مع MFA، متوسط زمن استجابة الحوادث، وتواتر تدوير المفاتيح.
- الأداء: متوسط و95 بالمئة زمن الاستجابة، عرض النطاق لكل مستخدم، معدلات إعادة الاتصال.
- الامتثال: اكتمال السجلات، تغطية السياسات، نتائج التدقيق/الفحص الذاتي.
الممارسة 6: التوجيه، الفصل النفقي، وتقليل النقل العابر للحدود
سياسات التوجيه
- النفق الكامل: تمرير كل الحركة عبر خروج الشركة. المزايا: التحكم؛ العيوب: الحمل والزمن المستغرق.
- النفق المنقسم: يدير VPN الشبكات والخدمات المؤسسية؛ الحركة الأخرى تذهب مباشرة. يحتاج إعداد دقيق لتجنب تسرب البيانات الشخصية.
نصائح عملية
- قوائم النطاقات/IP للخدمات المؤسسية بما في ذلك SaaS التي تعالج بيانات شخصية؛ تحديث منتظم.
- تحقق من السياسات: اختبارات طرق آلية مع كل تغيير في الإعداد.
- التحكم في DNS: حل نطاقات الشركة داخل VPN؛ النطاقات العامة حسب السياسة.
التبديل الرمزي على الحدود
إذا ربطت بعض التكاملات خدمات أجنبية، طبق التبديل الرمزي: رموز بدلاً من معرفات شخصية؛ احتفظ بجدول الخرائط في روسيا؛ انقل فقط الرموز والبيانات المجمعة خارجيًا. يقلل هذا من مخاطر نقل البيانات الشخصية عبر الحدود.
الممارسة 7: التوثيق، التدريب، وثقافة الأمان
حزمة الوثائق للشركات الصغيرة والمتوسطة
- سياسة أمن المعلومات تشمل قسم «الوصول عبر VPN».
- لوائح معالجة البيانات الشخصية، سجل المعالج.
- سياسة BYOD/MDM.
- كتب استجابة الحوادث وفهرس تهديدات VPN.
- سجلات إجراءات الإدارة وتغييرات الإعداد.
تدريب الموظفين
- الاستقبال: شرح ما هو VPN، أسباب تشغيله، كيفية استخدام MFA.
- مخاطر التصيد والاحتيال الاجتماعي المتعلقة بسرقة بيانات VPN.
- مبدأ الأقل امتيازًا والعمل ضمن القطاعات المحددة فقط.
الثقافة
يجب ألا يكون VPN عقبة. إذا كانت السياسات صارمة جدًا، يبحث الناس عن حلول بديلة. حافظ على توازن بين الأمان والراحة: عملاء سريعين، اتصالات موثوقة، تعليمات واضحة، وضوابط معقولة.
الأخطاء الشائعة: ما يجب تجنبه
- حساب مشترك واحد «لكل المستقلين». هذا يقتل التحقيقات والامتثال.
- عدم استخدام MFA «لأجل الراحة». الهجمات الحديثة تعتمد غالبًا على سرقة أو تخمين كلمات المرور.
- مجموعة شفرات ضعيفة وبروتوكولات قديمة. راجع الإعدادات بانتظام.
- عدم وجود سجلات أو سجلات غير مقروءة. بدون سجلات، أنت أعمى ولا يمكن إثبات التزامك أثناء التدقيق.
- الوصول المفتوح من VPN لكل المكتب. قلل التنقل الجانبي وقطّع الشبكات.
- عمليات دمج وإزالة غير رسمية. موظف سابق يمتلك ملفات تعريف نشطة خطر.
- الاعتماد على "مزود واحد يحل كل شيء" دون تأديب داخلي. العمليات أهم من الأدوات.
- تجاهل التموضع — إرسال البيانات الشخصية عبر عقد أجنبية في النفق المنقسم بشكل افتراضي.
الأدوات والموارد
البروتوكولات والخوادم
- WireGuard — بسيط، سريع، مثالي للمحمول والسحابة.
- OpenVPN — مرن، متوافق على نطاق واسع، نظام بيئي ناضج.
- strongSwan/LibreSwan — تطبيقات IKEv2/IPsec للينوكس.
- SoftEther/SSTP — اختياري للتوافق المعقد.
التوزيعات والأجهزة
- OPNsense/pfSense — واجهة مستخدم سهلة، دعم IPsec، OpenVPN، WireGuard، جدار ناري، نظام كشف/منع التسلل.
- MikroTik/EdgeRouter — أجهزة توجيه معقولة السعر تدعم IPsec وWireGuard.
- Linux Bastion — مراكز سحابية خفيفة الوزن.
إدارة الوصول وMFA
- مزودو SSO يدعمون SAML/OIDC، TOTP/U2F؛ تكامل مع VPN عبر RADIUS/TLS.
المراقبة والسجلات
- SIEM ومستودعات السجلات: جمع syslog، المؤشرات، وتنبيه للحالات الشاذة.
توصية عملية: متى تحتاج إلى خادم VPN شخصي
إذا كانت شركتك تقدر عنوان IP مخصص مستقر للقوائم البيضاء في بنوك العملاء، خدمات المحاسبة، CRM، وتكاملات API، فكر في vpn.how كخيار عملي. مميزاته للشركات الصغيرة والمتوسطة تشمل خادم VPN شخصي (غير مشترك) مع IP مخصص؛ دعم WireGuard، OpenVPN، IKEv2، L2TP، وSSTP—اختيار البروتوكولات التي تلائم بنيتك التحتية واحتياجات التوافق؛ خوادم في موسكو وسانت بطرسبرغ (ضرورية للتموضع وزمن استجابة منخفض)، بالإضافة إلى أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، وستافانجر—لموظفيك عن بُعد والتكاملات الأجنبية بدون نقل بيانات شخصية؛ وسائل دفع عبر البطاقات الروسية (بما في ذلك Tinkoff وOzon)، SBP، وUSDT/BTC—معالجة نقاط ألم نمطية للشركات الصغيرة؛ أسعار شفافة تبدأ من 490 ₽ يوميًا و2490 ₽ شهريًا مع خصومات للعقود الطويلة؛ انطلاق الخادم تلقائيًا خلال 5 دقائق بعد الدفع وسياسات عدم تسجيل تساعدك على بدء سريع والامتثال لمتطلبات تقليل البيانات. هذه ليست دعاية، بل نصيحة عملية: عنوان IP مخصص يبسط الامتثال والتكاملات بشكل كبير.
حالات ونتائج: أمثلة واقعية
الحالة 1. تجارة إلكترونية، 25 موظفًا، سياق PCI DSS
التحدي: تقليل خطر تسرب بيانات البطاقات ضمن سلسلة الطلب → الدفع → المعالجة. الحل: مركز سحابي في روسيا باستخدام WireGuard، نفق كامل لأدوار الدفع والدعم، نفق منقسم للمحتوى/التسويق. عنوان IP مخصص معتمد من المُستلم ومكافحة الاحتيال. MFA عبر TOTP، سجلات في SIEM. النتيجة: زمن الاستجابة تحسن بـ 18% مقارنة بأجهزة SSL-VPN السابقة؛ تنبيهات الاحتيال بسبب "IP غير مستقر" انخفضت بنسبة 70%; تدقيق PCI أكد "تحكم كافٍ في قنوات البيانات الشخصية"؛ وقت دمج الموظفين انخفض من 1.5 يوم إلى 45 دقيقة.
الحالة 2. خدمة B2B بفروع، 80 موظفًا
التحدي: توحيد 3 مكاتب و40 مختصًا عن بُعد، ضمان تموضع بيانات العملاء الروس. الحل: شبكة مكاتب باستخدام IKEv2/IPsec للمواقع، المستخدمون عن بُعد عبر WireGuard إلى المركز، DNS مؤسسي، تسجيل الأحداث في روسيا، سياسة "أقل وصول ضروري". النتيجة: نسبة استمرار الأنفاق 99.96% خلال ربع السنة؛ متوسط استجابة الحوادث 22 دقيقة؛ تأكيد الامتثال في التفتيش؛ شكاوى انقطاع الاتصال انخفضت بنسبة 60%.
الحالة 3. محاسبة خارجية، 15 موظفًا، بيانات شخصية حساسة
التحدي: تأمين الوصول إلى 1C والوثائق؛ تقليل مخاطر الاطلاع غير المصرح به والتسريبات. الحل: Zero-Trust-Lite—يصل المستخدمون فقط إلى قواعد بياناتهم، فحوص وضع الأجهزة (تشفير القرص، تحديثات النظام)، VPN دائم على المحمول، IP مخصص في قوائم البنوك والمنصات الحكومية. النتيجة: لا حوادث تنقل جانبي؛ تقليل مدة دمج الموظف بـ 30%; منعت أربع محاولات دخول خارجية بفضل القيود الجغرافية والتنبيهات.
التعليمات: 10 أسئلة معمقة
1. هل خادم VPN قانوني للاستخدام التجاري في روسيا؟
نعم، شبكات VPN المؤسسية قانونية. يجب عدم استخدامها للوصول إلى موارد ممنوعة. المفتاح هو الالتزام بالقانون الفيدرالي 152-FZ، التموضع الداخلي للبيانات الشخصية، والتوثيق الصحيح للنقل العابر عند الضرورة.
2. أي البروتوكولات أختار: WireGuard، OpenVPN، أم IKEv2؟
يقدم WireGuard سرعة وبساطة للتطبيقات المحمولة والسحابية؛ OpenVPN مرن ومتوافق؛ IKEv2/IPsec معيار للأنفاق بين المكاتب وأجهزة التوجيه. النهج الهجين شائع: IKEv2 للمواقع، WireGuard للموظفين.
3. هل أحتاج عنوان IP مخصص؟
إذا كنت تتصل ببنوك العملاء، أنظمة الدفع، البريد المؤسسي، أو API وتريد قوائم بيضاء وسمعة IP مستقرة، يسهل العنوان المخصص العمليات والتدقيق.
4. كيف أمنع خروج البيانات الشخصية من روسيا؟
استخدم مراكز VPN روسية، أنفاق كاملة للأدوار التي تتعامل مع البيانات، سياسات توجيه صارمة، وDNS مؤسسي. طبق ترميز وتبديل رموز عند الحاجة.
5. كيف أضمن جاهزية التدقيق؟
احفظ سجلات المصادقة والنشاط داخل روسيا؛ احتفظ بالسياسات ومخططات تدفقات البيانات محدثة؛ سجل تغييرات الإعداد؛ وثق تدوير المفاتيح؛ سجل إدماج وإزالة المستخدمين؛ وثق الحوادث والاستجابات.
6. ما هو الحد الأدنى للحماية للشركات الصغيرة؟
MFA، فصل الأدوار، مجموعات الشفرات الحالية، تخزين سجلات مركزي، التحديثات المنتظمة، مراقبة الحوادث الأساسية، مراكز النسخ الاحتياطي.
7. كيف أدير أجهزة الموظفين الشخصية؟
استخدم BYOD بسياسات: MDM/EMM، تشفير القرص، قواعد كلمة المرور، حاويات البيانات، حجب الجذر/كسر الحماية، ضوابط التطبيق. وإلا، استخدم أجهزة المؤسسة.
8. كيف أقيس إذا كان VPN "يعمل جيدًا"؟
راقب مؤشرات مثل توافر الأنفاق، زمن الاستجابة للنسبة 95، معدلات إعادة الاتصال، متوسط زمن استجابة الحوادث MTTR، اعتماد MFA، اكتمال السجلات، واجتياز اختبارات سيااسة التوجيه.
9. هل يمكننا تفادي التسجيل لحماية خصوصية الموظفين؟
لا. السجلات ضرورية للأمان والامتثال. قلل التأثير بتسجيل الحد الأدنى تقنيًا، تقييد الوصول، وإخفاء الهوية حيث يسمح.
10. كم بسرعة يمكنني الحصول على إعداد تجريبي عامل؟
من ساعة إلى ساعتين لإعداد أساسي: خادم افتراضي في روسيا، تثبيت WireGuard/OpenVPN، توليد المفاتيح، إعداد 3–5 عملاء، مسارات أساسية، MFA، توجيه السجلات. بعد ذلك ضبط السياسات والتقطيع والنسخ الاحتياطي.
الخاتمة: ملخص وخطوات تالية
خادم VPN ليس مجرد «أنبوب مشفر». للشركات الصغيرة في روسيا، هو أداة لإدارة المخاطر، الامتثال، التموضع، والموثوقية في التكامل. المبادئ الأساسية: التصميم القانوني، إبقاء البيانات الشخصية في روسيا، التقليل من الوصول، تسجيل الأحداث وصيانة السياسات، تدريب الأفراد، واختبار البنية التحتية. ابدأ عمليًا بثلاث خطوات: 1) وثق تدفقات البيانات واختر الطوبولوجيا (مركز سحابي، شبكة مكاتب، أو Zero-Trust-Lite); 2) نشر مركز تجريبي في روسيا مع MFA، التسجيل، وIP مخصص; 3) أسس عمليات دمج/إزالة، تدوير المفاتيح، واستجابة للحوادث. خلال 2–4 أسابيع، تنتقل من التجريبي إلى الإنتاج مع تغطية 80% من المخاطر الأساسية. بعد ذلك ركز على المراقبة، تحسين المؤشرات، والتدقيقات المنتظمة. حينها يصبح VPN ميزة تنافسية: تظل خدماتك متاحة، بيانات عملائك محمية، اجتياز التدقيق بثقة، ويثق الشركاء بتكاملاتك.