SSO e VPN aziendali: Entra ID e Keycloak
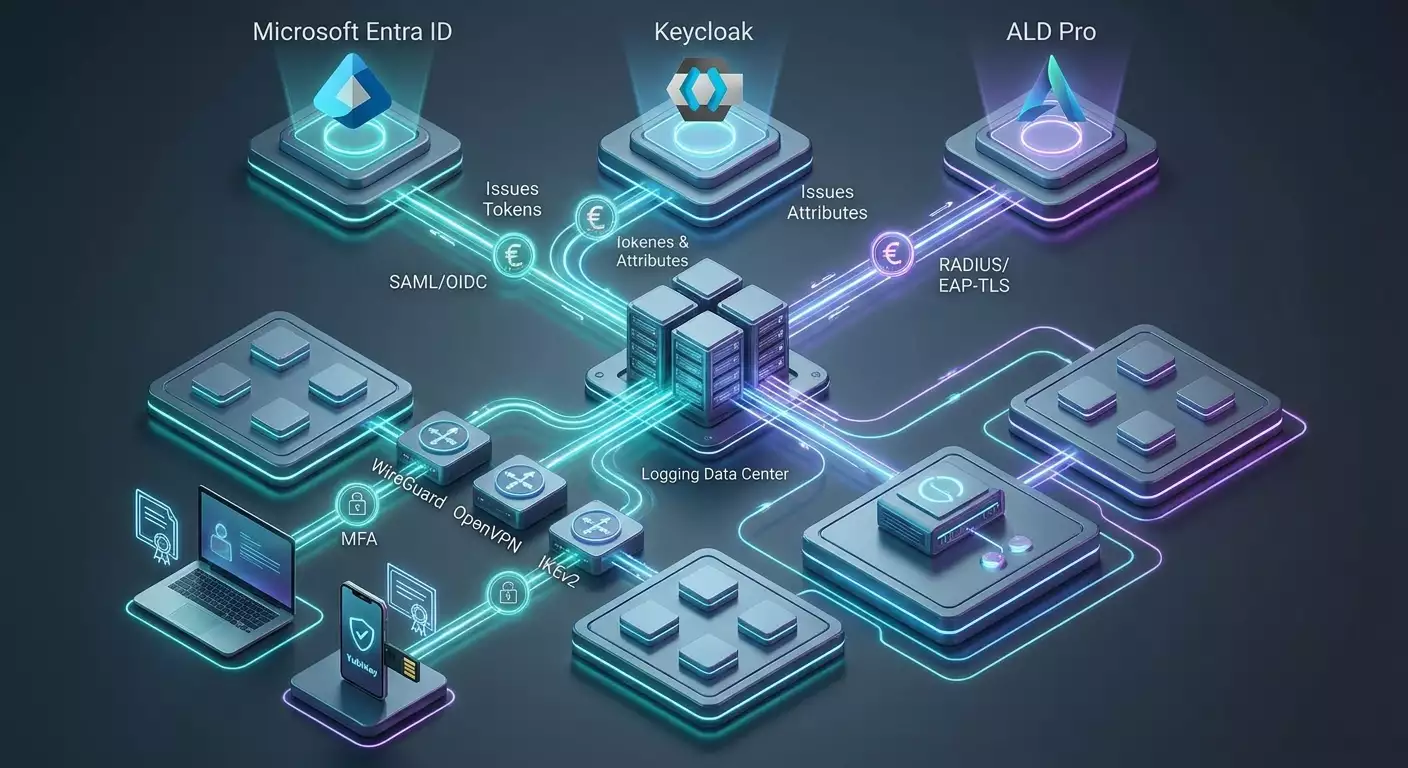
Entra ID e Keycloak forniscono identità, non sostituiscono il gateway. Scegli integrazione SAML/OIDC o RADIUS supportata e prova la revoca; WireGuard semplice non implementa SSO.
Contenuto dell'articolo
Entra ID e Keycloak forniscono identità, non sostituiscono il gateway. Scegli integrazione SAML/OIDC o RADIUS supportata e prova la revoca; WireGuard semplice non implementa SSO.
Verifiche pratiche
Parti da un inventario di utenti, applicazioni, sedi e flussi di dati. Assegna responsabilità per accessi e revoche. Una VPN fornisce un canale di rete; non sostituisce gestione dispositivi, identità, resilienza o valutazione dei requisiti applicabili. Non promettere conformità legale basandoti solo su protocollo o paese del server.
Verifica le versioni specifiche di gateway, client e provider di identità. Consenti solo percorsi e ruoli necessari; l’autenticazione riuscita non deve aprire tutta la rete. Usa MFA supportata, verifica dei certificati e archiviazione protetta dei segreti. Conferma le integrazioni nella documentazione del prodotto.
Avvia un pilota limitato su risorse di prova. Verifica accesso normale, rifiuto, cambio dispositivo, revoca, guasto del nodo e ripristino. Concorda prima criteri su tempi di recupero, perdite, disponibilità applicazioni e completezza dei log. Conserva configurazione iniziale e procedura di rollback. Definisci campi minimi dei log, conservazione e permessi; evita la raccolta non necessaria del contenuto del traffico.
Documentazione ufficiale
Editore: vpn.how