Корпоративный SSO и VPN: Entra ID, Keycloak, ALD Pro — полное руководство 2026
Пошаговая интеграция корпоративного SSO и VPN с Microsoft Entra ID, Keycloak и ALD Pro. Архитектуры, протоколы, чек-листы, типовые ошибки, практические кейсы и инструменты. Материал уровня enterprise с понятной подачей и упором на безопасность.
Содержание статьи
- Введение: почему это важно именно сейчас
- Основы: ключевые концепции, без которых нельзя двигаться дальше
- Глубокое погружение: продвинутые аспекты для архитекторов
- Практика 1: архитектурные паттерны и выбор стратегии
- Практика 2: microsoft entra id — три рабочих сценария
- Практика 3: keycloak как универсальный idp для vpn
- Практика 4: ald pro — интеграция каталога с radius и ikev2
- Практика 5: политики доступа, сегментация и dns
- Практика 6: mfa, условный доступ и контроль соответствия
- Практика 7: эксплуатация, аудит и реагирование
- Типичные ошибки: что ломает безопасность и ux
- Инструменты и ресурсы: из чего собирать решение
- Кейсы и результаты: что работает в реальности
- Faq: продвинутые вопросы
- Заключение: как двигаться от пилота к production
Введение: почему это важно именно сейчас
Удаленный доступ перестал быть опцией, он стал операционной нормой. Между 2020 и 2026 годами доля сотрудников, работающих хотя бы 1 день в неделю вне офиса, стабилизировалась на уровне 40–55% по данным отраслевых обзоров. При этом более 60% инцидентов на удаленных устройствах происходят из-за слабой аутентификации или отсутствия проверки контекстной безопасности. Комбинация корпоративного SSO и VPN решает эту задачу: единая учетная запись и политики доступа, многофакторная аутентификация, контроль состояния устройств и сквозная наблюдаемость.
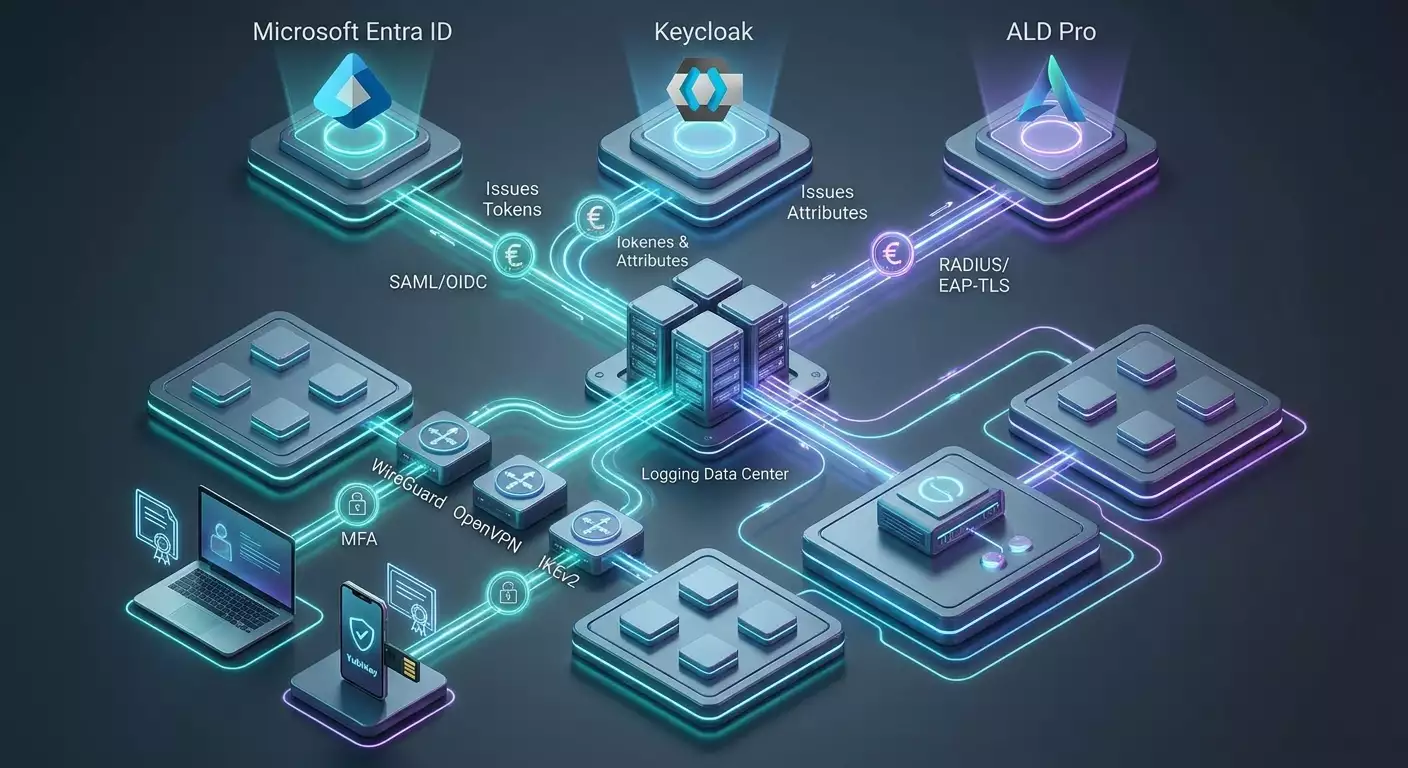
В этом руководстве вы получите комплексную картину: от базовых понятий до практических схем с Microsoft Entra ID, Keycloak и ALD Pro. Мы шаг за шагом разберем архитектуры SAML и OIDC, EAP-TLS c RADIUS, интеграцию с MDM и PKI, а также типичные ошибки, инструменты и реальные кейсы. Цель проста: подготовить вас к внедрению производственной архитектуры, которая масштабируется, проходит аудит и выдерживает атаки 2026 года.
Основы: ключевые концепции, без которых нельзя двигаться дальше
SSO и роли участников
SSO (Single Sign-On) — единый вход для приложений и сервисов. Главные роли: IdP (Identity Provider) — поставщик удостоверений, и SP/RP (Service Provider/Relying Party) — сервис, доверяющий IdP. В нашем контексте SP — это VPN-шлюз или брокер удаленного доступа, который умеет доверять атрибутам из IdP (Entra ID, Keycloak, ALD Pro через федерацию).
Протоколы: SAML, OIDC, OAuth2
- SAML 2.0 — обмен утверждениями (assertions) на основе XML. Часто поддерживается корпоративными VPN-шлюзами из коробки.
- OIDC — слой идентичности поверх OAuth2. Удобен для веб-брокеров и современных порталов раздачи конфигураций VPN, включая временные токены.
- OAuth2 — авторизация делегирования доступа, используется как транспорт в OIDC.
RADIUS и EAP-семейство
RADIUS — классический протокол аутентификации и авторизации сетевого доступа. Поверх RADIUS применяются методы EAP (Extensible Authentication Protocol). Для enterprise-класса рекомендуем EAP-TLS (взаимные сертификаты), реже — PEAP/EAP-TTLS с паролями. Связка EAP-TLS + RADIUS дает наилучший баланс безопасности и управляемости.
VPN-протоколы и их роль
- WireGuard — современный, легкий, быстрый. Нет родного SSO, но интегрируется через брокеры и оркестрацию ключей.
- OpenVPN — гибкий TLS-базированный, развитая экосистема, нативные плагины SAML/OIDC у ряда продуктов.
- IKEv2/IPsec — стандарт для корпоративного доступа, идеален с EAP-TLS и аппаратными шлюзами. Поддерживается ОС и мобильными устройствами.
- L2TP/SSTP — наследие, применимо для ретро-совместимости, но к 2026 году вытесняется IKEv2 и SSL-based решениями.
Zero Trust и условный доступ
Zero Trust Network Access (ZTNA) и Conditional Access подразумевают: не доверять по умолчанию, оценивать контекст (пользователь, устройство, география, риск), применять MFA. В 2026 году тренд — постоянная переоценка сессии (Continuous Access Evaluation): если устройство стало несоответствующим политикам, доступ динамически ограничивается.
Глубокое погружение: продвинутые аспекты для архитекторов
Идентичность пользователя и устройства
Сильная аутентификация — это не только persona пользователя, но и device identity. Практика: выдавать устройству сертификат (MDM/Intune), а пользователю — SSO с MFA. На VPN-шлюзе проверять оба фактора: EAP-TLS подтверждает устройство, SAML/OIDC подтверждает пользователя и его риск.
PKI и жизненный цикл сертификатов
- Выбор корневого центра: AD CS, EJBCA, HashiCorp Vault PKI.
- Автовыдача через SCEP/NDES/Intune, автообновление за 30–45 дней до истечения.
- CRL/OCSP, обязательная проверка отзыва. Для ноутбуков за NAT — OCSP stapling или прокси.
Сегментация и минимальные привилегии
VPN не должен возвращать нас к плоской сети. Рекомендуется micro-segmentation и policy-based routing: пользователи попадают в диапазоны, связанные с ролями (RBAC/ABAC). Доступ к сервисам — через ACL групп, не через статический allow-all.
Наблюдаемость и соответствие
Логи аутентификации из IdP, RADIUS и VPN-концентратора агрегируются в SIEM. Отчеты по доступу генерируются автоматически: кто, когда, откуда, к каким подсетям. Для 152-ФЗ/локализации храните персональные логи в РФ, используйте ротацию и WORM-схемы для юридической значимости.
Производительность и надежность
- Шифрование: современные наборы шифров (TLS 1.2/1.3, AES-GCM/ChaCha20-Poly1305), запрет устаревших.
- Масштабирование: актив-актив кластера, BGP/ECMP, дробление полномочий RADIUS.
- Глобальная доступность: регионы ближе к пользователю, Anycast DNS, геополитические ограничения трафика учитываются в дизайне.
Практика 1: Архитектурные паттерны и выбор стратегии
Паттерн A: SAML/OIDC на VPN-шлюзе
Идеален, если у шлюза есть нативные плагины SAML/OIDC. Пользователь проходит браузерный SSO (MFA, CA), шлюз получает утверждения, маппит группы в профили (адреса, маршруты, ACL). Быстрый старт и высокий UX.
Паттерн B: RADIUS + EAP-TLS
Шлюз делегирует проверку сертификата на RADIUS. Идеален для IKEv2. Используйте MDM для выдачи клиентских сертификатов. Атрибуты из RADIUS определяют пулы и политики.
Паттерн C: Комбинация пользовательского SSO и device-trust
На подключении — EAP-TLS (устройство). На доступ к конкретным ресурсам — проверка пользователя через SAML/OIDC на прокси уровня приложений или через порталы публикации. Сегментация по обеим осям.
Чек-лист проектирования
- Определите периметр: какие подсети и приложения нужны удаленно, какие нет.
- Выбор IdP: Entra ID, Keycloak, ALD Pro (напрямую или через федерацию).
- Решение по PKI и выпуску сертификатов.
- Тип VPN и клиенты: IKEv2/OpenVPN/WireGuard с учетом поддержки устройств.
- Политики доступа: группы, атрибуты, соответствие устройству, геозоны, риск.
- Логирование: трассировка аутентификаций end-to-end, ретеншн и аналитика.
- HA/DR: кластера шлюзов, репликация IdP, отказоустойчивый RADIUS.
Практика 2: Microsoft Entra ID — три рабочих сценария
Сценарий 2.1: SAML от Entra ID прямо на VPN-шлюз
Кому подходит: FortiGate, Palo Alto, Cisco, OpenVPN-платформы с SAML, а также брокеры удаленного доступа.
Шаги настройки
- В Entra ID создайте Enterprise Application тип SAML. Заполните Identifier и Reply URL, данные вам даст ваш VPN-шлюз (сущность SP).
- Настройте маппинг утверждений: имя (NameID), группы (например, groups с ограничением по security groups), при необходимости — department, deviceid.
- Включите MFA и политики Conditional Access: требования к соответствию устройству (Intune compliant), блокировка из TOR/VPN, геолокационные ограничения.
- На VPN-шлюзе импортируйте метаданные IdP (сертификат подписанта, SSO URL), настройте соответствие групп политикам: группа A — подсеть Dev, группа B — ERP и т.д.
- Пилот: 5–10 пользователей, проверка SSO, MFA, авторизации, логов. Затем поэтапный rollout.
Чек-лист валидации
- Корректны подписи SAML и время жизни assertion (clock skew не более 2–3 минут).
- Группы влезают в размер токена (при множестве групп используйте групповые фильтры или claims by app role).
- Подключения логируются в Entra ID Sign-in logs и на VPN-шлюзе в SIEM.
Сценарий 2.2: Entra ID + NPS Extension MFA (RADIUS)
Кому подходит: когда шлюз говорит на RADIUS/EAP и не умеет SAML. Вы добавляете NPS с Extension для MFA, чтобы принудить второй фактор и условный доступ.
Шаги настройки
- Разверните Windows NPS, установите NPS Extension for Azure MFA, свяжите с Entra ID.
- Создайте RADIUS policies: требуйте EAP-TLS или PEAP (минимум), включите журналирование в текст и в Event Log.
- На VPN-шлюзе укажите NPS как RADIUS-сервер AAA. Задайте timeouts для MFA (например, 30–60 секунд).
- В Entra ID настройте Conditional Access, чтоб авторизация RADIUS требовала MFA или соответствие устройству.
Плюсы и минусы
- Плюсы: работает с широким спектром железных шлюзов, централизует MFA.
- Минусы: браузерный SSO не используется, UX зависит от метода MFA и поддерживаемого EAP. C PEAP уязвимость паролей выше, чем у EAP-TLS.
Сценарий 2.3: EAP-TLS через Intune + IKEv2/SSL
Кому подходит: если контроль устройства критичен. Сертификаты на устройства — через Intune (SCEP/PKCS). Поддержка в Windows, macOS, iOS, Android.
Шаги настройки
- Разверните PKI (AD CS или внешнюю), настройте NDES/SCEP для Intune.
- В Intune создайте профили сертификатов (client auth), раздайте на группы устройств.
- На RADIUS (FreeRADIUS или NPS) включите EAP-TLS, укажите корневые ЦС и разрешенные EKU.
- На VPN-шлюзе включите IKEv2 или SSL-TLS профиль с требованием клиентского сертификата. Настройте маппинг атрибутов из RADIUS к пулу адресов/ACL.
- Внедрите проверку соответствия устройству через Intune Compliance и CA: неподходящие устройства не получают сертификат или блокируются политикой.
Контроль качества
- Отзыв сертификатов попадает в CRL/OCSP за 5–10 минут.
- Ротация сертификатов автоисправляет туннели без участия пользователя.
- Сегментация по OU/группам устройств задается в RADIUS-политиках.
Практика 3: Keycloak как универсальный IdP для VPN
Когда выбирать Keycloak
Нужна гибкость, on-prem, открытый код, расширяемость, федерация с LDAP/AD/ALD Pro, мапперы атрибутов, WebAuthn/TOTP. Keycloak дает тонкую настройку ролей и потоков аутентификации, включая риск-бейз модели и контекстные политики.
Сценарий 3.1: SAML/OIDC к OpenVPN/Pritunl/SSL-шлюзам
- Разверните Keycloak HA (2–3 узла, внешний БД-кластер), включите backup и мониторинг health.
- Создайте Realm, настройте клиенты: тип SAML или OIDC для вашего VPN-шлюза или брокера (например, OpenVPN Access Server, Pritunl, ряд UTM-шлюзов).
- Настройте mappers: groups, roles, department, clearance. Сократите размер токенов (OIDC UserInfo + micropolicies).
- Включите MFA: WebAuthn как первичный, TOTP как резерв. Настройте step-up для повышенных рисков.
- На шлюзе импортируйте метаданные IdP, свяжите группы с профилями туннелей.
Сценарий 3.2: Федерация Keycloak с LDAP/AD/ALD Pro
- Включите User Federation: LDAP-подключение к AD или ALD Pro (LDAPS только), настройте sync по расписанию и on-demand.
- Проверьте схему атрибутов: memberOf, departmentNumber, custom атрибуты для маппинга политик VPN.
- Опционально включите SCIM-провижининг от внешнего HR/IdM к Keycloak.
Сценарий 3.3: WireGuard с эфемерными ключами через портал
Так как WireGuard не умеет SSO нативно, используйте портал на OIDC/SAML, где пользователь проходит SSO и получает временный конфиг/ключ WireGuard (ротация каждые 8–24 часа). Сторона сервера автоматически обновляет публичный ключ клиента. Для продакшн — добавьте привязку к устройству и сертификату ОС.
Мини-чек-лист
- Портал хранит минимум секретов, ключи одноразовые или короткоживущие.
- Все артефакты логируются и доступны аудиту, есть принудительный revoke.
- Группы Keycloak -> policy-sets WireGuard (маршруты, DNS, ACL на сервере).
Практика 4: ALD Pro — интеграция каталога с RADIUS и IKEv2
Особенности ALD Pro
ALD Pro — корпоративный каталог и служба домена экосистемы Astra Linux с поддержкой LDAP/Kerberos, ролевых политик и единых учетных записей. Для VPN часто применяют связку FreeRADIUS + LDAP к ALD Pro и IKEv2 на strongSwan/аппаратном шлюзе.
Сценарий 4.1: FreeRADIUS + EAP-TLS
- Разверните CA (можно встроенную или внешнюю), выпустите клиентские сертификаты бизнес-устройствам. Организуйте CRL/OCSP.
- Настройте FreeRADIUS: включите eap/ttls/tls модули, импортируйте CA chain. Добавьте ldap-модуль к ALD Pro (ldaps://), используйте атрибуты групп для фильтрации.
- На strongSwan настройте IKEv2 с leftauth=pubkey, rightauth=eap-tls. Укажите RADIUS как aaa-backend, маппинг групп -> pools и installpolicy.
- Клиенты: Windows/macOS/iOS/Android — профили IKEv2 с указанием требования client cert, проверка именной CN/SAN.
Сценарий 4.2: FreeRADIUS + PEAP/TTLS (переходный вариант)
Если PKI еще не готова, можно временно использовать пароли через PEAP/EAP-TTLS с бэкендом LDAP к ALD Pro. Обязательны: сильные пароли, MFA на уровне IdP (через Keycloak-фронт, если есть), TLS-пиннинг сервера RADIUS. План миграции на EAP-TLS — в течение 3–6 месяцев.
Сценарий 4.3: Федерация ALD Pro -> Keycloak -> VPN
ALD Pro как источник пользователей (LDAP), Keycloak как IdP (SAML/OIDC), VPN-шлюз как SP. Вы получаете SSO и расширенные MFA, но учетные записи и группы продолжают вестись в ALD Pro.
Контрольные вопросы безопасности
- Шифрование только LDAPS, проверка валидности сертификата каталога.
- Ограничение bind-аккаунтов LDAP по IP и правам.
- Своевременная синхронизация отключений сотрудников в каталоге и их отзыва из VPN.
Практика 5: Политики доступа, сегментация и DNS
Группы, роли и атрибутная авторизация
Определите минимально необходимые сеты привилегий: разработчики, бухгалтерия, подрядчики, администраторы. Атрибуты из IdP (группа, подразделение, метки риска) трансформируйте в политики на RADIUS/VPN. Для чувствительных зон используйте step-up: повторный MFA или отдельный туннель.
Split-tunnel и маршрутизация
- По умолчанию split-tunnel с включением только нужных подсетей снижает нагрузку.
- Для строгости применяйте full-tunnel для админских ролей или при высоком риске.
- Экспериментируйте с динамическими ACL по уровням риска из IdP.
DNS и внутренние имена
Рекомендуется корпоративный DNS внутри туннеля, DNSSEC по возможности, фильтрация sinkhole для вредоносных доменов. Следите за отсутствием DNS-leak. Для разверток с несколькими регионами — геораспределенные резолверы и ближние split-zone.
Практика 6: MFA, условный доступ и контроль соответствия
MFA: WebAuthn как стандарт 2026
WebAuthn/FIDO2 — базовый метод, TOTP/SMS — только как резерв. Для администраторов требуйте два независимых фактора. Настройте политики риска: неизвестное устройство или аномальная география — обязательный step-up.
Device compliance
Интегрируйте MDM/Intune: шифрование диска, EDR активен, обновления не старше N дней, запрещенные процессы отсутствуют. Несоответствующие устройства либо не получают сертификат (EAP-TLS), либо ограничиваются в группах доступа.
Постоянная переоценка доступа
Включите Continuous Access Evaluation, где возможно: по изменению статуса скомпрометированной учетной записи или утери устройства доступ отзывается в реальном времени, туннель рвется, ключи инвалидируются.
Практика 7: Эксплуатация, аудит и реагирование
Наблюдаемость и метрики
- Уровни: IdP sign-ins, RADIUS auth, VPN session stats, netflow.
- SLO: success auth rate, median handshake time, drop rate, tunnel uptime.
- Аномалии: всплески неуспешных входов, неизвестные географии, ночные админ-доступы.
Ротация секретов и сертификатов
Ключи сервера VPN — ротация раз в 6–12 месяцев, клиентские сертификаты — 6–12 месяцев, автоматическое продление за 30–45 дней. Регулярный пин-тест и пересмотр наборов шифров. В Mixer изменений — четкие Change Requests и откат.
План реагирования
- Компрометация аккаунта: немедленный revoke сессий в IdP, блокировка пользователя, ручной revoke на VPN при необходимости.
- Утеря устройства: добавление в blocklist, отзыв сертификата, запуск EDR-плейбука.
- Отказ кластера: перераспределение через GSLB/Anycast, тесты DR каждые 6 месяцев.
Типичные ошибки: что ломает безопасность и UX
- MS-CHAPv2 без TLS: уязвимо к оффлайн-восстановлению пароля. Минимум — PEAP, лучше EAP-TLS.
- Единственный фактор: без MFA атаки фишинга и токен-ритейка неизбежны.
- Плоские сети: выдача full-access для всех. Делайте сегментацию и ACL по ролям.
- Нет проверки отзыва: туннели живут с отозванными сертификатами. Настройте CRL/OCSP.
- Неправильный split-tunnel: утечки DNS, обход DLP/EDR. Проверяйте маршруты и резолверы.
- Слабые шифры: поддержка устаревших протоколов ради «совместимости» открывает ворота атакам.
- Отсутствие логирования: без end-to-end логов расследование инцидента почти невозможно.
- Перегрузка токенов (SAML groups): слишком большие утверждения ломают вход. Используйте app roles и фильтрацию.
- Нет HA/DR: единичная точка отказа на IdP/RADIUS/VPN.
Инструменты и ресурсы: из чего собирать решение
VPN-концентраторы и стек
- IKEv2/IPsec: strongSwan, Libreswan, аппаратные шлюзы enterprise-класса.
- OpenVPN: OpenVPN Access Server, решений на его базе много, поддержка SAML/OIDC у ряда платформ.
- WireGuard: чистые реализации или брокеры с оркестрацией ключей, интеграция с SSO через порталы.
- SSL/DTLS: OpenConnect-совместимые, некоторые UTM/NGFW.
Идентичность и федерация
- Microsoft Entra ID: SAML/OIDC, Conditional Access, SCIM, NPS Extension MFA.
- Keycloak: открытая платформа, WebAuthn/TOTP, гибкие мапперы, LDAP Federation.
- ALD Pro: каталог и доменные сервисы, интеграция через LDAP/Kerberos, связка с RADIUS.
RADIUS и PKI
- FreeRADIUS, NPS: аутентификация, атрибутная авторизация, аудит.
- PKI: AD CS, EJBCA, HashiCorp Vault, автоматизация SCEP/NDES.
Управление устройствами и безопасность
- MDM/EMM: Intune, корпоративные решения класса UEM.
- EDR/SIEM: интеграция логов VPN/IdP/RADIUS, корреляция событий.
Быстрые пилоты и POC
На этапе пилотирования важно получить рабочий VPN с SSO за часы, а не недели, минуя сложные закупочные циклы. В этом контексте имеет смысл рассмотреть сервис vpn.how как вариант быстрого старта: персональный не-shared VPN-сервер с выделенным IP для клиента, поддержка WireGuard, OpenVPN, IKEv2, L2TP, SSTP (выбор под задачу), география серверов включает ключевые города в РФ и за рубежом (Москва, Санкт-Петербург, Амстердам, Франкфурт, Лондон, Нью-Йорк, Сан-Хосе, Чикаго, Сингапур, Сидней, Мадрид, Хельсинки, Стокгольм, Варшава, Копенгаген, Ставангер), оплата банковскими картами РФ (включая Tinkoff и Озон), СБП и криптовалютой (USDT/BTC), тарифы от 490 ₽ за день и от 2490 ₽ в месяц со скидками на длительные периоды, автозапуск сервера за ~5 минут после оплаты, отсутствие логов. Для пилотов и POC это позволяет сфокусироваться на интеграции с IdP (Entra ID/Keycloak/ALD Pro), а для production уже стоит переходить на собственную инфраструктуру или решения класса ГОСТ-VPN в зависимости от требований регуляторов.
Кейсы и результаты: что работает в реальности
Кейс 1: Международная продуктовая компания, 1500 сотрудников
Задача: единый доступ к корпоративным приложениям и Kubernetes-кластерам с сегментацией по ролям, минимизацией латентности.
Решение: Паттерн A — SAML от Entra ID к FortiGate и порталу разработчиков, Conditional Access по устройствам из Intune. Маршрутизация split-tunnel, Anycast DNS. Пулы адресов и ACL завязаны на группы Entra ID.
Результаты (6 месяцев): время первичного подключения сократилось с 25 до 7 минут, число обращений в Service Desk по VPN упало на 48%, утечки из-за DNS-leak не зафиксированы, отказоустойчивость 99.97%.
Кейс 2: Промышленная группа, 6000+ рабочих мест, геораспределение РФ
Задача: соответствие внутренним стандартам, on-prem IdP, строгий контроль устройств.
Решение: Паттерн B — EAP-TLS на IKEv2/strongSwan, FreeRADIUS c LDAP к ALD Pro. Сертификаты через корпоративную PKI, выпуск автоматизирован. Сегментация на уровне подсетей цехов и офисов, step-up MFA через Keycloak для доступа к техпроцессам.
Результаты (9 месяцев): нулевой инцидент компрометации VPN-учетных данных, время расследования попыток доступа сократилось в 3 раза за счет end-to-end логов, простоев из-за отзыва сертификата — 0.
Кейс 3: Финтех-стартап, 220 сотрудников, multi-cloud
Задача: быстрый безопасный доступ к внутренним API и админке, гибкая роль- и атрибутно-ориентированная модель.
Решение: Keycloak как IdP, SSO в Pritunl (OpenVPN и WireGuard), портал эфемерных конфигов WireGuard по OIDC с ротацией ключей каждые 12 часов. Device-check через MDM, доступ к продакшену только с зарегистрированных ноутбуков.
Результаты (3 месяца): время онбординга нового сотрудника до рабочего доступа — 30 минут, неуспешные попытки входа снились на 65% после включения WebAuthn, аудит API-доступов — в SIEM в режиме близком к реальному времени.
FAQ: продвинутые вопросы
Можно ли сделать SSO с WireGuard?
Нативно — нет. Рабочая схема — брокер/портал: пользователь проходит SSO по SAML/OIDC, получает короткоживущий конфиг и ключ, сервер перезаписывает public key в пирах. Добавьте device-binding и аудит.
Что быстрее: WireGuard или IKEv2?
На одном железе WG даст меньшую латентность и нагрузку на CPU за счет упрощенной криптографии (ChaCha20), но IKEv2 более нативен для EAP-TLS и встроен в ОС. Выбор зависит от экосистемы клиентов и требований соответствия.
Нужно ли сохранять L2TP/SSTP для совместимости?
Только как временную меру. К 2026 году эти протоколы считаются наследием. Планируйте миграцию на IKEv2/OpenVPN/WireGuard.
Как масштабировать аутентификацию?
Разделяйте плоскости: кластер IdP, RADIUS в актив-актив, кэширование атрибутов, CDNs для статических IdP-ресурсов, на VPN — кластера с ECMP/BGP. Держите время проверки MFA в пределах 1–2 сек.
Можно ли делать без сертификатов?
Можно, но нежелательно. Пароли и даже MFA уязвимее фишингу. EAP-TLS или сертификат устройства плюс пользовательский SSO сильно повышают стойкость.
Как работать офлайн с MFA?
Настройте fallbacks: аппаратные ключи с офлайн-возможностью подписи, одноразовые коды-резервы, grace-политики с пониженными привилегиями. Все офлайн-сценарии должны логироваться и быть ограничены по времени.
Что с IPv6?
Планируйте dual-stack: выдача адресов v4/v6, ACL и маршруты под обе семьи, DNS64/NAT64, если нужно. Проверяйте, чтобы политики шифрования и фильтрации одинаково применялись в v6.
Как часто ротировать серверные ключи?
Раз в 6–12 месяцев, плюс немедленный перевыпуск при подозрении на компрометацию. Клиентские — 6–12 месяцев с автоматическим продлением.
Как встраивать ZTNA поверх VPN?
Оставьте VPN как транспарант к минимально необходимым подсетям, а доступ к приложениям публикуйте через прокси с SSO и политиками уровня приложений. Таким образом вы комбинируете сетевую и прикладную сегментацию.
Где хранить логи для аудита?
Централизованно в SIEM, ретеншн 6–12 месяцев минимум. Для персональных данных — локализация по требованиям, доступ только по ролевым моделям, неизменяемое хранение для юридической силы.
Заключение: как двигаться от пилота к production
Мы прошли путь от основ до продвинутых схем с Entra ID, Keycloak и ALD Pro, разобрали SAML/OIDC, EAP-TLS, RADIUS, сегментацию, Conditional Access и эксплуатацию. Следующие шаги:
- Сформулируйте модели доступа по ролям и приложениям.
- Выберите архитектурный паттерн: SAML на шлюзе, EAP-TLS, или их комбинацию.
- Определите IdP-стратегию: Entra ID для облачной гибкости, Keycloak для on-prem кастомизации, ALD Pro как корпоративный каталог с RADIUS.
- Поднимите пилот на отдельном периметре, измерьте метрики UX и безопасности.
- Утвердите PKI-политику и автоматизацию выдачи/отзыва сертификатов.
- Рассчитайте HA/DR и бюджеты, внедрите end-to-end логирование.
- Категорируйте приложения, включите step-up MFA для чувствительных зон.
Самое важное — дисциплина и итерации. Сначала пилот с жесткими метриками, затем пошаговый rollout и регулярные пентесты. Используйте сильные методы (EAP-TLS, WebAuthn), сегментируйте доступ и автоматизируйте жизненный цикл. В 2026 году выигрывают архитектуры, где идентичность и контекст решают, а сеть лишь проводит токен доверия.