Mesh VPN vs Hub-and-Spoke: come scegliere tra Tailscale, ZeroTier e i metodi classici
Confronto tra architetture Mesh VPN e Hub-and-Spoke: Tailscale e ZeroTier contro IPsec, DMVPN e SD-WAN. Vantaggi, svantaggi, prestazioni, sicurezza, casi pratici, consigli utili e trend per il 2026 nel mondo delle reti, DevOps e business.
Contenuto dell'articolo
- Perché discutere: mesh contro hub-and-spoke
- Come funzionano le architetture: sotto il cofano
- Approccio tailscale e zerotier contro i classici: cosa c’è di nuovo
- Pro e contro del mesh vpn: un’analisi sincera
- Pro e contro dell’hub-and-spoke: controllo e prevedibilità
- Prestazioni: latenza, throughput, cpu e mtu
- Sicurezza e zero trust: identità, policy e ispezione
- Casi d’uso: quando mesh, quando hub e quando ibrido
- Come scegliere: checklist e regola semplice
- Topologie ibride: il meglio di entrambi i mondi
- Casi e numeri: cosa vediamo nella pratica
- Pratica: ricette passo-passo e insidie
- Trend 2025-2026: verso dove si va
- Conclusioni: matrice semplice per la scelta
- Faq
Perché discutere: mesh contro hub-and-spoke
Quando costruisci una rete virtuale, la scelta principale sembra semplice: mesh VPN o hub-and-spoke. Ma sotto questa semplicità si nascondono tanti dettagli. Come ridurre la latenza senza perdere il controllo? Come integrare cloud, sedi, lavoratori da remoto e dispositivi IoT senza complicazioni? E, cosa più importante, come fare in modo che la rete non si rompa nel momento più critico?
Metteremo a fuoco entrambe le architetture, confronteremo Tailscale e ZeroTier con gli approcci tradizionali basati su IPsec, DMVPN e SD-WAN, analizzeremo prestazioni, sicurezza, gestione e costi, e offriremo una checklist pratica. Niente chiacchiere, solo dettagli utili, esperienza reale e compromessi onesti. Non è una disputa ideologica, ma una decisione ingegneristica con costi, rischi e benefici.
In breve: il mesh significa flessibilità e latenza minima tra i nodi, mentre hub-and-spoke sta per controllo, prevedibilità e conformità. La scelta dipende da traffico, persone, budget e regole del gioco. Come nella vita.
Definizione breve
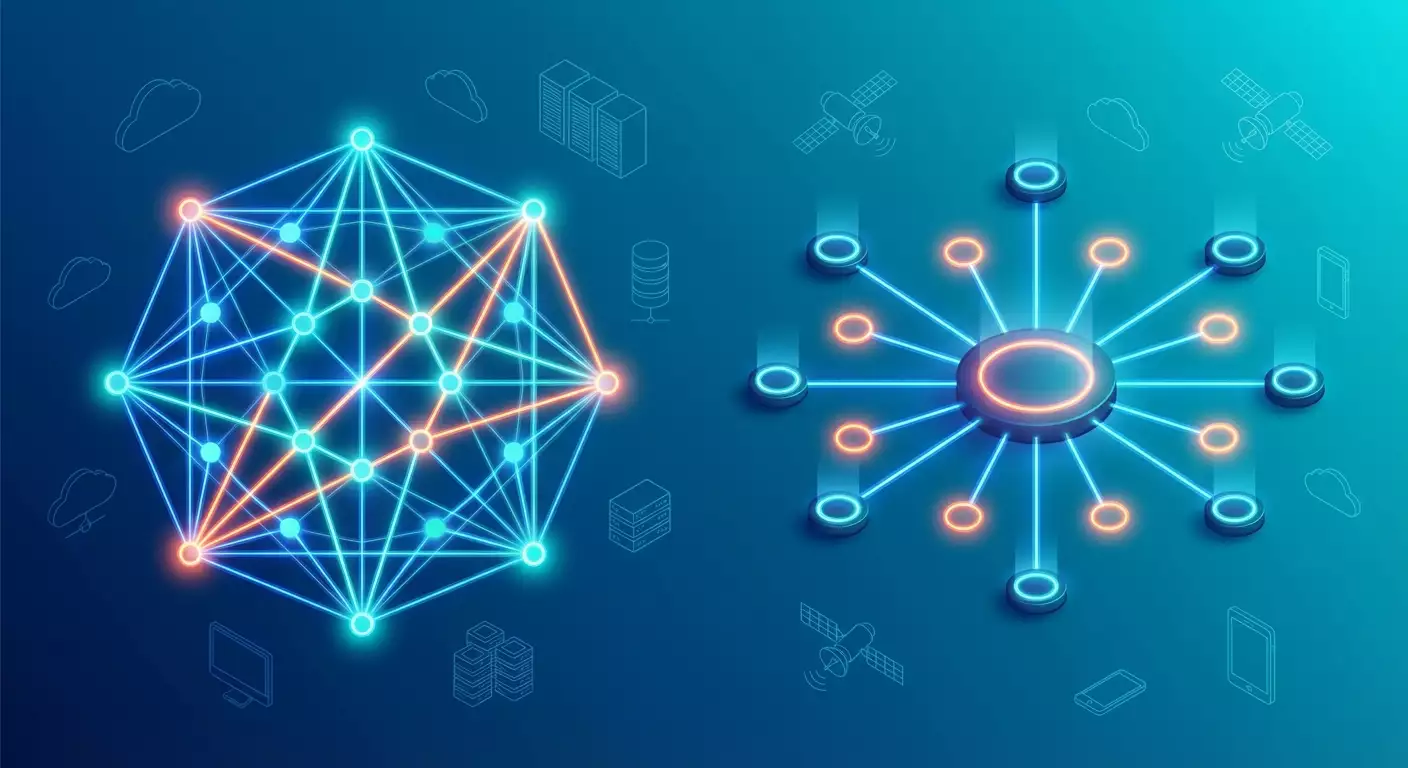
Mesh VPN – ogni nodo può stabilire una connessione crittografata diretta con un altro nodo. Minimo “zig-zag” per i pacchetti. Tecnologie: overlay WireGuard, P2P, DHT, STUN, relay simili a TURN.
Hub-and-Spoke – tutte le connessioni passano attraverso hub centrali (concentratori). I nodi non comunicano direttamente, ma si “collegano a un punto di appoggio”. Tecnologie: IPsec site-to-site, DMVPN con NHRP, SD-WAN con controller, routing e policy centralizzati.
Dilemma chiave
Scegli se dare priorità a performance e autonomia ai margini della rete o a un centro “porta unica” con controllo rigoroso e auditing semplice. I compromessi sono inevitabili. Per questo i modelli ibridi sono di moda. Ma ne parleremo tra poco.
Come funzionano le architetture: sotto il cofano
Mesh: peer-to-peer, routing e bypass NAT
Nei sistemi mesh un nodo scopre gli altri attraverso un piano di controllo coordinatore e tenta di stabilire un tunnel diretto. Il successo dipende dal tipo di NAT, firewall e policy. Nei giochi si chiama “bypass NAT”, nelle VPN “NAT traversal”. Tipicamente si usa UDP, le chiavi brevi vengono rigenerate e il routing è configurato come overlay sopra la rete esistente.
Il meccanismo spesso si basa su canali WireGuard: protocollo leggero, veloce e minimalista, ottimizzato per le CPU moderne. Problemi? A volte non si riesce a superare un perimetro aziendale “rigido”. Serve allora un server relay (simile a TURN/DERP): la latenza aumenta, ma la connessione c’è. Se il collegamento peer riesce, la latenza scende e i pacchetti viaggiano per il percorso più breve.
Hub-and-Spoke: strade prevedibili e perimetro unico
Gli hub centrali sono router o gateway VPN, spesso con accelerazione hardware della crittografia e funzioni avanzate di ispezione del traffico. L’intera rete di sedi raggiunge le risorse tramite l’hub. Il piano di controllo può essere locale (controller on-prem), cloud o ibrido. Policy di sicurezza, NAT, reti instradabili, segmentazione convergono in un punto centrale, ideale per logging e report verso gli auditor.
Dal punto di vista del routing è tutto più semplice: BGP o regole statiche definiscono chiaramente le destinazioni, e il "hairpin" attraverso l’hub organizza il traffico. Certo, i pacchetti fanno un giro più lungo, ma sai dove e come vengono controllati. Fondamentale in molti settori.
Zero Trust in entrambe le architetture
Che sia a stella o mesh, nel 2026 la rete moderna tende a ZTNA. L’identità di utenti e dispositivi è centrale, la rete è secondaria. Non si basano su IP, ma su “chi sei” e “perché sei autorizzato”. Nel mesh questo è naturale: nodo=identità, policy basate sull’identità. Nell’hub-and-spoke si realizza con accessi proxy, segmentazione, accelerazione NPU per l’ispezione, directory e SSO.
Approccio Tailscale e ZeroTier contro i classici: cosa c’è di nuovo
Tailscale: WireGuard, identità e semplicità
Tailscale usa WireGuard come data-plane puntando sull’identità: accedi con SSO, il dispositivo riceve le chiavi e via. La rete è un overlay privato (tailnet) e le ACL sono scritte in un linguaggio leggibile. Il vero miracolo è il NAT traversal automatico con fallback a relay, più DNS integrati, MagicDNS ed exit node. Facile iniziare, dashboard amichevole, policy dichiarative. Limiti? Ispezione locale del traffico complicata, scenari L2/L3 complessi richiedono trucchi, e per esigenze fortemente centralizzate serve pensare a punti di uscita e controllo.
ZeroTier: switch virtuali e stile SDN
ZeroTier sembra una mini-SDN: reti virtuali, regole a livello di flusso, capacità sia L3 che overlay L2 dove serve. Ottimo con IoT e nodi distribuiti, crea una rete sopra qualsiasi internet, 4G o satellitare che sia. Controllo flessibile della topologia. Limiti simili: perimetro centralizzato e ispezione non di default, serve “uscita verso l’esterno” via nodi specifici, più complesso soddisfare le richieste di certi settori regolamentati senza componenti extra.
I classici: IPsec, DMVPN, SD-WAN
IPsec site-to-site è il cavallo di battaglia. Provato nel tempo, noto agli auditor, supportato hardware. DMVPN porta dinamicità: spoke-to-spoke tramite NHRP, avvicinandosi al mesh, pur mantenendo il controllo agli hub. SD-WAN aggiunge gestione applicazioni, QoS e scelta intelligente dei canali. Potente, ma a volte troppo pesante: costoso, hardware, licenze, agent custom, configurazioni lunghissime.
Pro e contro del mesh VPN: un’analisi sincera
Prestazioni e latenza
Il mesh quasi sempre vince sulla latenza con peer collegati direttamente. Sparisce l’hairpin, i percorsi sono brevi, TCP si adatta meglio. Nei casi reali si è visto un calo del 20-40% del RTT tra sviluppatori in paesi diversi. Ma non sempre: se serve relay, la latenza cresce. Inoltre con tanti nodi «ognuno con tutti» sale il numero potenziale di sessioni.
Scalabilità e controllo
Per piccole e medie reti il mesh è una gioia. Ma a centinaia o migliaia di nodi, i pannelli di controllo diventano essenziali: chi comunica con chi e perché? Vince la piattaforma con ACL robuste, tag, ruoli, audit, rotazione automatica chiavi e discovery chiaro. Senza disciplina il mesh rischia di diventare una “rete spaghetti” nelle grandi realtà.
Affidabilità e tolleranza ai guasti
Il forte del mesh è l’assenza di single point of failure nel data-plane. Piove? I nodi si riorganizzano. Un relay cade? Ce n’è un altro. Ma il piano di controllo, come in tutti i sistemi gestiti, deve essere accessibile. Fondamentale pianificare comportamento offline, caching ACL, riserve di segnalazione e quanto sia critico il “down cloud” del provider.
Sicurezza e conformità
Identità predefinita, porte aperte minime, superficie d’attacco ridotta. Bene. Ma gli standard del settore spesso impongono ispezione: IDS/IPS, DLP, decrittografia SSL/TLS, registrazione sessioni. In puro P2P è difficile. Così spesso si usano exit node con ispezione o proxy node. È un ibrido, ma funziona.
Pro e contro dell’hub-and-spoke: controllo e prevedibilità
Perimetro unico e logica semplice
Uno o più hub come “porte” sono il sogno dell’auditor: tutti i log in un posto, ispezione centralizzata, segmenti ordinati, routing prevedibile. Creare DMZ? Facile. Forzare il traffico attraverso NGFW? Una regola sola. Comodo, soprattutto per aziende sotto vigilanza regolare.
Prezzo del controllo: latenza e hairpin
Il rovescio della medaglia è che ogni comunicazione inter-sede fa un giro. Se i tuoi uffici sono a Sydney e Tokyo e l’hub in Europa, gli utenti lo noteranno. Specialmente le app in tempo reale. Si può risolvere con hub regionali, SD-WAN intelligente e caching, ma costa e complica l’architettura.
Affidabilità e scalabilità
Gli hub sono nodi critici. Vengono duplicati, configurati active-active o active-passive, clusterizzati. Hardware con accelerazione crittografia, dischi veloci per i log, uplink dedicati. Se fatto bene è molto affidabile. Ma il costo di gestione cresce: licenze, supporto, upgrade hardware, expertise interna. Almeno sai sempre cosa funziona e come.
Flessibilità per le applicazioni
Hub-and-spoke è meno agile nelle comunicazioni ad-hoc. Se domani vuoi collegare il portatile di un tester a un ambiente cloud temporaneo direttamente, serve burocrazia: richiesta, cambio di policy, finestre di manutenzione. Mesh lo fa in minuti, qui servono ore. Per team agili è un problema, per banche conservatrici un vantaggio.
Prestazioni: latenza, throughput, CPU e MTU
Latenza: percorso breve contro nodo centralizzato
Nel mesh il percorso più corto prevale. Nel 2026 RTT medi tra regioni cloud variano in decine di millisecondi, ogni transito in più aggiunge percentuali. Con NAT rigido e relay richiesto, il mesh perde il vantaggio. Hub-and-spoke è stabile: sai dove nasce la latenza e pianifichi QoS.
Throughput e crittografia
WireGuard su CPU moderne offre centinaia di megabit per flusso. Server con AES-NI e supporto hardware IPsec raggiungono gigabit, specie con hardware dedicato. SD-WAN accelera su NPU. Chi è più veloce? Dipende dal nodo e dal ruolo. Per un portatile che clona git da un paese vicino, mesh WireGuard spesso è più rapido. Per un collegamento ufficio 10 Gbit con filtraggio IPsec centralizzato su hardware non c’è gara.
MTU, frammentazione e UDP
Gli overlay consumano MTU. Se non si cura il PMTU discovery e MSS clamping si rischiano comportamenti strani. Il traffico UDP su internet nel 2026 è più stabile rispetto a cinque anni fa: le reti si sono adattate a QUIC e traffico gioco. Ma filtri locali esistono ancora. La pratica migliore: testare con app reali, non solo iperf.
Stabilità in caso di perdita pacchetti
Il percorso diretto mesh soffre meno le autostrade sovraccariche ma è più sensibile alla qualità dei provider. Hub-and-spoke sfrutta algoritmi SD-WAN avanzati: FEC, duplicazione pacchetti, jitter-buffer. Costano, ma salvano voce e video.
Sicurezza e Zero Trust: identità, policy e ispezione
Identità sopra le reti
Nel 2026 quasi ovunque l’autorizzazione passa da SSO, FIDO2 e policy condizionali. Le soluzioni mesh integrano bene tutto: accesso nodo non basato su IP ma su “chi sei” e “stato dispositivo”. Nell’hub-and-spoke si risolve con proxy, NAC, microsegmentazione e regole rigorose tra segmenti.
Ispezione, conformità e logging traffico
Se serve ispezionare tutto, hub-and-spoke è più comodo: tutto il traffico passa da NGFW, IDS/IPS, DLP. Nel mesh l’ispezione è puntuale: exit node per internet, proxy localizzati per app critiche, log a livello applicazioni. Serve progettazione architetturale, altrimenti si rischia di perdere "vie laterali".
Chiavi, rotazione e sicurezza crittografica
WireGuard e profili IPsec moderni garantiscono crittografia forte. Importante la rotazione chiavi, gestione certificati, custodia segreti e tracking dispositivi compromessi. Nel 2026 molte aziende stanno sperimentando schemi ibridi con algoritmi post-quantum nel piano di controllo e classici nel data-plane. Non si fa di corsa, ma ci si prepara.
Microsegmentazione e principio least privilege
La segmentazione grossolana è superata. Ora vince il livello micro: accesso non sottorete su sottorete, ma servizio a servizio e persona a servizio. Le soluzioni mesh lo fanno con ACL basate su identità, hub-and-spoke con policy NGFW, gruppi di sicurezza e tag. Risultato uguale: accesso minimo, osservabilità massima.
Casi d’uso: quando mesh, quando hub e quando ibrido
Lavoro remoto e sviluppo
Qui brilla il mesh. Sviluppatori, QA, SRE connettono laptop, agent build, self-hosted runner e ambienti senza complicazioni. Accesso pronto in minuti, ACL in stile GitOps, routing a posto. Se serve ispezione, si aggiunge exit node con controlli.
Sedi, ERP e uffici „pesanti”
Stampanti, VoIP, terminal server: mondo classico hub-and-spoke. Controllo centralizzato, backup canali e priorità voce/video. SD-WAN garantisce qualità, IPsec la crittografia, NGFW la policy. Team di rete soddisfatto, auditor sereno.
Multi-Cloud, B2B e reti partner
L’ibrido cloud-to-cloud ama il mesh: collega VPC, cluster Kubernetes, database e cache tra regioni senza lunghi rimbalzi. Ma le integrazioni esterne con partner puntano su policy e audit. Qui serve un hub dedicato per filtrare i collegamenti esterni e il mesh interno per i team.
IoT e produzione
Dipende dalla scala. Decine o centinaia di dispositivi mesh tramite ZeroTier o simili sopra 4G/5G funzionano bene. Per migliaia di dispositivi con regolamenti OT severi convengono gateway centralizzati, segmentazione e broker specializzati. Sì, accesso fisico e boot sicuro sono più importanti di mesh vs hub.
Come scegliere: checklist e regola semplice
Determina i pattern del traffico
Chi comunica con chi? Utente con app? App con app? Database con backup? Se prevalgono comunicazioni ad hoc tra nodi – mesh. Se l’80% del traffico esce da un perimetro – hub.
Requisiti di sicurezza e audit
Serve ispezione totale e logging? Vuoi report semplici per il regolatore? Vai con hub-and-spoke, NGFW, proxy e telemetria consolidata. Se l’audit è flessibile e compensi i rischi su app e identità – mesh con ispezione mirata va benissimo.
Team e budget
Hai specialisti di rete che amano BGP, IPsec e configurazioni complesse? Gli hub li apprezzeranno. Se team DevOps e SRE vogliono gestire accessi in modo dichiarativo e rapido, il mesh diventerà un favorito. I costi variano: mesh cloud spesso parte più economico, i classici costano hardware ma convengono su grandi velocità.
Regola semplice 70/30
Se sei indeciso, crea un ibrido: 70% del traffico passa dagli hub per il controllo, 30% dal mesh per flessibilità e automazione degli sviluppatori. Col tempo sposti l’equilibrio facilmente.
Topologie ibride: il meglio di entrambi i mondi
Mesh per east-west, hub per north-south
I servizi interni si scambiano dati via mesh per evitare gli hub. L’uscita internet e integrazioni esterne passano dagli hub con IDS/IPS e DLP attivi. Routing e DNS dividono i domini. Schema comune nelle aziende prodotto.
Nodi relay, exit node e proxy
Quando la connettività peer diretta fallisce, il mesh ricorre al relay. Pianifica la distribuzione geografica dei relay. Aggiungi exit node con proxy e anti-malware per i gruppi che necessitano di uscite protette. Scegli bene le regioni per evitare viaggi inutili attraverso oceani.
SD-WAN di base e overlay mesh
Ottima combinazione: SD-WAN crea un sottostante affidabile con SLA tra uffici e nodi cloud, sopra il mesh distribuisce connessioni rapide tra punti che richiedono flessibilità. Risultato: un “caos controllato” in senso positivo.
Consapevolezza del routing e BGP
A volte conviene annunciare rotte mesh nei domini controllati via BGP sugli hub. Così il “mondo” sa dove sono le tue reti private, e il mesh gestisce i peer specifici. Fondamentale non confondere gli annunci e evitare asimmetrie.
Casi e numeri: cosa vediamo nella pratica
Azienda prodotto distribuita
Team in Europa, Asia e America Latina. Gli sviluppatori lanciano container, CI/CD, test. Sono passati a mesh su WireGuard. Risultato: 25% in meno nei tempi di rilascio perché gli agent build scaricano artefatti più velocemente da nodi vicini. Sicurezza? ACL basate su identità, MFA, policy condizionali. Per internet un paio di exit node con ispezione. Costi? Meno spese per gateway centrali e onboarding semplificato.
Rete universitaria e laboratori
Laboratori sparsi nei campus. Prima hub-and-spoke con liste infinite di eccezioni. Ora ibrido: segmenti mesh locali tra lab e hub centrale per internet e integrazioni esterne. Gli scienziati sono soddisfatti: latenza diminuita, configurazioni più semplici. La squadra sicurezza mantiene controllo sui flussi critici.
Rete di sedi retail
Migliaia di negozi, casse, scanner, Wi-Fi ospiti. Rimasto hub-and-spoke con SD-WAN e NGFW. Motivo semplice: internet unico, casse critiche, audit severo. Mesh non avrebbe garantito ispezione centralizzata senza complessità. Risultato: affidabilità prima di tutto, latenza secondo piano.
IoT in produzione
Sensori, telecamere, controller. Usano mesh leggero per manutenzione e diagnostica, ma traffico industriale passa da gateway. Segmentazione rigida, logging completo. Così si collega veloce ai dispositivi senza mettere a rischio la rete tecnologica.
Pratica: ricette passo-passo e insidie
Avvio rapido con mesh
Passo 1: attiva SSO, MFA e policy base di postura. Passo 2: definisci tag dispositivi e gruppi. Passo 3: scrivi ACL per servizi, non sottoreti. Passo 4: riserva uno o due exit node con ispezione per gruppi con bisogno di internet. Passo 5: verifica MTU e MSS clamping. Passo 6: testa con app reali, non solo ping.
Avvio rapido con hub-and-spoke
Passo 1: scegli hub per regione con riserva. Passo 2: definisci zone di sicurezza e policy inter-zone. Passo 3: configura IPsec/DMVPN o SD-WAN per il traffico. Passo 4: abilita logging, esportazione su SIEM, alert. Passo 5: testa failover e degradazione. Passo 6: documenta tutto per non dipendere da pochi “guru”.
Insidie comuni
MTU e frammentazione sono classici. Problemi DNS causano bug strani. Routing asimmetrico è un incubo. E non sottovalutare il fattore umano. Dai ai team ruoli chiari e processi snelli per l’accesso. E non risparmiare sull’osservabilità: la telemetria è il tuo migliore alleato.
Osservabilità e SLO
Nel 2026 è normale misurare SLO di rete: RTT target, perdite, disponibilità del piano di controllo. Nel mesh aggiungi metriche di successo NAT traversal e quota traffico tramite relay. Nell’hub-and-spoke – carico hub, code, prestazioni crittografia e mancati IDS. L’osservabilità deve supportare gli obiettivi di business, non il contrario.
Trend 2025-2026: verso dove si va
Convergenza SASE, SD-WAN e mesh
I fornitori uniscono il meglio di ogni mondo: mesh flessibile al bordo, punti cloud per ispezione, policy basate su identità. Team ottengono semplicità, sicurezza e prevedibilità senza sacrificare la velocità dei progetti.
eBPF e accelerazione al bordo
Percorsi eBPF nel kernel, stack user-space, zero-copy: non c’è più nulla di esotico. Le reti mesh guadagnano su dispositivi client di massa, gli hub raccolgono vantaggi hardware. Alla fine meno overhead, più throughput.
QUIC ovunque e simpatia per UDP
Le reti si sono abituate a QUIC. Regole e middlebox più intelligenti. Per il mesh è un regalo: UDP passa più facilmente, fallback più raro. Ma teniamo sempre relay a portata, perché Murphy resta in agguato.
Identità e preparazione post-quantistica
Le aziende implementano rotazioni chiavi, hardware secure storage e attestazioni dispositivi. All’orizzonte scambi ibridi di chiavi e piloti “quantum-resistant”. Panico no, preparazione sì.
Conclusioni: matrice semplice per la scelta
Quando mesh
Se serve velocità, flessibilità, ambienti temporanei, multi-cloud east-west, IoT management, poca burocrazia. Gli indicatori chiave sono velocità delle feature e autonomia team.
Quando hub-and-spoke
Se servono controllo rigoroso, ispezione traffico, conformità, reti con molte sedi e prevedibilità. I KPI sono stabilità, audit e SLA per app critiche.
Quando ibrido
Quasi sempre. Suddividi il traffico per rischi e importanza. Dai agli sviluppatori “secondo stadio spaziale” nel mesh, ai sistemi critici hub potenti. Unisci tutto con osservabilità e processi chiari. Vedrai quanto migliora la vita.
FAQ
Si può avere ispezione mesh come in hub-and-spoke?
Sì, ma puntuale e architetturalmente: exit node, proxy, egress controllati. È un ibrido. L’ispezione totale “sempre e ovunque” è più naturale su hub-and-spoke.
Cosa è più veloce: WireGuard in mesh o IPsec sull’hub?
Dipende da dispositivo e percorso. Su laptop di sviluppatore la connessione peer diretta WireGuard è spesso più veloce. Su hardware potente con accelerazione IPsec può vincere, specialmente oltre il gigabit.
Se il NAT traversal fallisce, il mesh è inutile?
No. Ci sono nodi relay che mantengono la connessione pagando in latenza. Importante posizionare geograficamente i relay e monitorare la quota traffico che li usa.
DMVPN può dare un “quasi mesh”?
Sì, tunnel spoke-to-spoke via NHRP si avvicinano all’esperienza mesh, ma controllo e policy restano agli hub. È un buon compromesso per reti classiche.
Come combinare Zero Trust e hub-and-spoke?
Con accessi proxy, identità, NAC, segmentazione e policy applicative. Hub-and-spoke è trasporto e controllo, Zero Trust è filosofia dell’accesso. Si completano bene.
E i costi a lungo termine?
Il mesh spesso è più economico all’avvio e per team knowledge-work. Hub-and-spoke costa più in hardware e licenze, ma è prevedibile su grandi canali e settori regolamentati. Considera il TCO, non solo il costo mensile.
Qual è la strategia di migrazione più sicura?
Ibrida. Parti da team non critici in mesh, mantieni hub per il resto. Aggiungi osservabilità, gestisci incidenti e poi espandi. Non stravolgere tutto in una volta.
