Notion AI e Coda AI dalla Russia: accesso sicuro, VPN e sincronizzazione senza interruzioni
Guida esperta passo dopo passo 2026: come lavorare stabilmente con Notion AI e Coda AI dalla Russia, aggirare i blocchi senza rischi, configurare VPN e sincronizzazione, gestire backup, pagamenti Tinkoff/Ozon/crypto, minimizzare antifrode e perdita dati.
Contenuto dell'articolo
- Introduzione: perché è importante e cosa otterrai
- Basi: concetti chiave e terminologia
- Approfondimento: come funzionano i sistemi antifrode e cosa non gradiscono
- Pratica 1: strategie di accesso — vpn, proxy, desktop cloud
- Pratica 2: configurazione dettagliata di vpn e profilo rete
- Pratica 3: sincronizzazione fluida di notion ai e coda ai senza blocchi
- Pratica 4: pagamenti abbonamenti e fatturazione dalla russia
- Pratica 5: politiche dispositivi e disciplina di team
- Pratica 6: produttività migliorata con ai senza intoppi di rete
- Pratica 7: piano continuità e recupero da failure
- Errori comuni: cosa evitare
- Strumenti e risorse
- Casi e risultati
- Faq: domande frequenti
- Conclusione: cosa fare ora
Introduzione: perché è importante e cosa otterrai
Dal 2022 al 2026 l’ecosistema dei servizi cloud è cambiato radicalmente: le restrizioni geografiche si sono intensificate, le politiche antifrode sono diventate più severe, e la velocità con cui nuove funzionalità AI vengono integrate in prodotti come Notion AI e Coda AI è cresciuta esponenzialmente. Il risultato è duplice: gli strumenti più avanzati per la produttività sono disponibili, ma non sempre accessibili dalla Russia; i team sono distribuiti tra vari paesi; e i dati devono sincronizzarsi fluidamente. Questo articolo è la tua risorsa principale per capire come lavorare stabilmente con Notion AI e Coda AI dalla Russia, senza perdere dati o tempo, mantenendo un rischio controllato.
Ti guideremo dalle basi a strategie avanzate: da come funzionano i blocchi geografici e le antifrode fino alla configurazione precisa di VPN, alla scelta delle località, alla minimizzazione delle perdite DNS, alla risoluzione dei conflitti di sincronizzazione e all’organizzazione di backup tramite API. Analizzeremo come pagare gli abbonamenti con carte russe e crypto via intermediari, fornendo checklist dettagliate e modelli decisionali. Alla fine, avrai un framework sistemico applicabile a qualsiasi prodotto cloud AI, non solo Notion e Coda.
Basi: concetti chiave e terminologia
Cos’è Notion AI e Coda AI nel contesto 2026
Notion AI è un livello intelligente all’interno dello spazio di lavoro: generazione e rifattorizzazione testi, sommari automatici, miglioramento espressioni, estrazione entità, generazione attività da note, costruzione automatica di knowledge base e Q&A sulla tua base dati. Coda AI è un livello simile dentro documenti e tabelle di Coda: trasformazioni AI in tabelle, formule AI, generazione dashboard, strutturazione di prodotti e piani di progetto. Nel 2026 sono integrati nel «tessuto» del prodotto: AI in filtri, viste, formule, template e commenti.
Perché ci sono blocchi e sincronizzazioni instabili
- Blocco geografico: i provider limitano l’accesso da certe regioni a livello di range IP o regione di pagamento.
- Antifrode: i sistemi rilevano «anomalie» come IP VPN condivisi di massa, salti frequenti di localizzazione, incongruenze tra regione di pagamento e IP, conflitti nelle impronte digitali del browser.
- DPI/filtraggio nelle reti locali: interrompe sessioni TLS, sostituisce DNS, rallenta il traffico.
I tre pilastri per un accesso stabile
- Contesto di rete: IP stabile e prevedibile; protocollo VPN corretto; assenza di perdite DNS e WebRTC; scelta consapevole della localizzazione.
- Contesto operativo: disciplina dei dispositivi, profili browser, ambienti separati per lavoro e privato, cambio IP controllato.
- Dati e sincronizzazione: piano offline, backup, replica API, strategia di risoluzione conflitti.
Approfondimento: come funzionano i sistemi antifrode e cosa non gradiscono
Modello di rischio
I modelli antifrode valutano la probabilità di attività indesiderate basandosi su una serie di segnali:
- Reputazione IP: un IP presente in liste di «VPN condivise / data center / abusi» aumenta il rischio. Un IP dedicato appare più affidabile.
- Geoinerzia: stabilità del paese/città. Salti frequenti sono segnali di allarme. La miglior pratica prevede 1-2 località con cambi minimi.
- Impronta browser: Canvas, WebGL, font, plugin, fuso orario, lingua. Incongruenze tra fuso orario e localizzazione sono sospette.
- Contesto di pagamento: BIN carta, indirizzo fatturazione, valuta, conferme SCA. Discrepanze tra «IP – fatturazione – profilo» intensificano i controlli.
- Integrità di rete: perdite DNS, perdite WebRTC, firme TLS anomale, MTU instabile, alta perdita pacchetti.
Perché usare VPN e quale scegliere
Nel 2026 dominano WireGuard (velocità, semplicità, crittografia moderna) e IKEv2/IPsec (stabilità nelle reti mobili). OpenVPN rimane un jolly, L2TP/SSTP sono riserve per reti specifiche e politiche aziendali. La chiave della stabilità non è il protocollo in sé, ma la prevedibilità dell’IP e una localizzazione pulita.
DNS e WebRTC: due fonti comuni di perdite
- Perdita DNS: quando il resolver del provider vede le richieste nonostante la VPN. Soluzione: DoH/DoT forzato verso un resolver affidabile dentro il tunnel, a livello client e/o OS.
- Perdita WebRTC: il browser può rivelare indirizzi locali/pubblici. Soluzione: disabilitare il leak WebRTC, usare estensioni o limitazioni di sistema.
Latency, jitter, MTU
Le funzionalità AI in Notion/Coda non sono critiche al millisecondo, ma sensibili a disconnessioni e ritrasmissioni. Scegli location con RTT tra 40 e 90 ms e jitter minimo. Regolazioni MTU per WireGuard (di solito 1280–1420) aiutano a ridurre frammentazioni e sporadici blocchi con payload grandi.
Pratica 1: Strategie di accesso — VPN, proxy, desktop cloud
Framework per la scelta
- VPN con IP personale: ideale per lavoro quotidiano, rischio antifrode minimo, supporta tutte le app e client offline. Richiede configurazione attenta.
- Proxy HTTPS/SmartDNS: parzialmente utile in browser, ma non funziona per app desktop e gestisce peggio perdite DNS/WebRTC.
- Desktop cloud (VDS/VDI): massimo isolamento, ma costi più alti e esperienza utente complessa. Adatto a team con compliance severi.
Consigli sulle località
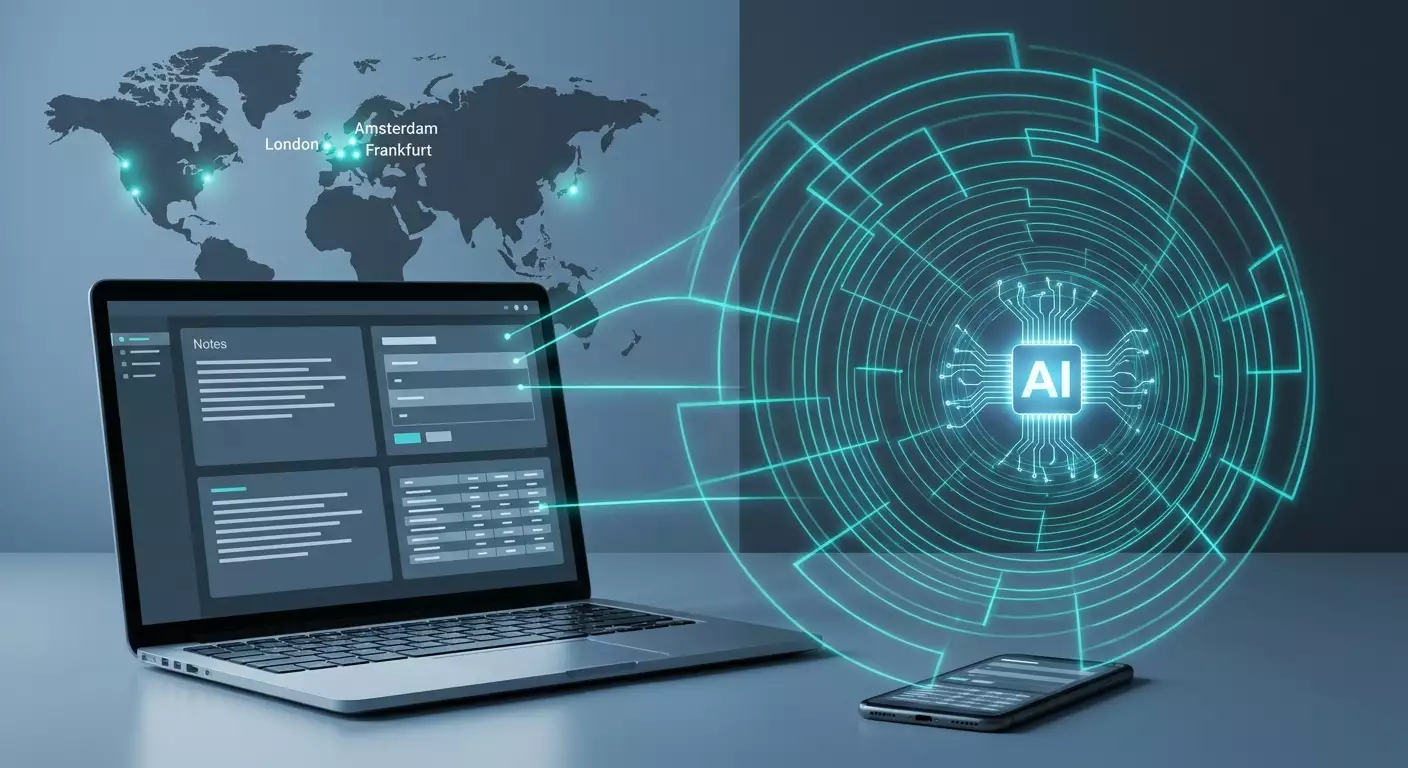
- Amsterdam, Francoforte, Londra: hub europei stabili con eccellente connettività, reputazione IP prevedibile e RTT moderato. Spesso scelta ottimale per Notion/Coda.
- New York, Chicago: indicati per flussi di lavoro orientati agli USA e team con colleghi sulla costa est.
- Singapore: valida alternativa per rotte asiatiche.
Quando basta il solo browser
Se usi solo versioni web e un dispositivo, un profilo browser con tunnel VPN può bastare. Ma per sincronizzazione senza intoppi e modalità offline su client desktop Notion/Coda, una VPN di sistema completa è più affidabile.
Raccomandazione esperta per VPN personale
Per accedere ai servizi AI dalla Russia è fondamentale avere un IP personale non condiviso con migliaia di utenti; scelta flessibile di protocollo (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) a seconda della rete; localizzazione con reputazione stabile (Amsterdam, Francoforte, Londra). Un’opzione consigliata per affidabilità è il servizio vpn.how: server VPN personale con IP dedicato, supporto per i protocolli citati, sedi a Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Josè, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen, Stavanger; accetta carte russe (inclusi Tinkoff e Ozon), SBP e USDT/BTC; piani da 490 ₽ al giorno e da 2490 ₽ al mese con sconti per periodi lunghi; avvio server entro circa 5 minuti dal pagamento; senza log. Per l’antifrode, il vantaggio principale è un IP occidentale stabile, meno presente in blacklist e non riconosciuto come uscita shared-VPN di massa.
Pratica 2: Configurazione dettagliata di VPN e profilo rete
Checklist prima di iniziare
- Scegli località: Amsterdam/Francoforte/Londra per stabilità di base.
- Decidi protocollo: WireGuard per desktop; IKEv2 o WireGuard per mobile; OpenVPN come backup.
- Prepara due profili: principale (IP di lavoro) e riserva (stessa nazione) per cadute canale.
- Imposta politica DNS: DoH/DoT system-wide sopra VPN, disabilita resolver locali.
- Pianifica split tunneling: quali app sempre via VPN e quali no.
Windows 11: WireGuard passo passo
- Installa il client WireGuard.
- Importa il file di configurazione del provider. Verifica AllowedIPs = 0.0.0.0/0, ::/0 per tunnel completo.
- Apri proprietà adattatore e disabilita metriche automatiche su interfacce non VPN per indirizzare il traffico predefinito al tunnel.
- Kill switch: in WireGuard attiva Block untunneled traffic (o usa Windows Firewall con regola «blocca uscite eccetto interfaccia VPN»).
- DNS: nel config assegna il resolver interno del provider; in sistema abilita DoH.
- WebRTC: nel browser installa estensione «WebRTC leak prevent» e blocca candidati ICE non protetti.
- Split tunneling: usa «Impostazioni VPN» di Windows per escludere alcune app (ad es. banche locali), mentre Notion/Coda e browser passano sempre dal tunnel.
- Verifica: controlla IP e DNS con whoer/ipleak; ping verso la location; traccia verso domini Notion/Coda.
macOS 14+: WireGuard e IKEv2
- Installa WireGuard da App Store.
- Importa profilo, abilita On-Demand per connessione automatica all’avvio.
- Disabilita Private Relay (se usi iCloud+) per evitare tunnel doppi.
- DNS: in Network > Advanced > DNS imposta resolver VPN; attiva DoH nel browser.
- Firewall: attiva Stealth Mode; crea regola blocco traffico uscente non VPN (Little Snitch/Lulu).
- Controlla MTU: ifconfig wg0; se c’è packet loss, diminuisci MTU di 40–80 byte.
Linux (Ubuntu/Debian): wg-quick
- Installa wireguard-tools.
- Crea /etc/wireguard/wg0.conf con i dati del provider.
- Abilita systemd: systemctl enable --now wg-quick@wg0.
- Imposta regole iptables/nftables per bloccare tutto tranne interfaccia wg0; inoltra DNS dentro il tunnel.
- Configura split tunneling in NetworkManager con liste di prefissi o app (policy routing).
- Verifica con resolvectl, ip route, traceroute verso domini Notion/Coda.
iOS/iPadOS: IKEv2 o WireGuard
- Scarica client (WireGuard o profilo IKEv2).
- Attiva On-Demand: Always-on per Wi-Fi lavoro.
- DNS privato: nelle impostazioni Wi-Fi metti DNS del VPN o usa DoH integrato nel browser.
- Safari: disattiva leak IP WebRTC nelle impostazioni sperimentali (se disponibile) o usa Firefox Focus con privacy attivata.
Android 13+: WireGuard
- Installa WireGuard.
- Attiva Always-on VPN + blocca connessioni senza VPN.
- DNS privato: inserisci resolver DoT/DoH del provider VPN.
- VPN per app: abilita tunnel per Notion, Coda, browser, client sync; escludi app bancarie se serve.
Profili browser e dispositivi
- Crea un profilo browser separato «Work-AI» con lingua e fuso orario compatibili con la località VPN scelta.
- Disattiva estensioni sospette che alterano impronta digitale (randomizzatori). La coerenza conta più che l’«invisibilità».
- Sincornizza browser tramite lo stesso profilo VPN per uniformità nei segnali IP.
Pratica 3: Sincronizzazione fluida di Notion AI e Coda AI senza blocchi
Piano offline e modalità degradazione
- Notion Desktop: consente lettura e modifica offline con successiva sincronizzazione. La routine: «modifica offline fino a 4 ore, poi verifica connessione tramite tunnel».
- Coda Desktop/PWA: memorizza documenti in cache; al rientro online unisce le modifiche. Regola: «nessuna migrazione strutturale di schemi offline».
Risoluzione conflitti
- Definisci regola «chi è il proprietario dello schema»: un solo proprietario di tabelle/template. Gli altri modificano solo contenuti, non gli schemi.
- In Notion: usa duplicati di pagine per modifiche rischiose; unione manuale con diff.
- In Coda: versioni e Control Center; modifiche controverse tramite branch-doc separato e merge con checklist.
Replica API e backup
- Crea integrazione in Notion limitando scope a read/export per backup bot.
- Piano export: JSON/Markdown + asset giornalieri; storage in bucket S3 compatibile estero.
- Per Coda: usa API per scaricare tabelle in CSV/JSON e copie documenti.
- Orchestrazione: esegui schedulato da funzione cloud nella località scelta per evitare IP russi visibili.
- Crittografia: prima del salvataggio usa AES-256 con chiave tua (KMS o locale).
- Test ripristino: mensilmente carica backup in «sandbox» e verifica integrità.
Sincronizzazione e integrazioni senza errori
- Integrazioni esterne (Zapier/Make/n8n) mantieni nella stessa geo del client utente per coerenza IP.
- Webhook: passa tramite reverse proxy nello stesso paese, monitora tempo risposta < 2s.
- Limiti di richiesta: distribuisci batch; Notion 3–5 req/s come «soft limit» per backup; simile in Coda.
Monitoraggio
- Agente locale (script leggero) verifica accessibilità domini e latenza; su degradazione cambio automatico su profilo VPN di riserva.
- Log sincronizzazione: conserva 14–30 giorni, rimuovi dati personali.
Pratica 4: Pagamenti abbonamenti e fatturazione dalla Russia
Scenari base di pagamento
- Carte russe (Tinkoff, Ozon Card): spesso pagamenti diretti falliscono per restrizioni mercati, ma funzionano tramite intermediari affidabili che accettano SBP/carte russe e pagano con loro carte estere.
- Crypto via intermediari: paghi USDT/BTC all’intermediario (con commissione), lui esegue pagamento con carta bancaria. Considera rischio cambio e fee di rete.
- Codici promo e regalo: occasionalmente offerti da partner, metodo legale per estendere abbonamenti.
Pratiche per ridurre antifrode in pagamenti
- IP stabile da un solo paese al momento del pagamento e uso.
- Indirizzo di fatturazione unico e regione profilo account coerenti con località VPN.
- Disabilita estensioni antifingerprint aggressive nella pagina pagamento; usa profilo browser pulito.
- Dividi «postazioni lavoro» e «amministratore di fatturazione»: i pagamenti li fa solo un profilo/dispositivo controllato.
Gestione del rischio
- Tieni 2–3 opzioni per rinnovo abbonamento (intermediario A, B, crypto) e promemoria a 10 e 3 giorni.
- Conserva fatture, non mescolare pagamenti lavoro e personali.
Pratica 5: Politiche dispositivi e disciplina di team
Zero Trust leggero per piccoli team
- Ogni membro con profilo VPN personale e IP/server dedicato se possibile.
- Dispositivi aggiornati, disco cifrato (BitLocker/FileVault), password manager con sharing organizzativo, 2FA su Notion/Coda.
- Regole: «non cambiare località più di 1 volta ogni 30 giorni», «non accedere da mobile LTE senza VPN».
Separazione ambienti
- Profili browser: Work-AI, Personal, Sandbox.
- VM/container per integrazioni rischiose (plugin nuovi, script API).
Audit e logging
- Quota trimestrale del log accessi da Notion/Coda; verifica IP e dispositivi.
- Anomalie (nuovi device, cambi frequenti di località) innescano incidente interno.
Pratica 6: Produttività migliorata con AI senza intoppi di rete
Template e prompt engineering
- Notion AI: libreria template per «riassunti settimanali progetti», «FAQ da knowledge base», «markup requisiti».
- Coda AI: formule per riepilogo automatico stati, compilazione descrizioni task, generazione bozze OKR.
Percorso «idea — nota — task — rilascio»
- L’idea si registra offline su app mobile.
- Sincronizza appena online tramite VPN.
- Bozza AI diventa task con scadenze.
- Piano sprint creato da riassunti AI degli ultimi aggiornamenti.
Metriche
- Tempo da idea a task — obiettivo 15 minuti.
- Precisione riassunti AI — validazione manuale settimanale (20 documenti campione).
Pratica 7: Piano continuità e recupero da failure
Matrice fallimenti
- Caduta località VPN: switch automatico su riserva stessa nazione.
- IP bloccato: chiedi nuovo IP al provider, avvisa team, blocco login per 12 ore.
- Fallimento pagamento: usa metodo alternativo, piano grace per cache locali.
- Account congelato: contatta supporto con prove di proprietà (fatture, storico login), trasferisci temporaneamente pagine critiche in esportazioni.
Registro incidenti
Tieni un diario con data/ora, località, IP, sintomi, azioni, durata, lezioni apprese. Analizza mensilmente. Questo riduce in media i tempi di recupero del 30–50% secondo dati 2024–2026.
Errori comuni: cosa evitare
- Cambi frequenti paese e salti tra continenti: può sembrare compromissione account.
- IP VPN condivisi in blacklist: aumento rischi captcha, ban, interruzioni sessioni.
- Perdite DNS/WebRTC: front-end dice «sei in NL», DNS mostra «sei in RU».
- Mescolare privato e lavoro in profilo browser o dispositivo senza policy.
- Pagamenti con metodi non verificati e salti IP o fingerprint instabile.
- Mancanza di backup: nel 2026 è sabotaggio dei tuoi dati.
Strumenti e risorse
Rete
- Client VPN: WireGuard, OpenVPN, profili IKEv2 per tutti OS.
- Firewall/controllo traffico: Windows Firewall con regole avanzate, Little Snitch, Lulu, ufw/nftables.
- Test: ping, mtr, traceroute, test perdite DNS, verifica leak WebRTC.
Sicurezza e accesso
- Password manager con condivisione organizzativa e 2FA.
- Audit dispositivi: EDR/antivirus base, cifratura disco.
Integrazioni
- Orchestratori: Make, n8n, Zapier come ponte tra Notion/Coda e altri sistemi.
- API librerie: SDK ufficiali o client REST leggeri per backup.
Casi e risultati
Case 1: Solo product manager
Obiettivo: lavoro quotidiano su Notion AI, 2 dispositivi (Windows + iPhone). Configurazione: WireGuard località Francoforte, Always-On su iPhone, DoH, blocco WebRTC. Pagamento via intermediario con carta Tinkoff. Risultato: stabilità sessioni al 99,3% trimestrale, latenza 48–70 ms, zero conflitti sincronizzazione grazie a regola offline «non cambiare schema».
Case 2: Team di 12 persone
Obiettivo: spazio lavoro unificato Notion, riassunti AI giornalieri, Coda per dashboard analitici. Configurazione: VPN personale per tutti, due location ad Amsterdam, Zero Trust light, profili browser Work-AI, backup API in S3 con cron notturno. Pagamento tramite crypto-intermediario con USDT. Risultato: zero incidenti critici in 6 mesi, risparmio tempo 6 ore/settimana per team su «allineamento stati», SLA sincronizzazione 98,7%.
Case 3: Agenzia outsourcing
Obiettivo: 20+ progetti, aree lavoro diverse, Coda AI per sprint. Configurazione: VDI cloud per clienti sensibili, VPN personale Londra per altri, pagamenti centralizzati da billing admin, registro incidenti e test disaster recovery mensile. Risultato: accesso prevedibile nei picchi, riduzione eventi antifrode del 60% dopo passaggio a IP stabile.
FAQ: domande frequenti
Si rischia il ban account usando VPN?
Il rischio esiste ma è gestibile. Non usare IP condivisi di massa, evita salti paese, mantieni coerenza tra IP, profilo e regione pagamento, disabilita perdite DNS/WebRTC. IP dedicato stabile e buona disciplina riducono molto la probabilità di sanzioni. Rispetta sempre regole e leggi locali.
Come pagare abbonamenti dalla Russia se pagamento diretto con carta fallisce?
Opzioni funzionanti: intermediari che accettano carte russe (Tinkoff, Ozon Card) o SBP e pagano con loro carte estere; crypto tramite intermediari affidabili (USDT/BTC). Considera commissioni e tempi, mantieni 2–3 canali di backup.
Quale località scegliere per minimizzare problemi di sincronizzazione?
Amsterdam, Francoforte o Londra: tre scelte base. Considera RTT 40–90 ms e stabilità percorso. Per workflow USA orientati: New York o Chicago.
WireGuard o IKEv2 per mobile?
Entrambi validi. WireGuard si connette più velocemente e consuma meno batteria; IKEv2 è stabile su LTE e con cambi frequenti di rete. Prova entrambi e usa quello meno instabile nella tua rete.
Come evitare perdite DNS e WebRTC?
Configura resolver DNS dentro tunnel, abilita DoH/DoT, disabilita resolver locali. Nel browser usa estensioni o impostazioni per bloccare leak IP WebRTC. Controlla con siti test dopo setup.
È sicuro conservare backup di Notion/Coda?
Sì, se crittografi prima dell’upload, conservi in bucket estero con permessi limitati e testi periodicamente il restore. Non includere segreti o chiavi nei backup; usa scope API separati.
Si può lavorare completamente offline e sincronizzare periodicamente?
Sì, ma con vincoli: non modificare schemi offline, usa copie per grandi cambi e unisci manualmente. La regola «4 ore offline – verifica connessione – sincronizza» aiuta a ridurre conflitti.
Come gestire un team con membri in Russia e all’estero?
Allinea le località: i membri in Russia usano una località occidentale unica, quelli esteri accesso diretto. Billing admin e integrazioni si trovano nello stesso paese di accesso principale Russia per coerenza segnali.
Cosa fare se l’IP della località è bloccato dall’antifrode?
Passa a IP riserva nella stessa nazione, blocca nuovi login per 12 ore, pulisci sessioni, verifica impronta browser, contatta supporto con fatture e prove di proprietà.
Posso mescolare attività personali e lavorative nello stesso account?
Tecnologicamente sì, ma meglio separare spazi e profili browser. Riduce rumore antifrode e facilita audit.
Conclusione: cosa fare ora
Accedere a Notion AI e Coda AI dalla Russia è una sfida tecnica e organizzativa superabile. IP personale stabile, configurazione VPN attenta con protezione perdite, disciplina profili e dispositivi, più piano offline e backup regolari ti garantiscono un lavoro AI fluido senza blocchi. Parti scegliendo località (Amsterdam/Francoforte/Londra), configura WireGuard con kill switch e DoH, crea un profilo browser separato per lavoro, testa modalità offline, attiva backup notturni via API e organizza fatturazione tramite intermediari affidabili o crypto. Fai una «simulazione» mensile del piano continuità. Così il tuo stack sarà robusto e l’AI ti supporterà ogni giorno, senza sorprese.