Panoramica dei diversi tipi e approcci per implementare SSO
Scegli l’approccio giusto per SSO e pianifica l’implementazione: cookie/sessioni, token (JWT, OAuth), SAML; obiettivi, ambiti di utilizzo, vantaggi e limiti.
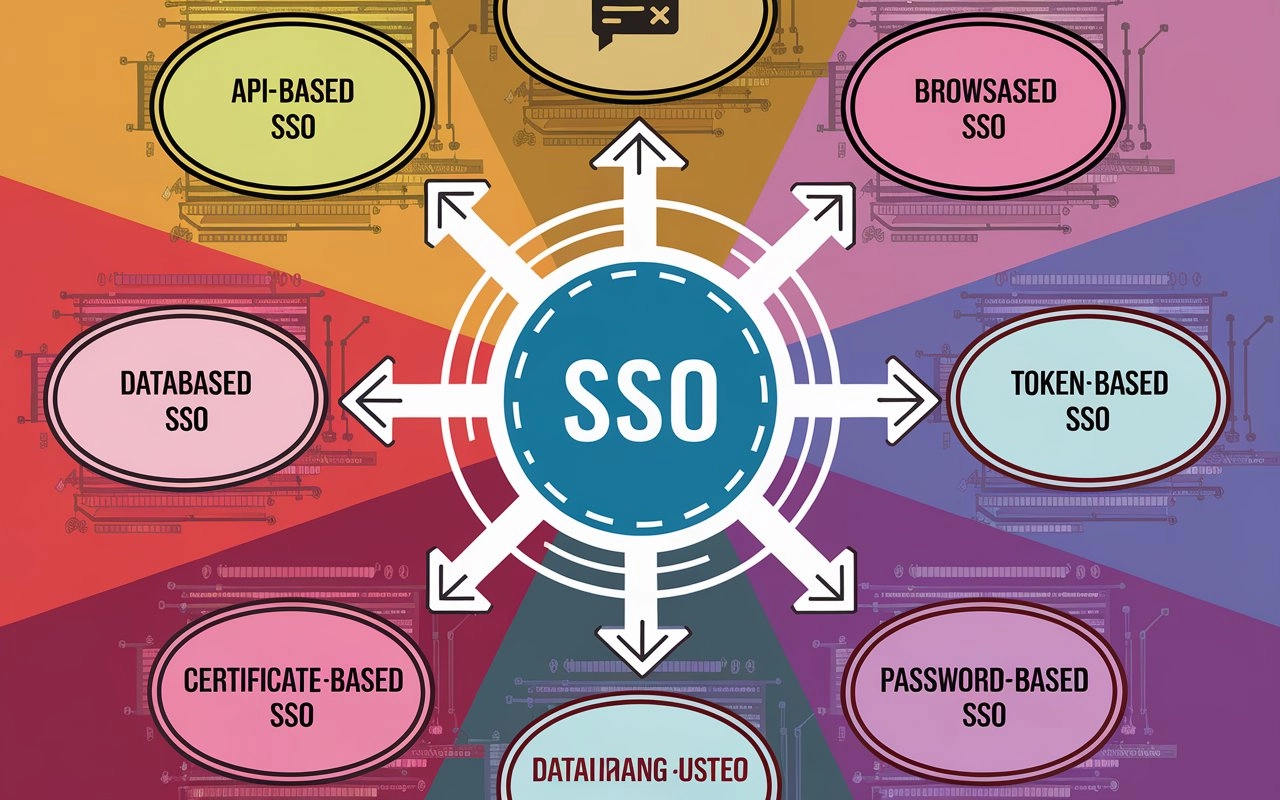
Il Single Sign-On (SSO) è un metodo che permette agli utenti di autenticarsi contemporaneamente su più applicazioni e sistemi. Questo approccio semplifica il controllo degli accessi e migliora l’esperienza degli utenti finali. Tuttavia, implementare l’SSO richiede un’analisi attenta e una pianificazione accurata.
Tipologie di SSO: obiettivi, approcci e processo di implementazione
A seconda del tipo di implementazione del single sign-on, cambiano anche gli obiettivi finali di questa tecnologia:
- Basato su cookie e sessioni. Permette di mantenere una sessione utente unificata durante l’uso di diversi servizi. Questa soluzione è comune nelle applicazioni web dove è fondamentale mantenere la sessione attiva. In questo tipo di SSO, i cookie vengono creati e conservati nel browser dopo l'autenticazione riuscita dell’utente. Ad ogni nuova richiesta a diverse applicazioni dentro lo stesso dominio, i cookie sono usati per verificare l’identità dell’utente. Vantaggi: facilità di implementazione e uso nelle applicazioni web. Svantaggi: limitato solo alle applicazioni web e possibili problemi di sicurezza.
- Basato su token (JWT, OAuth). Garantisce un trasferimento sicuro delle informazioni di autenticazione tra servizi. Viene utilizzato in app mobili e web ad alto livello di sicurezza. I token vengono creati solo dopo un’identificazione avvenuta con successo e vengono trasportati tra client e server per verificare l’autenticità. JWT (JSON Web Tokens) è spesso usato insieme a OAuth per generare token sicuri. Vantaggi: elevata sicurezza e flessibilità d’uso. Svantaggi: complessità di implementazione e necessità di una gestione affidabile della conservazione e trasmissione dei token.
- SAML (Security Assertion Markup Language). Offre uno strumento per lo scambio di informazioni di identificazione e autorizzazione tra servizi. È utilizzato in applicazioni aziendali e servizi che necessitano di integrazione affidabile. SAML è un protocollo per la trasmissione di dati di autenticazione e autorizzazione tra due parti: un identity provider e un service provider. I dati sono trasmessi in formato XML. Vantaggi: integrazione robusta e sicurezza. Svantaggi: configurazione relativamente complessa e necessità che tutti i sistemi coinvolti supportino lo standard SAML.
Approcci e processo di implementazione dell’SSO
L’implementazione dell’SSO può essere centralizzata o decentralizzata:
- Autenticazione centralizzata. Tutte le richieste di autenticazione sono gestite da un unico server centrale. Il vantaggio di questo approccio è un punto di controllo e monitoraggio unico. È più semplice gestire gli accessi e le policy di sicurezza. Lo svantaggio principale è il potenziale collo di bottiglia in sistemi più grandi. Se il server centrale si blocca, l’intero sistema SSO diventa inutilizzabile. È utilizzato in sistemi aziendali come Microsoft Active Directory, dove tutte le autenticazioni avvengono tramite un server unico.
- Autenticazione decentralizzata. Ogni applicazione autentica gli utenti autonomamente ma utilizza token o certificati condivisi. Tra i vantaggi: maggiore robustezza contro guasti. Ogni app continua a funzionare indipendentemente dalle altre. Svantaggi: gestione complessa di chiavi e certificati. Maggior rischio di errori di configurazione e incompatibilità. È comune nelle architetture a microservizi, dove ogni applicazione ha un proprio sistema di autenticazione ma utilizza meccanismi comuni per l’emissione dei token.
Il percorso di implementazione dell’SSO dovrebbe includere i seguenti punti chiave:
- Valutazione di esigenze e rischi. Effettua una verifica dei sistemi attuali e identifica quali possono essere integrati in un sistema SSO. Valuta i rischi e sviluppa strategie per mitigarli. Una chiara comprensione di obiettivi e rischi aiuta a evitare problemi inaspettati. Interviste con utenti e amministratori, insieme all’analisi dell’architettura di sicurezza attuale, supportano questa fase iniziale.
- Scelta della tecnologia giusta. Basati sulle caratteristiche delle tue app e sui requisiti di sicurezza per selezionare la tecnologia SSO più adatta. Confronta diverse soluzioni in base a funzionalità, costi e complessità di implementazione. La scelta ottimale garantisce la migliore integrazione riducendo i rischi. Per questo, svolgi test pilota e consulta esperti di sicurezza.
- Testing e progetto pilota. Avvia un progetto pilota per scoprire eventuali problemi e valutare l’efficacia della soluzione scelta. Assicurati di testare su più piattaforme e con diversi utenti. Individuare e risolvere problemi precocemente riduce il rischio di fallimenti. Definisci scenari di test e conduci test di carico.
- Formazione e supporto agli utenti. Assicura una formazione adeguata per utenti finali e staff tecnico. Prepara documentazioni e materiali didattici. Per un’implementazione di successo, organizza corsi, crea video tutorial e guide di riferimento.
- Monitoraggio e gestione. Tieni sotto controllo il funzionamento del sistema SSO aggiornandolo in base a nuove minacce e requisiti. Implementa strumenti di monitoraggio e reportistica per analizzare l’andamento del sistema. Usa sistemi SIEM (Security Information and Event Management), e programma verifiche e audit regolari.
Server VPN personale e SSO
Un server VPN personale è un elemento chiave nell’architettura SSO, offrendo un livello aggiuntivo di sicurezza. La VPN protegge i dati trasmessi tra l’utente e il server SSO, prevenendo attacchi e intercettazioni. Integrare un server VPN personale con SSO permette alle aziende di aumentare la protezione dei processi di autenticazione, garantendo un accesso più sicuro alle risorse aziendali.
Su VPN.how puoi acquistare un server VPN personale e trovare informazioni approfondite su diversi servizi VPN. Quando prendi una decisione, è fondamentale considerare sicurezza e privacy, che oggi sono priorità assolute.