Segmentazione di rete tramite VPN nel 2026: microsegmentazione, VLAN vs VPN e rigorosa isolazione delle infrastrutture critiche
Guida approfondita alla segmentazione di rete tramite VPN: confronto tra VLAN e VPN, microsegmentazione, Zero Trust, ZTNA e SDP, isolamento delle infrastrutture critiche (OT, ICS), tendenze 2026, schemi pratici, checklist e casi reali.
Contenuto dell'articolo
- Perché nel 2026 abbiamo bisogno della segmentazione tramite vpn
- Vlan vs vpn: cosa, quando e per chi
- Microsegmentazione e zero trust: il nuovo tessuto della sicurezza
- Progettare la segmentazione tramite vpn: pattern collaudati
- Isolamento delle infrastrutture critiche e ot: errori fatali
- Strumenti e tecnologie 2026: cosa scegliere
- Architetture e casi: dall’ufficio al cloud e ai contractor
- Gestione operativa: osservabilità, test e policy as code
- Performance e user experience: senza compromessi
- Sicurezza applicativa: la rete non risolve tutto
- Piano di implementazione: da dove iniziare e dove non cadere
- Faq: risposte rapide e precise
Perché nel 2026 abbiamo bisogno della segmentazione tramite VPN
Perché i confini tradizionali non reggono più
Eravamo abituati a pensare al perimetro come a una fortezza. Ma basta guardarsi intorno: cloud, lavoro da remoto, IoT, OT e SaaS si sono fusi in un organismo vivo e dinamico. Il traffico fluisce in centinaia di direzioni, gli utenti lavorano da caffetterie e i dati critici si scambiano tra regioni e provider. In questo scenario, il modello classico di "una grande rete dietro un grande firewall" non è più sufficiente. Lo vediamo ogni giorno. Basta che un account venga compromesso e l’attaccante tenta di avanzare lateralmente. Il perimetro si è rivelato più bucato di un formaggio svizzero. Non per drammi, è la realtà.
Cosa funziona davvero? La segmentazione. Non solo divide la rete in domini logici, ma blocca il movimento laterale, trasformando ogni tratto di rete in un "appartamento scomodo per un hacker". Aggiungi la VPN come "corridoio" cifrato e gestito tra i segmenti e ottieni una topologia flessibile e sicura. Nel 2026 questa combinazione è uno standard de-facto: microsegmenti, Zero Trust, ZTNA, SDP e tunnel VPN leggeri e mirati. Flessibile, trasparente, prevedibile.
VPN come collante tra segmenti: connettività gestita invece del roaming libero
Invece di una rete piatta, costruiamo una serie di percorsi mirati. Vuoi passare dal segmento dev al database staging? Bene, ma solo attraverso un tunnel autenticato, con la porta corretta, identità verificata e solo per la durata dell’attività. La VPN non è più una "strada per ogni occasione", ma diventa il tessuto delle policy: cripta, marca, limita, registra. In questo senso "segmentazione tramite VPN" suona come una tautologia, ma è così che tagliamo le connessioni spontanee. Nessuno percorso in più. E se domani sposti un’infrastruttura in un altro cloud, tunnel e segmenti migrano con le policy quasi senza attriti.
Il guadagno critico è nelle capacità di osservazione e controllo. Non chiudiamo tutto il traffico in una scatola nera, ma lo distribuiamo su percorsi prevedibili. I log sono più chiari, gli alert più precisi. Se qualcosa cala, vediamo esattamente quale tunnel, quale policy, quale segmento. Il tempo di reazione si riduce, così come il rischio di cadute a cascata. Bonus: la sicurezza parla il linguaggio del business. "Questo tunnel protegge il gateway di pagamento, SLA 99,95%". Suona convincente, vero?
La paura classica: la VPN rallenta
Un timore giusto. Storicamente, IPsec e OpenVPN potevano causare rallentamenti significativi. Oggi però abbiamo WireGuard, accelerazioni a livello kernel, cifrari con istruzioni hardware, trasporto QUIC e posizionamento intelligente dei punti di presenza. Secondo report di settore 2025-2026, aziende che implementano VPN moderne con topologia mesh e routing dinamico hanno ridotto gli overhead al 5-10%, talvolta meno. Se la segmentazione è ben progettata, non si perde performance. Anzi, grazie a policy chiare e minor dominio broadcast, guadagniamo in stabilità e prevedibilità delle latenze.
VLAN vs VPN: cosa, quando e per chi
La forza delle VLAN: velocità, semplicità, trasparenza L2
La VLAN è il vecchio e affidabile martello. È veloce, spesso accelerata hardware e gestibile da switch. Se hai un singolo campus, una buona fibra e devi semplicemente separare dipartimenti o toolchain, la VLAN è perfetta. Applichi policy, configuri ACL, attivi DHCP snooping, Dynamic ARP Inspection e tagli molti rischi. Il routing tra VLAN può essere rigidamente controllato a livello L3, minimizzando la superficie d’attacco. Se serve una “sandbox” veloce, la VLAN si alza in pochi minuti.
Ma le VLAN hanno limiti. Sono legate ai domini L2/L3, distribuire su WAN porta complessità e overhead (VxLAN, EVPN, costi aggiuntivi). In multicloud e sedi distribuite le VLAN diventano una gestione complicata e difficile da coordinare, soprattutto con team sparsi senza un “centro di controllo” unico. Abbiamo visto organizzazioni impiegare settimane per estendere un segmento su 3 provider diversi. Tempo e nervi sprecati.
Dove vince la VPN: flessibilità e connettività sicura oltre i confini
La VPN lavora sopra IP e non si preoccupa di L2. Vuoi collegare cloud e segmento di fabbrica? Nessun problema. Accesso temporaneo a un subnet per contractor? Fatto. Con i protocolli moderni (WireGuard, IKEv2/IPsec, TLS/QUIC) non solo criptiamo il traffico, ma ci affidiamo alle identità di dispositivi e utenti. Così costruiamo canali mirati, che non propagano broadcast e non trascinano "l’ingombrante corredo" del livello 2. Per aziende distribuite è una rivelazione: un solo template di policy, pochi punti di presenza e il tunnel vive dove serve al business.
Un altro plus è l’osservabilità. Il tunnel è un’entità misurabile, alertabile, scalabile e agibile in 10-15 secondi. Gestiamo i rischi in scatole controllabili. Con le VLAN è difficile ottenere una flessibilità simile. La combinazione “VLAN nel campus, VPN ai confini e tra domini” è praticamente lo standard d’oro del 2026. Il meglio di entrambi i mondi.
Modello ibrido: VLAN e VPN con microsegmentazione
In azienda raramente è "o-o". Vediamo ibridi: VLAN per pulizia e larghezza locale, VPN per connettività intersegmenti e tra siti, più microsegmentazione basata su identità. Scalabile bene: aggiungi un nuovo reparto, ha VLAN, ACL L3 e VPN gestite per i servizi necessari. Aggiorni un cloud region, applichi le stesse policy a livello SD-WAN/SASE o ZTNA.
Non teoria: un caso pratico di un’industria con 40+ sedi ha ridotto il time-to-onboard da 6 settimane a 5 giorni grazie a template VPN, profili VLAN preconfigurati e PKI automatizzato. Qualche intoppo, sì, ma vincere sul tempo di mercato è reale, e nel 2026 il business non aspetta.
Microsegmentazione e Zero Trust: il nuovo tessuto della sicurezza
L’identità conta più dell’IP: da reti a entità
La microsegmentazione ripensa il concetto di segmento. Non più “questa subnet”, ma “questo servizio”, “questa persona”, “questo processo”. L’identità batte l’IP. L’accesso si lega al contesto: chi sei, da dove arrivi, quanto affidabile è il tuo device, MFA attivo, passa posture check. Poi si apre uno spazio di accesso stretto proprio sul necessario. Non una torcia, ma un laser. Qui la VPN è trasporto, ma la regola la definisce lo strato di identità — ZTNA/SDP, a volte eBPF sugli host, altre volte service-mesh su Kubernetes.
Il risultato? Il movimento laterale diventa molto costoso per l’attaccante. Anche se ha un account, senza contesto e conferma del dispositivo ottiene nulle o minime credenziali. Ogni tentativo è evento visibile a SIEM e analisti comportamentali. Accendiamo un faro nella stanza buia: all’attaccante dispiace, a noi tranquillizza.
ZTNA e SDP contro i vecchi VPN “per tutta l’azienda”
Il VPN “pesante” dà accesso a grossi segmenti. Nel 2026 è un set regalo per movimenti laterali. ZTNA/SDP rivoluziona: l’accesso non è alla rete, ma all’applicazione. Il client apre tunnel cifrato al broker, che verifica contesto e consente traffico solo verso il servizio desiderato. Vuoi Jira? Solo Jira. Vuoi DB? Solo proxy controllato e client approvato. Nessuna scansione della rete interna, perché per l’utente la rete semplicemente “non esiste”.
Così nasce un compromesso molto pratico: ZTNA/SDP per utenti e contractor esterni, VPN site-to-site per servizi e integrazioni tra segmenti, microsegmentazione host-level (eBPF, firewall host, mTLS) per comunicazioni di servizio. Controllo stratificato. Per bucare il sistema serve spezzare identità, broker, policy host e trama di rete. Costoso e rumoroso.
Stack tecnologico della microsegmentazione
Nel 2026 spopolano combinazioni: agenti eBPF per filtrare traffico host, mTLS per encrypt servizio-servizio, service mesh (istio/consul) per policy L7, ZTNA/SDP per user-to-app, WireGuard/IPsec per site-to-site. Policy descritte come codice, testate prima del rollout. E non è esagerazione: “policy as code” riduce incidenti da errore umano di 2-3 volte, secondo osservazioni reali in grandi trasformazioni. Definiamo intenti, simuliamo, confrontiamo diff. Deploy senza sorprese.
Tocco finale: integrazione con IAM. Ruoli, attributi, gruppi, membri team. Tutto alimenta la policy d’accesso. Ruolo cambia, accesso evolve. Contractor esce, tunnel e token cadono automaticamente. Bellezza di cose semplici.
Progettare la segmentazione tramite VPN: pattern collaudati
Pattern 1. Stella con broker di accesso e tunnel stretti
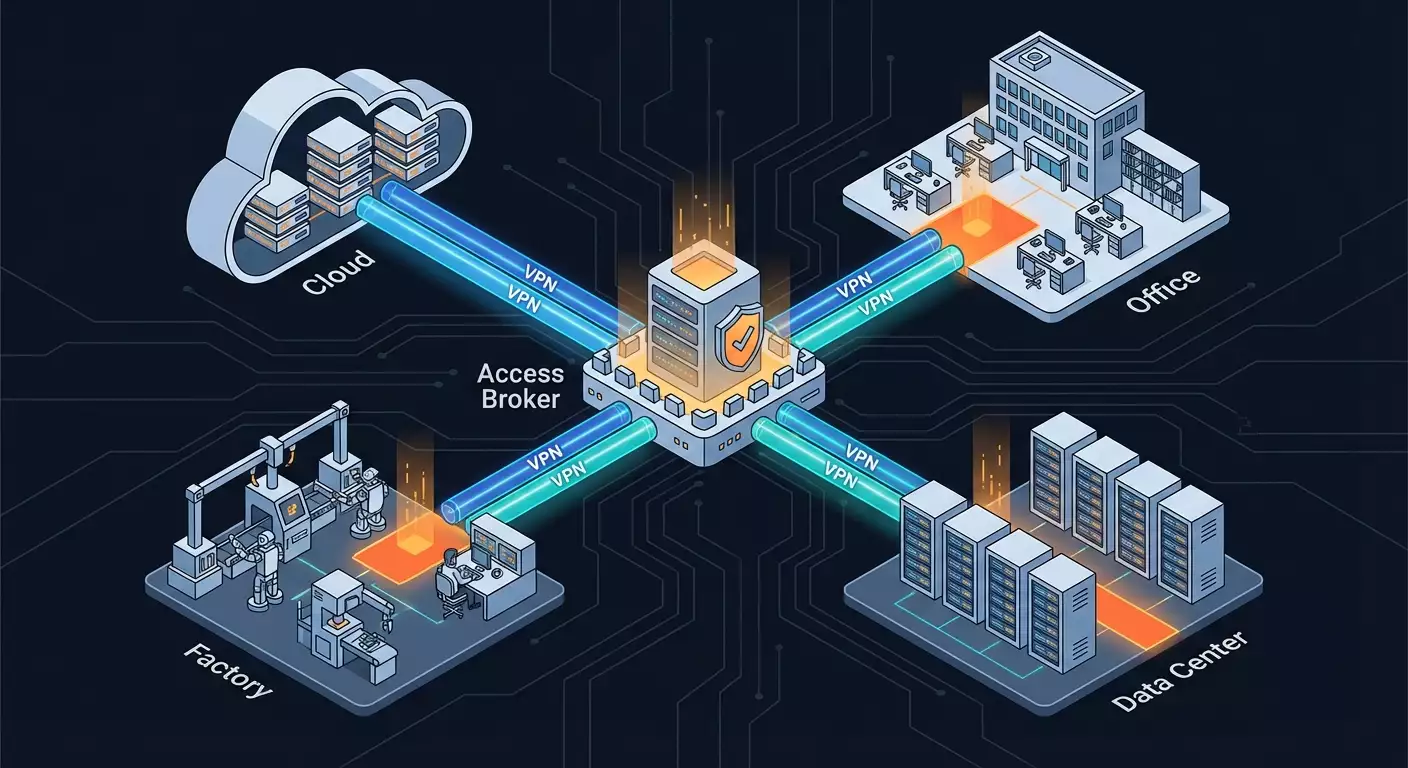
Broker centrale (o più di uno per resilienza) gestisce autenticazione, autorizzazione e telemetria. Ai bordi, segmenti: uffici, reparti, cloud, DMZ. Tra loro tunnel VPN stretti, ciascuno con scopo preciso: monitoraggio, replicazione, gestione, accesso utenti a app. Tutti segnati da metadati, policy applicate dichiarativamente. Per segmenti critici controllo doppio: tunnel attivato solo su richiesta e approvazione, TTL 2–8 ore, log a livello pacchetto e richiesta.
Vantaggio: gestibilità. Vedi la mappa, sai a cosa serve ogni tunnel. Quando cresci aggiungi segmenti come “foglie” della stella, il broker diffonde automaticamente ACL/policy e certificati. Svantaggio: serve buona disciplina SRE e infrastruttura di osservabilità. Senza quelle, la stella diventa una “ragnatela di nastro adesivo”. Ma con automazione funziona alla grande.
Pattern 2. Mesh tra siti e cloud
Quando il traffico è multipunto e sensibile a latenza, il mesh è la soluzione: ogni segmento ha tunnel limitati verso vicini secondo natura del traffico e routing dinamico. Importante non arrivare alla “full mesh”. Consigliamo limitare a 2–3 vicini e mantenere transito rigorosamente controllato. Per esempio VPC dev in eu-central collegato a staging e CI/CD, ma non direttamente a prod. Prod ha tunnel solo verso servizi condivisi necessari e sito DR. Così mantieni flessibilità senza caos.
Nel 2026 mesh si costruisce comodamente con WireGuard e controller dinamico, sopra orchestrazione SD-WAN che considera metriche canale. QUIC come trasporto in vari prodotti garantisce buona resilienza a perdita pacchetti. Si può integrare BGP over VPN con restrizioni sugli annunci. Fondamentale: policy prima, routing dopo. Altrimenti strade si espandono e backdoor sono invisibili.
Pattern 3. Tunnel Just-in-time con forte identità
Per operazioni critiche — amministrazione, accesso registry, aggiornamenti controller — usa JIT. L’utente crea richiesta, ottiene ruolo temporaneo, il broker monta tunnel su indirizzi e porte specifiche con TTL. Scaduto il tempo tunnel si chiude. Log vanno a SIEM, anomalie causano chiusure anticipate da SOAR. Riduce esposizione costante quasi a zero e sorprendentemente accelera lavoro: admin non cercano più chi ha lasciato apertura su porta 22. Tutto chiaro, solo su richiesta, senza sorprese.
In pratica: una banca media che ha adottato JIT per accessi admin al circuito pagamenti ha azzerato i phishing con spostamenti laterali in 9 mesi. Non magia, ma l’attaccante non ha porta fissa né finestra valida. Poche chance, molto rumore.
Isolamento delle infrastrutture critiche e OT: errori fatali
Zone, canali, determinismo
Nell’OT non si può improvvisare. Qui il valore non sono solo i dati, ma anche vite. In fabbrica il flusso deve seguire il piano. Suddividiamo infrastruttura in zone per criticità e funzione, applichiamo modello “zona/canale” IEC 62443. Ogni transizione passa per canale rigorosamente controllato — spesso VPN con DPI, proxy e ispezione whitelist. Niente tunnel generici a PLC, niente RDP “comodi” in ICS. Solo percorsi confermati su protocolli e porte empiricamente scelti, solo per manutenzioni programmate.
Aggiungiamo segmentazione fisica e logica: VLAN dedicate (anche L2 separate), firewall L3 specializzati, filtri protocollo industriale, tunnel VPN stretti a servizi di monitoraggio e aggiornamento. Niente accessi “allargati”. E sì, tutte vie admin devono essere JIT con MFA, approvazione responsabile e monitoraggio pacchetti. Non un eccesso, ma un obbligo.
Regolamentazioni e compliance: NERC CIP, IEC 62443, 152-ФЗ, PCI DSS
Nel 2026 gli auditor cercano non solo documenti ma anche percorsi reali. Topologie, log, alert. La segmentazione tramite VPN si sposa bene alle richieste: zone isolate, canali gestiti, policy dimostrabili. Rischi di lettura e scrittura sono minimi. In alcuni casi la segmentazione corretta facilita la conformità PCI DSS per segmenti carte, perché l’area CDE è ben delimitata e l’accesso è documentato e tracciato.
Dove serve attenzione? Gestione chiavi e certificati, conservazione log. Serve garantire crypto-resistenza e immutabilità. Molti passano a storage specializzati con modalità WORM e PKI con root hardware. Obbligo anche test periodici di scenari disastro: un nodo che cade non deve fermare il servizio. Ti sorprenderà quante aziende nel 2026 non testano ancora il failover del broker di accesso. Poi dicono “oops”.
Caso pratico: fabbrica e MES cloud
Un gruppo produttivo ha collegato MES cloud ai reparti via VPN con validazione L7 rigorosa. Ogni sito ha VLAN dedicata OT, gateway per traduzione protocolli e solo due tunnel: monitoraggio e aggiornamenti. Accesso ingegneri via ZTNA con JIT e registro attività. Deployment in 12 settimane, zero downtime. Lezione cruciale: testare i "no". Il primo giorno pilota il broker ha bloccato accesso a firmware non firmato. Ha risparmiato decine di ore e forse un arresto linea. Regola semplice, salvezza reale.
Strumenti e tecnologie 2026: cosa scegliere
Protocolli VPN: WireGuard, IPsec, TLS/QUIC e post-quantistico
WireGuard è lo standard de-facto per site-to-site e host-to-host, per semplicità e velocità. IPsec resta vivo per compatibilità hardware e implementazioni mature. TLS/QUIC si usa in prodotti ZTNA/SDP per stabilità sopra reti “capricciose”. In crittografia c’è passaggio validato verso ibridi post-quantistici: ECDH classico con Kyber per scambio chiavi. Non fantascienza: molti vendor hanno introdotto profili ibridi già nel 2025, e nel 2026 le aziende iniziano ad attivarli su perimetri esterni e canali critici.
Il tema performance è centrale. Misurazioni mostrano WireGuard su kernel moderni con offload mantiene alte prestazioni con overhead CPU 3–8% sotto stress traffico. QUIC va bene dove c’è perdita e RTT variabile. IPsec accelera bene su hardware router. L’importante è non usare un solo protocollo per tutto: serve strumento adatto per ogni compito, altrimenti perdi velocità o funzionalità.
ZTNA, SDP, SASE e SD-WAN: assemblare il kit
ZTNA dà accesso applicazioni basato su contesto. SDP nasconde infrastruttura e monta tunnel solo per sessioni validate. SASE unisce servizi rete e sicurezza in cloud, facilitando distribuzione policy globali. SD-WAN controlla traffico e ottimizza canali. Nel 2026 le implementazioni più efficaci non scelgono uno solo, ma assemblano intelligente. Per esempio: utente passa via ZTNA, servizi comunicano via mesh WireGuard, sedi connettono via SD-WAN con canali ibridi, traffico internet esce da SASE gateway con CASB e DLP.
Sembra complesso? Sì, perciò automatizzazione e unificazione policy sono la chiave. Scrivi regole una volta, poi sistema le distribuisce su livelli rete, trasporto e applicativo. Inserisci nelle pipeline CI/CD: prima del rilascio di un servizio si simula la policy, si vede l'impatto su segmentazione, tunnel necessari, rischi introdotti. Disciplina dura, ma molto redditizia.
NAC, IAM, MFA, EDR, SIEM e SOAR: orchestrazione integrata
Senza IAM forte la segmentazione si dissolverebbe. Ruoli, attributi, gruppi, disattivazioni automatiche: basi solide. NAC controlla chi entra nelle VLAN locali e con quali condizioni. EDR monitora stato host per evitare di fidarsi di falsi device trusted. SIEM raccoglie eventi, SOAR risponde: chiude tunnel, ridefinisce rotte, taglia sessioni su indicatori. Serve una verità unica — dizionario unificato di oggetti e ruoli. Quando IAM dice “è ingegnere turno in zona A”, tutto il sistema sa che accesso dare e quali tunnel attivare.
Il fattore tempo è critico. Misuriamo successo in quante reazioni automatiche avvengono senza intervento manuale e nel MTTR incidenti. Obiettivo 2026: chiudere sessioni sospette entro 60–120 secondi da più segnali di allarme comportamentali e firme. Non facile, ma realizzabile se segmentazione e VPN sono gestite dove si ha SOAR. Altrimenti si perdono minuti o ore a scrivere email ai network admin.
Architetture e casi: dall’ufficio al cloud e ai contractor
Rete aziendale con filiali e lavoro remoto
Iniziamo con scenario semplice. Sede centrale, tre filiali, centinaia di remote worker. Localmente VLAN per funzione, ACL intersegmento. Tra uffici SD-WAN con due provider. Utenti passano da ZTNA con accesso applicazioni “minimamente necessario”. Per filiali e data center site-to-site VPN su profili. Accesso contractor solo JIT e a servizi necessari, con validazione device obbligatoria. Così manteniamo struttura snella e gestibile.
Risultato pratico? Incidenti giù del 40% in 6 mesi rispetto al vecchio VPN super-esteso, secondo il SOC interno. Tempo per aggiungere una filiale ridotto da 3-4 settimane a 4-7 giorni. E sì, utenti non vedono più “tutta la rete”, ma solo il proprio set di app, semplificando supporto. Meno domande del tipo “perché il ping a 10.0.0.14 non va?”. Meno stress, meglio così.
Cloud ibrido e multi-regione
Parte cloud basata su VPC/VNET con piccolo blast radius. Prod isolato, staging e dev collegati a servizi comuni: logging, billing, artifact. Tutti i collegamenti cloud on-prem su VPN, tra regioni cloud mesh limitato. In Kubernetes service mesh con mTLS e policy L7, gateway nord-sud con WAF. Accesso admin via ZTNA, niente ingressi diretti al cluster. Anche SRE invia JIT per interventi urgenti.
Risultato: confinamento incidenti. In dev scoperta una dipendenza dannosa in container. Policy hanno impedito accesso a metadati prod e API interne. Rumore sì, ma sistema ha tenuto perché rete non è “un oceano unico”, ma canali filtrati e regolati. Questa è segmentazione tramite VPN e microsegmentazione: il “fuoco” non diventa “incendio boschivo”.
Contractor, team temporanei, auditor
Con contractor è complicato. Laptop personali, abitudini diverse, rischi. Limitiamo accesso a livello applicazioni: ZTNA fornisce solo ciò che serve, da ambiente trusted (VDI o device registrato), con logging. Per audit apriamo tunnel temporanei con descrizioni chiare: “Audit SOC2, zona CDE, sola lettura, TTL 72 ore”. Alla fine tutto si chiude automaticamente. Niente più dimenticanze su chi bloccare post progetto — sistema fa da sola.
Un audit in grande azienda finanziaria ha risparmiato 14 giorni uomo di lavoro manuale per creazione e rimozione accessi, alleggerito IT ed eliminato “account abbandonati”. Auditor hanno apprezzato trasparenza: tutti i permessi visibili, log presenti, risposte rapide. Nel mondo compliance è quasi un miracolo, e porti subito punti in credibilità.
Gestione operativa: osservabilità, test e policy as code
Telemetry e SLO per sicurezza
Se non misuri, indovini. Per segmentazione VPN definisci SLO chiave: tempo montaggio tunnel, percentuale autenticazioni riuscite, latenza su rotte critiche, uptime broker e nodi. Questi dati non solo per sicurezza. Consentono business di capire debolezze e investire. Buona pratica: report mensile “security networking”: metriche, incidenti, miglioramenti. Nel tempo emergono pattern e si scoprono bug nascosti anni.
Strumenti? Export metriche da VPN control-plane, ZTNA, SD-WAN, service mesh a TSDB unificato, correlazione in SIEM, alert in SOAR. Non inseguire perfezione. Parti con 5-7 metriche chiare e arriva a reazioni automatiche. Per esempio: degrado tunnel pagamenti – prenotazione su canale alternativo, avviso SRE e limitazione traffico secondario. Tutto. Semplice. Funziona.
Policy as Code e simulazioni
Policy as code è amica della segmentazione. Scrivi connessioni desiderate in file dichiarativo, versioni in repo, fai review, test, poi applichi. Simulatori mostrano cosa cambia: quali tunnel si creano, ACL si stringono, cosa cade. Trovi errori prima del rilascio. Risparmi ore e tensioni. Un classico: dev ha accesso errato a staging. Simulazione lo evidenzia, sviluppatori confermano rischio, correggi. Cinque minuti di confronto invece di incubo notturno.
Tecnologicamente molti usano DSL unico per policy ZTNA, SD-WAN, service mesh e NAC. Sì, integrazione non perfetta, ma pipeline già funziona. Linter e policy di sicurezza in CI. All’inizio sembra complesso, poi diventa indispensabile. Non è solo parole.
Piani di emergenza e esercitazioni
Il broker cade? Nodo VPN muore? Errore in PKI? Serve fare prove. Ogni trimestre esercita “brucia” broker principale e monta standby, passa canali su provider secondario, verifica manualmente processi JIT. Documenti aiutano, ma memoria muscolare è superiore. Chi si allena recupera accesso in 5–15 minuti. Chi solo su carta ci mette ore. Differenza in denaro e ansia enorme.
Segreto: rendi esercitazioni realistiche e stimolanti. Aggiungi scenari con guasti parziali, errori umani, rollback policy. Il team impara a stimare automazione e scopre “cuciture fragili”. Solo così la tua segmentazione regge quando il mondo fa confusione.
Performance e user experience: senza compromessi
Ottimizzazione rotte e punti di presenza
Per non rallentare VPN, posiziona punti di presenza vicini a utenti e servizi. Usa policy SD-WAN per scegliere percorso basato su latenza e perdita. Applica split-tunnel con criterio: non convogliare tutto internet in centro aziendale se i gateway SASE nel cloud filtrano già traffico. Qui microsegmentazione aiuta: meno flussi invasivi, più percorsi mirati. Risultato: latenze ridotte, stabilità maggiore.
Prova QUIC in scenari ad alta perdita. In reti misti operatori è performante. Cache policy lato client ZTNA: se internet vacilla, utente non percepisce cadute. Vittorie invisibili ma che valgono punti con business. Utile per chiedere budget prossimo trimestre.
UX di accesso: messaggi chiari e self-service
L’utente non deve indovinare perché non accede. Fornisci messaggi espliciti: “Permessi insufficienti. Richiedi ruolo X” o “Device non conforme: attiva cifratura disco”. Aggiungi portale self-service per richieste JIT con SLA approvazione. Snellisci flusso: più semplice ottenere accesso giusto, meno workaround e IT ombra. Esperienza dimostra che buon UX riduce ticket 20-35%.
Non dimenticare mobilità. Clienti ZTNA e VPN leggeri devono funzionare bene su laptop e smartphone. Il telefono oggi è canale di backup per operazioni critiche. A volte è buffo e triste, ma vero: un incidente è stato risolto da telefono in taxi, perché JIT e MFA erano due tap. Se servisse “installare client pesante” sarebbe finita male.
Affidabilità: N+1, cache, degradazione gracile
Progetta resilienza ovunque. Broker accesso con riserva calda, cache policy client per tollerare brevi cadute control-plane, pipeline PKI con chiavi offline e piano rotazione. Degradazione gracile: il servizio soffia ma resta online. Non devi garantire 100% uptime, ma minimizzare downtime e sapere come aggirarlo. Il business apprezza.
Esempio: cache policy dura 15 minuti su broker down, poi sessioni richiedono refresh. Bilanciamento sicurezza e accessibilità. Si può essere più rigidi o più tolleranti. Qui “perfetto” è nemico del “buono”.
Sicurezza applicativa: la rete non risolve tutto
mTLS, service mesh e confini espliciti L7
Per quanto segmenti la rete, se i servizi si fidano di tutto il mondo il problema resta. Nel 2026 l’uso di mTLS tra servizi con rotazione certificati via mesh è norma. Le policy L7 stabiliscono chi parla con chi: metodi, percorsi, header. Minimizziamo l’ignoto. Anche se la rete sbaglia e lascia passare pacchetto sbagliato, L7 blocca l’operazione. È la seconda linea di difesa senza cui la microsegmentazione è incompleta.
Serve disciplina per i team applicativi. Non amano, discutono, ma dopo un trimestre riconoscono: resilienza aumenta, incidenti confinati, debug più veloce. Con applicazioni responsabili, la rete diventa più semplice e prevedibile. E tutti respiriamo meglio.
Dati: classificazione, DLP, tokenizzazione
Non tutti i dati si proteggono allo stesso modo. Classifica onesta e policy accesso legata alle classi. Dati personali — un set di segmenti e canali, pagamenti un altro, R&D un terzo. DLP su gateway SASE e mail, tokenizzazione per integrazioni esterne, cifratura end-to-end per dati ultrasegnalati. Ricorda: la rete non è la scatola magica. Se app espone tutto all’esterno, nessuna VPN salva. Collaboriamo con proprietari dati, non li sostituiamo.
Tendenza 2026: “privacy by design” nelle policy. Di default traffico privato, log anonimizzati, apertura solo su richiesta con ruolo e audit. La segretezza non è più “modalità” ma stato del sistema. E ci piace così.
Attacchi supply chain: fiducia minima di default
La supply chain è la grande sfida degli ultimi anni. Ci integriamo con API esterne, carichiamo immagini, installiamo agent — ma quanto fidarci? La segmentazione VPN aiuta ma ultimo filtro sono le whitelist di destinazioni, validazione artefatti, SBOM, sandbox per nuovi componenti. Il provider esterno riceve un solo tunnel a un servizio ben definito. Qualsiasi bypass è evento SIEM. Per alcuni partner è dura, ma è il filtro della maturità. La sicurezza non ammette compromessi e fortuna.
Buona pratica: revisione mensile dei tunnel esterni attivi. Cosa c’è, chi è proprietario, perché serve. Pulisci senza pietà. Verità semplice: tunnel chiuso non si rompe.
Piano di implementazione: da dove iniziare e dove non cadere
Inventario e mappa delle dipendenze
Parti dall’inventario. Servizi, utenti, dati, sistemi dipendenti, collegamenti esterni. Disegna mappa flussi: chi con chi e perché. Senza di questo la segmentazione è un gioco a indovinare. Evidenzia percorsi critici: pagamenti, controllo, log, comunicazioni d’emergenza. Spesso scopriamo dipendenze “nascoste” usate una volta al mese. Poi si rompono e tutti stupiti. La mappa elimina sorprese.
Strumenti semplici: analisi rete, raccolta log, interviste team, monitoraggio agent. Noioso, ma se salti paghi caro. Il diavolo è nei dettagli, la segmentazione è fatti fin nei dettagli.
Pilota, scala e standardizza
Avvia pilota su dominio ristretto: una filiale, un segmento cloud, un servizio critico. Verifica accessi, JIT, ZTNA utenti, mesh servizi. Misura metriche prima/dopo: latenza, incidenti, MTTR. Dai evidenza a template: profili tunnel, ruoli IAM, policy eBPF, regole L7. Metti ripetitivo in standard. Poi scalare diventa processo, non progetto.
Non scordare “roba vecchia”. Troverai regole obsolette, ACL oscure, servizi dimenticati. Pulisci. Cimiteri fantasma sono fonte di perdite e errori. Rivedi policy ogni mese. Relax per la rete.
Formazione e cultura
Le persone sono più importanti delle scatole. Forma ingegneri, product owner, supporto. Spiega perché “VPN generale in rete” è finita. Mostra come funziona JIT e come si fa richiesta. Prepara cheat sheet di una pagina. Metti KPI sulla sicurezza, ma non punire errori onesti. Il team deve sentire che la policy aiuta, non ostacola. Così ce la fai, anche se all’inizio sembra “difficile e lento”.
La cultura si vede anche nel rispetto dei processi. Se il capo dice “dammi tutto che sono il boss”, è una prova per il sistema. Di solito serve spiegare tre volte. Ma quando il team vede trasparenza e rapidità di accesso corretto, la resistenza cala. È la strada senza ritorno.
FAQ: risposte rapide e precise
Qual è la differenza tra VLAN e VPN per segmentazione, si può usare uno solo?
La VLAN segmenta la rete locale in domini L2/L3, ideale per campus e data center con traffico veloce e senza uscita WAN. La VPN costruisce canali protetti sopra IP e collega segmenti remoti, cloud e filiali. Nel 2026 il mix vince: VLAN per pulizia e performance locali, VPN per connettività intersegmento e intersito, più microsegmentazione e Zero Trust in cima. Sostituire tutto con uno solo porta a compromessi: o scala male o isolamento debole.
La microsegmentazione richiede sempre ZTNA e eBPF, o si può cominciare più semplice?
Si può partire semplice: rafforza ACL L3, elimina accessi generali, aggiungi JIT per attività admin. Poi introduci ZTNA per utenti per accesso ad app, non rete. eBPF agent e service mesh danno controllo più fine su L7 e host, ma si possono implementare gradualmente. Strategia “a strati” funziona meglio di big bang. L’essenziale è legare accesso a identità e contesto, non IP.
Le performance calano molto passando a VPN mesh e ZTNA?
Se ben progettato, poco. WireGuard e IPsec con accelerazione hardware reggono alte velocità, QUIC sopporta perdite pacchetti, SD-WAN e punti di presenza locali minimizzano latenza. Nella pratica si osservano overhead 5-10% con topologia corretta e split-tunnel. Spesso la segmentazione migliora stabilità eliminando broadcast e percorsi inutili. Importante testare in anticipo e scegliere protocollo adatto.
Come isolare infrastruttura critica se ogni tanto devo aggiornare PLC e raccogliere telemetria?
Segnala OT in zone secondo IEC 62443 e garantisci canali rigorosamente controllati. Usa tunnel VPN stretti solo con whitelist protocolli e porte, JIT per operazioni admin con MFA e log. Telemetria su canale dedicato verso segmento monitoraggio, aggiornamenti su canale separato con verifica firme. Niente tunnel generici. Così minimizzi esposizione e mantieni determinismo.
Serve già abilitare crittografia post-quantistica nelle VPN?
Sì, per canali esterni e a lunga durata considera schemi ibridi per scambio chiavi (es. ECDH+Kyber). Vendor hanno introdotto ibridi dal 2025 e la transizione procede. Riduce rischio “cattura ora e decifra dopo”. Per tunnel interni e di breve durata pianifica rollout a tappe. Fai piloti, verifica compatibilità, misura overhead. Panico no, ignorare no.
Come dimostrare al business che segmentazione tramite VPN rende?
Parla con numeri. Mostra riduzione incidenti, MTTR, tempo onboard filiali, meno operazioni manuali. Collega tunnel a SLA servizi critici: “canale protegge pagamenti, disponibilità 99,95%”. Porta casi dove microsegmentazione ha fermato movimenti laterali o supporto ha meno carico. Con metriche e storie reali il budget diventa gestione rischi, non “sicurezza per forza”.
