Sui metodi di autenticazione senza password
Aumenta la sicurezza senza password: scopri la biometria, i token, le domande segrete e il 2FA, dove si usano e quanto sono affidabili.
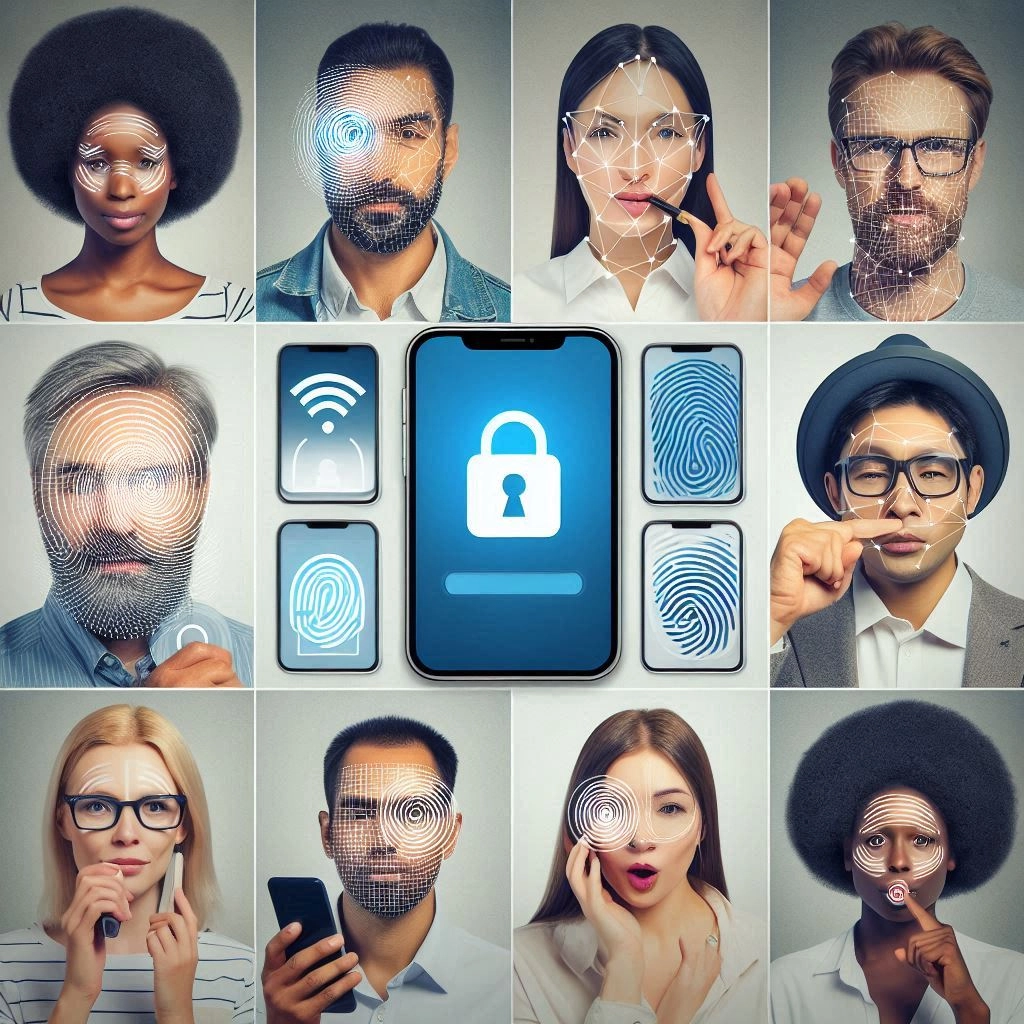
Immagina di accedere al tuo account senza digitare una password. Invece, il sistema usa il tuo volto o la tua voce per assicurarsi che sei proprio tu. Questa è l'autenticazione senza password, un metodo per verificare la tua identità senza dover ricordare alcuna password.
Come e dove si utilizza l’identificazione senza password
Ci sono diverse opzioni per identificare un utente senza usare password:
- Autenticazione biometrica. In questo caso, invece di inserire una password, il sistema analizza un tratto biologico unico, come l'impronta digitale, il timbro della voce o il volto. Questi metodi offrono un alto livello di sicurezza perché si basano su caratteristiche uniche e difficili da falsificare o violare.
- Token. Sono dispositivi fisici che generano codici unici e usa e getta ad ogni accesso. L’utente deve avere il dispositivo per confermare la propria identità. Questo metodo è particolarmente utile quando serve un livello di protezione elevato, come in banca o per accedere a informazioni riservate.
- Conoscenze. Alcuni sistemi usano domande segrete o dati personali per verificare la tua identità. Sono risposte che solo tu conosci o dati difficili da falsificare. Tuttavia, questo metodo è meno affidabile perché le risposte possono essere indovinate o scoperte.
- Autenticazione a due fattori. Combina due metodi diversi, per esempio una password e un’impronta digitale, per aumentare la sicurezza. Questo approccio offre una doppia protezione, rendendo molto più difficile accedere al tuo account superando entrambe le barriere.
Applicazioni dell’autenticazione senza password
L’autenticazione senza password è utile in tanti ambiti della vita quotidiana:
- E-commerce e servizi finanziari. Garantisce un alto livello di sicurezza nelle transazioni online, proteggendole dall’hacking delle password. Questo è fondamentale per l’online banking e lo shopping digitale, dove la protezione dei dati finanziari è prioritaria.
- Sanità e istruzione. Assicura la riservatezza dei dati medici e personali. In ambito sanitario la biometria o la identificazione multifattoriale proteggono i dati sensibili dei pazienti mentre nelle scuole e università tutelano le informazioni di studenti e docenti da accessi non autorizzati.
- Enti pubblici. Aiuta a salvaguardare dati e sistemi critici. Negli enti governativi la sicurezza è essenziale e l’autenticazione senza password è uno strumento importante per mantenerla.
Anche se migliora la sicurezza, è importante ricordare che può risultare meno comoda per l’utente a causa della necessità di metodi di autenticazione aggiuntivi. Tuttavia, molte implementazioni di successo, come Apple Face ID e Touch ID, dimostrano quanto questo metodo sia efficace e attuale nel mondo di oggi.
Vulnerabilità dell’autenticazione senza password
Nonostante la praticità e comodità, l’autenticazione senza password può avere delle vulnerabilità:
- I dati biometrici possono teoricamente essere compromessi. Usati per identificare l’utente, potrebbero essere falsificati. Anche se è più difficile che indovinare una password, questo tipo di attacco rimane possibile, anche se poco probabile.
- Phishing e fattore umano. Alcuni metodi, come le domande segrete o i dati personali, sono vulnerabili all’ingegneria sociale. Un attaccante può sfruttare informazioni dai social media o fonti pubbliche per indovinare le risposte.
- Perdita del dispositivo o token. Se usi dispositivi fisici o token per autenticarti, perderli o subirne il furto può rappresentare una minaccia alla sicurezza, specialmente se non sono adeguatamente protetti.
- Vulnerabilità tecniche. Ogni sistema di autenticazione può avere punti deboli, come bug nel software o politiche di sicurezza insufficienti, che aprono la porta ad attacchi.
- Attacchi di esaurimento risorse e forza bruta. L’attacco di esaurimento risorse mira a consumare risorse di sistema come CPU, memoria o banda per renderlo inutilizzabile dagli utenti legittimi (DoS). La forza bruta è un metodo di intrusione dove si testano tutte le combinazioni di chiavi finché non si trova quella giusta.
Per contrastare queste minacce è fondamentale adottare misure adeguate come filtraggio del traffico, limitazione dei tentativi di accesso, uso dell’autenticazione multifattoriale e altro. Inoltre, è importante monitorare attentamente la rete per attività sospette e intervenire prontamente.
Server VPN personale: versatile e affidabile per qualsiasi interazione
Usare un server VPN personale insieme all’autenticazione senza password è un modo comodo e sicuro per proteggere la tua attività online.
Acquistare un server VPN personale è semplice su VPN.how. Sul sito trovi informazioni dettagliate sui diversi servizi VPN, condizioni di noleggio, metodi di pagamento, localizzazione dei server, FAQ e molto altro ancora legato ai servizi VPN.