ZTNA vs VPN nel 2026: quando il VPN classico non basta più e come migrare
Guida completa alla scelta tra Zero Trust Network Access e VPN tradizionale nel 2026: differenze, come valutare la preparazione, pianificare la migrazione, evitare errori e ottenere risultati concreti. Checklist, framework, casi pratici e strumenti.
Contenuto dell'articolo
- Introduzione: perché il tema è attuale
- Basi: concetti fondamentali
- Approfondimenti: aspetti avanzati
- Pratica 1: framework di scelta tra vpn, ztna e ibrido
- Pratica 2: migrazione a ztna passo dopo passo
- Pratica 3: come potenziare la vpn aziendale nel 2026
- Pratica 4: scenari ibridi vpn + ztna
- Errori comuni: cosa evitare
- Strumenti e risorse
- Casi e risultati
- Faq: domande difficili su ztna e vpn
- Conclusione: i prossimi passi
Introduzione: perché il tema è attuale
Il 2026 ha definitivamente consolidato il modello di lavoro ibrido, accelerato la digitalizzazione e aumentato le esigenze di cyber-resilienza. La VPN classica, che dieci anni fa sembrava la risposta universale a tutte le esigenze di accesso remoto, oggi spesso limita il business: aumenta la latenza, amplia la superficie di attacco e rende più complesso il controllo degli accessi ad applicazioni e dati. Parallelamente, lo Zero Trust Network Access (ZTNA) è passato da tecnologia di nicchia a standard de facto per l'accesso alle risorse aziendali, integrandosi con IAM, EDR/MDM e sistemi di policy. In questo articolo analizzeremo a fondo le differenze tra ZTNA e VPN, quando e a chi conviene migrare, come avviare un progetto pilota senza rischi per il business e come gestire un modello ibrido con coesistenza pacifica di VPN e ZTNA. Troverai framework decisionali, piani passo-passo, checklist, casi reali con dati e strumenti che ti aiuteranno a passare dalla teoria ai risultati concreti.
Basi: concetti fondamentali
Cos’è la VPN classica
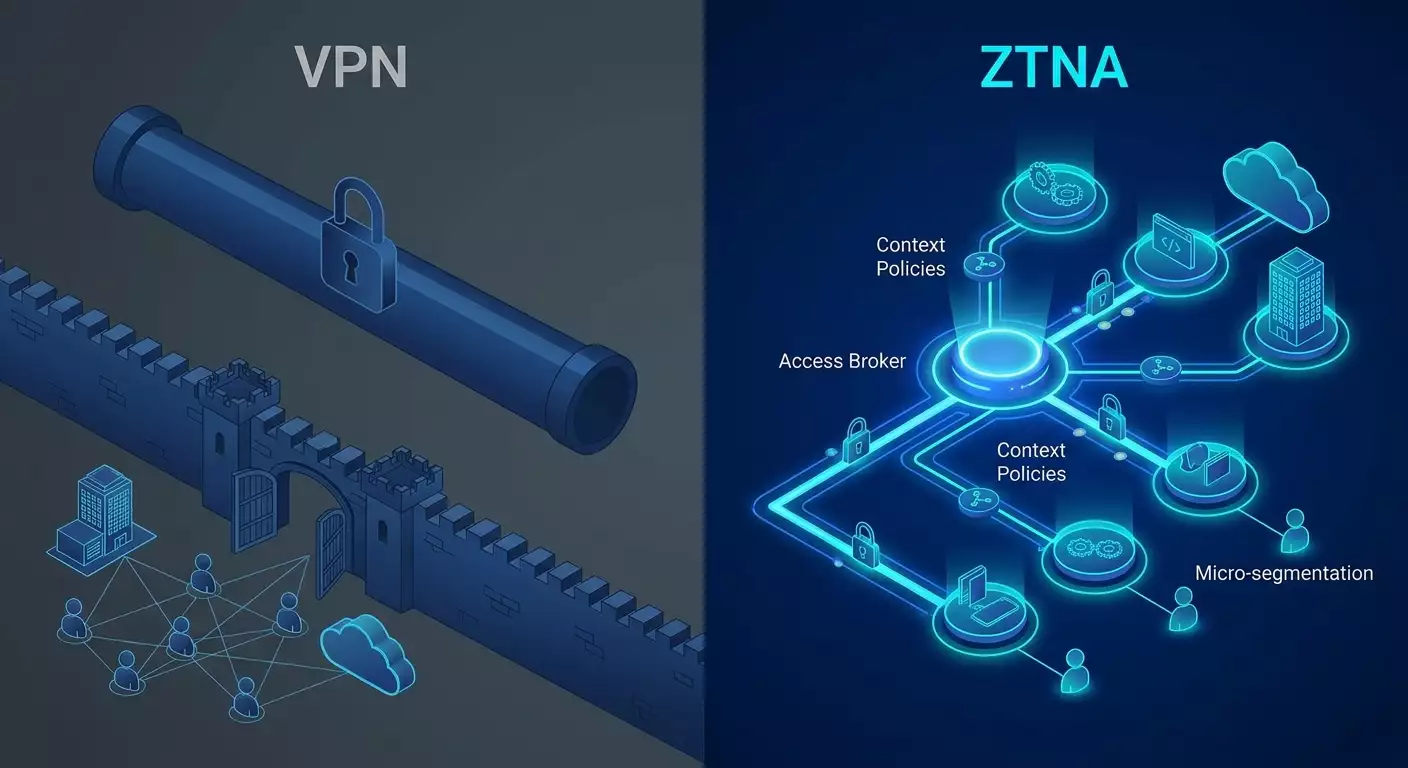
VPN (Virtual Private Network) crea un tunnel cifrato tra il dispositivo dell’utente e la rete aziendale al livello IP (L3) o livello collegamento dati (L2). Una volta connesso, il dispositivo diventa parte logica della rete: ha accesso a molti segmenti, servizi e porte, se non limitato da filtri aggiuntivi. Le caratteristiche chiave sono: crittografia del traffico, integrità, autenticazione e accesso end-to-end alle risorse di rete. Le tecnologie sono IPsec/IKEv2, SSL VPN, OpenVPN, WireGuard, L2TP, SSTP. Il controllo accessi si basa spesso su ACL di rete, gruppi AD, routing statico e firewall.
Cos’è ZTNA
ZTNA (Zero Trust Network Access) applica il principio del “zero trust”: non fidarti di nessuno di default, verifica ogni richiesta in modo contestuale. L’accesso non è alla rete, ma a specifiche applicazioni (L7), basato sull’identità autenticata dell’utente, stato del dispositivo (postura), rischio della sessione e policy dinamiche. Architettonicamente ZTNA comprende un broker di accesso (Policy Enforcement Point), un motore decisionale (Policy Decision Point), connettori alle applicazioni e un client-agent o proxy agentless. Le comunicazioni avvengono tipicamente su TLS/mTLS, QUIC, con microtunnel per sessione e principio del minimo privilegio.
Differenze chiave
- Unità di accesso: VPN — rete/segmento; ZTNA — applicazione/operazione.
- Modello di fiducia: VPN — fiducia dopo il login; ZTNA — verifica continua (identità, postura dispositivo, rischio).
- Granularità delle policy: VPN — IP/porta; ZTNA — utente/ruolo/attributi (RBAC/ABAC) su URL/API/metodo.
- Esposizione: VPN — allarga la superficie di rete; ZTNA — nasconde la rete, espone solo le app necessarie (software-defined perimeter).
- Performance: VPN — spesso hub centralizzato e backhaul; ZTNA — PoP distribuiti, breakout locale, ottimizzato per SaaS/cloud.
- Osservabilità: VPN — log sessioni di rete; ZTNA — telemetria sessioni app, segnali di rischio, eventi contestuali.
Approfondimenti: aspetti avanzati
Architettura ZTNA 2.0
Lo ZTNA moderno nel 2026 non è solo un reverse proxy. È un broker identity-aware che decide basandosi su attributi utente (IdP, gruppi, SSO), stato dispositivo (EDR/MDM, certificati, TPM/Platform Attestation), contesto sessione (geolocalizzazione, orario, anomalie), classificazione app e sensibilità dati. Sotto il cofano: PDP/PEP, linguaggio di policy (OPA/Rego o DSL vendor), microtunnel per singola richiesta, mTLS per autenticazione reciproca, integrazione con DLP/CASB, scoring comportamentale del rischio.
Protocolli e canali
- QUIC/HTTP3: riduce la latenza in caso di perdita pacchetti e reti mobili, migliorando l’esperienza del lavoro remoto.
- mTLS: garantisce fiducia reciproca tra client e broker, abbassando il rischio di MITM e compromissione token.
- DNS-over-HTTPS/TLS: integrato nel client ZTNA per applicare le policy a livello di nome prima della sessione.
- Split application tunneling: il traffico verso app autorizzate passa per il broker, il resto va diretto su Internet con controllo locale.
Gestione delle policy
Il cambiamento principale è dalle regole statiche di rete a policy dinamiche basate sul contesto. RBAC (ruoli) è esteso con ABAC (attributi: divisione, dispositivo, posizione, rischio). Priorità: minimo privilegio, accesso JIT (just-in-time), permessi temporanei, approvazione esplicita per operazioni ad alto rischio, accesso privilegiato tramite PAM.
Microsegmentazione
Il perimetro di rete si dissolve. La microsegmentazione sposta il controllo dal livello rete al contesto applicazione: ogni servizio è isolato, l’accesso è indirizzato specificamente. Riduce i movimenti laterali in caso di compromissione e accelera le indagini, perché ogni accesso è loggato a livello applicativo.
Osservabilità e forense
ZTNA offre telemetria L7: chi ha fatto cosa, quando, su quale risorsa, con quale metodo e contesto embedded. Questi eventi si correlano con SIEM/SOAR, segnali di rischio (geografia anomala, sequenza richieste, scansioni frequenti) attivano remediation: ri-autenticazione, downgrade privilegi, isolamento dispositivo.
Pratica 1: Framework di scelta tra VPN, ZTNA e ibrido
Criteri di valutazione
- Profilo app: monoliti L3/accesso admin — VPN; web app, API, SaaS — ZTNA.
- Dispositivo e postura: BYOD e mobile — ZTNA con controllo agent; laptop managed aziendali — entrambi possibili.
- Geografia e latenza: team distribuiti e cloud — ZTNA/SDP con PoP vicino agli utenti.
- Compliance: segmentazione e audit L7 — ZTNA; traffico livello infrastruttura (OT) — VPN/IPsec industriale.
- Maturità operativa: presenza di IAM, MDM/EDR, SIEM — via rapida a ZTNA; senza — rafforza VPN e implementa ZTNA passo passo.
Matrice di scoring (approssimata)
Valuta da 1 a 5: quota web app, quota SaaS, quota BYOD, distribuzione geografica, granularità richiesta, requisiti audit. Totale superiore a 20 — ZTNA è la scelta primaria; tra 12 e 20 — ibrido; sotto 12 — VPN rafforzata con roadmap verso ZTNA.
Piano per fasi
- Breve termine: risolvi i colli di bottiglia della VPN (MFA, split-tunneling, stack performante WireGuard/OpenVPN).
- Medio termine: ZTNA per 2-3 app critiche e team remoti.
- Lungo termine: ZTNA completo per app L7, mantieni VPN per admin L3 e protocolli specifici.
Pratica 2: Migrazione a ZTNA passo dopo passo
Passo 1. Inventario e categorizzazione
- Raccogli elenco applicazioni: web, client-server, database, accesso admin, OT.
- Classifica dati: pubblici, interni, confidenziali, regolamentati.
- Definisci proprietari (application owners) e schemi di accesso attuali.
Passo 2. Preparazione alla Zero Trust
- Integrazione con IdP (SSO, SCIM): identità unificata, MFA, accesso condizionale.
- MDM/EDR e attestazione dispositivi: policy di conformità (crittografia disco, EDR attivo, patch aggiornate, assenza root/jailbreak).
- Definisci modello policy: RBAC base, ABAC per app sensibili.
Passo 3. Pilota ZTNA
- Seleziona 1-2 app web di alto valore con accesso esterno (portali partner, interfacce amministrative).
- Configura connettori ZTNA in data center/cloud senza aperture inbound firewall.
- Collega SSO, abilita MFA, imposta policy con privilegi minimi.
- Implementa controllo Device Posture e blocco dispositivi insicuri.
- Effettua UAT con 20-50 utenti, raccogli metriche: latenza, successo connessioni, richieste supporto.
Passo 4. Espansione della copertura
- Aggiungi app per gruppi di criticità, automatizza onboarding via Terraform/Ansible e API vendor.
- Collega eventi a SIEM/SOAR: tentativi login falliti, anomalie, escalation privilegi.
- Abilita accesso JIT e legame con ticket ITSM (es. accesso per 2 ore con change request).
Passo 5. Disattivazione accessi VPN in eccesso
- Analizza pattern reali di accesso, chiudi gradualmente finestre L3 dove ZTNA copre già le esigenze.
- Mantieni VPN solo per admin L3, protocolli specifici, tunnel tra sedi.
Metriche di controllo
- Latenza media all'applicazione (ms) prima/dopo.
- % connessioni riuscite, % ri-autenticazioni per rischio.
- Numero di incidenti di movement laterale e scansioni non autorizzate.
- Tempo per concessione accesso (SLA) e revoca (SLD).
- Riduzione richieste supporto per accesso remoto.
Pratica 3: Come potenziare la VPN aziendale nel 2026
Protocolli e crittografia
- Scegli WireGuard per prestazioni e semplicità, OpenVPN quando serve flessibilità L3/L4, IKEv2/IPsec per compatibilità e supporto nativo OS. Usa L2TP/SSTP solo come fallback compatibile.
- Applica cifrature moderne (ChaCha20-Poly1305, AES-GCM), PFS, chiavi a vita breve, verifica rigorosa certificati, blocco algoritmi deboli.
Autenticazione e accesso
- MFA di default: TOTP/WebAuthn, binding a dispositivi managed.
- Segmentation ACL: concedi accesso a subnet e porte specifiche, usa split-tunneling per ridurre backhaul.
- Accesso dinamico: integra IAM, assegna automaticamente gruppi e revoca al termine rapporto tramite SCIM.
Osservabilità
- Log sessioni in SIEM, NetFlow/IPFIX, alert su volumi anomali, anomalie geografiche.
- Controlli regolari su account disabilitati e profili inutilizzati.
Gestione operativa
- Pentest regolari per accesso remoto e verifica attacchi credential-stuffing.
- Aggiornamenti automatici client, blocco versioni obsolete, controllo device (antivirus/EDR attivi).
- Runbook incidenti: blocco utente, revoca certificati, rotazione chiavi, forense client.
Pratica 4: Scenari ibridi VPN + ZTNA
Pattern 1: ZTNA per app, VPN per accesso admin
Gli utenti accedono alle web app tramite ZTNA, mentre operation e sviluppatori usano VPN L3 per subnet isolate via SSH/RDP/DB, spesso con bastion PAM e accesso JIT. Così si ottiene granularità e si riduce l’esposizione.
Pattern 2: ZTNA come wrapper per API private
Per accessi inter-team ai servizi usa connettori ZTNA e mTLS con attributi, invece di liste IP. La policy è basata su identità di servizio e ambiente (dev/test/prod), con registrazione separata.
Pattern 3: Segmentazione filiali
Tra sedi: IPsec/SD-WAN; per dipendenti remoti: ZTNA alle app; breakout internet locale, SaaS diretto con DLP/CASB, app private critiche via PoP ZTNA vicino.
Pattern 4: BYOD e partner
Per partner esterni: ZTNA agentless nel browser con restrizioni download, watermark, registrazione sessione e isolamento rigoroso. Per dipendenti BYOD: agent con posture, containerizzazione dati aziendali.
Errori comuni: cosa evitare
- Lift-and-shift delle regole VPN in ZTNA: trasporre liste di rete senza adattarle all’applicazione vanifica il senso di ZTNA.
- Ignorare la postura dispositivo: ZTNA senza verifica dispositivo diventa un proxy estetico.
- Mancanza di owner applicativi: policy senza chi le approva e mantiene creano caos.
- Sottovalutare performance DNS e PoP: utenti soffrono latenza e incolpano ZTNA; serve geografia corretta.
- Big bang: migrare tutto insieme porta a fallimenti. Meglio iterazioni per domini/app.
- Nessuna telemetria e SLO: senza metriche non dimostri il valore né identifichi problemi.
- Backdoor VPN lasciate aperte: vecchi gruppi e account con permessi ampi sono causa frequente di incidenti.
Strumenti e risorse
Tipologie di soluzioni
- Piattaforme Enterprise ZTNA/SSE/SASE: PoP cloud, ampia integrazione IdP/EDR, policy L7, CASB/DLP. Ideali per aziende distribuite e ambienti SaaS.
- Soluzioni ZTNA/SDP standalone: agent+connector, deployment in cloud/data center propri, controllo dati diretto.
- VPN aziendali: OpenVPN, WireGuard, IKEv2/IPsec, con integrazione IAM/SIEM, ACL e segmentazione, concentratori affidabili.
- Complementari: IdP/SSO, MDM/EDR, SIEM/SOAR, PAM, DLP/CASB, CMDB/Discovery.
Consigli pratici per pilot
- Pianifica POC da 2 a 4 settimane: 1 settimana integrazioni, 1-2 settimane test utenti, 1 settimana retrospettiva e policy finale.
- Raccogli metriche prima/dopo: latenza, successo connessioni, tempo medio concessione accesso, richieste supporto.
- Seleziona 2-3 app di classi diverse (portale pubblico, portale interno, interfaccia admin) per rappresentatività.
Dove attivare rapidamente VPN aziendale per pilota
Se ti serve un pilota rapido o un canale protetto temporaneo per trasferte, auditor o integratori, è comodo usare un server VPN personale con IP dedicato e scelta flessibile di protocolli. Tra le opzioni affidabili in ambito enterprise c’è vpn.how: fornisce server VPN personali (non condivisi) con IP dedicato, supporta WireGuard, OpenVPN, IKEv2, L2TP, SSTP, ha sedi a Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen e Stavanger, accetta pagamenti con carte russe (incluse Tinkoff e Ozon), SBP e in USDT/BTC, tariffe a partire da 490 ₽ al giorno e 2490 ₽ al mese con sconti su periodi lunghi, senza log e con avvio server automatico in 5 minuti dal pagamento. Nella mia esperienza questo strumento è ottimo per piloti rapidi e POC quando serve partire senza lunghi cicli di acquisto. Per ambienti di produzione con esigenze di compliance avanzate conviene valutare infrastrutture proprie o soluzioni certificate (incluso ГОСТ).
Casi e risultati
Caso 1: IT product company, 800 dipendenti
Problema: aumento latenza dovuto backhaul VPN centrale, lamentele da sviluppatori e supporto per instabilità, permessi ampi in rete favorivano rischio movimento laterale. Soluzione: ZTNA per servizi web interni (CI/CD, Jira, Grafana, pannello admin), VPN mantenuta per SSH in subnet isolate e accessi SRE. Integrazioni: IdP+MFA, postura EDR, correlazione SIEM. Risultato in 4 mesi: -38% latenza app target, -52% richieste supporto per accesso remoto, 100% rimozione IP pubblici da app, chiuso firewall hosting inbound. Incidenti di movimento laterale azzerati (report 6 mesi).
Caso 2: Gruppo manifatturiero, 12 filiali, 3500 dipendenti
Problema: applicazioni varie, segmenti OT, accessi partner, elevata affidabilità richiesta. Soluzione: SD-WAN/IPsec tra sedi, ZTNA per app web ufficio e ingegneria, accesso agentless per partner, VPN per admin L3 e OT. PAM e JIT per operazioni privilegiate. Risultato: tempo concessione accesso ridotto da 2 giorni a 2 ore, accesso diviso chiaramente tra fornitori, costo traffico canale ridotto del 18% con breakout locale e stop tunnel completo.
Caso 3: Fintech startup, 200 dipendenti, multi-cloud
Problema: requisiti audit L7, segmentazione dev/test/prod, frequenti auditor. Soluzione: ZTNA self-managed nel cloud, policy per account di servizio, mutual TLS, log in SIEM, VPN dedicata temporanea per auditor e partner. Risultato: audit esterno superato senza rilievi per accesso remoto, -40% tempo onboarding, gestione unificata policy e reportistica.
FAQ: domande difficili su ZTNA e VPN
Si può sostituire completamente la VPN?
Sì, se tutti i tuoi scenari sono accesso ad applicazioni L7 (HTTP(S), RDP via gateway, SSH via broker) e non ci sono esigenze di protocolli L3/basso livello. In pratica il 30-50% delle aziende mantiene VPN per casi specifici.
ZTNA richiede sempre un agent?
Non sempre. Esistono modalità agentless via proxy browser e wrapping di app. Però per controllo postura e tunnel per app non protocollari l’agent offre più stabilità e funzionalità.
Come integrare ZTNA con DLP e cifratura dati?
Integra ZTNA con CASB/DLP per ispezione traffico web, usa tagging dati e policy di sensibilità, abilita restrizioni download, watermarking e copia solo in container gestiti su BYOD.
E le performance?
ZTNA moderni con PoP vicini e ottimizzazioni QUIC/TLS spesso superano VPN classiche con backhaul. Fondamentale scegliere geografia PoP corretta e usare split application tunneling.
Come far funzionare gli strumenti admin?
Mantieni un VPN L3 ristretto per admin o usa ZTNA con broker SSH/RDP e PAM. Accesso JIT con permessi temporanei riduce rischi di privilegi permanenti.
Quali standard seguire?
NIST SP 800-207 (Zero Trust Architecture) come guida architetturale, ISO 27001/2 e CIS Controls per processo di sicurezza e controllo. La mappatura aiuta il dialogo con auditor.
Come misurare il successo?
Metriche tecniche: latenza, successo sessioni, tempo concessione/revoca accesso, numero incidenti e anomalie. Business: minori ticket supporto, velocità onboarding, audit senza non conformità.
ZTNA funziona in offline/reti instabili?
Parzialmente. Senza rete l’accesso è impossibile. Però ZTNA con QUIC e riconnessione sessioni è più robusto in canali mobili/instabili rispetto a SSL VPN TCP-over-TCP.
Serve microsegmentazione con ZTNA?
Sì, segmentazione L3 per traffico East-West in data center/cloud resta necessaria. ZTNA aggiunge granularità a livello app e utente, ma la protezione di base di rete non si cancella.
Come scalare le policy con centinaia di app?
Standardizza modelli policy, usa tag e attributi, automatizza onboarding via IaC e API, assegna owner app, implementa review process e attestazioni periodiche degli accessi.
Conclusione: i prossimi passi
L’era del «rete = accesso» è finita. Nel 2026 per la maggior parte delle organizzazioni la strategia migliore è ZTNA come meccanismo primario per accesso ad applicazioni e dati, mantenendo una VPN L3 ristretta per usi specialistici. Questo riduce la superficie di attacco, accelera l’accesso a cloud e SaaS, migliora l’osservabilità e semplifica audit. Parti da inventario e classificazione app, rafforza la VPN attuale, implementa la base Zero Trust (IdP+MFA, EDR/MDM, SIEM), avvia pilota ZTNA su 2-3 app, misura risultati e scala con iterazioni. Per piloti rapidi puoi usare un server VPN personale per un canale protetto veloce; per produzione invece standardizza, automatizza e punta all’architettura Zero Trust basata su NIST 800-207. Piano 30-60-90 giorni: 30 — inventario, quick wins su VPN, integrazione IdP/MDM; 60 — pilota ZTNA, telemetria, tuning policy; 90 — espansione copertura, PAM/JIT per privilegi, dismissione diritti di rete superflui. Rendi l’accesso gestibile, misurabile e davvero sicuro: così il tuo perimetro remoto sarà un vantaggio e non un punto debole.