SSO وVPN للمؤسسات: Entra ID وKeycloak
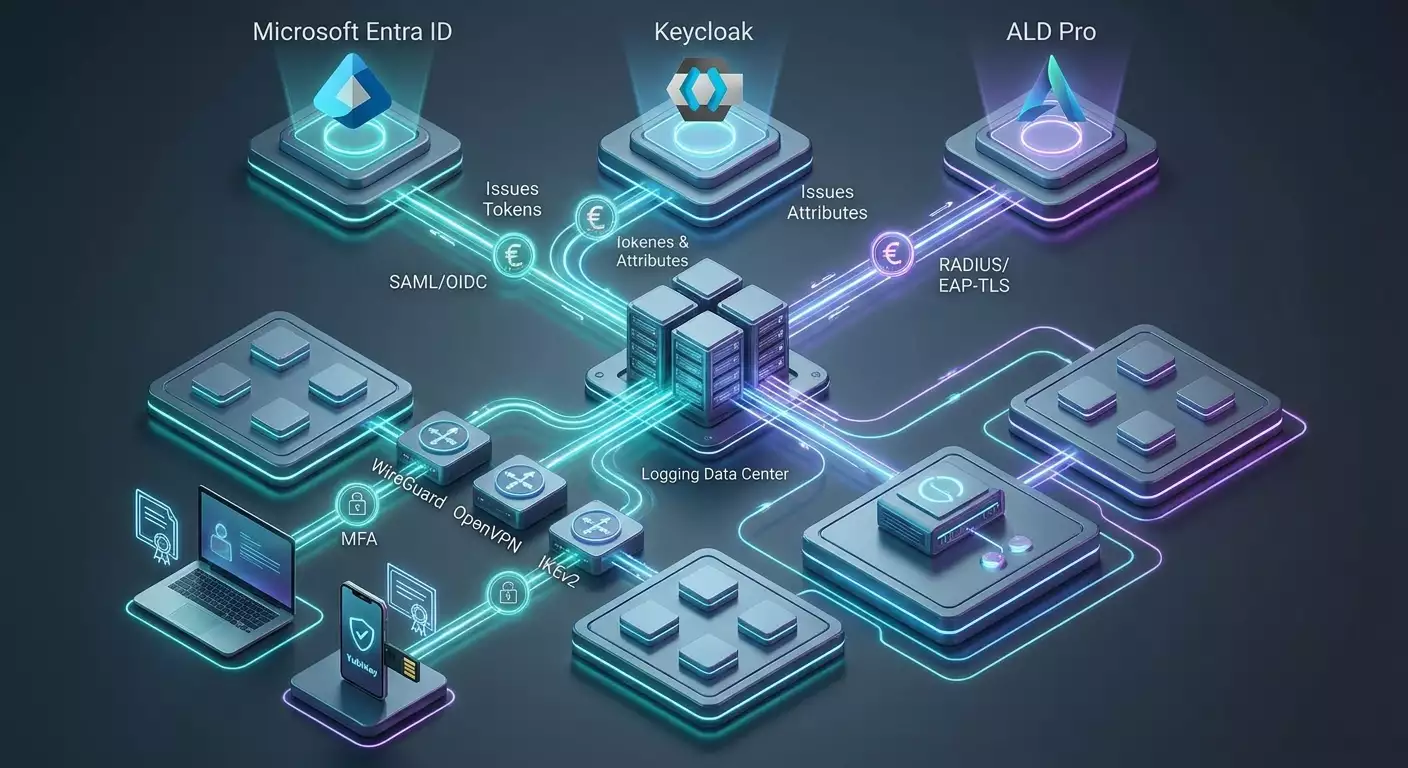
يوفر Entra ID وKeycloak الهوية ولا يستبدلان بوابة VPN. اختر تكامل SAML/OIDC أو RADIUS مدعوماً واختبر سحب الوصول؛ WireGuard وحده لا ينفذ SSO.
محتوى المقال
يوفر Entra ID وKeycloak الهوية ولا يستبدلان بوابة VPN. اختر تكامل SAML/OIDC أو RADIUS مدعوماً واختبر سحب الوصول؛ WireGuard وحده لا ينفذ SSO.
الفحوص العملية
ابدأ بجرد المستخدمين والتطبيقات والفروع وتدفقات البيانات. حدد مسؤولية منح الوصول وسحب الصلاحيات. يوفر VPN قناة شبكة، لكنه لا يستبدل إدارة الأجهزة والهوية والمرونة وتقييم المتطلبات المعمول بها. لا تعد بالامتثال القانوني اعتماداً على بروتوكول أو بلد خادم فقط.
تحقق من توافق إصدارات البوابة والعميل ومزود الهوية المحددة قبل التنفيذ. اسمح بالمسارات والأدوار الضرورية فقط؛ نجاح المصادقة لا ينبغي أن يفتح الشبكة كلها. استخدم MFA مدعومة والتحقق من الشهادات وتخزين الأسرار المحمي. أكد التكاملات من توثيق المنتج لا من اسم التقنية.
نفذ تجربة محدودة على موارد اختبار. افحص الدخول الطبيعي ورفض الوصول وتغيير الجهاز وسحب المستخدم وتعطل العقدة والاستعادة. اتفق مسبقاً على زمن الاستعادة والفقد المقبول وتوفر التطبيقات واكتمال السجلات. احتفظ بالإعداد الأصلي وخطة تراجع خطوة بخطوة. حدد الحد الأدنى لحقول السجلات ومدة الحفظ وصلاحيات القراءة، وتجنب جمع محتوى حركة المستخدم دون حاجة.
التوثيق الرسمي
الناشر: vpn.how