SSO y VPN corporativos: Entra ID y Keycloak
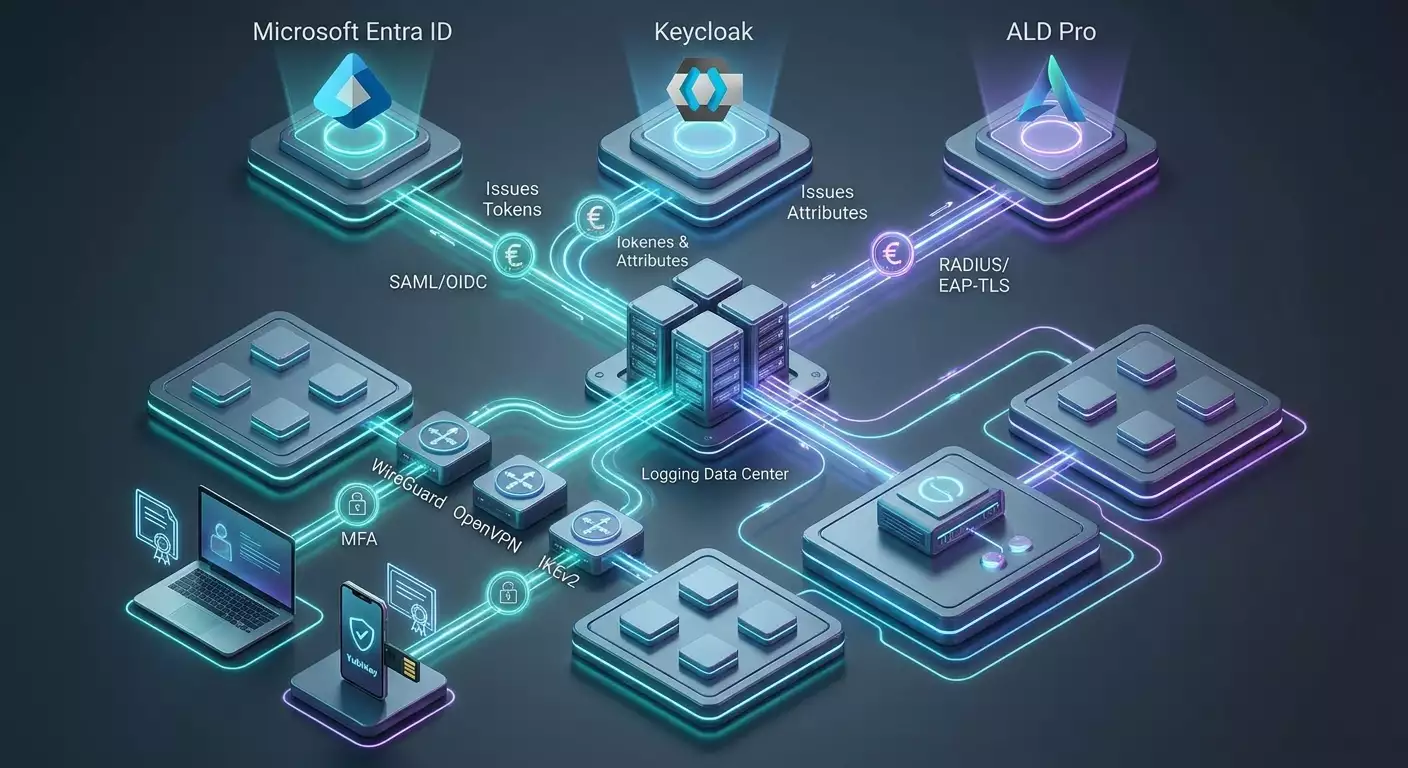
Entra ID y Keycloak aportan identidad, no sustituyen la pasarela. Elija integración SAML/OIDC o RADIUS compatible y pruebe revocación; WireGuard básico no implementa SSO.
Contenido del artículo
Entra ID y Keycloak aportan identidad, no sustituyen la pasarela. Elija integración SAML/OIDC o RADIUS compatible y pruebe revocación; WireGuard básico no implementa SSO.
Comprobaciones prácticas
Empiece con un inventario de usuarios, aplicaciones, sedes y flujos de datos. Asigne responsables de acceso y revocación. Una VPN aporta un canal de red; no sustituye gestión de dispositivos, identidad, resiliencia ni evaluación de requisitos aplicables. No prometa cumplimiento legal solo por un protocolo o país del servidor.
Verifique compatibilidad de las versiones concretas de pasarela, cliente y proveedor de identidad. Autorice solo rutas y roles necesarios; una autenticación correcta no debe abrir toda la red. Use MFA compatible, verificación de certificados y almacenamiento protegido de secretos. Confirme las integraciones en documentación del producto.
Haga un piloto con un grupo limitado y recursos de prueba. Compruebe acceso normal, denegación, cambio de dispositivo, revocación, fallo de nodo y recuperación. Acuerde criterios de aceptación: tiempo de recuperación, pérdidas, aplicaciones disponibles y registros completos. Conserve la configuración inicial y un plan de reversión. Defina campos mínimos de registro, retención y permisos; evite recopilar contenido de tráfico sin necesidad.
Documentación oficial
Editor: vpn.how