خادم VPN للبنوك والمؤسسات المالية في 2026: متطلبات البنك المركزي الروسي، معيار PCI DSS 4.0، والبنية التحتية الحرجة للمعلومات
الدليل النهائي لخوادم VPN المؤسسية للبنوك والمؤسسات المالية في 2026: كيفية الامتثال لتوجيهات البنك المركزي الروسي، معاييرPCI DSS 4.0، وتنظيمات البنية التحتية الحرجة للمعلومات. البنى، البروتوكولات، قوائم مراجعة عملية، أسئلة التدقيق، الأخطاء الشائعة، ودراسات حالة واقعية. نصائح خبراء بدون تعقيد.
محتوى المقال
- مقدمة: لماذا يهم الأمر في 2026
- الأساسيات: المفاهيم الأساسية (للمبتدئين)
- الغوص العميق: خريطة متطلبات البنك المركزي الروسي، pci dss 4.0، والبنية التحتية الحرجة للمعلومات
- الممارسة 1: البنى المرجعية والتقسيم (النظرية، الخطوات، قوائم المراجعة)
- الممارسة 2: البروتوكولات والتشفير (الاختيار، التكوين، التدوير)
- الممارسة 3: إدارة الهوية، mfa، ووصول المزودين
- الممارسة 4: التسجيل، المراقبة، الاختبار، والتدقيق
- الممارسة 5: الأداء، المرونة، والعمليات
- الممارسة 6: السحب، تعدد المناطق، واعتبارات عابرة للحدود
- الممارسة 7: الانتقال إلى الثقة الصفرية وتقليل الأنفاق
- الأخطاء الشائعة: ما لا تفعله في 2026
- الأدوات والموارد: ماذا تستخدم
- دراسات حالة ونتائج: كيف يعمل في الواقع
- الأسئلة الشائعة: أسئلة معقدة شائعة
- خاتمة: كيف نمضي قدماً
مقدمة: لماذا يهم الأمر في 2026
أصبحت بنى تكنولوجيا المعلومات في القطاع المصرفي موزعة، قائمة على السحابة، ومتطورة باستمرار خلال السنوات الأخيرة. الوصول عن بُعد بات أمراً ممارساً يومياً؛ يعمل المزودون وشركاء التعهيد من دول ومناطق زمنية متعددة، بينما تستضيف الخدمات الحساسة بيئات هجينة: مراكز بيانات خاصة، سحابات خاصة وعامة، فروع، وأماكن عمل متنقلة. في هذا الإطار، لم تعد شبكات VPN المؤسسية مجرد «أنفاق» فقط، بل هي أنظمة شاملة لإدارة المخاطر، تتحكم في حدود الوصول وتوفر أدلة جاهزة للتدقيق. في 2026، تتشدد المتطلبات: إطار الأمن السيبراني للبنك المركزي الروسي، التزامات البنية التحتية الحرجة للمعلومات بموجب القانون الفيدرالي 187-FZ، وممارسات PCI DSS 4.0 ترسم خط أمان جديد. يساعدك هذا الدليل على تصميم وإدارة خوادم VPN تحقق توازناً بين الاعتمادية، الأداء، والامتثال بدون كوابيس الإجراءات الرتيبة أو إعاقة التطوير.
سوف تحصل على: مسرد واضح للمصطلحات الأساسية، خريطة الامتثال التنظيمي، نماذج معمارية مثبتة، تعليمات تفصيلية حول ملفات التشفير، المصادقة متعددة العوامل، وصول المزودين، التسجيل ومراقبة التغييرات، قوائم مراجعة للتدقيق، ودراسات حالة حقيقية بنتائج قابلة للقياس. لنكن صادقين: لا توجد وصفة سحرية، لكن النهج المنهجي يقلل بشكل كبير من الثغرات الأمنية ويجعل مناقشات التدقيق مثمرة.
الأساسيات: المفاهيم الأساسية (للمبتدئين)
ما هو خادم VPN المؤسسي؟ هو نظام مُدار من الأنفاق الآمنة التي تربط الشبكات (موقع إلى موقع) و/أو أجهزة المستخدمين (الوصول عن بُعد). تشمل الوظائف الأساسية تشفير الحركة، المصادقة المتبادلة، التحكم بالتوجيه، التقسيم، وتدقيق الجلسات.
الأنواع الرئيسية:
- موقع إلى موقع (IPsec): وصلات بوابة إلى بوابة توحد الفروع، مراكز البيانات، والسحابات. ضرورية لربط شبكات الطبقة الثالثة واستمرارية الخدمة.
- الوصول عن بُعد (TLS، IKEv2، WireGuard): وصول آمن للمستخدمين والمزودين إلى الخدمات الداخلية، مع دعم المصادقة متعددة العوامل والسياسات التفصيلية.
- بدون عميل (البوابات): بوابات ويب لتطبيقات محددة، مناسبة للخدمات المحدودة والمستخدمين الزائرين.
المكونات التشفيرية: تحكم المصادقة (شهادات، مفاتيح، MFA)، التشفير (AES-GCM، GOST)، حماية السلامة (AEAD أو HMAC)، تبادل المفاتيح (IKEv2، ECDHE)، السرية التامة للمستقبل (PFS).
تقسيم الحركة: نفق كامل (كل الحركة تمر عبر VPN) مقابل النفق المقسم (حركة الشبكة المؤسسية فقط). يعتمد الاختيار على المخاطر والتنظيمات: المناطق الحرجة وCDE عادة تتطلب التوجيه الكامل أو المطبق انتقائياً.
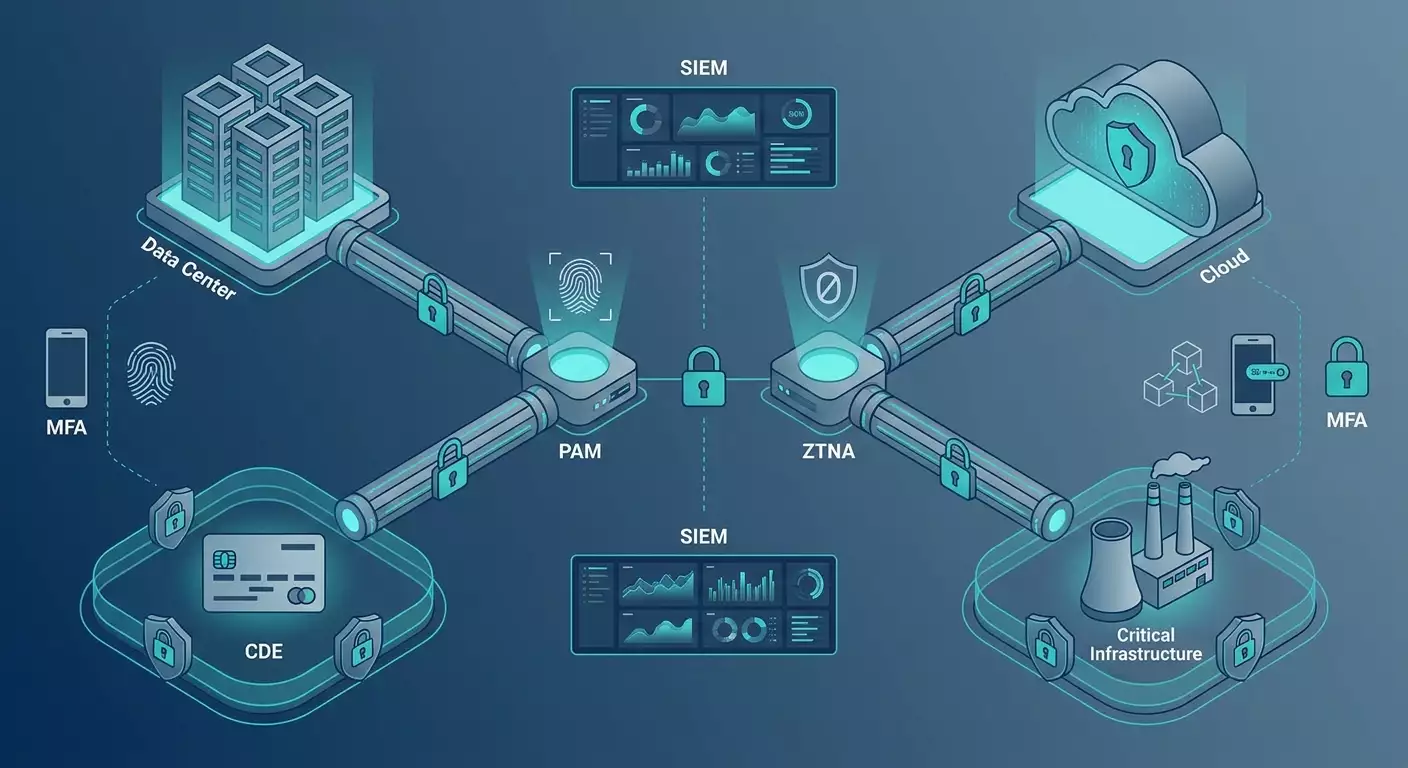
الثقة الصفرية وZTNA. ليست بديلاً عن VPN بل تعزيزاً لها — تتحقق من سياق الجهاز والمستخدم، بيانات اعتماد قصيرة الأمد، وصول صريح لتطبيقات محددة. للامتثال، الجمع بين ZTNA والتسجيل الشامل ونموذج شبكة متكامل أمر ضروري.
الغوص العميق: خريطة متطلبات البنك المركزي الروسي، PCI DSS 4.0، والبنية التحتية الحرجة للمعلومات
البنك المركزي الروسي (معايير الأمن السيبراني والممارسات الإشرافية). يرتكز تركيز VPN على تصنيف الأصول والمخاطر، تقسيم بيئات الدفع والأنظمة المصرفية الأساسية، إدارة الوصول عن بُعد (بما في ذلك المزودين)، المصادقة القوية، محاسبة الأنشطة والتسجيل، استمرارية الخدمة والمرونة (التكرار، التبديل السريع)، الاختبارات الدورية ومراقبة التغيير. تتطلب عمليات التدقيق أدلة قوية: سياسات، مخططات تدفق، قوائم الأنفاق والتوجيه، سجلات الاتصال، توثيق التغييرات، ونتائج اختبارات الاسترداد.
البنية التحتية الحرجة للمعلومات (القانون الفيدرالي 187-FZ واللوائح الفرعية، توجيهات FSTEC/FSB). للفئات 1-3 للبنية التحتية الحرجة: إجراءات تنظيمية وتقنية إلزامية، غالباً تتطلب أدوات حماية معتمدة وخوارزميات تشفير محلية (GOST). يؤثر هذا على اختيار البروتوكولات (IPsec/TLS المتوافقة مع GOST)، شهادات البوابات، وضوابط الوصول الإجرائية. افصل حدود البنية التحتية الحرجة (تشفير محلي صارم، شهادات) عن القطاعات الأقل حساسية (حيث يُسمح بالتشفير الدولي الحديث)، مع ضمان تحكم شامل بالمخاطر وشفافية التوجيه.
PCI DSS 4.0. تركز النقاط المتعلقة بـ VPN على التشفير القوي للبيانات المنقولة (الإصدارات الحالية للبروتوكولات والشفرات)، المصادقة الصارمة (MFA لجميع الإداريين والوصول عن بُعد ضمن CDE)، حسابات المستخدمين الفريدة، إدارة وصول المزودين والزمنية، المراقبة والتسجيل لجميع الإجراءات الإدارية، وتقسيم CDE (تقليل نطاقات التوجيه عبر VPN). الجديد في 4.0 هو التشديد على النهج الموجه (المخصص): إذا اختلفت عن الضوابط «القياسية»، مطلوب تحليل مخاطر موثق وتدابير مساوية.
توفيق المتطلبات التنظيمية. التنسيقات النموذجية: PCI تسمح بحزم شفرات حديثة وTLS 1.2+، بينما قد تتطلب CII GOST؛ يولي البنك المركزي أهمية لاستمرارية الخدمة والمرونة، ويطالب PCI بتقسيم وتسجيل قابلين للتدقيق؛ جميع الجهات تشترط مصادقة قوية، وصول أقل امتيازات، ومراقبة أفعال المزودين والمتعاقدين. الخلاصة: صمم نموذج تشفيري «ذو سرعتين» من البداية (GOST والملفات الدولية)، إدارة وصول موحدة، ومنطقة مراقبة شاملة (SIEM، NTA، UEBA) مع تزامن الطوابع الزمنية وتخزين السجلات المعدومة التلاعب.
الممارسة 1: البنى المرجعية والتقسيم (النظرية، الخطوات، قوائم المراجعة)
النموذج أ: محيط مصرفي مع CDE وCII
المكونات: بوابتا وصول عن بُعد مستقلتان (نشط-نشط)، مجموعات بوابات IPsec لموقع إلى موقع، منطقة منزوعة السلاح لخدمات المحطات والبوابات، محيط منفصل للمزودين، Bastion PAM، SIEM، NTP، أجهزة HSM/تشغيل المفاتيح، وسيط ZTNA للنشر التفصيلي للتطبيقات.
مبادئ التوجيه: لـ CDE وCII—الشبكات الفرعية الضرورية فقط، إما ثابتة أو BGP مع قوائم بادئة، الرفض افتراضياً. وصول المستخدم يكون بنفق كامل عند العمل مع الأنظمة الحرجة؛ النفق المقسم مسموح بالخدمات غير الأساسية خارج CDE/CII مع ضوابط مضيفة ومراقبة الشبكة.
خطة النشر خطوة بخطوة
- تصنيف الأصول: CDE، أنظمة المصرف الأساسية، قنوات بين البنوك، محيط CII، إدارة تكنولوجيا المعلومات، التطوير، شبكة المكتب.
- رسم خرائط التدفقات: المصادر والوجهات، البروتوكولات، حجم الحركة، اتفاقيات مستوى الخدمة المطلوبة، أوقات الاسترداد وفقد البيانات.
- اختيار الحدود: VRF/VLAN/أقسام مميزة للمستخدمين عن بُعد، المزودين، الإداريين، التطبيقات، والبيانات.
- تحديد ملفات التشفير: ملف GOST لـ CII والروابط بين المواقع داخل محيط CII؛ الملف الدولي الحديث (IKEv2/TLS 1.3/WireGuard) للباقي.
- فرض وصول المزود عبر محيط مخصص: PAM إلزامي، وصول عند الحاجة (JIT)، تسجيل الجلسات، لا وصول مباشر إلى CDE/CII بدون طبقة وسيطة.
- دمج التقسيم في التوجيه: قوائم بادئة، قوائم تحكم الوصول، سياسات الجدار الناري، تحقق من مسارات عكسية، عدم تسريب الطريق.
- تنفيذ SIEM وجمع السجلات المركزي: المصادقة، أنفاق الاتصال/الانفصال، التفويضات، أوامر الإدارة، أحداث PAM.
- اختبار المرونة: تبديل مخطط مجدول، محاكاة فشل الروابط، التحقق من استمرارية الجلسات.
قائمة الجاهزية
- مخططات الشبكة والتدفقات مع تلوين مميز لـ CDE/CII/الأقسام المشتركة.
- سياسات التوجيه والتصفية موثقة، مع أمثلة رفض واستثناءات.
- محيط منفصل وVLAN/VRF للمزودين. PAM إلزامي.
- مراقبة جودة القنوات (مؤشرات التذبذب/التأخير/الفقد) والتنبيهات مفعلة.
- سيناريوهات التعافي من الكوارث واختبارات تبديل مجدولة على الأقل ربع سنوية.
الممارسة 2: البروتوكولات والتشفير (الاختيار، التكوين، التدوير)
اختيار البروتوكول حسب حالة الاستخدام
- موقع إلى موقع: IKEv2/IPsec مع AES-256-GCM، ECDHE (المجموعات 19/20/21)، PFS، فترات حياة من 8 إلى 24 ساعة، DPD. لـ CII — ملفات GOST وبوابات معتمدة.
- الوصول عن بُعد: IKEv2/IPsec (مستقر، عملاء أصليون)، VPN مع TLS 1.3 أو WireGuard (أداء عالي، نموذج مفاتيح بسيط). في بيئات DPI صارمة — VPN عبر TLS مع إخفاء الحركة.
- بدون عميل: TLS 1.3، مجموعات تشفير قوية، عزل صارم لوكلاء الويب عن العناوين الداخلية.
المعلمات الموصى بها
- TLS 1.3، بدون تشفيرات ضعيفة أو إعادة تفاوض؛ إذا كان TLS 1.2 ضرورياً — فقط مع AEAD (AES-GCM/CHACHA20-POLY1305)، ECDHE، دون TLS 1.0/1.1.
- IPsec: IKEv2، AES-256-GCM، PRF SHA-256/384، DH ECP256/384 (grp19/20)، PFS مفعّل، إعادة التشفير قبل انتهاء SA، NAT-T.
- WireGuard: مفاتيح Curve25519، شبكات فرعية مسموح بها محدودة، توجيه قسري إلى بادئات ضرورية، تدوير المفاتيح.
- GOST: GOST R 34.10-2012 للتوقيعات، GOST R 34.11-2012 للهاشات، GOST R 34.12-2015 (كوزنيشيك) للتشفير — طبق في حدود CII وحيثما ينص القانون.
المفاتيح والشهادات
- إنشاء بنية PKI مع فصل الأدوار: الجذر غير المتصل، المصدِر الوسيط، وحدات HSM/التشفير لتخزين مفاتيح البوابة.
- استخدام شهادات قصيرة الأمد (90 يوماً) وأتمتة (مثل ACME في الدوائر المغلقة)، دعم OCSP وتحديث قوائم الإلغاء CRL.
- MFA: FIDO2/WebAuthn، OTP مع حماية من إعادة الاستخدام، ربط الجهاز وفحص الوضع (EDR، تشفير القرص، التحديثات).
- تدوير: مفاتيح الأنفاق بانتظام (مجدول)، بيانات اعتماد بعد الحوادث وتغييرات الكوادر.
قائمة جاهزية التشفير
- قائمة معتمدة للبروتوكولات ومجموعات الشفرات من لجنة الأمن.
- سجل موحد للشهادات وتتبع تاريخ الانتهاء مع تنبيهات عند 30/15/7 أيام.
- إجراءات سريعة لإبطال واستبدال المفاتيح مع فحوصات نشر قوائم الإبطال.
- توثيق الربط بين البروتوكولات ومتطلبات CII/PCI/البنك المركزي.
الممارسة 3: إدارة الهوية، MFA، ووصول المزودين
التعريف والدليل
المصدر الوحيد للحقيقة — الدليل المؤسسي (AD/LDAP) ومصدر الهوية IdP (OIDC/SAML). مزامنة مجموعات الوصول مع سياسات RBAC على بوابات VPN. يمتلك الإداريون حسابات مميزة مخصصة؛ المطورون مرتبطون بمجموعات مشاريع مع تواريخ انتهاء.
MFA والسياق
- MFA إلزامي لجميع الوصول الإداري عن بُعد، CDE وCII، وللمزودين.
- العوامل: يُفضل FIDO2، OTP، الموافقة الدفعية. النظر في الموقع الجغرافي وصحة الجهاز.
- تطبيق سياسة الوصول المستمر CAP: تقليل الامتيازات تلقائياً إذا ساء وضع الجهاز.
المزودون والوصول عند الحاجة JIT
- نقل وصول المزود إلى محيط مخصص مع PAM. لا وصول مباشر لـ VPN إلى CDE/CII.
- تفعيل JIT: منح الوصول لفترات زمنية محددة، مسبقة الموافقة وبطاقات دعم.
- حسابات فريدة فقط؛ عدم مشاركة تسجيل الدخول؛ تسجيل الجلسات وفهرستها.
- جرد التكامل: قائمة المزودين، جهات الاتصال، الأنظمة المستهدفة، MTTD/MTTR للحوادث.
قائمة إدارة الوصول
- دليل الأدوار وربطه بمجموعات IdP.
- MFA مفعّل لجميع الإداريين عن بُعد، المزودين، ومستخدمي CDE/CII.
- عمليات انضمام/نقل/مغادرة آلية (SCIM)، واكتشاف حقوق الوصول القديمة.
- PAM مع JIT وتسجيل الجلسات مطبق؛ تقارير جاهزة للتدقيق.
الممارسة 4: التسجيل، المراقبة، الاختبار، والتدقيق
ما الذي يجب تسجيله
- محاولات المصادقة والتفويض (ناجحة/فاشلة)، عوامل MFA.
- إنشاء/إنهاء الأنفاق، معلمات SA، عناوين العملاء، المسارات.
- تغييرات التكوين والسياسات الإدارية.
- أحداث PAM وجلسات الامتياز، الأوامر، وتسجيلات الشاشة.
- مقاييس الشبكة: NetFlow/IPFIX، بصمات TLS/JA3 لرصد الشذوذ.
كيفية تخزين السجلات
- توقيت موحد (NTP)، تخزين غير قابل للتغيير (WORM/S3-object lock)، فصل صلاحيات الوصول.
- فترات الاحتفاظ متوافقة مع متطلبات البنك المركزي، CII، وPCI مع مراعاة الكفاءة والتكلفة.
- كواشف وسجلات SIEM، وتنبيهات مرسلة إلى SOC المناوب.
الاختبار
- تقييم الربط والمرونة ربع سنوي.
- فحوصات دورية للثغرات وتحديث بوابات VPN، مراقبة ثغرات الصفر يومية.
- تمارين على الطاولة وسيناريوهات الفريق الأحمر تركز على محيط الوصول عن بُعد.
- فحوصات الامتثال: مراجعات السجلات، تسوية قوائم الوصول، عينات جلسات المزودين.
قائمة تدقيق التدقيق
- سياسات VPN والتقسيم الحالية والموقعة.
- فاتورة سجلات كاملة للفترة مع تحقق السلامة.
- دليل إعدادات MFA وتقارير PAM.
- بروتوكولات ونتائج اختبارات التعافي من الكوارث.
- سجل الأنفاق والشفرات مع مبررات الاختيارات.
الممارسة 5: الأداء، المرونة، والعمليات
التوفر العالي
- بوابتا VPN مستقلتان ومزودا خدمة إنترنت، نشط-نشط أو نشط-سلبي مع تبديل سريع.
- توسع أفقي للوصول عن بُعد: موزعات تحميل، تفضيل الجلسات، تكرار وحدة المعالجة/التشفير.
- التحكم في MTU/MSS، جودة الخدمة للتطبيقات الحرجة، تقييد صارم لتجزئة الأنفاق.
الرصد
- مؤشرات SLO: توافر الأنفاق، زمن المصادقة، متوسط/ذروة معدل النقل، أخطاء الحزم.
- مقاييس تجربة المستخدم: زمن الوصول للتطبيقات الأساسية، معدلات نجاح MFA لكل محاولة.
- مقاييس الأعمال: زمن إصدار الوصول، متوسط نافذة JIT، زمن التحقيق بالحوادث.
العمليات
- تجميد التغييرات الصارم قبل أزمنة الحمل القصوى (أيام الرواتب، فترات التقارير).
- نشر مستمر (Blue/Green) مع خيارات تراجع سريعة.
- فهرس تغييرات معياري ولجنة استشارية للتغيير للعمليات المعقدة.
الممارسة 6: السحب، تعدد المناطق، واعتبارات عابرة للحدود
المؤسسات المالية تستخدم بيئات هجينة: مراكز بيانات خاصة، سحب محلية، وبيئات خارجية لأبحاث وتطوير والتحليلات. قضايا الاختصاص والنقل العابر للحدود للبيانات حرجة.
- محيطات منفصلة: خدمات الإنتاج وبيانات العملاء محلية؛ R&D والأحمال غير المحددة معزولة شبكياً وتشفيرياً.
- خادم VPN سحابي: استخدم IPsec/BGP لبوابات السحابة، تحقق من اتفاقيات مستوى الخدمة، عمليات التدقيق، وتوافق الشفرات. طبق سياسات التوجيه واختبار الثقوب السوداء.
- عبر الحدود: حدد الحركة المسموح لها بمغادرة الاختصاص، وضع السياسات والقيود التقنية (توجيه قائم على السياسة، DLP).
قائمة توصيل السحابة
- مخططات توجيه L3/L7 بين البنية التحتية المحلية والسحابات.
- الشفرات والبروتوكولات المتفق عليها مع فرق الأمان والامتثال.
- وصول مزود السحابة فقط عبر PAM ووسطاء ZTNA.
- سجلات بوابات السحابة مدمجة ضمن SIEM موحد مع تزامن الطوابع الزمنية.
الممارسة 7: الانتقال إلى الثقة الصفرية وتقليل الأنفاق
ZTNA هو تطور: بدلاً من «الشبكة كمصدر ثقة»، يفرض الوصول الصريح لتطبيقات فردية. للبنوك وبيئات PCI، يقيد ذلك سطح الهجوم لكنه يتطلب عمليات ناضجة.
- فهرس التطبيقات وتحديد «أسطح الوصول»: عناوين URL، المنافذ، البروتوكولات.
- نشر وسطاء الوصول (ZTNA)، دمج مع IdP وEDR، تفعيل فحص وضع الجهاز.
- نقل وصول التطبيقات النموذجية عبر VPN (Jira، Git، قواعد بيانات للقراءة فقط) إلى ZTNA، مع الاحتفاظ بـ VPN لحركة الإدارة على L3 وروابط المواقع.
- مراجعة السياسات: منح الحد الأدنى الضروري فقط من الصلاحيات، بيانات اعتماد قصيرة الأمد، منع الحركة الجانبية.
النتيجة: أنفاق أقل ديمومة، إثبات تقسيم أسهل، مخاطره تسرب أقل حال اختراق الحسابات.
الأخطاء الشائعة: ما لا تفعله في 2026
- استخدام ملف VPN واحد شامل للجميع: يخل بمبادئ أقل الامتيازات ويعقد الامتثال لـ PCI/BANK/CII.
- السماح بالنفق المقسم لـ CDE/CII دون حجب واضح للحركة الأخرى: يهدد بتسرب البيانات والحركة الجانبية.
- استخدام تشفيرات ضعيفة وبروتوكولات قديمة (TLS 1.0/1.1، IKEv1) «للتوافق» بدون خطة هجرة.
- حسابات مشتركة وعدم تفعيل MFA للمزودين.
- عدم تسجيل الجلسات للإداريين والمزودين — متأخر جداً عند التحقيق في حادث.
- عدم تزامن الوقت والسجلات المؤقتة — المدققون لن يحصلوا على صورة متماسكة.
- غياب اختبارات التبديل السريع — المشاكل ستظهر يوم دفع الرواتب.
- تجاهل IPv6: أنفاق وفلاتر معدة فقط لـ IPv4.
- الاعتماد الأعمى على مزود السحابة «كما هو» بدون التحقق من الشفرات والتسجيل.
الأدوات والموارد: ماذا تستخدم
الحلول المادية والبرمجية
- بوابات المؤسسات: حلول من كبار الموردين مع تسريع تشفير مادي، موازنات تحميل، وسياسات وصول شاملة.
- حلول متوافقة مع GOST ومعتمدة لبيئات CII.
- الحزم مفتوحة المصدر والبرمجية: strongSwan/Libreswan (IPsec)، OpenVPN، WireGuard، SoftEther — مرنة ومناسبة للمختبرات لكنها تتطلب انضباطاً تشغيلياً.
- ZTNA ووسطاء الوصول: للنشر مع تحقق وضع الجهاز.
- PAM: التحكم بالامتيازات، تسجيل الجلسات، JIT.
- SIEM/SOAR: جمع السجلات وارتباطها، الاستجابة الآلية.
- الرصد: جامعوا NetFlow/IPFIX، NTA/NDR، أنظمة المقاييس، ولوحات SLO.
الأدوات العملية
- تحليل TLS والشفرات: اختبار التوافق والقوة.
- تشخيصات IPsec/IKE: فحص الملفات، DPD، أحداث إعادة التشفير.
- تحليل الحزم وتوصيف الأداء.
- جرد المسارات وACL، كشف الثقوب السوداء والحلقات.
البدء السريع للنُّسخ التجريبية
للنُّسخ التجريبية وإثباتات المفهوم، حين تحتاج للتحقق من الفرضيات المعمارية في 1-2 أيام، من العملي استخدام VPN شخصي كخدمة مع معايير مُدارة. خيار عملي هو vpn.how: خوادم VPN شخصية مخصصة (غير مشتركة) بعناوين IP فريدة للعميل، تدعم بروتوكولات WireGuard، OpenVPN، IKEv2، L2TP، SSTP — تختار وفق سيناريو الوصول والتوافق. مواقع الخوادم تشمل موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، وستافانجر — مثالية لنمذجة زمن الاستجابة ومسارات الحركة الواقعية. الدفع مناسب للكيانات القانونية الروسية والفرق: بطاقات روسية (بما في ذلك Tinkoff وOzon)، SBP، وUSDT/BTC مقبولة. الأسعار تبدأ من 490 روبل/يوم أو 2490 روبل/شهر مع تخفيضات للفترات الطويلة. بالإضافة إلى ذلك، تعمل الخوادم تلقائياً خلال 5 دقائق بعد الدفع بدون تسجيل. نصيحة خبراء: مثالي للنماذج التجريبية والوقوف القصير لتأكيد ملفات التشفير، التوجيه، والتوافق العميلي بدون تعقيدات الشراء؛ للإنتاج وخاصة محيط CII والدفع، أنشئ بنية تحتية خاصة مع بوابات معتمدة وGOST-VPN، تشمل أتمتة كاملة لإدارة المفاتيح، التسجيل، وعمليات التدقيق.
دراسات حالة ونتائج: كيف يعمل في الواقع
الحالة 1: بنك شامل، نقل الوصول عن بُعد
التحدي: استبدال SSL VPN قديم، الامتثال لمتطلبات PCI DSS 4.0، وتعزيز رقابة المزود. الحل: بنية وصول عن بُعد ثنائية العقد (IKEv2/TLS 1.3)، قسم المزود عبر PAM وJIT، ارتباط جلسات SIEM، قنوات مقاومة. النتائج خلال 6 أشهر: انخفاض حوادث الوصول عن بُعد بنسبة 58%، 42% أقل طلبات الاتصال، تقلص متوسط زمن إصدار الوصول من يومين إلى 3 ساعات، تدقيق ناجح لـ PCI مع عدم وجود ملاحظات على التشفير وMFA.
الحالة 2: شركة دفع مع فئة CII 2
التحدي: تأمين روابط بين المواقع والوصول الإداري ضمن محيط CII باستخدام GOST دون إبطاء البحث والتطوير. الحل: محيط CII مخصص مع IPsec GOST معتمد، ملف تطوير منفصل (WireGuard) خارج CII، PAM مع تسجيل الجلسات، تقسيم صارم للمسارات، تخزين سجلات غير قابلة للتغيير. النتائج: اجتياز تدقيق الأمان بدون ملاحظات حرجة، تحقيق تسريع 35% بالتحقيق في الحوادث، وأداء قناة بين المواقع متوقع عند 99.95% وفق SLO.
الحالة 3: شركة تقنيات مالية مع تحليلات متعددة المناطق
التحدي: تأمين وصول المحللين إلى البيانات والنماذج في أوروبا والولايات المتحدة مع الالتزام بتوطين البيانات. الحل: بنية هجينة — بيانات ونماذج محلية ضمن الامتثال، وصول عن بُعد عبر TLS 1.3 مع فحص وضع الجهاز، نشر جزئي للتطبيقات عبر ZTNA، التحكم في الخروج وDLP لحركة الخارج، رصد على مستوى المسار والتطبيق. النتائج: زمن وصول ~120-150 مللي ثانية لوجهات رئيسية، عدم اكتشاف تسرب بيانات في الفحوصات الفصلية، توافر 99.9%.
الحالة 4: إعادة هيكلة وصول المزودين
التحدي: إزالة حسابات المزودين الدائمة من شبكات الإنتاج. الحل: وصول عند الحاجة عبر PAM، VPN العملاء مقيد لتطبيق واحد أو شبكة فرعية، تسجيل الجلسات إلزامي، إبطال الامتيازات تلقائياً بعد إغلاق التذاكر. النتائج: خفض بنسبة 95% في الوصول المفقود، صفر انتهاكات وصول ربع سنوية، تسريع قبول المزودين من 3 أسابيع إلى 4 أيام.
الأسئلة الشائعة: أسئلة معقدة شائعة
1. هل WireGuard مقبول للبنوك ومعيار PCI DSS 4.0؟
نعم، شرط تطبيق السياسات وMFA والتقسيم بشكل صحيح. يطالب PCI بـ «تشفير قوي» وقابلية الإدارة، وليس بروتوكولات محددة. بالنسبة لـ CII، قد تُطلب ملفات GOST — استخدم حلول معتمدة بالتوازي هناك.
2. هل يجب تعطيل النفق المقسم؟
عموماً، تجنب النفق المقسم في CDE وCII. إذا استُخدم، وثق المخاطر، طبق التوجيه فقط للبادئات المؤسسية، تحكم بوضع الجهاز، وفعل مراقبة الشبكة.
3. هل ZTNA يحل محل VPN؟
ليس بالكامل. لا يزال VPN مطلوباً لحركة الإدارة على L3، الروابط بين المواقع، وبعض البروتوكولات. يخفّض ZTNA سطح الهجوم بشكل كبير لتطبيقات المستخدم النموذجية.
4. كيف أتعامل مع GOST والمواقع الأجنبية؟
استخدم نموذج تشفير ثنائي الملفات: GOST ضمن حدود CII والمحلية، ملفات دولية خارج CII وفي الخارج. حافظ على تقسيم صارم والتحكم بالطريق بينهما.
5. هل يمكنني استخدام بوابات VPN مدارة سحابياً؟
نعم، إذا تحكمت بالشفرات والتسجيل، وامتثلت لمتطلبات التوطين والإجراءات العابرة للحدود. دمج السجلات دائماً ضمن SIEM الخاص بك.
6. كيف أثبت صحة التقسيم للمدققين؟
قدم مخططات، سياسات التوجيه/ACL، تتبع مسارات انتقائي، تقارير PAM، وسجلات الاتصال. الاختبارات الآلية للسياسات ولقطات المسارات ممارسات جيدة.
7. ماذا عن IPv6؟
فعّل دعم IPv6 إلى جانب IPv4: الفلاتر، التوجيه، المراقبة. وإلا ستظهر «نقاط عمياء» تسمح بتجاوز الضوابط.
8. كم مرة أُحدّث ملفات التشفير؟
مراجعات ربع سنوية، مراجعات سنوية، وتحديثات فورية عند ثغرات حرجة أو متطلبات جديدة.
9. هل MFA إلزامي للجميع؟
إلزامي للإداريين، المزودين، ومستخدمي CDE/CII. وبالنسبة للباقين، حسب المخاطر، لكن من الأفضل تفعيله بشكل شامل.
10. كيف أدمج SOC وعمليات VPN؟
مستودعات سجلات ومقاييس موحدة، لوحات SLO/SLA مشتركة، دفاتر عمل SOAR متكاملة، وتمارين مشتركة دورية.
خاتمة: كيف نمضي قدماً
محيط خادم VPN للبنوك والمؤسسات المالية في 2026 ليس فقط «النقر على تشفير». إنه عن المعمارية، القابلية للإدارة، والأمان القابل للإثبات. الخطوات الأساسية:
- تقييم التهديدات والنمذجة: جرد الأصول، تقسيم CDE/CII، رسم خرائط الحركة.
- المخطط المعماري: اختيار البروتوكول (ملف مزدوج GOST/دولي)، مناطق منزوعة السلاح، محيط المزودين، PAM، وZTNA.
- النُسخ التجريبية والقياسات: تحقق من الأداء، المرونة، MFA، وتشغيل التسجيل.
- نشر الإنتاج: التوفر العالي، أتمتة PKI، التسجيل المركزي، عمليات إدارة عضوية JML/JIT، تكامل SOC.
- الجاهزية للتدقيق: السياسات، التقارير، سيناريوهات DR، اختبارات منتظمة، تحسينات مستمرة.
إذا كنت تحتاج إثبات مفهوم سريع، استخدم خدمات الانطلاق السريع للتحقق من الفرضيات، زمن الاستجابة، وتوافق العميل. لكن للإنتاج وخاصة في محيط CII والدفع، اعتمد على بنية تحتية مُدارة خاصة بك، حلول معتمدة، وعمليات ناضجة. الخلاصة: خادم VPN مصمم ومراقب جيداً لا يلبي فقط متطلبات البنك المركزي الروسي، PCI DSS 4.0، وCII، بل يسرّع الأعمال من خلال توفير وصول سريع، آمن، ومتوقع.
الناشر: vpn.how