VPN pour les banques et institutions financières en 2026 : exigences de la Banque centrale de Russie, PCI DSS 4.0 et infrastructures critiques
Guide complet sur les VPN d'entreprise pour les banques et institutions financières en 2026 : comment répondre aux exigences de la Banque centrale de Russie, PCI DSS 4.0 et infrastructures critiques. Architectures, protocoles, check-lists pratiques, questions clés pour l'audit, erreurs à éviter et cas concrets. Recommandations d'experts sans superflu.
Contenu de l'article
- Introduction : pourquoi c'est crucial en 2026
- Les bases : concepts fondamentaux (pour débutants)
- Approfondissement : cartographie des exigences banque centrale, pci dss 4.0 et infrastructures critiques
- Pratique 1 : architectures de référence et segmentation (théorie, étapes, check-lists)
- Pratique 2 : protocoles et cryptographie (choix, configuration, rotation)
- Pratique 3 : gestion des identités, mfa et accès fournisseurs
- Pratique 4 : journalisation, monitoring, tests et audit
- Pratique 5 : performance, résilience et exploitation
- Pratique 6 : clouds, multi-régions et transferts transfrontaliers
- Pratique 7 : transition vers zero trust et réduction des tunnels
- Erreurs fréquentes : à éviter en 2026
- Outils et ressources : quoi utiliser
- Cas pratiques et résultats : comment ça fonctionne en vrai
- Faq : questions complexes fréquentes
- Conclusion : comment avancer
Introduction : pourquoi c'est crucial en 2026
Ces dernières années, l'infrastructure IT bancaire est devenue distribuée, cloud et en perpétuelle évolution. L’accès distant s'est imposé comme la norme, les fournisseurs et prestataires travaillent depuis divers pays et fuseaux horaires, tandis que les services sensibles résident dans des environnements hybrides : centres de données propres, clouds privés et publics, agences et postes de travail mobiles. Dans ce contexte, un VPN d’entreprise n’est plus un simple « tunnel » — c’est un système maîtrisé de gestion des risques, un contrôle des périmètres d'accès et une base probante pour les audits. En 2026, la réglementation se renforce : le cadre de la Banque centrale de Russie sur la cybersécurité, les obligations pour les infrastructures critiques selon la loi 187-FZ et les pratiques PCI DSS 4.0 fixent un nouveau standard de sécurité. Ce guide vous aide à concevoir et exploiter un VPN alliant fiabilité, performance et conformité, sans alourdir la bureaucratie ni freiner le développement.
Ce que vous y trouverez : un glossaire clair des termes clés, une carte de correspondance aux exigences réglementaires, des patterns architecturaux éprouvés, des instructions détaillées étape par étape sur les profils cryptographiques, MFA, accès fournisseurs, journalisation et gestion des changements, des check-lists pour audits et des cas concrets avec indicateurs. Soyons honnêtes : il n’existe pas de « solution miracle ». Mais un approche systémique réduit les vulnérabilités d’un facteur dix et facilite un dialogue constructif avec les auditeurs.
Les bases : concepts fondamentaux (pour débutants)
Qu’est-ce qu’un VPN d’entreprise. Un système géré de tunnels sécurisés entre réseaux (site-à-site) et/ou équipements utilisateurs (accès distant). Fonctions clés : chiffrement du trafic, authentification des parties, contrôle de routage, segmentation et audit des sessions.
Types principaux :
- Site-à-site (IPsec) : passerelle à passerelle pour interconnecter sites, centres de données et clouds. Crucial pour la communication L3 inter-réseaux et la disponibilité.
- Accès distant (TLS, IKEv2, WireGuard) : accès sécurisé des utilisateurs et fournisseurs aux services internes. Supporte MFA et politiques fines.
- Clientless (portails) : passerelles web vers applications spécifiques, adaptées à un nombre limité de services et visiteurs.
Blocs cryptographiques : contrôle d’authenticité (certificats, clés, MFA), chiffrement (AES-GCM, GOST), protection d’intégrité (AEAD ou HMAC), échange de clés (IKEv2, ECDHE), PFS.
Segmentation du trafic : full-tunnel (tout le trafic via VPN) vs split-tunnel (seulement réseaux corporate). Le mode est défini par les risques et normes : pour zones critiques et CDE — généralement full ou routage sélectif obligatoire.
Zero Trust et ZTNA. Pas un « remplacement du VPN », mais une surcouche et évolution : vérification du contexte de l’appareil et de l’utilisateur, identifiants temporaires, autorisation explicite d’accès à une application précise. Pour être conforme, il est important de combiner ZTNA avec journalisation et un modèle réseau cohérent.
Approfondissement : cartographie des exigences Banque centrale, PCI DSS 4.0 et infrastructures critiques
Banque centrale de Russie (normes cybersécurité et pratiques de supervision). Points clés pour les VPN : classification des actifs et risques, segmentation du périmètre paiement et ABS, gestion des accès distants (fournisseurs inclus), authentification forte, traçabilité des actions, continuité et résilience (redondance, tolérance aux pannes), tests réguliers et gestion des changements. Les audits attendent une « preuve » : politiques, diagrammes de flux, listes de tunnels et routes, journaux de connexion, enregistrements des modifications et résultats de tests de reprise.
Infrastructures critiques (loi 187-FZ et actes réglementaires FSTEK/FSB). Pour les catégories 1 à 3 : mesures organisées et techniques obligatoires, souvent usage de moyens certifiés et d’algorithmes cryptographiques domestiques (GOST). Cela affecte le choix des protocoles (IPsec/TLS compatibles GOST), la certification des passerelles et le contrôle d’accès procédural. Il faut dissocier : périmètre critique (cryptographie GOST strictement appliquée, certification) et segments non critiques (cryptographie non GOST possible), tout en assurant un contrôle continu des risques et transparence des routes.
PCI DSS 4.0. Impact sur les VPN ciblé sur plusieurs exigences : protection des données transmises par cryptographie forte (versions protocoles et chiffrements à jour), authentification stricte (MFA pour toutes connexions admin et accès distant au CDE), comptes uniques, gestion fournisseurs et accès temporaires, surveillance et journalisation de toutes actions administratives, segmentation du CDE (minimisation des plages d’adresses routées via VPN). Nouveauté en 4.0 — approche personnalisée : toute dérogation au contrôle standard nécessite analyse de risque documentée et protection équivalente.
Alignement des exigences réglementaires. Points habituels de convergence : PCI autorise suites modernes de chiffrement et TLS 1.2+, alors que 187-FZ peut exiger GOST ; la Banque centrale insiste sur la continuité et la résilience, PCI sur une segmentation démontrable et la journalisation ; tous les régulateurs demandent une authentification forte, un accès au minimum nécessaire et un contrôle des actions pour fournisseurs et prestataires. Conclusion : concevez dès le départ un modèle cryptographique « bicéphale » (GOST et profils internationaux), un processus unifié de gestion des accès et un périmètre supervisé universel (SIEM, NTA, UEBA) avec horodatage unique et conservation immuable des logs.
Pratique 1 : Architectures de référence et segmentation (théorie, étapes, check-lists)
Pattern A : Périmètre bancaire avec CDE et infrastructures critiques
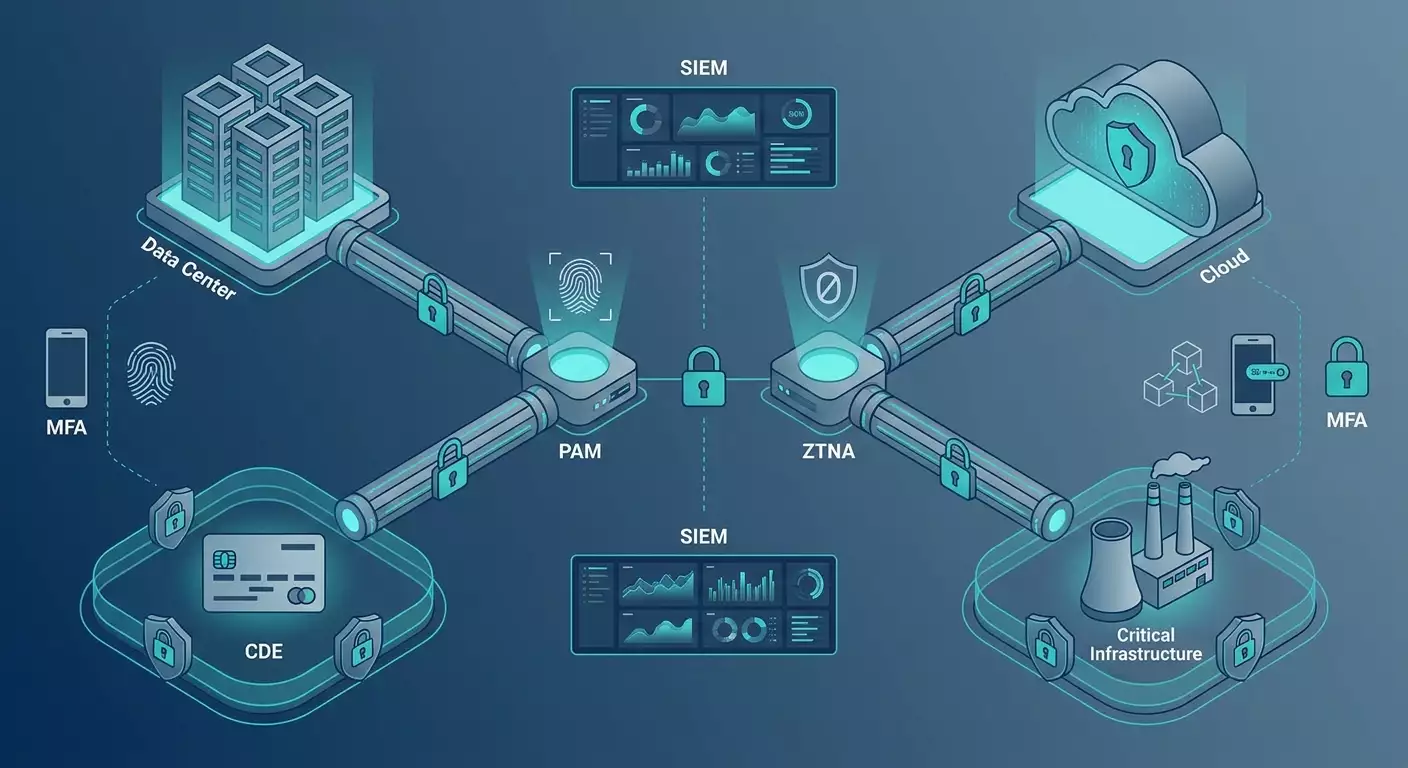
Composants : deux passerelles VPN indépendantes en accès distant (actif-actif), cluster de passerelles IPsec en site-à-site, DMZ pour services terminaux et portails, périmètre dédié fournisseurs, bastion PAM, SIEM, NTP, HSM/MPCS pour les clés, broker ZTNA pour publication fine des applications.
Principes de routage : pour CDE et infrastructures critiques — uniquement sous-réseaux strictement nécessaires, statiques ou BGP avec listes de préfixes, politique de refus par défaut. Pour accès utilisateurs — full-tunnel avec systèmes critiques ; split-tunnel autorisé pour services non essentiels hors CDE/critique sous condition de contrôle hôte et supervision réseau.
Plan de déploiement étape par étape
- Classez les actifs : CDE, ABS, canaux interbancaires, périmètre critique, administration IT, développement, réseau bureau.
- Documentez les flux : origine et destination, protocoles, volumes, SLA requis, RTO/RPO.
- Choisissez les périmètres : VRF/VLAN/segments séparés pour utilisateurs distants, fournisseurs, admins, applications et données.
- Définissez les profils cryptographiques : profil GOST pour criticité et liaisons inter-sites critiques ; profil international moderne (IKEv2/TLS 1.3/WireGuard) pour le reste.
- Mettez en œuvre l’accès fournisseurs via périmètre dédié : PAM obligatoire, accès JIT, journalisation des sessions, interdiction d’accès direct au CDE/critique sans couche intermédiaire.
- Verrouillez la segmentation dans le routage : listes de préfixes, ACL, politiques firewall, contrôle des routes inverses, blocage du route-leak.
- Déployez SIEM et collecte centralisée des logs : authentifications, montée/descente des tunnels, autorisations, commandes admin, événements PAM.
- Testez la résilience : bascules planifiées, simulation de coupures, vérification de la persistance des sessions.
Check-list préparation architecturale
- Schéma réseaux et flux avec code couleur CDE/critique/général.
- Politiques routage et filtrage documentées, exemples deny et exceptions.
- Périmètre séparé et VLAN/VRF pour fournisseurs. PAM requis.
- Contrôle qualité des liens (Jitter/Latence/Perte) et alertes activées.
- Scénarios DR et tests failover au minimum trimestriels.
Pratique 2 : Protocoles et cryptographie (choix, configuration, rotation)
Choix du protocole selon la tâche
- Site-à-site : IKEv2/IPsec avec AES-256-GCM, ECDHE (groupes 19/20/21), PFS, durées de vie 8-24h, DPD. En cas de criticité — profils GOST et passerelles certifiées.
- Accès distant : IKEv2/IPsec (stabilité, clients natifs), VPN TLS 1.3 ou WireGuard (performance élevée, modèle clés simple). En environnement DPI strict — VPN TLS avec camouflage du trafic.
- Clientless : TLS 1.3, suites chiffrées fortes, isolation rigoureuse des proxys web des adresses internes.
Paramètres recommandés
- TLS 1.3, rejet des chiffrements faibles et renégociations ; si TLS 1.2 requis — uniquement avec AEAD (AES-GCM/CHACHA20-POLY1305), ECDHE, refus de TLS 1.0/1.1.
- IPsec : IKEv2, AES-256-GCM, PRF SHA-256/384, DH ECP256/384 (groupes 19/20), PFS activé, rekey avant expiration de SA, NAT-T.
- WireGuard : clés Curve25519, sous-réseaux autorisés minimaux, routage obligatoire vers préfixes nécessaires, rotation clés.
- GOST : GOST R 34.10-2012 pour signature, GOST R 34.11-2012 pour hash, GOST R 34.12-2015 (Kuznyechik) pour chiffrement — à appliquer dans périmètre critique et où prescrit.
Clés et certificats
- Implantez un PKI avec séparation des rôles : racine hors ligne, intermédiaire pour délivrance, HSM/MPCS pour stockage des clés passerelles.
- Utilisez certificats à courte durée (90 jours) et automatisation (équivalents ACME en environnement fermé), OCSP stapling et CRL.
- MFA : FIDO2/WebAuthn, OTP avec limitation des répétitions, liaison au device et vérification posture (EDR, chiffrement disque, mises à jour).
- Rotation : clés tunnels régulièrement (selon planning), identifiants à chaque incident ou changement de rôle/départ.
Check-list préparation cryptographique
- Liste protocoles et suites approuvée par comité cybersécurité.
- Registre unique des certificats avec dates d’expiration, notifications automatiques à J-30/15/7.
- Procédure de révocation/renouvellement immédiate avec contrôle de propagation des listes de révocation.
- Document de correspondance protocoles aux exigences critiques/PCI/banque centrale.
Pratique 3 : Gestion des identités, MFA et accès fournisseurs
Identification et annuaire
Source unique de vérité — annuaire d’entreprise (AD/LDAP) et IdP (OIDC/SAML). Synchronisez groupes d’accès avec politiques RBAC sur passerelles VPN. Pour admins — comptes privilégiés séparés, pour développeurs — liaison aux groupes projet avec date d’expiration.
MFA et contexte
- MFA obligatoire pour tout accès distant aux réseaux administratifs, CDE et infrastructures critiques, ainsi que pour fournisseurs.
- Facteurs : FIDO2 (préféré), OTP, approbation push. Pensez au contexte géographique et à la posture de l’appareil.
- Application CAP (politique d’accès continue) : réduction automatique des privilèges en cas de détérioration de la posture.
Fournisseurs et JIT
- Déplacez l’accès fournisseurs vers un périmètre dédié avec PAM. Pas de VPN direct vers CDE/critique.
- Activez JIT : accès délivré pour une fenêtre temporelle spécifique, avec pré-approbation et ticket.
- Comptes uniques, interdiction de login partagé ; sessions enregistrées et indexées.
- Inventaire des intégrations : liste fournisseurs, contacts, systèmes cibles, MTTD/MTTR pour incidents.
Check-list gestion des accès
- Catalogue des rôles et correspondance avec groupes dans IdP.
- MFA activé pour tous admins distants, fournisseurs et utilisateurs CDE/critique.
- Processus Joiner/Mover/Leaver automatisés (SCIM), détection des accès orphelins.
- PAM avec JIT et enregistrement des sessions déployé, rapports disponibles pour audit.
Pratique 4 : Journalisation, monitoring, tests et audit
Ce que l'on journalise
- Authentifications et autorisations (réussites/échecs), facteurs MFA.
- Établissement/coupure des tunnels, paramètres SA, adresses clients, routes.
- Modifications administratives de configurations et politiques.
- Événements PAM et sessions privilégiées, commandes et écrans.
- Métriques réseau : NetFlow/IPFIX, empreintes TLS/JA3 pour anomalies.
Comment on stocke
- Heure uniforme (NTP), stockages immuables (WORM/verrouillage d’objets S3), contrôle d’accès aux logs.
- Durées de conservation : définies selon exigences Banque centrale, critique et PCI, avec marge et optimisation.
- Signatures et détecteurs comportementaux dans SIEM, alertes au SOC de garde.
Tests
- Contrôles trimestriels de résilience et capacité.
- Scans de vulnérabilités réguliers et mises à jour des passerelles VPN, gestion des vulnérabilités zéro-day.
- Exercices « tabletop » et scénarios Red Team sur périmètre d’accès distant.
- Vérification conformité : revue des logs, recoupement des listes d’accès, échantillonnage des sessions fournisseurs.
Check-list audit
- Politiques VPN et segmentation à jour et signées.
- Journaux exhaustifs sur période, preuve d’intégrité.
- Preuves configurations MFA et rapports PAM.
- Procès-verbaux tests DR et résultats.
- Registre des tunnels et chiffrements avec justification des choix.
Pratique 5 : Performance, résilience et exploitation
Haute disponibilité
- Deux passerelles VPN indépendantes et deux fournisseurs de connexion, actif-actif ou actif-passif avec bascule rapide.
- Mise à l’échelle horizontale pour accès distant : load balancers, liaison des sessions, redondance CPU/cryptographie.
- Contrôle MTU/MSS, QoS pour applications critiques, fragmentation tunnel strictement contrôlée.
Observabilité
- SLO : disponibilité des tunnels, temps d’authentification, débit moyen/pic, erreurs par paquet.
- Métriques expérience utilisateur : délai d’accès à application-clé, taux de réussite MFA par tentative.
- Métriques business : délai délivrance accès, fenêtre moyenne JIT, temps d’investigation d’incident.
Exploitation
- Gel strict des changements en période de charge élevée (jours de paie, clôtures).
- Blue/Green pour mises à jour avec possibilité de rollback rapide.
- Catalogue des changements standard et Change Advisory Board pour actions complexes.
Pratique 6 : Clouds, multi-régions et transferts transfrontaliers
Les organisations financières adoptent un modèle hybride : data centers privés, clouds locaux et sites étrangers pour R&D et analytique. Les questions de juridiction et transfert transfrontalier des données sont sensibles.
- Segmentez les périmètres : services productifs et données clients localisés ; R&D et charges non spécifiques isolées réseau et cryptographiquement.
- Cloud VPN : employez IPsec/BGP vers passerelles cloud, vérifiez SLA, audit et compatibilité chiffrement. Activez contrôle politique routage et tests « trous noirs ».
- Transferts transfrontaliers : identifiez trafic pouvant quitter juridiction, formalisez règles et limitations techniques (routage basé politique, DLP).
Check-list intégration cloud
- Diagrammes L3/L7 des routes on-premise et cloud.
- Chiffrements et protocoles alignés sur sécurité et conformité.
- Accès fournisseurs au cloud uniquement via PAM et proxies ZTNA.
- Logs des passerelles cloud agrégés dans SIEM commun, horodatage synchronisé.
Pratique 7 : Transition vers Zero Trust et réduction des tunnels
ZTNA est une évolution : remplacer la « confiance réseau » par un accès explicite à applications spécifiques. Pour banques et PCI, cela réduit la surface d’attaque mais nécessite des processus matures.
- Cataloguez applications et définissez « surfaces d’accès » : URL, ports, protocoles.
- Déployez broker d’accès (ZTNA), intégrez avec IdP et EDR, activez posture device.
- Déplacez accès VPN classiques aux applications (Jira, Git, bases en lecture) vers ZTNA, tout en conservant VPN pour trafic L3 admin et inter-sites.
- Réécrivez politiques : permissions minimales nécessaires, identifiants temporaires, blocage des mouvements latéraux.
Résultat : moins de tunnels permanents, segmentation plus aisée à prouver, risques réduits en cas de compromission de compte.
Erreurs fréquentes : à éviter en 2026
- Un seul profil VPN « large » pour tous : viole principe du moindre privilège, complique conformité PCI/banque centrale/critique.
- Split-tunnel sur CDE/critique sans blocage explicite du trafic non autorisé : risques fuites et mouvements latéraux.
- Chiffrements faibles et anciens protocoles (TLS 1.0/1.1, IKEv1) « pour compatibilité » sans feuille de route migration.
- Comptes partagés et absence de MFA pour fournisseurs.
- Pas d’enregistrement des sessions admin et fournisseurs — trop tard lors d’enquête.
- Désynchronisation horaire et logs instables — audits incohérents.
- Pas de tests de résilience — problèmes qui émergent en jour de paye.
- Ignorer IPv6 : tunnels et filtres configurés uniquement pour IPv4.
- Se reposer sur fournisseur cloud « tel quel » sans vérification des chiffrements et des logs.
Outils et ressources : quoi utiliser
Équipements et solutions logicielles
- Passerelles d’entreprise : solutions de grands éditeurs avec accélération matérielle cryptographie, équilibrage, politiques d’accès riches.
- Solutions compatibles GOST et certifiées pour périmètres critiques.
- Open source et stacks logicielles : strongSwan/Libreswan (IPsec), OpenVPN, WireGuard, SoftEther — flexibles et pour labo, exigent rigueur exploitation.
- ZTNA et brokers d’accès : publication d’applications avec vérification posture device.
- PAM : gestion privilèges, enregistrement sessions, JIT.
- SIEM/SOAR : collecte et corrélation logs, automatisation des réponses.
- Observabilité : collecteurs NetFlow/IPFIX, NTA/NDR, systèmes métriques et dashboards SLO.
Utilitaires pratiques
- Analyse TLS et chiffrements : tests de compatibilité et robustesse des profils.
- Diagnostic IPsec/IKE : validation profils, DPD, rekey événements.
- Analyse paquet et profilage performance.
- Inventaire routes et ACL, contrôle trous noirs et boucles.
Démarrage rapide d’un pilote
Pour pilote et POC, quand il faut valider des hypothèses architecturales en 1-2 jours, recourir à un VPN personnel en service avec paramètres gérés peut être pertinent. Une option opérationnelle — vpn.how : serveur VPN personnel dédié (non partagé) avec IP distincte, support des protocoles WireGuard, OpenVPN, IKEv2, L2TP, SSTP — choisissez selon scénario d’accès et compatibilité. Serveurs localisés à Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger — idéal pour simuler latences réelles et trajectoires. Paiement adapté aux entreprises russes : cartes RF (y compris Tinkoff, Ozon), SBP et USDT/BTC acceptés. Prix à partir de 490 ₽/jour ou 2490 ₽/mois avec réductions sur longues durées. Plus — démarrage serveur en 5 minutes après paiement, sans logs. Recommandation d’expert : parfait pour pilotes et stands courts, vérifier profils crypto, routage et compatibilité clients sans procédures d’achat longues ; pour périmètre production et critique, privilégiez infrastructure propre avec passerelles certifiées et VPN GOST, intégrant automatisation clé, journalisation et processus audit.
Cas pratiques et résultats : comment ça fonctionne en vrai
Cas 1 : Banque universelle, migration accès distant
Objectif : remplacer VPN SSL obsolète, répondre aux exigences PCI DSS 4.0, renforcer contrôle fournisseurs. Solution : architecture double nœud accès distant (IKEv2/TLS 1.3), segment fournisseurs via PAM et JIT, corrélation sessions SIEM, canaux haute disponibilité. Résultats en 6 mois : incidents accès distant -58 %, tickets connexion -42 %, délai moyen d’accès réduit de 2 jours à 3 heures, conformité PCI validée sans remarques sur chiffrement et MFA.
Cas 2 : Société de paiement avec infrastructure critique cat. 2
Objectif : assurer liens inter-sites et accès admin en périmètre critique avec GOST, sans freiner R&D. Solution : périmètre critique dédié avec IPsec GOST certifié, profil séparé R&D (WireGuard) hors critique, PAM avec enregistrement sessions, segmentation stricte routes, stockage immuable logs. Résultats : audit cybersécurité sans critiques majeures, réduction de 35 % du temps moyen d’investigation incidents, disponibilité prévisible inter-sites à 99,95 % SLO.
Cas 3 : Fintech multi-régional d’analytique
Objectif : accès sécurisé des analystes à données et modèles EU/USA, sans violer la localisation données sensibles. Solution : architecture hybride — données locales sous conformité, accès distant via TLS 1.3 avec posture device, publication partielle via ZTNA, contrôle egress et DLP pour trafic international, supervision aux niveaux routes et applications. Résultats : RTT environ 120-150 ms pour équipe distribuée, aucun incident fuite signalé aux audits trimestriels, disponibilité 99,9 %.
Cas 4 : Refactorisation accès fournisseurs
Objectif : retirer comptes permanents fournisseurs des réseaux productifs. Solution : accès JIT via PAM, VPN client limité à une application ou subnet, enregistrement obligatoire sessions, fermeture automatique droits fin ticket. Résultats : réduction accès orphelins de 95 %, zéro violation accès en trimestre, onboarding fournisseur accéléré de 3 semaines à 4 jours.
FAQ : questions complexes fréquentes
1. WireGuard est-il acceptable pour banques et PCI DSS 4.0 ?
Oui, avec mise en œuvre correcte des politiques, MFA et segmentation. PCI exige une « cryptographie forte » et gestion, pas un protocole spécifique. Pour infrastructures critiques, profil GOST peut être requis — utilisez alors solutions certifiées en parallèle.
2. Dois-je désactiver le split-tunnel ?
Pour CDE et périmètre critique — par défaut, évitez le split-tunnel. Si employé, documentez risques, appliquez routage obligatoire vers préfixes corporate, vérifiez posture et supervision réseau.
3. ZTNA remplace-t-il le VPN ?
Pas totalement. VPN reste nécessaire pour administration L3, inter-sites et certains protocoles. ZTNA réduit la surface d’attaque sur les applications utilisateurs classiques.
4. Question de GOST et sites étrangers ?
Optez pour modèle crypto bicéphale : GOST dans périmètres critique/local, profils internationaux hors périmètre et à l’étranger. Entre eux, segmentation claire et contrôle du routage.
5. Peut-on utiliser des passerelles VPN cloud managées ?
Oui, sous réserve contrôle chiffrements, journalisation et conformité localisation/transferts transfrontaliers. Toujours intégrer logs à votre SIEM.
6. Comment prouver au auditeur la bonne segmentation ?
Fournissez schémas, politiques routage/ACL, traces sélectives, rapports PAM, logs connexion. Bonne pratique : contrôles automatisés des politiques et captures de routes.
7. Qu’en est-il d’IPv6 ?
Activez support IPv6 au même titre qu’IPv4 : filtres, routage, surveillance. Sinon apparaissent des zones « d’ombre » pour contourner le contrôle.
8. À quelle fréquence mettre à jour les profils crypto ?
Revue trimestrielle, révision annuelle et mise à jour immédiate en cas de vulnérabilités critiques ou nouvelles exigences.
9. MFA est-il obligatoire pour tous ?
Pour admins, fournisseurs et accès CDE/critique — oui. Pour autres utilisateurs — selon risque, mais conseillé partout.
10. Comment concilier SOC et exploitation VPN ?
Catalogue commun de logs et métriques, dashboards SLO/SLA partagés, playbooks SOAR intégrés et exercices conjoints réguliers.
Conclusion : comment avancer
Le périmètre VPN des banques et institutions financières en 2026 n’est pas « bouton chiffrement ». C’est une architecture, une gouvernance et une sécurité démontrable. Étapes clés :
- Évaluation et modélisation menaces : inventaire actifs, segmentation CDE/critique, cartographie flux.
- Esquisse architecturale : choix protocoles (approche bicéphale GOST/internationale), DMZ, périmètre fournisseurs dédié, PAM et ZTNA.
- Pilote et mesures : validation capacité, résilience, MFA et journalisation.
- Mise en production : HA, automatisation PKI, logs centralisés, processus JML/JIT, intégration SOC.
- Préparation audit : politiques, rapports, scénarios DR, tests réguliers, amélioration continue.
Pour un POC rapide, utilisez services de démarrage rapide pour valider hypothèses, latences et compatibilité clients. En production, surtout pour critique et paiements, orientez-vous vers infrastructure propre, passerelles certifiées et processus matures. Le résultat est clair : un VPN bien conçu et supervisé respecte exigences Banque centrale de Russie, PCI DSS 4.0 et infrastructures critiques, tout en accélérant le business — en délivrant un accès rapide, sécurisé et prévisible.
Éditeur : vpn.how