VPN para 1С y RDP: acceso remoto seguro para contabilidad y almacén — guía de la A a la Z
Guía práctica completa para el acceso remoto seguro a 1С: cómo diseñar VPN y RDP, elegir el protocolo, configurar RD Gateway y MFA, garantizar velocidad para contabilidad y almacén, evitar errores e implementar monitoreo. Listas de verificación, frameworks, casos y herramientas.
Contenido del artículo
- Introducción: por qué este tema es relevante y qué obtendrás
- Conceptos básicos: ideas clave y términos
- Profundización: rendimiento, seguridad y gestión
- Práctica 1: escenario básico «rdp vía vpn» para contabilidad
- Práctica 2: vpn site-to-site para almacén y sucursales
- Práctica 3: rd gateway + mfa y patrones zero trust
- Práctica 4: despliegue vpn — wireguard e ikev2 paso a paso
- Esquemas típicos y comparación de enfoques
- Errores comunes: qué daña seguridad y velocidad
- Herramientas y recursos: qué usar en producción
- Casos y resultados: cómo funciona en empresas reales
- Faq: 10 preguntas avanzadas
- Conclusión: hoja de ruta y próximos pasos
Introducción: por qué este tema es relevante y qué obtendrás
El acceso remoto a 1С para contabilidad y almacén en 2026 no es solo conectar por RDP a través de “cualquier” VPN. Es una disciplina de ingeniería que combina redes, seguridad y rendimiento de aplicaciones. Los usuarios remotos esperan que 1С se abra en segundos, que los documentos no se pierdan y que el departamento de seguridad informática esté tranquilo: sin fugas, sin contraseñas compartidas ni clientes no autorizados. En esta guía reunimos un enfoque completo: desde conceptos básicos hasta patrones avanzados, desde el diseño de la red y la elección del protocolo hasta esquemas HA, RD Gateway, MFA, monitoreo, listas de verificación y casos típicos de implementación.
Qué aprenderás: cómo elegir la topología (RDP vs cliente ligero de 1С por VPN), cómo desplegar WireGuard, IKEv2 o OpenVPN según tus riesgos y plataformas, cómo configurar RD Gateway y políticas NLA/TLS para RDP, cómo hacer site-to-site para sucursales y almacén, cómo calcular canales y latencia, cómo construir la tolerancia a fallos del clúster 1С y VPN, qué errores suelen dañar rendimiento y seguridad, qué herramientas realmente funcionan en producción y cómo iniciar rápido un piloto sin enredarte en compras largas.
Conceptos básicos: ideas clave y términos
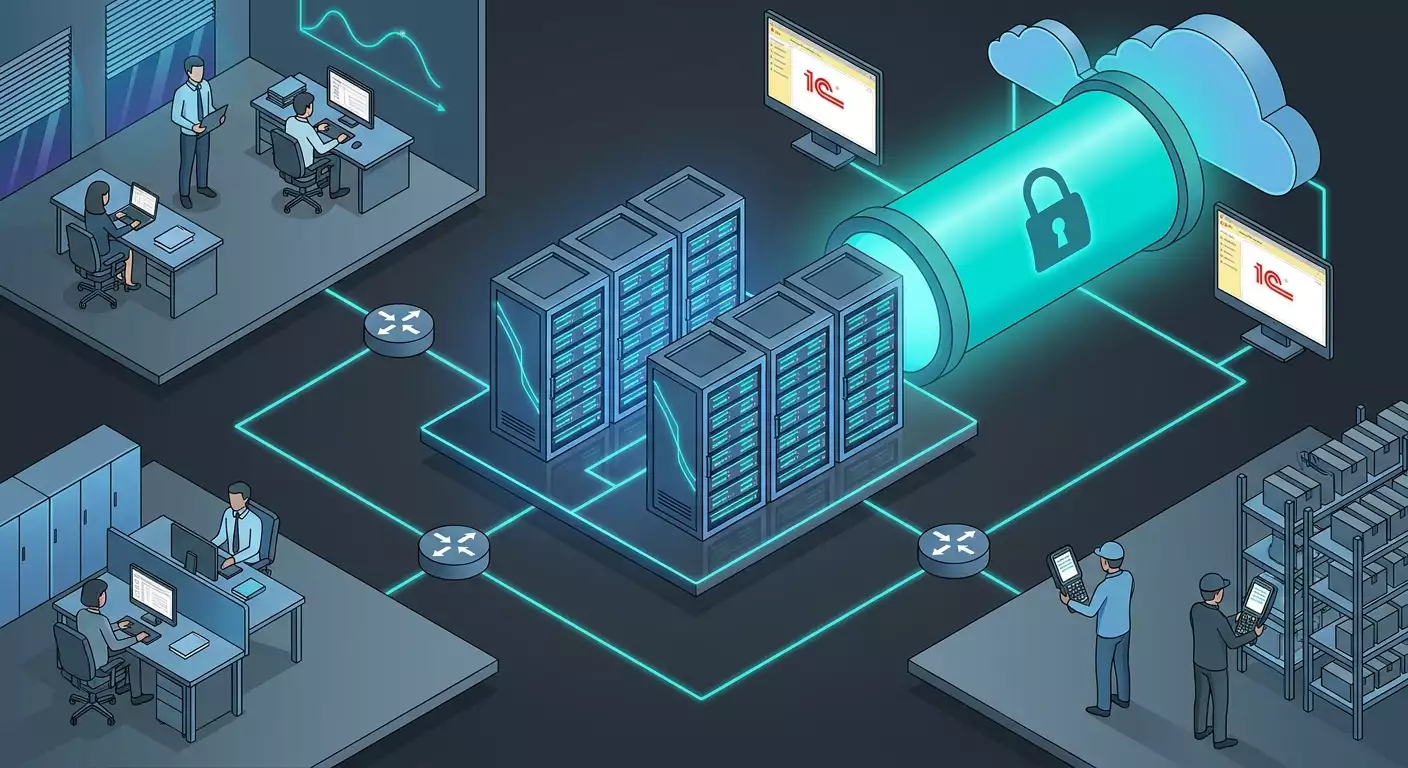
Arquitectura del servidor 1С. Una instalación productiva de 1С:Enterprise 8.x consiste en el servidor 1С (clúster de procesos de trabajo), base de datos (MS SQL Server o PostgreSQL), almacenamiento de archivos (si se usa intercambio de archivos), servidores de licencias y servicios auxiliares (agente de clúster, RAS). El cliente puede ser ligero/pesado o ejecutarse dentro de una sesión RDP en un servidor terminal Windows Server (RD Session Host).
RDP vs acceso “ligero” por VPN. Dos enfoques básicos: (1) usuarios que se conectan vía RDP al servidor terminal donde está instalado el cliente 1С; (2) usuarios que instalan localmente el cliente 1С y acceden por VPN al servidor 1С y la base de datos. La primera opción reduce la carga de red y simplifica la gestión; la segunda elimina licencias terminales pero es sensible a la latencia y calidad de los canales.
Protocolos VPN. Para acceso corporativo en 2026 los esenciales siguen siendo WireGuard (minimalismo, velocidad, simplicidad), IKEv2/IPsec (compatibilidad con Windows, iOS, Android, soporte certificados), OpenVPN (flexibilidad, madurez), SSTP (TLS sobre 443 para sortear firewalls estrictos), L2TP/IPsec (compatibilidad, aunque cada vez más obsoleto). Para site-to-site, principalmente IPsec/IKEv2 o WireGuard.
Zero Trust y MFA. El modelo clásico “red confiable, internet no confiable” cede paso a Zero Trust: verificamos cada usuario y dispositivo en cada acceso. El mínimo práctico es MFA (códigos únicos/push), segmentación, NAC/MDM, restricción de RDP y SMB, control de IP origen (listas blancas).
Seguridad en RDP. Activamos NLA, usamos TLS 1.2+, prohibimos cifrados antiguos, limitamos grupos de acceso (solo vía AD), aplicamos RD Gateway o VPN con ACL, activamos logs y monitoreo, bloqueamos redirección de portapapeles/unidades en datos personales, habilitamos timeout por inactividad y límites de sesión.
Profundización: rendimiento, seguridad y gestión
Rendimiento de 1С y red. El cliente 1С es muy sensible a la latencia: cómodo hasta ~30–50 ms para la mayoría de operaciones; por encima de 80–100 ms los usuarios notan “lentitud”, especialmente en operaciones con muchas solicitudes pequeñas. RDP, en cambio, traslada cálculos al servidor y solo transmite cambios en mapas de bits; consumo promedio de ~100 a 300 kbit/s por usuario en cargas de oficina, con picos mayores al imprimir, copiar o usar video.
RDP en servidor terminal. Cuanto más potente el servidor, mejor la consolidación. Guías: un RD Host con 1 vCPU sostiene 8–15 sesiones ligeras de 1С, según configuración y reportes. Memoria: 1.5–3 GB por sesión con operaciones típicas pesadas de oficina, 0.8–1.5 GB en entorno mínimo. Es clave activar perfiles con limitaciones, caché de fuentes, optimización visual (sin animaciones), perfiles de disco en SSD/NVMe.
Seguridad VPN. Principios: perímetro mínimo (interfaz VPN separado y ACL), sin split-tunnel en datos personales/financieros, autenticación estricta (certificados o claves + MFA), rotación de claves, prohibición de reuso de configuraciones, vinculación de dispositivos, inventario de clientes, registro de conexiones, monitoreo de anomalías (reconexiones frecuentes, IP geográficas inusuales, accesos nocturnos).
Gestión y escalabilidad. Políticas centralizadas vía AD/GPO/Microsoft Intune o MDM, plantillas de configuración, despliegue automático de clientes (MSI/PowerShell), actualizaciones canario, pentests regulares de RDP/VPN, matriz de riesgos, RTO/RPO para base de datos y clúster 1С, simulacros periódicos de recuperación ante desastres.
Práctica 1: escenario básico «RDP vía VPN» para contabilidad
Cuándo elegirlo
Si los usuarios trabajan remotamente con reportes pesados/imprentas, si los canales son inestables o se requiere máxima velocidad de respuesta sin latencia sensible, usamos RDP en servidor terminal tras VPN corporativa.
Arquitectura
- Portátil/PC del usuario con cliente VPN
- Concentrador VPN (WireGuard/IKEv2/OpenVPN) en DMZ o segmento separado
- RD Gateway (opcional) y RD Session Host (servidor terminal)
- Servidor del clúster 1С y base de datos en segmento protegido
Pasos de implementación
- Preparar AD y grupos. Crea los grupos «VPN-Users-Accounting», «RDP-Users-Accounting», «1C-Users-Accounting». Divide el acceso según principio de mínimos privilegios.
- Desplegar VPN. Elige protocolo: WireGuard para velocidad y simplicidad; IKEv2 para natividad en Windows y soporte de certificados; OpenVPN para entornos mixtos. Ubica servidor en subred exclusiva (ejemplo 10.60.0.0/24), bloquea acceso a segmentos sensibles por defecto.
- Servidor terminal. Instala roles Remote Desktop Services: RD Licensing, RD Session Host y opcional RD Gateway. Activa NLA, bloquea RDP directo desde internet. Restringe acceso sólo a VPN y RD Gateway.
- Perfiles RDP y GPO. Crea GPO que bloqueen redirección de discos y portapapeles para grupos con datos personales. Activa Idle Timeout de 15–30 minutos, Max Session Time de 8–10 horas, limita múltiples inicios de sesión.
- Desplegar cliente 1С e impresión. Instala 1С en servidor terminal, configura impresoras con Easy Print o drivers; para contabilidad con reportes fiscales usa impresoras virtuales que direccionan PDFs a carpetas protegidas.
- Monitoreo. Activa recolección de métricas de rendimiento (CPU por sesión, RAM, IOPS, latencia), registro de inicios de sesión RDP, intentos fallidos, sesiones superiores a 8 horas.
Ejemplo ACL
ACL en firewall: permitir UDP 51820 (WireGuard) desde IP externa al concentrador VPN; permitir TCP 3389 solo a RD Gateway/Host desde subred VPN 10.60.0.0/24; bloquear acceso directo a base de datos y servidor 1С desde clientes.
Checklist: listo para producción
- NLA y TLS 1.2+ activados en RDP
- VPN sin split-tunnel para grupos con datos personales
- MFA habilitado (ADFS/AzureAD/OTP)
- Política estricta de contraseñas y bloqueo por IP
- Logs integrados con SIEM, correlaciones configuradas
- Copia de seguridad de perfiles y perfiles 1С
Práctica 2: VPN site-to-site para almacén y sucursales
Cuándo elegirlo
Los dispositivos TSС en almacenes, impresoras de etiquetas, balanzas y puestos de trabajo deben operar estable con 1С y periféricos. Site-to-site VPN asegura un túnel seguro permanente entre sucursal y oficina central.
Arquitectura
- Gateway VPN de oficina (WireGuard o IPsec/IKEv2) con IP estático externo
- Router/gateway de sucursal compatible con protocolo elegido
- Enrutamiento de subredes: 10.50.0.0/24 (oficina-DC, 1С, base de datos), 10.70.0.0/24 (almacén)
Pasos de implementación
- Plan IP. Asigna subredes únicas por sucursal. Define rutas para que tráfico a 10.50.0.0/24 pase por túnel, el resto por internet.
- Protocolo. Para gateway a gateway: IKEv2 con AES-GCM y PFS, o WireGuard con intercambio previo de claves y restricción por IP. Configura keepalive y detección de caídas.
- QoS y prioridades. Prioriza sesiones RDP con DSCP AF21/AF31; impresión con prioridad normal; actualizaciones de sistema en segundo plano y baja prioridad.
- Periféricos. Abre puertos para impresoras/TSС solo entre subredes correspondientes, bloquea protocolos broadcast fuera de sucursal.
- Observabilidad. Establece métricas en ambos extremos del túnel: latencia, jitter, pérdida de paquetes, renegociaciones.
Redundancia
Dos proveedores en la sucursal (activo/pasivo), dos túneles a diferentes direcciones en el centro de datos o nube, priorización mediante script SLA. Para WireGuard, dos peers con métrica de ruta distinta; para IPsec, dos IKE SA en IP externas diferentes.
Práctica 3: RD Gateway + MFA y patrones Zero Trust
¿Por qué RD Gateway?
RD Gateway encapsula RDP en HTTPS (TCP 443), se vincula a certificado, permite aplicar políticas de acceso a nivel usuario y dispositivo, se integra con MFA. Es una capa de control adicional incluso con VPN: tiene sentido acceder a RDP a través del gateway.
Políticas CAP/RAP
- CAP (Connection Authorization Policy): quién y cómo puede conectarse (grupo AD, MFA, horario)
- RAP (Resource Authorization Policy): qué recursos (lista de hosts, grupos de equipos)
Configuración paso a paso
- Instala rol RD Gateway en servidor Windows Server independiente, añade certificado servidor (SHA-256, SAN con FQDN).
- Activa solo TLS 1.2/1.3, desactiva cifrados antiguos via GPO/registro.
- Configura CAP: exige NLA, pertenencia a grupo «RDP-Users-Accounting», MFA por NPS Extension o proveedor externo.
- Configura RAP: acceso solo a grupo «RDSH-Servers-1C».
- Restringe conexiones a RD Gateway solo desde subred VPN o direcciones corporativas.
Extensiones Zero Trust
- Estado del dispositivo: acceso solo desde dispositivos aprobados (certificado corporativo, antivirus, cifrado disco)
- Just-in-Time: acceso concedido por solicitud en ventana de 2–8 horas
- Just-Enough-Access: conjunto mínimo de servidores en RAP
- Auditoría: grabación de sesiones RDP para roles críticos
Práctica 4: despliegue VPN — WireGuard e IKEv2 paso a paso
WireGuard (Linux/Windows)
- Servidor. Asigna VM en DMZ, instala WireGuard. Genera claves. Ejemplo: IP servidor 10.60.0.1/24, puerto 51820/UDP.
- ACL. En firewall abre UDP 51820 solo desde internet y permite TCP 3389 a 10.55.0.10 (RD Host) desde 10.60.0.0/24.
- Plantilla peer. Para contabilidad: AllowedIPs=10.60.0.10/32 (cliente) y rutas al segmento RDP. Habilita PersistentKeepalive=25 para clientes detrás de NAT.
- Clientes. Despliega vía MSI y PowerShell. Nombra configs por UPN usuario. Guarda claves centralmente con acceso restringido.
- Mantenimiento. Rota claves cada 90–180 días. Registra conexiones (hora, IP, duración). Reglas SIEM para múltiples fallos.
IKEv2/IPsec (Windows Server)
- Certificados. Levanta CA corporativa o usa certificado confiable para el servidor VPN. Emite plantillas para EAP-TLS (certificados cliente).
- RRAS. Instala rol Remote Access, activa IKEv2. Configura cifrados: AES-256-GCM, grupo DH 14/19, PFS.
- NPS. Conecta NPS, configura políticas RADIUS y MFA si está disponible.
- Política de rutas. Para contabilidad deshabilita split-tunnel. Para IT permite split-tunnel solo a 1С/BD.
- Clientes. Despliega perfil IKEv2 por GPO/Intune. Para BYOD usa EAP-TLS con certificados vía MDM.
Buenas prácticas para ambos protocolos
- Direcciones unificadas y reserva: evita superposición de subredes en sucursales
- Límite de sesiones simultáneas por usuario
- Desconexión automática por inactividad y prohibición de reuso de configuraciones
- Segmentación: acceso a RDP sí; a BD/1С solo servidores
Esquemas típicos y comparación de enfoques
- RDP vía VPN: mejor experiencia en canales débiles, administración centralizada, CAL en RDS, políticas de seguridad estrictas en RDP.
- Cliente ligero 1С por VPN: menos carga en servidores terminal, pero exige baja latencia y buena calidad de canales, control distribuido de versiones cliente.
- RD Gateway + VPN: máximo control de acceso y auditoría, segmentación flexible, ideal para Zero Trust.
- Site-to-site: conectividad permanente entre sucursales/almacenes, facilita trabajo con periféricos, requiere diseño de rutas y QoS.
Errores comunes: qué daña seguridad y velocidad
- RDP abierto a internet. Incluso con NLA es un riesgo alto. Usa VPN y/o RD Gateway.
- Split-tunnel en grupos con datos personales y finanzas. Pérdidas de tráfico y riesgos MITM. Deshabilita.
- Protocolos antiguos. L2TP sin IPsec, PPTP, TLS 1.0 — prohibidos.
- Cuenta compartida universal. Auditoría nula, incumplimiento de compliance. Solo cuentas personales + MFA.
- Falta de segmentación. Clientes VPN ven BD y 1С directamente. Solo un punto de acceso: RDS.
- Planificación inadecuada de perfiles RDP. Caídas por falta de RAM/IOPS. Calcula capacidad, usa SSD/NVMe, limita tareas en background.
- Impresión vía WAN sin compresión. Grandes picos de tráfico. Usa controladores universales, compresión y buffers.
- Sin redundancia en VPN/canales. Cualquier incidente causa parada. Duplica proveedor y gateway.
Herramientas y recursos: qué usar en producción
Servidores y SO
- Windows Server (RDS, RRAS, NPS, AD, GPO)
- Linux (WireGuard, StrongSwan, OpenVPN)
- Bases de datos: MS SQL Server, PostgreSQL con backups y monitoreo
Clientes y gestión
- Cliente WireGuard (Win/macOS/Linux/iOS/Android)
- Clientes IKEv2 integrados en Windows/iOS/macOS
- OpenVPN GUI/Connect
- MDM/Intune para despliegue de perfiles y certificados
Monitoreo y seguridad
- Perfmon/ETW para RDS y 1С
- Windows Event Forwarding o agente SIEM
- NetFlow/IPFIX en perímetro; Zabbix/Prometheus para métricas
- EDR/antivirus en servidores RDS y clientes
Piloto rápido sin compras complicadas
Cuando necesitas un POC rápido de acceso seguro a 1С y RDP (por ejemplo, para auditoría o mudanza de oficina), una opción práctica es el servicio vpn.how. Entre sus ventajas: servidor VPN personal con IP dedicada, soporte WireGuard, OpenVPN, IKEv2, L2TP, SSTP (puedes elegir según tarea e infraestructura), ubicaciones: Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague, Stavanger. Métodos de pago: tarjetas rusas (Tinkoff, Ozon), SBP y también USDT/BTC. Tarifas desde 490 ₽ por día y 2490 ₽ al mes con descuentos por periodos largos. El servidor se activa en unos 5 minutos tras pago. Recomendación: úsalo para arranque rápido y testeo; en producción, migra a infraestructura propia o soluciones certificadas (ejemplo, ГОСТ-VPN) manteniendo las políticas y segmentación elegidas.
Casos y resultados: cómo funciona en empresas reales
Caso 1: Contabilidad con 60 usuarios distribuidos
Objetivo: permitir acceso a 1С y reportes desde 3 ciudades sin degradar UX y pasar auditoría de seguridad. Solución: RD Gateway + WireGuard, RDS en 2 servidores (32 vCPU/128 GB RAM c/u), GPO con restricción de portapapeles y discos, MFA vía NPS Ext. Resultados: latencia media RDP 28–35 ms, apertura de formularios reducida 40% frente a cliente ligero sin cifrado MPLS, 0 incidentes en 9 meses, auditoría exitosa.
Caso 2: Almacén y TSС 24/7
Objetivo: conectar 5 almacenes con 1С central, asegurar impresión de etiquetas e integración con balanzas. Solución: site-to-site IKEv2 con respaldo de proveedores, QoS para RDP e impresión, monitoreo centralizado de túneles, servidores locales de caché de impresión. Resultados: tiempo de inactividad por red menos de 12 minutos por trimestre, SLA 99.9%, impresión 25% más rápida, quejas de usuarios bajaron 60%.
Caso 3: Departamento financiero con datos personales
Objetivo: normativas estrictas en datos personales y compliance, prohibir split-tunnel, control de dispositivos. Solución: IKEv2 EAP-TLS, control de dispositivos por MDM, RD Gateway con CAP/RAP y grabación de sesiones críticas, correlación SIEM. Resultados: cumplimiento de auditoría, 12 meses sin incidentes, costo total controlado.
FAQ: 10 preguntas avanzadas
1. ¿Qué elegir para contabilidad: RDP o cliente ligero por VPN?
En el 80% de casos es más cómodo RDP vía VPN o RD Gateway: menor dependencia de latencia, impresión y software adicional centralizados. Cliente ligero conviene en canales rápidos y estables, y cuando RDS no es viable por licencias.
2. ¿WireGuard o IKEv2?
Para entornos mixtos y alta velocidad, WireGuard. Para integración profunda con AD, certificados y cumplimiento, IKEv2/IPsec. Ambos funcionan bien con un diseño correcto de ACL y MFA.
3. ¿Es necesario RD Gateway con VPN?
Sí, si quieres controlar mejor acceso a RDP, usar CAP/RAP, facilitar auditoría e implementar MFA en nivel RDP. VPN sigue siendo importante como transporte y para segmentación.
4. ¿Cómo calcular capacidad de RDS?
Recolecta métricas piloto: CPU/memoria/IOPS por usuario en hora pico. Añade un 30–40% de margen, considera impresión pesada y reportes. Realiza pruebas de carga y luego escala horizontalmente (otro RDSH) o verticalmente (más vCPU/RAM).
5. ¿Qué es crítico para seguridad RDP?
NLA, TLS 1.2+, prohibición de cifrados viejos, RD Gateway o VPN, MFA, restricción de grupos en AD, bloqueo por IP, auditoría de inicios, deshabilitar redirecciones inseguras, parches regulares.
6. ¿Cómo tratar latencias en sucursales?
Site-to-site con QoS, prioridad para RDP, DNS local/caché de impresión, redundancia de canales, minimizar protocolos “ruidosos”, monitorear jitter/pérdida, y a veces mover RDS más cerca (edge).
7. ¿Se puede usar split-tunnel?
Para grupos sin datos personales o financieros, sí, para reducir carga. Para contabilidad/finanzas, mejor no: todo tráfico via VPN para control, DLP y cumplimiento.
8. ¿Qué con certificación y cumplimiento en Rusia?
Revisa requisitos de ley 152-FZ y estándares internos. En producción usa cifrados certificados, segmentación, logs y planes de respuesta. En pilotos, los protocolos estándar con MFA son aceptables.
9. ¿Cómo imprimir seguro desde RDP?
Usa Easy Print con restricciones, impresoras PDF virtuales enviando a compartidas protegidas, deshabilita redirección local, activa compresión y cola en servidor de impresión en mismo segmento que RDS.
10. ¿Qué es lo más importante para éxito del proyecto?
Seleccionar topología adecuada a carga, segmentación clara y ACL, MFA, monitoreo, piloto con usuarios reales y expectativas adecuadas. Y, por supuesto, plan de respaldo y responsables claros.
Conclusión: hoja de ruta y próximos pasos
El acceso remoto seguro y veloz a 1С es un conjunto de decisiones correctas: elegir topología (usualmente RDP vía VPN), protocolo (WireGuard/IKEv2), desplegar RD Gateway y MFA, construir segmentación y ACL, activar monitoreo y redundancia. Lo ideal es empezar con piloto en grupo reducido, recolectar métricas y feedback, luego escalar. Hoja de ruta práctica: (1) definir perfiles de usuarios y requerimientos UX; (2) elegir protocolo VPN y esquema RDP; (3) lanzar piloto con NLA/TLS/MFA; (4) configurar impresión y periféricos; (5) medir rendimiento y capacidad; (6) integrar logs a SIEM y redundancia; (7) documentar procesos y capacitar; (8) pasar a producción y hacer pruebas regulares de recuperación. Siguiendo este plan, obtendrás rendimiento predecible, cumplirás regulaciones y facilitarás la vida a tus usuarios. Y lo más importante: tu 1С será accesible desde cualquier lugar, pero solo para quienes tienen permiso.
Editor: vpn.how