ZTNA vs VPN en 2026: cuándo el VPN clásico ya no basta y cómo migrar
Guía completa para elegir entre Zero Trust Network Access y un VPN clásico en 2026: diferencias, cómo evaluar la preparación, planificar la migración, evitar errores y lograr resultados tangibles. Listas de verificación, marcos de trabajo, casos prácticos y herramientas.
Contenido del artículo
- Introducción: por qué este tema es relevante
- Bases: conceptos fundamentales
- Profundizando: aspectos avanzados
- Práctica 1: marco para elegir entre vpn, ztna e híbrido
- Práctica 2: migración a ztna paso a paso
- Práctica 3: cómo fortalecer el vpn corporativo en 2026
- Práctica 4: escenarios híbridos vpn + ztna
- Errores comunes: qué no hacer
- Herramientas y recursos
- Casos y resultados
- Preguntas frecuentes sobre ztna y vpn
- Conclusión: qué hacer a continuación
Introducción: por qué este tema es relevante
El año 2026 consolidó definitivamente el trabajo híbrido, aceleró la digitalización y elevó los estándares de ciberresiliencia. El VPN clásico, que hace 10 años parecía la solución universal para el acceso remoto, hoy limita a menudo a las empresas: aumenta la latencia, amplía la superficie de ataque y complica el control de acceso a aplicaciones y datos. Al mismo tiempo, Zero Trust Network Access (ZTNA) ha evolucionado de ser una tecnología de nicho a convertirse en el estándar de facto para acceder a recursos corporativos, integrándose con IAM, EDR/MDM y sistemas de políticas. En este artículo desglosaremos: las diferencias entre ZTNA y VPN, a quién y cuándo le conviene migrar, cómo lanzar un piloto sin riesgos para el negocio y cómo operar un esquema híbrido donde VPN y ZTNA conviven en armonía. Te esperamos con marcos de decisión, planes paso a paso, listas de verificación, casos reales con cifras y herramientas que te ayudarán a pasar de la teoría a los resultados.
Bases: conceptos fundamentales
¿Qué es un VPN clásico?
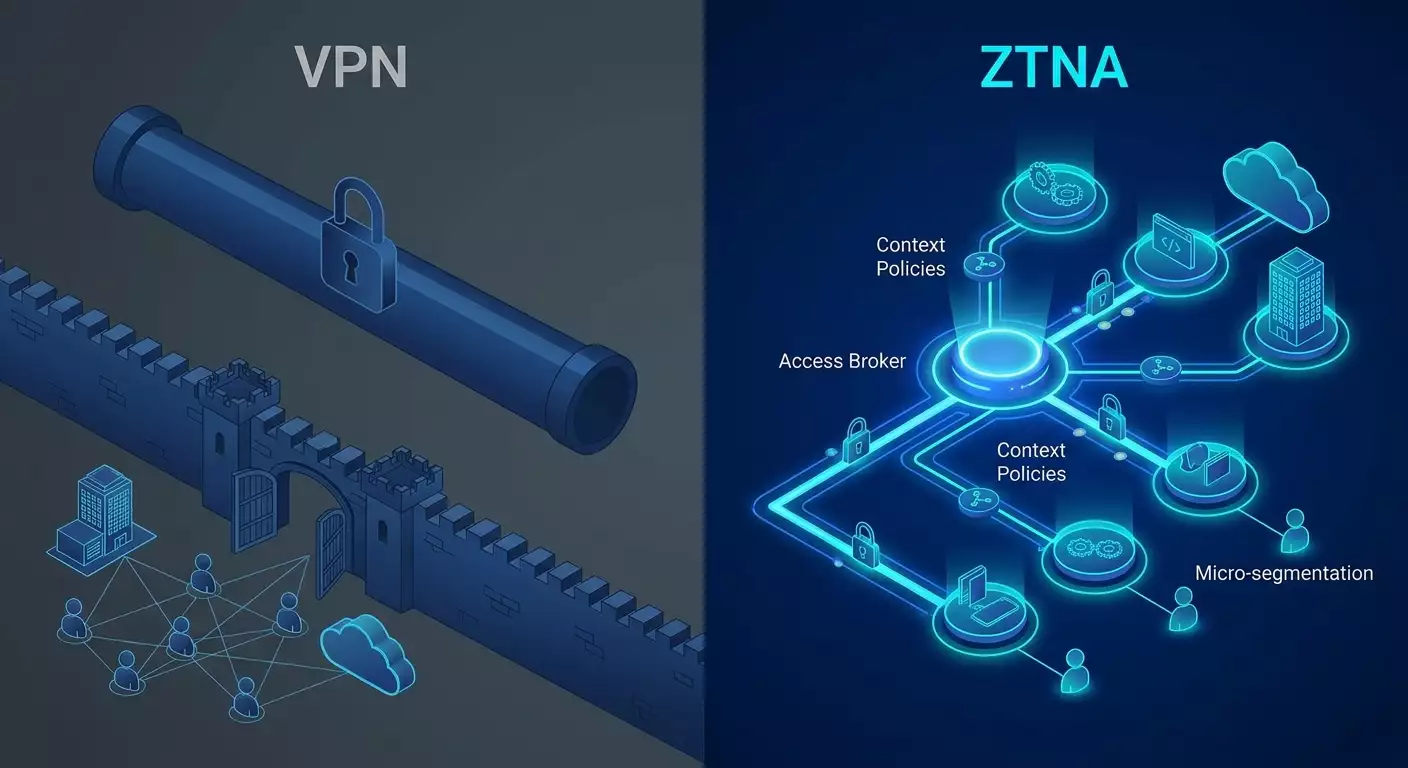
VPN (Red Privada Virtual) crea un túnel cifrado entre el dispositivo del usuario y la red corporativa a nivel IP (Capa 3) o enlace de datos (Capa 2). Una vez conectado, el dispositivo forma parte lógica de la red: tiene acceso a múltiples segmentos, servicios y puertos, salvo que se apliquen filtros adicionales. Sus propiedades clave son: cifrado del tráfico, integridad, autenticación y acceso directo a recursos en red. Tecnologías típicas incluyen IPsec/IKEv2, SSL VPN, OpenVPN, WireGuard, L2TP y SSTP. El control de acceso suele basarse en ACLs de red, grupos de Active Directory, enrutamiento estático y firewalls.
¿Qué es ZTNA?
ZTNA (Zero Trust Network Access) aplica el principio de confianza cero: no confíes en nadie ni en nada por defecto, verifica cada solicitud con contexto. El acceso se da no a la red sino a aplicaciones específicas (Capa 7), basándose en la identidad verificada del usuario, estado del dispositivo (postura), riesgo de la sesión y políticas dinámicas. Arquitectónicamente, ZTNA cuenta con un broker de acceso (Policy Enforcement Point), un motor de decisión (Policy Decision Point), conectores a aplicaciones y clientes-agentes o proxies sin agente. La comunicación se basa principalmente en TLS/mTLS, QUIC, con microtúneles por sesión y el principio de menores privilegios.
Diferencias clave
- Unidad de acceso: VPN — red/segmento; ZTNA — aplicación/operación.
- Modelo de confianza: VPN — confianza tras el login; ZTNA — verificación continua (identidad, postura del dispositivo, riesgo).
- Granularidad de políticas: VPN — IP/puerto; ZTNA — usuario/rol/atributos (RBAC/ABAC) a nivel URL/API/método.
- Exposición: VPN — amplía la superficie de red; ZTNA — oculta la red y expone solo las aplicaciones necesarias (perímetro definido por software).
- Rendimiento: VPN — concentrador centralizado y backhaul; ZTNA — puntos de presencia distribuidos, breakout local, optimizado para SaaS/nube.
- Observabilidad: VPN — logs de sesiones de red; ZTNA — telemetría detallada de sesiones de aplicaciones, señales de riesgo y eventos contextuales.
Profundizando: aspectos avanzados
Arquitectura ZTNA 2.0
ZTNA moderno en 2026 no es solo un proxy inverso. Es un broker identity-aware que toma decisiones basadas en atributos del usuario (IdP, grupos, SSO), estado del dispositivo (EDR/MDM, certificados, TPM/Platform Attestation), contexto de sesión (geolocalización, tiempo, anomalías), clasificación de la aplicación y sensibilidad de datos. Técnicamente incluye PDP/PEP, lenguaje de políticas (OPA/Rego o DSL del proveedor), microtúneles por solicitud, mTLS para autenticación mutua, integración con DLP/CASB y scoring de riesgo conductual.
Protocolos y canales
- QUIC/HTTP3: reduce la latencia en pérdidas de paquetes y redes móviles, mejorando la experiencia remota.
- mTLS: garantiza confianza mutua entre cliente y broker, minimizando riesgos de MITM y compromiso de tokens.
- DNS-over-HTTPS/TLS: integrado en el cliente ZTNA para aplicar políticas a nivel de nombres antes de establecer sesión.
- Split application tunneling: el tráfico hacia aplicaciones autorizadas pasa por el broker, el resto va directo a Internet con control local.
Gestión de políticas
El cambio fundamental es de reglas estáticas en red a políticas dinámicas basadas en contexto. RBAC (roles y permisos) se complementa con ABAC (atributos como departamento, dispositivo, ubicación, nivel de riesgo). Prioridades: mínimos privilegios, acceso JIT (just-in-time), permisos temporales, aprobación explícita para operaciones de alto riesgo y acceso privilegiado vía PAM.
Microsegmentación
El perímetro de red se diluye. La microsegmentación traslada el control a nivel aplicación: cada servicio es aislado y el acceso se asigna individualmente. Esto reduce movimientos laterales tras una brecha y acelera investigaciones al registrar cada acceso a nivel aplicación.
Observabilidad y forense
ZTNA provee telemetría en Capa 7: quién, cuándo, a qué recurso accedió, método y contexto embebido. Eventos se correlacionan con SIEM/SOAR, y señales de riesgo (geografía inusual, patrones, escaneo frecuente) disparan remediación: autenticación repetida, reducción de privilegios, aislamiento del dispositivo.
Práctica 1: Marco para elegir entre VPN, ZTNA e híbrido
Criterios de evaluación
- Perfil de aplicaciones: monolitos L3/acceso admin — VPN; apps web, API, SaaS — ZTNA.
- Dispositivo y postura: BYOD y móviles — ZTNA con control de agentes; laptops corporativos gestionados — ambas opciones.
- Geografía y latencia: equipos distribuidos y nube — ZTNA/SDP con PoP cercano al usuario.
- Compliance: segmentación y auditoría L7 — ZTNA; tráfico infraestructural (OT) — VPN/IPsec industrial.
- Madurez operativa: con IAM, MDM/EDR, SIEM — tránsito rápido a ZTNA; sin ellos — fortalecer VPN y desplegar ZTNA en etapas.
Matriz de puntuación (aproximada)
Evalúa en escala 1-5: proporción de apps web, SaaS, BYOD, distribución geográfica, granularidad necesaria, requisitos de auditoría. Más de 20 — preferible ZTNA, 12-20 — híbrido, debajo de 12 — VPN reforzado con roadmap a ZTNA.
Decisión por etapas
- Corto plazo: resolver cuellos de botella VPN (MFA, split-tunneling, stack eficiente WireGuard/OpenVPN).
- Mediano plazo: ZTNA para 2-3 apps críticas y equipos remotos.
- Largo plazo: ZTNA completo para apps L7, mantener VPN para administración L3 y protocolos específicos.
Práctica 2: Migración a ZTNA paso a paso
Paso 1. Inventario y categorización
- Recopila listado de apps: web, cliente-servidor, bases, acceso admin, OT.
- Clasifica datos: públicos, internos, confidenciales, regulados.
- Define propietarios (application owners) y esquemas actuales de acceso.
Paso 2. Preparar la base Zero Trust
- Integración con IdP (SSO, SCIM): identidad unificada, MFA, acceso condicional.
- MDM/EDR y validación de dispositivos: políticas de cumplimiento (cifrado de disco, EDR activo, parches al día, sin root/jailbreak).
- Define modelo de políticas: RBAC como base, ABAC para apps sensibles.
Paso 3. Piloto ZTNA
- Elige 1-2 aplicaciones web de alto valor y acceso externo (portales de socios, interfaces de admin).
- Configura conectores ZTNA en centro de datos/nube sin orificios entrantes en firewall.
- Conecta SSO, habilita MFA, define política con permisos mínimos necesarios.
- Implementa chequeos de postura del dispositivo y bloqueo de dispositivos inseguros.
- Realiza pruebas UAT con 20-50 usuarios, recoge métricas: latencia, éxito de conexiones, consultas a soporte.
Paso 4. Expansión de cobertura
- Agrega aplicaciones por grupos prioritarios, automatiza onboarding con Terraform/Ansible y API del proveedor.
- Conecta eventos a SIEM/SOAR: intentos fallidos, anomalías, escaladas de privilegios.
- Activa acceso JIT y vincula con tickets ITSM (ejemplo: acceso por 2 horas vía change request).
Paso 5. Eliminación progresiva de accesos VPN redundantes
- Analiza patrones reales y cierra gradualmente ventanas L3 donde ZTNA ya cubre necesidades.
- Deja VPN solo para administración L3, protocolos específicos y túneles entre sitios.
Métricas clave
- Latencia promedio al app (ms) antes/después.
- % de conexiones exitosas, % de reautenticaciones por riesgo.
- Cantidad de incidentes de movimiento lateral y escaneos no autorizados.
- Tiempo para otorgar acceso (SLA) y para revocar acceso (SLD).
- Reducción de consultas a soporte relacionadas con acceso remoto.
Práctica 3: Cómo fortalecer el VPN corporativo en 2026
Protocolos y criptografía
- Elige WireGuard para rendimiento y simplicidad, OpenVPN para flexibilidad L3/L4, IKEv2/IPsec para compatibilidad y soporte nativo en OS. Usa L2TP/SSTP solo como fallback compatible.
- Aplica cifrados modernos (ChaCha20-Poly1305, AES-GCM), PFS, claves con vida corta, validación estricta de certificados y bloqueo de algoritmos débiles.
Autenticación y acceso
- MFA por defecto: TOTP/WebAuthn, vinculación a dispositivos gestionados.
- ACLs segmentadas: acceso a subredes y puertos específicos, uso de split-tunneling para reducir backhaul.
- Acceso dinámico: integración con IAM, asignación automática de grupos y revocación al desvincular (SCIM).
Observabilidad
- Logs de sesiones en SIEM, NetFlow/IPFIX, alertas por volúmenes anómalos y anomalías geográficas.
- Revisión periódica de cuentas canceladas y perfiles inactivos.
Operación
- Pruebas de penetración regulares y monitoreo de ataques credential-stuffing.
- Actualización automática de clientes, bloqueo de versiones obsoletas, control de estado del dispositivo (antivirus/EDR activo).
- Runbooks para incidentes: bloqueo de usuario, revocación de certificados, rotación de claves y análisis forense.
Práctica 4: Escenarios híbridos VPN + ZTNA
Patrón 1: ZTNA para aplicaciones, VPN para acceso admin
Los usuarios acceden a aplicaciones web mediante ZTNA, mientras los equipos de operaciones y desarrolladores usan VPN L3 para subredes aisladas con SSH/RDP/DB, a menudo a través de bastión PAM y acceso JIT. Así se logra granularidad y se reduce la exposición.
Patrón 2: Envoltura ZTNA para APIs privadas
Para acceso entre equipos a servicios, en lugar de listas blancas IP, usa conectores ZTNA con mTLS y atributos. La política se basa en identidades de servicio y ambientes (dev/test/prod), con logging separado.
Patrón 3: Segmentación de sucursales
Entre sitios usa IPsec/SD-WAN; para empleados remotos, ZTNA a aplicaciones; breakout local a Internet, SaaS directo con DLP/CASB; apps privadas críticas via PoP ZTNA cercano.
Patrón 4: BYOD y socios
Para socios y contratistas, ZTNA sin agente en navegador con restricciones de descarga, marcas de agua, grabación de sesión y aislamiento estricto. Para empleados con BYOD, agente con postura y contenedorización de datos corporativos.
Errores comunes: qué no hacer
- Transferir reglas VPN sin adaptarlas a ZTNA: trasladar listas de red sin replantear por aplicaciones le quita sentido a ZTNA.
- Ignorar la postura del dispositivo: ZTNA sin verificar el dispositivo es solo un proxy bonito.
- No tener propietarios de aplicaciones: políticas sin responsables generan caos.
- Subestimar rendimiento DNS y PoP: latencia afecta usuarios y culpan a ZTNA; la ubicación adecuada es clave.
- Gran explosión: intentar migrar todo de golpe causa fallos; mejor iterar por dominios y apps.
- Falta de telemetría y SLO: sin métricas no demuestras valor ni identificas puntos críticos.
- Puertas traseras VPN: grupos y cuentas antiguas con permisos amplios causan incidentes frecuentes.
Herramientas y recursos
Categorías de soluciones
- Plataformas corporativas ZTNA/SSE/SASE: PoP en nube, amplia integración con IdP/EDR, políticas L7, CASB/DLP. Ideales para empresas distribuidas y entornos SaaS.
- Soluciones ZTNA/SDP autónomas: agente+conector, despliegue en nubes o data centers propios, control de datos.
- VPN corporativos: OpenVPN, WireGuard, IKEv2/IPsec, integrados con IAM y SIEM, ACL y segmentación, concentradores fiables.
- Complementarios: IdP/SSO, MDM/EDR, SIEM/SOAR, PAM, DLP/CASB, CMDB/Discovery.
Recomendaciones prácticas para pilotos
- Para POC, considera 2-4 semanas: 1 para integraciones, 1-2 para pruebas de usuario, 1 para retro y modelo final de políticas.
- Recolecta métricas antes y después: latencia, éxito en conexiones, tiempo promedio de concesión de acceso, consultas a soporte.
- Elige 2-3 apps variadas (portal público, interno, admin) para representar casos reales.
Dónde levantar rápido un VPN corporativo para piloto
Si necesitas un piloto rápido o un canal seguro temporal para viajes, auditorías o integradores, es práctico usar un servidor VPN personal con IP dedicada y elección flexible de protocolos. Entre opciones corporativas destaca vpn.how: crea un servidor VPN personal (no compartido) con IP separada, soporta WireGuard, OpenVPN, IKEv2, L2TP, SSTP, con ubicaciones en Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague y Stavanger. Acepta pagos con tarjetas rusas (incluyendo Tinkoff y Ozon), Sistema de Pagos Ruso (SBP) y USDT/BTC, tarifas desde 490 ₽ diarios y 2490 ₽ mensuales, con descuentos por periodo largo, sin logs y autoarranque en 5 minutos tras el pago. En mi experiencia, es ideal para pilotos ágiles y POC, permitiendo arrancar sin largos procesos de compras. Para entornos productivos con alta demanda de cumplimiento, conviene mirar infraestructura propia o soluciones certificadas (incluido ГОСТ).
Casos y resultados
Caso 1: Compañía IT de producto, 800 empleados
Problema: Latencia creciente por backhaul en VPN centralizado, quejas de desarrolladores y soporte por inestabilidad, permisos amplios de red generaban riesgo de movimiento lateral. Solución: ZTNA para servicios web internos (CI/CD, Jira, Grafana, panel admin), VPN mantenido para SSH a subredes aisladas y accesos SRE. Integración: IdP+MFA, postura EDR, correlación SIEM. Resultados en 4 meses: -38% latencia a apps clave, -52% consultas a soporte por acceso remoto, 100% eliminación de IPs públicas en apps, firewall de hosting cerrado para entradas. Incidentes de movimiento lateral reducidos a cero (en reporte a 6 meses).
Caso 2: Grupo industrial, 12 sucursales, 3500 empleados
Problema: Apps variadas, segmentos OT, accesos de socios, alta demanda de confiabilidad. Solución: SD-WAN/IPsec entre sites, ZTNA para apps web de oficina e ingeniería, acceso sin agente para socios, VPN para administración L3 y OT. PAM y JIT para operaciones privilegiadas. Resultados: Tiempo de concesión de acceso bajó de 2 días a 2 horas, separación clara de accesos por contratistas, reducción del coste de tráfico en capa de enlace en 18% gracias a breakout local e inversión en túneles completos.
Caso 3: Startup fintech, 200 empleados, multi-nube
Problema: Requisitos de auditoría L7, segmentación de entornos dev/test/prod, auditorías frecuentes. Solución: ZTNA autónomo en nubes, políticas por cuentas de servicio, TLS mutuo, logs en SIEM, VPN dedicado temporal para auditores y socios. Resultados: Auditoría externa aprobada sin observaciones en acceso remoto, -40% tiempo en onboarding, centralización de gestión de políticas e informes.
Preguntas frecuentes sobre ZTNA y VPN
¿Se puede sustituir VPN completamente?
Sí, si todos tus casos son acceso a apps L7 (HTTP(S), RDP vía gateway, SSH vía broker) y no hay demanda para protocolos L3/bajo nivel. En la práctica, 30-50% de empresas mantienen VPN para tareas específicas.
¿ZTNA requiere siempre agente?
No siempre. Existen modos sin agente vía proxy en navegador y envoltura inversa de apps. Pero para control de postura y túneles para apps web no estándar, el agente aporta mayor funcionalidad y estabilidad.
¿Cómo integrar ZTNA con DLP y cifrado?
Conecta ZTNA con CASB/DLP para inspección de tráfico web, usa etiquetado de datos y políticas basadas en sensibilidad, activa restricciones de descarga, marcas de agua y control de copias solo en contenedores gestionados en BYOD.
¿Qué pasa con el rendimiento?
ZTNA moderno con PoP cercanos al usuario y optimizaciones QUIC/TLS suele ser más rápido que VPN clásico con backhaul. Es clave elegir correcta ubicación de PoP y emplear split application tunneling.
¿Cómo asegurar las herramientas administrativas?
Mantén un VPN L3 reducido para admin o emplea ZTNA con brokers SSH/RDP y PAM. El acceso JIT con permisos temporales reduce riesgos por privilegios permanentes.
¿Qué estándares considerar?
NIST SP 800-207 (Zero Trust Architecture) como referencia arquitectónica, ISO 27001/2 y CIS Controls para gestión y controles de seguridad. Mapas de cumplimiento facilitan comunicación con auditores.
¿Cómo medir el éxito?
Técnicamente: latencia, éxito de sesiones, tiempos de concesión/revocación, número de incidentes y anomalías. En negocio: reducción de consultas a soporte, rapidez en onboarding y aprobación de auditorías sin hallazgos.
¿Se puede usar ZTNA offline o en redes inestables?
Parcialmente. Sin red no hay acceso. Pero ZTNA con QUIC y reconexión de sesiones se comporta mejor que SSL VPN con TCP-over-TCP en canales móviles o inestables.
¿Es necesaria microsegmentación si hay ZTNA?
Sí, la segmentación L3 para tráfico East-West en data centers/nube sigue siendo necesaria. ZTNA añade granularidad a nivel app y usuario, pero la protección de red básica no se elimina.
¿Cómo escalar políticas con cientos de aplicaciones?
Estandariza plantillas de políticas, usa tags y atributos, automatiza onboarding con IaC y APIs, asigna responsables de apps y crea procesos de revisión y certificación periódica de accesos.
Conclusión: qué hacer a continuación
La era de “red = acceso” terminó. En 2026, para la mayoría de organizaciones la estrategia inteligente es adoptar ZTNA como mecanismo principal para acceso a apps y datos, manteniendo un VPN L3 limitado para tareas específicas. Este enfoque reduce la superficie de ataque, acelera el acceso a nubes y SaaS, mejora la observabilidad y facilita auditorías. Empieza con inventario y clasificación de aplicaciones, fortalece tu VPN actual, establece base Zero Trust (IdP+MFA, EDR/MDM, SIEM), ejecuta un piloto ZTNA con 2-3 apps, mide resultados y escala por iteraciones. Para pilotos rápidos está permitido usar un servidor VPN personal para acceso seguro inmediato; para ambientes productivos, estandariza, automatiza y dirige el rumbo hacia arquitectura Zero Trust basándote en principios NIST 800-207. Plan a 30-60-90 días: 30 — inventario, quick wins en VPN, integración IdP/MDM; 60 — piloto ZTNA, telemetría y ajuste de políticas; 90 — ampliación de cobertura, PAM/JIT para privilegios, desmantelamiento de excesos de permisos de red. Haz que el acceso sea controlado, medible y verdaderamente seguro — así tu perímetro remoto se convertirá en una ventaja, no un punto débil.