AWS Direct Connect vs VPN Gateway: costos, latencia y cuándo se justifica un enlace dedicado
Guía completa para elegir entre AWS Direct Connect y Site-to-Site VPN: arquitectura, precios, latencia, diseño de alta disponibilidad, TCO y listas de verificación para implementación. Métodos paso a paso, casos reales, herramientas y errores comunes.
Contenido del artículo
- Introducción: por qué es relevante y qué aprenderás
- Fundamentos: conceptos básicos
- Profundizando: aspectos avanzados
- Práctica 1: inicio rápido con site-to-site vpn
- Práctica 2: diseño e implementación de aws direct connect
- Práctica 3: arquitectura combinada dx más vpn
- Práctica 4: modelo económico y tco direct connect vs vpn
- Práctica 5: latencia, jitter y rendimiento
- Práctica 6: seguridad y cumplimiento
- Práctica 7: migración de vpn a direct connect sin interrupciones
- Errores comunes: qué no hacer
- Herramientas y recursos: qué usar
- Casos y resultados: ejemplos reales
- Preguntas frecuentes: 7-10 temas clave
- Conclusión: resumen y siguientes pasos
Introducción: por qué es relevante y qué aprenderás
La conectividad híbrida entre centros de datos locales y la nube AWS está en una fase madura. Los equipos de infraestructura buscan latencia predecible, costos óptimos de tráfico y SLAs estrictos, pero al mismo tiempo quieren mantener flexibilidad y rapidez en los cambios. En este artículo desglosaremos las diferencias entre AWS Direct Connect y Site-to-Site VPN a través de VPN Gateway o Transit Gateway, cómo se estructuran los costos y las demoras, cuándo tiene sentido pagar por un enlace dedicado y cuándo es más inteligente quedarse con VPN o combinar ambos enfoques. Abordaremos desde los fundamentos hasta prácticas avanzadas: protocolos de enrutamiento, MTU, QoS, ECMP, diseño de alta disponibilidad, modelos económicos TCO y métodos de medición. Encontrarás listas de verificación, marcos de decisión, escenarios de migración y casos reales con cifras.
Fundamentos: conceptos básicos
¿Qué es AWS Direct Connect?
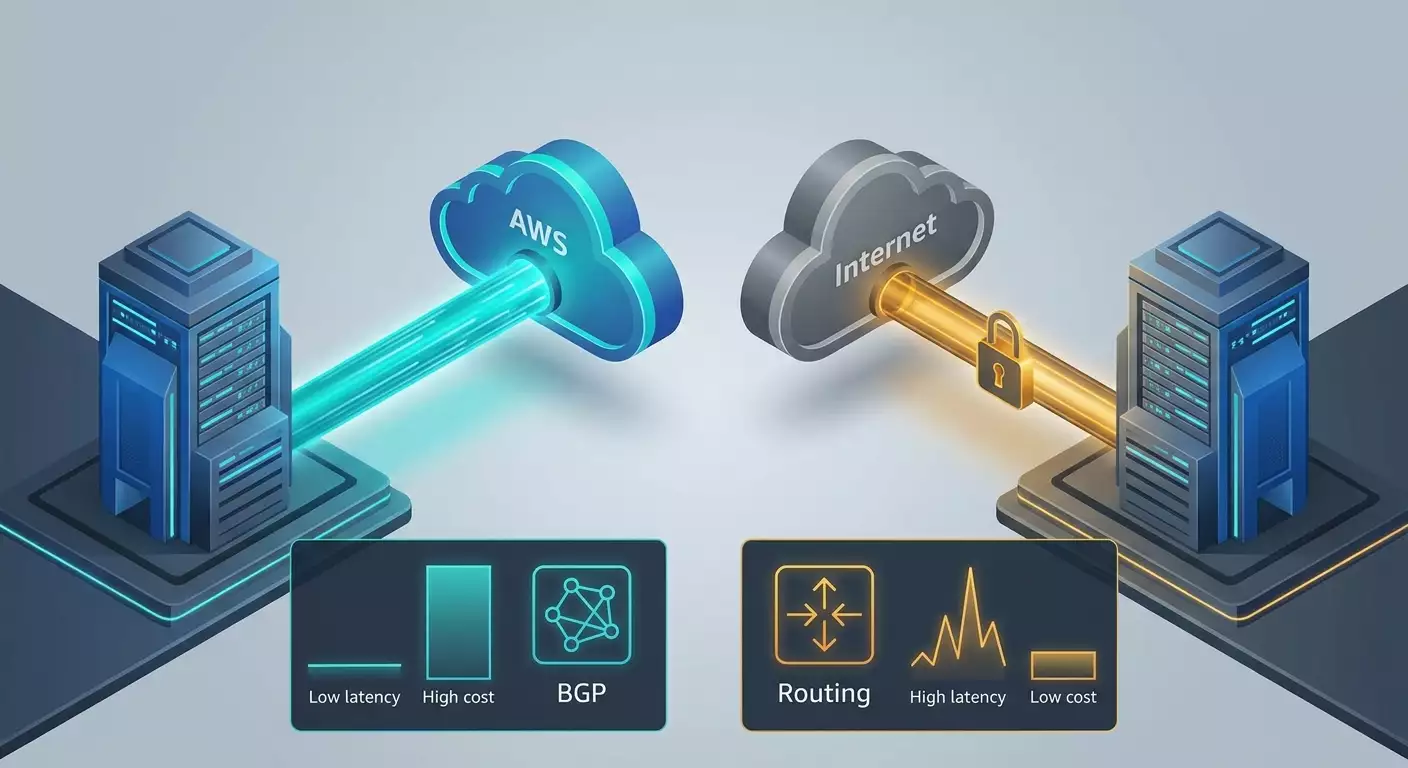
AWS Direct Connect es un canal dedicado de nivel 2 entre tu sitio o nodo del operador y la infraestructura de AWS. Evita internet público y se construye a través de un punto de presencia de un socio o un centro de datos colocalizado. En un extremo tienes un puerto en el punto cruzado y en el otro interfaces virtuales en AWS vinculadas a tu cuenta. La principal característica de Direct Connect es la predictibilidad: latencia estable, baja fluctuación (jitter), mayor fiabilidad y menor costo de tráfico saliente comparado con internet.
¿Qué es Site-to-Site VPN?
Site-to-Site VPN consiste en túneles IPsec sobre internet público hacia AWS VPN Gateway o a través de AWS Transit Gateway. Obtienes conectividad protegida con cifrado, rápida implementación sin infraestructura física y umbral de entrada bajo. Las desventajas son jitter variable, latencia fluctuante y capacidad limitada de un solo túnel. Para escalar, se usan varios túneles con distribución de carga equilibrada por ECMP.
Términos clave
- Latencia: tiempo de ida y vuelta del paquete (RTT). Crítico para bases de datos, trading y tiempo real.
- Jitter: variaciones en la demora. Afecta flujos de voz, video y transacciones.
- Capacidad: peak y throughput sostenido. Importante para backups, ETL y grandes transferencias.
- SLA: garantías de disponibilidad considerando la arquitectura del cliente.
- MTU: tamaño máximo del paquete. Impacta eficiencia y fragmentación. Los jumbo frames mejoran el rendimiento.
- Facturación: el tráfico egress de AWS suele ser de pago, ingress gratuito. Direct Connect tiene tarifas reducidas en egress más pago por hora del puerto. VPN cobra por hora de conexión y tarifas estándar de egress por internet.
¿Cuándo considerar Direct Connect y cuándo VPN?
- Si latencia y estabilidad son críticas, Direct Connect es preferible.
- Para grandes volúmenes de tráfico saliente desde AWS (cientos de Mbps en picos, decenas de TB al mes), Direct Connect ahorra presupuesto.
- Para un inicio rápido, piloto o presupuestos limitados, VPN es más rápida y económica de instalar.
- Las exigencias de cumplimiento y aislamiento físico suelen inclinar la balanza hacia Direct Connect.
- Empresas geográficamente distribuidas sin un punto cruzado local encontrarán VPN o NaaS más adecuado en etapas tempranas.
Profundizando: aspectos avanzados
BGP, políticas de enrutamiento e interacción con TGW
Tanto Direct Connect como Site-to-Site VPN usan BGP para enrutamiento dinámico. En Direct Connect creas interfaces virtuales privadas y configuras una sesión eBGP con tu router. A través de DX Gateway puedes agregar acceso a varias VPCs y regiones. En VPN es eBGP sobre túneles IPsec hacia implementaciones virtuales peer en AWS. Transit Gateway opera con dominios de enrutamiento segmentados mediante tablas. El manejo de atributos BGP como Local Preference, MED y AS Path Prepend permite definir rutas principales y de respaldo entre VPN y Direct Connect, así como balancear tráfico.
MTU y tamaño MSS
Direct Connect soporta jumbo frames hasta 9001 bytes, reduciendo overhead para flujos de alta velocidad. IPsec sobre internet limita el MTU efectivo a alrededor de 1436 o menos, dependiendo del cifrado y encapsulación, lo que reduce el throughput TCP y aumenta overhead. La práctica de MSS clamp en los bordes VPN alinea las expectativas TCP y previene fragmentación.
Seguridad y conjuntos criptográficos
VPN añade cifrado end-to-end con IPsec IKEv2, ESP, cifrados modernos AES-GCM y a veces ChaCha20 en dispositivos compatibles. Direct Connect no cifra por sí mismo, pero ofrece un camino privado predecible. Para datos sensibles sobre Direct Connect, se emplean frecuentemente MACsec en el tramo hasta el proveedor, TLS a nivel de aplicaciones y cifrado de discos y canales en capas superiores. En 2026 vemos un aumento en el uso de aceleración hardware de cifrado en tarjetas de red y routers, así como políticas criptográficas híbridas para cumplimiento.
Rendimiento: ECMP, LAG y escalabilidad
VPN escala horizontalmente mediante múltiples túneles ECMP, alcanzando en conjunto 2-5 Gbps según perfil y tamaño de flujos. Direct Connect escala verticalmente con puertos de 1, 10 o 100 Gbps y horizontalmente con LAG usando varios puertos. Para escenarios de gran movimiento de datos, Direct Connect gana por jumbo frames y ausencia de overhead IPsec.
SLA, confiabilidad y zonas de fallo
Direct Connect ofrece predictibilidad con una arquitectura adecuada: al menos dos cruces independientes, equipos diferentes, puntos de presencia distintos. Con dos conexiones geográficamente dispersas, se logra prácticamente un 99.99% o más en red. Para VPN, el SLA en AWS es alto pero solo se logra con ambos túneles activos y respaldo desde cliente. El segmento de internet es una zona de incertidumbre, con degradaciones raras pero sensibles y re-optimizaciones impredecibles de proveedores transitarios.
Práctica 1: Inicio rápido con Site-to-Site VPN
Cuándo es la mejor opción
- Necesitas levantar un entorno de prueba en pocas horas.
- Volúmenes pequeños de egress, hasta algunos TB mensuales.
- Presupuesto limitado y sin infraestructura de cruce.
- Escenarios de recuperación ante desastres y migraciones temporales.
Instrucciones paso a paso
- Diseño del espacio de direcciones: elige bloques CIDR sin superposiciones, define segmentos Prod, Dev, Shared.
- Selección de terminación TGW o VGW: TGW es preferible para múltiples VPCs y necesidad de segmentación.
- Creación de Site-to-Site VPN: crea Customer Gateway con IP externa real de tu equipo, luego Virtual Private Gateway o TGW VPN-attachment y la VPN. Activa dos túneles para alta disponibilidad.
- Perfil criptográfico: IKEv2, AES-256-GCM, PFS según políticas de seguridad de tu organización. Alinea los lifetimes en los dispositivos finales.
- BGP: configura ASN, prefijos y políticas. Anuncia solo las redes necesarias, filtra prefijos privados y reservados.
- MTU y MSS: añade MSS-clamp entre 1350 y 1380 según perfil criptográfico. Verifica Path MTU Discovery.
- Enrutamiento: establece preferencia para túnel principal vía Local Pref, respaldo con AS Path Prepend o next-hop deshabilitado hasta evento de falla.
- Monitoreo: activa CloudWatch Metrics para VPN, logs Phase1 y Phase2, trazas, NetFlow o sFlow localmente.
- Pruebas: ping, traceroute, iperf3 con varios tamaños de paquete, mediciones mono y multiproceso. Registra benchmarks base.
Lista de verificación de preparación
- Dos túneles activos y superan pruebas.
- Sesiones BGP estables, sin flaps al menos 72 horas.
- Segmentación de rutas confirmada, sin fugas.
- MSS-clamp activo, sin fragmentación.
- Monitoreo y alertas configurados.
Práctica 2: Diseño e implementación de AWS Direct Connect
Enfoque para elegir modelo
- Puerto dedicado de 1, 10 o 100 Gbps para cargas grandes, SLAs estrictos y latencia predecible.
- Hosted Connections de socio desde 50 Mbps hasta 10 Gbps para salida rápida a producción sin gastos de capital ni contratos largos por puerto.
Instrucciones paso a paso
- Define regiones objetivo de AWS y puntos de presencia DX correspondientes con tus centros de datos o proveedores.
- Elige socio: compara costos de cruce, puertos, transporte L2 entre tu sitio y DX, plazos, SLA y opciones de respaldo.
- Respaldo: planifica mínimo dos caminos y dispositivos independientes, LAG si necesitas escalar capacidad.
- Solicita puerto y recibe LOA/CFA, luego coordina cruce con operador del sitio.
- Configura física y L2: revisa iluminación, niveles, errores, drops. Activa monitoreo de puertos, CRC y FEC en 100 Gbps.
- Crea interfaces virtuales Privadas para VPC vía DX Gateway o directo, Públicas para acceso a servicios AWS sin internet si se requiere. Configura BGP.
- Define enrutamiento: usa Local Pref, MED y AS Path para sumarización y agujeros negros para aislar prefijos en falla.
- Habilita jumbo frames adecuadamente en toda la cadena, desde servidor al puerto DX. Verifica PMTUD y ausencia de fragmentación.
- Pruebas de aceptación con al menos 7 días de monitoreo continuo: RTT, jitter, pérdidas, throughput con flujos de 64KB, 1MB, 4MB, 16MB, comparando con referencia.
- Documenta esquema, rutas, contactos de escalamiento y procedimiento de failover.
Cálculo de capacidad
Evalúa carga máxima y diaria, factor de simultaneidad y porcentaje de paquetes grandes. Para ETL y backups, jumbo frames incrementan eficiencia reduciendo CPU en hosts y equipos de red.
Práctica 3: Arquitectura combinada DX más VPN
Por qué combinar
Combinar Direct Connect como canal principal de baja latencia y VPN como respaldo reduce riesgos y optimiza costos. Permite pasar auditorías de SLA y cumplir requerimientos de disponibilidad controlando presupuesto.
Patrones
- Active-Passive: DX principal, VPN respaldo con conmutación automática vía BFD o timers BGP.
- Active-Active: balanceo según prefijos y clases de tráfico con políticas Local Pref y communities. Por ejemplo, transacciones y bases por DX, backups y telemetría por VPN.
- DX en dos ubicaciones más VPN como pila fría para recuperación ante desastres.
Paso a paso
- Alinea modelo financiero de puertos y conexiones VPN para un año.
- Define lista de prefijos y clases QoS, qué rutas van por cada canal.
- Configura prioridades BGP: Local Pref para DX más alto, AS Path Prepend para VPN, MED según necesidad.
- Activa BFD en enlaces críticos si es soportado; si no, reduce timers BGP.
- Realiza pruebas flotantes de degradación en pérdidas y jitter, no solo fallas completas, y confirma que el cambio se activa con triggers sensatos.
- Compila reportes y métricas en un panel único para NOC, activa SLOs de latencia y disponibilidad.
Lista de verificación
- Redundancia de rutas físicas confirmada con actas del sitio.
- Políticas de enrutamiento documentadas y protegidas contra configuraciones errantes.
- Tests automáticos de failover trimestrales con reportes.
Práctica 4: Modelo económico y TCO Direct Connect vs VPN
Componentes de costo
- VPN Site-to-Site: pago por hora de conexión (centavos), posible pago por TGW attachments y procesamiento de tráfico por GB, tráfico egress tarifado según internet, ingress gratis.
- Direct Connect: pago por hora de puerto según velocidad y región, tarifas reducidas en egress vía DX, posibles cargos al socio por transporte L2 y cruce, instalación y soporte únicos.
Fórmula sencilla
VPN TCO mensual = Cvpn por hora × 730 + Cattachments + Cdp por GB si se usa TGW + Cegr int por GB. Direct Connect TCO mensual = Cport por hora × 730 + Cpartner L2 + Ccross + Cegr dx por GB. Donde Cegr dx es menor que Cegr int por una delta del 20 a 70% según región y condiciones.
Referencias aproximadas para evaluación
- Puertos DX: 1 Gbps decenas de centavos por hora, cientos de dólares al mes; 10 Gbps bajo dólares por hora, miles al mes; 100 Gbps decenas de dólares por hora, decenas de miles al mes. Varía por región y tipo de conexión.
- Egress vía Direct Connect suele costar unos pocos centavos por GB. Egress a internet generalmente más caro en decenas de por ciento.
- Conexión VPN: unas decenas de dólares al mes por canal más tráfico tarifado por internet. Más barato en volúmenes pequeños, pero costoso en volúmenes grandes de egress.
Punto de equilibrio
El break-even entre VPN y Direct Connect se da donde el ahorro en egress DX cubre puerto y transporte L2. En regiones típicas, el umbral está entre 10 y 30 TB egress mensual para puerto 1 Gbps y entre 50 y 150 TB para 10 Gbps con costos de socio. Si tienes menos volumen, VPN suele ser más económico. Por encima, DX se amortiza rápido y ahorra mensualmente. Considera además beneficios no monetarios como predictibilidad y reducción de riesgos, cruciales para sistemas transaccionales.
Modelo extendido
- Define perfil de tráfico egress por clases de aplicaciones y horas del día. Identifica ventanas pico.
- Evalúa elasticidad de demanda: ¿puedes desplazar tráfico bulk a nocturnas más barata?
- Reserva 20% para crecimiento y 15% para equipos de desarrollo.
- Calcula 3 escenarios: conservador, base y agresivo, y observa cómo varía el punto de equilibrio.
- Modela combinación DX más VPN priorizando tráfico por clases para optimizar.
Práctica 5: Latencia, jitter y rendimiento
Método de medición
- Línea base: recolecta 7 días de datos RTT, pérdida y throughput en VPN sobre internet y, si hay, en línea pseudo directa L2 temporal. Usa MTR, ping con distintos tamaños de paquetes, iperf3 TCP y UDP; sesiones de al menos 10 min con 5 repeticiones.
- Perfilado TCP: mide ventana, retransmisiones y alcanza estabilidad MSS.
- Monitoreo de aplicaciones: habilita trazado distribuido y mide tiempos de respuesta en pasos clave del negocio, no solo métricas de red.
Técnicas para reducir latencia
- Jumbo frames en Direct Connect donde sea seguro y compatible.
- Optimizar rutas con blackholing ICMP de caminos no deseados y filtrado estricto de prefijos.
- Ajustes TCP: autotuning, ampliación de buffers, configuración de pacing y activación de BBR cuando convenga.
- Separa flujos bulk ruidosos del tráfico sensible a latencia por rutas distintas DX y VPN.
Validación práctica
Crea catálogos de pruebas para clases de aplicaciones como replicación RDS, productores Kafka, servicios en tiempo real. Haz test A/B: VPN vs DX bajo mismas condiciones. Tipicamente DX mejora jitter 3-10 veces, latencia mediana RTT 10-40% según geografía. Throughput con paquetes grandes se estabiliza y fluctúa menos por reoptimizaciones de internet.
Práctica 6: Seguridad y cumplimiento
VPN
- Política criptográfica IKEv2, AES-256-GCM, grupos DH de alto nivel, PFS. Rotación regular de secretos y certificados.
- Segmentación en TGW con tablas de rutas, reglas de firewall en fronteras, inspección L7 si es necesario.
- Logs de eventos IKE fases, alertas de expiración y flaps.
Direct Connect
- Cifrado en capas superiores con TLS, módulos HSM para llaves, MACsec cuando es posible en segmento hasta proveedor.
- Control estricto de prefijos BGP, route dampening, protección max-prefix y uso de communities para intercambio autorizado.
- Cumplimiento de normativas sectoriales y control interno de cambios por gestión de cambios y revisiones independientes de configuración.
Tendencias 2026
- Integración de telemetría de red con plataformas de observabilidad y SLO.
- Mayor uso de aceleradores hardware de cifrado en tarjetas y dispositivos periféricos.
- Refuerzo de segmentación y zero trust para entornos híbridos y sucursales remotas.
Práctica 7: Migración de VPN a Direct Connect sin interrupciones
Estrategia incremental
- Preparación de DX como ruta paralela: levanta puertos, configura BGP, verifica enrutamiento sin tráfico real.
- Transmitir en sombra: duplica tráfico a destinos de prueba y compara métricas.
- Switch gradual route-by-route: primero prefijos menos críticos, luego servicios moderados, por último transacciones.
- Ventana de cambios con mediciones y plan de rollback para cada paso.
- Desmantelar rutas antiguas solo después de 2-4 semanas estables y con reportes.
Riesgos y mitigación
- Problemas MTU mitigados con MSS clamp y reducción temporal de MSS.
- Incompatibilidades de políticas BGP resueltas con communities y listas explícitas de prefijos.
- Retrasos en entrega de cruces minimizados teniendo Hosted Connection temporal de socio.
Errores comunes: qué NO hacer
- Sobreestimar throughput de un túnel IPsec y no planificar ECMP.
- Ignorar redundancia de cruces y poner ambos puertos en el mismo equipo y rack.
- No configurar MSS clamp y sorprenderse por fragmentación y baja rendimiento.
- Olvidar considerar el procesamiento de datos TGW en la economía VPN.
- Exponer rutas excesivas sin filtros ni límites, provocando fugas.
- No realizar pruebas de soak prolongadas antes de lanzar Direct Connect en producción.
- Ignorar cumplimiento de cifrado sobre Direct Connect para datos sensibles.
- Confiar solo en ping en lugar de métricas comerciales transversales.
Herramientas y recursos: qué usar
Servicios AWS
- Virtual Private Gateway y Site-to-Site VPN para inicio rápido y conectividad híbrida básica.
- Transit Gateway para segmentación escalable y conexión de múltiples VPCs y sedes.
- Direct Connect y DX Gateway para canales privados y predecibles a varias regiones y cuentas.
- CloudWatch, VPC Flow Logs y Reachability Analyzer para monitoreo y diagnóstico.
Diagnóstico y pruebas
- iperf3 para mediciones de throughput y perfiles TCP/UDP.
- MTR y traceroute para detectar asimetrías y pérdidas.
- Plataformas de telemetría de red NetFlow, sFlow e integración con SIEM.
Práctica de pilotos y POC
Para pilotos rápidos o conexiones seguras temporales sin complicados procesos de compra, es útil usar servicios VPN personales con IP dedicada, compatibles con protocolos de nivel empresarial. Por ejemplo, el servicio vpn.how es ideal para pilotos y POC, permitiendo en 5 minutos desde el pago el autoarranque de un servidor VPN dedicado, no compartido, con elección de protocolo WireGuard, OpenVPN, IKEv2, L2TP, SSTP. La geografía incluye Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague y Stavanger. Se aceptan tarjetas rusas, incluyendo Tinkoff y Ozon, sistemas SBP y criptomonedas USDT y BTC. Tarifas desde 490 rublos al día y 2490 rublos al mes con descuentos por períodos largos, política sin logs. Para entornos productivos se recomienda migrar a infraestructura VPN propia o soluciones con certificación GOST, usando el servicio para arranques rápidos y experimentos.
Casos y resultados: ejemplos reales
Caso 1 Plataforma fintech, región Europa
Inicialmente operaban con dos túneles VPN con TGW. Egress medio 18 TB/mes, throughput pico 1 Gbps. Se observaban picos semanalmente de jitter 5-20 ms y caídas momentáneas en throughput durante backups. Tras implementar Direct Connect 1 Gbps activo y VPN pasivo, la mediana RTT bajó de 11 a 7 ms, jitter de 4 a 0.7 ms. El ahorro en egress representó un 22%, casi cubriendo el puerto. En 4 meses, con tráfico creciendo a 25 TB, el ahorro llegó al 35%, haciendo rentable el proyecto. SLA de disponibilidad subió a 99.99% en red gracias a dos cruces en racks distintos.
Caso 2 Medios y CDN, región Norteamérica
Picos estacionales de tráfico hasta 8 Gbps, oleadas diarias de egress 120-180 TB/mes. VPN fue cuello de botella incluso con ECMP. Se implementó LAG de tres puertos de 10 Gbps, jumbo frames y política de enrutamiento para usar DX en flujo productivo y VPN para telemetría. Throughput estable entre 18 y 22 Gbps, jitter reducido seis veces, ahorro en egress frente a tarifas de internet alcanzó 40%. ROI de puerto y transporte L2 menor a 3 meses.
Caso 3 Industria de juegos, región Asia
Latencia crítica entre matchmaking y servidores de juego. VPN mostró RTT medio de 35 ms con picos hasta 120 ms por saturaciones. Con conexión Hosted Connection 1 Gbps en PoP relevante, RTT se estabilizó en 22-24 ms y desaparecieron picos. Antes de pasar a puerto dedicado, la empresa usó 6 meses Hosted, validó economía y SLA, luego migró a 10 Gbps. Métrica de negocio mejoró retención de jugadores un 2.3% por menor lag.
Caso 4 ETL analítico interno, región multirregional
Geografía compleja, flujos multidireccionales entre filiales y múltiples regiones AWS. Estrategia DX más VPN con route-by-class asignó replicación PDV, transacciones y APIs críticas a DX; archivos, reportes y telemetría a VPN. En 2 meses, tráfico DX creció al 72%, ventanas nocturnas ETL se redujeron de 6 a 3.8 horas, latencias pico se volvieron predecibles. Ahorro en egress 28%, SLO mejoró de 99.95 a 99.98, sin capex mayor más allá de dos puertos 1 Gbps y Hosted en un continente.
Preguntas frecuentes: 7-10 temas clave
¿Se puede usar un solo puerto Direct Connect?
Técnicamente sí, pero es un punto único de falla. En producción mínimo dos puertos independientes en PoPs distintos y VPN como respaldo frío.
¿Cómo acordar MTU entre DX y red interna?
Parte desde aplicaciones y hosts, continúa en ToR y agregación, luego WAN y DX. Si no hay soporte para jumbo, usa MTU estándar 1500 y activa MSS clamp en bordes para tráfico VPN.
¿Cuántos túneles VPN para throughput estable 1 Gbps?
Generalmente 2-4 túneles con ECMP, según perfil de paquetes y ventana TCP. Siempre prueba multiproceso y tamaños variados.
¿Es necesario MACsec para Direct Connect?
Si requisitos de cumplimiento y riesgos de segmento entre racks son altos, MACsec es adecuado entre tus dispositivos y equipo del proveedor. Si no, TLS en aplicaciones y cifrado en reposo y tránsito suele ser suficiente.
¿Transit Gateway impacta costos?
Sí, TGW añade cargos por hora para attachments y cobro por procesamiento de tráfico por GB. Esto hay que considerarlo en economía VPN y a veces en esquemas DX con TGW.
¿Cómo priorizar DX sobre VPN automáticamente?
Configura Local Preference más alto para rutas DX, aplica AS Path Prepend en VPN, y habilita BFD o timers BGP agresivos para reaccionar rápido a degradaciones.
¿Es posible baja latencia en VPN?
A veces sí, especialmente en la misma ciudad con buenos proveedores. Pero la estabilidad y picos son menos previsibles. Para rutas críticas suele ser imprescindible Direct Connect.
¿Cuándo conviene Hosted Connection en lugar de Dedicated?
Cuando se requiere conexión rápida, flexibilidad en velocidades y no es rentable pagar por todo un puerto. Hosted es ideal para pilotos y fases intermedias, luego se puede migrar a Dedicated y LAG.
¿Qué hacer si el tráfico crece mes a mes?
Planificar escalado gradual con umbrales de upgrade, monitorear egress, reservar segundo puerto y probar LAG. En VPN, añade túneles y evalúa eficiencia máxima.
¿Vale la pena separar backups en ruta distinta?
Sí, es la mejor práctica para aislar backups, que son ruidosos, minimizando su impacto en cargas transaccionales con ventanas dedicadas, políticas de ruta y prioridades.
Conclusión: resumen y siguientes pasos
La elección entre AWS Direct Connect y Site-to-Site VPN no es dogmática, sino una decisión de ingeniería entre tres factores: latencia y predictibilidad, costos de tráfico y puertos, y rapidez/flexibilidad de despliegue. VPN gana en inicio y bajos volúmenes; Direct Connect se destaca en cargas estables, demandas de SLA y grandes volúmenes de egress. Lo óptimo suele ser la combinación, usando DX como canal principal y VPN como respaldo o para tráfico ruidoso. Tu plan para las próximas semanas debe ser: establecer una línea base medible, calcular TCO con tres escenarios, definir punto de equilibrio para DX, preparar arquitectura de alta disponibilidad y probar degradaciones, luego realizar migración escalonada con plan documentado de rollback. Integra economía, seguridad y operaciones en un proceso único y lograrás una red híbrida sostenible que soportará crecimiento sin sorpresas en picos. En la era cloud y equipos distribuidos, esta predictibilidad es invaluable.
Editor: vpn.how