Корпоративный SSO и VPN: Entra ID и Keycloak
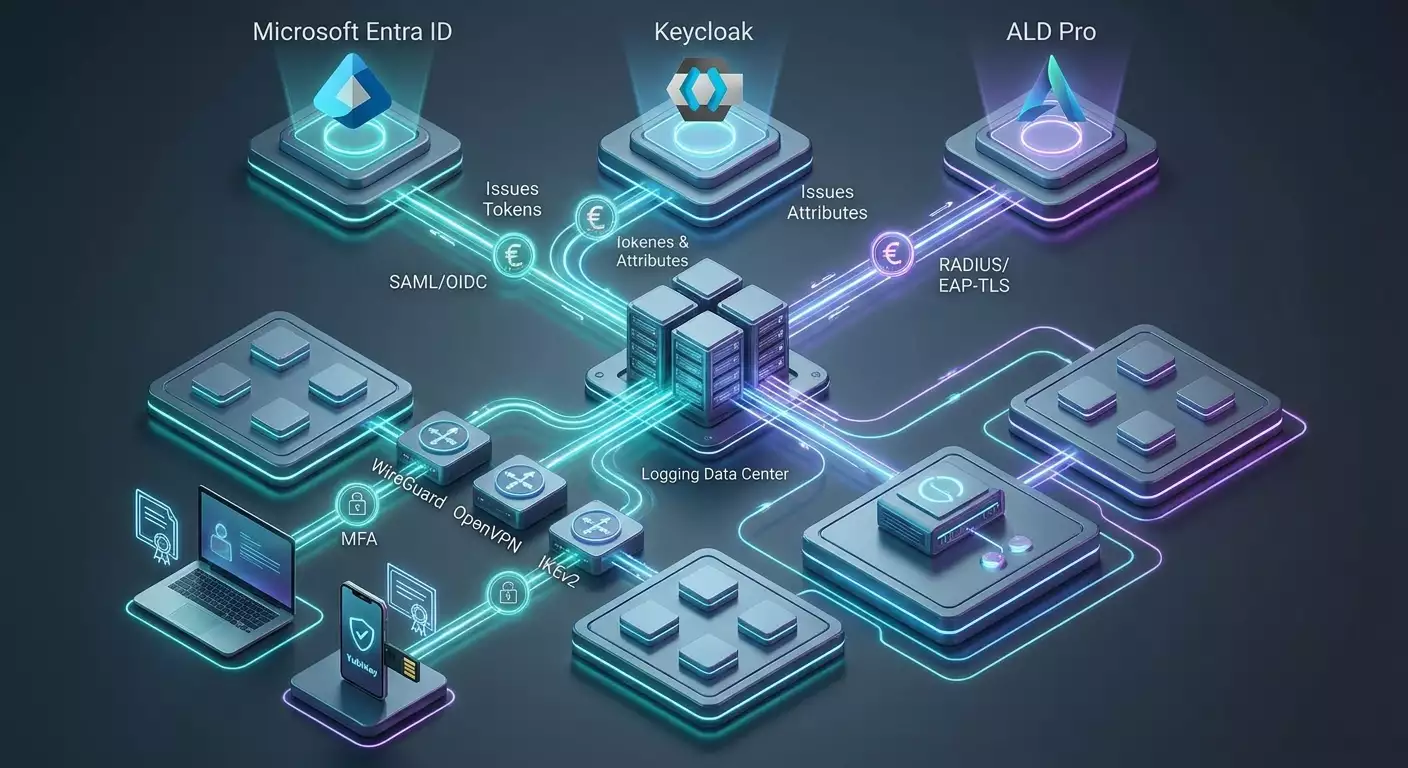
Entra ID и Keycloak — поставщики удостоверений, а не замена VPN-шлюза. Выберите поддерживаемую интеграцию SAML/OIDC или RADIUS и проверьте, что отзыв пользователя действительно прекращает доступ; обычный WireGuard сам по себе не реализует SSO.
Содержание статьи
Entra ID и Keycloak — поставщики удостоверений, а не замена VPN-шлюза. Выберите поддерживаемую интеграцию SAML/OIDC или RADIUS и проверьте, что отзыв пользователя действительно прекращает доступ; обычный WireGuard сам по себе не реализует SSO.
Практический порядок проверки
Начните с перечня пользователей, приложений, филиалов и потоков данных. Назначьте владельца доступа и ответственного за отзыв прав. VPN обеспечивает сетевой канал, но не заменяет управление устройствами, идентификацию, резервирование и оценку применимых требований. Не обещайте соответствие закону только на основании выбранного протокола или страны сервера.
Перед внедрением проверьте совместимость конкретных версий шлюза, клиента и поставщика удостоверений. Разрешайте только необходимые маршруты и роли; не открывайте всю сеть после успешной аутентификации. Используйте поддерживаемые механизмы MFA, проверку сертификатов и защищённое хранение секретов. Способ интеграции подтверждайте документацией продукта, а не общим названием технологии.
Пилот проводите на ограниченной группе и тестовых ресурсах. Проверьте обычный вход, отказ доступа, смену устройства, отзыв пользователя, отказ узла и восстановление. Согласуйте критерии приёмки до начала теста: время восстановления, допустимые потери, доступность приложений и полнота журналов. Сохраняйте исходную конфигурацию и пошаговый откат. Для журналов определите минимальный состав данных, срок хранения и права просмотра; не собирайте содержимое пользовательского трафика без необходимости.
Официальная справка
Издатель: vpn.how