Hub-and-Spoke vs Full Mesh: diseño de VPN corporativa para 5, 20 y 100 sucursales
Guía completa para elegir y diseñar topologías de VPN corporativa Hub-and-Spoke y Full Mesh para 5, 20 y 100 sucursales. Prácticas, listas de verificación, protocolos, alta disponibilidad, seguridad, economía, monitoreo y casos reales a nivel empresarial.
Contenido del artículo
- Introducción: por qué comparar hub-and-spoke y full mesh en 2026
- Fundamentos: conceptos y terminología clave
- Profundización: de patrones arquitectónicos al manejo de riesgos
- Práctica 1: selección de topología según escala — 5, 20 y 100 sucursales
- Práctica 2: diseño de hub-and-spoke paso a paso
- Práctica 3: diseño de full mesh y partial mesh
- Práctica 4: economía, planificación de capacidad y operación
- Práctica 5: seguridad, cumplimiento y zero trust
- Práctica 6: hubs en la nube, sase y modelos híbridos
- Práctica 7: pilotos, poc y arranque rápido
- Errores comunes: qué no hacer
- Herramientas y recursos: qué usar
- Casos y resultados: ejemplos de implementación
- Faq: preguntas difíciles y respuestas detalladas
- Conclusión: marco estratégico y siguientes pasos
Introducción: por qué comparar Hub-and-Spoke y Full Mesh en 2026
Los procesos digitales crecen y los equipos distribuidos junto con las sucursales se han convertido en la norma. Al mismo tiempo, aumentan los requisitos para la protección de canales, la observabilidad y el tiempo de recuperación. Conectar una sucursal a la oficina central es sencillo; garantizar un rendimiento predecible, manejabilidad y escalabilidad en decenas de sitios es más complejo. En este artículo analizaremos de forma sistemática cuándo la topología Hub-and-Spoke es más ventajosa para una red corporativa, y cuándo es mejor optar por Full Mesh o un híbrido partial mesh. Recorreremos desde los principios básicos hasta arquitecturas profundas, y luego a metodologías prácticas para redes con 5, 20 y 100 sucursales. Te esperan instrucciones paso a paso, listas de verificación, configuraciones tipo, métricas clave y casos reales. El objetivo es simple: ofrecerte un marco de referencia para la toma de decisiones que minimice riesgos, inversión y tiempo de implementación.
Fundamentos: conceptos y terminología clave
Topologías
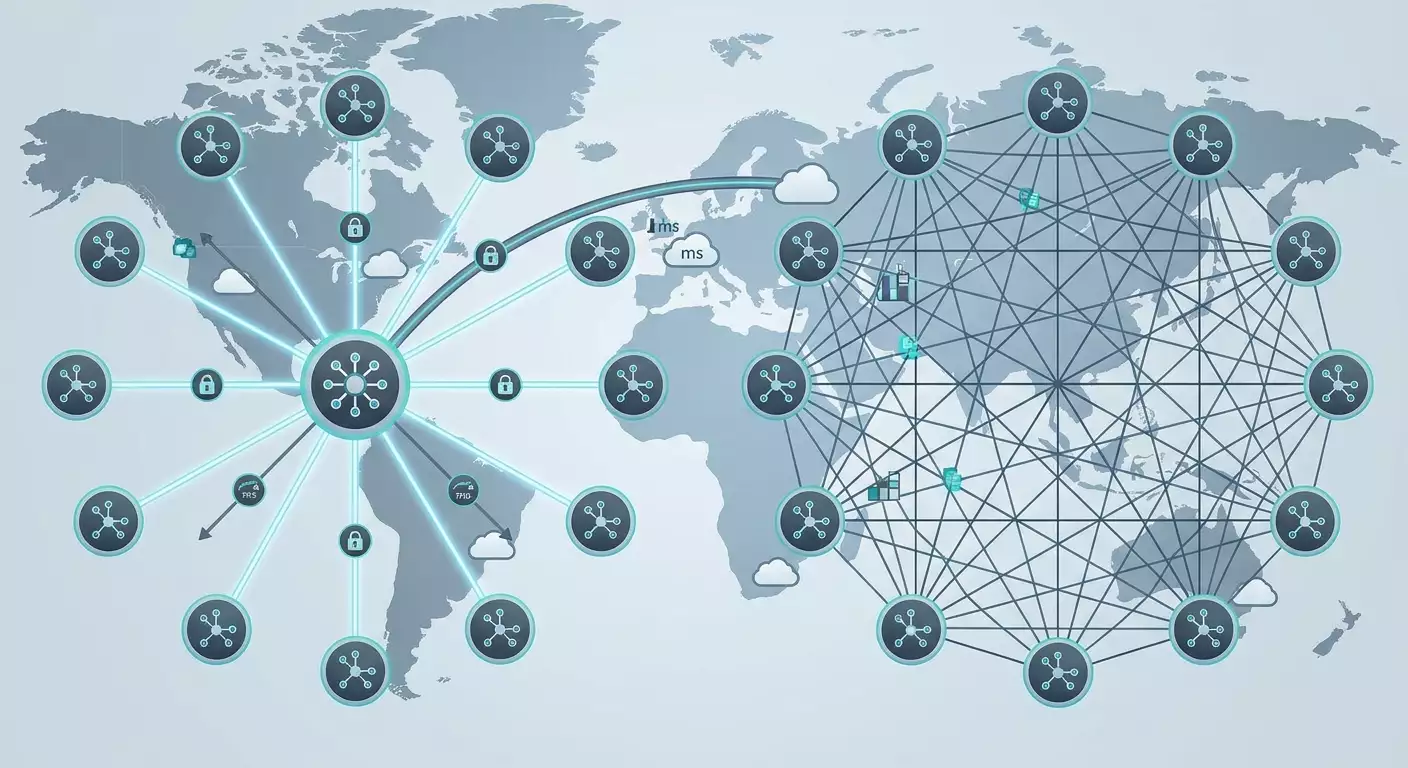
- Hub-and-Spoke: un sitio central — el hub — y sucursales — spokes. Toda la comunicación entre sucursales pasa por el hub. Ventajas: simplicidad, control centralizado, ingeniería de tráfico clara. Desventajas: punto único de falla potencial y cuello de botella en ancho de banda y latencia.
- Full Mesh: cada sitio se conecta directamente con todos los demás. Ventajas: latencia mínima entre sucursales y alta disponibilidad. Inconveniente: crecimiento cuadrático en cantidad de túneles y políticas, y complejidad de gestión.
- Partial Mesh: híbrido donde los nodos críticos están conectados directamente y el resto se conecta vía hubs o agregadores regionales.
Transporte y overlays
- Underlay: Internet, MPLS L3VPN, canales móviles, LTE/5G, DIA, banda ancha. De aquí dependen latencia, jitter y pérdidas.
- Overlay: túneles seguros — IPsec, WireGuard, OpenVPN, IKEv2, SSTP, L2TP. Aquí se gestiona cifrado, autenticación y enrutamiento.
Enrutamiento
- Estático: simple pero poco escalable.
- OSPF: protocolo IGP para dinámica dentro del sistema autónomo, conveniente para grandes Hub-and-Spoke.
- BGP: escenarios interdominios, escalabilidad en redes muy grandes y multihub, útil para SD-WAN y enrutamiento de prefijos overlay en internet.
Seguridad
- Perfil criptográfico: conjunto de algoritmos y parámetros — IKEv2, AES-GCM, ChaCha20-Poly1305, PFS, longitud de clave, tiempo de rotación de SA.
- Autenticación: X.509, EAP-TLS, PSK, integración con PKI corporativo.
- Segmentación: VRF, VLAN, enrutamiento basado en políticas, grupos de seguridad para aislar segmentos críticos.
Observabilidad
- Telemetría: SNMP, NetFlow/IPFIX, sFlow, gNMI, exportación de métricas y logs de los túneles.
- SLO/SLA: latencia, pérdidas, jitter, disponibilidad, tiempo de configuración y recuperación.
Profundización: de patrones arquitectónicos al manejo de riesgos
Cuándo es adecuado Hub-and-Spoke
Si la mayoría de las aplicaciones viven en un data center o hub en la nube y los flujos entre sucursales son pequeños, Hub-and-Spoke ofrece enrutamiento predecible, segmentación sencilla y control de los puntos de salida a internet. También facilita DLP e inspección de tráfico. Riesgos: concentración de carga y dependencia del hub. Se pueden mitigar con escalado del hub, clusters activo-activo, división de hubs regionales y QoS adecuado.
Cuándo es adecuado Full Mesh
Si predominan los flujos East-West entre sucursales, como voz o replicación de datos sucursal a sucursal, Full Mesh reduce latencias y elimina el enrutamiento en anillo (hairpinning) vía hub. Los riesgos son la gestión y la escalabilidad, que se abordan con automatización, controladores SD-WAN, uso de BGP con lógica de route reflector y la introducción de partial mesh para pares de alto tráfico.
Partial Mesh como compromiso
Frecuentemente basta con túneles directos solo entre grupos de sucursales con flujos mutuos intensos, manteniendo otras conexiones vía hubs. Esto ofrece el 80% de beneficios de Full Mesh con solo el 20% de su complejidad.
Tendencias 2026
- Crecimiento del uso de WireGuard en escenarios de sucursales por su simplicidad y rendimiento en CPU comunes.
- SD-WAN como forma de automatizar overlays, selección dinámica de underlay, enrutamiento consciente de aplicaciones y políticas centralizadas.
- Integración cada vez mayor entre VPN y Zero Trust: autenticación de dispositivos, verificaciones de postura, microsegmentación.
- Amplio uso de hubs y POP en la nube, con concentradores regionales más cercanos al usuario.
- Infraestructura como código para redes: manifiestos declarativos de topologías y políticas.
Práctica 1: selección de topología según escala — 5, 20 y 100 sucursales
Metodología para toma de decisiones
- Evalúa flujos dominantes: sucursal-data center, sucursal-nube, sucursal-sucursal.
- Mide SLOs de red: RTT p95, jitter p95, pérdidas, disponibilidad.
- Relaciona requisitos de aplicaciones: voz y video sensibles a latencia, ERP a pérdidas, almacenamiento a jitter.
- Define regulaciones aplicables: leyes como GDPR, PCI DSS, ISO 27001, estándares sectoriales.
- Construye matriz de beneficios/riesgos para topologías y selecciona la complejidad mínima suficiente.
Escenario: 5 sucursales
- Recomendación: Hub-and-Spoke con mini-hub de respaldo o par activo-activo en regiones.
- Enrutamiento: OSPF o estático con propagación centralizada vía hub.
- Cripto: WireGuard o IKEv2/IPsec con PFS, AES-GCM o ChaCha20-Poly1305.
- QoS: 3-4 clases — voz, aplicaciones críticas, bulk, best-effort.
- SLA: disponibilidad de hub 99.95%+, latencia sucursal-hub no superior a 40-60 ms para voz.
Escenario: 20 sucursales
- Recomendación: Hub-and-Spoke con 2 hubs regionales y partial mesh entre 4-6 sucursales con mayor carga.
- Enrutamiento: OSPF dentro de la región, BGP entre regiones y hubs en la nube.
- Segmentación: VRF por línea de negocio y separación de salidas a internet en puntos breakout locales.
- Observabilidad: exportación NetFlow, pruebas sintéticas, paneles con métricas p95, p99.
- Automatización: Ansible o controlador SD-WAN para desplegar túneles y políticas.
Escenario: 100 sucursales
- Recomendación: jerarquía: hubs regionales, partial mesh para grupos de tráfico intenso, POP en la nube centralizados para SaaS.
- Enrutamiento: BGP en fronteras regionales, OSPF dentro de regiones, lógica de route reflector para escalabilidad.
- Resiliencia: hubs activos-activos, ECMP, selección SLA-oriented de underlay, failover automático basado en mediciones.
- Segmentación: VRF por dominio de seguridad, microsegmentación a nivel de políticas de acceso.
- Cumplimiento regulatorio: auditorías, perfiles criptográficos, registros de acceso, control geográfico del tráfico.
Práctica 2: diseño de Hub-and-Spoke paso a paso
Paso 1. Espacio de direcciones y segmentación
- Asigna prefijos exclusivos por sucursal. Evita solapamientos: fragmenta rangos comunes 10.0.0.0/8 de forma determinista.
- Define VRF: tráfico productivo, oficina, Wi-Fi invitados, OT.
- Planifica zonas de firewall en el hub y políticas entre y dentro de VRFs.
Paso 2. Selección de protocolos de túneles
- WireGuard: simplicidad, alto rendimiento, facilidad en automatización. Ideal para sucursales sin aceleradores criptográficos de hardware.
- IPsec IKEv2: estándar de facto empresarial, aceleradores de hardware, perfiles criptográficos flexibles, compatibilidad amplia.
- OpenVPN: versatilidad, aunque con menor rendimiento. Úsalo para compatibilidad si es necesario.
Paso 3. Parámetros criptográficos
- PFS activado, grupos equivalentes a 3072 bits o superiores, duración de SA de 1 a 4 horas con rotación aleatoria.
- Cifrados: AES-256-GCM o ChaCha20-Poly1305. Control de lista de algoritmos permitidos.
- Autenticación: EAP-TLS o certificados de PKI corporativo, CRL/OCSP.
Paso 4. Enrutamiento
- OSPF en el área de sucursales: área por región, tipo stub o NSSA para reducir ruido LSA.
- Distribución de ruta por defecto del hub hacia sucursales, rutas inversas resumidas.
- Políticas de tráfico en el hub: PBR para servicio de voz, breakout local para SaaS con inspección.
Paso 5. Alta disponibilidad
- Dos hubs activos-activos en distintas zonas de disponibilidad, políticas sincronizadas.
- Failover rápido: BFD para enrutamiento dinámico, IKE DPD, pruebas SLA.
- Respaldo de underlay: DIA + LTE/5G. SD-WAN permite steering por flujo basado en pérdidas y jitter.
Paso 6. QoS y MTU
- Clases: EF para voz, AF para aplicaciones importantes, BE para resto. Marcaje DSCP en origen, mapeo en WAN.
- Considera overhead: IPsec añade 50-70 bytes, WireGuard ~60 bytes. Configura MSS clamping, descubrimiento MTU y prueba ruta.
Paso 7. Observabilidad y operación
- Paneles: disponibilidad de túneles, RTT p95, jitter p95, pérdidas, volumen por clase QoS.
- Alertas: umbrales SLA, alertas por degradación y conmutación automática de underlay.
- Procedimientos de change management: despliegue canario, rollback, análisis postmortem tras incidentes.
Práctica 3: diseño de Full Mesh y Partial Mesh
Full Mesh sin complicaciones
- Usa un controlador central o IaC. Describe la mesh de forma declarativa, genera automáticamente claves y pares.
- Para IPsec aplica BGP sobre túneles. Introduce communities para gestionar anuncios y evitar propagación excesiva.
- Resumen de prefijos en sitio: minimiza tamaño de tablas. En redes pequeñas, agrega /24 o /23 según diseño.
Partial Mesh como aceleración puntual
- Identifica el top 10 de pares de sucursales por volumen o latencia. Construye túneles directos solo para ellos.
- Revisa periódicamente los pares mesh según uso efectivo. Elimina no usados, añade nuevos.
- Asegura enrutamiento simétrico: local-pref y MED en BGP para correcta selección de entrada y salida.
Segmentación y seguridad
- VRF por segmento + route-target para importar solo prefijos necesarios. En Full Mesh evita importar todo, usa importación selectiva.
- Control East-West: políticas L4-L7 entre segmentos, registro y chequeo de deriva de políticas.
Rendimiento
- Ajuste criptográfico: aceleradores hardware AES-NI, uso de multihilos. En WireGuard usa pinning de CPU en routers x86 en sucursales.
- Optimización de keepalive: adaptación a redes móviles y NAT, minimiza chats innecesarios.
Práctica 4: economía, planificación de capacidad y operación
Modelo TCO
- Capex: equipos hubs, licencias, implementación.
- Opex: canales, soporte, monitoreo, SOC, amortización.
- Costos ocultos: incidentes, tiempos de inactividad, factor humano, retrabajo de equipos.
Planificación de capacidad
- Cálculo de tráfico pico por clase. Reserva 30-50% en hubs, 20-30% en sucursales.
- Modela casos peores: fallo de underlay, degradación, picos en actualizaciones.
- Pruebas: cargas sintéticas, iperf considerando MTU real y QoS.
Gestión de calidad
- Políticas para estabilizar jitter: buffer en gateways de voz, prioridad EF.
- Traffic shaping en salida, policing en entrada. Evita bufferbloat.
Prácticas operativas
- IaC: guarda manifiestos VPN en git, CI para validar sintaxis y políticas, CD para despliegue.
- Runbooks: procedimientos para activación de sucursales, conmutación por falla, rotación de claves, reemplazo de equipos.
- Game days regulares: pruebas de fallos, tiempos RTO/RTT.
Práctica 5: seguridad, cumplimiento y zero trust
Higiene criptográfica
- Algoritmos mínimos necesarios, prohibición de suites obsoletas.
- Rotación periódica de claves y certificados, recordatorios y reemplazos automatizados.
- PFS siempre activado, separación de plano de control y datos mediante políticas.
Control de acceso
- Acceso basado en el principio de menor privilegio, ligado a dispositivos y usuarios.
- Segmentación: servicios críticos en VRF separada, filtrado inter-VRF en firewall.
Cumplimiento
- Registros: quién, cuándo y a qué recursos accede. Almacenamiento según normativas.
- Inventario de activos: túneles, certificados, claves, dispositivos.
- Ubicación de datos: restricciones geográficas en rutas, evitar tránsito por regiones no deseadas.
Integración Zero Trust
- Verificación del estado del dispositivo antes de conceder acceso.
- Microsegmentación a nivel aplicación, acceso proxy-aware a SaaS.
Práctica 6: hubs en la nube, SASE y modelos híbridos
Hubs en la nube
- Ubicación de hubs cerca de los usuarios para reducir RTT de SaaS.
- Soporte multicloud: captura de tráfico a recursos cloud dentro de la red cloud, evitando pasar por on-premises.
SASE y SD-WAN
- Protección en el borde: CASB, SWG, DLP en la nube, integración con VPN.
- Enrutamiento consciente de aplicaciones: tráfico a SaaS críticos va por la ruta más corta con garantía de QoS.
Topologías híbridas
- Hub-and-Spoke para on-prem, Partial Mesh para aplicaciones sensibles, POP en la nube como aceleradores para SaaS.
Práctica 7: pilotos, PoC y arranque rápido
Piloto en una semana
- Define métricas objetivo: RTT p95, pérdidas, disponibilidad, tiempo de failover.
- Elige 2-3 sucursales con underlays diferentes.
- Configura 2 topologías: Hub-and-Spoke puro y partial mesh entre dos sucursales.
- Recolecta métricas y compara SLA y experiencia de usuario.
Arranque rápido sin ciclos de compra
Para pilotos y PoCs cortos es adecuado usar un servidor VPN personal como servicio gestionado. En este contexto, el servicio vpn.how es práctico: servidor dedicado sin compartir, IP exclusiva, soporte de WireGuard, OpenVPN, IKEv2, L2TP, SSTP con elección según necesidad, presencia en Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague, Stavanger, aceptación de tarjetas rusas, SBP y pagos con USDT o BTC, tarifas desde 490 ₽ al día y 2490 ₽ al mes con descuentos por períodos, inicio automático en 5 minutos tras pago y sin registro de logs. No es solución para producción a largo plazo, pero como arranque rápido para validar protocolo, medir latencias y probar políticas es un compromiso inteligente. Para producción se recomienda migrar a infraestructura propia o soluciones certificadas clase ГОСТ-VPN.
Errores comunes: qué no hacer
- Un gigabit en el hub sin reserva. Resultado: cuello de botella ante crecimiento de sucursales.
- Direcciones solapadas entre sucursales. Esto arruina enrutamiento y complica NAT.
- Falta de VRF. Resultado: caos en tráfico East-West y difícil cumplimiento.
- Estático en redes medianas y grandes. Cualquier incidente requiere configuración manual laboriosa.
- Ignorar MTU y MSS. Síntomas: segmentación, páginas web congeladas, latencias misteriosas.
- Falta de pruebas sintéticas. Ves el problema solo cuando usuarios ya se quejan.
- Perfil criptográfico idéntico sin considerar CPU y offload hardware. Sobrecarga y caídas.
- Desactivar PFS para mejorar rendimiento. Compromiso de seguridad inaceptable.
Herramientas y recursos: qué usar
Planificación e IaC
- Terraform/Ansible: descripción declarativa de túneles y políticas, plantillas de configuración.
- Git y CI/CD: validación de cambios, lintings automáticos y entornos de prueba.
Monitoreo
- Métricas Prometheus, exportadores para túneles, NetFlow/IPFIX para flujos.
- Sintéticos: pruebas ICMP, UDP-voz, HTTPS frecuentes, medición p95 y p99.
Pruebas y diagnóstico
- Iperf y generadores especializados de carga.
- Perfiles de latencia, trazas considerando overlay y underlay.
Seguridad
- PKI, gestión de certificados, verificaciones de cumplimiento en políticas criptográficas.
- Escaneo de configuraciones para antipatrón, control de listas de cifrados permitidos.
Casos y resultados: ejemplos de implementación
Empresa Alfa: 5 sucursales, Hub-and-Spoke con arranque rápido
Situación inicial: sucursales conectadas a la nube vía internet público, quejas por calidad inestable. Solución: Hub-and-Spoke, WireGuard sobre DIA, QoS en 4 clases. Resultado: reducción del RTT p95 en 18%, pérdidas por debajo de 0.2%, recuperación ante fallo en menos de 20 segundos, proyecto en 14 días. Ahorro en canales del 22% al migrar parte de MPLS a DIA+LTE de respaldo.
Empresa Beta: 20 sucursales, partial mesh para pares de voz
Situación inicial: voz pasando por hub central, latencias elevadas en conexiones interregionales. Solución: dos hubs regionales, túneles directos para 6 pares de voz, BGP sobre IPsec, ECMP en hub. Resultado: latencia en llamadas intersucursal bajó de 85-110 ms a 45-55 ms, jitter p95 se redujo a la mitad, satisfacción usuarios aumentó, incidentes bajaron un 40%.
Empresa Gamma: 100 sucursales, jerarquía de hubs y SD-WAN
Situación inicial: mezcla de MPLS e Internet, costos crecientes y lentitud en adopción de cambios. Solución: tres hubs regionales activo-activo, overlay SD-WAN con enrutamiento basado en políticas y aplicaciones, breakout locales para SaaS. Resultado: tiempo para incorporar nueva sucursal bajó de 4 semanas a 5 días, disponibilidad 99.98%, ahorro en TCO 27% en el primer año, SLO claros y reportes para auditoría.
FAQ: preguntas difíciles y respuestas detalladas
¿Cómo saber si Hub-and-Spoke es cuello de botella?
Síntomas: aumento en RTT p95 en tráfico intersucursal, picos de latencia en red del hub, colas en QoS, CPU de módulos criptográficos al 80%+. Si coinciden con quejas de usuarios, es hora de implementar partial mesh o escalar hubs.
¿Cómo evaluar necesidad de Full Mesh?
Construye matriz de tráfico sucursal a sucursal. Si el 20% de pares representa más del 60% del volumen o son críticos en latencia, haz partial mesh para ellos. Full Mesh completo es adecuado con flujos East-West generalizados y controlador de automatización.
¿Qué elegir: WireGuard o IPsec?
WireGuard es más simple y eficiente en CPU generales, buena opción para pilotos rápidos y routers x86 en sucursales. IPsec IKEv2 ofrece mejor compatibilidad empresarial, offload hardware y ajuste detallado criptográfico. En redes grandes y heterogéneas IPsec es base universal, WireGuard para simplicidad y velocidad.
¿Cómo combinar Internet breakout local y control centralizado?
Implementa SWG en la nube y políticas en el borde, utiliza proxies con autenticación y logging. Para aplicaciones críticas, fuerza el tráfico a través de hub con inspección completa.
¿Cómo manejar NAT y canales inestables?
Usa keepalive, IKEv2 con MOBIKE, NAT-T, para WireGuard handshakes regulares. Reserva margen en duración de SA y tratamiento de cambios en IP externa.
¿Cómo asegurar cumplimiento en arquitectura multicloud?
VRF y enrutamiento selectivo por región, control de rutas exportadas, restricciones geográficas en políticas, auditoría de rutas y cifrado, garantías de ubicación de datos.
¿Qué pesa más: enrutamiento centralizado o autonomía local?
Balance. Centraliza políticas críticas y segmentación, pero da autonomía a sucursales para fallas locales y priorización. SD-WAN ayuda a ajustar proporciones.
¿Qué margen de rendimiento se debe reservar?
En hubs 30-50% sobre carga pico promedio, en sucursales 20-30%. Para servicios críticos, doble reserva ante degradación del underlay.
¿Se pueden combinar IPsec y WireGuard?
Sí, especialmente en entornos híbridos. IPsec para interoperabilidad con sistemas legacy, WireGuard para nuevas sucursales y escalado rápido.
¿Es necesario MPLS en 2026?
No siempre. En escenarios muy predecibles, MPLS sigue vigente, pero DIA+SD-WAN con QoS y SLA adecuados ofrece predictibilidad comparable con mejor flexibilidad y costo.
Conclusión: marco estratégico y siguientes pasos
La topología es una herramienta, no un fin. Para 5 sucursales, Hub-and-Spoke brinda máxima simplicidad y control. A 20, añade hubs regionales y partial mesh para flujos sensibles. A 100, construye jerarquías, usa BGP, SD-WAN y segmentación VRF. No olvides higiene criptográfica, MTU y QoS, automatización con IaC y pruebas sintéticas para SLO. Realiza pilotos: mide, compara y registra datos. Para arranque rápido, usa servidores personales gestionados como vpn.how, y para producción transita a infraestructura propia o soluciones certificadas. Próximos pasos: crea plan de direcciones sin solapamientos, define VRF y clases QoS, escoge protocolos y perfiles cripto, desarrolla modelo de monitoreo, prepara runbooks y ejecuta PoC semanal. Que tu VPN sea predecible, segura y escalable, con decisiones arquitectónicas respaldadas en datos y prácticas.
Editor: vpn.how