Mesh VPN vs Hub-and-Spoke: cómo elegir entre Tailscale, ZeroTier y lo clásico
Comparativa de arquitecturas Mesh VPN y Hub-and-Spoke: Tailscale y ZeroTier frente a IPsec, DMVPN y SD-WAN. Ventajas y desventajas, rendimiento, seguridad, casos prácticos, consejos útiles y tendencias 2026 para redes, DevOps y negocios.
Contenido del artículo
- ¿por qué discutir sobre mesh contra hub-and-spoke?
- Arquitecturas a detalle: bajo el capó
- El enfoque de tailscale y zerotier frente a lo clásico: qué cambia realmente
- Ventajas y desventajas del mesh vpn: análisis honesto
- Ventajas y desventajas del hub-and-spoke: control y previsibilidad
- Rendimiento: latencia, ancho de banda, cpu y mtu
- Seguridad y zero trust: identidad, política e inspección
- Escenarios: dónde mesh, dónde hub y dónde híbrido
- Cómo elegir: checklist y regla simple
- Topologías híbridas: lo mejor de dos mundos
- Casos y cifras: qué vemos en práctica
- Práctica: recetas paso a paso y desafíos
- Tendencias 2025-2026: hacia dónde vamos
- Conclusión: matriz simple para elegir
- Preguntas frecuentes
¿Por qué discutir sobre mesh contra hub-and-spoke?
Cuando diseñas una red virtual, la decisión principal parece sencilla: ¿mesh VPN o hub-and-spoke? Pero tras esa simplicidad hay muchos matices. ¿Cómo reducir latencias sin perder control? ¿Cómo integrar nubes, sucursales, trabajadores remotos y dispositivos IoT sin complicaciones? Y lo más importante: ¿cómo asegurar que la red no falle en el momento más crítico?
Vamos a analizar ambas arquitecturas, comparar Tailscale y ZeroTier con los enfoques tradicionales basados en IPsec, DMVPN y SD-WAN, revisaremos rendimiento, seguridad, gestión, costes y te ofreceremos una checklist práctica. Sin rodeos, solo detalles útiles, experiencia real y compromisos honestos. No es una discusión religiosa, es una decisión de ingeniería con costes, riesgos y beneficios.
Y para resumir: mesh es flexibilidad y bajas latencias entre nodos, mientras que hub-and-spoke ofrece control, previsibilidad y cumplimiento. La elección depende del tráfico, las personas, el presupuesto y las reglas del juego. Como en la vida.
Definición rápida
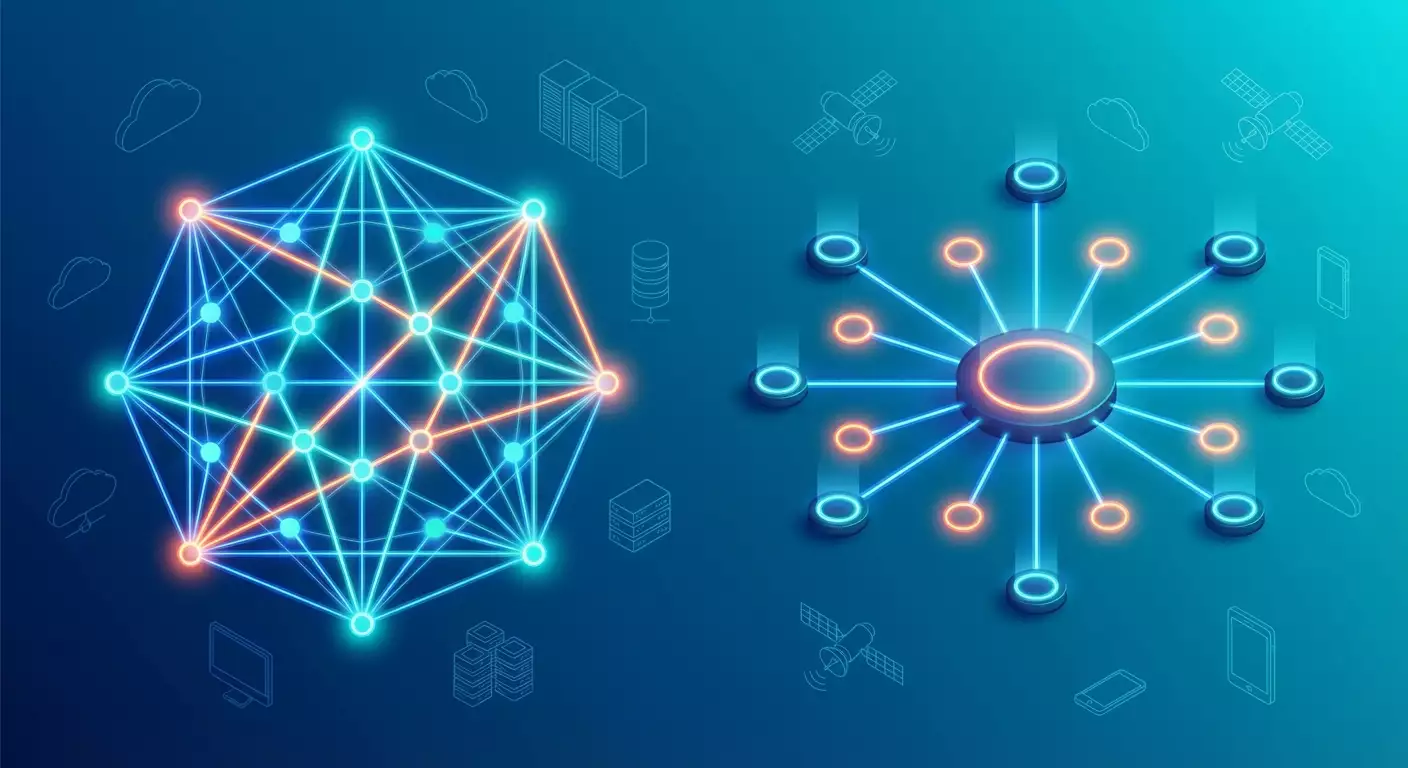
Mesh VPN: cada nodo puede establecer una conexión directa cifrada con otro nodo. Mínimos «zigzags» para los paquetes. Tecnologías: overlays WireGuard, P2P, DHT, STUN, relés tipo TURN.
Hub-and-Spoke: todas las conexiones pasan por hubs centrales (concentradores). Los nodos no se comunican directamente, sino que se conectan al punto central. Tecnologías: IPsec sitio a sitio, DMVPN con NHRP, SD-WAN con controladores, enrutamiento y políticas centralizadas.
Dilema clave
O priorizas rendimiento y autonomía en el borde de la red, o eliges un centro “portal” único con control estricto y auditoría sencilla. Los compromisos son inevitables. Por eso los híbridos están en auge. Pero ya hablaremos de eso.
Arquitecturas a detalle: bajo el capó
Mesh: peer-to-peer, enrutamiento y NAT traversal
En redes mesh, un nodo descubre a otros nodos mediante un plano de control coordinador e intenta establecer un túnel directo. El éxito depende del tipo de NAT, firewalls y políticas. En juegos se llama "NAT traversal", en VPN también. Se usa UDP casi siempre, con claves cortas que se renuevan y enrutamiento configurado como overlay sobre la red existente.
La mecánica a menudo se basa en canales WireGuard: protocolo ligero, rápido y minimalista que aprovecha bien las CPUs modernas. ¿El problema? No siempre atraviesa perímetros corporativos estrictos. Ahí entra un servidor relé (como TURN/DERP), que añade latencia extra pero mantiene la conexión. Si la conexión directa funciona, la latencia baja y los paquetes toman el camino más corto.
Hub-and-Spoke: rutas predecibles y perímetro único
Los hubs centrales son routers o gateways VPN, a menudo con aceleración hardware de cifrado y funciones avanzadas de inspección de tráfico. Toda la red de sucursales accede a recursos a través del hub. El plano de control puede ser local (controlador on-prem), en la nube o híbrido. Políticas de seguridad, NAT, redes enrutables, segmentación: todo converge en un solo punto, ideal para registros y auditorías.
En términos de rutas, esto simplifica: BGP o reglas estáticas definen claramente qué va a dónde, y el "hairpin" a través del hub ordena el esquema. Sí, los paquetes hacen un rodeo, pero sabes dónde y cómo se controlan. Crítico para muchos sectores.
Zero Trust en ambas paradigmas
Sea estrella o malla, en 2026 la red moderna se orienta a ZTNA. La identidad de usuarios y dispositivos es prioritaria, la red es secundaria. No permitimos según IP, sino ¿quién es? y ¿por qué puede? En mesh esto es natural: nodo-persona, políticas basadas en identidad. En hub-and-spoke, se implementa con acceso proxy, segmentación, aceleración NPU para inspección, directorios y SSO.
El enfoque de Tailscale y ZeroTier frente a lo clásico: qué cambia realmente
Tailscale: WireGuard, identidad y simplicidad
Tailscale usa WireGuard como plano de datos y se enfoca en identidad: inicias sesión con SSO, el dispositivo recibe claves, y listo. La red parece un overlay privado (tailnet), y los ACL se definen en lenguaje humano. La magia está en NAT traversal automático y fallback por relé, más DNS, MagicDNS y nodos de salida integrados. La curva de aprendizaje es baja, la administración es amigable y la política es declarativa. ¿Limitaciones? Inspección local de tráfico más compleja, escenarios L2/L3 avanzados requieren trucos, y para requisitos muy centralizados hay que planificar puntos egress/control.
ZeroTier: conmutadores virtuales y estilo SDN
ZeroTier se siente como un mini-SDN: redes virtuales, reglas a nivel de flujo, capaz de funcionar como overlay L3 o L2 donde sea necesario. Funciona bien con IoT y nodos distribuidos, para poner una red sobre cualquier internet, sea 4G o satélite. Lo bueno de ZeroTier es un control flexible sobre la topología. Desventajas parecidas: perímetro centralizado e inspección no por defecto, necesidad de salidas específicas, difícil cumplir requisitos regulatorios sin componentes extra.
Lo clásico: IPsec, DMVPN, SD-WAN
IPsec sitio a sitio es el caballo de batalla. Históricamente probado, entendible para auditores y soportado por hardware. DMVPN aporta dinamismo: spoke a spoke vía NHRP, acercándose a la experiencia mesh aunque el control quede en los hubs. SD-WAN añade gestión de aplicaciones, políticas QoS y magia invisible al usuario para elegir canales. Potente, pero a veces la ingeniería es «pesada»: caro, mucho hardware, licencias, agentes custom, configuraciones extensas.
Ventajas y desventajas del mesh VPN: análisis honesto
Rendimiento y latencia
Mesh casi siempre gana en latencia cuando los peers se conectan directamente. Se elimina el hairpin por hub, la ruta es corta, la congestión TCP se adapta rápido. En casos reales vimos reducciones del 20-40% en RTT entre desarrolladores en distintos países. Pero no siempre: si se necesita relé, la latencia sube. Además, con muchos nodos “todos contra todos” se generan muchas sesiones potenciales.
Escalabilidad y control
En escalas pequeñas y medias, mesh es un placer. Pero en cientos o miles de nodos, los paneles de control son clave: ¿quién con quién y por qué? Aquí gana la plataforma con ACL robustos, etiquetas, roles, auditoría, rotación automática de claves y descubrimiento claro. Sin disciplina, en grandes organizaciones mesh puede volverse una «red-spaghetti».
Fiabilidad y tolerancia a fallos
Fuerte en mesh es la ausencia de único punto de fallo en el plano de datos. ¿Lluvia? Los nodos se reagruparán. ¿Un relé cae? Hay otro. Pero el plano de control, como en cualquier solución gestionada, debe estar accesible. Importa planificar comportamiento offline, cacheo de ACL, reservas de señalización y evaluar la criticidad de una caída del proveedor cloud.
Seguridad y cumplimiento
Identidad por defecto, pocos puertos abiertos, superficie de ataque pequeña. Bien. Pero muchos estándares piden inspección: IDS/IPS, DLP, descifrado SSL/TLS, grabación de sesiones. Puro P2P es difícil. Por eso en práctica se usan nodos exit con inspección o proxies: un híbrido que funciona.
Ventajas y desventajas del hub-and-spoke: control y previsibilidad
Perímetro único y lógica simple
Uno o varios hubs como “puertas” son el sueño de un auditor: todos los logs en un lugar, inspección centralizada, segmentos ordenados, rutas predecibles. ¿Crear una DMZ? Fácil. ¿Forzar tráfico por NGFW? Con una regla. Cómodo, especialmente cuando el negocio está bajo regulación.
Precio del control: latencia y hairpin
La desventaja clara: cada comunicación inter-sucursal hace un rodeo. Si tus oficinas están en Sídney y Tokio y el hub en Europa, los usuarios lo sentirán, sobre todo en apps en tiempo real. Se soluciona con hubs regionales, SD-WAN inteligente y caching, pero cuesta y complica la arquitectura.
Fiabilidad y escala
Los hubs son nodos críticos. Se duplican, montan activo-activo o activo-pasivo, forman clusters. Hardware con aceleración cifrado, discos rápidos para logs, uplinks dedicados. Bien implementado es muy fiable. Pero el costo operativo crece: licencias, soporte, renovación, expertise propio. A cambio, tienes certeza de qué, dónde y cómo funciona.
Flexibilidad para aplicaciones
Hub-and-spoke maneja peor comunicações ad-hoc. Si mañana necesitas conectar laptop de tester con entorno temporal en nube directo, aparece burocracia: solicitud, cambios en políticas, ventanas. Mesh lo hace en minutos, aquí en horas. Si tienes equipos ágiles, es un problema. Si eres un banco conservador, una ventaja.
Rendimiento: latencia, ancho de banda, CPU y MTU
Latencia: camino corto vs nodo centralizado
En mesh, la ruta más corta gana. En 2026, RTT promedio entre regiones cloud populares ronda decenas de ms, y cualquier tránsito extra añade porcentajes. Pero si NAT es rígido y se necesita relé, mesh pierde ventaja. Hub-and-spoke es estable: sabes dónde nace la latencia y planificas QoS.
Ancho de banda y cifrado
WireGuard en CPUs modernas entrega cientos de Mbps o más por flujo. Servidores con AES-NI y soporte hardware IPsec pueden exprimir gigabits, especialmente en equipo especializado. Plataformas SD-WAN usan aceleración NPU. ¿Qué es más rápido? Depende del nodo y su rol. En laptops de desarrolladores con git clone remoto, mesh suele ser más rápido. Para un canal de oficina de 10 Gbps con filtrado IPsec central, imbatible.
MTU, fragmentación y UDP
Los overlays tienden a comerse MTU. Si no se gestiona PMTU discovery y MSS clamping, irritantes congelamientos. El tráfico UDP en internet en 2026 es mejor que hace cinco años: las redes se adaptaron a QUIC y tráfico de juegos. Pero filtros locales aún existen. La práctica es clara: prueba con apps reales, no solo iperf.
Estabilidad con pérdida de paquetes
La ruta directa mesh depende menos de carreteras saturadas, pero es más sensible a la calidad de pares específicos. Hub-and-spoke puede usar algoritmos SD-WAN avanzados: FEC, duplicación de paquetes, jitter-buffer. Cuestan, pero salvan voz y vídeo.
Seguridad y Zero Trust: identidad, política e inspección
Identidad sobre redes
Para 2026, casi todo es SSO, FIDO2 y políticas condicionales. Las soluciones mesh integran esto: el acceso es «quién eres» y «estado del dispositivo», no IP. En hub-and-spoke se logra con proxy, NAC, microsegmentación y reglas estrictas entre segmentos.
Inspección, cumplimiento y registro
Si necesitas inspección completa, hub-and-spoke es más cómodo: todo el tráfico pasa por NGFW, IDS/IPS, DLP. En mesh la inspección es puntual: nodos exit para Internet, proxies locales para apps críticas, logs por aplicación. Requiere arquitectura bien pensada para no dejar “atajos”.
Claves, rotación y resistencia criptográfica
WireGuard e IPsec modernos ofrecen criptografía fuerte. Es crucial configurar rotación de claves, gestión de certificados, almacenamiento seguro y seguimiento de dispositivos comprometidos. En 2026 muchas empresas prueban esquemas híbridos con algoritmos poscuánticos en control y clásicos en datos. No hay prisa, pero hay que prepararse.
Microsegmentación y mínimo privilegio
La segmentación burda quedó atrás. Ahora triunfa el nivel micro: no subred a subred, sino servicio a servicio y persona a servicio. Mesh lo hace con ACL basados en identidad, hub-and-spoke con políticas NGFW, grupos de seguridad y etiquetas. Resultado igual: mínimo acceso, máxima visibilidad.
Escenarios: dónde mesh, dónde hub y dónde híbrido
Trabajo remoto y desarrollo
Aquí mesh brilla. Devs, QA, SRE conectan laptops, agentes de build, runners self-hosted y entornos sin complicaciones. Acceso listo en minutos, ACL en estilo GitOps y rutas perfectas. Cuando se necesita inspección, añadimos nodos exit con chequeos.
Sucursales, ERP y oficinas “pesadas”
Impresoras, telefonía IP, terminales — mundo clásico hub-and-spoke. Control centralizado, redundancia de enlaces y prioridad a voz/video. SD-WAN da calidad, IPsec cifrado, NGFW política. Equipo de redes contento, auditoría sonriente.
Multi-Cloud, B2B y redes de partners
El híbrido “nube a nube” prefiere mesh: conecta VPC, clusters Kubernetes, bases y caches entre regiones sin tránsitos largos. Pero integraciones externas suelen requerir políticas y auditoría. Aquí ayuda un hub dedicado para filtrar conexiones externas, y mesh para equipos internos.
IoT y manufactura
Depende de escala. Para decenas o cientos de dispositivos, mesh con ZeroTier o similar sobre 4G/5G funciona muy bien. Para miles con estrictas normas OT, mejor gateways centralizados y segmentación, más brokers especializados. Y sí, acceso físico y arranque seguro importan más que discutir mesh vs hub.
Cómo elegir: checklist y regla simple
Define patrones de tráfico
¿Quién se comunica con quién? Usuario-aplicación, app-app, base de datos-backup? Si predominan comunicaciones ad-hoc entre nodos — mesh. Si el 80% del tráfico sale por un perímetro — hub.
Requisitos de seguridad y auditoría
¿Necesitas inspección total y registro? ¿Informes sencillos para reguladores? Elige hub-and-spoke con NGFW, proxies y telemetría convencional. Si la auditoría es flexible y compensas riesgos en apps e identidad — mesh con inspección puntual va genial.
Equipo y presupuesto
¿Tienes ingenieros de redes que aman BGP, IPsec y configuraciones finas? Los hubs les encantan. Si DevOps y SRE quieren gestionar acceso rápido y declarativo, mesh será un favorito. Costes varían: mesh cloud suele arrancar más barato, clásico es más caro en hardware, pero a veces más barato a altas velocidades.
Regla simple 70/30
Si dudas, haz un híbrido: 70% del tráfico por hubs para control, 30% mesh para flexibilidad y automatización. Conforme madure, ajustas el balance fácilmente.
Topologías híbridas: lo mejor de dos mundos
Mesh para east-west, hubs para north-south
Los servicios internos se comunican por mesh para evitar pasar por hubs. Todo el tráfico de Internet y externo va por hubs con IDS/IPS y DLP activados. Enrutamiento y DNS dividen dominios de responsabilidad. Es común en empresas de producto.
Nodos relé, nodos exit y proxies
Si no funciona la conexión directa entre pares, mesh recurre a relés. Planea la geografía de relés. Añade nodos exit con proxy y antimalware para grupos que necesiten salida protegida. Escoge bien regiones para evitar viajes oceánicos a usuarios sin motivo.
Capa SD-WAN y overlay mesh
Funciona genial la combinación: SD-WAN crea capa base confiable con SLA entre oficinas y nodos cloud, mesh distribuye conexiones rápidas peer-to-peer donde se requiere flexibilidad. Surge un "caos controlado" en buen sentido.
Conciencia de rutas y BGP
A veces es sensato anunciar rutas mesh en dominios controlados vía BGP en hubs. Así el "mundo" sabe dónde están tus redes privadas y mesh gestiona peers específicos. Lo importante: no confundir anuncios para evitar asimetrías.
Casos y cifras: qué vemos en práctica
Empresa de producto distribuida
Equipo en Europa, Asia y Latinoamérica. Devs corren contenedores, CI/CD, tests. Migraron a mesh sobre WireGuard. Resultado: 25% menos tiempo en releases, porque agentes acceden rápido a artefactos de peers cercanos. Seguridad? ACL por identidad, MFA, políticas condicionales. Para Internet, un par de nodos exit con inspección. Costes? Facturas de gateways centrales bajaron y onboarding fue más fácil.
Red universitaria y laboratorios
Laboratorios distribuidos en campus. Antes hub-and-spoke con largas listas de excepciones. Pasaron a híbrido: segmentos mesh locales entre labs y hub central para Internet e integraciones externas. Científicos contentos: latencia bajó y configuraciones no frenan experimentos. Y el equipo de seguridad mantiene control de flujos críticos.
Red de sucursales retail
Miles de tiendas, cajas, escáneres, Wi-Fi para invitados. Mantuvieron hub-and-spoke con SD-WAN y NGFW. Motivo: un solo canal de Internet, cajas críticas y auditoría estricta. Mesh no pudo ofrecer inspección centralizada sin complicaciones. Resultado: fiabilidad prioritaria, latencia secundaria.
IoT en manufactura
Sensores, cámaras, controladores. Usan mesh ligero para mantenimiento y diagnóstico, pero tráfico tecnológico pasa por gateways industriales. Segmentación estricta y logging también. Así, fácil acceso a dispositivos sin poner en riesgo la red tecnológica.
Práctica: recetas paso a paso y desafíos
Inicio rápido con mesh
Paso 1: activa SSO, MFA y políticas posturales básicas. Paso 2: define etiquetas para dispositivos y grupos. Paso 3: describe ACL a nivel de servicios, no subredes. Paso 4: asigna uno o dos nodos exit con inspección para grupos que necesiten Internet. Paso 5: revisa MTU y MSS clamping. Paso 6: realiza pruebas con apps reales, no solo ping.
Inicio rápido con hub-and-spoke
Paso 1: elige hubs por región y garantiza redundancia. Paso 2: define zonas de seguridad y políticas entre zonas. Paso 3: despliega IPsec/DMVPN o SD-WAN según tráfico. Paso 4: habilita logs, exportación a SIEM, alertas. Paso 5: prueba failover y degradación. Paso 6: documenta todo para que soporte no dependa de unos pocos «ingenieros gurú».
Desafíos comunes
MTU y fragmentos — un clásico. Discrepancias en DNS — fuente de bugs raros. Enrutamiento asimétrico — dolor de cabeza. Y no subestimes al factor humano. Da roles claros y accesos rápidos. Y no escatimes en visibilidad: la telemetría es tu mejor aliada.
Visibilidad y SLO
En 2026 es estándar medir SLO de redes: RTT objetivo, pérdidas, disponibilidad del plano de control. En mesh añade métricas de éxito NAT traversal y tráfico por relé. En hub-and-spoke, carga de hubs, colas, rendimiento cifrado, alertas IDS. La visibilidad debe alinearse con los objetivos del negocio, no al revés.
Tendencias 2025-2026: hacia dónde vamos
Convergencia SASE, SD-WAN y mesh
Los proveedores combinan lo mejor de ambos mundos: mesh flexible en el borde, puntos cloud de inspección y política basada en identidad. Los equipos obtienen simplicidad, seguridad y previsibilidad sin sacrificar velocidad de entrega.
eBPF y aceleración en el borde
Rutas eBPF en kernel, stack en user-space, zero-copy — ya no son exóticas. Las redes mesh ganan en dispositivos clientes masivos, los hubs reciben boosts hardware. Resultado: menos overhead y más ancho de banda.
QUIC omnipresente y mejor trato al UDP
Las redes se adaptaron a QUIC. Reglas y middleboxes más inteligentes. Para mesh es una ventaja: UDP pasa mejor, fallback casi no se dispara. Pero mantenemos relés a mano porque Murphy es implacable.
Identidad y preparación poscuántica
Las empresas implementan rotaciones clave, almacenes hardware y atestación de dispositivos. En el horizonte hay intercambios híbridos y pilotos "resistentes a lo cuántico". No hay que alarmarse, pero sí prepararse.
Conclusión: matriz simple para elegir
Cuándo mesh
Si necesitas velocidad, flexibilidad, desarrollo, entornos temporales, multi-cloud east-west, mantenimiento IoT y poca burocracia. Tus métricas clave: rapidez en funcionalidades y autonomía de equipos.
Cuándo hub-and-spoke
Si requieres control estricto, inspección, cumplimiento, sucursales masivas y previsibilidad. Tus métricas: estabilidad, auditoría y SLA en apps críticas para negocio.
Cuándo híbrido
Casi siempre. Divide tráfico según riesgos y criticidad. Da a desarrolladores "segunda potencia espacial" con mesh y sistemas críticos con hubs potentes. Unifica todo en visibilidad y procesos claros. Te sorprenderá la sencillez que aporta a tu vida.
Preguntas frecuentes
¿Se puede lograr en mesh la misma inspección que en hub-and-spoke?
Sí, pero puntualmente y con arquitectura: nodos exit, proxies, egress controlado. Es un híbrido. La inspección total y constante es más natural en hub-and-spoke.
¿Qué es más rápido: WireGuard en mesh o IPsec en hub?
Depende de dispositivo y ruta. En laptop de dev, conexión directa WireGuard suele ser más veloz. En máquinas potentes con aceleración hardware, IPsec puede ganar, especialmente a gigabits y más.
Si NAT traversal falla, ¿mesh no sirve?
No. Existen nodos relé que mantienen conexión con latencia mayor. Importa ubicar bien relés según región y monitorear tráfico via ellos.
¿Puede DMVPN acercarse a una experiencia casi mesh?
Sí, túneles spoke-to-spoke vía NHRP acercan la experiencia mesh, pero control y política siguen en hubs. Un buen compromiso para redes clásicas.
¿Cómo combinar Zero Trust y hub-and-spoke?
Mediante acceso proxy, identidad, NAC, segmentación y políticas a nivel de aplicación. Hub-and-spoke es transporte y control; Zero Trust es filosofía de acceso. Combinan genial.
¿Qué pasa con costos a largo plazo?
Mesh suele ser más barato al inicio y para equipos knowledge-work. Hub-and-spoke es más costoso en hardware y licencias, pero predecible en grandes canales y sectores regulados. Considera TCO, no solo precio mensual.
¿Cuál estrategia de transición es más segura?
Híbrida. Empieza con equipos no críticos en mesh, mantén hubs para el resto. Añade visibilidad, mejora respuesta a incidentes y expande. No rompas nada de golpe en todos lados.
