Resumen de los distintos tipos y enfoques para implementar SSO
Elige un enfoque para SSO y planifica su implementación: cookies/sesiones, tokens (JWT, OAuth), SAML; objetivos, ámbitos de aplicación, ventajas y limitaciones.
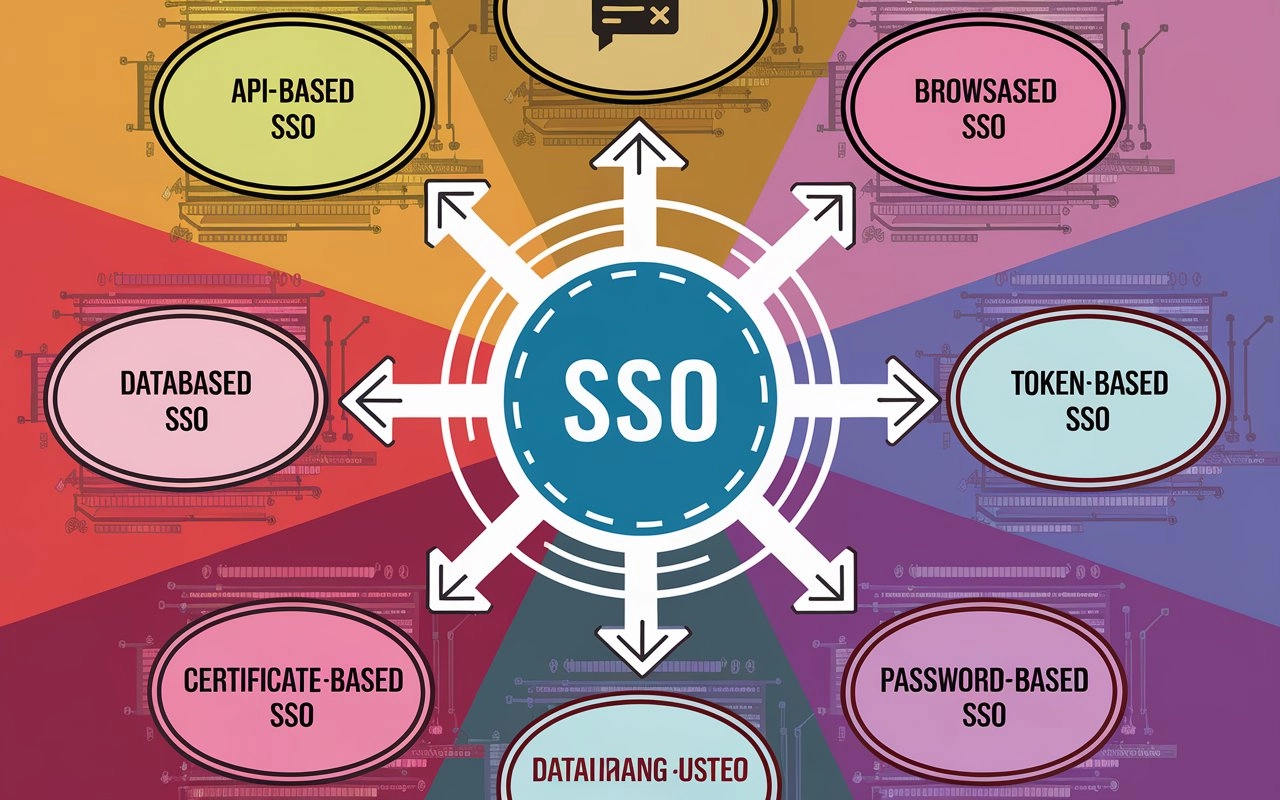
El acceso único o SSO (Single Sign-On) es un método que permite a los usuarios autenticarse simultáneamente en varias aplicaciones y sistemas. Este enfoque facilita el control de acceso y mejora la experiencia del usuario final. Sin embargo, implementar SSO requiere un análisis y planificación cuidadosos.
Tipos de SSO, sus objetivos, enfoques y proceso de implementación
Según el tipo de implementación del acceso único, varían también los objetivos finales de esta tecnología:
- Basado en cookies y sesiones. Permite mantener una sesión unificada del usuario al usar distintos servicios. Se utiliza en aplicaciones web donde es vital conservar la sesión activa. En este tipo de SSO, las cookies se crean y almacenan en el navegador tras una autenticación exitosa. Con cada solicitud posterior a varias aplicaciones dentro del mismo dominio, las cookies se usan para verificar la identidad del usuario. Ventajas de usar cookies y sesiones: facilidad de implementación y uso para aplicaciones web. Desventajas: uso limitado solo a entornos web y posibles problemas de seguridad.
- Basado en tokens (JWT, OAuth). Asegura la transferencia segura de datos de autenticación entre servicios. Se aplica en aplicaciones móviles y web con altos requisitos de seguridad. Los tokens se generan únicamente tras una identificación exitosa y se transportan entre cliente y servidor para verificar la validez. JWT (JSON Web Tokens) se usan frecuentemente junto con OAuth para crear tokens seguros. Ventajas: alto nivel de seguridad y flexibilidad. Desventajas: complejidad en su implementación y necesidad de un almacenamiento y transporte seguros de los tokens.
- SAML (Security Assertion Markup Language). Ofrece una herramienta para intercambiar información de identidad y autorización entre servicios. Se utiliza en aplicaciones corporativas y servicios que requieren una integración robusta. SAML es un protocolo que permite transmitir datos de autenticación y autorización entre dos partes: el proveedor de identidades y el proveedor de servicios. La información se envía como documentos XML. Ventajas: integración confiable y seguridad. Desventajas: complejidad relativa en la configuración y la necesidad de que todos los sistemas involucrados soporten el estándar SAML.
Enfoques y proceso para implementar SSO
El acceso único puede implementarse de forma centralizada o descentralizada:
- Autenticación centralizada. Todas las solicitudes de autenticación son gestionadas por un servidor central. La ventaja es un punto único para gestionar y monitorear accesos y políticas de seguridad. Facilita la administración. La principal desventaja es que puede convertirse en un cuello de botella en sistemas más complejos. Si el servidor central falla, todo el sistema SSO queda inaccesible. Se usa en sistemas corporativos que emplean un único servidor para todas las autenticaciones, como Microsoft Active Directory.
- Autenticación descentralizada. Cada aplicación autentica a sus usuarios de forma independiente, pero usa tokens o certificados compartidos. Entre sus beneficios está una mayor resistencia a fallos, pues cada app puede seguir funcionando sin depender de las otras. Las desventajas son la complejidad de gestionar claves y certificados, y una mayor probabilidad de errores o incompatibilidades. Se usa en arquitecturas de microservicios, donde cada aplicación tiene su método de autenticación pero comparte mecanismos de emisión de tokens.
El camino para implementar SSO debe basarse en estas pautas clave:
- Evaluación de necesidades y riesgos. Haz una auditoría de los sistemas actuales e identifica cuáles pueden integrarse en el SSO. Evalúa riesgos y diseña estrategias para mitigarlos. Entender claramente metas y riesgos ayuda a evitar problemas imprevistos. Realiza entrevistas con usuarios y administradores y analiza la arquitectura de seguridad actual para un inicio efectivo.
- Selección de la tecnología adecuada. Basándote en las características de tus aplicaciones y requisitos de seguridad, elige la tecnología SSO más adecuada. Compara las alternativas considerando funcionalidad, costos y dificultad de implementación. Una elección óptima mejora la integración y reduce riesgos. Para ello, realiza pruebas piloto y consulta con expertos en seguridad.
- Pruebas y piloto. Lanza un proyecto piloto para detectar problemas potenciales y evaluar la efectividad de la solución elegida. Asegura pruebas en diversas plataformas y con distintos usuarios. Detectar y corregir fallos tempranamente reduce los riesgos fallos en la implementación definitiva. Diseña escenarios de prueba y realiza pruebas de carga.
- Formación y soporte a usuarios. Proporciona formación necesaria tanto a usuarios finales como al personal técnico. Desarrolla documentación y materiales de capacitación. Para un despliegue exitoso, ofrece entrenamientos, crea vídeos instructivos y guías de ayuda.
- Monitoreo y gestión. Supervisa regularmente el funcionamiento del sistema SSO y actualízalo conforme a nuevas amenazas y requerimientos. Implanta herramientas de monitorización e informes para analizar el sistema. Utiliza SIEM (Security Information and Event Management), revisiones periódicas y auditorías de seguridad.
Servidor VPN personal y SSO
Un servidor VPN personal es un componente clave en la arquitectura al usar SSO, añadiendo una capa extra de seguridad. VPN protege los datos que se transmiten entre el usuario y el servidor SSO, previniendo ataques y posibles interceptaciones. Integrar un servidor VPN personal con SSO ayuda a las empresas a mejorar la protección de sus procesos de autenticación, garantizando un acceso más seguro a los recursos corporativos.
En VPN.how puedes comprar un servidor VPN personal y obtener información completa sobre distintos servicios VPN. Al tomar una decisión, es fundamental considerar tu seguridad y privacidad, que hoy son prioritarios.