SASE para empresas medianas: arquitectura y piloto
Separe SASE en SD-WAN, ZTNA, SWG y control de apps. Pruebe funciones, integración IdP y licencia, no precios globales inventados.
Contenido del artículo
Separe SASE en SD-WAN, ZTNA, SWG y control de apps. Pruebe funciones, integración IdP y licencia, no precios globales inventados.
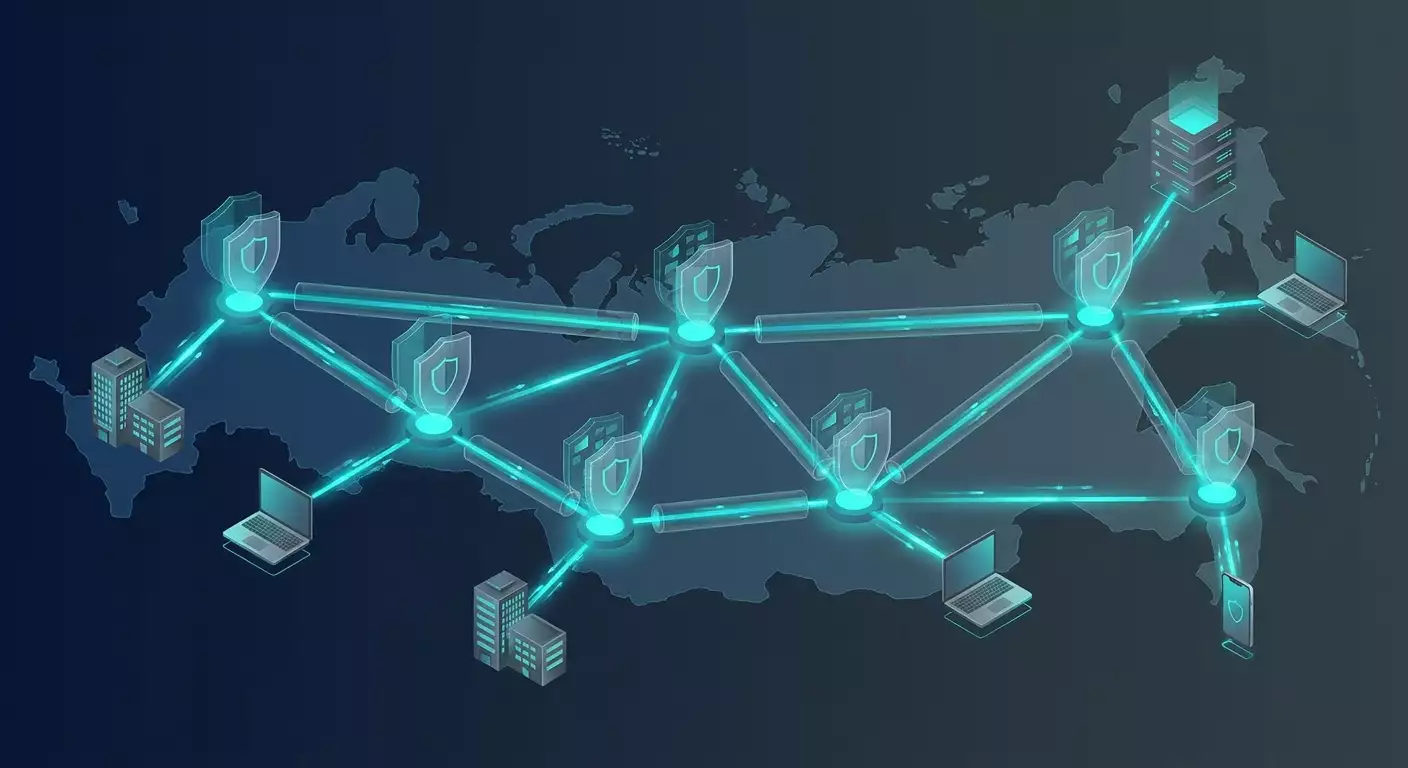
SASE es un modelo que combina funciones de red (SD-WAN/conectividad) y seguridad (SSE) en una plataforma en la nube ofrecida a través de nodos distribuidos (PoP). En lugar de construir una "estrella" hacia tu propio centro de datos y forzar el tráfico a través de un nodo central para filtrado, SASE te ofrece un perímetro en la nube cercano al usuario, donde aplicas las mismas políticas para todos: usuarios, sucursales, nubes y centros de datos.
Comprobaciones prácticas
Empiece con un inventario de usuarios, aplicaciones, sedes y flujos de datos. Asigne responsables de acceso y revocación. Una VPN aporta un canal de red; no sustituye gestión de dispositivos, identidad, resiliencia ni evaluación de requisitos aplicables. No prometa cumplimiento legal solo por un protocolo o país del servidor.
Verifique compatibilidad de las versiones concretas de pasarela, cliente y proveedor de identidad. Autorice solo rutas y roles necesarios; una autenticación correcta no debe abrir toda la red. Use MFA compatible, verificación de certificados y almacenamiento protegido de secretos. Confirme las integraciones en documentación del producto.
Haga un piloto con un grupo limitado y recursos de prueba. Compruebe acceso normal, denegación, cambio de dispositivo, revocación, fallo de nodo y recuperación. Acuerde criterios de aceptación: tiempo de recuperación, pérdidas, aplicaciones disponibles y registros completos. Conserve la configuración inicial y un plan de reversión. Defina campos mínimos de registro, retención y permisos; evite recopilar contenido de tráfico sin necesidad.
Documentación oficial
Editor: vpn.how