Segmentación de red a través de VPN en 2026: microsegmentación, VLAN vs VPN y estricta aislamiento de infraestructuras críticas
Guía completa sobre segmentación de red mediante VPN: comparación de VLAN y VPN, microsegmentación, Zero Trust, ZTNA y SDP, aislamiento de infraestructuras críticas (OT, ICS), tendencias 2026, esquemas prácticos, listas de verificación y casos reales.
Contenido del artículo
- ¿por qué necesitamos segmentación a través de vpn en 2026?
- Vlan vs vpn: cuándo y para qué
- Microsegmentación y zero trust: la nueva tela de seguridad
- Diseño de segmentación vía vpn: patrones comprobados
- Aislamiento de infraestructura crítica y ot: errores son fatales
- Herramientas y tecnologías 2026: qué elegir
- Arquitecturas y casos: de oficina a nube y externos
- Operación: visibilidad, pruebas y política como código
- Rendimiento y experiencia de usuario: sin compromisos
- Seguridad a nivel aplicación: la red no lo resuelve todo
- Plan de implementación: por dónde empezar y cómo no fallar
- Faq: corto y claro
¿Por qué necesitamos segmentación a través de VPN en 2026?
Por qué las fronteras tradicionales ya no pueden protegernos
Estamos acostumbrados a pensar en el perímetro como una muralla. Pero mira a tu alrededor: la nube, el teletrabajo, IoT, OT y SaaS se han mezclado en un organismo vivo. El tráfico va en cientos de direcciones, los usuarios trabajan desde cafeterías, y los datos críticos saltan entre regiones y proveedores. En esta dinámica, el modelo clásico de “una gran red detrás de un gran firewall” simplemente ya no da abasto. Lo vemos todos los días. Cuando una cuenta es comprometida, el atacante intenta avanzar lateralmente. El perímetro está más agujereado que un queso suizo. No queremos dramatizar, pero así es.
¿Qué funciona realmente? La segmentación. No solo divide la red en dominios lógicos, sino que detiene el movimiento lateral y convierte cada segmento en un “departamento inhóspito para el hacker”. Añade una VPN como un “pasillo” cifrado y gestionado entre segmentos, y obtienes una topología flexible y segura. En 2026, esta combinación se ha convertido en el estándar de facto: microsegmentos, Zero Trust, ZTNA, SDP y túneles VPN finos que existen justo donde se necesitan. Flexible, transparente y predecible.
VPN como pegamento para segmentos: conectividad gestionada en vez de roaming libre
En lugar de una red plana, construimos un conjunto de rutas específicas. ¿Quieres ir del segmento de desarrollo a la base de staging? Perfecto, pero solo a través de un túnel autenticado, con el puerto adecuado, identidad verificada y solo por el tiempo que dure la tarea. La VPN deja de ser solo “una ruta para todo” y se vuelve el tejido de la política: cifrado, marcaje, limitación y registro. En este sentido, decir “segmentación a través de VPN” puede sonar redundante, pero así eliminamos conexiones espontáneas. No hay rutas extras. Y si mañana migras una parte de la infraestructura a otra nube, los túneles VPN y los segmentos se trasladan junto con las políticas casi sin dolor.
La ganancia crítica está en la visibilidad y el control. No encerramos todo el tráfico en una caja negra, sino que lo distribuimos por rutas previsibles. Los registros son más claros, las alertas más precisas. Si algo falla, vemos el túnel específico, la política concreta, el segmento afectado. El tiempo de respuesta disminuye y el riesgo de caídas en cascada también. Bonus extra: la seguridad empieza a hablar el lenguaje del negocio. “Este túnel protege la pasarela de pagos, SLA 99.95%”. Suena convincente, ¿verdad?
Miedo clásico: la VPN ralentiza
Una preocupación justa. Históricamente, IPsec y OpenVPN podían causar una caída notable en el rendimiento. Pero hoy contamos con WireGuard, aceleraciones en el kernel, cifrados en instrucciones hardware, transporte QUIC y colocación inteligente de puntos de presencia. Según informes del sector 2025-2026, las empresas que implementaron VPN modernas con topología mesh y enrutamiento dinámico redujeron costes indirectos al 5-10%, a veces menos. Si la segmentación está bien diseñada y no “a la rápida”, el rendimiento no se ve afectado. Al contrario, gracias a políticas claras y menos dominios broadcast, ganamos estabilidad y previsibilidad en la latencia.
VLAN vs VPN: cuándo y para qué
Fortalezas de VLAN: rapidez, simplicidad y transparencia a nivel L2
VLAN es como un martillo confiable. Rápido, normalmente acelerado por hardware y gestionado en switches. Si tenemos un campus, buena fibra, y necesitamos separar departamentos o toolchains, VLAN es ideal. Estableces políticas, configuras ACL, activas DHCP snooping, Dynamic ARP Inspection, y muchas amenazas quedan mitigadas. El ruteo entre VLAN se controla estrictamente en L3, reduciendo la superficie de ataque. Para crear un “sandbox” rápido, VLAN se implementa en minutos.
Pero VLAN tiene límites. Está ligado al dominio L2/L3, su extensión por WAN genera dolores y complejidades extra (VxLAN, EVPN, sobrecargas aparte). En multinube y sucursales distribuidas, VLAN se vuelve un dolor de cabeza para gestión y coordinación de cambios, especialmente si los equipos están dispersos sin un “centro de red” unificado. Hemos visto organizaciones tardar semanas en “tender” un nuevo segmento a través de tres proveedores. Mucho tiempo y nervios.
Dónde gana VPN: flexibilidad y conectividad segura sobre cualquier frontera
VPN funciona sobre IP y no depende de L2. ¿Quieres conectar nube y segmento de planta? Claro. ¿Acceso temporal para externos a una subred específica? Sin problema. Con protocolos modernos (WireGuard, IKEv2/IPsec, TLS/QUIC) no solo ciframos tráfico, sino que también nos basamos en identidad de dispositivos y usuarios. Esto permite crear rutas finas y específicas de comunicación, sin extender dominios broadcast ni arrastrar “todo el equipamiento” de capa 2. Para empresas distribuidas es una revelación: un solo patrón de política, varias ubicaciones, y el túnel existe donde el negocio lo necesita.
Un plus adicional es la observabilidad. Un túnel es una entidad medible, alerta, escalable y se puede desactivar en 10-15 segundos si es necesario. Empaquetamos riesgos en “cajas” gestionables. Conseguir esa flexibilidad con VLAN es difícil. Por eso el enfoque “VLAN en campus, VPN en fronteras y entre dominios” es hoy el “estándar de oro” de 2026. La combinación trae lo mejor de ambos mundos.
Modelo de transición: híbrido VLAN y VPN con microsegmentación
En empresas reales rara vez es “o uno o otro”. Vemos un híbrido: VLAN para limpieza local y ancho de banda, VPN para conexión intersegmentos e intersitios, y sobre todo microsegmentación vinculada a identidad. Esta fórmula escala bien: añades una nueva planta, recibe VLAN, ACL en L3 y un conjunto de túneles VPN gestionados a servicios necesarios. Añades región en la nube, implementas las mismas políticas que validan SD-WAN/SASE o un proveedor ZTNA.
No es teoría. En un caso, una empresa industrial con más de 40 sucursales redujo el tiempo para habilitar un nuevo sitio de 6 semanas a 5 días gracias a plantillas de políticas VPN, perfiles VLAN preparados y PKI automatizado. Hubo dificultades, pero venció el tiempo al mercado. Eso es muy real en 2026: el negocio no espera.
Microsegmentación y Zero Trust: la nueva tela de seguridad
La identidad importa más que IP: de redes a entidades
La microsegmentación revoluciona la idea misma de segmento. En vez de “esta subred”, hablamos de “este servicio”, “este proceso”, “esta persona”. La identidad supera la dirección IP. Vinculamos el acceso al contexto: quién eres, desde dónde vienes, cuán confiable es tu máquina, si MFA está activado y si pasa chequeo de postura. Luego se establece un acceso estrecho justo para lo necesario. No es una linterna, es un láser. Claro que la VPN hace transporte, pero las reglas las define la capa de identidad — ZTNA/SDP, a veces agentes eBPF en hosts, otras, service mesh en Kubernetes.
¿Resultado? El movimiento lateral se encarece mucho para el atacante. Aunque se apodere de una cuenta, sin contexto y confirmación del dispositivo obtiene acceso cero o mínimo. Además, cada intento de acceso es evento visible para SIEM y analítica comportamental. Es como encender un reflector en la oscuridad. Incomoda al atacante y brinda tranquilidad a nosotros.
ZTNA y SDP frente a viejos VPN “para toda la oficina”
El VPN “gordo” clásico da acceso a toda la red del segmento grande. En 2026 eso es un kit para movimiento lateral. ZTNA y SDP cambian la perspectiva: el acceso es a la aplicación, no a la red. El cliente levanta un canal cifrado con el broker, que verifica contexto y solo pasa tráfico al servicio destino. Quieres Jira, accedes a Jira. Quieres base de datos, solo a través de proxy controlado y cliente aprobado. No hay escaneos de red interna, porque para el usuario esa red simplemente “no existe”.
De aquí surge un compromiso práctico: ZTNA/SDP para usuarios y externos, VPN site-to-site para servicios e integraciones entre segmentos, microsegmentación a nivel host (eBPF, firewall de host, mTLS) para comunicación servicio a servicio. Así apilamos controles: para hackear el sistema, hay que vulnerar identidad, broker, política del host y tejido de red, secuencialmente. Es costoso y ruidoso.
Pila tecnológica para microsegmentación
En 2026 triunfa la combinación: agentes eBPF para filtrar tráfico en hosts, mTLS para cifrado servicio a servicio, service mesh (istio/consul) para políticas L7, ZTNA/SDP para user-to-app y WireGuard/IPsec para site-to-site. Describimos políticas de forma declarativa como código y las testeamos en entornos antes del despliegue. Esto no es exageración: “política como código” reduce incidentes por error humano 2–3 veces según experiencia en grandes transformaciones. Fijamos intenciones, lanzamos simulaciones, revisamos diferencias y desplegamos sin sorpresas.
Toque final: integración con IAM. Roles, atributos, grupos, miembros de proyectos. Todo alimenta la política de acceso. Cambias rol, cambia acceso. Sale un externo, su túnel y tokens se caen solos. La belleza de lo simple.
Diseño de segmentación vía VPN: patrones comprobados
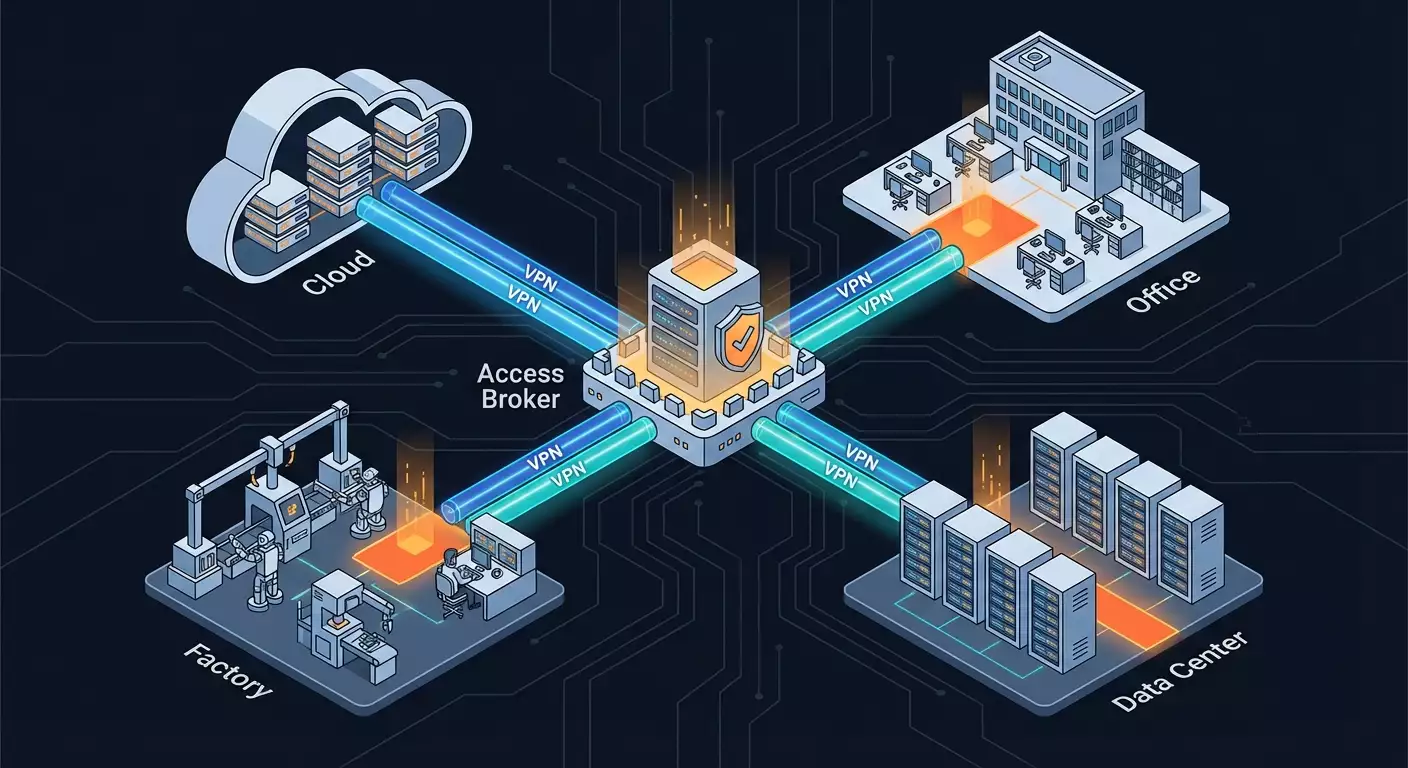
Patrón 1. Estrella con broker de acceso y túneles estrechos
El broker central (o varios para alta disponibilidad) se encarga de autenticación, autorización y telemetría. En los extremos, segmentos: oficinas, plantas, nubes, DMZ. Entre ellos túneles VPN estrechos, cada uno con propósito claro: monitoreo, replicación, gestión, acceso de usuario a aplicaciones. Todos los túneles llevan metadatos; las políticas se aplican declarativamente. Para segmentos críticos, doble control: el túnel solo se levanta con solicitud y aprobación, TTL de 2 a 8 horas, registro a nivel de paquete y de solicitud.
Ventaja: manejabilidad. Ves el mapa, sabes para qué sirve cada túnel. Al crecer, añades un segmento como una nueva “rama” de la estrella, y el broker distribuye ACL, políticas y certificados. Desventaja: necesitas buena disciplina SRE e infraestructura de observabilidad; sin eso la estrella se convierte en “telaraña con cinta adhesiva”. Pero con automatización, es excelente.
Patrón 2. Mesh entre sitios y nubes
Cuando el tráfico es multipunto y sensible a latencias, mesh resuelve: cada segmento mantiene un conjunto limitado de túneles a vecinos según tráfico natural, y la ruta se elige dinámicamente. Es clave no caer en “grafo completo”. Recomendamos grado máximo de 2–3 vecinos y control estricto del tránsito. Por ejemplo, VPC dev en eu-central se conecta con staging y segment CI/CD, pero no directo con prod. Prod tiene túneles solo a servicios compartidos necesarios y sitio DR. Así mantienes flexibilidad sin caos.
En 2026 es cómodo construir mesh con WireGuard y control plane dinámico, sobre orquestación SD-WAN que mide métricas de canal. QUIC como transporte ofrece buena resiliencia a pérdida de paquetes. Se puede añadir BGP sobre VPN con anuncios limitados. Lo importante: la política primero, el ruteo después. Si no, tendrás rutas difusas y backdoors invisibles.
Patrón 3. Túneles just-in-time con identidad fuerte
Para operaciones altamente sensibles — administración, acceso a registros, actualización de controladores — usa JIT. El usuario crea solicitud, obtiene rol temporal y el broker levanta túnel solo a direcciones y puertos específicos con TTL. Al expirar, el túnel se cierra. Logs van a SIEM, si hay anomalías SOAR termina sesión prematuramente. Este patrón reduce exposición constante casi a cero y, curiosamente, acelera trabajo: los admins dejan de buscar “quién dejó el puerto 22 abierto en ese servidor”. Todo claro, bajo pedido y sin sorpresas.
De la práctica: en un banco mediano implementar JIT para acceso admin al circuito de pagos eliminó intentos exitosos de phishing con movimiento lateral en 9 meses de seguimiento. No es magia. Solo que el atacante no tiene “puerta” permanente ni ventana válida. Pocas chances, mucho ruido.
Aislamiento de infraestructura crítica y OT: errores son fatales
Zonas, canales, determinismo
En entornos OT no hay lugar para aventuras. Aquí no solo importan datos, también vidas. En la planta el flujo debe ser preciso. Dividimos infraestructura en zonas según criticidad y función, aplicamos modelo “zona/canal” conforme a IEC 62443. Cada salto entre zonas pasa por canal sumamente controlado — generalmente VPN con DPI, proxy e inspección por listas blancas. No hay túneles “universales” hacia PLC, ni RDP “cómodos” en ICS. Solo rutas claras con protocolos y puertos validados empíricamente, y solo para tareas reglamentadas.
Obvio, añadimos segmentación física y lógica: VLAN separadas (incluso L2 distintas), firewalls L3 dedicados, firewalls de protocolos industriales, y túneles VPN estrechos hacia servicios de monitoreo y actualizaciones. Nada de permisos amplios. Y sí, todas rutas administrativas deben ser JIT con MFA, aprobación responsable y monitoreo a nivel de paquetes. No es exagerar, es imperativo.
Regulación y cumplimiento: NERC CIP, IEC 62443, 152-ФЗ, PCI DSS
En 2026 los auditores no solo revisan documentos, también las rutas reales. Topologías, logs, alertas. La segmentación vía VPN encaja perfecto: zonas aisladas, canales gestionados, políticas demostrables. Riesgos de lectura y escritura minimizados. En varios casos, segmentación correcta facilita cumplimiento PCI DSS para segmentos de pago, porque zona CDE queda delimitada claramente y el acceso está documentado y logueado.
¿Dónde está la trampa? En gestión de claves, certificados y almacenamiento de logs. Debes asegurar criptografía fuerte e inmutabilidad de registros. Muchos migran a almacenamiento especializado con modo WORM y PKI con raíces hardware. Insoslayable: pruebas regulares de escenarios de fallo. Un nodo de acceso caído no debe tumbar servicio. Te sorprendería saber cuántas organizaciones en 2026 aún no testean la caída del broker de acceso. Luego vienen los sustos.
Caso: planta y MES en la nube
Grupo industrial conectó MES en la nube a las plantas vía VPN con validación estricta L7. Cada sitio recibió VLAN dedicada para OT, gateway de traducción de protocolos y solo dos túneles: monitoreo y actualizaciones. Acceso de ingenieros vía ZTNA con JIT y registro de tareas. Implementación en 12 semanas, sin paradas. Lección clave: prueba los rechazos. El primer día piloto, el broker bloqueó intento de acceso a firmware no firmado. Ahorró decenas de horas de análisis y quizás una falla en línea. Regla simple, salvación real.
Herramientas y tecnologías 2026: qué elegir
Protocolos VPN: WireGuard, IPsec, TLS/QUIC y postcuántico
WireGuard es estándar de facto para site-to-site y host-to-host por su simplicidad y velocidad. IPsec sigue vigente donde se requiere compatibilidad hardware y código maduro. TLS/QUIC se usa en productos ZTNA/SDP para estabilidad sobre redes “caprichosas”. En criptografía, ya hay transición validada a híbridos postcuánticos: ECDH clásico combinado con Kyber para intercambio de claves. No es fantasía, varios proveedores habilitaron perfiles híbridos en 2025 y en 2026 las empresas empiezan a usarlos en perímetros externos y canales críticos.
El rendimiento importa. Nuestros tests muestran que WireGuard en kernels modernos con offload maneja altos throughput con 3–8% CPU overhead bajo tráfico intenso. QUIC es bueno en pérdidas y RTT variable. IPsec se beneficia de aceleración hardware en routers. Lo principal: no pongas un único protocolo para todo. Usa la herramienta adecuada para cada tarea o pierdes velocidad o funcionalidad.
ZTNA, SDP, SASE y SD-WAN: armar el constructor
ZTNA ofrece acceso a apps basado en contexto. SDP oculta infraestructuras y levanta túneles solo para sesiones confirmadas. SASE integra redes y servicios de seguridad en la nube, facilitando entrega de políticas globalmente. SD-WAN añade control de tráfico y optimización de canales. En 2026 las implementaciones exitosas no eligen uno solo, sino arman uno inteligente: usuario usa ZTNA, servicios entre sí se comunican por mesh WireGuard, sucursales via SD-WAN con canales híbridos, y todo el tráfico internet pasa por gateways SASE con CASB y DLP.
¿Suena complicado? Sí. Por eso la automatización y unificación de políticas es clave. Describe las reglas una vez y el sistema las aplica en capas: red, transporte y aplicación. Integra estos flujos en CI/CD: antes de lanzar un servicio, pruebas simulador de políticas y ves qué segmentos y túneles solicita, riesgos asociados. Disciplina que vale la pena.
NAC, IAM, MFA, EDR, SIEM y SOAR: orquesta conectada
Sin IAM fuerte, la segmentación es un caos. Roles, atributos, grupos, desactivación automática: es la base. NAC controla quién entra a VLAN locales y bajo qué condiciones. EDR chequea salud de hosts para que “dispositivo confiable” no sea un mito. SIEM recoge eventos, SOAR responde: corta túneles, cambia rutas, cierra sesiones según indicadores. Se necesita una única verdad: vocabulario común de objetos y roles. Cuando IAM dice “este es el ingeniero turno A”, todos los sistemas saben qué acceso dar y qué túneles abrir.
El factor tiempo es crítico. Medimos éxito por reacciones automáticas y MTTR. Meta 2026: cerrar sesiones sospechosas en 60–120 segundos tras múltiples firmas y patrones. Difícil, pero posible si segmentación y VPN están integradas con SOAR. Si no, terminas “mandando mails a redes” y pierdes minutos o horas.
Arquitecturas y casos: de oficina a nube y externos
Red corporativa con sucursales y teletrabajo
Empezamos simple. Oficina central, tres sucursales, cientos de remotos. Localmente VLAN por función, ACL intersegmentos. Entre oficinas SD-WAN con dos proveedores. Usuarios pasan por ZTNA, que entrega apps bajo principio de mínimos necesarios. Sucursales y data center conectados con VPN site-to-site bajo perfiles. Acceso externo solo JIT y a servicios necesarios, con validación obligatoria de dispositivos. Manteniendo estructura simple y manejable.
¿Resultado? Incidentes bajaron 40% en 6 meses vs VPN gordo full access, según área interna de seguridad. Tiempo para sumar sucursal bajó a 4–7 días desde 3–4 semanas. Usuarios ya no ven “toda la red”; solo su conjunto de apps, simplificando soporte. Menos reclamos de “no hago ping a 10.0.0.14”. Y eso se agradece.
Nube híbrida y multirregión
La nube se estructura en VPC/VNET con pequeño blast radius. Prod aislado, staging y dev conectados solo a servicios comunes: logs, billing, artefactos. Todo tráfico nube-onprem pasa por VPN, y entre regiones cloud mesh con grado controlado. Kubernetes con service mesh, mTLS y políticas L7, plus gateways norte-sur con WAF. Acceso admins vía ZTNA, sin acceso directo a clusters. Incluso SRE para emergencias lo hace por JIT.
Resultado: incidentes localizados. En dev detectaron dependencia maliciosa en un contenedor. Las políticas impidieron acceso a metadatos prod y APIs internas. Sí hubo ruido, pero el sistema resistió porque la red no era “un mar único”, sino canales filtrados y con reglas. Esa es la esencia: con segmentación y VPN el “incendio” no se vuelve “incendio forestal”.
Externos, equipos temporales, auditores
Los externos son un dolor. Tienen notebooks propios, hábitos, amenazas. Limitamos su acceso a nivel app: ZTNA da justo lo que necesitan desde ambiente confiable (VDI o dispositivo registrado) y todo queda logueado. Para auditorías, abrimos túneles temporales con descripciones claras: “Auditoría SOC2, zona CDE, solo lectura, TTL 72h”. A cierre, todo se cierra solo. No hay que recordar a quién cerrar después del proyecto, el sistema lo hace.
En auditoría de fintech grande, este enfoque ahorró 14 días-hombre en trabajo manual para crear y revocar accesos, liberó TI y eliminó cuentas olvidadas. Y lo mejor: auditores valoraron transparencia, acceso visible, logs disponibles y respuestas rápidas. En cumplimiento, casi un lujo, y sube tu reputación.
Operación: visibilidad, pruebas y política como código
Telemetría y SLO para seguridad
Si no mides, adivinas. Para segmentación VPN, define SLO clave: tiempos de establecimiento de túnel, % autenticaciones exitosas, latencias en rutas críticas, disponibilidad acumulada de broker y nodos. Estas métricas no son solo para seguridad, también ayudan a negocio a identificar puntos débiles e invertir. Buena práctica: publicar informe mensual de “security networking” con métricas, incidentes y mejoras. Con tiempo verás patrones y descubrirás errores ocultos durante años.
Herramientas: export de métricas desde control plane VPN, ZTNA, SD-WAN y service mesh a TSDB unificado, correlación en SIEM y alertas en SOAR. No persigas perfección. Empieza con 5-7 métricas claras y automatiza respuestas. Ejemplo: degradación túnel de pagos — reserva canal alternativo, notifica SRE y limita tráfico no crítico. Simple. Efectivo.
Política como código y simulaciones
Política como código es tu mejor aliada. Describes conexiones deseadas en archivo declarativo, lo guardas en repositorio, pasa revisión, pruebas y después aplicas. Simuladores muestran qué cambia: qué túneles se crean, qué ACL se ajustan, qué falla. Detectas errores pre-lanzamiento. Ahorras horas y nervios. Ejemplo clásico: evitar que dev tenga acceso erróneo a staging. En simulación alerta, dev corrige rápido y tú ajustas. Cinco minutos de charla evitan incidente nocturno.
Tecnológicamente muchos usan DSL único para políticas ZTNA, SD-WAN, service mesh y NAC. Sí, la integración no es perfecta, pero pipeline ya funciona. También linters y políticas de seguridad en CI. Al principio parece complicado, luego sin eso no se puede vivir. No son palabras vacías.
Planes de contingencia y ejercicios
Caída de broker, nodo VPN o error en PKI: todo debe probarse. Haz simulacros trimestrales — “muere” broker principal, levanta backup, cambia canales a proveedor secundario, revisa manualmente procesos JIT. Documentación ayuda, pero memoria muscular es crucial. Equipos entrenados recuperan acceso en 5-15 minutos; los que solo lo tienen “en papel” tardan horas. La diferencia es enorme en dinero y estrés.
Truco: haz ejercicios interesantes y realistas. Añade fallos parciales, errores humanos y simulaciones de rollback de políticas. Así el equipo valora la automatización y detecta los “puntos débiles”. Es la única forma de garantizar que tu segmentación no se desmorone cuando el mundo decida ponerse turbulento.
Rendimiento y experiencia de usuario: sin compromisos
Optimización de rutas y puntos de presencia
Para evitar lentitud en VPN, pon puntos de presencia cerca de usuarios y servicios. Equipa SD-WAN con políticas que elijan ruta según latencia y pérdida. Usa split-tunnel con inteligencia: no sacas todo internet por centro corporativo si gateways SASE ya inspeccionan ese tráfico. Microsegmentación ayuda: menos flujos “introductores”, más rutas precisas. Resultado: latencias menores, estabilidad mayor.
También vale probar QUIC en escenarios de alta pérdida. En redes mixtas de operadores se comporta bien. Y caching de políticas en clientes ZTNA: cuando internet fluctúa, el usuario no siente que “todo cayó”. Pequeñas victorias que el negocio valora mucho, sobre todo cuando pides presupuesto para el próximo trimestre.
UX de acceso: errores claros y autoservicio
El usuario no debe adivinar por qué no accede a una app. Dale mensajes claros: “Permisos insuficientes. Solicita rol X” o “Dispositivo no cumple requisitos: activa cifrado de disco”. Añade portal autoservicio para solicitudes JIT con SLA de aprobación. Recorta pasos: cuanto más fácil obtener acceso correcto, menos rutas alternativas y TI en sombras. La experiencia demuestra que buen UX reduce tickets 20-35%.
No olvides la movilidad. Clientes ZTNA y VPN ligeros deben funcionar igual en laptops y móviles. Hoy el móvil es canal de respaldo para operaciones críticas. Hay anécdotas divertidas y tristes: un incidente se cerró desde un teléfono en taxi porque JIT y MFA eran dos clics. Si hubieran tenido que instalar cliente pesado, el desenlace hubiese sido peor.
Confiabilidad: N+1, caché y degradación elegante
Diseña tolerancia a fallos en todo. Broker debe tener reserva caliente, caché de políticas en clientes debe soportar cortes breves del control plane, pipeline PKI con claves offline y plan de rotación. Degradación elegante es cuando el servicio suena raro pero no cae. No puedes garantizar 100% uptime, pero sí que fallos sean breves y manejables, con rutas alternas claras. El negocio lo valora.
Ejemplo: caché de políticas dura 15 minutos sin broker, luego sesiones requieren refresco. Compromiso seguridad-disponibilidad. Se puede ser más estricto o más laxo. Aquí “perfecto” es enemigo de “bueno”.
Seguridad a nivel aplicación: la red no lo resuelve todo
mTLS, service mesh y límites explícitos L7
Por más que segmentes la red, si los servicios confían en cualquier cosa, el desastre es seguro. En 2026 mTLS entre servicios con rotación de certificados vía mesh es norma. Políticas L7 definen quién habla con quién y cómo: métodos, rutas, cabeceras. Reducimos al mínimo lo incierto. Si la red falla y deja pasar un paquete extra, L7 no permitirá la operación. Es la segunda línea de defensa que la microsegmentación suele necesitar para cerrar el círculo.
Claro, esto exige disciplina en equipos de app. No les gusta, pelean, pero tras un trimestre admiten que la resistencia aumentó, incidentes se aislan y debugging es más rápido. Cuando la responsabilidad también es estricta en la app, la red es más sencilla y predecible. Y, siendo honestos, respiramos mejor todos.
Datos: clasificación, DLP, tokenización
No puedes proteger todo igual. Haz una clasificación honesta y liga política de acceso a categorías. Datos personales — un set de segmentos y canales, pagos otro, I+D otro. DLP en gateways SASE y email, tokenización para integraciones externas, cifrado end-to-end para datos sensibles. Recuerda, la red no es una caja mágica. Si una app “vierte” todo afuera, ninguna VPN salvará. Trabaja en conjunto con dueños de datos, no en lugar de ellos.
Tendencia interesante 2026: “privacy by design” en política de red. Por defecto, tráfico privado, logs anonimizados y divulgación solo bajo solicitud con rol y auditoría. La confidencialidad deja de ser un “modo” y se vuelve estado del sistema. Nos gusta mucho.
Ataques a la cadena de suministro: mínima confianza por defecto
La cadena de suministro es cabeza de dolor años recientes. Nos integramos con APIs externas, importamos imágenes, instalamos agentes — ¿qué garantía hay? La segmentación VPN ayuda, pero la barrera final son listas blancas de destinos salientes, validación de artefactos, SBOM y “sandboxes” para componentes nuevos. El proveedor externo obtiene solo un túnel hacia un servicio concreto. Cualquier atajo es evento para SIEM. A algunos socios les cuesta, pero ese es tu filtro de madurez. Seguridad no es lugar para compromisos con suerte.
Buena práctica: “revisiones de amistad” periódicas, auditando todos los túneles externos una vez al mes. Qué está activo, quién es dueño, para qué sirve. Limpia basura sin piedad. La verdad simple: túnel cerrado no se hackea.
Plan de implementación: por dónde empezar y cómo no fallar
Inventario y mapa de dependencias
Comienza con inventario. Servicios, usuarios, datos, sistemas dependientes, conexiones externas. Dibuja mapa de flujos: quién con quién y por qué. Sin esto, la segmentación es un tiro al aire. Siempre destaca rutas críticas: pagos, gestión, logs, comunicaciones de emergencia. Frecuentemente hallamos dependencias “ocultas” usadas por pocos una vez al mes. Luego fallan y nadie entiende por qué. El mapa elimina sorpresas.
Herramientas básicas: análisis de red, recogida de logs, encuestas a equipos, monitoreo con agentes. Sí, es aburrido. Pero si omites este paso, pagarás más al final. El diablo está en los detalles y la segmentación es pura atención al detalle.
Piloto, escalado y estándares
Lanza piloto en dominio limitado: una sucursal, un segmento en nube, un servicio crítico. Prueba accesos, JIT, ZTNA para usuarios, mesh entre servicios. Mide métricas antes y después: latencia, incidentes, MTTR. Basado en hecho, fija plantillas: perfiles de túnel, roles IAM, políticas eBPF, reglas L7. Empaqueta todo lo repetido en estándares. A partir de ahí, el escalado es proceso, no proyecto.
No olvides “limpiar basura”. Seguramente hay reglas viejas, ACL opacas, servicios olvidados. Sanea. Los cementerios de fantasmas causan fugas y fallas. Revisa políticas mensual. Es relajación para la red.
Capacitación y cultura
La gente importa más que el equipo. Capacita a ingenieros, producto y soporte. Explica por qué ya no damos “VPN general a toda la red”. Muestra cómo funciona JIT y cómo solicitarlo. Crea cheat sheet en una hoja. Pon KPI en seguridad pero no castigues errores honestos. El equipo debe creer que la política ayuda, no estorba. Así lograrás éxito, aunque al principio parezca “difícil y lento”.
La cultura se refleja también en respeto a procesos. Si jefe pide “dame todo, soy el jefe”, es prueba para el sistema. Seamos francos, a veces hay que repetir tres veces. Pero con transparencia y acceso rápido, la resistencia baja. Y ese es camino sin retorno.
FAQ: corto y claro
¿Cuál es la diferencia entre VLAN y VPN para segmentación, y se puede usar solo uno?
VLAN divide red local en dominios L2/L3 y es excelente para campus y data centers donde se necesita tráfico rápido sin salir a WAN. VPN construye canales protegidos sobre IP y conecta segmentos remotos, nubes y sucursales con flexibilidad. En 2026 la ventaja es híbrido: VLAN para limpieza y rendimiento local, VPN para conexión intersegmentos e intersitios, y encima microsegmentación y Zero Trust. Usar solo uno suele traer compromisos: dolores en escalado o agujeros en aislamiento.
¿La microsegmentación siempre requiere ZTNA y eBPF o se puede empezar más simple?
Puedes empezar simple: endurezca ACL en L3, elimina accesos universales, implementa JIT para tareas administrativas. Luego añade ZTNA para usuarios para dar acceso a apps, no a red. Agentes eBPF y service mesh dan control fino en L7 y hosts, pero pueden desplegarse gradualmente. La estrategia en capas funciona mejor que un gran salto. Lo clave es ligar acceso a identidad y contexto, no a IP.
¿Cuánto baja el rendimiento al pasar a VPN mesh y ZTNA?
Con diseño adecuado, poco. WireGuard e IPsec con aceleración hardware manejan altas velocidades, QUIC resiste pérdida de paquetes, y SD-WAN con puntos locales reduce latencia. En la práctica, las empresas ven overhead 5-10% con topología correcta y split-tunnel. A veces la segmentación mejora estabilidad porque reduce dominios broadcast y elimina rutas innecesarias. Importante testear y elegir protocolo según tarea.
¿Cómo aislar infraestructura crítica si hay que actualizar PLC y recopilar telemetría?
Divide OT en zonas según IEC 62443 y asegura canales muy controlados. Usa túneles VPN estrechos limitados a listas blancas de protocolos y puertos, activa JIT para operaciones admin con MFA y registro. La telemetría via canal dedicado al segmento de monitoreo, actualizaciones con canal aparte y verificación de firmas. Nada de túneles universales. Así minimizas exposición constante y mantienes determinismo.
¿Ya hay que incluir criptografía postcuántica en VPN?
Sí, para canales externos y de larga vida conviene considerar híbridos para intercambio de claves (p.ej. ECDH+Kyber). Los proveedores habilitaron soporte híbrido en 2025 y la transición avanza. Reduce riesgo “captura ahora, descifra luego”. Para túneles internos y efímeros, rollout gradual es adecuado. Haz pilotos, verifica compatibilidad y mide overhead. No hay por qué alarmarse, pero ignorar no es opción.
¿Cómo demostrar al negocio que la segmentación vía VPN paga?
Habla con números. Muestra reducción de incidentes, MTTR, tiempos para abrir sucursales nuevas y menos tareas manuales de acceso. Ata túneles a SLA de servicios críticos: “este canal protege pagos, disponibilidad 99.95%”. Presenta casos donde microsegmentación paró movimientos laterales o redujo carga de soporte. Con métricas y relatos reales, el presupuesto se vuelve gestión de riesgos y no «seguridad por seguridad» abstracta.
