Sobre los métodos de autenticación sin contraseña
Mejora la seguridad sin usar contraseñas: conoce la biometría, tokens, preguntas secretas y la autenticación 2FA, descubre dónde se aplican y qué tan confiables son.
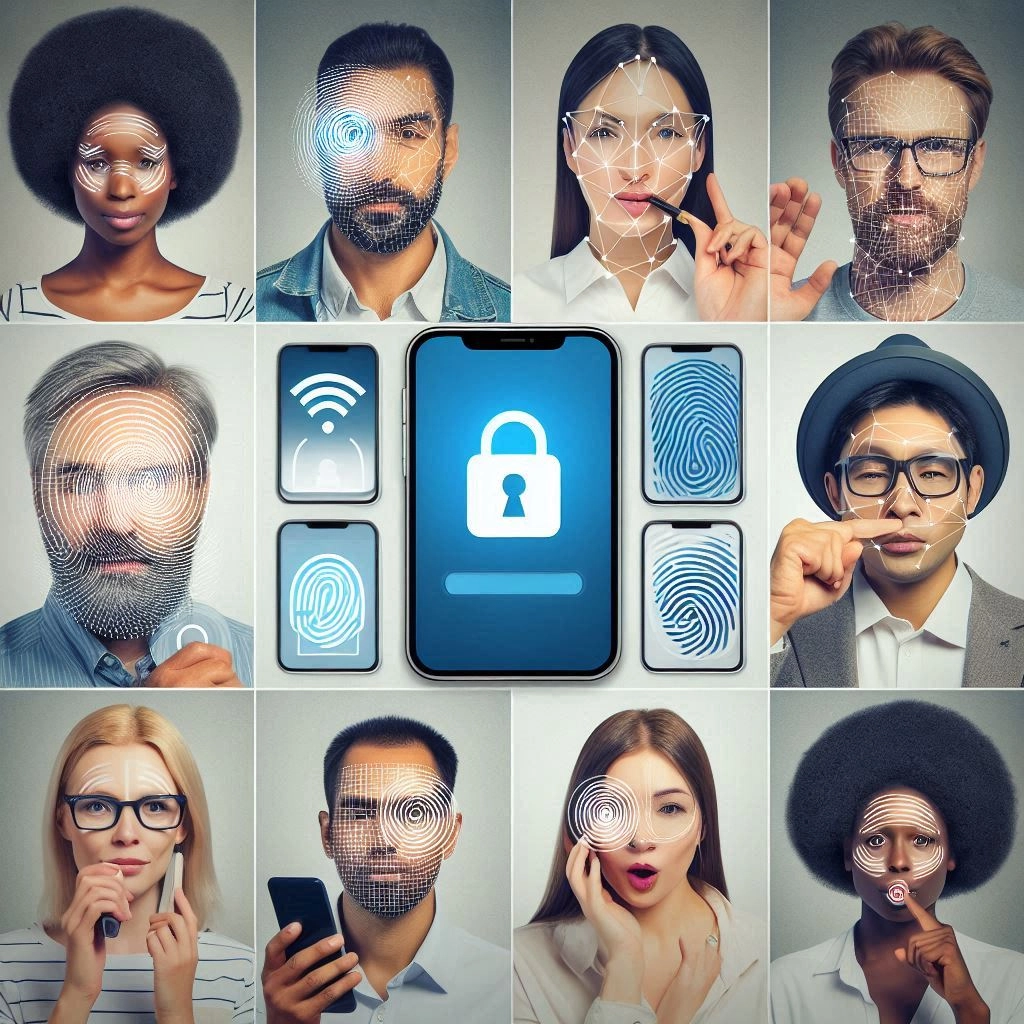
Imagina ingresar a tu cuenta sin tener que escribir una contraseña. En su lugar, el sistema usa tu rostro o tu voz para asegurarse de que realmente eres tú. Esto es la autenticación sin contraseña, un método para verificar tu identidad sin necesidad de recordar claves.
Cómo y dónde se aplica la identificación sin contraseña
Existen varias opciones para identificar al usuario sin usar contraseñas:
- Autenticación biométrica. Aquí, en lugar de ingresar una contraseña, el sistema analiza alguna característica biológica tuya, como la huella dactilar, el tono de voz o incluso tu apariencia. Estos métodos ofrecen un nivel alto de seguridad, ya que se basan en rasgos biológicos únicos, difíciles de falsificar o hackear.
- Tokens. Son dispositivos físicos que generan códigos únicos y de un solo uso para cada acceso. El usuario debe tener el dispositivo para confirmar su identidad. Este método es especialmente útil cuando se requiere una alta seguridad, por ejemplo, en la banca o acceso a información confidencial.
- Conocimiento. Algunos sistemas utilizan preguntas secretas o datos personales para verificar tu identidad. Pueden ser respuestas que solo tú conoces o datos difíciles de falsificar. Sin embargo, es menos seguro ya que las respuestas pueden adivinarse o descubrirse.
- Autenticación de dos factores (2FA). Combina dos métodos diferentes, por ejemplo, contraseña y huella dactilar, para aumentar la seguridad. Este enfoque ofrece doble protección, pues superar varias barreras para entrar a tu cuenta se vuelve mucho más complicado.
Aplicaciones de la autenticación sin contraseña
La autenticación sin contraseña es relevante en muchos ámbitos de nuestra vida:
- Comercio electrónico y servicios financieros. Garantiza un alto nivel de seguridad en transacciones en línea, protegiéndolas de hackeos de contraseñas. Es crucial en la banca online y el e-commerce, donde la seguridad de los datos financieros es prioritaria.
- Salud y educación. Asegura la confidencialidad de datos médicos y personales. En el área médica, la biometría o la autenticación multifactor protege información sensible de pacientes, y en instituciones educativas, los datos personales de estudiantes y profesores contra accesos no autorizados.
- Organismos gubernamentales. Ayuda a proteger datos y sistemas críticos. En el sector público, la seguridad de la información es fundamental, y la autenticación sin contraseña es una herramienta clave para garantizarla.
Aunque esta forma de autenticación mejora la seguridad, es importante saber que puede ser menos cómoda para los usuarios debido a la necesidad de métodos adicionales de verificación. Sin embargo, muchas implementaciones exitosas como Apple Face ID y Touch ID demuestran su eficacia y relevancia en el mundo actual.
Vulnerabilidades de la autenticación sin contraseña
A pesar de su practicidad y comodidad, la autenticación sin contraseña también tiene sus riesgos:
- Los datos biométricos podrían comprometerse. Al usarlos para identificar, es posible que se falsifiquen. Aunque esto es más difícil que adivinar una contraseña, sigue siendo una amenaza aunque poco probable.
- Phishing y factor humano. Algunos métodos, como las preguntas secretas o datos personales, son vulnerables a la ingeniería social. Por ejemplo, un atacante podría obtener información de redes sociales u otras fuentes abiertas para adivinar las respuestas secretas.
- Pérdida del dispositivo o token. Si se usan dispositivos físicos o tokens para autenticarse, perderlos o que los roben puede representar una amenaza a la seguridad, sobre todo si no están bien protegidos.
- Vulnerabilidades técnicas. Cualquier sistema puede tener fallos técnicos, como errores en el software o políticas insuficientes de privacidad y protección, que pueden abrir puertas a ataques.
- Ataques por agotamiento de recursos y a la fuerza bruta. El ataque por agotamiento de recursos busca saturar el sistema usando el procesador, memoria o ancho de banda, para dejarlo inaccesible a usuarios legítimos. Es un tipo de ataque de denegación de servicio (DoS). La fuerza bruta consiste en probar todas las combinaciones posibles hasta encontrar la correcta.
Para minimizar estos riesgos, es clave implementar medidas como filtrado de tráfico, limitación de intentos de acceso, uso de autenticación multifactor, y más. También es fundamental monitorear la actividad sospechosa y actuar rápidamente ante cualquier alerta.
Servidor VPN personal: versátil y seguro para cualquier interacción
Usar un servidor VPN personal junto con la autenticación sin contraseña es una forma cómoda y segura de proteger tu actividad en internet.
Comprar un servidor VPN personal es fácil en VPN.how. En el sitio encontrarás información detallada sobre varios servicios VPN, condiciones de alquiler, opciones de pago, ubicaciones de servidores, respuestas a preguntas frecuentes y mucho más relacionado con los servicios VPN.