VPN para bancos y organizaciones financieras en 2026: requisitos del Banco Central de Rusia, PCI DSS 4.0 y KII
Guía completa sobre VPN corporativos para bancos y organizaciones financieras en 2026: cómo cumplir con los requisitos del Banco Central de Rusia, PCI DSS 4.0 y KII. Arquitecturas, protocolos, listas de verificación prácticas, preguntas clave para auditorías, errores y casos reales. Recomendaciones expertas sin rodeos.
Contenido del artículo
- Introducción: por qué es importante en 2026
- Fundamentos: conceptos esenciales (para principiantes)
- Profundizando: mapa de requisitos del banco central de rusia, pci dss 4.0 y kii
- Práctica 1: arquitecturas de referencia y segmentación (teoría, pasos, listas de verificación)
- Práctica 2: protocolos y criptografía (elección, configuración, rotación)
- Práctica 3: gestión de identidad, mfa y acceso de proveedores
- Práctica 4: registro, monitoreo, pruebas y auditoría
- Práctica 5: rendimiento, resiliencia y operación
- Práctica 6: nubes, multi-región y transfronterizo
- Práctica 7: transición a zero trust y minimización de túneles
- Errores comunes: qué no hacer en 2026
- Herramientas y recursos: qué usar
- Casos y resultados: cómo funciona en la práctica
- Faq: preguntas complejas frecuentes
- Conclusión: cómo avanzar
Introducción: por qué es importante en 2026
La infraestructura TI bancaria se ha vuelto distribuida, en la nube y en constante cambio en los últimos años. El acceso remoto es la norma, proveedores y outsourcing operan en diferentes países y zonas horarias, y los servicios sensibles viven en entornos híbridos: centros de datos propios, nubes privadas y públicas, sucursales y puestos de trabajo móviles. En este contexto, el VPN corporativo ya no es solo un «túnel», sino un sistema gestionado de riesgos, control de perímetros de acceso y evidencia para auditorías. En 2026 los requisitos se endurecen: el marco regulatorio del Banco Central de Rusia sobre seguridad informática, las obligaciones para categorías KII según la ley 187-FZ y las prácticas de PCI DSS 4.0 establecen un nuevo nivel básico de seguridad. Esta guía te ayuda a diseñar y operar un VPN que cumpla simultáneamente con confiabilidad, rendimiento y cumplimiento, sin sobrecargar el negocio con burocracia ni detener el desarrollo.
Qué obtendrás: un glosario claro de términos clave, mapa de cumplimiento regulatorio, patrones de arquitectura probados, instrucciones detalladas para perfiles criptográficos, MFA, acceso a proveedores, registro y control de cambios, listas de verificación para auditorías y casos reales con métricas. Seamos claros: no existe una «solución mágica». Pero sí un enfoque sistémico que reduce las vulnerabilidades drásticamente y hace que el diálogo con auditores sea constructivo.
Fundamentos: conceptos esenciales (para principiantes)
Qué es un VPN corporativo. Es un sistema gestionado de túneles protegidos entre redes (site-to-site) y/o dispositivos de usuarios (acceso remoto). Funciones básicas: cifrado del tráfico, autenticación de las partes, control de enrutamiento, segmentación y auditoría de sesiones.
Tipos clave:
- Site-to-site (IPsec): puerta de enlace a puerta de enlace para unir sedes, centros de datos y nubes. Crítico para conexiones L3 entre redes y alta disponibilidad.
- Acceso remoto (TLS, IKEv2, WireGuard): acceso seguro para usuarios y proveedores a servicios internos. Soporta MFA y políticas granulares.
- Sin cliente (portales): gateways web a aplicaciones específicas, adecuado para un conjunto limitado de servicios y acceso de invitados.
Bloques criptográficos: autenticación (certificados, claves, MFA), cifrado (AES-GCM, GOST), protección de integridad (AEAD o HMAC), intercambio de claves (IKEv2, ECDHE), PFS.
Segmentación del tráfico: túnel completo (todo el tráfico pasa por el VPN) vs túnel dividido (solo redes corporativas). Se define según riesgos y normas: para zonas críticas y CDE — suelen usarse túneles completos o rutas forzadas selectivas.
Zero Trust y ZTNA. No como «reemplazo del VPN», sino como evolución: verificación del contexto del dispositivo y usuario, credenciales de corta vida, permiso explícito para acceso a aplicaciones específicas. Para el cumplimiento es importante combinar ZTNA con registro y un modelo de red integral.
Profundizando: mapa de requisitos del Banco Central de Rusia, PCI DSS 4.0 y KII
Banco Central de Rusia (normas de seguridad y prácticas de supervisión). Vectores clave para VPN: clasificación de activos y riesgos, segmentación del circuito de pagos y ABS, gestión de acceso remoto (incluyendo proveedores), autenticación fuerte, contabilidad y registro de actividades, continuidad y resiliencia (respaldo, tolerancia a fallos), pruebas regulares y control de cambios. Las auditorías requieren «evidencias»: políticas, diagramas de flujo, listas de túneles y rutas, registros de conexiones, registros de cambios y resultados de pruebas de recuperación.
KII (ley 187-FZ y actos subordinados, órdenes del FSTEC/FSB). Para categorías 1-3 de KII: obligatorios medidas organizativas y técnicas, uso frecuente de soluciones certificadas y algoritmos criptográficos nacionales (GOST). Esto impacta la elección de protocolos (IPsec/TLS compatibles con GOST), certificación de gateways y control procedural de acceso. Separe: perímetro KII (algoritmos nacionales estrictos, certificación) y segmentos no críticos (criptografía moderna no GOST posible), asegurando control integral de riesgos y transparencia de rutas.
PCI DSS 4.0. Impacto en VPN en varios requisitos: protección de datos transmitidos con cifrado fuerte (versiones actualizadas de protocolos y cifrados), autenticación estricta (MFA para todos los accesos administrativos y remotos a CDE), cuentas únicas, gestión de proveedores y accesos temporales, monitoreo y registro de todas las acciones administrativas, segmentación de CDE (minimización de rangos de enrutamiento por VPN). La novedad en 4.0 es el enfoque personalizado (“customized”): si te apartas del control estándar, necesitas análisis de riesgos documentado y protección equivalente.
Alineación de requisitos regulatorios. Ajustes típicos: PCI permite conjuntos modernos de cifrados y TLS 1.2+, KII puede exigir GOST; el Banco Central enfatiza continuidad y resiliencia, PCI segmentación demostrable y registro; todos exigen autenticación fuerte para proveedores y contratistas, acceso mínimo necesario y control de acciones. La conclusión: diseña desde el inicio un modelo criptográfico “doble velocidad” (GOST y perfiles internacionales), un proceso único de gestión de acceso y un perímetro observables universal (SIEM, NTA, UEBA) con tiempo unificado y almacenamiento inmutable de logs.
Práctica 1: Arquitecturas de referencia y segmentación (teoría, pasos, listas de verificación)
Patrón A: Perímetro bancario con CDE y KII
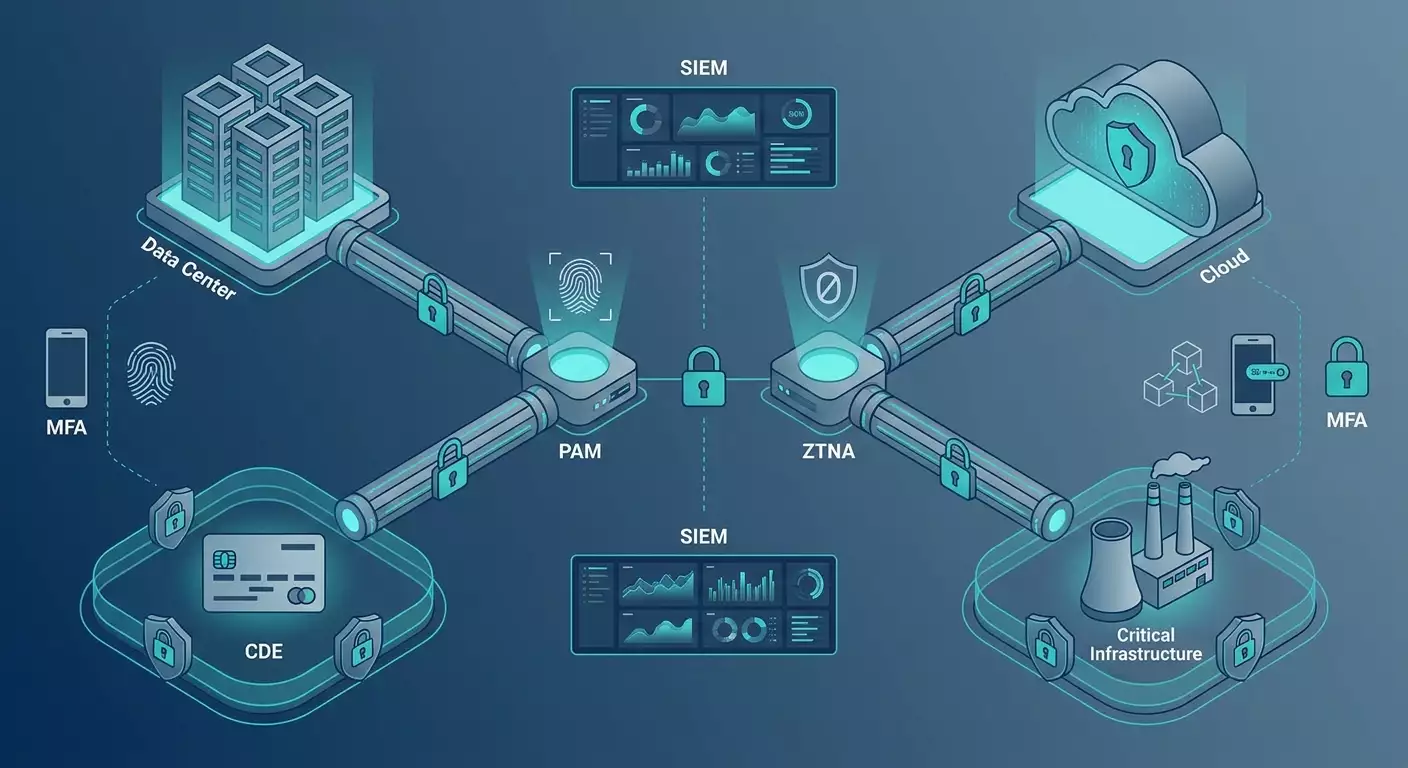
Componentes: dos gateways VPN independientes para acceso remoto (activo-activo), clúster de gateways IPsec para site-to-site, DMZ para servicios terminales y portales, perímetro separado para proveedores, bastión PAM, SIEM, NTP, HSM/СКЗИ para claves, broker ZTNA para publicación fina de aplicaciones.
Principios de enrutamiento: para CDE y KII — solo subredes estrictamente necesarias, estáticas o BGP con listas de prefijos, deny-by-default. Para acceso usuario — túnel completo cuando se trabaja con sistemas críticos; se permite split-tunnel para servicios no esenciales fuera de CDE/KII si hay control en host y monitoreo de red.
Plan paso a paso para despliegue
- Clasifica activos: CDE, ABS, canales interbancarios, perímetro KII, administración TI, desarrollo, red de oficinas.
- Describe flujos: quién, de dónde a dónde, protocolos, volumen de tráfico, SLA requeridos, RTO/RPO.
- Elige perímetros: VRF/VLAN/segmentos separados para usuarios remotos, proveedores, admins, aplicaciones y datos.
- Define perfiles criptográficos: perfil GOST para KII y conexiones intersedes en perímetro KII; perfil internacional moderno (IKEv2/TLS 1.3/WireGuard) para resto.
- Implementa acceso de proveedores en perímetro dedicado: PAM obligatorio, accesos JIT, registro de sesiones, prohibición de acceso directo a CDE/KII sin capa intermedia.
- Fija segmentación en el enrutamiento: listas de prefijos, ACL, políticas de firewall, control de rutas inversas, prohibición de route-leak.
- Introduce SIEM y recolección centralizada de logs: autenticación, subidas/bajadas de túneles, autorizaciones, comandos de admins, eventos PAM.
- Prueba resiliencia: conmutaciones planificadas, simulación de ruptura de canales, verificación de persistencia de sesiones.
Lista de verificación para preparación arquitectónica
- Diagrama de redes y flujos con código de colores CDE/KII/general.
- Políticas documentadas de enrutamiento y filtrado, con ejemplos deny y excepciones.
- Perímetro y VLAN/VRF separado para proveedores. PAM obligatorio.
- Control de calidad de canales (KPI de jitter/latencia/pérdida) y alertas.
- Escenarios DR y pruebas de failover planificadas mínimo trimestralmente.
Práctica 2: Protocolos y criptografía (elección, configuración, rotación)
Selección de protocolo según la tarea
- Site-to-site: IKEv2/IPsec con AES-256-GCM, ECDHE (grupo 19/20/21), PFS, tiempos de vida 8-24h, DPD. Para KII — perfiles GOST y gateways certificados.
- Acceso remoto: IKEv2/IPsec (estabilidad, clientes nativos), VPN TLS 1.3 o WireGuard (alto rendimiento, modelo simple de claves). En entornos con DPI estricto — VPN TLS con camuflaje de tráfico.
- Sin cliente: TLS 1.3, suites de cifrado fuertes, aislamiento estricto del proxy web de direcciones internas.
Parámetros recomendados
- TLS 1.3, rechazo de cifrados débiles y renegociación; si es TLS 1.2 — solo con AEAD (AES-GCM/CHACHA20-POLY1305), ECDHE, prohibición TLS 1.0/1.1.
- IPsec: IKEv2, AES-256-GCM, PRF SHA-256/384, DH ECP256/384 (grp19/20), PFS activado, rekey antes de expirar SA, NAT-T.
- WireGuard: claves Curve25519, subredes permitidas mínimas, rutas forzadas a prefijos necesarios, rotación de claves.
- GOST: GOST R 34.10-2012 para firmas electrónicas, GOST R 34.11-2012 para hashes, GOST R 34.12-2015 (Kuznechik) para cifrado — aplícalo en perímetros KII y donde sea obligatorio.
Claves y certificados
- Establece una PKI con roles separados: raíz offline, intermedios para emisión, HSM/СКЗИ para almacenar claves de gateways.
- Usa certificados de corta vida (90 días) y automatización (análogos ACME en entorno cerrado), OCSP stapling y CRL.
- MFA: FIDO2/WebAuthn, OTP con límite de reintentos, atado a dispositivo y chequeo de postura (EDR, cifrado de disco, actualizaciones).
- Rotación: claves de túneles periódicas (según programación), credenciales al ocurrir incidentes o cambios de rol/desvinculación.
Lista de verificación de preparación criptográfica
- Lista de protocolos y cifrados aprobados por comité de seguridad.
- Registro único de certificados y fechas de expiración, con notificaciones automáticas 30/15/7 días antes.
- Procedimiento inmediato de revocación/sustitución de claves con verificación de distribución de listas de revocación.
- Documento que mapea protocolos con requisitos KII/PCI/Banco Central.
Práctica 3: Gestión de identidad, MFA y acceso de proveedores
Identificación y directorio
Fuente única de verdad — directorio corporativo (AD/LDAP) e IdP (OIDC/SAML). Sincroniza grupos de acceso con políticas RBAC en gateways VPN. Para admins — cuentas privilegiadas separadas, para desarrolladores — vinculación a grupos de proyectos con fecha de expiración.
MFA y contexto
- MFA obligatorio para todo acceso remoto a redes administrativas, CDE y KII, así como para proveedores.
- Factores: FIDO2 (preferible), OTP, aprobación push. Considera geocontexto y estado del dispositivo.
- Aplicación de CAP (política de acceso continua): reducción automática de privilegios ante empeoramiento de la postura del dispositivo.
Proveedores y JIT
- Traslada acceso de proveedores a perímetro dedicado con PAM. Sin VPN directo a CDE/KII.
- Incluye JIT: acceso otorgado para ventana de tiempo específica, con pre-aprobación y ticket.
- Cuentas únicas, prohibición de login compartido; sesiones grabadas e indexadas.
- Inventario de integraciones: lista de proveedores, contactos, sistemas destino, MTTD/MTTR para incidentes.
Lista de verificación de gestión de acceso
- Catálogo de roles y correspondencia con grupos en IdP.
- MFA habilitado para todos los admins remotos, proveedores y usuarios CDE/KII.
- Procesos Joiner/Mover/Leaver automatizados (SCIM), detección de accesos «colgados».
- PAM con JIT y grabación de sesiones implementado, informes disponibles para auditoría.
Práctica 4: Registro, monitoreo, pruebas y auditoría
Qué registramos
- Autenticaciones y autorizaciones (exitosas/fallidas), factores MFA.
- Establecimiento/corte de túneles, parámetros SA, direcciones clientes, rutas.
- Cambios administrativos en configuraciones y políticas.
- Eventos PAM y sesiones privilegiadas, comandos y pantallas.
- Métricas de red: NetFlow/IPFIX, huellas TLS/JA3 para detección de anomalías.
Cómo almacenamos
- Tiempo unificado (NTP), almacenamiento inmutable (WORM/S3-object lock), acceso restringido a logs.
- Plazos de retención: define según requisitos del Banco Central, KII y PCI, con margen y control económico.
- Firmas y detectores de comportamiento en SIEM, alertas a turno SOC.
Pruebas
- Revisiones trimestrales de resiliencia y capacidad.
- Escaneos regulares de vulnerabilidades y actualizaciones de gateways VPN, control de vulnerabilidades zero-day.
- Ejercicios de mesa (tabletop) y escenarios Red Team en perímetro de acceso remoto.
- Verificación de conformidad: revisión de logs, conciliación de listas de acceso, muestreo de sesiones de proveedores.
Lista de verificación para auditoría
- Políticas de VPN y segmentación vigentes y firmadas.
- Registrar log completo para el período, confirmación de integridad.
- Evidencias de configuración MFA y reportes PAM.
- Protocolos y resultados de pruebas DR.
- Registro de túneles y cifrados con justificación de elección.
Práctica 5: Rendimiento, resiliencia y operación
Alta disponibilidad
- Dos gateways VPN independientes y dos proveedores de conexión, activo-activo o activo-pasivo con failover rápido.
- Escalado horizontal para acceso remoto: balanceadores, afinidad de sesiones, reserva de CPU/cripto.
- Control MTU/MSS, QoS para aplicaciones críticas, fragmentación del túnel bajo estricto control.
Observabilidad
- SLO: disponibilidad de túneles, tiempo de autenticación, capacidad media/pico, errores por paquete.
- Métricas de experiencia usuario: tiempo para acceder a aplicaciones clave, porcentaje de MFA exitosos por intento.
- Métricas de negocio: tiempo de otorgamiento de acceso, ventana media JIT, tiempo de investigación de incidentes.
Operación
- Congelación estricta de cambios antes de cargas pico (días de pago, períodos de reporte).
- Blue/Green para actualizaciones y posibilidad de rollback rápido.
- Catálogo de cambios estándar y Change Advisory Board para operaciones no triviales.
Práctica 6: Nubes, multi-región y transfronterizo
Las organizaciones financieras usan un híbrido: centros de datos privados, nubes locales y sitios extranjeros para I+D y análisis. Las jurisdicciones y transferencia transfronteriza de datos son temas críticos.
- Separa perímetros: servicios productivos y datos de clientes localizados; I+D y cargas no específicas aisladas en red y criptográficamente.
- VPN en la nube: utiliza IPsec/BGP a gateways en la nube, verifica SLA, auditoría y compatibilidad de cifrados. Incluye control de políticas de enrutamiento y pruebas de “agujeros negros”.
- Transfronterizo: define qué tráfico puede salir de la jurisdicción, establece regulación y restricciones técnicas (routing basado en políticas, DLP).
Lista de verificación para integración en la nube
- Diagrama de rutas L3/L7 entre on-prem y nubes.
- Cifras y protocolos acordados con seguridad y cumplimiento.
- Acceso de proveedores a la nube solo vía PAM y proxy ZTNA.
- Logs de gateways en la nube hacia SIEM común, tiempo sincronizado.
Práctica 7: Transición a Zero Trust y minimización de túneles
ZTNA es evolución: en lugar de «red como confianza» acceso explícito a la aplicación concreta. Para bancos y PCI reduce la superficie de ataque, pero requiere procesos maduros.
- Cataloga aplicaciones y define superficies de acceso: URLs, puertos, protocolos.
- Implementa broker de acceso (ZTNA), integra con IdP y EDR, activa posture device.
- Migra accesos típicos vía VPN a apps (Jira, Git, bases de solo lectura) a ZTNA, dejando VPN para tráfico L3 de administración y conexiones intersedes.
- Reconstruye políticas: permisos mínimos necesarios, credenciales de corta vida, prohibición de movimiento lateral.
Resultado: menos túneles permanentes, segmentación más fácil de demostrar, menor riesgo de fugas por cuenta comprometida.
Errores comunes: qué no hacer en 2026
- Un perfil VPN «amplio» y común para todos: rompe principio de mínimo privilegio y dificulta cumplir PCI/Banco Central/KII.
- Split-tunnel hacia CDE/KII sin bloqueo explícito de otro tráfico: riesgo de fuga y movimientos laterales.
- Cifrados débiles y protocolos obsoletos (TLS 1.0/1.1, IKEv1) «por compatibilidad» sin plan de migración.
- Cuentas compartidas y ausencia de MFA para proveedores.
- No registrar sesiones de admins y proveedores — en investigaciones será tarde.
- Tiempo no sincronizado y logs «volátiles» — auditores no podrán reconstruir eventos.
- Falta de pruebas de resiliencia — problemas surgirán en días críticos como pagos.
- Ignorar IPv6: túneles y filtros sólo configuran IPv4.
- Confiar en proveedor cloud «tal cual» sin verificar cifrados y registros.
Herramientas y recursos: qué usar
Dispositivos y soluciones de software
- Gateways empresariales: soluciones de grandes proveedores con aceleración hardware de criptografía, balanceo y políticas avanzadas.
- Soluciones compatibles con GOST y certificadas para perímetros KII.
- Open-source y stacks software: strongSwan/Libreswan (IPsec), OpenVPN, WireGuard, SoftEther — flexibles y para laboratorios, requieren disciplina operativa.
- ZTNA y brokers de acceso: para publicación de aplicaciones con verificación de postura de dispositivo.
- PAM: control de privilegios, grabación de sesiones, JIT.
- SIEM/SOAR: recolección y correlación de logs, automatización de respuestas.
- Observabilidad: colectores NetFlow/IPFIX, NTA/NDR, sistemas de métricas y dashboards SLO.
Utilidades prácticas
- Análisis TLS y cifrados: pruebas de compatibilidad y resistencia de perfiles.
- Diagnóstico IPsec/IKE: verificación de perfiles, DPD, eventos rekey.
- Análisis de paquetes y perfilado de rendimiento.
- Inventario de rutas y ACL, comprobación de «agujeros negros» y loops.
Inicio rápido de piloto
Para pilotos y POC, cuando en 1-2 días hay que validar hipótesis arquitectónicas, puede ser útil usar un VPN personal como servicio con parámetros gestionables. Una opción de trabajo es vpn.how: servidor VPN personal dedicado (no compartido) con IP fija para cliente, soporte de protocolos WireGuard, OpenVPN, IKEv2, L2TP, SSTP — eliges según escenario de acceso y compatibilidad, geografía de servidores en Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague, Stavanger — ayuda a modelar latencias y trayectorias reales. Pago cómodo para entidades legales rusas y equipos: aceptan tarjetas rusas (incluyendo Tinkoff, Ozon), SBP y USDT/BTC. Costo desde 490 ₽ al día o 2490 ₽ al mes con descuentos por periodos largos. Plus — autoarranque del servidor en 5 minutos tras pago y sin logs. Recomendación experta: ideal para pilotos y entornos cortos para validar perfiles criptográficos, enrutamiento y compatibilidad de clientes sin largos procesos de compra; para perímetro productivo y KII considera infraestructura propia con gateways certificados y VPN GOST, incluyendo automatización completa de gestión de claves, registro y procesos de auditoría.
Casos y resultados: cómo funciona en la práctica
Caso 1: Banco universal, migración de acceso remoto
Objetivo: reemplazar SSL VPN obsoleto, cumplir PCI DSS 4.0 y reforzar control de proveedores. Solución: arquitectura de dos nodos para acceso remoto (IKEv2/TLS 1.3), segmento para proveedores con PAM y JIT, correlación SIEM de sesiones, canales tolerantes a fallos. Resultados en 6 meses: reducción de incidentes en acceso remoto en 58%, caída de tickets de conexión en 42%, tiempo medio de acceso de 2 días a 3 horas, exitosa validación PCI sin observaciones en cifrado y MFA.
Caso 2: Compañía de pagos con KII categoría 2
Objetivo: asegurar comunicaciones intersedes y acceso administrativo en perímetro KII con GOST sin frenar I+D. Solución: perímetro KII dedicado con IPsec GOST certificado, perfil separado para I+D (WireGuard) fuera de KII, PAM con grabación de sesiones, segmentación estricta de rutas, almacenamiento inmutable de logs. Resultados: auditoría de seguridad sin hallazgos críticos, reducción del tiempo medio de investigación de incidentes en 35%, rendimiento predecible de canales intersedes con SLO 99.95%.
Caso 3: Fintech con análisis multirregional
Objetivo: acceso seguro para analistas a datos y modelos en Europa y EE. UU., sin violar localización de datos sensibles. Solución: arquitectura híbrida — datos y modelos locales bajo cumplimiento, acceso remoto vía TLS 1.3 con postura de dispositivo, publicación parcial de aplicaciones con ZTNA, control egress y DLP para tráfico internacional, observabilidad a nivel de rutas y aplicaciones. Resultados: tiempo de acceso para equipo distribuido de 120-150 ms RTT en direcciones clave, cero fugas por auditorías trimestrales, disponibilidad 99.9%.
Caso 4: Refactorización del acceso a proveedores
Objetivo: retirar cuentas permanentes de proveedores de redes productivas. Solución: accesos JIT vía PAM, VPN cliente limitado a una app o subred, grabación obligatoria de sesiones, cierre automático de permisos al expirar ticket. Resultados: reducción de accesos «colgados» en 95%, cero violaciones de acceso en trimestre, aceleración onboarding de proveedor de 3 semanas a 4 días.
FAQ: preguntas complejas frecuentes
1. ¿Está permitido WireGuard para bancos y PCI DSS 4.0?
Sí, con implementación correcta de políticas, MFA y segmentación. PCI exige «criptografía fuerte» y gestión, no protocolo específico. Para KII puede requerirse perfil GOST — ahí usa soluciones certificadas en paralelo.
2. ¿Debo desactivar split-tunnel?
Para CDE y KII evita split-tunnel por defecto. Si lo usas, documenta riesgos, asegura rutas forzadas solo a prefijos corporativos, control de postura y monitoreo en red.
3. ¿ZTNA reemplaza al VPN?
No completamente. Para administración L3, conexiones intersedes y ciertos protocolos es necesario VPN. ZTNA reduce superficie de ataque para aplicaciones típicas de usuario.
4. ¿Qué hago con GOST y sitios extranjeros?
Construye modelo criptográfico doble: GOST para perímetros KII/locales, perfiles internacionales fuera de KII y en el extranjero. Entre ellos segmentación clara y control de rutas.
5. ¿Se pueden usar gateways VPN gestionados en la nube?
Sí, siempre que tengan control de cifrados, registro de eventos y cumplan con localización y transferencias transfronterizas. Siempre conecta logs a tu SIEM.
6. ¿Cómo demostrar a auditores la segmentación correcta?
Se necesitan diagramas, políticas de enrutamiento/ACL, trazas selectivas, reportes PAM y logs de conexiones. Buenas prácticas incluyen checking automático de políticas y snapshots de rutas.
7. ¿Y IPv6?
Activa soporte IPv6 junto con IPv4: filtros, enrutamiento y monitoreo. Si no, habrá «zonas oscuras» para evadir control.
8. ¿Con qué frecuencia actualizar perfiles criptográficos?
Revisión trimestral, evaluación anual y actualización inmediata ante vulnerabilidades críticas o nuevos requisitos.
9. ¿MFA obligatorio para todos?
Para admins, proveedores y acceso a CDE/KII sí. Para otros usuarios según riesgo, pero recomendable generalizar.
10. ¿Cómo integrar SOC y operación de VPN?
Catálogo común de logs y métricas, dashboards conjuntos SLO/SLA, playbooks SOAR integrados y ejercicios conjuntos regulares.
Conclusión: cómo avanzar
El perímetro VPN para bancos y organizaciones financieras en 2026 no es solo «presionar el botón de cifrado». Es arquitectura, gestión y seguridad demostrable. Pasos clave:
- Evaluación y modelado de amenazas: inventario de activos, segmentación CDE/KII, mapa de flujos.
- Boceto arquitectónico: elección de protocolos (enfoque doble GOST/internacional), DMZ, perímetro dedicado a proveedores, PAM y ZTNA.
- Piloto y mediciones: verificar capacidad, resiliencia, funcionamiento de MFA y registro.
- Implementación en producción: HA, automatización PKI, logs centralizados, procesos JML/JIT, integración con SOC.
- Preparación para auditorías: políticas, informes, escenarios DR, pruebas periódicas, mejora continua.
Si necesitas un POC rápido, usa servicios de arranque ágil para validar hipótesis, latencias y compatibilidad cliente. Pero en producción y especialmente en KII y circuitos de pagos opta por infraestructura propia, soluciones certificadas y procesos maduros. La conclusión es sencilla: un VPN bien diseñado y observable no solo cumple con requisitos del Banco Central de Rusia, PCI DSS 4.0 y KII, sino que acelera el negocio — entregando acceso rápido, seguro y predecible.
Editor: vpn.how