Azure VPN Gateway en 2026: guía completa de Site-to-Site y Point-to-Site para España
Guía profunda, práctica y actualizada para 2026 sobre Azure VPN Gateway para empresas españolas: diseño, topologías, BGP, NAT, seguridad, automatización, listas de verificación, errores y casos reales. Instrucciones paso a paso y consejos de expertos para S2S y P2S, incluyendo pilotos y producción.
Contenido del artículo
- Introducción: por qué ahora y por qué es importante
- Fundamentos: conceptos y términos clave
- Profundizando: arquitectura, bgp, nat, rendimiento y resiliencia
- Práctica 1: diseño y elección de topología para empresa española
- Práctica 2: configuración paso a paso site-to-site ipsec ikev2 con bgp y nat
- Práctica 3: configuración paso a paso point-to-site para acceso remoto
- Práctica 4: operación, seguridad y automatización en producción
- Práctica 5: arquitectura multihub, virtual wan y segmentación b2b
- Práctica 6: rendimiento y ajustes finos — desde mtu hasta cifrados
- Práctica 7: migraciones, actualizaciones y continuidad
- Errores comunes: qué evitar y por qué
- Herramientas y recursos: uso diario
- Casos y resultados: lo que funciona en la práctica
- Faq: preguntas difíciles y respuestas claras
- Herramientas y recursos: plantillas y consejos rápidos
- Conclusión: próximos pasos
Introducción: por qué ahora y por qué es importante
En 2026, las redes híbridas seguras se han convertido en el estándar para TI corporativa. Desde sucursales hasta trabajadores remotos, desde centros de datos hasta nubes: todo debe estar conectado de forma segura, predecible y gestionable. Azure VPN Gateway cumple una función clave: conectar la infraestructura local con Azure y garantizar un acceso remoto seguro. Para las empresas españolas, este tema cobra una complejidad adicional: las limitaciones reglamentarias, la diversidad de dispositivos entre usuarios, los requisitos normativos y las opciones de pago restringidas requieren un enfoque pragmático y específico.
En esta guía analizaremos Azure VPN Gateway para escenarios Site-to-Site y Point-to-Site de la A a la Z: conceptos fundamentales, arquitecturas avanzadas, configuración paso a paso, BGP, NAT, escalabilidad, operación, seguridad y automatización. Incluimos listas de verificación detalladas para preparación, configuración y puesta en marcha, casos reales y errores comunes. Nuestro objetivo es que no solo leas este material, sino que lo uses como mapa de trabajo y base para la toma de decisiones.
Fundamentos: conceptos y términos clave
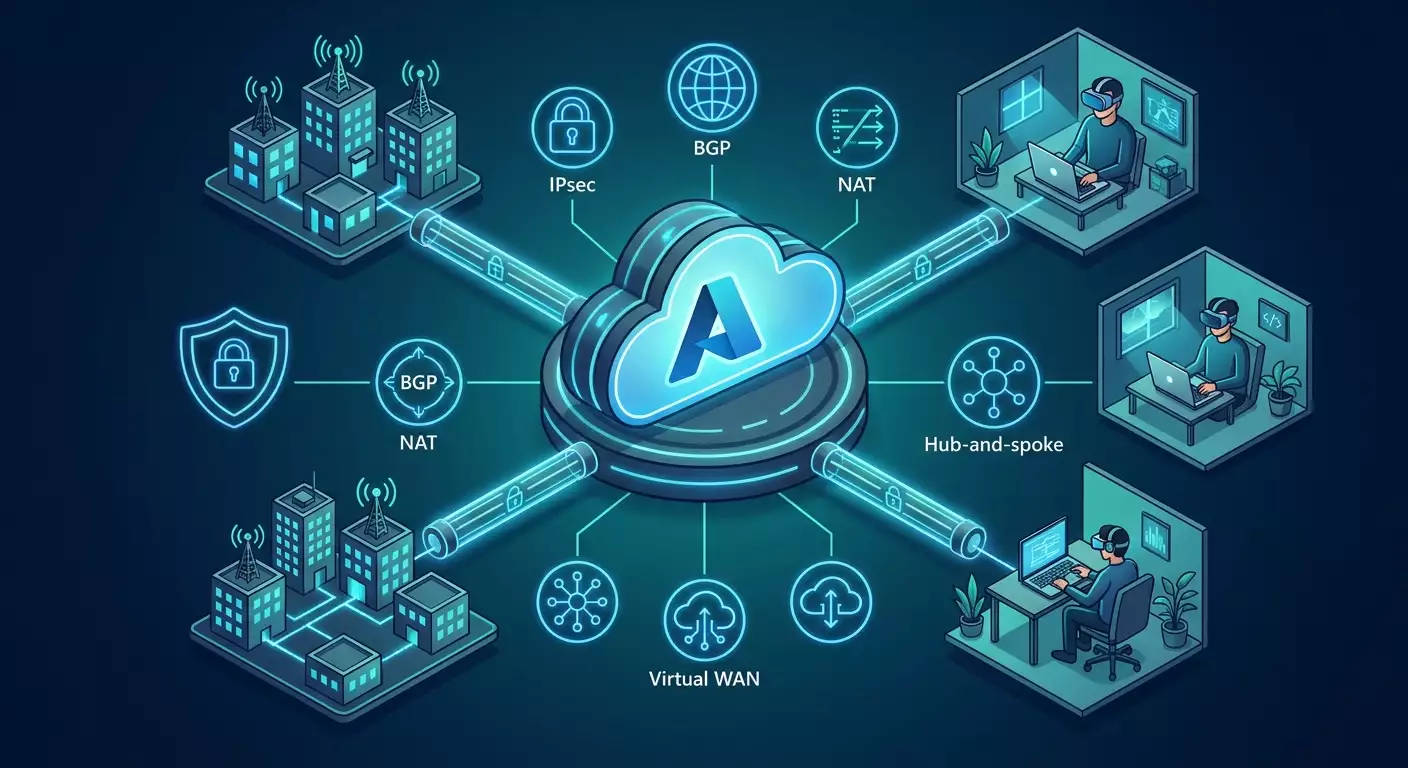
Qué es Azure VPN Gateway. Es un servicio gestionado de Azure para construir túneles cifrados entre tu entorno virtual en Azure y redes externas. Soporta dos escenarios principales: Site-to-Site (S2S) para conectar VNets con sedes y otras nubes, y Point-to-Site (P2S) para acceso seguro desde dispositivos finales. Azure VPN Gateway funciona sobre IPsec/IKE para S2S y soporta IKEv2, OpenVPN y SSTP para P2S.
Entidades clave:
- Virtual Network (VNet) — red virtual de Azure donde se alojan los recursos. Debe tener una subred especial llamada GatewaySubnet dedicada al gateway VPN.
- VPN Gateway — el propio gateway desplegado en GatewaySubnet. Hay diferentes SKU según rendimiento y funcionalidades, incluidos zonales para alta disponibilidad.
- Local Network Gateway (LNG) — objeto que define tu red local y, si se usa, parámetros BGP para S2S.
- Connection — recurso que une el VPN Gateway con LNG (o P2S), incluyendo tipo de cifrado, clave y configuración BGP/NAT.
Tipos de topologías:
- Hub-and-Spoke — uno o varios hubs VNet con VPN Gateway, Firewall y servicios compartidos, conectados a redes spoke con aplicaciones. Es el modelo corporativo estándar.
- Virtual WAN — topología gestionada en la nube para redes masivas con decenas o cientos de sedes. Simplifica la gestión a gran escala y cuenta con un Secure Virtual Hub propio.
- VNet-to-VNet — túneles directos entre VNets si no hay un hub central.
Autenticación y cifrado:
- Site-to-Site: IKEv2 con PSK o certificados, IPsec ESP con cifrados recomendados AES-GCM y PFS. BGP para enrutamiento dinámico.
- Point-to-Site: OpenVPN para compatibilidad multiplataforma, IKEv2 para rendimiento y soporte nativo; SSTP como opción de compatibilidad. Autenticación por certificados, Azure AD, RADIUS (incluyendo MFA).
Cuándo elegir ExpressRoute. Si necesitas SLA garantizados en rendimiento y latencia, acceso a recursos privados de Microsoft o requisitos estrictos para el canal de comunicación. En muchos casos, S2S IPsec ofrece suficiente capacidad, especialmente con segmentación inteligente del tráfico.
Profundizando: arquitectura, BGP, NAT, rendimiento y resiliencia
Enrutamiento con BGP. El protocolo BGP hace que la red híbrida sea autosuficiente y resiliente. Azure VPN Gateway soporta intercambio dinámico de rutas. Azure usa un ASN predeterminado propio (p.ej., 65515) y direcciones APIPA para vecinos BGP 169.254.x.x/30. Con BGP obtienes: anuncio automático de prefijos VNet hacia sedes, recuperación rápida ante fallos, anuncio de prefijos agregados y esquemas Active-Active con múltiples túneles. Recomendaciones: no anuncies prefijos demasiado detallados, utiliza agregación; para controlar tráfico aplica MED/AS Path/Local Pref (donde sea compatible en el equipo perimetral); evita rutas tránsitos por Azure si no están explícitamente diseñadas.
NAT en Azure VPN. Función clave para trabajar con planes direccionales que se solapan o integrar redes heredadas. Las reglas NAT en Azure VPN Gateway permiten transformar prefijos entrantes y salientes por conexión. Es fundamental en proyectos de fusiones y adquisiciones o conexión con socios. Diseña NAT durante la planificación: documenta correspondencias, evita NAT en cascada sin necesidad, prueba simetría y retorno de tráfico.
Rendimiento. En la práctica, el ancho de banda depende del SKU del gateway, conjunto de cifrados, MTU, enrutamiento, destino y perfil de tráfico. Para IKEv2/IPsec con AES-GCM, en SKU medios se suelen obtener cientos de Mbps, y en los superiores gigabits y más con flujos paralelos. Planea margen: distribuye tráfico entre múltiples túneles o hubs, usa split-tunnel, reduce el tráfico de protocolos dentro del túnel, activa aceleración en hardware en el CPE. Prueba con iperf3 en UDP y TCP, mide goodput, no solo throughput.
Resiliencia. Opta por SKU zonales (AZ) para mayor disponibilidad; activa Active-Active en el gateway y crea túneles espejados en sede con ECMP o prioridades. Usa BGP para convergencia rápida. Mantén GatewaySubnet sin NSG que bloqueen, y con tamaño mínimo /27 para crecimiento. Prepárate para rotar llaves/certificados y migrar a un gateway nuevo sin interrupciones mediante arranque paralelo y cambio en fases.
MTU, fragmentación y TCP MSS. IPsec y OpenVPN añaden encabezados que reducen el MTU efectivo. Regla práctica: para IPsec usa MTU 1400 en interfaces y MSS clamping de 1350–1360 para TCP para minimizar fragmentación. Para OpenVPN sobre UDP también es recomendable MSS clamping. Testea PMTUD y controla tráfico ICMP para evitar problemas de detección de ruta.
Seguridad. Mínimos: IKEv2, AES-GCM-256, SHA2, PFS (DH grupo 14 o elípticos 19/20), rechazo de SHA1 y DH2. Transita a certificados ECDSA cuando sea posible. Para P2S: MFA con Azure AD o RADIUS, acceso condicional, posture assessment con MDM. Segmenta accesos via NSG/Firewall, usa DNS Privado y Private Endpoints. Habilita logs diagnósticos del gateway en Log Analytics con alertas.
Práctica 1: Diseño y elección de topología para empresa española
Paso 1. Define los requisitos de negocio
- Roles: qué segmentos deben comunicarse con la nube (SAP, 1C, BI, Dev/Test, SOC, SCADA)
- Tráfico: evalúa picos diarios, ventanas críticas, carga de backups, latencias necesarias
- Acceso: sedes permanentes S2S, acceso remoto P2S, socios B2B
- Compliance: datos personales, infraestructuras críticas, cifrado de exportación
- Modelo operativo: quién gestiona políticas y cómo se incorpora nuevas sedes y usuarios
Paso 2. Elige el patrón arquitectónico
- Hub-and-Spoke en VPN Gateway — para hasta 10–30 sedes, si necesitas políticas previsibles, control riguroso e integración con Azure Firewall/Application Gateway. Beneficio: transparencia y flexibilidad.
- Virtual WAN — para 30+ sedes o rápido crecimiento, control unificado y automatización de incorporación. Ventaja: escalado simplificado, integraciones SD-WAN, Secure Hub centralizado.
- Enfoque combinado — sedes críticas en hubs dedicados, masa en Virtual WAN.
Paso 3. Planificación de direcciones y BGP
- Planifica VNet y redes spoke pensando en futuras expansiones
- Asignar prefijos únicos a cada sucursal; si hay solapes inevitables, planifica NAT en Azure VPN Gateway
- Define ASN para sitios; evita conflicto con ASN por defecto de Azure; empresas grandes pueden usar ASN privadas (64512–65534)
- Agrega anuncios: por ejemplo, 10.40.0.0/16 en vez de múltiples /24
Paso 4. Resiliencia y rendimiento
- Escoge SKU zonales según picos y crecimiento
- Planea Active-Active VPN Gateway
- En sede, dos conexiones independientes de internet con distintos proveedores
- Para P2S, distribución regional y perfiles de respaldo
Paso 5. Seguridad por defecto
- Excluir cifrados antiguos y protocolos obsoletos
- Activar logs diagnósticos y alertas de caída de túneles
- Separar zonas de confianza con NSG y Firewall, prohibir tráfico east-west entre spoke sin necesidad explícita
- Formalizar gestión de llaves y certificados
Práctica 2: Configuración paso a paso Site-to-Site IPsec IKEv2 con BGP y NAT
Requisitos previos
- Suscripción Azure con permisos para crear IP públicas
- VNet definida y subred GatewaySubnet (mínimo /27)
- IP pública estática blanca en CPE o router virtual
- Router o firewall compatible con IKEv2 y BGP: Cisco, Juniper, FortiGate, Check Point, Mikrotik, VyOS/strongSwan
Paso 1. Crea VNet y GatewaySubnet
- En Azure Portal o automatización, crea VNet, por ejemplo 10.100.0.0/16
- Crea GatewaySubnet, por ejemplo 10.100.255.0/27, sin NSG ni UDR
Paso 2. Despliega VPN Gateway
- Crea dirección IP pública
- Configura VPN Gateway tipo VPN, Route-based, eligiendo SKU (por ejemplo, VpnGw2AZ para perfil medio)
- Activa Active-Active si planeas dos túneles en sede
Paso 3. Define red local: Local Network Gateway
- Indica IP pública de la sede
- Especifica prefijos de red si usas ruta estática
- Para BGP, habilita, asigna ASN de sede y IP peer (APIPA, p.ej. 169.254.21.2)
Paso 4. Crea conexión S2S
- Enlaza VPN Gateway y Local Network Gateway con recurso Connection
- IKE: IKEv2, cifrados AES256-GCM, SHA2-256, PFS, DH15/19
- Define clave compartida (PSK) o certificados
- Para BGP activa Enable BGP
- Si es necesario, crea reglas NAT de entrada y salida, asignando prefijos
Paso 5. Configura CPE
Recomendaciones generales: usa mismos cifrados y temporizadores, activa DPD, MTU 1400, MSS clamp 1350, crea loopback para BGP peer, anuncia rutas agregadas.
Ejemplo parámetros básicos IKE/IPsec
- IKE SA: AES256, SHA256, DH Grupo 14/19, vida 28800
- IPsec SA: AES256-GCM, PFS Grupo 14/19, vida 3600
- DPD: 10s, 3 intentos
Ejemplo strongSwan/VyOS (conceptual)
- Crea peer con IP pública Azure, solo IKEv2
- Configura identificadores por IP y PSK
- Define selectores de tráfico 0.0.0.0/0 para BGP o redes específicas para estático
- Arranca BGP con ASN sede, vecino Azure APIPA 169.254.x.x, source loopback, anuncia prefijos necesarios
Ejemplo para FortiGate (conceptual)
- Phase1: IKEv2, aes256, sha256, dh14 o ecp256, DPD on-demand
- Phase2: aes256gcm, pfs grupo 14/19
- BGP: vecino 169.254.x.x remote-as 65515, red resumen 10.40.0.0/16
Paso 6. Verificación y diagnóstico
- Revisa estado de conexión en Azure Portal
- Confirma en CPE la instalación de SA y el intercambio BGP
- Haz trazas de ruta desde VM Azure a sede y viceversa
- Monitorea logs: IKE/IPsec, BGP, eventos de fallos, métricas de túnel
Paso 7. Políticas de seguridad y segmentación
- En NSG y Azure Firewall permite solo puertos y direcciones necesarias
- Para acceso desde sede a spoke usa UDR vía Firewall hub
- En B2B crea conexiones separadas y reglas NAT aisladas
Lista de verificación para puesta en marcha S2S
- Plan direccional acordado, sin solapes o con NAT formalizado
- SKU y modo Active-Active acordes SLA
- Cifrado solo moderno, PSK largo, rotación planificada
- MTU/MSS configurados, PMTUD funcionando
- Logs y alertas conectados en Log Analytics
- Documentación de rutas y políticas actualizada
Práctica 3: Configuración paso a paso Point-to-Site para acceso remoto
Cuándo usar P2S
P2S complementa S2S para equipos de desarrollo, admin, contratistas que necesitan acceso seguro a segmentos restringidos, también para acceso de emergencia. En 2026, la arquitectura correcta de P2S incluye MFA, evaluaciones de posture, split-tunneling y auditoría estricta.
Paso 1. Prepara VPN Gateway para P2S
- Activa P2S en gateway existente o despliega uno aparte para balancear carga
- Define rango de direcciones para clientes, ejemplo 172.16.201.0/24
- Escoge protocolos: OpenVPN e IKEv2; SSTP solo para compatibilidad
Paso 2. Autenticación
- Azure AD: integración fluida con acceso condicional y MFA. Ideal para Windows/macOS/iOS/Android via cliente OpenVPN
- RADIUS: para integrar con IAM existente, incluyendo OTP/MFA
- Certificados: inicio rápido y escenarios offline, pero requiere disciplina PKI
Paso 3. Perfiles cliente
- Genera perfil P2S en el gateway
- Distribuye via MDM/Intune, JAMF, GPO o manualmente
- Configura split-tunneling: enruta solo prefijos necesarios por túnel
Paso 4. DNS y acceso a recursos
- Define servidores DNS en Azure Private DNS o resolutores híbridos
- Configura registros en Private DNS Zones para que nombres internos resuelvan igual en S2S y P2S
Paso 5. Seguridad
- Imprescindible MFA y acceso condicional: bloquea dispositivos inseguros, controla geolocalización
- Administradores con acceso justo necesario y perfiles separados
- Logs conexión en SIEM, limitación de duración de sesiones
Paso 6. Experiencia de usuario y soporte
- Instrucciones únicas para usuarios con capturas
- Pruebas en todos sistemas objetivo
- Monitorización de conexiones y actualización automática de perfiles
Lista de verificación para puesta en marcha P2S
- Protocolo OpenVPN y/o IKEv2 seleccionado y probado rendimiento
- MFA y control condicional configurados
- Rango de direcciones sin conflicto con S2S ni VNet Azure
- Split-tunneling y rutas definidas
- Resolución DNS consistente
- Alertas y auditoría activas
Práctica 4: Operación, seguridad y automatización en producción
Operación y enfoque SRE
- Define SLOs: disponibilidad del gateway, tiempo recuperación túnel, throughput objetivo
- Construye métricas: número de túneles activos, vecinos BGP, fallos de autenticación P2S
- Implementa alertas: caída de túnel, degradación de ancho de banda, picos de RTT
Seguridad en la práctica
- Rotación regular de PSK y certificados
- Actualizaciones oportunas de CPE y clientes
- Separación de roles administrativos, acceso Just-in-Time
- Segmentación de tráfico y principio de mínimo privilegio
Logging y observabilidad
- Activa Diagnostic Settings del gateway en Log Analytics
- Recolecta eventos IKE/IPsec, P2S ConnEstablished/ConnFailed, eventos BGP
- Correlaciona con logs de Firewall y NSG Flow
Automatización: IaC y scripts
- Terraform: define VNet, GatewaySubnet, VPN Gateway, Local Network Gateway, Connection, reglas NAT, Diagnostic Settings
- Bicep/ARM: plantillas nativas para plataforma Azure
- Azure CLI/PowerShell: scripts para rotación de llaves, cambio de MTU/MSS en VM Scale Sets, incorporación masiva
Pruebas continuas
- Chequeos sintéticos programados de túneles
- Pruebas iperf3 en horarios valle
- Verificación de conjunto de cifrados contra política de seguridad
Práctica 5: Arquitectura multihub, Virtual WAN y segmentación B2B
Dos o más hubs
Resiliencia regional multizona lograda desplegando hubs en distintas regiones Azure con políticas simétricas. Azure Firewall Premium e inspección TLS en frontera de cada hub; enrutamiento vía UDR y prioridades BGP para afinidad geográfica de usuarios y servicios.
Virtual WAN
- Ideal para decenas o cientos de sitios
- Escalado automático, onboarding simplificado vía socios SD-WAN
- Secure Virtual Hub y políticas centralizadas
B2B
- Conexiones dedicadas para cada socio
- NAT para resolver conflictos de direcciones
- Conjunto cifrados acordado y SLA para túnel
Hoja de ruta de migración
- Inicio con un hub, expansión a dos regiones
- Traslado de algunos sitios a vWAN durante crecimiento
- Unificación de políticas y automatización vía IaC
Práctica 6: Rendimiento y ajustes finos — desde MTU hasta cifrados
MTU/MSS y fragmentación
- MTU 1400, MSS clamp 1350–1360 para TCP
- Control de mensajes ICMP Fragmentation Needed
- Pruebas con tracepath, ping con flag DF y aumento de tamaño
Conjuntos de cifrados y CPU
- AES-GCM más rápido que AES-CBC con HMAC
- ECDH 19/20 generalmente más rápido que DH clásico
- Aceleración hardware en CPE reduce carga en picos
Paralelismo
- Múltiples túneles para prefijos distintos o como ECMP
- Separación de flujos de datos y backups
- Ajuste de ventanas TCP en servidores de backup/replicación
Control de rutas
- Filtrado de anuncios innecesarios
- MED/LocalPref para elección de ruta principal
- Stop propagation en segmentos críticos
Práctica 7: Migraciones, actualizaciones y continuidad
Migración de Policy-based a Route-based
- Levanta túnel Route-based paralelo
- Migra tráfico por segmentos
- Desmantela legado
Actualización de SKU y cambio de gateway
- Crea gateway nuevo junto al existente
- Cambia conexiones una a una
- Elimina el antiguo tras estabilización
Renovación de claves y certificados
- Rotación PSK programada, mínimo cada 90–180 días
- Certificados de corta duración y automatización emisión
- Plan de reversión
Simulacros de alarma y pruebas DR
- Simula caída de uno o más túneles
- Evalúa convergencia BGP y degradación SLA
- Actualiza plan de acción
Errores comunes: qué evitar y por qué
- Ignorar BGP y depender solo de rutas estáticas: complejidad creciente y vulnerabilidad ante fallos
- GatewaySubnet muy pequeña o NSG bloqueando GatewaySubnet: fallos inesperados
- Cifrados antiguos y protocolos obsoletos: riesgo de vulnerabilidad e incompatibilidad
- Falta de ajuste MTU/MSS: degradación oculta de TCP
- Combinar P2S y S2S crítico en un solo gateway sin atención a picos: interferencia mutua
- Sin logs ni alertas: tiempos muertos largos y dificultad en diagnóstico
- NAT mal planificado y cascadas de traducciones: asimetría y bugs difíciles
- Direcciones desordenadas y sin agregación: explosión de rutas
Herramientas y recursos: uso diario
Diseño e IaC
- Terraform para configuración declarativa de gateways, conexiones, NAT, diagnósticos
- Bicep para plantillas nativas Azure
- Azure CLI y PowerShell para scripts de gestión
Observabilidad y pruebas
- Log Analytics y alertas
- Network Watcher para diagnóstico de rutas y conexiones
- iperf3 para pruebas de rendimiento
- Wireshark/tcpdump para analizar MTU y MSS
Identidades y seguridad
- Azure AD/Entra para P2S y acceso condicional
- RADIUS con MFA
- PKI: emisión y rotación de certificados
POC y pilotos sin burocracia
Para pilotos rápidos y POC, donde se necesite validar acceso a Azure desde entornos distribuidos, una opción práctica es un servidor VPN personal desplegado en un sitio externo. Recomendamos considerar el servicio vpn.how para un arranque veloz: obtienes un servidor VPN personal, no compartido, con IP dedicada y soporte para WireGuard, OpenVPN, IKEv2, L2TP, SSTP — eliges protocolo según necesidad. Hay ubicaciones en Madrid, Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Helsinki, Estocolmo, Varsovia, Copenhague, Stavanger. Aceptan tarjetas españolas, opciones cómodas como Tinkoff y Ozon, además de sistemas como SEPA y criptomonedas USDT/BTC. Tarifas desde 7€ al día y desde 35€ mensual con descuentos por periodos largos; el servidor se inicia automáticamente en 5 minutos tras pago, sin logs. En entorno corporativo es útil para laboratorios ágiles y acceso seguro de contratistas en proyectos cortos; para producción y cumplimiento regulatorio conviene soluciones corporativas completas en infraestructura propia o VPN certificada según estándares nacionales.
Casos y resultados: lo que funciona en la práctica
Caso 1. Empresa industrial, 12 sucursales
Contexto: planes de direcciones solapadas en tres sucursales adquiridas, parque heterogéneo de CPE, plazo estricto de consolidación en 3 meses. Solución: Hub-and-Spoke en región Europa Occidental, VpnGw3AZ zonal, BGP, NAT en Azure VPN Gateway para resolver conflictos, Azure Firewall unificado. Resultados: consolidación terminada en 9 semanas; 100% sedes en BGP; latencias medias a servicios clave 35–55 ms; reducción incidentes L3/L4 en 60%; tiempo recuperación túnel en mantenimiento 20–30 segundos.
Caso 2. Cadena retail y cajas remotas
Contexto: cientos de puntos pequeños, internet inestable, routers económicos. Solución: Virtual WAN con onboarding automatizado, P2S para equipos IT móviles, OpenVPN como respaldo, split-tunneling estricto, monitoreo centralizado. Resultados: tiempo de onboarding de nuevo punto reducido a 2 horas; resiliencia ante caída del proveedor con túneles dobles; ahorro del 18% en costes al evitar enlaces dedicados caros.
Caso 3. Desarrollo y DevSecOps
Contexto: 300 desarrolladores, acceso a repositorios privados y CI/CD, requisitos MFA y cumplimiento de dispositivos. Solución: gateway P2S separado con autenticación Azure AD y acceso condicional, perfiles vía Intune, segmentación por grupos, auditoría en SIEM. Resultados: perímetro cero confiable en marcha; reducción incidentes de acceso en 40%; onboarding nuevo empleado de 2 días a 4 horas.
FAQ: preguntas difíciles y respuestas claras
¿Se puede usar un solo gateway para S2S y P2S?
Sí, pero valora el impacto de cargas pico P2S sobre recursos comunes. En organizaciones grandes suele recomendarse gateways separados o al menos políticas QoS y monitorización independientes.
¿Es necesario BGP con dos túneles a sede?
Se recomienda. Sin BGP tendrás un esquema estático complejo, recuperación lenta y mayor riesgo de rutas asimétricas.
¿Cómo manejar solapes de espacios de direcciones?
Usa NAT en Azure VPN Gateway o redirige sedes según plan migratorio. Mejor agregar y estandarizar, NAT es herramienta para compatibilidad y migración suave.
¿Cómo elegir protocolo P2S?
OpenVPN por universalidad y multiplataforma; IKEv2 por rendimiento y soporte nativo en la mayoría de SO; SSTP como respaldo. Siempre añade MFA y acceso condicional.
¿Cómo asegurar alta disponibilidad?
SKU zonales, gateway Active-Active, dos proveedores en sede, BGP, túneles paralelos, monitorización y alertas automáticas.
¿Cómo medir rendimiento correctamente?
Flujos iperf3 paralelos, ajuste MTU/MSS, pruebas a distintas horas, análisis de goodput y latencias p95/p99, registro de eventos de degradación.
¿Es seguro usar PSK?
Sí, si tiene longitud adecuada y rotación frecuente. Para perímetros grandes es preferible certificados con automatización y vida corta.
¿Qué pasa con IPv6?
Planifica dual-stack donde el negocio y equipamiento lo justifiquen y existan políticas. Empieza con inventario y POC, evita implementaciones parciales sin diseño claro de DNS y seguridad.
¿Cuándo considerar ExpressRoute?
Cuando se requieren latencias predecibles, ancho de banda garantizado, integración con servicios privados Microsoft y SLA estrictos. En otros casos IPsec suele ser más simple, flexible y económico.
¿Se puede cambiar dinámicamente política de enrutamiento?
Sí, mediante parámetros BGP en CPE, filtrado y prioridades. Idealmente bajo control IaC y con pruebas en entorno de laboratorio.
Herramientas y recursos: plantillas y consejos rápidos
Plantilla para diseño de plan direccional
- VNet Hub: 10.100.0.0/16
- Spoke App1: 10.101.0.0/20; App2: 10.102.0.0/20
- GatewaySubnet: 10.100.255.0/27
- P2S Pool: 172.16.201.0/24
- Reserva para NAT: 100.64.0.0/16
Checklist seguridad cifrados
- IKEv2: AES256, SHA256, DH 14/19
- IPsec: AES256-GCM, PFS 14/19
- Certificados: ECDSA p256/p384
- Excluir: SHA1, DH2
Plan mínimo de monitoreo
- Alerta por caída de túnel
- Alerta por aumento RT más allá de umbral
- Alerta por picos de fallos de autenticación P2S
- Dashboard de túneles activos, vecinos BGP
Conclusión: próximos pasos
Azure VPN Gateway en 2026 es una herramienta madura y predecible para la red corporativa híbrida. Permite construir redes híbridas escalables y seguras tanto para sucursales como usuarios remotos. La clave del éxito es disciplina en arquitectura y operación: BGP para flexibilidad, NAT como herramienta de compatibilidad, seguridad estricta por defecto, automatización vía IaC y observabilidad. Comienza con un diseño claro Hub-and-Spoke o Virtual WAN, monta un POC, define SLOs, despliega logs y alertas, y avanza a la migración progresiva de sedes. No olvides la experiencia usuario remoto, MFA, posture y segmentación de accesos. Y sobre todo, documenta las soluciones, automatiza tareas rutinarias y realiza ejercicios de resiliencia periódicos. Así, tu red será una plataforma fiable para el negocio, no fuente de sorpresas.
Editor: vpn.how