Azure VPN Gateway 2026: Der umfassende Leitfaden für Site-to-Site und Point-to-Site in Russland
Ein tiefgehender, praxisnaher und aktueller Guide für 2026 zu Azure VPN Gateway für russische Unternehmen: Design, Topologien, BGP, NAT, Sicherheit, Automatisierung, Checklisten, Fehler und Fallstudien. Schritt-für-Schritt-Anleitungen und Experten-Tipps für S2S und P2S, inklusive Pilotprojekte und Produktion.
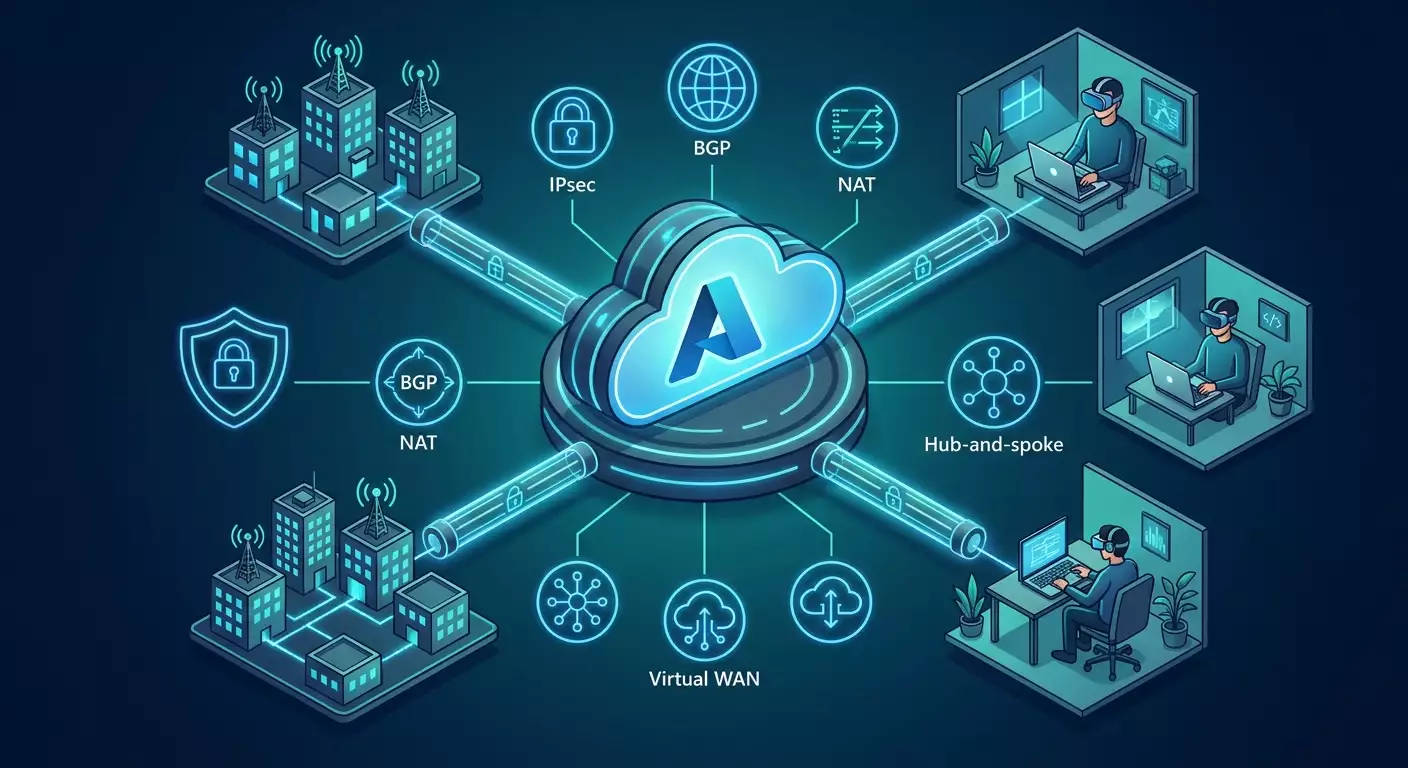
Inhalt des Artikels
- Einführung: warum gerade jetzt und warum das wichtig ist
- Grundlagen: zentrale konzepte und begriffe
- Deep dive: architektur, bgp, nat, performance und resilienz
- Praxis 1: design und topologieauswahl für russisches unternehmen
- Praxis 2: schritt-für-schritt setup site-to-site ipsec ikev2 mit bgp und nat
- Praxis 3: schritt-für-schritt setup point-to-site für remote access
- Praxis 4: betrieb, sicherheit und automatisierung im produktivbetrieb
- Praxis 5: multi-hub-architektur, virtual wan und b2b-segmentierung
- Praxis 6: performance und feintuning – von mtu bis krypto
- Praxis 7: migrationen, upgrades und business continuity
- Typische fehler: was man vermeiden sollte und warum
- Tools und ressourcen: für den täglichen einsatz
- Fallstudien und ergebnisse: was in der praxis funktioniert
- Faq: komplexe fragen einfach beantwortet
- Tools und ressourcen: kurze vorlagen und tipps
- Fazit: wie geht es weiter?
Einführung: Warum gerade jetzt und warum das wichtig ist
Im Jahr 2026 sind sichere hybride Netzwerke der Standard in der Unternehmens-IT. Von Niederlassungen bis zu mobilen Mitarbeitenden, von Rechenzentren bis in die Cloud: Alles muss sicher, planbar und kontrollierbar verbunden sein. Azure VPN Gateway löst die zentrale Aufgabe, lokale Infrastrukturen mit Azure zu verbinden und dabei sicheren Fernzugriff zu ermöglichen. Für russische Unternehmen ergibt sich eine zusätzliche Komplexität: Sanktionen, eine Vielzahl von Endgeräten, regulatorische Anforderungen und eingeschränkte Zahlungsmittel erfordern eine pragmatische Herangehensweise.
In diesem Leitfaden erklären wir Azure VPN Gateway für Site-to-Site und Point-to-Site Szenarien von A bis Z: Grundkonzepte, fortgeschrittene Architekturen, Schritt-für-Schritt-Einrichtung, BGP, NAT, Skalierung, Betrieb, Sicherheit und Automatisierung. Wir liefern detaillierte Checklisten für Vorbereitung, Konfiguration und Go-Live sowie reale Fallstudien und typische Fehler. Unser Ziel ist, dass Sie diesen Guide nicht nur lesen, sondern als Arbeitsblatt und Entscheidungsgrundlage nutzen.
Grundlagen: Zentrale Konzepte und Begriffe
Was ist Azure VPN Gateway: Ein verwalteter Azure-Dienst zum Aufbau verschlüsselter Tunnel zwischen Ihrem virtuellen Azure-Netzwerk und externen Netzwerken. Es gibt zwei Hauptszenarien: Site-to-Site (S2S) für die Verbindung von VNets mit Standorten und anderen Clouds sowie Point-to-Site (P2S) für sicheren Zugriff von Endgeräten. Azure VPN Gateway basiert auf IPsec/IKE für S2S und unterstützt IKEv2, OpenVPN sowie SSTP für P2S.
Wichtige Objekte:
- Virtual Network (VNet) – virtuelle Azure-Netzwerkinfrastruktur, in der Ressourcen liegen. Eine spezielle Subnetz GatewaySubnet ist Pflicht für das VPN-Gateway.
- VPN Gateway – der Gateway-Dienst, der in GatewaySubnet ausgerollt wird. Verschiedene SKUs bieten unterschiedliche Leistung und Funktionen, inklusive zonierter Varianten für hohe Verfügbarkeit.
- Local Network Gateway (LNG) – Beschreibung der lokalen Netzwerkinfrastruktur und optionaler BGP-Parameter für S2S.
- Connection – Ressource, die VPN Gateway und LNG (oder P2S) verbindet, inklusive Verschlüsselung, Schlüssel und BGP/NAT-Einstellungen.
Topologie-Typen:
- Hub-and-Spoke – ein oder mehrere Hub-VNets mit VPN Gateway, Firewall und zentralen Diensten, zu denen Spoke-App-Netzwerke verbunden werden. Das ist die klassische Unternehmensarchitektur.
- Virtual WAN – verwaltete Cloud-Fabric für sehr große Netzwerke mit Dutzenden bis Hunderten Standorten. Vereinfacht Massenverwaltung, beinhaltet eigenen Secure Virtual Hub.
- VNet-to-VNet – Direkte Tunnel zwischen VNets ohne zentralen Hub.
Authentifizierung und Verschlüsselung:
- Site-to-Site: IKEv2 mit PSK oder Zertifikaten, IPsec ESP mit empfohlenen Krypto-Suites AES-GCM und PFS. BGP für dynamisches Routing.
- Point-to-Site: OpenVPN für Cross-Plattform-Support, IKEv2 für Performance und native OS-Unterstützung, SSTP als Kompatibilitätsoption. Authentifizierung per Zertifikat, Azure AD, RADIUS inklusive MFA.
Wann ExpressRoute sinnvoll ist. Wenn garantierte SLA zu Performance und Latenz, Zugriff auf private Microsoft-Services oder strenge Kommunikationsvorgaben notwendig sind. In vielen Fällen reicht S2S IPsec mit klugem Traffic-Segmentierung aus.
Deep Dive: Architektur, BGP, NAT, Performance und Resilienz
Routing mit BGP. BGP macht das hybride Netzwerk selbstkonfigurierbar und ausfallsicher. Azure VPN Gateway unterstützt dynamischen Routen-Austausch. Azure verwendet standardmäßig eine eigene ASN (z. B. 65515) und APIPA-Adressen für BGP-Peers (169.254.x.x/30). Vorteile sind: automatische Ankündigung von VNet-Präfixen, schnelle Wiederherstellung bei Ausfällen, aggregiertes Routen-Advertising sowie Active-Active Setups mit mehreren Tunneln. Best Practices: Vermeiden Sie übermäßige Detaillierung, nutzen Aggregation; steuern Sie Traffic mit MED/AS Path/Local Pref dort, wo das Grenzgerät es unterstützt; vermeiden Sie Transit-Routen durch Azure ohne explizite Policy.
Azure VPN NAT. Wesentliche Funktion bei überlappenden Adressbereichen oder Integration alter Netzwerke. NAT-Regeln am Gateway erlauben Translation von eingehenden und ausgehenden Präfixen pro Verbindung – ein Retter bei M&A oder Partneranbindung. Planen Sie NAT früh im Design: Dokumentieren Sie Zuordnungen, vermeiden Sie unnötige NAT-Kaskaden, testen Sie Symmetrie und Rückverkehr.
Performance. Bandbreite hängt vom Gateway-SKU, Krypto, MTU, Routing, Gegenstelle und Trafficprofil ab. IKEv2/IPsec mit AES-GCM schafft meist mehrere hundert Mbit/s bei mittleren SKUs, bei großen nahe Gigabit mit parallelen Streams. Planen Sie Puffer ein: verteilen auf mehrere Tunnel/Hubs, nutzen Split-Traffic, minimieren Tunnel-Chatter, aktivieren Hardwarebeschleunigung auf CPE. Testen Sie mit iperf3 in UDP und TCP, messen Sie Goodput, nicht bloß Throughput.
Resilienz. Wählen Sie zonierte SKUs für Hochverfügbarkeit; aktivieren Sie Active-Active Gateway-Modus, bauen Sie Spiegel-Tunnel auf mit ECMP oder Priorisierung. BGP sorgt für schnelle Konvergenz. Vermeiden Sie NSG in GatewaySubnet, planen Sie Subnetzgröße (mind. /27) für Wachstum. Bereiten Sie Rotation von Schlüsseln/Zertifikaten und nahtlosen Gateway-Tausch via parallelem Deployment vor.
MTU, Fragmentierung und TCP MSS. IPsec und OpenVPN fügen Overhead hinzu, reduzieren effektive MTU. Praxiswert: MTU 1400 an Interfaces für IPsec, TCP MSS Clamp 1350–1360 um Fragmentierung zu minimieren. Für OpenVPN over UDP empfiehlt sich ebenso MSS Clamp. Testen Sie PMTUD und ICMP-Flows sorgfältig, damit Path Discovery nicht beeinträchtigt wird.
Sicherheit. Mindeststandard: IKEv2, AES-GCM-256, SHA2, PFS (DH Gruppe 14 oder elliptisch 19/20), Verzicht auf SHA1 und DH2. Verwenden Sie wo möglich ECDSA-Zertifikate. Für P2S: MFA via Azure AD oder RADIUS, bedingter Zugriff, Posture Assessment über MDM. Begrenzen Sie Zugriff segmentiert via NSG/Firewall, nutzen Private DNS und Private Endpoints. Aktivieren Sie Gateway-Diagnosen in Log Analytics mit Alerts.
Praxis 1: Design und Topologieauswahl für russisches Unternehmen
Schritt 1. Business-Anforderungen definieren
- Rollen: Welche Segmente sollen mit der Cloud kommunizieren (SAP, 1C, BI, Dev/Test, SOC, SCADA)
- Traffic: Tagesminima/maxima, kritische Zeitfenster, Backup-Last, gewünschte Latenzen beurteilen
- Zugriff: permanente S2S-Standorte, P2S-Fernzugang, B2B-Partner
- Compliance: personenbezogene Daten, kritische Infrastruktur, Exportverschlüsselung
- Betriebsmodell: Wer verwaltet Policies, wie erfolgt Onboarding neuer Standorte und Nutzer
Schritt 2. Architekturmuster wählen
- Hub-and-Spoke mit VPN Gateway – für bis zu 10–30 Standorte, wenn vorhersagbare Policies, hoher Kontrollgrad und Azure Firewall/Application Gateway Integration gefordert sind. Vorteile: Transparenz und Flexibilität.
- Virtual WAN – bei 30+ Standorten oder schnellem Wachstum, wenn ein einheitliches Management und automatisiertes Site-Onboarding benötigt wird. Vorteile: skalierbar, SD-WAN-Integration, zentraler Secure Hub.
- Kombinierter Ansatz – kritische Sites in eigene Hubs, Masse über vWAN.
Schritt 3. Adressierung und BGP
- Planen Sie VNet und Spoke-Netze mit Wachstumspotential
- Vergabe eindeutiger Präfixe je Standort; bei Adressüberschneidungen NAT auf Azure VPN Gateway einplanen
- ASN je Standort definieren; Konflikte mit Azure standart ASN vermeiden; große Firmen setzen private ASNs (64512–65534) ein
- Aggregieren Sie Routenansagen, z. B. 10.40.0.0/16 statt vieler /24
Schritt 4. Resilienz und Performance
- Wählen Sie zonierte SKUs passend zum Traffic und Wachstum
- Planen Sie Active-Active VPN Gateways
- Vor Ort: Zwei unabhängige Internetzugänge bei unterschiedlichen Providern
- Für P2S: Regionale Verteilung und Backup-Profile
Schritt 5. Sicherheit von vornherein
- Veraltete Krypto-Suiten und Protokolle ausschließen
- Diagnostics Logs und Tunnel-Fall-Alerts aktivieren
- Trust-Zonen sauber mit NSG und Firewall trennen, East-West Traffic unter Spokes vermeiden
- Key- und Zertifikatmanagement formalisieren
Praxis 2: Schritt-für-Schritt Setup Site-to-Site IPsec IKEv2 mit BGP und NAT
Voraussetzungen
- Azure-Abonnement mit Erlaubnis für öffentliche IPs
- VNet und GatewaySubnet (mindestens /27) fertig geplant
- Feste öffentliche IP am CPE oder virtuellem Router
- Router/Firewall mit IKEv2 und BGP: Cisco, Juniper, FortiGate, Check Point, Mikrotik, VyOS/strongSwan
Schritt 1. VNet und GatewaySubnet erstellen
- Im Azure-Portal oder automatisiert ein VNet anlegen, z. B. 10.100.0.0/16
- Ein GatewaySubnet anlegen, z. B. 10.100.255.0/27, ohne NSG und UDR
Schritt 2. VPN Gateway bereitstellen
- Public IP anlegen
- VPN Gateway vom Typ Route-based mit ausgewähltem SKU (z. B. VpnGw2AZ) erstellen
- Active-Active Option aktivieren, falls zwei Tunnel geplant sind
Schritt 3. Lokales Netzwerk (Local Network Gateway) beschreiben
- Öffentliche IP des Standorts angeben
- Adresspräfixe für statisches Routing hinterlegen
- Bei BGP BGP aktivieren, Standort-ASN und BGP-Peer Adresse (APIPA, z.B. 169.254.21.2) eintragen
Schritt 4. Site-to-Site Verbindung einrichten
- Verbindung zwischen VPN Gateway und Local Network Gateway mit Connection Resource aufbauen
- IKE Typ: IKEv2, Verschlüsselung AES256-GCM, SHA2-256, PFS, DH Gruppe 15/19
- Gemeinsamen Schlüssel (PSK) oder Zertifikate festlegen
- Bei BGP „Enable BGP“ einschalten
- Falls nötig NAT-Regeln für Ingress/Egress mit Präfixzuordnungen anlegen
Schritt 5. CPE konfigurieren
Allgemeine Empfehlungen: dieselben Verschlüsselungen und Timer wie im Gateway verwenden, DPD aktivieren, MTU 1400 und TCP MSS Clamp 1350 einstellen, Loopback für BGP Peer anlegen, aggregierte Routen ankündigen.
Beispiel Basiseinstellungen IKE/IPsec
- IKE SA: AES256, SHA256, DH Gruppe 14/19, Lifetime 28800 Sekunden
- IPsec SA: AES256-GCM, PFS Gruppe 14/19, Lifetime 3600 Sekunden
- DPD: 10 Sekunden, 3 Wiederholungen
Beispiel für strongSwan/VyOS (konzeptionell)
- Peer mit Azure Public IP anlegen, IKEv2 only
- IP-basierte Identifikatoren und PSK konfigurieren
- Traffic Selector 0.0.0.0/0 mit BGP oder spezifische Subnetze bei statischem Routing setzen
- BGP starten mit Standort-ASN, Nachbar Azure APIPA 169.254.x.x, Source Loopback, gewünschte Präfixe ankündigen
Beispiel für FortiGate (konzeptionell)
- Phase1: IKEv2, aes256, sha256, dh14 oder ecp256, DPD on-demand
- Phase2: aes256gcm, pfs Gruppe 14/19
- BGP: neighbor 169.254.x.x remote-as 65515, network summary 10.40.0.0/16
Schritt 6. Prüfung und Diagnose
- Verbindungsstatus im Azure-Portal prüfen
- Auf CPE sicherstellen, dass SA steht und BGP Routen ausgetauscht werden
- Traceroutes von Azure VM zum Standort und zurück testen
- Logs kontrollieren: IKE/IPsec, BGP, Fehlerereignisse, Tunnelmetriken
Schritt 7. Sicherheitsrichtlinien und Segmentierung
- NSG und Azure Firewall so konfigurieren, dass nur benötigte Ports und Richtungen freigegeben sind
- UDR über Hub Firewall für Zugriff vom Standort in Spoke Netze verwenden
- B2B Verbindungen mit separaten Verbindungen und isolierten NAT-Regeln anlegen
Checkliste Go-Live S2S
- Adressplan abgestimmt, keine Überschneidungen/oder dokumentierte NAT-Regeln
- SKU und Active-Active Modus passend zum SLA gewählt
- Nur moderne Verschlüsselungssuiten, ausreichender PSK, Rotationsplan vorhanden
- MTU/MSS korrekt gesetzt, PMTUD läuft
- Logs und Alerts in Log Analytics integriert
- Dokumentation der Routen und Policies aktuell
Praxis 3: Schritt-für-Schritt Setup Point-to-Site für Remote Access
Wann P2S sinnvoll ist
P2S ergänzt S2S, wenn Entwicklerteams, Admins oder externe Dienstleister sicheren Zugang zu begrenzten Segmenten benötigen oder für Notfallzugriffe. 2026 umfasst richtige P2S-Architektur MFA, Posture Checks, Split-Tunneling und strenges Audit.
Schritt 1. VPN Gateway für P2S vorbereiten
- P2S am bestehenden Gateway aktivieren oder ein separates Gateway für Lasttrennung ausrollen
- Client Adresspool festlegen, z. B. 172.16.201.0/24
- Protokolle auswählen: OpenVPN und IKEv2, SSTP nur als Kompatibilitätsoption
Schritt 2. Authentifizierung
- Azure AD: nahtlose Integration mit Conditional Access und MFA. Gut für Windows/macOS/iOS/Android via OpenVPN Client.
- RADIUS: Integration in bestehendes IAM inklusive OTP/MFA.
- Zertifikate: einfacher Start und Offline-Szenarien, erfordern aber diszipliniertes PKI Management.
Schritt 3. Client Profile
- P2S Profil vom Gateway generieren
- Rollout per MDM/Intune, JAMF, GPO oder manuell
- Split-Tunneling konfigurieren, nur notwendige Präfixe durch den Tunnel leiten
Schritt 4. DNS und Ressourcen-Zugriff
- Azure Private DNS oder hybriden Resolver angeben
- Private DNS Zoneneinträge so einrichten, dass interne Services für S2S und P2S gleich aufgelöst werden
Schritt 5. Sicherheit
- MFA und Conditional Access zwingend aktivieren: unsichere Geräte sperren, Geo-Checks durchführen
- Für Administratoren Just Enough Access und separate Profile
- Connection Logs in SIEM einspeisen, Session-Zeitlimits konfigurieren
Schritt 6. UX und Support
- Einheitliche, bebilderte Benutzeranleitung
- Test auf allen Ziel-OS
- Monitoring von Verbindungen, automatisches Profil-Update
Checkliste Go-Live P2S
- Protokoll OpenVPN und/oder IKEv2 gewählt und Performance getestet
- MFA und Conditional Access konfiguriert
- Adresspool konfliktfrei zu S2S und Azure VNet
- Split-Tunneling und Routing definiert
- DNS-Auflösung konsistent eingestellt
- Alerts und Audit aktiviert
Praxis 4: Betrieb, Sicherheit und Automatisierung im Produktivbetrieb
Betrieb und SRE-Ansatz
- SLOs definieren: Gateway-Uptime, Tunnel-Wiederherstellzeit, Ziel-Durchsatz
- Metriken aufbauen: aktive Tunnel, BGP Peers, fehlgeschlagene P2S Authentifizierungen
- Alerts einrichten: Tunnel-Ausfall, Performance-Verlust, RTT-Spitzen
Sicherheit in der Praxis
- Regelmäßige Rotation von PSK und Zertifikaten
- Aktuelle CPE- und Client-Versionen sicherstellen
- Admin-Rollen trennen, Just-in-Time Zugriffe erlauben
- Traffic segmentieren, Prinzip der minimalen Rechte durchsetzen
Logging und Observability
- Diagnostic Settings des Gateways in Log Analytics aktivieren
- Events von IKE/IPsec, P2S ConnEstablished/ConnFailed, BGP erfassen
- Events korrelieren mit Firewall- und NSG Flow Logs
Automatisierung: IaC und Skripte
- Terraform: VNet, GatewaySubnet, VPN Gateway, Local Network Gateway, Connection, NAT, Diagnostics beschreiben
- Bicep/ARM: native Azure Templates nutzen
- Azure CLI/PowerShell: automatisierter Schlüsselwechsel, MTU/MSS-Änderungen, Massen-Onboarding
Kontinuierliche Tests
- Geplante synthetische Tunnelchecks
- iperf3 Tests in Low-Traffic-Zeiten
- Überprüfung der Krypto-Policy-Konformität
Praxis 5: Multi-Hub-Architektur, Virtual WAN und B2B-Segmentierung
Mehrere Hubs
Regionale Multi-Zonen Resilienz erreicht man durch Deployment von Hubs in verschiedenen Azure-Regionen mit synchronen Policies. Azure Firewall Premium und TLS-Inspektion an jedem Hub; Routing über UDRs und BGP-Prioritäten optimiert Geo-Affinität der Nutzer und Services.
Virtual WAN
- Ideal für Dutzende bis Hunderte von Sites
- Automatische Skalierung, vereinfachtes Partner-Onboarding via SD-WAN
- Secure Virtual Hub und zentrale Policy-Verwaltung
B2B
- Dedizierte Verbindungen für jeden Partner
- NAT zur Konfliktbeseitigung bei Adressen
- Vertraglich geregelte Kryptosuites und SLA für Tunnel
Migrationsfahrplan
- Start mit einem Hub und Ausweitung auf zwei Regionen
- Teilweise Migration zu vWAN bei Wachstum
- Policy-Vereinheitlichung und Automatisierung via IaC
Praxis 6: Performance und Feintuning – von MTU bis Krypto
MTU/MSS und Fragmentierung
- MTU 1400, TCP MSS Clamp 1350–1360
- Kontrolle von ICMP Fragmentation Needed Messages
- Tests mit tracepath, Ping mit DF-Flag und wachsender Paketgröße
Krypto-Suites und CPU-Auslastung
- AES-GCM ist schneller als AES-CBC mit HMAC
- ECDH Gruppen 19/20 meist schneller als klassische DH Gruppen
- Hardwarebeschleunigung am CPE reduziert Spitzenlasten
Parallelität
- Mehrere Tunnel für verschiedene Präfixe oder als ECMP
- Parallelisierung von Daten- und Backup-Strömen
- TCP-Window Tuning auf Backup-/Replikationsservern
Routing-Kontrolle
- Filtern von unnötigen Route-Advertisements
- MED/Local Pref zur Auswahl des Hauptpfads
- Propagation-Stop in kritischen Segmenten
Praxis 7: Migrationen, Upgrades und Business Continuity
Migration von Policy-based zu Route-based
- Parallel-Tunnel Route-based aufbauen
- Segmentweisen Traffic umschichten
- Legacy-Systeme schrittweise außer Betrieb nehmen
Upgrade von SKU und Gateway Austausch
- Neues Gateway parallel erstellen
- Verbindungen einzeln migrieren
- Altes Gateway nach Stabilisierung entfernen
Schlüssel- und Zertifikats-Aktualisierung
- Regelmäßige PSK-Rotation, mindestens alle 90–180 Tage
- Kurzlebige Zertifikate und automatisiertes Issuing
- Rollout mit Rückfallplan
Übungsszenarien und DR-Tests
- Simulieren von Tunnel-Ausfällen
- BGP-Konvergenz und SLA-Degression bewerten
- Notfallplan regelmäßig aktualisieren
Typische Fehler: Was man vermeiden sollte und warum
- BGP ignorieren und statisches Routing verwenden: erhöht Komplexität und Ausfallrisiko
- Zu kleines GatewaySubnet oder NSGs auf GatewaySubnet: unerwartete Drops
- Veraltete Krypto-Protokolle: Sicherheitsrisiko und Kompatibilitätsprobleme
- Keine MTU/MSS Anpassung: versteckte TCP-Performance-Einbußen
- P2S und kritische S2S auf einem Gateway ohne Lastmanagement: gegenseitige Beeinflussung
- Keine Logs und Alerts: lange Ausfallzeiten und schwierige Fehlersuche
- Unbedachtes NAT und Kaskadierung: asymmetrischer Traffic und schwer behebbare Bugs
- Unkoordinierte Adressierung und fehlende Aggregation: explosive Routing-Tabelle
Tools und Ressourcen: Für den täglichen Einsatz
Design und IaC
- Terraform für deklarative Konfiguration von Gateways, Connections, NAT und Diagnosen
- Bicep für native Azure Templates
- Azure CLI und PowerShell für Management-Skripte
Monitoring und Tests
- Log Analytics und Alerts
- Network Watcher für Routen- und Verbindungsdiagnose
- iperf3 für Bandbreitenmessungen
- Wireshark/tcpdump zur MTU- und MSS-Analyse
Identitäten und Sicherheit
- Azure AD/Entra für P2S und Conditional Access
- RADIUS mit MFA
- PKI: Zertifikatsmanagement und Rotation
POC und Pilotprojekte ohne Bürokratie
Für schnelle Piloten und POCs, um Zugang zu Azure aus verteilten Umgebungen zu testen, kann ein persönlicher VPN-Server an einem externen Standort praktisch sein. Empfehlenswert ist der Service vpn.how als einfacher Einstieg: Je ein persönlicher, nicht geteilter VPN-Server mit dedizierter IP und Unterstützung von WireGuard, OpenVPN, IKEv2, L2TP, SSTP – Sie wählen das passende Protokoll. Standorte in Moskau, Sankt Petersburg, Amsterdam, Frankfurt, London, New York, San Jose, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger verfügbar. Akzeptiert werden russische Karten inklusive bequemer Optionen wie Tinkoff und Ozon, außerdem SBP und Krypto USDT/BTC. Tarife starten bei 490 Rubel pro Tag oder 2490 Rubel pro Monat mit Rabatten für längere Laufzeiten. Server starten binnen 5 Minuten nach Zahlung ohne Logs. Im Firmenkontext ideal für temporäre Umgebungen und sicheren Zugriff für Dienstleister bei kurzen Sprints; für Produktionsumgebungen und regulatorische Anforderungen empfiehlt sich eine vollwertige Unternehmenslösung mit eigener Infrastruktur oder zertifiziertem GOST-VPN.
Fallstudien und Ergebnisse: Was in der Praxis funktioniert
Fallstudie 1: Produktionsbetrieb mit 12 Standorten
Ausgangslage: Überschneidende Adressbereiche bei drei übernommenen Standorten, heterogenen CPE, harter Konsolidierungs-Deadline von 3 Monaten. Lösung: Hub-and-Spoke in Westeuropa, zonierte VpnGw3AZ, BGP, NAT am Azure VPN Gateway zur Konfliktbeseitigung, einheitliche Azure Firewall. Ergebnisse: Konsolidierung in 9 Wochen abgeschlossen; 100 % der Standorte mit BGP; durchschnittliche Latenz zu zentralen Diensten 35–55 ms; 60 % weniger L3/L4 Incidents; Tunnel-Recovery bei Wartung unter 20–30 Sek.
Fallstudie 2: Einzelhandelskette und entfernte Kassensysteme
Ausgangslage: Hunderte kleiner Points-of-Sale, instabile Internetverbindungen, preiswerte Router. Lösung: Virtual WAN mit automatisiertem Onboarding, P2S für mobile IT-Teams, OpenVPN als Fallback, strikt konfiguriertes Split-Tunneling, zentrales Monitoring. Ergebnisse: Neue Standorte in 2 Stunden produktiv; hohe Ausfallsicherheit durch doppelte Tunnel; 18 % Kosteneinsparung gegenüber teuren dedizierten Leitungen.
Fallstudie 3: Entwicklung und DevSecOps
Ausgangslage: 300 Entwickler, Bedarf an Zugriff auf private Repos und CI/CD, MFA- und Geräte-Compliance Anforderungen. Lösung: Separater P2S Gateway mit Azure AD Authentifizierung und Conditional Access, Profile via Intune, Gruppensegmentierung, SIEM Audit. Ergebnisse: Zero trust Perimeter etabliert; 40 % weniger Zugriffsincidents; Onboarding-Zeit von 2 Tagen auf 4 Stunden verkürzt.
FAQ: Komplexe Fragen einfach beantwortet
Kann man S2S und P2S auf demselben Gateway betreiben?
Ja, allerdings beeinflusst die P2S Last den Gesamtpool der Ressourcen. Für größere Organisationen sind getrennte Gateways oder zumindest separate QoS Policies und Monitoring empfehlenswert.
Braucht man BGP bei zwei Tunneln zum Standort?
Empfohlen. Ohne BGP entsteht eine statische, weniger ausfallsichere Architektur mit höherer Gefahr asymmetrischer Routen.
Wie handhabt man Adressüberschneidungen?
Nutzen Sie NAT am Azure VPN Gateway oder richten Sie Standortumleitungen im Migrationsplan ein. Bevorzugt wird Aggregation und Standardisierung; NAT dient als Kompatibilitäts- und Migrations-Tool.
Welches Protokoll für P2S wählen?
OpenVPN für universellen und plattformübergreifenden Einsatz; IKEv2 für Performance und native OS-Unterstützung; SSTP als Fallback. Immer MFA und Conditional Access ergänzen.
Wie stellt man hohe Verfügbarkeit sicher?
Zonierte SKUs, Active-Active Gateways, zwei Provider vor Ort, BGP, parallele Tunnel und automatisierte Alerts.
Wie misst man Performance richtig?
Parallele iperf3-Streams, MTU/MSS beachten, Tests zu verschiedenen Tageszeiten, Analyse von Goodput und Latenzen in p95/p99, Logging von Degradationsereignissen.
Ist PSK sicher?
Ja, wenn ausreichend lang und regelmäßig rotiert. Für große Umfänge sind Zertifikate mit automatischer Erneuerung meist besser.
Wie sieht es mit IPv6 aus?
Dual-Stack planen, wo sinnvoll und unterstützt. Beginnen Sie mit Bestandsaufnahme und PoC und vermeiden Sie fragmentierte Deployments ohne klare DNS- und Sicherheitsdesigns.
Wann ist ExpressRoute zu prüfen?
Bei Anforderungen an vorhersagbare Latenz, garantierte Bandbreite, Integration in private Microsoft-Services und strenge SLAs. Ansonsten ist IPsec oft flexibler und kostengünstiger.
Kann man Routing-Policies dynamisch ändern?
Ja, über BGP-Attribute am CPE, Filter und Priorisierung. Idealerweise gesteuert via IaC und in Testumgebungen validiert.
Tools und Ressourcen: Kurze Vorlagen und Tipps
Adressplan-Design Vorlage
- VNet Hub: 10.100.0.0/16
- Spoke App1: 10.101.0.0/20; App2: 10.102.0.0/20
- GatewaySubnet: 10.100.255.0/27
- P2S Pool: 172.16.201.0/24
- Reserve für NAT: 100.64.0.0/16
Sicherheits-Checkliste für Kryptos
- IKEv2: AES256, SHA256, DH 14/19
- IPsec: AES256-GCM, PFS 14/19
- Zertifikate: ECDSA p256/p384
- Ausschluss: SHA1, DH2
Minimaler Monitoring-Plan
- Alert bei Tunnel-Ausfall
- Alert bei RTT Überschreitung
- Alert bei Authentifizierungs-Fehlern P2S
- Dashboard für aktive Tunnel und BGP Peers
Fazit: Wie geht es weiter?
Azure VPN Gateway 2026 ist ein ausgereiftes und zuverlässiges Werkzeug zur Unternehmensnetzwerk-Fabrikation. Es ermöglicht sichere, skalierbare hybride Netze für Standorte und Remote User. Entscheidend sind disziplinierte Architektur und Betrieb: BGP für Flexibilität, NAT zur Kompatibilität, strenge Default-Sicherheit, Automatisierung per IaC und umfassende Observability. Starten Sie mit klaren Designs von Hub-and-Spoke oder Virtual WAN, erstellen Sie PoCs, definieren Sie SLOs, aktivieren Sie Logs und Alerts und gehen Sie schrittweise in die Migration. Vernachlässigen Sie nicht die User Experience der Remote Anwender, MFA, Posture und Zugriffssegmentierung. Und vor allem: Dokumentieren Sie Entscheidungen, automatisieren Sie Routinetätigkeiten und führen Sie regelmäßig Resilienz-Übungen durch. So wird Ihr Netzwerk zur verlässlichen Basis für Ihr Business – und nicht zur Quelle unerwarteter Probleme.
Herausgeber: vpn.how