Mesh VPN vs Hub-and-Spoke: Wie Sie zwischen Tailscale, ZeroTier und klassischen Lösungen wählen
Vergleich von Mesh VPN und Hub-and-Spoke-Architekturen: Tailscale und ZeroTier versus IPsec, DMVPN und SD-WAN. Vor- und Nachteile, Performance, Sicherheit, Anwendungsfälle, praktische Tipps und Trends 2026 für Netzwerke, DevOps und Unternehmen.
Inhalt des Artikels
- Wozu überhaupt streiten: mesh gegen hub-and-spoke
- Wie die architekturen funktionieren: unter der haube
- Das konzept von tailscale und zerotier gegenüber der klassischen welt: was wirklich anders läuft
- Vor- und nachteile von mesh vpn: ehrliche analyse
- Vor- und nachteile von hub-and-spoke: kontrolle und vorhersehbarkeit
- Performance: latenz, durchsatz, cpu und mtu
- Sicherheit und zero trust: identität, richtlinien und inspektion
- Szenarien: wo mesh, wo hub, und wo hybrid
- Wie entscheiden: checkliste und einfache regel
- Hybride topologien: das beste aus zwei welten
- Anwendungsfälle und zahlen: was wir in der praxis sehen
- Praxis: schritt-für-schritt-rezepte und fallen
- Trends 2025–2026: wohin die reise geht
- Fazit: eine einfache auswahlmatrix
- Faq
Wozu überhaupt streiten: Mesh gegen Hub-and-Spoke
Wenn Sie ein virtuelles Netzwerk aufbauen, scheint die Wahl simpel: Mesh VPN oder Hub-and-Spoke. Doch hinter dieser Einfachheit verbergen sich zahlreiche Details. Wie reduzieren wir Latenzen und behalten dennoch die Kontrolle? Wie bringen wir Cloud, Niederlassungen, Remote-Arbeitende und IoT-Devices schmerzfrei unter einen Hut? Und – was noch wichtiger ist – wie stellen wir sicher, dass das Netzwerk im entscheidenden Moment stabil bleibt?
Wir analysieren beide Architekturen ausführlich, vergleichen Tailscale und ZeroTier mit traditionellen Ansätzen auf Basis von IPsec, DMVPN und SD-WAN, beleuchten Performance, Sicherheit, Verwaltung, Kosten und liefern eine praktische Checkliste. Keine Floskeln, sondern nützliche Details, reale Erfahrungen und ehrliche Kompromisse. Hier geht es nicht um Glaubensfragen, sondern um eine technische Entscheidung mit Kosten, Risiken und Nutzen.
Kurz gesagt: Mesh bedeutet Flexibilität und minimale Latenzen zwischen den Knoten, Hub-and-Spoke steht für Kontrolle, Vorhersehbarkeit und Einhaltung von Anforderungen. Die Wahl hängt von Traffic, Nutzerinnen, Budget und Spielregeln ab. Ganz wie im Leben.
Kurzdefinition
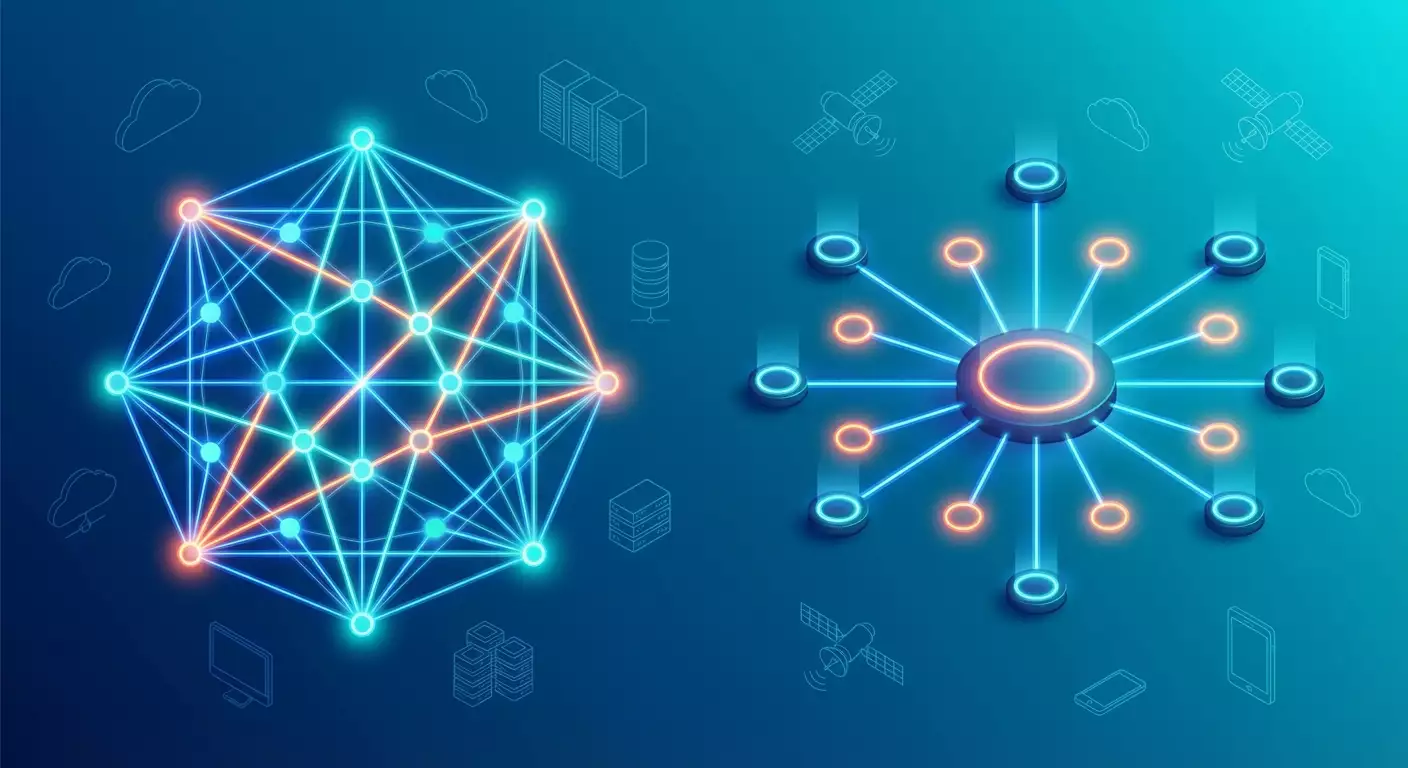
Mesh VPN – Jeder Knoten kann eine direkte, verschlüsselte Verbindung zu einem anderen Knoten aufbauen. Minimale „Zickzack“-Wege für Pakete. Technologien: WireGuard-Overlays, P2P, DHT, STUN, TURN-ähnliche Relays.
Hub-and-Spoke – Alle Verbindungen laufen über zentrale Hubs (Konzentratoren). Knoten kommunizieren nicht direkt, sondern „verbinden sich mit dem Ankerpunkt“. Technologien: IPsec Site-to-Site, DMVPN mit NHRP, SD-WAN mit Kontrollern, zentralisierte Routen und Richtlinien.
Zentrale Dilemma
Sie priorisieren entweder Performance und Autonomie am Netzrand oder wählen ein zentrales „Tor“ mit strikter Kontrolle und bequemer Auditfähigkeit. Kompromisse sind unvermeidlich. Deshalb sind Hybridmodelle derzeit im Trend. Mehr dazu weiter unten.
Wie die Architekturen funktionieren: unter der Haube
Mesh: Peer-to-Peer, Routing und NAT-Durchquerung
In Mesh-Netzen erfährt ein Knoten über eine koordinierende Kontrollinstanz von anderen Knoten und versucht dann, einen direkten Tunnel aufzubauen. Der Erfolg hängt vom NAT-Typ, Firewalls und Richtlinien ab. Im Gaming nennt man das „NAT-Durchquerung“, im VPN-Kontext „NAT traversal“. Meistens wird UDP verwendet, kurze Schlüssel werden regelmäßig erneuert, und Routing erfolgt als Overlay über das bestehende Netzwerk.
Die Technik basiert oft auf WireGuard-Kanälen: ein leichtes, schnelles, minimalistisches Protokoll, das modernste CPUs schätzt. Problem? Nicht immer klappt die Durchdringung harter Unternehmensperimeter. Dann ist ein Relay-Server (vergleichbar mit TURN/DERP) nötig – mehr Latenz, aber Verbindung gesichert. Gelingt die Peer-Verbindung direkt, sinken die Latenzen deutlich, Pakete nehmen den kürzesten Weg.
Hub-and-Spoke: Vorhersehbare Wege und einheitlicher Perimeter
Zentrale Hubs sind Router oder VPN-Gateways mit oft hardwarebeschleunigter Verschlüsselung und erweiterten Traffic-Inspektionsfunktionen. Das gesamte Filialnetz erreicht Ressourcen über den Hub. Die Kontrollinstanz kann lokal (On-Premises Controller), in der Cloud oder hybrid sein. Sicherheitsrichtlinien, NAT, routbare Netze und Segmentierung laufen an einem Punkt zusammen, wo Logs bequem gesammelt und Berichte für Auditoren erstellt werden.
Aus Routing-Sicht macht das das Leben leichter: BGP oder statische Regeln definieren klar, wer wohin geht, Hairpin-Zugriffe über den Hub ordnen das Schema. Ja, Pakete machen manchmal Umwege, doch Sie wissen stets, wo und wie diese kontrolliert werden. Besonders in regulierten Branchen essenziell.
Zero Trust in beiden Paradigmen
Ob „Stern“ oder „Netz“, moderne Netze setzen 2026 auf ZTNA. Die Identität von Nutzern und Geräten ist zentral, das Netzwerk sekundär. Nicht die IP entscheidet, sondern „wer das ist“ und „warum erlaubt“. Im Mesh fühlt sich das natürlich an: Knoten sind Identitäten, Richtlinien basieren darauf. Im Hub-and-Spoke läuft das über Proxy-Zugänge, Segmentierung, NPU-beschleunigte Inspektion, Verzeichnisse und SSO.
Das Konzept von Tailscale und ZeroTier gegenüber der klassischen Welt: Was wirklich anders läuft
Tailscale: WireGuard, Identität und Einfachheit
Tailscale benutzt WireGuard als Datenebene und setzt voll auf Identität: Sie „loggen“ sich über SSO ein, das Gerät erhält Schlüssel, fertig. Das Netzwerk wirkt wie ein privates Overlay (Tailnet), ACLs werden in verständlicher Sprache definiert. Der Clou ist automatisch NAT traversal plus Fallback über Relay, dazu DNS-Mechanismen wie MagicDNS und Exit-Nodes. Der Einstieg ist kinderleicht, das Admin-Interface freundlich, Politikdeklaration simpel. Grenzen? Lokale Traffik-Inspektion ist aufwendiger, komplexe L2/L3-Szenarien verlangen Tricks, und für stark zentralisierte Anforderungen sind Exit-/Kontrollpunkte nötig.
ZeroTier: virtuelle Switches und SDN-Style
ZeroTier fühlt sich an wie ein Mini-SDN: virtuelle Netze, Regeln auf Flussebene, L3- und L2-Overlays je nach Bedarf. Ideal für IoT und verteilte Knoten, wenn man ein Netz über irgend ein Internet legen will, sei es 4G oder Satellit. Toll: ZeroTier erlaubt flexible Topologiekontrolle. Nachteile ähnlich: keinen standardmäßigen zentralen Perimeter und Inspektion, man braucht definierte Exit-Punkte, und regulatorische Anforderungen zu erfüllen ist ohne Zusatzkomponenten schwieriger.
Klassiker: IPsec, DMVPN, SD-WAN
IPsec Site-to-Site ist eine bewährte Arbeitspferd-Lösung. Historisch erprobt, Auditoren-freundlich, hardwareunterstützt. DMVPN bringt Dynamik: Spoke-zu-Spoke über NHRP, was dem Mesh-Gefühl nahekommt, aber Hubs behalten die Kontrolle. SD-WAN ergänzt um Applikationssteuerung, QoS-Policies und unsichtbare Kanaloptimierung. Kraftvoll, aber oftmals technisch aufwendig: teuer, viel Hardware, Lizenzen, kundenspezifische Agenten, hunderte Konfigurationszeilen.
Vor- und Nachteile von Mesh VPN: ehrliche Analyse
Performance und Latenzen
Mesh gewinnt meist bei der Latenz, wenn P2P-Verbindungen direkt stehen. Der Umweg über den Hub entfällt, der Pfad ist kurz, TCP-Congestion passt sich schneller an. In der Praxis sah man 20-40 % weniger RTT zwischen Entwicklern in verschiedenen Ländern. Aber nicht immer: Braucht es einen Relay-Server, steigt die Latenz. Bei vielen Knoten aber führt „jeder mit jedem“ zu einer Flut potenzieller Sessions.
Skalierung und Kontrolle
Im kleinen bis mittleren Maßstab ist Mesh ein Genuss. Bei Hunderten oder Tausenden Knoten werden Kontrollpanel wichtig: Wer verbindet sich mit wem und warum? Hier punkten Plattformen mit starken ACLs, Tags, Rollen, Audit, automatischer Schlüsselrotation und verständlicher Discovery. Ohne Disziplin droht Mesh in großen Organisationen zum „Spaghetti-Netz“ zu werden.
Zuverlässigkeit und Ausfallsicherheit
Mesh punktet mit keinem einzelnen Ausfallpunkt in der Datenebene. Regnet es? Die Knoten reorganisieren sich. Fällt ein Relay aus, findet sich ein anderes. Die Kontrollinstanz sollte dennoch immer erreichbar sein. Wichtig ist, Offline-Verhalten, Caching von ACLs, Signalreserven und den kritischen Fall „Cloud-Ausfall“ des Providers früh zu planen.
Sicherheit und Compliance
Identität ist Standard, wenige offene Ports, geringe Angriffsfläche. Gut so. Branchenstandards verlangen aber oft Inspektion: IDS/IPS, DLP, SSL/TLS-Entschlüsselung, Session Recording. Pures P2P macht das schwer. Daher kommen praktisch Exit-Nodes mit Inspektion oder Proxy-Nodes zum Einsatz. Ein Hybrid – und der funktioniert gut.
Vor- und Nachteile von Hub-and-Spoke: Kontrolle und Vorhersehbarkeit
Einheitlicher Perimeter und einfache Logik
Ein oder mehrere Hubs als „Tor“ sind der Traum eines Auditors: alle Logs zentral, zentrale Inspektion, klare Segmente, vorhersehbare Routen. DMZ bauen? Kein Problem. Traffic per NGFW zwingen? Ein Regelwerk genügt. Praktisch, besonders wenn das Geschäft reguliert ist.
Preis der Kontrolle: Latenz und Hairpin
Nachteil klar: Jede Kommunikation zwischen Filialen macht Umwege. Ihre Büros in Sydney und Tokio mit Hub in Europa? Nutzer merken das, besonders bei Echtzeitanwendungen. Regionale Hubs, intelligentes SD-WAN und Caching dämpfen die Wirkung, kosten aber und verkomplizieren die Architektur.
Zuverlässigkeit und Skalierbarkeit
Hubs sind kritische Knoten – wir duplizieren sie, fahren Active-Active oder Active-Passive, bauen Cluster. Hardware mit Verschlüsselungsbeschleunigung, schnelle Logspeicher, dedizierte Uplinks. Mit der richtigen Umsetzung extrem zuverlässig. Kosten steigen dabei: Lizenzen, Wartung, Hardware-Generationswechsel, internes Know-how. Aber Sie wissen genau, wo was läuft.
Anwendungsflexibilität
Hub-and-Spoke ist schlechter im Umgang mit spontanen Verbindungen. Brauchen Sie morgen eine direkte Verbindung vom Tester-Laptop zu einer temporären Cloud-Umgebung, entsteht Bürokratie: Antrag, Policy-Änderungen, Zeitfenster. Mesh schafft das in Minuten, hier dauert es Stunden. Für agile Teams ein Problem, bei konservativen Finanzinstituten ein Pluspunkt.
Performance: Latenz, Durchsatz, CPU und MTU
Latenz: kurzer Weg gegen zentrale Knoten
Beim Mesh gewinnt der kürzeste Pfad. 2026 liegen RTTs zwischen beliebten Cloud-Regionen im Bereich von wenigen Millisekunden, jeder weitere Hop schlägt zu Buche. Bei striktem NAT und Relay-Einsatz verliert Mesh seinen Vorteil. Hub-and-Spoke ist stabil: Sie kennen Ihre Verzögerungen und planen QoS gezielt.
Durchsatz und Verschlüsselung
WireGuard liefert auf aktuellen CPUs mühelos hunderte Mbit/s pro Stream. Auf Servern mit AES-NI und hardware-unterstütztem IPsec schafft man Gigabit-, vor allem auf spezialisierten Geräten. SD-WAN-Lösungen setzen auf NPU-Beschleunigung. Was schneller ist, hängt vom konkreten Knoten und dessen Rolle ab. Für den Entwickler-Laptop mit git clone über Landesgrenzen hinweg ist Mesh oft schneller. Für ein 10-Gbit-Office-Backbone mit zentraler IPsec-Filterung bleibt klassischer Hub unschlagbar.
MTU, Fragmentierung und UDP
Overlays reduzieren oft die MTU. Ohne PMTU-Discovery und MSS-Clamping gibt’s merkwürdige Hänger. UDP über Internet läuft 2026 besser als vor fünf Jahren – Netze sind an QUIC und Gaming-Verkehr angepasst. Doch lokale Filter treten immer noch auf. Praxis: mit echten Apps testen, nicht nur iperf.
Stabilität bei Paketverlust
Direkte Mesh-Routen sind weniger von überlasteten Backbone-Verbindungen abhängig, reagieren aber sensibler auf die Qualität einzelner Provider-Paare. Hub-and-Spoke nutzt ausgefeilte SD-WAN-Algorithmen wie FEC, Paketduplikation und Jitter-Puffer. Diese Features kosten, retten aber in der Praxis Sprach- und Videokommunikation.
Sicherheit und Zero Trust: Identität, Richtlinien und Inspektion
Identität über Netzwerke hinweg
2026 erfolgt autorisieren fast überall über SSO, FIDO2 und kontextbasierte Richtlinien. Mesh-Lösungen integrieren das fließend: Zugriff wird nicht über IP, sondern über „Wer bist du?“ und „In welchem Zustand ist das Gerät?“ gesteuert. Im Hub-and-Spoke greift man auf Proxies, NAC, Mikrosegmentierung und enge Regeln für Kommunikation zwischen Segmenten zurück.
Inspektion, Compliance und Traffic-Logging
Wer alles inspizieren will, ist mit Hub-and-Spoke besser bedient: kompletter Traffic läuft durch NGFW, IDS/IPS, DLP. Mesh macht punktuelle Inspektion via Exit-Nodes für Internet, lokale Proxies für kritische Apps und Applikations-Logs. Das fordert architektonisches Denken, sonst drohen „Nebenpfade“ unentdeckt zu bleiben.
Schlüsselmanagement, Rotation und Krypto-Resistenz
WireGuard und moderne IPsec-Profile liefern starke Kryptographie. Wichtig sind Rotation der Schlüssel, Zertifikatsverwaltung, sichere geheime Speicherung und das Erkennen gestohlener Geräte. 2026 experimentieren viele Firmen mit Hybridansätzen: postquantensichere Algorithmen auf Kontrollebene, traditionelle im Datenpfad. Nicht hetzen, aber vorbereitet sein.
Mikrosegmentierung und „Least Privilege“
Grobe Netzsegmentierung ist Vergangenheit. Heute siegt Mikroebene: Zugang nicht Subnetz zu Subnetz, sondern Service zu Service und Mensch zu Service. Mesh regelt das über identitätsbasierte ACLs, Hub-and-Spoke via NGFW-Policies, Sicherheitsgruppen und Tags. Ergebnis identisch: minimaler Zugang, maximale Beobachtbarkeit.
Szenarien: Wo Mesh, wo Hub, und wo Hybrid
Remote-Arbeit und Entwicklung
Hier glänzt Mesh. Entwicklerinnen, QA, SRE verbinden Laptops, Build-Agenten, Self-Hosted Runner und Testumgebungen ohne großen Aufwand. Zugang entsteht in Minuten, ACLs sind GitOps-artig definiert, Routen stimmen. Kommt Inspektionsbedarf, ergänzt man Exit-Nodes mit Checks.
Filialen, ERP und klassische Büros
Drucker, IP-Telefonie, Terminal-Dienste – klassische Hub-and-Spoke-Welt. Zentralisierte Kontrolle, Kanal-Redundanz und Priorisierung von Voice und Video sind hier praktisch. SD-WAN sichert Qualität, IPsec die Verschlüsselung, NGFW die Regeln. Netzwerkteams zufrieden, Auditoren lächeln.
Multi-Cloud, B2B und Partnernetzwerke
Cloud-to-Cloud-Hybride lieben Mesh: VPCs, Kubernetes-Cluster, Datenbanken und Caches verbinden sich regionsübergreifend direkt ohne lange Umwege. Externe Partner-Integrationen hingegen setzen oft auf Politik und Audit. Hier hilft ein dedizierter Hub, der externe Verbindungen filtert, während intern Mesh für Teams sorgt.
IoT und Produktion
Je nach Größe unterschiedlich: Für Dutzende bis Hunderte Geräte passt Mesh via ZeroTier gut über 4G/5G. Für Tausende Geräte mit strengen OT-Sicherheitsvorgaben sind zentrale Gateways und Segmentierung besser, plus spezialisierte Broker. Und ja: Physischer Zugriff und sicheres Booten sind wichtiger als die Mesh-vs-Hub-Debatte.
Wie entscheiden: Checkliste und einfache Regel
Verkehrsmuster bestimmen
Wer kommuniziert mit wem? Nutzer zu Anwendung? Anwendung zu Anwendung? Datenbank zu Backup? Überwiegen spontane Verbindungen zwischen Knoten, dann Mesh. Wenn 80 % des Traffics über einen Perimeter ins Außen gehen, dann Hub.
Sicherheits- und Audit-Anforderungen
Brauchen Sie umfassende Inspektion und Aufzeichnung? Wollen Sie einfache Reports für Regulatoren? Dann Hub-and-Spoke mit NGFW, Proxy und bewährter Telemetrie. Ist der Audit flexibel, Risiken kompensierbar auf App- und Identitätsebene, passt Mesh mit punktueller Inspektion sehr gut.
Team und Budget
Haben Sie Netzwerkprofis, die BGP, IPsec und feine Konfigurationen lieben? Hubs begeistern sie. Will Ihr DevOps- und SRE-Team Zugriffe schnell, deklarativ managen, punktet Mesh. Finanziell variiert‘s: Cloud-Mesh oft günstiger im Start, klassisch teurer bei Hardware, aber bei hohen Geschwindigkeiten manchmal kosteneffizienter.
Die einfache 70/30-Regel
Bei Unsicherheit nutzen Sie Hybrid: 70 % Traffic über Hubs für Kontrolle, 30 % Mesh für Entwicklerflexibilität und Automatisierung. Mit wachsender Reife verschieben Sie den Fokus einfach.
Hybride Topologien: Das Beste aus zwei Welten
Mesh für East-West, Hubs für North-South
Interne Services verbinden sich via Mesh, ohne Umwege über Hubs. Alles an Internet- und externe Integrationen geht über die Hubs, wo IDS/IPS und DLP aktiv sind. Routing und DNS trennen Verantwortungsbereiche. Häufiges Pattern in Produktunternehmen.
Relay-Nodes, Exit Nodes und Proxies
Wenn direkte Peer-Verbindung nicht klappt, fällt Mesh auf Relay zurück. Planen Sie die Geografie der Relays. Fügen Sie Exit Nodes mit Proxy und Malware-Schutz für Gruppen hinzu, die sicheren Internetzugang brauchen. Wählen Sie Regionen so, dass Nutzer nicht unnötig Umwege machen.
SD-WAN-Unterlage und Overlay-Mesh
Funktioniert super: SD-WAN sorgt für zuverlässige Unterschicht mit SLA zwischen Büros und Cloud-Knoten, das Mesh liefert schnelle P2P-Verbindungen für Bereiche mit Flexibilitätsbedarf. So entsteht ein kontrolliertes „Chaos“ im besten Sinne.
Routing-Äwusstsein und BGP
Manchmal ist es sinnvoll, Mesh-Routen über BGP auf den Hubs zu ankündigen. Dann kennt die Außenwelt Ihre privaten Netze, Mesh übernimmt konkrete Verbindungen. Wichtig: Keine Verwirrung bei Ankündigungen, um Asymmetrien zu vermeiden.
Anwendungsfälle und Zahlen: Was wir in der Praxis sehen
Verteiltes Produktunternehmen
Team in Europa, Asien und Lateinamerika. Entwickler pushen Container, CI/CD, Tests. Umstieg auf Mesh über WireGuard. Resultat: 25 % geringere Releasezeiten, da Build Agents Artefakte schneller von benachbarten Knoten bekommen. Sicherheit? Identitätsbasierte ACLs, MFA, kontextbasierte Richtlinien. Für Internetzugang ein paar Exit-Nodes mit Inspektion. Kosten? Zentralgates reduziert und Onboarding vereinfacht.
Universitätsnetzwerk und Labore
Labore über Campus verteilt. Früher Hub-and-Spoke mit langen Ausnahmelisten. Wechsel zu Hybrid: lokale Mesh-Segmente zwischen Laboren, zentraler Hub für Internet und externe Integration. Forschende glücklich: Latenz sinkt, Konfigurationen bremsen Experimente nicht mehr. IT-Sicherheit behält kritischen Traffic im Blick.
Filialnetz im Einzelhandel
Tausende Shops, Kassen, Scanner, Gäste-WLAN. Bleibt Hub-and-Spoke mit SD-WAN und NGFW. Grund: einer Internetkanal, kritische Kassen, strenger Audit. Mesh bietet keine zentrale Inspektion ohne Komplexitätserhöhung. Ergebnis: Zuverlässigkeit zuerst, Latenz sekundär.
IoT in der Produktion
Sensoren, Kameras, Controller. Leichtes Mesh für Wartung und Diagnose, jedoch kritischer Produktionsverkehr läuft über Industrie-Gateways. Strenge Segmentierung, lückenloses Logging. So gelingt schnelles Device-Handling ohne Risiko für Produktionsnetz.
Praxis: Schritt-für-Schritt-Rezepte und Fallen
Schnellstart mit Mesh
Schritt 1: Aktivieren Sie SSO, MFA und Basis-Posture-Richtlinien. Schritt 2: Definieren Sie Device- und Gruppentags. Schritt 3: Beschreiben Sie ACLs auf Serviceebene, nicht per Subnet. Schritt 4: Reservieren Sie ein bis zwei Exit Nodes mit Inspektion für Internetnutzergruppen. Schritt 5: Prüfen Sie MTU und MSS-Clamping. Schritt 6: Testen Sie mit realen Applikationen, nicht nur Ping.
Schnellstart mit Hub-and-Spoke
Schritt 1: Wählen Sie regionale Hubs und stellen Sie Redundanz sicher. Schritt 2: Definieren Sie Sicherheitszonen und Interzonen-Policies. Schritt 3: Implementieren Sie IPsec/DMVPN oder SD-WAN passend zu Ihrem Traffic. Schritt 4: Aktivieren Sie Logs, SIEM-Export und Alerts. Schritt 5: Testen Sie Failover und Qualitätsdegradierung. Schritt 6: Dokumentieren Sie alles, damit Wartung nicht von wenigen „Guru-Ingenieuren“ abhängt.
Typische Fallen
MTU und Fragmentierung sind Klassiker. Inkonsistente DNS-Auflösung führt zu merkwürdigen Fehlern. Asymmetrisches Routing ist eine Herausforderung. Und nicht zu vergessen: Der menschliche Faktor wird oft unterschätzt. Geben Sie Ihrem Team klare Rollen und schnelle Zugriffsprozesse. Sparen Sie nicht bei Observability: Telemetrie ist Ihr bester Freund.
Observability und SLOs
2026 ist es Standard, Netz-SLOs zu messen: Ziel-RTT, Paketverluste, Verfügbarkeit der Kontrollinstanz. Beim Mesh zusätzlich Erfolgsmessung von NAT traversal und Anteil Relay-Traffic. Beim Hub-and-Spoke werden Hub-Auslastung, Warteschlangen, Verschlüsselungsperformance und IDS-Erkennungen erfasst. Observability soll die Geschäftsziele unterstützen, nicht umgekehrt.
Trends 2025–2026: Wohin die Reise geht
Verschmelzung von SASE, SD-WAN und Mesh
Anbieter kombinieren das Beste aus beiden Welten: flexibles Mesh am Rand, cloudbasierte Inspection-Punkte, identitätsbasierte Richtlinien. Teams profitieren von Einfachheit, Sicherheit und Vorhersehbarkeit, ohne bei der Projektgeschwindigkeit Einbußen zu haben.
eBPF und Edge-Beschleunigung
eBPF-Pfade im Kernel, User-Space-Stacks, Zero-Copy sind keine Exoten mehr. Mesh-Netze profitieren von Massen-Client-Geräten, Hubs erhalten Hardware-Boosts. Ergebnis: Weniger Overhead, mehr Durchsatz.
Allgegenwärtiges QUIC und UDP-Freundlichkeit
Netze sind auf QUIC eingestellt und legen in Regeln und Middleboxes zu. Für Mesh ein Geschenk: UDP ist leichter durchlässig, Fallbacks seltener nötig. Dennoch halten wir Relay in Bereitschaft – Murphy lässt grüßen.
Identität und postquantene Vorbereitung
Unternehmen setzen auf Schlüsselrotation, Hardware-Speicher und Geräte-Attestierung. Am Horizont stehen hybride Schlüsselaustausche und postquanten-resistente Pilotprojekte. Panik ist überflüssig, Vorbereitung angesagt.
Fazit: Eine einfache Auswahlmatrix
Wann Mesh
Wenn Geschwindigkeit, Flexibilität, Development, temporäre Umgebungen, Multi-Cloud East-West, IoT-Service und minimale Bürokratie zählen. Ihre Schlüsselkennzahlen sind Feature-Geschwindigkeit und Team-Autonomie.
Wann Hub-and-Spoke
Wenn strenge Kontrolle, Traffic-Inspektion, Compliance, viele Filialen und Vorhersehbarkeit gefragt sind. Ihre Metriken: Stabilität, Audit und SLA für geschäftskritische Applikationen.
Wann Hybrid
Fast immer. Teilen Sie den Traffic nach Risiko und Kritikalität. Geben Sie Entwicklerteams „zweiten Schub“ im Mesh und kritischen Systemen starke Hubs. Verbinden Sie alles mit Observability und klaren Prozessen. Sie werden überrascht sein, wie viel einfacher das Leben wird.
FAQ
Kann Mesh so viel Inspektion wie Hub-and-Spoke erreichen?
Ja, aber punktuell und mit entsprechender Architektur: Exit Nodes, Proxies, kontrollierte Egress-Punkte. Das ist Hybrid. Eine vollständige allgegenwärtige Inspektion gelingt natürlicher im Hub-and-Spoke.
Was ist schneller: WireGuard in Mesh oder IPsec am Hub?
Das hängt von Gerät und Route ab. Direktes WireGuard-Peer unter Entwicklern ist oft schneller. Auf Hochleistungs-Hardware mit IPsec-Beschleunigung kann IPsec bei Gigabit und mehr vorne liegen.
Ist Mesh nutzlos, wenn NAT traversal scheitert?
Nein. Relay Nodes halten Verbindungen, auch wenn die Latenz steigt. Entscheidend sind geografische Verteilung der Relays und Monitoring des Relay-Traffic-Anteils.
Erreicht DMVPN „fast Mesh“?
Ja, Spoke-zu-Spoke-Tunnel via NHRP nähern Mesh-Erfahrung an, aber Kontrolle und Politik bleiben bei Hubs. Ein guter Kompromiss für klassische Netze.
Wie verbinden sich Zero Trust und Hub-and-Spoke?
Über Proxy-Zugänge, Identität, NAC, Segmentierung und app-basierte Richtlinien. Hub-and-Spoke ist Transport und Kontrolle, Zero Trust ist Zugangskonzept. Sie ergänzen sich perfekt.
Wie sehen die langfristigen Kosten aus?
Mesh ist oft günstiger beim Start und für wissensintensive Teams. Hub-and-Spoke ist teurer bei Hardware und Lizenzen, aber auf großen Kanälen und in regulierten Branchen vorhersehbar. Beachten Sie den TCO, nicht nur die Monatskosten.
Was ist die sicherste Migrationsstrategie?
Hybrid. Starten Sie mit nicht-kritischen Teams im Mesh, belassen Sie Hubs für alles andere. Erweitern Sie mit Observability, bearbeiten Sie Vorfälle und skalieren dann. Nicht alles auf einmal umkrempeln.
