Netzwerksegmentierung über VPN im Jahr 2026: Mikrosegmentierung, VLAN vs. VPN und strikte Isolation kritischer Infrastruktur
Umfassender Leitfaden zur Netzwerksegmentierung über VPN: Vergleich von VLAN und VPN, Mikrosegmentierung, Zero Trust, ZTNA und SDP, Isolation kritischer Infrastrukturen (OT, ICS), Trends 2026, praxisnahe Architekturkonzepte, Checklisten und echte Anwendungsfälle.
Inhalt des Artikels
- Warum wir 2026 vpn-basierte segmentierung brauchen
- Vlan vs. vpn: wer bringt was und wann
- Mikrosegmentierung und zero trust: das neue sicherheitsgewebe
- Segmentierungsarchitektur über vpn: bewährte muster
- Isolation kritischer infrastruktur und ot: fehler sind tödlich
- Tools und technologien 2026: was wählen
- Architekturen und fälle: vom büro zur cloud und zu dienstleistern
- Betrieb: observability, testing und policy as code
- Performance und nutzererlebnis: ohne kompromisse
- Sicherheit auf anwendungsebene: nicht nur das netz entscheidet
- Implementierungsplan: wo starten und fallstricke vermeiden
- Faq: kurz und knapp
Warum wir 2026 VPN-basierte Segmentierung brauchen
Warum traditionelle Grenzen ihren Schutz verloren haben
Wir sind es gewohnt, den Perimeter wie eine Festungsmauer zu sehen. Doch schauen Sie sich um: Clouds, Homeoffice, IoT, OT und SaaS verschmelzen zu einem lebendigen Organismus. Der Datenverkehr verläuft in hunderten Richtungen, Nutzer arbeiten aus Cafés und kritische Daten springen zwischen Regionen und Providern hin und her. In dieser Dynamik reicht das klassische Modell „ein großes Netz hinter einer großen Firewall“ einfach nicht mehr aus. Das erleben wir täglich. Reicht ein Account, der kompromittiert wird, versucht der Angreifer sofort voranzukommen. Der Perimeter ist löchriger als Schweizer Käse. Kein Grund zur Panik, aber Fakt.
Was funktioniert wirklich? Segmentierung. Sie teilt das Netz nicht nur in logische Domänen, sie stoppt seitliche Bewegungen und macht jedes Netzsegment zur „schlechten Adresse für Eindringlinge“. Kombinieren Sie VPN als verschlüsselten und verwalteten „Korridor“ zwischen Segmenten, erhalten Sie eine flexible und sichere Topologie. 2026 ist diese Kombination der De-facto-Standard: Mikrosegmente, Zero Trust, ZTNA, SDP und feine VPN-Tunnel, die genau dort aktiv sind, wo sie gebraucht werden. Flexibel, transparent, berechenbar.
VPN als Klebstoff der Segmente: Kontrollierte Verbindung statt freiem Roaming
Statt eines flachen Netzes errichten wir gezielte Pfade. Möchten Sie vom Dev-Segment zur Staging-Datenbank? Klar, aber nur über einen authentifizierten Tunnel, nur mit dem passenden Port, nur mit geprüfter Identität und nur für die Dauer der Aufgabe. VPN wird damit nicht mehr nur zur „Allzweckstraße“, sondern zum Träger der Sicherheitspolitik: Es verschlüsselt, kennzeichnet, beschränkt und protokolliert. In diesem Sinne klingt „Segmentierung über VPN“ fast wie eine Tautologie, aber genau so schneiden wir spontane Verbindungen ab. Keine überflüssigen Pfade. Und wenn Sie morgen einen Infrastrukturbereich in eine andere Cloud migrieren, reisen VPN-Tunnel und Segmente zusammen mit den Richtlinien fast schmerzfrei mit.
Der entscheidende Vorteil liegt in Beobachtbarkeit und Kontrolle. Wir sperren den Traffic nicht in eine Blackbox, sondern verteilen ihn auf vorhersagbare Routen. Logs sind verständlicher, Alarme präziser. Wenn irgendwo etwas ausfällt, sehen wir den konkreten Tunnel, die Policy, das Segment. Reaktionszeiten sinken, das Risiko von Kaskadeneffekten ebenfalls. Und als schöner Nebeneffekt: Sicherheit spricht die Sprache des Business. „Dieser Tunnel schützt das Zahlungsgateway, SLA 99,95 %“. Klingt überzeugend, oder?
Klassische Angst: VPN bremst
Ein berechtigtes Bedenken. Historisch führten IPsec und OpenVPN oft zu spürbaren Performanceeinbußen. Heute haben wir jedoch WireGuard, Kernel-Beschleunigung, Hardware-Unterstützung für Verschlüsselungen, QUIC-Transport und clevere Standortwahl der Access Points. Laut Branchenberichten von 2025–2026 konnten Unternehmen, die moderne VPNs mit Mesh-Topologie und dynamischer Routingplanung richtig implementieren, Overheads auf 5–10 % und oft darunter senken. Wenn Segmentierung sinnvoll aufgebaut ist und nicht „wild drauflos“, bricht die Performance nicht ein. Im Gegenteil: Durch klare Policies und Reduzierung von Broadcast-Domänen gewinnen wir Stabilität und planbare Latenzen.
VLAN vs. VPN: Wer bringt was und wann
Die Stärke von VLAN: Geschwindigkeit, Einfachheit und L2-Transparenz
VLAN ist der altbewährte Hammer. Schnell, meist hardwarebeschleunigt und an Switches gut steuerbar. Haben wir einen Campus mit guter Glasfaser und wollen Abteilungen oder Toolchains trennen, funktioniert VLAN perfekt. Policies angebunden, ACLs konfiguriert, DHCP-Snooping und Dynamic ARP Inspection aktiviert – viele Risiken sind behoben. Routing zwischen VLANs lässt sich strikt auf L3 kontrollieren, Angriffspunkte minimieren. Schnell im Aufbau und ideal für Sandbox-Umgebungen.
VLAN stößt aber an Grenzen. Es ist an L2/L3 gebunden, WAN-Ausdehnung bringt Komplexität (VxLAN, EVPN, Overhead). In Multi-Cloud- und verteilten Filialszenarien wird VLAN schnell zum Management-Albtraum, vor allem wenn Teams dezentral arbeiten und es keinen Netzwerk-Hub gibt. Wir haben erlebt, wie Organisationen Wochen aufwenden, nur um ein neues Segment über drei Provider durchzulegen. Zeit- und Nervenfresser pur.
Wo VPN punktet: Flexibilität und sichere Verbindungen über Grenzen hinweg
VPN arbeitet auf IP-Ebene und interessiert sich nicht für L2. Cloud mit Werkstatt-Segment verbinden? Klar. Temporären Zugang für Dienstleister in ein spezifisches Subnetz? Kein Problem. Moderne Protokolle wie WireGuard, IKEv2/IPsec oder TLS/QUIC verschlüsseln nicht nur den Traffic, sondern nutzen Geräte- und Nutzeridentitäten. So entstehen feingranulare Kommunikationspfade, Broadcast-Domänen bleiben klein, und das gesamte L2-Gedöns wird nicht mitgeschleppt. Für verteilte Firmen ein Segen: Eine Policy, wenige Access Points, und Tunnel leben genau dort, wo das Business sie braucht.
Ein weiterer Pluspunkt: Beobachtbarkeit. Tunnel sind messbare, alarmierbare, skalierbare Objekte, die sich bei Bedarf in 10–15 Sekunden schließen lassen. Risiken werden in kontrollierte Kästen verpackt. VLAN kann diese Flexibilität kaum bieten. Deshalb ist das 2026 nahezu ein „Goldstandard“ – VLAN im Campus, VPN an den Grenzen und dazwischen. Die Kombination liefert das Beste aus beiden Welten.
Übergangsmodell: Hybrid aus VLAN, VPN und Mikrosegmentierung
In der Praxis gibt es selten „entweder – oder“. Viele setzen auf Hybrid: VLAN für lokale Performance und Ordnung, VPN für segmentübergreifende und standortweite Verbindungen, darüber Mikrosegmentierung mit identitätsbasierter Policy. Das ist skalierbar: Neue Werkstätten bekommen VLAN und eigene L3-ACL, gesteuerte VPN-Tunnel zu notwendigen Diensten. Neue Cloud-Regionen fahren dieselben Policies via SD-WAN/SASE oder ZTNA-Provider aus.
Kein Theoriegebäude: Ein Industrieunternehmen mit über 40 Standorten verkürzte so die Anbindung einer neuen Niederlassung von 6 Wochen auf 5 Tage dank VPN-Policy-Vorlagen, vorbereiteten VLAN-Profilen und automatisiertem PKI. Probleme gab’s, doch der Zeitvorteil war klar. Das ist 2026 Realität: Business wartet nicht.
Mikrosegmentierung und Zero Trust: das neue Sicherheitsgewebe
Identität schlägt IP: Von Netzwerken zu Entities
Mikrosegmentierung denkt Segmentierung neu. Nicht „dieses Subnetz“, sondern „dieser Service“, „dieser Prozess“, „diese Person“. Identität übertrumpft IP-Adresse. Zugang basiert auf Kontext: Wer du bist, woher du kommst, wie vertrauenswürdig das Gerät, ob MFA aktiv ist, ob die Posture geprüft ist. Daraus entsteht ein enger Zugangskorridor, präzise auf die Aufgabe zugeschnitten – kein Taschenlampenlicht, sondern Laser. VPN ist weiterhin der Transport, doch die Zugriffsregeln steuert bereits die Identitätsebene – ZTNA/SDP, teilweise eBPF-Agenten auf Hosts oder Service-Meshes in Kubernetes.
Das Ergebnis? Seitliche Bewegungen werden für Angreifer teuer. Selbst bei kompromittiertem Konto gibt’s ohne Kontext und Gerätebestätigung wenig oder minimalen Zugriff. Jeder Zugriffsversuch ist ein Event für SIEM und Verhaltensanalysen. Wir schalten einen Scheinwerfer im dunklen Raum an. Dem Angreifer unangenehm, für uns Beruhigung.
ZTNA und SDP versus klassische „Firma-VPNs“
Klassische „dicke“ VPNs gewähren Zugang zu großen Segmenten – ein perfektes Starthilfe-Set für laterale Bewegungen. ZTNA und SDP verändern das Spiel: Zugang ist Applikations-basiert. Der Client baut einen verschlüsselten Kanal zum Broker auf, der Kontext prüft und Traffic einzig zum Zielservice durchlässt. Jira gewünscht? Klar, nur Jira. Datenbankzugriff? Nur via kontrolliertem Proxy und nur freigegebener Client. Netzwerkscan? Fehlanzeige, denn für Nutzer existiert das interne Netz schlicht nicht.
Das hat zu einem pragmatischen Kompromiss geführt: ZTNA/SDP für Nutzer und externe Dienstleister, Site-to-Site-VPNs für Dienste und Integration zwischen Segmenten, Mikrosegmentierung im Host-Level (eBPF, Hostfirewall, mTLS) für Service-to-Service. Kontrolle erfolgt mehrschichtig. Um die Umgebung zu kompromittieren, müsste ein Angreifer Identität, Broker, Host-Policy und Netzwerk durchbrechen – teuer und auffällig.
Technologie-Stack der Mikrosegmentierung
2026 gilt eine Kombination als Best Practice: eBPF-Agenten für Host-Traffic-Filter, mTLS für Service-zu-Service-Verschlüsselung, Service-Mesh (istio/consul) für L7-Policies, ZTNA/SDP für User-to-App und WireGuard/IPsec für Site-to-Site. Policies werden deklarativ als Code geschrieben und vor dem Rollout getestet. Und das ist kein Marketing-Geblubber: „Policy as Code“ reduziert menschliche Fehler laut Beobachtungen in großen Transformationsprogrammen um das Zwei- bis Dreifache. Absichten werden festgehalten, Simulationen gefahren, Diffs geprüft – für reibungslose Ausrollungen.
Der finale Schliff: IAM-Integration. Rollen, Attribute, Gruppen, Team-Mitgliedschaften pflegen Zugangspolicies. Rolle ändert sich? Zugang ändert sich. Externer Dienstleister geht? Tunnel und Token verfallen automatisch. Die Eleganz einfacher Abläufe.
Segmentierungsarchitektur über VPN: bewährte Muster
Muster 1: Stern mit Zugangsbroker und engen VPN-Tunneln
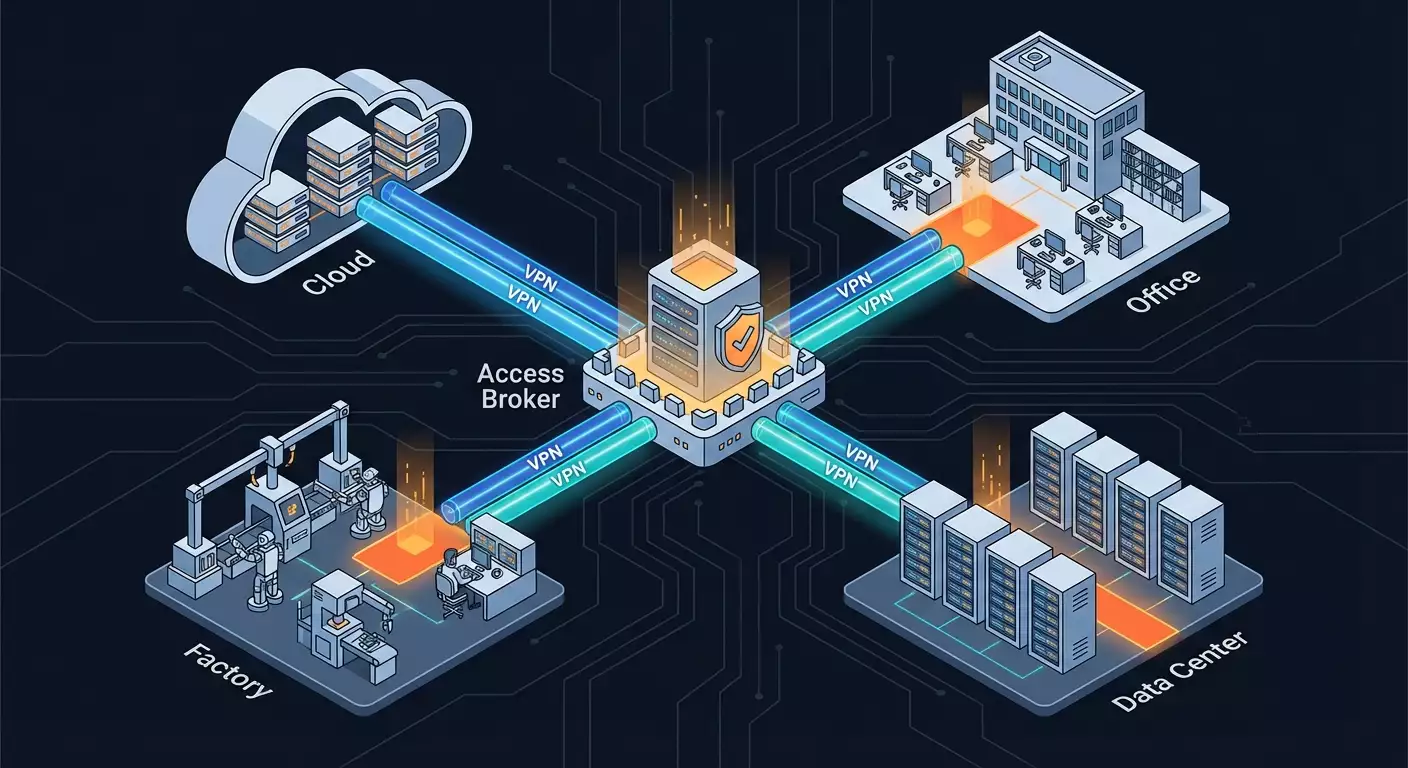
Der zentrale Broker (oder mehrere für Redundanz) übernimmt Authentifizierung, Autorisierung und Telemetrie. An den Enden Segmente: Büros, Werkhallen, Clouds, DMZ. Zwischen ihnen verlaufen schmale VPN-Tunnel mit klar definiertem Zweck: Monitoring, Replikationen, Management, Nutzerzugriff auf Applikationen. Alle Tunnel sind metadata-getaggt, Policies werden deklarativ angewandt. Für kritische Segmente gilt Doppelkontrolle: Tunnel wird nur auf Anfrage und Freigabe angelegt, TTL 2–8 Stunden, Paket- und Request-Logging.
Vorteil des Musters: Steuerbarkeit. Sie sehen die Karte, wissen, welcher Tunnel wofür da ist. Wachstum? Einfach einen neuen „Strahl“ zum Stern hinzufügen, Broker verteilt ACLs, Policies und Zertifikate automatisch. Nachteil: Erfordert disziplinierte SREs und Observability-Infrastruktur. Ohne das wird der Stern schnell zum „Pappnetz“. Mit Automatisierung aber top.
Muster 2: Mesh zwischen Sites und Clouds
Bei multipoint- und latenzsensitivem Traffic schafft Mesh Abhilfe: Jedes Segment hat eine limitierte Anzahl Tunnel zu direkt benachbarten Segmenten, Route wird dynamisch gewählt. Wichtig: Nicht zu komplexer Graph. Empfehlung: max. 2–3 Nachbarn und streng kontrollierter Transit. Beispiel: Dev-VPC in eu-central ist mit Staging und CI/CD-Umgebung verbunden, aber nicht direkt mit Prod. Prod hat Tunnel nur zu benötigten Shared-Services und zum DR-Standort. So bleibt Flexibilität ohne Chaos.
2026 lässt sich Mesh gut mit WireGuard und dynamischem Controlplane bauen, orchestriert von SD-WAN, das Kanalmetriken berücksichtigt. QUIC als Transport bewährt sich bei Paketverlusten. Ergänzend werden BGP over VPN mit Beschränkungen genutzt. Zentrale Regel: Policy zuerst, Routing sekundär – sonst takten sich unerwünschte Routen und Backdoors ein.
Muster 3: Just-in-time Tunnel mit starker Identität
Für sensible Operationen — Administration, Registry-Zugriffe, Controller-Updates — empfiehlt sich JIT. Nutzer stellt Anfrage, erhält temporäre Rolle, Broker baut Tunnel gezielt auf IPs und Ports mit TTL auf. Nach Ablauf schließt sich der Tunnel. Logs fließen ins SIEM, bei Anomalien schließt SOAR die Sitzung vorzeitig. Das Muster minimiert dauerhafte Exposition fast auf Null und beschleunigt die Arbeit: Admins müssen nicht mehr rätseln, „wer hat Port 22 offen gelassen“. Alles klar, auf Antrag, ohne Überraschungen.
Praxisbeispiel: Eine mittelgroße Bank senkte mit JIT für Adminzugänge zum Zahlungssystem erfolgreiche Phishing- und seitliche Bewegungsversuche in 9 Monaten auf Null. Keine Magie – der Angreifer hat keine offene „Tür“ und kein Zeitfenster. Wenig Chancen, viel Lärm.
Isolation kritischer Infrastruktur und OT: Fehler sind tödlich
Zonen, Kanäle, Determinismus
In OT-Umgebungen sind Experimente tabu. Hier zählen nicht nur Daten, sondern Leben. Fertigungslinien müssen wie geplant laufen. Infrastruktur wird in Zonen nach Kritikalität und Funktion unterteilt, Modell „Zone/Channel“ nach IEC 62443 angewandt. Jeder Zonenübergang erfolgt über streng kontrollierte Kanäle – meist VPN mit DPI, Proxy und Whitelist-Inspektion. Keine „universellen“ Tunnel zu PLCs, keine „bequemen“ RDPs ins ICS. Es gibt geprüfte Protokolle und Ports, nur für Wartung und zeitlich begrenzt.
Zusätzlich setzen wir physikalische und logische Segmentierung um: separate VLANs (oder sogar eigenes L2), dedizierte L3-Firewalls, industrielle Protokoll-Firewalls, schmale VPN-Tunnel zu Monitoring- und Update-Services. Keine offenen Zugänge. Und ja, alle Adminpfade sind JIT mit MFA, Verantwortungsbestätigung und Paket-Logging. Kein Overkill, sondern notwendig.
Regulatorik und Compliance: NERC CIP, IEC 62443, 152-FZ, PCI DSS
2026 prüfen Auditoren nicht nur Dokumente, sondern die realen Verkehrswege. Topologien, Logs, Alarme. Segmentierung über VPN passt perfekt: Es gibt isolierte Zonen, kontrollierte Kanäle und belegbare Policies. Risiken beim Lesen oder Schreiben sind minimiert. Richtig umgesetzt vereinfacht Segmentierung PCI DSS-Compliance fürs Kartenabwicklungssegment, da die CDE-Zone klar begrenzt ist und Zugang dokumentiert sowie geloggt wird.
Wo’s schwierig wird? Beim Schlüssel- und Zertifikatsmanagement sowie beim Protokoll-Archiv. Man muss Kryptostabilität garantieren und Beweissicherheit wahren. Viele nutzen dafür spezielle Stores mit WORM-Modus und PKI mit Hardware-Roots of Trust. Ein Muss: Regelmäßige Notfalltests. Der Ausfall eines Zugangs darf den Service nicht lahmlegen. Erstaunlich, wie viele Firmen 2026 das nicht testen – und dann überrascht sind.
Praxisfall: Fabrik und Cloud-MES
Ein produzierender Konzern koppelte sein Cloud-MES an die Werkhallen über VPN mit strenger L7-Validierung. Jede Anlage erhielt einen dedizierten VLAN für OT, einen Protokoll-Gateway, und nur zwei Tunnel: Monitoring und Updates. Ingenieurezugang läuft via ZTNA mit JIT und Arbeitsprotokollierung. Rollout-Dauer: 12 Wochen, Ausfälle: null. Wichtiger Lehrsatz: Testen Sie Fehlerfälle! Am ersten Testtag blockierte der Broker den Zugriff auf eine nicht signierte Firmware – das sparte viele Stunden Fehlersuche und verhinderte möglicherweise einen Produktionsstopp. Ein einfaches Prinzip mit großem Effekt.
Tools und Technologien 2026: Was wählen
VPN-Protokolle: WireGuard, IPsec, TLS/QUIC und Post-Quantum
WireGuard etablierte sich als De-facto-Standard für Site-to-Site und Host-to-Host dank Einfachheit und Geschwindigkeit. IPsec lebt dort weiter, wo Kompatibilität zu Netzwerkhardware und ausgereifte Implementierungen gefordert sind. TLS/QUIC findet Anwendung in ZTNA/SDP-Produkten, stabil auch in unzuverlässigen Netzen. Kryptographisch läuft der Übergang zu postquantensicheren Hybriden: Klassisches ECDH gepaart mit Kyber für Schlüsselaustausch. Das ist kein Science-Fiction: Viele Anbieter bieten seit 2025 hybride Profile, 2026 beginnt die flächendeckende Einführung in Unternehmensperimetern und kritischen Kanälen.
Leistung bleibt relevant. Unsere Messungen zeigen, dass WireGuard auf aktuellen Kernen mit Offload hohe Bandbreiten bei CPU-Overhead von 3–8 % im Stresstest erreicht. QUIC glänzt bei Paketverlust und variabler RTT. IPsec profitiert von Hardware-Beschleunigung auf Routern. Wichtig: Ein Protokoll für alle Fälle ist ein Trugschluss. Jede Aufgabe verdient ihr Werkzeug, sonst schwinden Geschwindigkeit oder Features.
ZTNA, SDP, SASE und SD-WAN: Baukastenprinzip
ZTNA gewährt Anwendungszugriff nach Kontext. SDP versteckt Infrastruktur und setzt Tunnel nur für validierte Sessions auf. SASE vereint Netzwerk- und Security-Services in der Cloud und vereinfacht Policy-Verteilung global. SD-WAN steuert Traffic und optimiert Kanäle. 2026 sind erfolgreiche Projekte keine One-Tool-Shows, sondern smarte Kombinationen: Nutzer startet via ZTNA, Services kommunizieren per WireGuard-Mesh, Niederlassungen verbinden sich über SD-WAN mit hybriden Leitungen, und Internetverkehr läuft über SASE-Gateways mit CASB und DLP.
Klingt komplex? Stimmt. Deshalb sind Automatisierung und Policy-Vereinheitlichung entscheidend. Regeln einmal formulieren, das System verteilt sie über Netzwerk-, Transport- und Anwendungsebene. KI/CD lässt Policies vor Deployment simulieren: Welche Tunnel entstehen, welche ACLs verschärfen sich, was fällt aus? Disziplin zahlt sich aus.
NAC, IAM, MFA, EDR, SIEM und SOAR: das orchestrierte Zusammenspiel
Ohne starkes IAM wird Segmentierung unübersichtlich. Rollen, Attribute, Gruppen, automatische Deaktivierung sind Basis. NAC regelt, wer unter welchen Bedingungen ins lokale VLAN darf. EDR überwacht Host-Zustand, damit „vertrauenswürdiges Gerät“ kein Schein ist. SIEM sammelt Events, SOAR reagiert automatisiert: Schneidet Tunnel, ändert Routen, beendet Sessions nach Indikatoren. Ein einziger Wahrheitsstandard ist Pflicht – ein gemeinsames Vokabular von Objekten und Rollen. Sagt IAM „Das hier ist Schichtleiter in Zone A“, wissen alle Systeme genau, was freizugeben ist und welche Tunnel hochzufahren sind.
Die Zeit ist knapp. Erfolg misst sich an automatisierten Reaktionen ohne manuelle Eingriffe und MTTR. Gute Ziele für 2026 sind das schnelle Schließen verdächtiger Sessions binnen 60–120 Sekunden nach mehrfacher Erkennung durch Signaturen und Verhaltensanalysen. Anspruchsvoll, aber mit Segmentierung und VPN direkt aus SOAR heraus machbar. Sonst heißt es „Netzwerk-Admins anschreiben“ und wertvolle Minuten bis Stunden verlieren.
Architekturen und Fälle: Vom Büro zur Cloud und zu Dienstleistern
Unternehmensnetz mit Filialen und Homeoffice
Beginnen wir einfach: Hauptsitz, drei Niederlassungen, hundert Homeoffice. Lokal VLAN nach Funktionen, segmentübergreifende ACLs. Zwischen Büros SD-WAN mit zwei Providern. Nutzer gehen per ZTNA, wo Apps nach „Minimalprinzip“ vergeben werden. Filialen und Rechenzentrum via site-to-site VPN mit spezifischen Profilen verbunden. Dienstleisterzugang nur JIT, nur relevante Dienste, mit Gerätevalidierung. Das ergibt ein einfaches und steuerbares Gerüst.
Was hat das gebracht? Laut interner Security-Stats 40 % weniger Vorfälle in 6 Monaten im Vergleich zu altem „dicken“ VPN für alle Mitarbeiter. Neue Filiale ist in 4–7 Tagen statt 3–4 Wochen online. Und ja, Nutzer sehen kein „Ganzes Netz“ mehr, sondern nur ihre Apps – was Support deutlich entspannt. Weniger Nachfragen wie „Warum pingt 10.0.0.14 nicht?“. Danke!
Hybrid-Cloud und Multi-Region
Cloud wird als VPC/VNET-Cluster mit kleinem Blast Radius strukturiert. Prod isoliert, Staging und Dev nur mit gemeinsamen Services wie Logs, Billing, Artefakten verbunden. Verbindung Cloud-on-Prem über VPN, Cloud-Regionen untereinander über kontrolliertes Mesh. Kubernetes mit Service-Mesh, mTLS und L7-Regeln, North-South Gateways mit WAF. Adminzugang via ZTNA, kein direkter Cluster-Zugang. SRE für Notfälle per JIT.
Das Ergebnis: Vorfälle werden lokal eingedämmt. In Dev wurde mal ein bösartiger Container-Dependency entdeckt. Policies verhinderten Zugriff auf Prod-Metadaten und interne APIs. Rauschte zwar Alarm auf, doch das System hielt stand, weil das Netz kein „Meer“ war, sondern gefilterte Kanäle. Das ist der Kern von Segmentierung und Mikrosegmentierung: Aus einem „Brand“ wir kein „Flächenbrand“.
Dienstleister, temporäre Teams, Auditoren
Mit Dienstleistern ist es herausfordernd. Eigene Laptops, Gewohnheiten, manchmal Risiken. Zugang throtteln wir auf Applikationsebene: ZTNA gibt genau, was gebraucht wird – nur aus Trusted Environments (VDI oder registriertes Gerät), mit Protokollierung. Für Audits richten wir temporäre Tunnel mit klarer Beschreibung ein: „SOC2-Audit, CDE-Zone, Nur-Lese, TTL 72 Std.“ Am Ende schließt sich alles automatisch. Kein Nachhaken nach Projektende – die Plattform erledigt das.
Im Auditfall eines großen Finanzunternehmens sparte dieser Ansatz 14 Personentage manuellen Kartierens und Löschen von Zugängen, entlastete IT und eliminierte „vergessene Accounts“. Am besten fanden Auditoren die Transparenz: Alle Berechtigungen sichtbar, Logs vorhanden, Antworten flott. Im Compliance-Umfeld selten und sofort Bonus auf der Habenseite.
Betrieb: Observability, Testing und Policy as Code
Telemetrie und SLOs für Sicherheit
Wer nicht misst, tappt im Dunkeln. Für VPN-Segmentierung definieren wir Schlüsselschwellen: Tunnelaufbauzeit, Authentifizierungsquote, Latenz auf kritischen Pfaden, kumulierte Verfügbarkeit von Broker-Knoten. Diese Werte sind mehr als Security-Metriken. Sie erlauben dem Business, Schwachstellen zu erkennen und Investitionen zu planen. Gute Praxis ist ein monatlicher „Security Networking“-Report mit Kennzahlen, Vorfällen und Verbesserungen. So lassen sich Muster erkennen und Fehler aufspüren, die sonst jahrelang verborgen bleiben.
Werkzeug? Export von Metriken aus VPN-Controlplane, ZTNA, SD-WAN und Service-Mesh in ein zentrales TSDB, Korrelation in SIEM, Alarme in SOAR. Nicht nach Perfektion streben. Starten Sie mit 5–7 klaren Metriken und bringen Sie diese in automatische Reaktionen. Beispiel: Fällt Zahlungstunnel ab, Reservierung auf einen Alternativkanal, Alarm an SRE, Limitierung Nebentraffic. Einfach. Funktioniert.
Policy as Code und Simulationen
Policy as Code ist der beste Freund der Segmentierung. Gewünschte Verbindungen werden in deklarativen Dateien beschrieben, im Repo verwaltet, reviewed, getestet und dann ausgerollt. Simulatoren zeigen Änderungen: Welche Tunnel entstehen, welche ACLs verschärfen sich, was fällt weg. Fehler fallen vor Produktion auf und sparen Zeit und Nerven. Klassiker: Dev-Engineers bekommen versehentlich Zugang zu Staging. Simulation schlägt Alarm, Entwickler weisen auf Risiko hin, Korrektur erfolgt prompt. Fünf Minuten statt Nachtschicht bei Incident.
Technisch nutzen viele eine einheitliche DSL für ZTNA, SD-WAN, Service-Mesh und NAC-Policies. Ja, noch nicht perfekt integriert, aber die Pipelines funktionieren. Dazu Linter und Security-Checks im CI. Zuerst kompliziert, später unverzichtbar. Keine Worthülsen.
Notfallpläne und Übungen
Broker-Ausfall? VPN-Knoten down? PKI-Fehler? All das braucht regelmäßiges Trainieren. Vierteljährliche Übungen: Hauptbroker „abschießen“, Backup aktivieren, Kanäle auf Reserve-Provider umstellen, JIT-Prozesse manuell verifizieren. Dokumentation hilft, aber Muskelgedächtnis schlägt Papierform. Trainierte Teams stellen Zugänge in 5–15 Minuten her, „nur Papier-Teams“ brauchen Stunden. Unterschied in Geld und Nerven riesig.
Geheimnis: Machen Sie Übungen spannend und realistisch. Fügen Sie Zwischenfälle, menschliche Fehler und Rollbackszenarien hinzu. Das Team lernt Automatisierung wertzuschätzen und entdeckt „Schwachstellen“. So stellt das Segmentierungsnetzwerk seine Stabilität auch bei ernsten Angriffen unter Beweis.
Performance und Nutzererlebnis: ohne Kompromisse
Optimierung von Routen und Zugangsstandorten
Damit VPN nicht ausbremst, platzieren Sie Access Points nah bei Nutzern und Diensten. Statten Sie SD-WAN mit Pfadauswahl-Policies für Latenz und Paketverlust aus. Nutzen Sie Split-Tunnel sinnvoll: Leiten Sie nicht den gesamten Internettraffic über Firmenzentralen, wenn SASE-Cloud-Gateways bereits scannen. Mikrosegmentierung hilft hier: Weniger „Alles-durch“ Traffic, mehr gezielte Wege. Ergebnis: Geringere Latenzen, höhere Stabilität.
Probieren Sie auch QUIC in Szenarien mit hoher Paketloss-Rate. In hybriden Netzen macht QUIC eine gute Figur. Zudem ermöglichen Caches für ZTNA-Client-Policies eine stabile User Experience bei wackeligem Internet. Unsichtbare Siege, die Ihr Business überzeugt — und wenn Sie Budget für’s nächste Quartal anfragen, spielt das eine große Rolle.
UX beim Zugang: klare Fehler und Self-Service
Nutzer darf nicht rätseln, warum der Zugriff scheitert. Geben Sie klare Meldungen: „Keine ausreichenden Rechte, Rolle X beantragen“ oder „Gerät entspricht nicht den Anforderungen: Bitlocker aktivieren“. Bieten Sie ein Self-Service-Portal für JIT-Anträge mit SLA für Genehmigung. Kürzen Sie den Weg: Je einfacher korrekter Zugang, desto weniger Workarounds und Schatten-IT. Gute UX reduziert Tickets um 20–35 %.
Und denken Sie an Mobilität! ZTNA- und schlanke VPN-Clients müssen auf Laptops und Smartphones gleichermaßen gut laufen. Gerade das Smartphone ist heute oft der Backup-Kanal für kritische Aktionen. Lustig und traurig zugleich: Einen Incident schloss ein Admin im Taxi übers Handy mit zwei Klicks via JIT und MFA. Hätte er schwere Clients installieren müssen, wäre das viel tragischer ausgegangen.
Zuverlässigkeit: N+1, Cache, sanfte Degradation
Planen Sie Ausfallsicherheit überall ein. Der Zugangsbroker benötigt einen heißen Backup, Politicaches auf Clients müssen kurze Controlplane-Ausfälle überstehen, PKI-Pipeline braucht Offline-Schlüssel und Rotationspläne. Sanfte Degradation heißt: Der Service hustet leicht, fällt aber nicht um. 100 % Verfügbarkeit erreichen Sie nie, aber kurze Ausfälle mit klaren Workarounds sind machbar – und das schätzt das Business.
Beispiel: Policy-Cache hält 15 Minuten ohne Broker-Verbindung, dann müssen Sessions erneuert werden. Kompromiss zwischen Sicherheit und Verfügbarkeit. Ja, es geht strenger oder lockerer. Genau hier gilt: Perfekt ist der Feind von Gut.
Sicherheit auf Anwendungsebene: Nicht nur das Netz entscheidet
mTLS, Service-Mesh und deutliche L7-Grenzen
Egal wie gut segmentiert, wenn Services allen vertrauen, kommt es zum Desaster. 2026 ist mTLS zwischen Diensten mit Zertifikatsrotation per Mesh Standard. L7-Policies definieren wer mit wem kommuniziert – Methoden, Pfade, Header. Unbekanntes wird minimiert. Selbst wenn Netz schwächelt und ein unerlaubtes Paket durchrutscht, blockiert L7 die Aktion. Das ist die zweite Verteidigungslinie, ohne die Mikrosegmentierung oft nicht ausreicht.
Klar, das erfordert Disziplin in den Entwicklerteams. Anfänglich unbeliebt und diskutiert, nach Quartal aber anerkannt: Stabilität steigt, Vorfälle begrenzen sich, Debugging wird schneller. Mit strenger Applikationsverantwortung wird das Netzwerk einfacher und zuverlässiger. Und irgendwie atmen wir alle leichter.
Daten: Klassifizierung, DLP, Tokenisierung
Man schützt nicht alles gleich. Klassifizieren Sie Daten ehrlich und koppeln Sie Zugriffsregeln an Klassen. Persönliche Daten in ein Segment, Zahlungsdaten in ein anderes, Forschung & Entwicklung separat. DLP auf SASE-Gateways und im E-Mail-Verkehr, Tokenisierung für externe Schnittstellen, durchgängige Verschlüsselung für besonders sensible Daten. Denken Sie daran: Netzwerk ist kein Zauberkästchen. Wenn eine Anwendung Daten offenlegt, hilft auch das beste VPN nicht. Arbeiten Sie eng mit Datenverantwortlichen zusammen – nicht gegen sie.
2026 erfreut ein Trend: „Privacy by Design“ in Netzwerkpolicies. Standardmäßig ist Traffic privat, Logs anonymisiert und Offenlegung erfolgt nur auf Rollen- und Audit-basierten Anfragen. Geheimhaltung ist kein Zustand, sondern ein Systemstandard. Und das gefällt uns.
Lieferkette-Angriffe: Minimalvertrauen von Anfang an
Supply Chain ist seit Jahren eine Hauptursache für Sicherheitsprobleme. Integration mit externen APIs, Container-Images, Agenten – aber wo bleibt die Garantie? Segmentierung per VPN hilft, doch die letzte Barriere sind Whitelists für ausgehenden Traffic, Artefaktvalidierung, SBOM und „Sandboxen“ für neue Komponenten. Externe Partner bekommen exakt einen Tunnel zu genau definierten Services. Jeder Umgehungsversuch wird SIEM-mäßig getrackt. Ja, manchen Partnern ist das unbequem, aber das ist Ihr Filter für Reifegrad. Sicherheit duldet keine Kompromisse mit dem Glück.
Gute Praxis sind monatliche „Freundschaftsprüfungen“: Review aller externen Tunnel, was aktiv ist, Besitzer, Zweck. Entrümpeln ohne Gnade. Die einfache Wahrheit: Ein geschlossener Tunnel lässt sich nicht knacken.
Implementierungsplan: Wo starten und Fallstricke vermeiden
Inventarisierung und Abhängigkeitskarte
Starten Sie mit Inventarisierung: Dienste, Nutzer, Daten, abhängige Systeme, externe Verbindungen. Zeichnen Sie Datenfluss-Karten: Wer kommuniziert mit wem und warum. Ohne diesen Schritt ist Segmentierung ein Ratespiel. Unbedingt kritische Pfade separat markieren: Zahlungen, Steuerung, Logs, Notfallkommunikation. Oft finden wir versteckte Abhängigkeiten, die nur einmal im Monat genutzt werden. Fällt dieser Pfad weg, herrscht Überraschung. Die Karte verhindert solche Fallen.
Tools sind simpel: Netzwerkanalyse, Log-Collection, Team-Interviews, Agenten-Monitoring. Langweilig? Ja. Aber vieles ersparen Sie sich, wenn Sie diesen Schritt nicht auslassen. Der Teufel steckt im Detail, Segmentierung lebt vom Detail.
Pilot, Skalierung und Standards
Führen Sie Pilot in begrenztem Bereich durch: eine Filiale, ein Cloud-Segment, eine kritische Applikation. Testen Sie Zugriff, JIT, ZTNA für Nutzer, Mesh zwischen Diensten. Messen Sie Key-Metriken vor und nach: Latenz, Anzahl Vorfälle, MTTR. Basierend auf Fakten fixieren Sie Templates: Tunnelprofile, IAM-Rollen, eBPF-Policies, L7-Regeln. Wiederkehrendes wandert in Standards. Ab da ist Skalierung kein Projekt mehr, sondern Prozess.
Vergessen Sie nicht „Altlasten“. Alte Regeln, undurchsichtige ACLs, vergessene Services. Räumen Sie auf. Geisterfriedhöfe sind Quellen für Leaks und Ausfälle. Machen Sie Policy-Reviews monatlich. Ein entspannendes Wellness-Ritual fürs Netzwerk.
Training und Kultur
Menschen zählen mehr als Technik. Schulen Sie Ingenieure, Produktteams und Support. Erklären Sie, warum das klassische „All-VPN“ ausgedient hat. Zeigen Sie JIT und Antragstellung praktisch. Erstellen Sie Cheat-Sheets auf einer Seite. Setzen Sie KPIs auf Sicherheit, aber bestrafen Sie keine ehrlichen Fehler. Das Team muss glauben, dass Policies Arbeit erleichtern, nicht erschweren. Dann klappt’s auch, wenn es zuerst schwer und lang erscheint.
Kultur zeigt sich auch im Umgang mit Prozessen. Wenn ein Chef sagt: „Gib mir alles, ich bin der Boss“, ist das ein Systemtest. Manchmal muss man das auch zum dritten Mal erklären. Doch wenn alle sehen, wie transparent und schnell korrekter Zugang funktioniert, nimmt Widerstand ab. Und das ist der Weg ohne Umkehr.
FAQ: Kurz und knapp
Was ist der Unterschied zwischen VLAN und VPN für Segmentierung, und reicht eins allein?
VLAN teilt lokale Netze in L2/L3-Domänen und eignet sich perfekt für Campus und Rechenzentren mit schnellem Traffic ohne WAN-Ausgang. VPN baut sichere Kanäle über IP und verbindet flexibel entfernte Segmente, Clouds und Niederlassungen. 2026 bringt ein Hybrid: VLAN für lokale Ordnung und Performance, VPN für Inter-Segment und Inter-Site, darauf Mikrosegmentierung und Zero Trust. Komplettersatz durch eins der Werkzeuge führt meist zu Kompromissen – Skalierungsprobleme oder Isolationseinbußen.
Braucht Mikrosegmentierung zwingend ZTNA und eBPF, oder kann man einfach starten?
Starten geht auch einfach: L3-ACLs verschärfen, universal Zugänge entfernen, JIT für Admin-Aufgaben einführen. Dann ZTNA für Nutzer, damit sie Apps, nicht das Netz erreichen. eBPF-Agenten und Service-Mesh erlauben feineres L7- und Host-Level-Kontrolle, sind aber ausrollbar. Schichtweise Strategie ist besser als Big Bang. Wichtig ist, Zugriff an Identität und Kontext zu binden, nicht nur an IP.
Wie stark leidet die Performance bei Umstieg auf VPN-Mesh und ZTNA?
Bei gutem Design kaum. WireGuard und IPsec mit Hardwarebeschleunigung bewältigen hohe Geschwindigkeiten, QUIC resistent gegen Paketverluste, SD-WAN und lokale Access Points verkürzen Latenzen. Praktisch sehen Firmen 5–10 % Overhead bei korrekter Topologie und Split-Tunnel. Segmentierung erhöht oft Stabilität, weil Broadcast-Domänen schrumpfen und unnötige Pfade wegfallen. Wichtig: Früh testen und Protokoll aufs Szenario abstimmen.
Wie isoliert man kritische Infrastruktur, wenn PLCs regelmäßig upgedatet und Telemetrie gesammelt wird?
OT wird nach IEC 62443 in Zonen eingeteilt, und Kanäle streng kontrolliert. Schmale VPN-Tunnel nutzen nur Whitelists für Protokolle und Ports, dazu JIT für Admin mit MFA und Logging. Telemetrie läuft über separaten Monitoring-Kanal, Updates über eigenen, signaturgeprüften Pfad. Keine Universal-Tunnel. So mindern Sie dauerhafte Exposition und erhalten deterministische Abläufe.
Sollte man Post-Quantum-Kryptographie im VPN bereits aktivieren?
Ja, für externe und langlebige Verbindungen empfehlen sich hybride Schlüsseltauschverfahren (z. B. ECDH+Kyber). Anbieter unterstützen das seit 2025, 2026 starten viele Unternehmen den schrittweisen Rollout. So verringert man Risiko „jetzt abfangen, später knacken“. Für kurzlebige interne Tunnel ist Zeit für eine gestaffelte Migration. Panik nein, Ignorieren nein.
Wie überzeugt man das Business von der Rentabilität der VPN-basierten Segmentierung?
Sprechen Sie Zahlen. Zeigen Sie weniger Vorfälle, geringeren MTTR, schnellere Filialanbindung, weniger manuelles Zugriffsmanagement. Verknüpfen Sie Tunnel mit SLA kritischer Dienste: „Dieser Kanal schützt Zahlungen, Verfügbarkeit 99,95 %“. Demonstrieren Sie Fälle, in denen Mikrosegmentierung seitliche Bewegungen stoppt oder Support entlastet. Mit Metriken und echten Geschichten wird Budgetkein abstraktes „Sicherheit um der Sicherheit willen“, sondern ein Risikomanagement.
