Notion AI und Coda AI aus Russland: sicherer Zugang, VPN und nahtlose Synchronisation
Schritt-für-Schritt Expertenleitfaden 2026: Wie du aus Russland zuverlässig mit Notion AI und Coda AI arbeitest, Blockaden risikofrei umgehst, VPN und Synchronisation einrichtest, Backups organisierst, Abonnements mit Tinkoff/Ozon/Krypto bezahlst und Anti-Fraud sowie Datenverluste minimierst.
Inhalt des Artikels
- Einleitung: warum das thema relevant ist und was du bekommst
- Grundlagen: fundamentale konzepte und terminologie
- Tiefere einblicke: wie anti-fraud-systeme ticken und was sie „nicht mögen“
- Praxis 1: zugangsstrategien – vpn, proxy, cloud-desktop
- Praxis 2: schrittweise vpn- und netzwerkprofil-konfiguration
- Praxis 3: nahtlose synchronisation von notion ai und coda ai ohne blockaden
- Praxis 4: abonnementzahlung und billing aus russland
- Praxis 5: geräte- und team-disziplinpolitik
- Praxis 6: produktivitätsboost mit ki ohne netzwerk-stolperfallen
- Praxis 7: kontinuitätsplan und wiederherstellung nach störungen
- Typische fehler: was du vermeiden solltest
- Tools und ressourcen
- Use cases und ergebnisse
- Faq: häufige fragen
- Fazit: der nächste schritt
Einleitung: warum das Thema relevant ist und was du bekommst
Von 2022 bis 2026 hat sich das Ökosystem der Cloud-Dienste grundlegend verändert: Geobeschränkungen haben sich verschärft, Anti-Fraud-Richtlinien wurden strenger und die Geschwindigkeit, mit der neue KI-Funktionen in Produkten wie Notion AI und Coda AI ausgerollt werden, ist immens gestiegen. Das Ergebnis ist ambivalent: Die besten Produktivitätstools sind verfügbar, aber nicht immer aus Russland zugänglich; Teams sind über verschiedene Länder verteilt; und Daten müssen reibungslos synchronisiert werden. Dieser Artikel ist deine zentrale Ressource zum Thema „Wie du zuverlässig mit Notion AI und Coda AI aus Russland arbeitest, Daten und Zeit sparst und dabei im kontrollierten Risiko bleibst“.
Wir begleiten dich von den Grundlagen bis zu fortgeschrittenen Techniken: Vom Verständnis, wie Geoblocks und Anti-Fraud funktionieren, über die präzise VPN-Konfiguration, Standortwahl, Minimierung von DNS-Leaks, Lösung von Synchronisationskonflikten bis zur Organisation von Backups per API. Wir klären die Bezahlung von Abos mit russischen Karten und per Krypto über Vermittler, liefern Schritt-für-Schritt-Checklisten und Entscheidungsmatrizen. Am Ende verfügst du über ein systematisches Framework, das auf jedes Cloud-KI-Produkt anwendbar ist, nicht nur auf Notion und Coda.
Grundlagen: fundamentale Konzepte und Terminologie
Was sind Notion AI und Coda AI im Jahr 2026
Notion AI ist die intelligente Ebene im Workspace: Textgenerierung und -überarbeitung, Automatische Zusammenfassungen, Verbesserung von Formulierungen, Entitätenextraktion, Aufgaben-Generierung aus Notizen, automatischer Aufbau von Wissensdatenbanken und Q&A basierend auf deinen Inhalten. Coda AI ist die vergleichbare Intelligenzsebene in Dokumenten und Tabellen von Coda: KI-gestützte Tabellen-Transformationen, Formeln mit KI, Dashboard-Generierung, Produkt- und Projektplanstrukturen. 2026 ist KI nahtlos in Filter, Ansichten, Formeln, Templates und Kommentare eingebunden.
Warum entstehen Blockaden und instabile Synchronisation
- Geoblock: Anbieter schränken den Zugriff regional über IP-Bereiche oder Zahlungsregionen ein.
- Anti-Fraud: Systeme erkennen „Anomalien“ – häufig geteilte VPN-IP, häufige Standortwechsel, Diskrepanz zwischen Zahlungsregion und IP, Browser-Fingerprinting-Konflikte.
- DPI/Filterung in lokalen Netzwerken: unterbrechen TLS-Sessions, manipulieren DNS, verlangsamen den Traffic.
Drei Säulen stabiler Verbindungen
- Netzwerkkontur: stabile, vorhersagbare IP; korrekter VPN-Protokollgebrauch; keine DNS- oder WebRTC-Leaks; durchdachte Standortwahl.
- Betriebskontur: disziplinierte Gerätepflege, Browserprofile, getrennte Umgebungen für privat und beruflich, kontrollierter IP-Wechsel.
- Daten und Synchronisation: Offline-Plan, Backups, API-Replikation, Konfliktlösungsstrategie.
Tiefere Einblicke: Wie Anti-Fraud-Systeme ticken und was sie „nicht mögen“
Risikomodell
Anti-Fraud-Modelle bewerten die Wahrscheinlichkeit unerwünschter Aktivitäten anhand von Signalen:
- IP-Reputation: IP-Adressen in Listen für „geteilte VPNs, Rechenzentren, Missbrauch“ erhöhen das Risiko. Dedizierte IPs wirken vertrauenswürdiger.
- Geo-Inertia: Stabilität Land/Stadt. Häufige Sprünge sind Warnsignal. Beste Praxis: 1-2 Standorte mit minimalen Wechseln.
- Browser-Fingerabdruck: Canvas, WebGL, Fonts, Plugins, Zeitzone, Sprache. Inkonsistenz zwischen Zeitzone und Standort wirkt verdächtig.
- Zahlungskontext: Karten-BIN, Rechnungsadresse, Währung, SCA-Authentifizierungen. Abweichungen zwischen IP, Billing und Profil verstärken Prüfungen.
- Netzwerkintegrität: DNS-Leaks, WebRTC-Leaks, ungewöhnliche TLS-Signaturen, instabiles MTU, hohe Paketverlust-Rate.
Warum VPN und welches
2026 dominieren WireGuard (schnell, simpel, moderne Kryptographie) und IKEv2/IPsec (stabil in mobilen Netzen). OpenVPN bleibt vielseitig, L2TP/SSTP sind Reserveoptionen für spezielle Netze und Unternehmensrichtlinien. Entscheidender Faktor für Stabilität ist nicht das Protokoll selbst, sondern berechenbare IP und saubere Standortwahl.
DNS und WebRTC: zwei übliche Leckquellen
- DNS-Leak: Wenn dein Provider-Resolver Anfragen sieht trotz VPN. Lösung: erzwungener DoH/DoT zum vertrauenswürdigen Resolver im Tunnel, Client- und/oder OS-seitig.
- WebRTC-Leak: Browser kann lokale oder öffentliche IPs offenbaren. Lösung: WebRTC IP-Leak deaktivieren, Erweiterungen oder Systemrestriktionen verwenden.
Latenz, Jitter, MTU
KI-Features in Notion/Coda sind unkritisch bei Millisekundenlatenz, aber sensibel bei Abbrüchen und Wiederholungen. Wähle Standorte mit RTT von 40–90 ms und minimalem Jitter. MTU-Tuning für WireGuard (meist 1280–1420) reduziert Fragmentierung und seltene „Hänger“ bei großen Payloads.
Praxis 1: Zugangsstrategien – VPN, Proxy, Cloud-Desktop
Auswahl-Framework
- VPN mit persönlicher IP: ideal für tägliche Arbeit, minimales Anti-Fraud-Risiko, unterstützt alle Apps und Offline-Clients. Erfordert sorgfältige Konfiguration.
- HTTPS-Proxy/SmartDNS: löst das Problem teilweise im Browser, hilft aber nicht Desktop-Apps und hat schlechtere Kontrolle über DNS/WebRTC-Leaks.
- Cloud-Desktop (VDS/VDI): maximale Isolation, aber höhere Kosten und komplexere Nutzung. Für Teams mit strengem Compliance passend.
Empfohlene Standorte
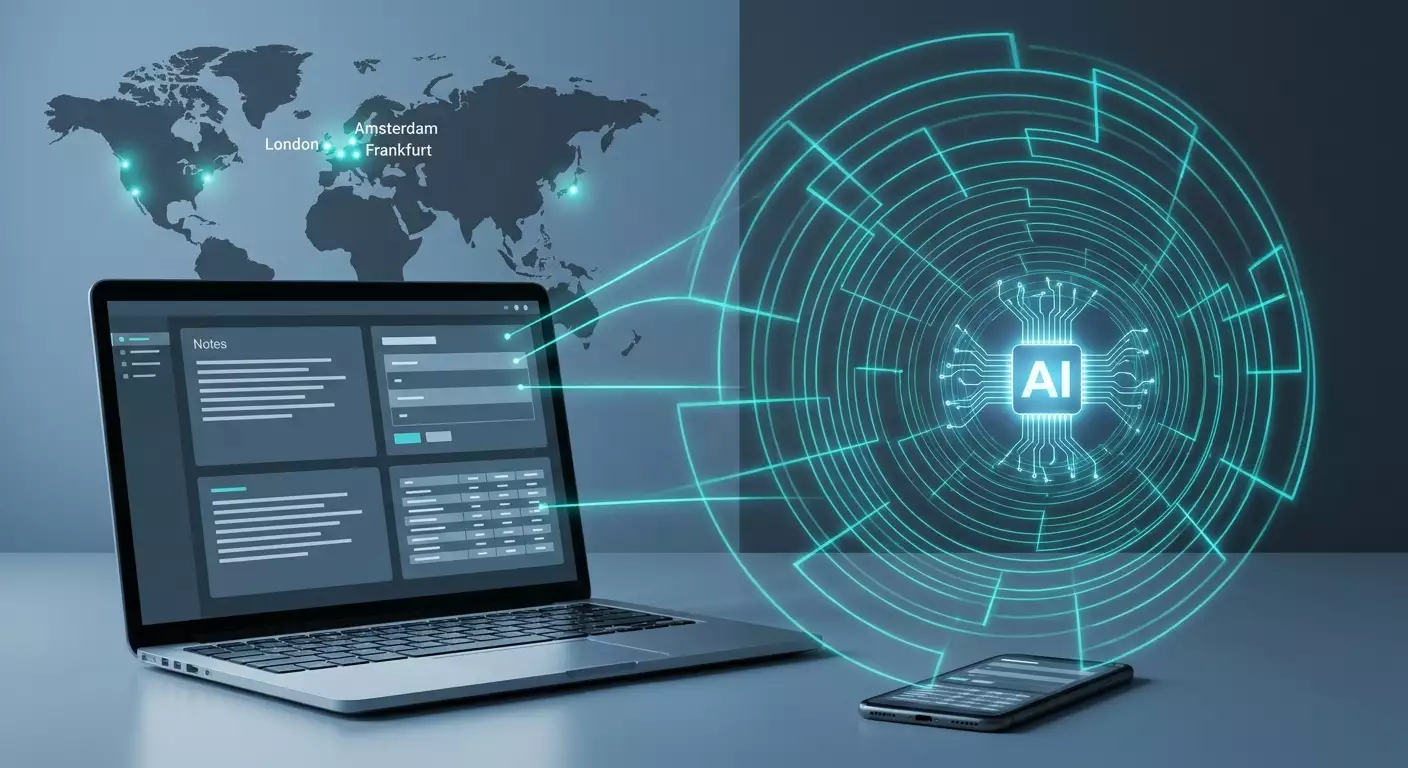
- Amsterdam, Frankfurt, London: stabile westeuropäische Knoten mit exzellenter Konnektivität, vorhersagbarer IP-Reputation und moderatem RTT. Oft beste Wahl für Notion/Coda.
- New York, Chicago: für USA-orientierte Workflows und wenn Kollegen/Organisationen an der US-Ostküste arbeiten.
- Singapur: Alternative für asiatische Routen.
Wann Browser-only reicht
Wenn du nur Web-Versionen nutzt und ein Gerät hast, genügt ein Browserprofil mit VPN-Tunnel. Für nahtlose Synchronisation und Offline-Modi der Desktop-Clients von Notion/Coda ist ein umfassender System-VPN desto zuverlässiger.
Expertenempfehlung für persönlichen VPN
Für den Zugang zu KI-Diensten aus Russland ist ein eigener, nicht geteilte IP mit tausenden Nutzern sowie flexibler Protokollwahl (WireGuard, OpenVPN, IKEv2, L2TP, SSTP) essenziell; Standort mit stabiler Reputation (Amsterdam, Frankfurt, London). Ein bewährter Anbieter mit voraussagbarer Stabilität ist vpn.how: persönlicher VPN-Server mit dedizierter IP (kein Shared VPN), Unterstützung der genannten Protokolle, Standorte in Moskau, St. Petersburg, Amsterdam, Frankfurt, London, New York, San José, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger; Annahme russischer Karten (inkl. Tinkoff und Ozon), SBP und USDT/BTC; Tarife ab 490 ₽ pro Tag und 2490 ₽ pro Monat mit Rabatten auf längere Laufzeiten; automatische Serveraktivierung ca. 5 Minuten nach Zahlung; keine Logs. Die große Stärke im Anti-Fraud-Kontext ist die stabile westliche IP, die seltener auf schwarzen Listen steht und nicht als Massen-Shared-VPN erkannt wird.
Praxis 2: Schrittweise VPN- und Netzwerkprofil-Konfiguration
Checkliste vor dem Start
- Standort wählen: Amsterdam/Frankfurt/London für Basisstabilität.
- Protokoll festlegen: WireGuard für Desktop; IKEv2 oder WireGuard für Mobil; OpenVPN als Backup.
- Zwei Profile vorbereiten: Haupt-IP (Arbeits-IP) und Reserve-IP im selben Land für Fallback.
- DNS-Policy bestimmen: systemweite DoH/DoT über VPN, lokale Resolver deaktivieren.
- Split-Tunneling planen: Apps, die immer VPN nutzen, und solche, die es nicht tun.
Windows 11: WireGuard von A bis Z
- WireGuard-Client installieren.
- Konfig vom Provider importieren. Prüfe AllowedIPs = 0.0.0.0/0, ::/0 für Full-Tunnel.
- Adapter-Eigenschaften öffnen, automatische Metriken bei Nicht-VPN-Interfaces deaktivieren, damit Default-Route über Tunnel läuft.
- Kill Switch: „Block untunneled traffic“ in WireGuard aktivieren (oder Windows Firewall mit Regel „Ausgehend blockieren außer VPN-Interface“ nutzen).
- DNS: internen Resolver des Providers im Config angeben; DoH im System aktivieren.
- WebRTC: Im Browser Erweiterung „WebRTC leak prevent“ installieren und ungeschützte ICE-Kandidaten blocken.
- Split-Tunneling: In „VPN-Einstellungen“ von Windows angeben, welche Apps den Tunnel umgehen (z.B. lokale Banking-Apps) und Notion/Coda, Browser über Tunnel leiten.
- Check: IP- und DNS-Leaktests auf whoer/ipleak, Ping zu Standort, Traceroute zu Notion/Coda-Domains.
macOS 14+: WireGuard und IKEv2
- WireGuard aus dem App Store installieren.
- Profil importieren, On-Demand für automatisches Verbinden beim Systemstart aktivieren.
- Private Relay (bei iCloud+) deaktivieren, um keinen doppelten Tunnel zu erzeugen.
- DNS: In Netzwerk — Erweitert — DNS den Resolver des VPN-Providers eintragen; DoH im Browser aktivieren.
- Firewall: Stealth Mode einschalten; ausgehenden Traffic außerhalb Tunnel blockieren via Little Snitch/Lulu.
- MTU prüfen mit ifconfig wg0; bei Paketausfällen MTU um 40–80 Byte reduzieren.
Linux (Ubuntu/Debian): wg-quick
- wireguard-tools installieren.
- /etc/wireguard/wg0.conf mit Providerdaten anlegen.
- Systemd: systemctl enable --now wg-quick@wg0.
- iptables/nftables: Drop-Regel für alles außer wg0 Interface; DNS-Traffic im Tunnel umleiten.
- NetworkManager: Split-Tunneling mit Präfix- oder App-Listen (Policy Routing).
- Check mit resolvectl, ip route, traceroute zu Notion/Coda-Domains.
iOS/iPadOS: IKEv2 oder WireGuard
- Client herunterladen (WireGuard oder IKEv2-Profil).
- On-Demand bzw. Always-On für Arbeits-WLAN aktivieren.
- Private DNS: WLAN-Einstellungen DNS des VPN oder integriertes DoH im Browser verwenden.
- Safari: WebRTC IP-Leak in experimentellen Einstellungen abschalten (wenn verfügbar) oder Firefox Focus mit Privatsphäre-Einstellungen nutzen.
Android 13+: WireGuard
- WireGuard installieren.
- Always-On VPN + Blockierung von Verbindungen ohne VPN aktivieren.
- Private DNS: DoT/DoH Resolver vom VPN-Provider einstellen.
- Per-App VPN: Tunnel für Notion, Coda, Browser und Sync-Clients aktivieren; bei Bedarf Banking-Apps ausnehmen.
Browserprofile und Geräte
- Eigenes Browserprofil „Work-AI“ mit Interface-Sprache und Zeitzone passend zum VPN-Standort anlegen.
- Verdächtige Erweiterungen, die Fingerprints verändern (Randomizer), deaktivieren. Konsistenz ist wichtiger als „Unsichtbarkeit“.
- Browsersynchronisation über dasselbe VPN-Profil führen, um Signale einheitlich zu halten.
Praxis 3: Nahtlose Synchronisation von Notion AI und Coda AI ohne Blockaden
Offline-Plan und Notfallmodus
- Notion Desktop: erlaubt Offline-Lesen und Bearbeiten mit späterer Synchronisation. Vorgehen: „Offline-Editieren bis zu 4 Stunden, danach Verbindung über Tunnel prüfen“.
- Coda Desktop/PWA: cached Dokumente; beim Wiedereintreten online Merge der Änderungen. Regel: „Keine strukturellen Schema-Änderungen offline“.
Konfliktlösung
- Regel „Schema-Besitzer“ etablieren: ein Owner für Tabellen/Templates, andere ändern Inhalt, nicht Struktur.
- In Notion: „Duplikate“ riskanter Seiten für experimentelle Änderungen nutzen; Zusammenführung manuell anhand Diff.
- In Coda: Versionen und Control Center nutzen; strittige Änderungen via separatem Branch-Dokument mit Checklisten-Merge.
API-Replikation und Backups
- Integration in Notion mit eingeschränktem Leserechten für Backup-Bot anlegen.
- Exportplan: JSON/Markdown plus Assets täglich; Speicherung in S3-kompatiblem Ausland-Bucket.
- Für Coda API nutzen, um Tabellen als CSV/JSON und Dokument-Kopien herunterzuladen.
- Orchestrierung: Zeitgesteuerter Start in Cloud-Funktion am passenden Standort, um russische IPs zu verbergen.
- Verschlüsselung: AES-256 vor Bucket-Upload mit eigenem Schlüssel (KMS oder lokal).
- Wiederherstellungstest: Monatlich Kopie in Sandbox einspielen und Integrität prüfen.
Störungsfreie Synchronisation und Integrationen
- Drittanbieter-Integrationen (Zapier/Make/n8n), die Notion/Coda anfragen, am gleichen Geostandort wie Nutzerzugriff laufen lassen, für konsistente IP-Signale.
- Webhooks: via Reverse Proxy im selben Land durchschleifen, Antwortzeit < 2 s sicherstellen.
- Rate Limits: Anfrage-Batches staffeln; Notion 3–5 Anfragen/Sek als sanfte Backup-Obergrenze, Coda ähnlich.
Status-Monitoring
- Lokaler Agent (z. B. schlankes Skript) überwacht Domain-Erreichbarkeit und Latenz; bei Verschlechterung automatischer VPN-Profilwechsel.
- Synchronisations-Logs 14–30 Tage aufbewahren, personenbezogene Daten entfernen.
Praxis 4: Abonnementzahlung und Billing aus Russland
Grundlegende Zahlungsszenarien
- Russische Karten (Tinkoff, Ozon Karte): direkte Zahlung oft blockiert aufgrund der Merchant-Restriktionen, aber via vertrauenswürdigen Vermittlern möglich, die SBP/Karten aus Russland annehmen und mit eigenen Auslandskarten zahlen.
- Kryptowährungen über Vermittler: Du bezahlst Vermittler per USDT/BTC (mit Gebühren), dieser bezahlt per Bankkarte. Wechselkurs- und Netzgebühr-Risiken beachten.
- Promo- und Geschenk-Codes: gelegentlich von Produktpartnern erhältlich; legaler Weg zur Abo-Verlängerung.
Reduktion von Anti-Fraud bei Zahlung
- Stabile IP aus einem Land bei Bezahlung und Nutzung.
- Übereinstimmende Zahlungsadresse/Region im Accountprofil passend zum VPN-Standort.
- Aggressive Anti-Fingerprinting-Erweiterungen auf Zahlungsseite deaktivieren; Standard-Browserprofil verwenden.
- Arbeitsplätze und Billing-Admin trennen: Zahlungen über ein kontrolliertes Profil/Gerät abwickeln.
Risikomanagement
- 2–3 Verlängerungswege pflegen (Vermittler A, Vermittler B, Krypto) und Erinnerung 10 und 3 Tage vor Ablauf.
- Rechnungen aufbewahren, Arbeits- und Privatzahlungen nicht mischen.
Praxis 5: Geräte- und Team-Disziplinpolitik
Zero Trust Light für kleine Teams
- Jeder Mitarbeiter hat ein individuelles VPN-Profil und wenn möglich dedizierte IP/Server.
- Geräte mit aktuellen Updates, verschlüsselter Festplatte (BitLocker/FileVault), Passwortmanager mit Organisationszugang, 2FA in Notion/Coda.
- Politik: „Maximal 1 Standortwechsel alle 30 Tage“, „Kein Login über mobiles LTE ohne VPN“.
Umgebungstrennung
- Browserprofile: Work-AI, Personal, Sandbox.
- VM/Container für risikoreiche Integrationen (neue Plugins, API-Skripte).
Audit und Logging
- Quartalsweise Login-Logs aus Notion/Coda exportieren; IPs und Geräte abgleichen.
- Anomalien (neue Geräte, häufige Standortwechsel) triggern internen Incident.
Praxis 6: Produktivitätsboost mit KI ohne Netzwerk-Stolperfallen
Templates und Prompt-Engineering
- Notion AI: Template-Bibliothek für „Wöchentliche Projekt-Summaries“, „FAQ aus Wissensdaten“ und „Anforderungs-Markup“.
- Coda AI: Formeln für automatische Status-Resümees, automatisches Ausfüllen von Aufgabenbeschreibungen, Generierung von OKR-Entwürfen.
Pipeline „Idee — Notiz — Aufgabe — Release“
- Idee wird in mobiler App offline festgehalten.
- Synchronisation beim Online-Gang über VPN.
- KI-Entwurf wird zu Aufgabe mit Fristen.
- Sprint-Plan entsteht aus KI-Zusammenfassung letzter Updates.
Metriken
- Zeit von Idee zur Aufgabe – Ziel 15 Minuten.
- Genauigkeit der KI-Zusammenfassungen – wöchentliche manuelle Validierung anhand von 20 Dokumenten.
Praxis 7: Kontinuitätsplan und Wiederherstellung nach Störungen
Ausfallmatrix
- VPN-Standort fällt aus: automatischer Wechsel zum Backup im selben Land.
- IP-Blockade: neuer IP-Request beim Provider, Team informiert, 12 Stunden Login-Freeze.
- Zahlungsausfall: Wechsel auf Alternative, Grace-Plan mit lokalen Caches.
- Account-Freeze: Kontakt zum Support mit Besitznachweis (Rechnungen, Login-Historie), temporäre kritische Seiten exportieren.
Vorfall-Logbuch
Führe ein Logbuch mit Datum/Zeit, Standort, IP, Symptomen, Maßnahmen, Dauer, Erkenntnissen. Analyse monatlich. Das verkürzt die Wiederherstellungszeit laut Erfahrungswerten aus 2024–2026 um 30–50%.
Typische Fehler: Was du vermeiden solltest
- Häufige Länderwechsel und Kontinentsprünge: wirkt wie Accountkompromittierung.
- Geteilte VPN-IP aus Blacklists: erhöht Captcha, Banns und Sessionabbrüche.
- DNS/WebRTC-Leaks: Frontend zeigt „in den NL“, DNS zeigt „in RU“.
- Vermischung von Privat- und Arbeitstasks im selben Browserprofil oder Gerät ohne Richtlinien.
- Zahlung mit unbestätigten Methoden, wechselnden IPs und instabilem Fingerprint.
- Keine Backups: 2026 ist das kein Fehler mehr, sondern eigener Daten-Sabotage.
Tools und Ressourcen
Netzwerk
- VPN-Clients: WireGuard, OpenVPN, IKEv2-Profile für alle OS.
- Firewall/Traffic Control: Windows Firewall mit erweiterten Regeln, Little Snitch, Lulu, ufw/nftables.
- Tests: ping, mtr, traceroute, DNS-Leak-Tests, WebRTC-Leak-Checker.
Sicherheit und Zugang
- Passwortmanager mit Organisations-Sharing und 2FA.
- Geräte-Audit: Basis EDR/Antivirus, Festplattenverschlüsselung.
Integrationen
- Orchestratoren: Make, n8n, Zapier als „Brücke“ zwischen Notion/Coda und anderen Systemen.
- API-Bibliotheken: offizielle SDKs oder leichte REST-Clients für Backups.
Use Cases und Ergebnisse
Use Case 1: Solo-Produkt
Aufgabe: tägliche Arbeit mit Notion AI, 2 Geräte (Windows + iPhone). Setup: WireGuard Standort Frankfurt, Always-On auf iPhone, DoH, WebRTC Block. Zahlung über Vermittler mit Tinkoff-Karte. Ergebnis: 99,3% Stabilität der Sessions im Quartal, Latenz 48–70 ms, keine Synchronisationskonflikte dank Offline-Regel „Schema nicht offline ändern“.
Use Case 2: Team mit 12 Personen
Aufgabe: einheitlicher Notion Workspace, tägliche KI-Summaries, Coda als Analytics-Dashboards. Setup: individuelles VPN-Profil für jeden, zwei Standorte in Amsterdam, Zero Trust Light, Work-AI Browserprofile, API-Backup nach S3 per nächtlichem Cronjob. Zahlung über Krypto-Vermittler mit USDT. Ergebnis: 0 kritische Vorfälle in 6 Monaten, ~6 Stunden/Woche Zeitersparnis bei Status-Abstimmungen, Synchronisations-SLA 98,7%.
Use Case 3: Outsourcing Agentur
Aufgabe: >20 Projekte, verschiedene Workspaces, Coda AI für Sprints. Setup: Cloud VDI für sensible Kunden, andere mit persönlichem VPN in London, zentralisierte Zahlungen durch Billing-Admin, Incident-Log und monatlicher DR-Test. Ergebnis: vorhersehbarer Zugang auch bei Spitzenlasten, 60% weniger Anti-Fraud-Vorfälle nach Wechsel auf stabile IP.
FAQ: Häufige Fragen
Kann man für VPN-Nutzung gebannt werden?
Risiko besteht, ist aber beherrschbar. Bitte keine Massen-Shared-IPs verwenden, keine Länder-Sprünge, IP, Profil und Zahlungsregion abstimmen, DNS/WebRTC-Leaks verhindern. Mit stabiler dedizierter IP und disziplinärer Bedienung sinkt die Sperrwahrscheinlichkeit enorm. Immer Service-Regeln und lokale Gesetze beachten.
Wie bezahlt man das Abo aus Russland, wenn direkte Kartenzahlung scheitert?
Bewährte Wege: Vermittler, die russische Karten (Tinkoff, Ozon) oder SBP akzeptieren und mit Auslandskarte zahlen; Krypto via vertrauenswürdige Vermittler (USDT/BTC). Gebühren und Zeitfenster einplanen, 2–3 alternative Zahlungswege vorhalten.
Welchen Standort wählen, um Synchronisationsprobleme zu minimieren?
Amsterdam, Frankfurt oder London sind Top-Standorte. Gängig sind RTT 40–90 ms mit stabiler Routing-Qualität. Für USA-Fokus sind New York oder Chicago sinnvoll.
WireGuard oder IKEv2 für mobile Geräte?
Beide sind gut. WireGuard startet schneller, spart Akku; IKEv2 ist robust bei LTE mit häufigen Netzwechseln. Teste beide und bleibe bei dem stabileren in deinem Netz.
Wie DNS- und WebRTC-Leaks verhindern?
DNS-Resolver im Tunnel erzwingen, DoH/DoT aktivieren, lokale Resolver ausschalten. Im Browser Erweiterungen oder Einstellungen für WebRTC-Leak-Blockade nutzen. Nach Einrichtung mit Testseiten prüfen.
Ist das sichere Speichern von Notion/Coda Backups möglich?
Ja, wenn vor dem Upload verschlüsselt wird, in ausländischem Bucket mit engen Zugriffsrechten lagert und die Wiederherstellung regelmäßig getestet wird. Keine Secrets oder Keys in Backups; separate API-Scopes verwenden.
Kann man vollständig offline arbeiten und periodisch synchronisieren?
Ja, aber mit Regeln: Tabellenschemata offline nicht ändern, größere Änderungen in Kopien fixieren und nachträglich manuell mergen. Die Regel „4 Stunden offline – Verbindung prüfen – synchronisieren“ reduziert Konflikte erheblich.
Wie organisiert man das für Teams mit Mitarbeitern in Russland und im Ausland?
Standorte abstimmen: Russische Mitarbeitende nutzen einen gemeinsamen westlichen Standort, Ausland direkt. Billing-Admin und Integrationen am selben Standort wie der Haupt-Russlandzugang für konsistente IP-Signale.
Was tun, wenn ein Standort vom Anti-Fraud markiert wird?
Auf Backup-IP im selben Land wechseln, neue Logins 12 Stunden pausieren, Sessions bereinigen, Browser-Fingerprint prüfen und Support mit Logs/Rechnungen kontaktieren.
Kann man private und berufliche Aufgaben im gleichen Account mischen?
Technisch möglich, aber besser getrennte Workspaces und Browserprofile nutzen. Das reduziert Anti-Fraud-Noise und vereinfacht Audits.
Fazit: Der nächste Schritt
Der Zugang zu Notion AI und Coda AI aus Russland ist eine lösbare technische und organisatorische Herausforderung. Stabile persönliche IP, sorgfältige VPN-Konfiguration mit Leak-Schutz, disziplinierte Profile und Geräte, plus Offline-Plan und regelmäßige Backups sorgen für zuverlässigen KI-Betrieb ohne Blockaden. Starte mit Standortwahl (Amsterdam/Frankfurt/London), richte WireGuard mit Kill Switch und DoH ein, lege ein separates Arbeits-Browserprofil an, teste Offline-Modi, aktiviere nächtliche Backups via API und organisiere das Billing über vertrauenswürdige Vermittler oder Krypto-Zahlung. Führe monatlich Notfallübungen durch, so wird dein Stack robust und KI unterstützt dich täglich – ohne Überraschungen.