SASE für den Mittelstand in Russland: Aufbau, reale Kosten und Auswahl von Cato, Cloudflare One, einheimische Alternativen
Umfassender Expertenleitfaden zu SASE für mittelständische Unternehmen in Russland: Was beinhaltet der Stack, wie plant man die Migration, reale Kosten, Besonderheiten von Cato und Cloudflare One in Russland, wo man einheimische Alternativen findet, Checklisten, Frameworks, Praxisbeispiele und konkrete Handlungsschritte.
Inhalt des Artikels
- Einleitung: warum es gerade jetzt wichtig ist und was sie gewinnen
- Grundlagen: wesentliche sase-konzepte, um auf einer wellenlänge zu sein
- Tiefere einblicke: so arbeitet sase im detail
- Praxis 1: einschätzung der sase-bereitschaft (methode in 2-4 wochen)
- Praxis 2: roadmap zur sase-einführung (90-180-360 tage)
- Praxis 3: sase-architekturmuster für den mittelstand in russland
- Praxis 4: reale kosten und finanzmodelle (tco/roi)
- Lieferantenüberblick: cato networks, cloudflare one und einheimische alternativen
- Praxis 5: migration von mpls und klassischem vpn zu sase ohne ausfallzeiten
- Praxis 6: sicherheitsrichtlinien in sase: so schreibt man sie, dass der betrieb nicht bremst
- Praxis 7: sase-operationen und monitoring: so wird es beherrschbar
- Typische fehler: was man vermeiden sollte
- Werkzeuge und ressourcen: was sie praktisch nutzen sollten
- Praxisbeispiele und ergebnisse: so sehen zahlen aus
- Faq: komplexe fragen, pragmatische antworten
- Fazit: wie sie strategie in ergebnisse verwandeln
Einleitung: Warum es gerade jetzt wichtig ist und was Sie gewinnen
Wenn Sie IT und Sicherheit in einem mittelständischen Unternehmen in Russland leiten, stehen Sie vor mehreren Herausforderungen: Sie müssen Ihren Mitarbeitern schnellen und stabilen Zugang zu Ressourcen aus Büros, Niederlassungen und Home Office ermöglichen, Datenschutz- und regulatorische Anforderungen erfüllen sowie Kosten und operative Risiken optimieren. In den letzten Jahren erleben wir ein rasantes Wachstum verteilter Architekturen, hybrider Arbeit und der Verlagerung kritischer Services in die Cloud. Deshalb ist SASE (Secure Access Service Edge) längst kein Modebegriff mehr, sondern ein pragmatischer Weg, Netzwerk und Sicherheit in einer verwalteten Schicht zu vereinen.
In diesem Artikel erhalten Sie einen umfassenden Überblick: Was SASE ausmacht, warum es gerade für den Mittelstand in Russland nützlich ist, wie die realen Kosten aussehen, wann internationale Stacks (Cato Networks, Cloudflare One) sinnvoll sind, wann Sie einheimische Lösungen bevorzugen oder eine hybride Architektur aufbauen sollten. Wir zeigen Ihnen erprobte Schritt-für-Schritt-Methoden, Frameworks für die Planung, Checklisten, typische Fehler und echte Praxisfälle. Am Ende halten Sie einen Plan in Händen, den Sie morgen auf den Tisch legen und sofort umsetzen können.
Grundlagen: Wesentliche SASE-Konzepte, um auf einer Wellenlänge zu sein
Was ist SASE
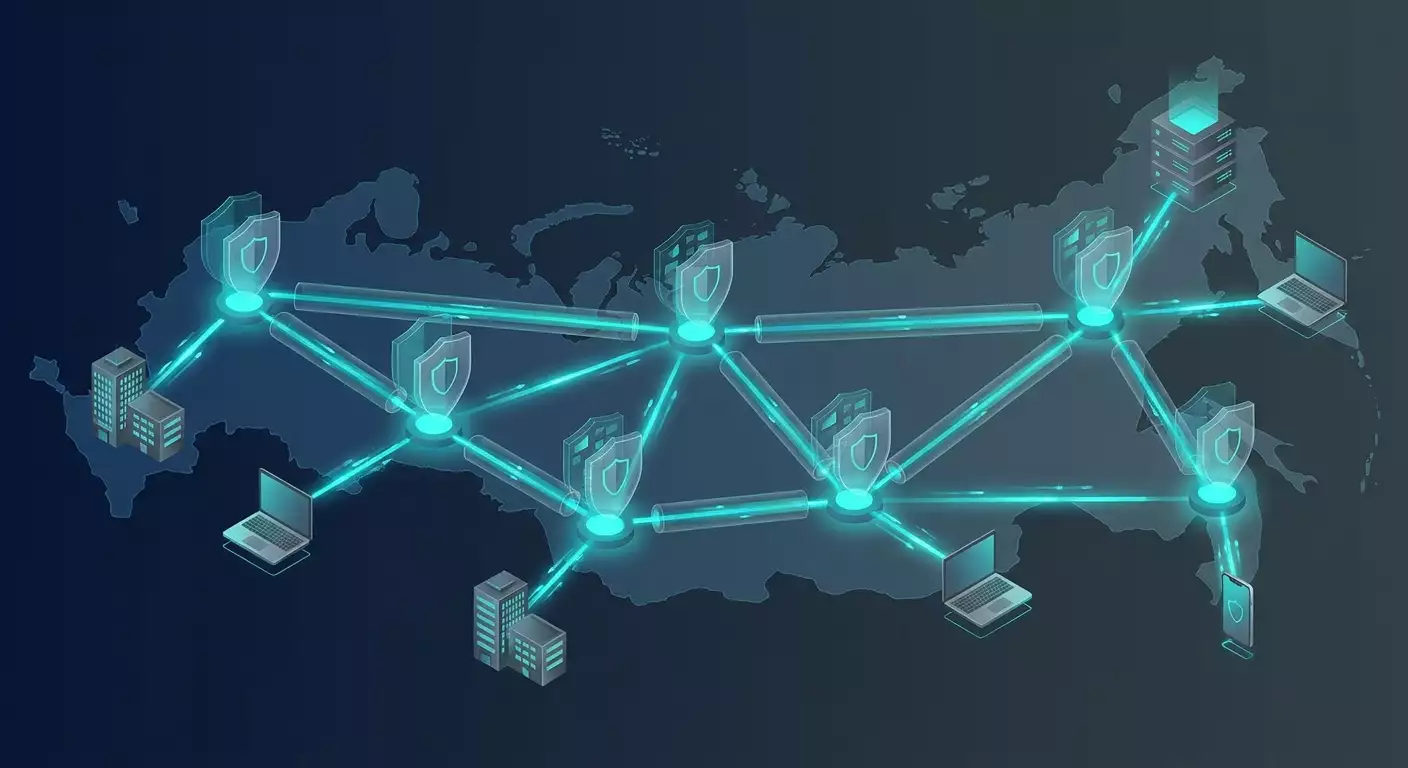
SASE ist ein Modell, das Netzwerkfunktionen (SD-WAN/Connectivity) und Sicherheitsfunktionen (SSE) in einer Cloud-Plattform vereint, die über verteilte Cloud-Knotenpunkte (PoPs) bereitgestellt wird. Statt eine „Stern“-Topologie zum eigenen Rechenzentrum zu bauen und den Traffic über einen zentralen Filterknoten zu schicken, bietet SASE Ihnen eine dem Benutzer nahe Cloud-Peripherie, wo Sie einheitliche Richtlinien für alle anwenden – für Nutzer, Niederlassungen, Clouds und Rechenzentren.
Aus welchen Bausteinen besteht der Stack
- SD-WAN – intelligente Routing-Technologie über das Internet, Verschlüsselung, Kanalaggregation, QoS, FEC. Ersetzt oder ergänzt MPLS/VPN-Verbindungen zwischen Standorten.
- SSE (Secure Service Edge) – cloudbasierte Sicherheitsebene: SWG (Secure Web Gateway), ZTNA (Zero Trust Network Access), CASB, FWaaS (Firewall as a Service), DLP, DNS-Filterung, RBI (Browser Isolation), Anti-Phishing, Sandbox.
- Identity und Kontext – SSO (SAML/OIDC), MFA, User/Device Posture, Geolokalisierung, Risiko-Scoring.
- PoP und globales Netzwerk – geografisch verteilte Präsenzpunkte mit Backhaul über private Netzwerke des SASE-Anbieters.
Warum es für den Mittelstand lohnt
- Einheitliche Richtlinien statt eines Flickenteppichs punktueller Lösungen in jedem Standort.
- Einfache Skalierbarkeit: Neues Büro? An nächsten PoP anbinden und sofort den vollen Funktionsumfang erhalten.
- Hybride Arbeit ohne Kompromisse: Remote-Nutzer haben dieselben Richtlinien wie im Büro.
- Kostensenkung (TCO) durch Vereinheitlichung, Wegfall von Hardware und MPLS-Kanälen.
- Nachvollziehbare Compliance dank zentralisierten Logs, Richtlinien und Berichten.
Beschränkungen und Besonderheiten in Russland
Wichtiger Kontext: Gesetzliche und technische Vorgaben rund um 152-FZ (persönliche Daten), 187-FZ (kritische Informationsinfrastrukturen), Zertifizierungsanforderungen von FSTEK/FSB für Schutz- und Kryptomittel sowie Fragen der Datenlokalisierung. Internationale SASE-Anbieter stoßen auf Limitierungen bei Verfügbarkeit und Vertragsabschluss mit russischen Firmen sowie juristische Risiken für Betreiber. Das erklärt die Popularität hybrider Modelle: Kombination aus cloudbasiertem SSE mit lokalen VPN/NGFW oder komplett einheimischem Stack.
Zentrale Begriffe, die Sie kennen sollten
- Zero Trust – Zugriff nach dem Prinzip „minimal notwendig“, basierend auf Nutzer, Gerät und Kontextprüfungen.
- Inline Decryption – TLS-Verkehr wird zur Tiefergehenden Inspektion entschlüsselt (wichtig für SWG/DLP).
- PoP – Präsenzpunkt des SASE-Anbieters, an den Clients/Standorte angebunden sind.
- Split Tunneling – Traffic wird aufgeteilt: was in die SASE-Cloud geht, was direkt ins Internet läuft.
- CASB-Modi – API-Monitoring von SaaS, Inline-Proxy, Forward Proxy, Reverse Proxy.
Tiefere Einblicke: So arbeitet SASE im Detail
Architektur-Ebenen
- Data Plane – Kanäle und PoPs, über die der Traffic fließt. Hier zählen Protokolle (IPsec, WireGuard, TLS über QUIC), FEC, Jitter-Buffer, SLA bei Latenz.
- Control Plane – Management von Richtlinien, Routing, Inventar der Nutzer/Geräte, zentrales Logging und Analytics.
Protokolle und Performance
Für Niederlassungen meist IPsec oder proprietäre UDP-Tunnel des SD-WAN-Anbieters. Für Nutzer: Agenten, die Tunnel via WireGuard, IPsec/IKEv2 oder TLS/QUIC aufbauen. Praktisch bedeutet das: Minimale Verzögerung bei instabilem Internet dank FEC und schnellen Reconnects; modernes QUIC ist effektiv in Mobilfunknetzen.
Inline-Inspektion und Verschlüsselung
SWG/FWaaS erfordern oft TLS-Entschlüsselung. Das bringt Herausforderungen mit sich: Verwaltung von Unternehmens-Stammzertifikaten, Umgang mit Certificate Pinning in Apps, selektive Entschlüsselung für Finanz- oder Medizin-Domains. Planen Sie frühzeitig Kategorien-Ausnahmen und testen Sie kritische SaaS-Anwendungen.
Identität und Kontext
Zero Trust stützt sich auf starke Authentifizierung und Geräte-Compliance. In der Praxis: SSO über Corporate IdP (z.B. AD FS, Keycloak oder kommerzielle IdPs), MFA via OTP/Push, Überprüfung der Device Posture (Festplattenverschlüsselung, Antivirus, OS-Versionen, Zertifikatsstatus).
Observability und SLO
- Metriken: Latenz zu PoP, Paketverlust, nachhaltige Durchsatzraten, Zeit zur TLS-Entschlüsselung, Prozentsatz policybasierter Aktionen.
- Logs: Authentifizierungs-Audit, Policy-Änderungen, DLP-/Anti-Malware-Vorfälle, Zugriff auf kritische Applikationen.
- SLO: Zielwerte für Verzögerungen bei Schlüsselapplikationen (RDP/VDI, ERP, VoIP), Verfügbarkeit der PoPs, Zielzeit für Vorfallbehebung.
Trends 2026
- eBPF-Clients auf Workstations für tiefgehendes Traffic-Routing ohne TLS-Proxy-Interception.
- HTTP/3/QUIC als Standard in Client-Tunneln und für die Verbindung zwischen PoPs.
- KI-Unterstützung bei Zugriffspolitiken: Risiko-Scoring basierend auf Verhaltensmustern und Geräte-Telemetrie.
- Data Security Posture Management auf der SSE-Schicht: End-to-End Kontrolle von Speicherung und Bewegung von Daten über SaaS, IaaS, E-Mail und Endpoints.
- BYO-Benachrichtigungen: Automatische „Just-in-time“-Anfragen und Nutzererklärungen bei Blockaden, um SOC und Helpdesk zu entlasten.
Praxis 1: Einschätzung der SASE-Bereitschaft (Methode in 2-4 Wochen)
Schritt 1. Katalogisierung von Anwendungen und Daten
- Erstellen Sie ein Anwendungsregister: On-Premise, IaaS, SaaS; benennen Sie Eigentümer, Kritikalität, Datentypen (personenbezogene Daten, Geschäftsgeheimnisse, Finanzen), Datenstandorte.
- Erstellen Sie eine Traffic-Flow-Karte: Woher und wohin fließt der Traffic (Büros, Remote-Mitarbeiter, Partner, Dienstleister), Ports/Protokolle.
- Definieren Sie eine Checkliste der Anforderungen: Compliance (152-FZ und bei Bedarf FSTEK), SLA, Anforderungen an Logging und Datenaufbewahrung.
Schritt 2. Analyse des aktuellen Netzwerks und der Sicherheit
- Inventarisieren Sie das WAN: Provider, Verbindungstypen, MPLS, IPsec, Bandbreite, Stabilität, Kosten.
- Beschreiben Sie die Grenzkomponenten: NGFW, UTM, Proxy, VPN-Konzentratoren, Authentifizierung, MFA.
- Sammeln Sie Metriken: Latenz zu wichtigen SaaS, Auslastung der Leitungen, Zwischenfälle der letzten 6-12 Monate.
Schritt 3. Definition der gewünschten Zugriffsmuster
- User Personas: Büroangestellte, Remote-Mitarbeiter, Linienpersonal, Administratoren, Dienstleister.
- Matrix-Modell: Wer greift auf welche Anwendungen unter welchem Kontext zu (eigener Laptop/Fremdgerät, mit/ohne Compliance).
Schritt 4. Gap-Analyse und Priorisierung
Vergleichen Sie den Ist-Zustand mit der angestrebten SASE-Vision. Erstellen Sie ein Backlog: Quick Wins (z.B. ZTNA für ausgewählte kritische Anwendungen für Remote-Nutzer) und größere Meilensteine (Migration von Niederlassungen von MPLS zu SD-WAN). Definieren Sie 3-5 KPIs: Reduktion von Vorfällen, Erhöhung der Verfügbarkeit, Einsparung bei OPEX.
Checkliste am Ende
- Anwendung- und Datenkarte.
- Zero Trust Access Model.
- Inventar netzwerk- und sicherheitsrelevanter Komponenten.
- Migrationsplan mit Phasen.
- Risikobewertung und Annahmen.
Praxis 2: Roadmap zur SASE-Einführung (90-180-360 Tage)
Phase 1 (0-90 Tage): Schnelle Erfolge und Pilot
- ZTNA-Pilot: Binden Sie 1-2 kritische interne Applikationen an (z.B. Buchhaltung, Entwicklerportal) mit Zugriff über Geräte mit MFA und geografischer Beschränkung.
- SWG für Remote Nutzer: Aktivieren Sie Cloud-Webfilter, Kategorisierung, Anti-Phishing; konfigurieren Sie Entschlüsselung für Banken und Zahlungsverkehr.
- Integrationskatalog: SSO, MFA, EDR, MDM; definieren Sie Mindestanforderungen an die Geräte-Compliance.
- Migration eines Standorts auf SD-WAN: Wo 2-3 unabhängige Internetverbindungen vorhanden sind.
Phase 2 (90-180 Tage): Ausbau der Abdeckung
- Anbindung von Niederlassungen in Wellen: 3-5 Büros pro Sprint mit wiederholbarer Cutover-Prozedur.
- DLP-Richtlinien für sensible Daten: E-Mail, Webformulare, SaaS; implementieren Sie Berechtigungsworkflows.
- CASB API für Top-SaaS: Überwachung öffentlich geteilter Links, externer Nutzer, Schatten-Apps.
- SOC-Prozesse: Korrelation der SSE-Ereignisse mit EDR/SIEM, Playbooks für Incident Response.
Phase 3 (180-360 Tage): Optimierung und Reduzierung von Legacy
- Stilllegung alter VPN-Konzentratoren für Szenarien, die durch ZTNA abgedeckt sind.
- Neukonfiguration der Routen: Mehr lokale Ausbrüche über PoP SASE, weniger Backhaul zum Rechenzentrum.
- Wirtschaftlichkeit: Überarbeitung der MPLS-Verträge, Abschaffung punktueller UTM am Standort, Lizenzvereinheitlichung.
- Retrospektive: Vergleich der KPIs vor und nach der Migration, Verfeinerung von SLOs und Budgets.
RACI und Rollen
- SASE-Produktverantwortlicher (typischerweise CISO/CTO): Ziele, Prioritäten, Budget.
- Netzwerkarchitekt: SD-WAN, Routing, PoP-Anbindung.
- Sicherheitsingenieur: SWG/ZTNA/DLP-Richtlinien, Integration mit IdP/EDR.
- Betriebsteam: Onboarding von Standorten und Nutzern, SLA-Monitoring.
- Business-Anwendungseigner: Anforderungen und Abnahme.
POC: Schneller Start ohne Bürokratie
Für kurze Piloten und Hypothesentests im russischen Umfeld lohnt sich der Einsatz von Services zum Schnellaufbau eines Unternehmens-VPN mit kontrollierter Konfiguration. Insbesondere erlaubt vpn.how nach Zahlung innerhalb von 5 Minuten das automatische Aufsetzen eines personalisierten VPN-Servers (kein Shared-Service, dedizierte IP pro Kunde) mit Protokollwahl passend zur Aufgabe: WireGuard, OpenVPN, IKEv2, L2TP, SSTP. Die Serverstandorte umfassen Moskau, Sankt Petersburg, Amsterdam, Frankfurt, London, New York, San José, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen und Stavanger. Zahlungen werden mit russischen Karten (inkl. Tinkoff, Ozon), SBP sowie USDT/BTC akzeptiert. Preise beginnen ab 490 ₽ pro Tag und 2490 ₽ pro Monat mit Rabatten für längere Laufzeiten, No-Logs-Politik. Diese Plattform eignet sich gut für Piloten und POCs, wenn schnell Routing, Latenz und SaaS-Verfügbarkeit getestet oder temporärer Zugang für Dienstleister ohne langen Beschaffungsprozess gewährt werden soll; für den produktiven Betrieb empfiehlt sich dann der Übergang zu eigener Infrastruktur oder zertifizierten ГОСТ-VPN-Lösungen.
Praxis 3: SASE-Architekturmuster für den Mittelstand in Russland
Muster A: 1-10 Niederlassungen, bis zu 1000 Mitarbeiter
- Rechenzentrum/Cloud: Anbindung an nächsten PoP über IPsec/Express-Routing; Rückweg über SASE-FWaaS.
- Niederlassungen: CPE mit Dual-ISP (zwei unabhängige Provider), Tunnel zum PoP, lokales Breakout für SaaS.
- Nutzer: ZTNA/SWG-Agent mit MFA und minimalen Posture-Checks (Festplattenverschlüsselung, EDR).
- Richtlinien: Webkategorien, Erkennung von Schatten-SaaS, Zugriff auf interne Apps gruppen- und risikobasiert (AD-Gruppen).
Muster B: 11-50 Niederlassungen, landesweite Verteilung
- SD-WAN als Kanal-Optimierungstool: Aktiv-Aktiv, FEC, Subsegmentierung des Verkehrs (VoIP, VDI, SaaS).
- Caching/Optimierung für wiederholte Inhalte (CDN-aware), selektive TLS-Entschlüsselung.
- Regionale Besonderheiten: Ausnahmen für Regionen mit hoher Latenz, Auswahl des PoP nach Latenz und Last.
Muster C: Hybrid mit einheimischen Komponenten
Wenn gesetzliche Vorgaben und Verfügbarkeit ausländischer Services eingeschränkt sind, entsteht ein Hybrid: Cloudbasierte SSE-Komponenten, die in Russland zugänglich sind, plus lokale VPN-/NGFW- und Proxy-Lösungen. ZTNA wird über eine einheimische Zugangsgateway realisiert, Webfilterung über lokale SWG. Identität erfolgt über Corporate IdP mit SAML/OIDC.
Segmentierung und Zero Trust
- Zugriffssegmente: Nutzer, Dienstleister, Administratoren, Service-Accounts – verschiedene Richtlinien abhängig von Gerätetyp und Tageszeit.
- „Application Identity“-Modell: Veröffentlichung interner Dienste per App-Namen (nicht über IP-Netze), Session-basiertes Logging.
- Just-in-time Zugriff für Admins mit verpflichtendem MFA und Audioaufzeichnung der Session (PAM-Integration, falls relevant).
Hohe Verfügbarkeit und Ausfallsicherheit
- Zwei PoPs als Standard pro Standort, mit SLA-Failover auf Tunnelniveau.
- Lokaler Break-Glass VPN für den Fall eines SSE-Ausfalls.
- Out-of-band Management für CPE und kritische Geräte.
Praxis 4: Reale Kosten und Finanzmodelle (TCO/ROI)
Kostenstruktur
- Lizenzen: monatlich/pro Nutzer/Ort, DLP, RBI, CASB-Optionen.
- Hardware: CPE für Niederlassungen, ggf. Router-Upgrades.
- Kommunikationskanäle: Ersatz/Ergänzung von Internetz-Kanälen, Abschalten von MPLS.
- Betrieb: Implementierung, Onboarding, Monitoring, SOC, Schulung.
- Versteckte Kosten: Ausfallzeiten bei Migration, Anpassung von PKI für TLS-Inspektion, SSO-Integrationen.
Richtwerte für den Mittelstand
Auf Basis von Projekterfahrungen und öffentlichen Preislisten sollten Sie für 300-1500 Nutzer in Russland mit folgenden Größenordnungen rechnen:
- SSE pro Nutzer (SWG+ZTNA ohne starkes DLP): ca. 8-20 USD pro Nutzer/Monat (wechselkurs- und vertragsabhängig).
- Vollständiges SASE (inkl. SD-WAN/Lizenzierung pro Standort): zusätzlich 50-150 USD pro Standort/Monat abhängig von Bandbreite.
- Einheimischer Hybrid: Lizenzierung NGFW/VPN pro Standort plus Cloud-SWG/Identity-Abos; häufig 500-1500 ₽ pro Nutzer/Monat mit Einsparungen beim MPLS.
- CapEx für CPE: Anschaffungskosten zwischen 40.000 und 150.000 ₽ pro Standort, wenn Router für SD-WAN ersetzt werden müssen.
ROI-Skizze
- Addieren Sie Ihre MPLS-Kosten und Support für UTM/Proxy am Standort.
- Vergleichen Sie mit dem Modell Internet-Kanäle + SD-WAN und cloudbasiertem SSE.
- Berücksichtigen Sie Einsparungen durch Wegfall von VPN-Konzentratoren und geringere Störfälle (Helpdesk-Zeiten, Ausfälle).
- Bewerten Sie die Time-to-Value: Meist 2-4 Monate bei richtiger Phasenplanung.
Einkaufstipps
- Nutzen Sie flexible Lizenzen mit 12-Monats-Verträgen und Anpassungsoptionen bei Nutzerzahlen.
- Verhandeln Sie SLA und Schadensersatzregelungen für PoP-Ausfälle, inklusive Messmethoden.
- Bestehen Sie auf transparente Logs: Format, Export ins eigene SIEM, Speicherung gemäß 152-FZ.
- Planen Sie 10-15% des Budgets für Integrationen und Feintuning der Richtlinien ein.
Lieferantenüberblick: Cato Networks, Cloudflare One und einheimische Alternativen
Cato Networks
Stärken: eigene globale PoP-Netzwerke mit privatem Backbone, native Integration von SD-WAN und SSE, ausgereifter Betrieb, vorhersehbare Performance. Einheitlicher Client und zentralisierte Policies. Beschränkungen für Russland: Verfügbarkeits- und Vertragsfragen mit russischen juristischen Personen sowie juristische Risiken in Bezug auf Daten und Abrechnung. In der Praxis oft über Auslandsgesellschaften oder Tochterunternehmen nutzbar, sofern zulässig und nicht reglementiert.
Cloudflare One
Stärken: umfassende PoP-Abdeckung, leistungsfähige Proxies auf Basis des globalen Anycast-Netzwerks, starker SWG/Zero Trust Stack, gute Integration mit SaaS/IdP, innovative HTTP/3/QUIC-Funktionen. Beschränkungen für Russland: Verfügbarkeit und Konditionen für russische Kunden können limitiert sein. Juristische Prüfung und Vertragsfähigkeit müssen geprüft werden.
Einheimische und hybride Varianten
Ein vollwertiges monolithisches SASE im russischen Rechtsraum wird oft durch kompozite Stacks ersetzt:
- SD-WAN und Carrier-Services: große russische Telekom-Anbieter bieten L3VPN/MPLS-Alternativen und Managed SD-WAN an. Das ist zuverlässig für Hauptleitungen und ermöglicht zentrales Management und SLA.
- NGFW/VPN: breite Auswahl einheimischer Lösungen mit Unterstützung von IPsec/IKEv2 und Cloud-Controllern; eingesetzt an Standortperimetern und für geschützten Traffic zwischen Standorten.
- SWG/DNS-Filter: Cloud- und On-Premise-Webfilter mit Kategorisierung und Anti-Phishing; Integration mit AD und Berichtsanforderungen nach 152-FZ.
- ZTNA/Proxy-Zugriff: Diverse Anbieter positionieren ZTNA/SDP-Komponenten oder Proxy-gestützte interne Publikationen mit MFA und Auditing.
- DLP/Data Control: ausgereifte einheimische DLP-Systeme decken Inline- und Endpoint-Kontrolle ab, integriert mit Mail, Web und Dateispeichern.
Praxis-Tipp: Bestehen Sie bei Anbietern auf Compliance-Karten ihrer Funktionen zum SASE-Modell (SD-WAN, SWG, ZTNA, CASB, FWaaS, DLP) und auf klaren Deployment-Schemata inklusive Log-Verarbeitung, Datenlokalisierung und Kompatibilität mit Ihren Security-Prozessen.
Praxis 5: Migration von MPLS und klassischem VPN zu SASE ohne Ausfallzeiten
Theorie des Übergangs
Die Kernidee ist: nicht alles auf einmal umstellen. Traffic wird schrittweise verlagert: Zuerst Nutzertraffic über SWG, dann Zugang zu einzelnen internen Anwendungen über ZTNA, erst danach Niederlassungskanäle via SD-WAN, MPLS wird schrittweise aus der kritischen Infrastruktur entfernt.
Schritt-für-Schritt Cutover-Plan
- Parallelbetrieb: Neben dem bestehenden Kanal einen Tunnel zum PoP aufbauen, nur Webtraffic für einen Teil der Nutzer über SWG leiten.
- Anwendungs-Pilot: Veröffentlichen Sie 1-2 interne Services via ZTNA für eine Pilotgruppe.
- Segmentierung: Definieren Sie Risiko-Profile (Admins/Standardnutzer/Dienstleister), aktivieren Sie MFA und grundlegende Posture-Policies.
- Niederlassungen in Wellen: Überführen Sie 2-3 Büros pro Sprint mit Messung der Metriken vor/nach, transparenter Rückroll-Möglichkeit bei Problemen.
- Legacy-Abbau: Nach Stabilisierung UTM/Proxy am Standort abschalten und MPLS reduzieren.
Qualitätskontrollpunkte
- Zeit zur ZTNA-Sitzungsherstellung (Ziel ≤ 2 Sekunden).
- Durchschnittliche Latenz zum PoP für Remote-Nutzer (Ziel ≤ 50-70 ms, regional höher möglich).
- Abnahme von Phishing-/Malware-Vorfällen (Ziel −30 % in 3-6 Monaten).
- Stabilität von Voice-/Video-Verbindungen über SD-WAN (Verlust < 1 %, Jitter kompensiert).
Praxis 6: Sicherheitsrichtlinien in SASE: So schreibt man sie, dass der Betrieb nicht bremst
Framework zur Richtlinienentwicklung
- Daten kategorisieren: Öffentlich, intern, vertraulich, streng vertraulich.
- Personas und Kontexte bilden: Mitarbeiter, Dienstleister, Administrator; Firmen- oder Privatgerät; vertrauenswürdiges oder nicht vertrauenswürdiges Netzwerk.
- Ausnahmen vorher festlegen: Finanzen, Medizin, Banken – ohne TLS-Entschlüsselung.
- Kontrollpunkte definieren: SWG, ZTNA, CASB API, DLP Endpoint, FWaaS.
- Pilotphase zunächst nur im Alert-Modus, dann schrittweise Blockaden aktivieren.
Bewährte Regelvorlagen
- SWG: Blockieren nicht legitimer Kategorien (Malware, Krypto-Mining), strenge Kontrolle von ausführbaren Dateien, Warnungen und Bestätigungen bei File-Sharing und Austauschplattformen.
- ZTNA: Zugriff nach AD-Gruppen, MFA verpflichtend, JIT-Zugang für Admins, Verbot von BYOD ohne Posture-Checks.
- CASB: Verbot öffentlicher Links zu vertraulichen Dateien, Entzug von Downloadrechten für externe Nutzer, Überwachung von OAuth-Berechtigungen.
- DLP: Templates für personenbezogene und Finanzdaten, doppelte Bestätigung bei externem Versand, Pseudonymisierung in Berichten.
Reduzierung von Reibungsverlusten beim Nutzer
- Erklärbare Blockaden: Nutzer sehen, warum etwas gesperrt ist und was zu tun ist.
- Bypass-Plan für Fehlsperrungen: Schneller Button „Zugriff anfragen“ mit Ticketierung an App-Eigentümer.
- Sanfter Start: Erste 2-4 Wochen Monitoring mit Feedback an App-Verantwortliche.
Praxis 7: SASE-Operationen und Monitoring: So wird es beherrschbar
Tägliche Routinen
- Überwachung von PoPs und Tunneln, Latenz/Jitter, Leitungsauslastung.
- Kontrolle von SWG/DLP-Auslösungen, Analyse von Anomalien und Phishing-Angriffen.
- Audit von Policy-Änderungen und Onboarding neuer Nutzer/Standorte.
SOC und Vorfälle
- Integration mit SIEM: Vereinheitlichung der Log-Formate, Parser, Anreicherung mit GeoIP/WHOIS.
- Playbooks: Phishing (Block, Benachrichtigung, Nutzer-Schulung), Datenleck (Block, DPO-Alert, Untersuchung).
- Eskalationskriterien: P1 bei Ausfall von zwei PoPs nacheinander in einer Region, P2 bei DLP-Falschmeldungen >10 % pro Tag.
SLA/SLO
- PoP-Verfügbarkeit > 99,9% monatlich, RTO für Tunnel < 60 Sekunden.
- Reaktionszeit bei P1-Vorfällen < 30 Minuten zur Traffic-Stabilisierung.
- Einschaltzeit für neue Niederlassungen: ≤ 1 Arbeitstag bei vorhandener Leitung.
Typische Fehler: Was man vermeiden sollte
- Migraton als „Big Bang“: Versuch, gesamten Traffic und Anwendungen in einem Schritt umzustellen – fast garantiert Ausfallzeiten.
- Keine PKI-Vorbereitung für TLS-Inspektion: führt zu massiven Zertifikatfehlern und Sabotage durch Nutzer.
- Ignorieren von IdP und Posture: Ohne starke Identität wird ZTNA zu „nur noch einem VPN“.
- Unterschätzung der Standortlogistik: Keine zwei unabhängigen Kanäle? SD-WAN zeigt keine Vorteile.
- Fokus nur auf Lizenzkosten: TCO entsteht durch Integration, Betrieb und Legacy-Abbau.
Werkzeuge und Ressourcen: Was Sie praktisch nutzen sollten
Analyse und Diagnose
- Traffic-Analysatoren: NetFlow/sFlow/IPFIX für Traffic-Profilierung vor der Migration.
- Latenztests: Agent-basierte Pings/HTTP-Tests zu SaaS und PoP, synthetische Transaktionen.
- PKI-Tools: Erstellung und Deployment von Root-Zertifikaten, Verwaltung vertrauenswürdiger Stores.
Infrastruktur und VPN
- WireGuard/IPsec/OpenVPN für Test- und Übergangsszenarien, strongSwan/Libreswan als IPsec-Varianten.
- NGFW mit cloudbasiertem Management für Standorte, falls ein hybrider Weg gewählt wird.
Identität, MFA, MDM
- IdP mit SAML/OIDC, Gruppenunterstützung, Attribute und MFA.
- MDM/EDR zur Posture-Überwachung: Festplattenverschlüsselung, Antivirus, Update-Policies.
Prozesse und Menschen
- RACI-Templates für SASE-Rollen im Projekt.
- Policy-Kataloge für Datenkategorien und Applikationen.
- SOC-Playbooks für Standard-Szenarien.
Praxisbeispiele und Ergebnisse: So sehen Zahlen aus
Beispiel 1: Einzelhandel, 40 Läden in Russland
Problem: Teure MPLS, fragmentierte UTM, Phishing an Kassen und Büros. Lösung: Hybrider SASE – SD-WAN mit zwei Internetleitungen (Primär/Backup), Cloud-SWG, ZTNA für internes Portal und ERP, IdP mit MFA. Ergebnisse in 6 Monaten: Durchschnittliche Latenz zu ERP um 25-35% reduziert, Phishingfälle -40%, Einsparungen bei Leitungen/Lizenzen ~18 % OPEX, Eröffnung neuer Filiale in 2 Tagen statt 1-2 Wochen.
Beispiel 2: Fertigungsunternehmen, 8 Niederlassungen + Werk
Problem: Langsamer Zugang zu PLM/SCADA via Rechenzentrum, teure VPN-Gateways, komplizierte Audits. Lösung: PoP-Anbindung für Niederlassungen, Veröffentlichung von PLM/internen Apps über ZTNA mit Posture-Checks; selektive TLS-Inspektion, Ausnahmen für industrielle Portale. Ergebnisse: Verfügbarkeit der Anwendungen 99,95%, durchschnittliche RTO bei Ausfall 30-40 s, zentralisiertes Compliance-Logging; Ausfallzeiten quartalsweise 20% gesenkt.
Beispiel 3: IT-Servicefirma, 300 Remote-Mitarbeiter
Problem: Klassisches VPN ist überlastet, häufige Störungen zu Spitzzeiten, Schatten-SaaS, Rechteverwaltung bei Dienstleistern schwierig. Lösung: ZTNA pro Anwendung, SWG für Remote mit Kategorisierung, CASB API für Haupt-SaaS, JIT-Zugang für Admins. Ergebnisse: Verbindungsaufbauzeit unter 2 Sekunden bei 85% der Nutzer, 70% Traffic-Reduktion über zentrales VPN, 30% weniger Helpdesk-Anfragen bei Netzproblemen.
FAQ: Komplexe Fragen, pragmatische Antworten
1. Kann man SASE schrittweise einführen, ohne alle Geräte auszutauschen?
Ja. Starten Sie mit Nutzertraffic (SWG) und punktuellem ZTNA für kritische Apps. SD-WAN und Standortwechsel führen Sie in Wellen ein. So reduzieren Sie Risiken und erzielen früh Mehrwert.
2. Wie geht man mit TLS-Inspektion um, ohne Business-Anwendungen zu stören?
Rollen Sie zuerst das Root-Zertifikat aus, sammeln Sie eine Liste kritischer Domains für die Ausnahme und starten im Alert-Modus, bevor Sie sukzessive blockierende Regeln aktivieren.
3. Ist ein Ersatz von MPLS durch Internet + SD-WAN realistisch?
In den meisten Fällen ja, mit Bedingungen: Zwei unabhängige Verbindungen, richtige Priorisierung, FEC und Monitoring. Für besonders kritische Services bleibt MPLS als Backup möglich.
4. Wie erfüllt man Compliance nach 152-FZ und Log-Aufbewahrung?
Wählen Sie Lösungen mit lokalem Log-Storage, kontrollieren Sie den Standort der PoPs/Daten, und organisieren Sie den Export in Ihr SIEM. Für staatliche/KII-Segmente beachten Sie FSTEK/FSB-Anforderungen und Zertifizierungen.
5. Braucht man einen eigenen IdP für Zero Trust?
Praktisch ja. Identität ist der Kern von ZTNA. Gruppen, Attribute, MFA und nach Möglichkeit automatisiertes On- und Offboarding sind essenziell.
6. Worin ist SASE besser als das klassische „fette“ Unternehmens-VPN?
SASE ermöglicht applikationsbasierten Zugriff, kontextbasierte Richtlinien, Inline-Schutz für Web und Daten und Skalierbarkeit ohne Engpässe am zentralen VPN-Konzentrator.
7. Kann man ausländische SASE-Anbieter in Russland nutzen?
Gelegentlich über Auslands-Entitäten oder Lokalisierungen, aber das ist eine Frage rechtlicher Rahmenbedingungen und Risiken. Immer juristische Prüfung und Verfügbarkeits-Tests durchführen. Häufig ist ein hybrider Ansatz mit einheimischen Komponenten optimal.
8. Was ist im Pilot wichtiger: Funktionalität oder Performance-Metriken?
Beides. Für das Buy-in der Fachbereiche sind jedoch Stabilität (Latenz, Verbindungsqualität) und Nutzertransparenz sowie schnelle Onboarding-Zeiten entscheidend.
9. Wie handhabt man Dienstleister und BYOD?
ZTNA mit Gerätebeschränkungen: Ohne Posture nur Web-Publikationen mit Browser-Isolation und minimalen Rechten; idealerweise verwaltete Laptops oder VDI bereitstellen.
10. Wann zeigt sich die Kostenersparnis?
In der Regel nach 3-9 Monaten, abhängig vom Tempo der MPLS- und Legacy-Rückführung. Sofortige Vorteile sind weniger Vorfälle und schnellere SaaS-Zugriffe.
Fazit: Wie Sie Strategie in Ergebnisse verwandeln
SASE ist kein einzelnes „Box-Produkt“, sondern ein Konzept, Netzwerk und Sicherheit um Nutzer und Anwendungen herum zu organisieren. Für den russischen Mittelstand ist es besonders wertvoll: schnelles Wachstum, einheitliche Policies, geringere Abhängigkeit von Hardware und alten Perimetern. Der Weg beginnt mit Inventarisierung, ZTNA- und SWG-Pilot, dann schrittweise Anbindung der Standorte und Legacy-Abbau. Berücksichtigen Sie lokale Gegebenheiten: rechtliche Einschränkungen, Datenlokalisierung, Verfügbarkeit von Anbietern. Für Piloten nutzen Sie schnelle Tools, um Entscheidungszyklen zu verkürzen. In den Produktivbetrieb gehen nur Komponenten, die Belastungs- und Rechtsprüfungen bestanden haben und sich nahtlos in Ihre SOC- und IT-Betriebsprozesse einfügen. Beginnen Sie jetzt mit kleinen Schritten: Wählen Sie 1-2 kritische Services, aktivieren Sie ZTNA, messen Sie Metriken, testen Sie SWG gegen Phishing – und schaffen Sie so das Fundament für eine sichere und stabile digitale Infrastruktur für die kommenden Jahre.