SSO und VPN im Unternehmen: Entra ID und Keycloak
Entra ID und Keycloak liefern Identität, keinen VPN-Gateway-Ersatz. Wählen Sie unterstütztes SAML/OIDC oder RADIUS und testen Sie Rechteentzug; reines WireGuard implementiert kein SSO.
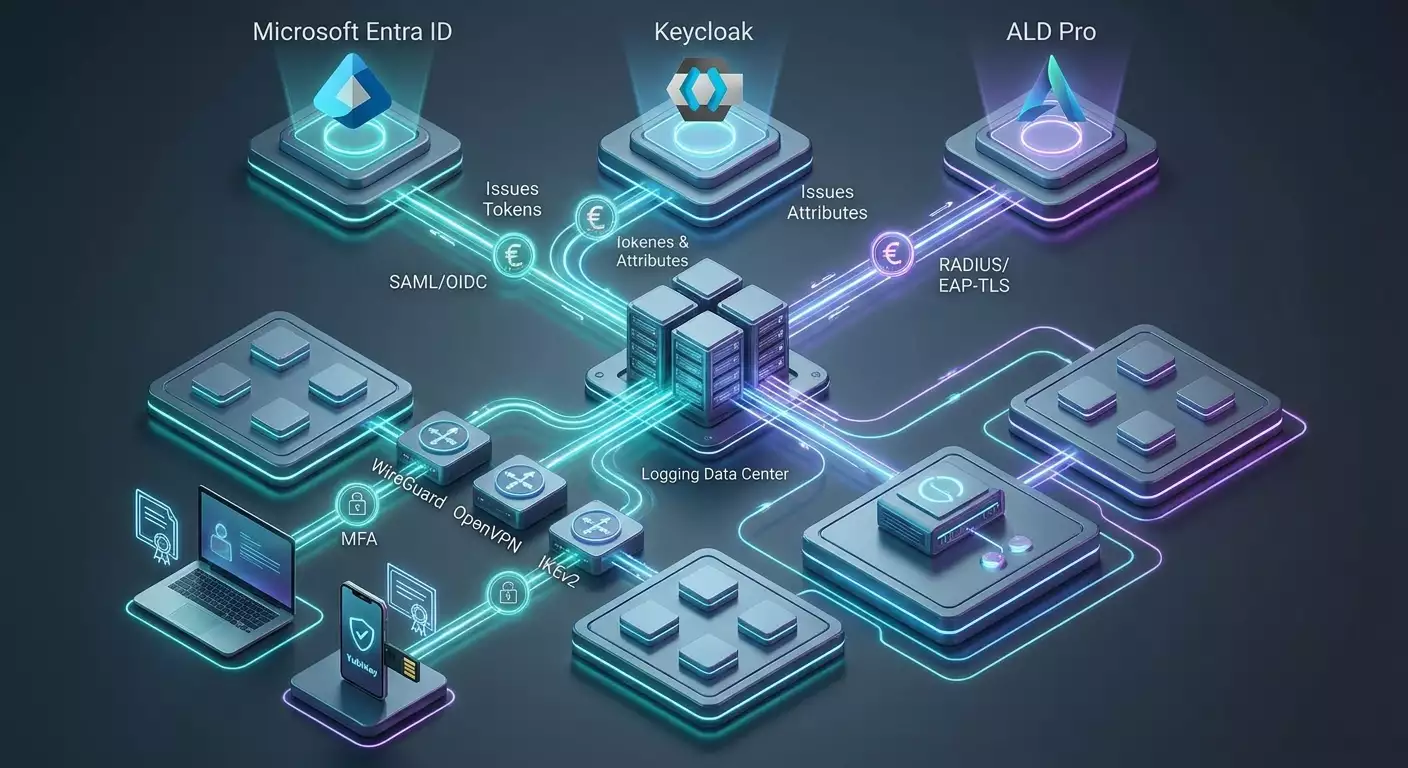
Inhalt des Artikels
Entra ID und Keycloak liefern Identität, keinen VPN-Gateway-Ersatz. Wählen Sie unterstütztes SAML/OIDC oder RADIUS und testen Sie Rechteentzug; reines WireGuard implementiert kein SSO.
Praktische Prüfung
Beginnen Sie mit einer Übersicht über Nutzer, Anwendungen, Standorte und Datenflüsse. Bestimmen Sie Verantwortliche für Zugriffe und deren Entzug. Ein VPN liefert einen Netzwerkkanal, ersetzt aber weder Geräteverwaltung noch Identität, Ausfallsicherheit oder die Prüfung anwendbarer Vorgaben. Versprechen Sie keine Rechtskonformität allein aufgrund von Protokoll oder Serverland.
Prüfen Sie vor Einführung die konkreten Versionen von Gateway, Client und Identitätsanbieter. Erlauben Sie nur nötige Routen und Rollen; eine Anmeldung darf nicht das gesamte Netz öffnen. Nutzen Sie unterstützte MFA, Zertifikatsprüfung und geschützte Geheimnisspeicherung. Bestätigen Sie Integrationen anhand der Produktdokumentation.
Starten Sie einen begrenzten Piloten mit Testressourcen. Prüfen Sie Anmeldung, verweigerten Zugriff, Gerätewechsel, Rechteentzug, Knotenausfall und Wiederherstellung. Vereinbaren Sie vorher Kriterien für Wiederherstellungszeit, Verluste, Anwendungsverfügbarkeit und vollständige Protokolle. Bewahren Sie Ausgangskonfiguration und Rückrollplan auf. Legen Sie minimale Protokollfelder, Aufbewahrung und Leserechte fest; vermeiden Sie unnötiges Sammeln von Verkehrsinhalten.
Offizielle Dokumentation
Herausgeber: vpn.how