VPN für Banken und Finanzinstitute 2026: Anforderungen der Zentralbank Russlands, PCI DSS 4.0 und KIIs
Der umfassende Leitfaden für Unternehmens-VPNs in Banken und Finanzorganisationen 2026: So erfüllen Sie die Anforderungen der Zentralbank Russlands, PCI DSS 4.0 und der kritischen Informationsinfrastruktur (KII). Architekturen, Protokolle, praktische Checklisten, Auditfragen, Fehler und Fallstudien. Expertenempfehlungen ohne unnötigen Ballast.
Inhalt des Artikels
- Einleitung: warum das 2026 so wichtig ist
- Grundlagen: fundamentale konzepte (für einsteiger)
- Vertiefung: landkarte der anforderungen der zentralbank, pci dss 4.0 und kii
- Praxis 1: referenzarchitekturen und segmentierung (theorie, schritte, checklisten)
- Praxis 2: protokolle und kryptografie (auswahl, konfiguration, rotation)
- Praxis 3: identitätsmanagement, mfa und anbieterzugang
- Praxis 4: protokollierung, monitoring, tests und audits
- Praxis 5: performance, resilienz und betrieb
- Praxis 6: clouds, multi-region und grenzüberschreitende datenflüsse
- Praxis 7: umstieg auf zero trust und minimierung der tunnelanzahl
- Typische fehler: was man 2026 vermeiden sollte
- Tools und ressourcen: was sinnvoll ist
- Fallstudien und ergebnisse: so funktioniert es in der praxis
- Faq: häufige komplizierte fragen
- Fazit: wie es weitergeht
Einleitung: Warum das 2026 so wichtig ist
Die IT-Infrastruktur von Banken ist in den letzten Jahren verteilter, cloudbasierter und ständig im Wandel geworden. Fernzugriff ist zur Normalität geworden, Dienstleister und Outsourcing-Partner arbeiten aus verschiedenen Ländern und Zeitzonen, empfindliche Services laufen in hybriden Umgebungen: eigene Rechenzentren, private und öffentliche Clouds, Niederlassungen und mobile Arbeitsplätze. Vor diesem Hintergrund ist ein Unternehmens-VPN längst nicht nur ein „Tunnel“ – es ist ein gesteuertes Risikosystem, Zugangskontrolle der Perimeter und ein Auditnachweis. 2026 verschärfen sich die Anforderungen: der regulatorische Rahmen der Zentralbank Russlands für IT-Sicherheit, Pflichten für KII-Kategorien nach 187-FZ und die Praktiken von PCI DSS 4.0 setzen eine neue Basissicherheitsstufe. Dieses Handbuch hilft dir, VPNs so zu planen und zu betreiben, dass sie gleichzeitig Zuverlässigkeit, Leistung und Compliance erfüllen – ohne das Business mit Bürokratie zu überfrachten oder die Entwicklung zu behindern.
Was du bekommst: Ein verständliches Glossar wichtiger Begriffe, eine Landkarte der Regulatoranforderungen, bewährte Architektur-Patterns, detaillierte Schritt-für-Schritt-Anleitungen zu Kryptoprofilen, MFA, Zugang für Dienstleister, Protokollierung und Änderungsmanagement, Checklisten für Audits und echte Fallstudien mit Kennzahlen. Wir bleiben ehrlich: Es gibt keine „Wundermitteln“. Aber es gibt einen systematischen Ansatz, der die Anfälligkeit deutlich senkt und den Dialog mit Auditoren konstruktiv macht.
Grundlagen: Fundamentale Konzepte (für Einsteiger)
Was ist ein Unternehmens-VPN. Ein gesteuertes System geschützter Tunnel zwischen Netzwerken (Site-to-Site) und/oder Benutzergeräten (Remote Access). Basisfunktionen: Traffic-Verschlüsselung, Authentifizierung der Parteien, Routing-Kontrolle, Segmentierung und Session-Audit.
Wichtige Typen:
- Site-to-Site (IPsec): Gateway-zu-Gateway-Verbindung zur Zusammenführung von Standorten, Rechenzentren und Clouds. Kritisch für layer-3-Netzwerkverbindungen und Verfügbarkeit.
- Remote Access (TLS, IKEv2, WireGuard): Geschützter Zugriff für Nutzer und Dienstleister auf interne Services. Unterstützt MFA und granulare Richtlinien.
- Clientless (Portale): Web-Gateways zu einzelnen Anwendungen, sinnvoll für einen begrenzten Serviceumfang und Gäste.
Kryptoblocks: Identitätsprüfung (Zertifikate, Schlüssel, MFA), Verschlüsselung (AES-GCM, GOST), Integritätsschutz (AEAD oder HMAC), Schlüsselaustausch (IKEv2, ECDHE), perfekte Vorwärts-Secrecy.
Traffic-Segmentierung: Full-Tunnel (aller Traffic läuft über VPN) vs. Split-Tunnel (nur Firmen-Netzwerke). Der Modus richtet sich nach Risiko und Vorschriften: Für kritische Zonen und CDE meist Full oder selektiv erzwungene Routen.
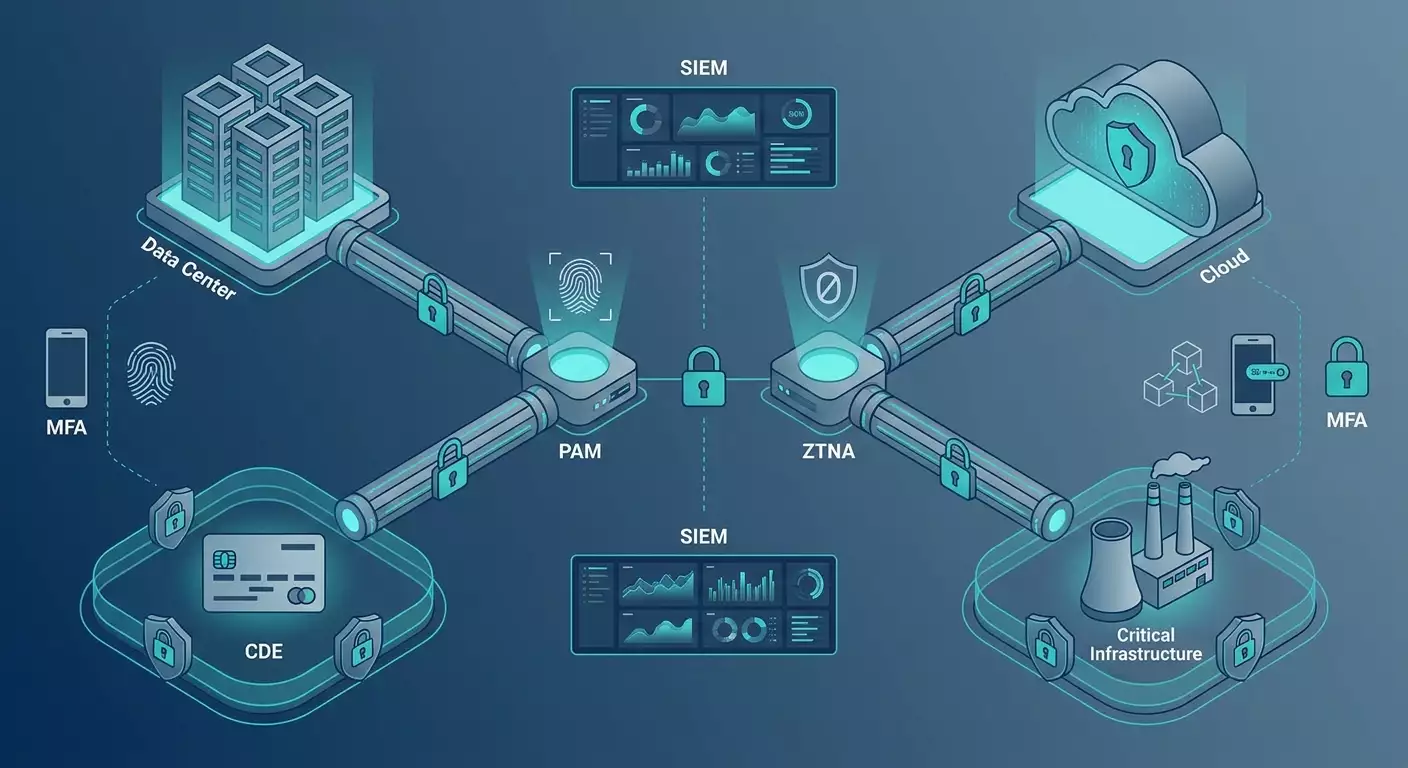
Zero Trust und ZTNA. Nicht „statt VPN“, sondern Erweiterung und Evolution: Kontextprüfung von Gerät und Nutzer, kurzlebige Zugangsdaten, explizite Freigabe für einzelne Anwendungen. Für Compliance wichtig: Kombination von ZTNA mit Protokollierung und einem ganzheitlichen Netzwerkmodell.
Vertiefung: Landkarte der Anforderungen der Zentralbank, PCI DSS 4.0 und KII
Zentralbank Russland (IT-Sicherheitsstandards und Aufsichtspraktiken). Wichtige Schwerpunkte für VPNs: Klassifikation von Assets und Risiken, Segmentierung des Zahlungsverkehrsbereichs und der ABS, Fernzugriffsmanagement (inklusive Dienstleister), starke Authentifizierung, Aktivitätsprotokollierung, Kontinuität und Resilienz (Redundanz, Ausfallsicherheit), regelmäßige Tests und Änderungsmanagement. Audits verlangen „Nachweisketten“: Richtlinien, Flussdiagramme, Tunnel- und Routinglisten, Verbindungsprotokolle, Änderungsnachweise und Wiederherstellungstests.
KII (187-FZ und untergeordnete Rechtsakte, Anweisungen FSTEC/FSB). Für KII-Kategorien 1-3 sind organisatorisch-technische Maßnahmen Pflicht, oft Nutzung zertifizierter Schutzprodukte und inländischer Kryptografie (GOST). Dies beeinflusst Protokollwahl (GOST-kompatible IPsec/TLS), Gateway-Zertifizierung und Zugriffsprozeduren. Trenne: KII-Umgebung (strenge einheimische Kryptografie, Zertifizierung) und unkritische Segmente (moderne Nicht-GOST-Kryptografie möglich), aber sorge für durchgehende Risikoüberwachung und Transparenz der Pfade.
PCI DSS 4.0. Einfluss auf VPN konzentriert sich auf folgende Anforderungen: Schutz der übertragenen Daten mit starker Kryptografie (aktuelle Protokoll- und Verschlüsselungsstandards), strikte Authentifizierung (MFA für alle Admin- und Fernzugriff auf CDE), individuelle Benutzerkonten, Lieferanten- und Zeitzugangsmanagement, Überwachung und Protokollierung aller administrativen Aktionen, CDE-Segmentierung (Minimierung der Routingbereiche über VPN). Neu in 4.0: Fokus auf einen maßgeschneiderten Ansatz. Wenn du vom Standard abweichst, brauchst du eine dokumentierte Risikoanalyse und gleichwertigen Schutz.
Abstimmung der regulatorischen Anforderungen. Typische Überschneidungen: PCI erlaubt moderne Cipher Suites und TLS 1.2+, KII verlangt GOST; Zentralbank betont Servicekontinuität und Resilienz, PCI fordert nachweisbare Segmentierung und Protokollierung; für Lieferanten verlangen alle starke Authentifizierung, minimal erforderlichen Zugriff und Handlungsüberwachung. Fazit: Plane von Anfang an ein „Zweigleis“-Kryptomodel (GOST und internationale Profile), einen einheitlichen Zugriffsprozess und einen allumfassenden Überwachungsperimeter (SIEM, NTA, UEBA) mit synchronen Zeiten und manipulationssicherer Loghaltung.
Praxis 1: Referenzarchitekturen und Segmentierung (Theorie, Schritte, Checklisten)
Pattern A: Bankperimeter mit CDE und KII
Komponenten: zwei unabhängige VPN-Gateways für Remote Access (aktiv-aktiv), Cluster von IPsec-Gateways für Site-to-Site, DMZ für Terminalservices und Portale, separater Perimeter für Dienstleister, PAM-Bastion, SIEM, NTP, HSM/Krypto-Schutz für Schlüssel, ZTNA-Broker für granulare Anwendungsfreigaben.
Routing-Prinzipien: Für CDE und KII nur zwingend notwendige Subnetze, statisch oder BGP mit Prefix-Listen, deny-by-default. Für User-Zugriffe Full-Tunnel bei kritischen Systemen; Split-Tunnel zulässig für nicht-kritische Services außerhalb von CDE/KII mit Hostkontrolle und Netzwerkmonitoring.
Schritt-für-Schritt-Einführungsplan
- Klassifiziere Assets: CDE, ABS, Interbank-Kanäle, KII-Umgebung, IT-Admin, Entwicklung, Office-Netz.
- Beschreibe Flüsse: Wer kommt woher und wohin, Protokolle, Traffic-Menge, geforderte SLA, RTO/RPO.
- Wähle Perimeter: separate VRF/VLAN/Segmente für Remote-User, Dienstleister, Admins, Anwendungen und Daten.
- Definiere Kryptoprofile: GOST-Profil für KII und Standortverbindungen im KII-Umfeld; modernes internationales Profil (IKEv2/TLS 1.3/WireGuard) fürs Übrige.
- Setze Dienstleisterzugang über eigenen Perimeter um: obligatorisches PAM, JIT-Zugänge, Session-Protokollierung, Verbot direkter CDE/KII-Zugriffe ohne Zwischenschicht.
- Fixiere Segmentierung im Routing: Prefix-Listen, ACLs, Firewall-Regeln, Kontrolle der Rückwege, Verbot von Route-Leaks.
- Implementiere SIEM und zentrale Logsammlung: Authentifizierung, Tunneldown/-up, Autorisierungen, Admin-Befehle, PAM-Ereignisse.
- Teste Ausfallsicherheit: geplante Switchovers, Kanalunterbrechungssimulation, Session-Persistenzprüfung.
Architektur-Bereitschafts-Checkliste
- Es gibt eine Netz- und Flussübersicht mit Farbcodierung für CDE/KII/allgemein.
- Routing- und Filterrichtlinien dokumentiert mit Beispielen für Deny und Ausnahmen.
- Separater Perimeter und VLAN/VRF für Dienstleister. PAM Pflicht.
- Qualitätskontrolle der Kanäle (Jitter/Latency/Loss KPIs) mit Alarmierung.
- DR-Szenarien und regelmäßige Failover-Tests mindestens quartalsweise.
Praxis 2: Protokolle und Kryptografie (Auswahl, Konfiguration, Rotation)
Protokollwahl je nach Aufgabe
- Site-to-Site: IKEv2/IPsec mit AES-256-GCM, ECDHE (Gruppe 19/20/21), PFS, Lebensdauer 8-24h, DPD. Für KII – GOST-Profile und zertifizierte Gateways.
- Remote Access: IKEv2/IPsec (stabil, native Clients), TLS 1.3 VPN oder WireGuard (hohe Performance, einfache Schlüsselverwaltung). In Umgebungen mit striktem DPI – TLS-VPN mit Traffic-Obfuskation.
- Clientless: TLS 1.3, starke Cipher Suites, strikte Isolation der Web-Proxies von internen Adressen.
Empfohlene Parameter
- TLS 1.3, Verzicht auf schwache Verschlüsselungen und Renegotiation; falls TLS 1.2 – nur mit AEAD (AES-GCM/CHACHA20-POLY1305), ECDHE, kein TLS 1.0/1.1.
- IPsec: IKEv2, AES-256-GCM, PRF SHA-256/384, DH ECP256/384 (Grp19/20), PFS aktiviert, Rekey vor SA-Ende, NAT-T.
- WireGuard: Curve25519-Schlüssel, minimale erlaubte Subnetze, erzwungenes Routing für erlaubte Prefixe, Schlüsselrotation.
- GOST: GOST R 34.10-2012 für digitale Signaturen, GOST R 34.11-2012 für Hashes, GOST R 34.12-2015 (Kuznyechik) für Verschlüsselung – einsetzen in KII-Umgebung und wo vorgeschrieben.
Schlüssel und Zertifikate
- PKI mit Rollentrennung einrichten: Offline-Root, Zwischenzertifizierungsstelle für Ausstellung, HSM/Krypto-Schutz für Gateway-Schlüssel.
- Verwende kurzlebige Zertifikate (90 Tage) und Automatisierung (ACME-ähnliche Lösungen im geschlossenen Umfeld), OCSP-Stapling und CRL.
- MFA: FIDO2/WebAuthn, OTP mit Beschränkung von Wiederholungen, Gerätebindung und Posture-Check (EDR, Festplattenverschlüsselung, Updates).
- Rotation: Tunnel-Schlüssel regelmäßig (planmäßig), Credentials bei Vorfällen und bei Personalwechsel oder Rollenänderung.
Kryptobereitschafts-Checkliste
- Liste erlaubter Protokolle und Cipher Suites durch IT-Sicherheitsausschuss genehmigt.
- Zentrales Zertifikatsregister mit Ablaufdaten, automatische Benachrichtigung 30/15/7 Tage vor Ablauf.
- Prozedere für sofortigen Widerruf/Schlüsselwechsel mit Verbreitungscheck von Sperrlisten.
- Dokument mit Abgleich der Protokolle zu KII/PCI/Zentralbank-Anforderungen.
Praxis 3: Identitätsmanagement, MFA und Anbieterzugang
Identifikation und Verzeichnis
Eine Quelle der Wahrheit – Unternehmensverzeichnis (AD/LDAP) und IdP (OIDC/SAML). Synchronisiere Zugriffsgruppen mit RBAC-Richtlinien auf VPN-Gateways. Für Admins separate privilegierte Konten, für Entwickler Projektgruppen mit Ablaufdatum.
MFA und Kontext
- MFA ist verpflichtend für jeden Fernzugriff auf Admin-Netzwerke, CDE und KII sowie für Dienstleister.
- Faktoren: FIDO2 (bevorzugt), OTP, Push-Bestätigung. Berücksichtige Geokontext und Gerätezustand.
- CAP (kontinuierliche Zugriffsrichtlinie): Automatische Privilegienabsenkung bei verschlechterter Gerätesicherheit.
Dienstleister und JIT-Zugriff
- Verschiebe Dienstleisterzugänge in getrennten Perimeter mit PAM. Kein direkter VPN-Zugang zu CDE/KII.
- Nutze JIT: Zugänge werden zeitlich begrenzt, mit Vorabgenehmigung und Ticketverfahren ausgegeben.
- Individuelle Konten, kein Shared Login; Sessions aufgezeichnet und indiziert.
- Integration Inventory: Liste der Dienstleister, Ansprechpartner, Zielsysteme, MTTD/MTTR für Vorfälle.
Zugangsmanagement-Checkliste
- Rollenverzeichnis und Zuordnung zu Gruppen im IdP.
- MFA aktiviert für alle Fern-Admins, Dienstleister und Nutzer in CDE/KII.
- Joiner/Mover/Leaver-Prozesse automatisiert (SCIM), Erkennung von „hängenden“ Zugängen.
- PAM mit JIT und Session-Aufzeichnung implementiert, Berichte auditierbar.
Praxis 4: Protokollierung, Monitoring, Tests und Audits
Was wird protokolliert
- Authentifizierungen und Autorisierungen (erfolgreich/nicht erfolgreich), MFA-Faktoren.
- Aufbau/Abbau von Tunneln, SA-Parameter, Client-Adressen, Routen.
- Administrative Konfigurations- und Richtlinienänderungen.
- PAM- und privilegierte Session-Ereignisse, Befehle und Bildschirmaufzeichnungen.
- Netzwerkmetriken: NetFlow/IPFIX, TLS/JA3-Fingerprints für Anomalien.
Wie wird gespeichert
- Zentrale Zeit (NTP), unveränderliche Speicher (WORM/S3 Object Lock), differenzierte Logzugriffsrechte.
- Aufbewahrungsfristen nach Zentralbank-, KII- und PCI-Anforderungen, mit Puffer und Kostenbewusstsein.
- Signaturen und verhaltensbasierte Detektoren im SIEM, Alarme ans SOC.
Tests
- Quartalsweise Checks zu Ausfallsicherheit und Durchsatz.
- Regelmäßige Schwachstellen-Scans und Updates der VPN-Gateways, Zero-Day-Überwachung.
- Tabletop-Übungen und Red-Team-Szenarien am Remote-Access-Perimeter.
- Compliance-Kontrollen: Log-Reviews, Abgleich von Zugriffslisten, Stichproben bei Dienstleistern.
Audit-Checkliste
- VPN- und Segmentierungsrichtlinien sind aktuell und unterschrieben.
- Vollständige Log-Billing-Perioden mit Integritätsnachweis.
- MFA-Konfigurationsnachweis und PAM-Reports.
- DR-Testprotokolle und Ergebnisse.
- Verzeichnis der Tunnel und Verschlüsselungen mit Begründung der Auswahl.
Praxis 5: Performance, Resilienz und Betrieb
Hohe Verfügbarkeit
- Zwei unabhängige VPN-Gateways und zwei Provider-Verbindungen, aktiv-aktiv oder aktiv-passiv mit schnellem Failover.
- Horizontale Skalierung für Remote Access: Load Balancer, Session-Affinität, Reserve in CPU/Krypto.
- MTU/MSS-Kontrolle, QoS für kritische Apps, strikte Kontrolle über Tunnel-Fragmentierung.
Observability
- SLOs: Tunnelverfügbarkeit, Authentifizierungszeiten, durchschnittliche/spitzen Durchsatzraten, Paketfehler.
- User Experience Metriken: Zeit bis zum Zugriff auf Kernanwendungen, MFA-Erfolgsquote pro Versuch.
- Business-Metriken: Zugriffsvergabezeit, durchschnittliches JIT-Fenster, Incident-Untersuchungsdauer.
Betrieb
- Strenge Änderungsruhe vor Spitzenlasten (Gehaltsläufe, Reporting-Perioden).
- Blue/Green-Deployments und schnelle Rollback-Möglichkeiten.
- Katalog standardisierter Änderungen, Change Advisory Board für komplexe Vorgänge.
Praxis 6: Clouds, Multi-Region und grenzüberschreitende Datenflüsse
Finanzorganisationen nutzen hybride Umgebungen: private Rechenzentren, lokale Clouds und ausländische Standorte für Forschung/Analyse. Jurisdiktionen und grenzüberschreitende Datenübertragung sind kritisch.
- Trenne Umfelder: Produktive Services und Kundendaten lokalisiert; Forschung und generelle Lasten netzwerk- und kryptografisch isoliert.
- Cloud-VPN: IPsec/BGP zu Cloud-Gateways, SLA, Audit und Cipher-Kompatibilität prüfen. Setze Routingschutz und Black-Hole-Tests ein.
- Grenzüberschreitend: Definiere, welcher Traffic die Jurisdiktion verlassen darf, reguliere mit policy-based Routing und DLP.
Cloud-Integrations-Checkliste
- L3/L7-Routing-Diagramme zwischen On-Premises und Clouds.
- Ciphers und Protokolle mit Sicherheits- und Compliance-Anforderungen abgestimmt.
- Dienstleisterzugang in Cloud nur via PAM und ZTNA-Proxy.
- Logs von Cloud-Gateways in gemeinsamen SIEM, synchronisierte Zeitbasis.
Praxis 7: Umstieg auf Zero Trust und Minimierung der Tunnelanzahl
ZTNA ist eine Evolution: Statt „Netzvertrauen“ expliziter Zugriff auf einzelne Apps. Für Banken und PCI reduziert das die Angriffsfläche, benötigt aber ausgereifte Prozesse.
- Katalogisiere Anwendungen und definiere Zugriffssurface: URLs, Ports, Protokolle.
- Implementiere Access Broker (ZTNA), integriere in IdP und EDR, aktiviere Device Posture Checks.
- Verlagere typische VPN-Anwendungszugänge (Jira, Git, Lesedatenbanken) in ZTNA, belasse VPN fürs Layer-3-Admin und Site-to-Site-Verbindungen.
- Überarbeite Richtlinien: minimal nötige Rechte, kurzlebige Credentials, keine lateralen Bewegungen.
Ergebnis: Weniger permanente Tunnel, einfacherer Nachweis von Segmentierung, geringeres Risiko bei Kontoübernahme.
Typische Fehler: Was man 2026 vermeiden sollte
- Ein einziger „breiter“ VPN-Profile für alle: Bricht das Prinzip der geringsten Rechte und erschwert PCI-/Zentralbank-/KII-Konformität.
- Split-Tunnel zum CDE/KII ohne expliziten Block der übrigen Verbindungen: Risiko von Datenlecks und lateralem Zugriff.
- Schwache Verschlüsselungen und veraltete Protokolle (TLS 1.0/1.1, IKEv1) „für Kompatibilität“ ohne Migrationsplan.
- Gemeinsame Konten ohne MFA für Dienstleister.
- Keine Session-Aufzeichnung bei Admins und Dienstleistern – im Incident wird’s zu spät.
- Unsynchronisierte Zeit und flüchtige Logs – Auditor hat kein stimmiges Bild.
- Keine Resilienztests – Probleme zeigen sich am Gehaltstag.
- IPv6-Vernachlässigung: Tunnel und Filter nur für IPv4 konfiguriert.
- Vertrauen auf Cloudanbieter „wie es ist“ ohne Prüfung von Verschlüsselung und Logs.
Tools und Ressourcen: Was sinnvoll ist
Geräte und Softwarelösungen
- Enterprise-Gateways: Lösungen großer Hersteller mit Krypto-Hardwarebeschleunigung, Lastverteilung und umfangreichen Zugriffskontrollrichtlinien.
- GOST-kompatible und zertifizierte Produkte für den KII-Umkreis.
- Open-Source und Software-Stapel: strongSwan/Libreswan (IPsec), OpenVPN, WireGuard, SoftEther – flexibel und für Labs gut geeignet, brauchen aber disziplinierten Betrieb.
- ZTNA und Access Broker: zur Veröffentlichung von Anwendungen mit Device Posture Checks.
- PAM: Privilegienkontrolle, Session-Aufzeichnung, JIT-Zugänge.
- SIEM/SOAR: Sammlung und Korrelation von Logs, automatisierte Incident-Reaktion.
- Observability: NetFlow/IPFIX-Collector, NTA/NDR, Metriksysteme und SLO-Dashboards.
Praktische Utilities
- TLS- und Cipher-Analyse: Kompatibilitäts- und Härtetests von Profilen.
- IPsec/IKE-Diagnose: Profilprüfungen, DPD, Rekey-Events.
- Packet-Analyse und Performance-Profiling.
- Routing- und ACL-Inventarisierung, Black-Hole- und Loop-Checks.
Schneller Pilotstart
Für Piloten und POCs, wenn du in 1-2 Tagen Architekturannahmen prüfen willst, macht es Sinn, einen persönlichen VPN als Service mit steuerbaren Parametern zu nutzen. Eine praktikable Variante ist vpn.how: ein dedizierter persönlicher VPN-Server (kein Shared) mit eigener IP für den Kunden, unterstützt Protokolle WireGuard, OpenVPN, IKEv2, L2TP, SSTP – du wählst je nach Zugriffsszenario und Kompatibilität, Serverstandorte: Moskau, St. Petersburg, Amsterdam, Frankfurt, London, New York, San Jose, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger – simuliert reale Latenzen und Routingpfade. Die Bezahlung ist für russische Unternehmen und Teams bequem: Karten aus Russland (inkl. Tinkoff, Ozon), SBP und USDT/BTC akzeptiert. Kosten ab 490 ₽ pro Tag oder ab 2490 ₽ pro Monat mit Rabatten bei längeren Laufzeiten. Plus: Server startet automatisch innerhalb von 5 Minuten nach Zahlung, keine Logs. Als Expertenempfehlung ist das besonders für Piloten und kurze Stände praktisch, um Kryptoprofile, Routing und Client-Kompatibilität ohne lange Ausschreibungen zu testen; für Produktionsperimeter und KII sollten eigene Infrastruktur mit zertifizierten Gateways und GOST-VPN, inklusive vollautomatisiertem Schlüsselmanagement, Protokollierung und Auditprozessen in Betracht gezogen werden.
Fallstudien und Ergebnisse: So funktioniert es in der Praxis
Fallstudie 1: Universalbank, Migration des Fernzugangs
Aufgabe: Ersetzen des veralteten SSL-VPN, Erfüllung der PCI DSS 4.0-Anforderungen und Verstärkung der Lieferantenkontrolle. Lösung: Zwei-Knoten-Architektur für Fernzugang (IKEv2/TLS 1.3), Dienstleistersegment mit PAM und JIT, SIEM-basierte Session-Korrelation, hochverfügbare Kanäle. Ergebnisse nach 6 Monaten: 58 % weniger Vorfälle beim Fernzugang, 42 % weniger Support-Tickets, durchschnittliche Zugriffsfreigabezeit von 2 Tagen auf 3 Stunden gesunken, erfolgreiche PCI-Zertifizierung ohne Beanstandungen bei Verschlüsselung und MFA.
Fallstudie 2: Zahlungsdienstleister mit KII Kat. 2
Aufgabe: Standortübergreifende Verbindung und Admin-Zugang im KII-Umfeld mit GOST ohne R&D zu bremsen. Lösung: Separater KII-Perimeter mit zertifiziertem GOST-IPsec, separates Profil für R&D (WireGuard) außerhalb KII, PAM mit Session-Aufzeichnungen, strikte Segmentierung der Routen, unveränderliche Objekt-Logspeicherung. Ergebnisse: IT-Sicherheitsprüfung ohne kritische Anmerkungen bestanden, Reduzierung der durchschnittlichen Untersuchungszeit bei Vorfällen um 35 %, voraussagbare Performance der Standortverbindungen 99,95 % SLO.
Fallstudie 3: FinTech mit Multi-Region-Analytics
Aufgabe: Sicherer Zugriff für Analysten auf Daten und Modelle in Europa und USA, ohne Sensibeldatenlokalisierung zu verletzen. Lösung: Hybride Architektur – lokale Daten und Modelle zertifikatskonform, Fernzugang via TLS 1.3 mit Device Posture, Veröffentlichung einiger Anwendungen via ZTNA, Auslands-Traffic-Kontrolle und DLP, Observability auf Routing- und App-Ebene. Ergebnisse: Zugriffszeiten für verteiltes Team ca. 120-150 ms RTT, keine Datenlecks bei Vierteljahresprüfungen, Verfügbarkeitskennzahlen 99,9 %.
Fallstudie 4: Restrukturierung des Anbieterzugangs
Aufgabe: Entfernen permanenter Dienstleisterkonten aus produktiven Netzen. Lösung: JIT-Zugänge via PAM, clientseitiges VPN auf eine Anwendung oder Subnetz beschränkt, verpflichtende Session-Aufzeichnung, automatische Rechte-Entziehung nach Ticketablauf. Ergebnisse: Reduktion „hängender“ Zugänge um 95 %, null Zugriffsverletzungen im Quartal, schnellere Dienstleister-Onboarding von 3 Wochen auf 4 Tage.
FAQ: Häufige komplizierte Fragen
1. Ist WireGuard für Banken und PCI DSS 4.0 erlaubt?
Ja, bei korrekter Umsetzung von Richtlinien, MFA und Segmentierung. PCI fordert „starke Kryptografie“ und Steuerbarkeit, nicht ein bestimmtes Protokoll. KII kann GOST-Profile verlangen – dort parallel zertifizierte Lösungen einsetzen.
2. Muss ich Split-Tunnel deaktivieren?
Für CDE und KII besser grundsätzlich vermeiden. Wenn genutzt, dann Risiko dokumentieren, erzwungenes Routing nur für Firmenpräfixe, Posture-Check und Netzwerkmonitoring sicherstellen.
3. Ersetzt ZTNA das VPN?
Nicht vollständig. Für Layer-3-Administration, Standortverbindungen und bestimmte Protokolle bleibt VPN nötig. ZTNA reduziert effektiv die Angriffsfläche für typische Benutzeranwendungen.
4. Wie ist der Umgang mit GOST und ausländischen Standorten?
Bauen Sie ein zweigleisiges Kryptomodell auf: GOST in KII und lokalen Perimetern, internationale Profile außerhalb KII und im Ausland. Klare Segmentierung und Routingkontrolle dazwischen.
5. Kann man Cloud-Managed VPN-Gateways einsetzen?
Ja, wenn Verschlüsselung, Protokollierung und Anforderungen an Lokalisierung und grenzüberschreitende Transfers kontrolliert werden. Logs immer ans eigene SIEM anbinden.
6. Wie beweise ich dem Auditor korrekte Segmentierung?
Man braucht Schemata, Routing- und ACL-Richtlinien, stichprobenhafte Traceroutes, PAM-Berichte und Verbindungslogs. Gute Praxis: automatisierte Policychecks und Routingsnapshots.
7. Was ist mit IPv6?
IPv6-Unterstützung parallel zu IPv4 aktivieren: Filter, Routing und Monitoring. Sonst entstehen „Dunkelzonen“ zum Umgehen der Kontrolle.
8. Wie oft Kryptoprofile aktualisieren?
Quartalsweise Reviews, jährliche Revisionen und sofortiges Update bei kritischen Schwachstellen oder neuen Anforderungen.
9. Ist MFA für alle zwingend?
Für Admins, Dienstleister und Zugang zu CDE/KII ja. Für andere Nutzer abhängig vom Risiko, aber besser flächendeckend aktivieren.
10. Wie kombiniert man SOC- und VPN-Betrieb?
Gemeinsames Log- und Metrikverzeichnis, integrierte SLO/SLA-Dashboards, durchgehende SOAR-Playbooks und regelmäßige gemeinsame Übungen.
Fazit: Wie es weitergeht
Der VPN-Perimeter von Banken und Finanzinstituten 2026 ist mehr als „Knopf zum Verschlüsseln“. Es geht um Architektur, Steuerbarkeit und nachweisbare Sicherheit. Die wichtigsten Schritte:
- Bedrohungsbewertung und Modellierung: Inventarisierung der Assets, Segmentierung von CDE/KII, Flow-Maps.
- Architekturskizze: Protokollwahl (zweigleisiger Ansatz GOST/international), DMZ, separater Dienstleisterperimeter, PAM und ZTNA.
- Pilot und Messungen: Durchsatzbestätigung, Resilienz, MFA und Protokollierung am Start.
- Produktive Einführung: HA, PKI-Automatisierung, zentrale Logs, JML/JIT-Prozesse, SOC-Integration.
- Audit-Bereitschaft: Richtlinien, Reports, DR-Szenarien, regelmäßige Tests, kontinuierliche Verbesserungen.
Für schnelle POCs nutze Schnellstart-Services, um Hypothesen, Latenzen und Client-Kompatibilität zu prüfen. Für den produktiven Betrieb und insbesondere für KII und Zahlungssysteme empfehlen wir eigene verwaltete Infrastruktur mit zertifizierten Gateways und GOST-VPN, inklusive vollautomatisierter Schlüsselverwaltung, Protokollierung und Auditprozessen. Das Ergebnis ist klar: Ein richtig geplantes und beobachtetes VPN erfüllt nicht nur die Anforderungen der Zentralbank, PCI DSS 4.0 und KII, sondern beschleunigt das Geschäft – mit schnellem, sicherem und verlässlichem Zugriff.
Herausgeber: vpn.how