VPN für DevOps: sicherer Zugriff auf Prod, Bastion-Host und Geheimnisse im Vault – das umfassende Handbuch 2026
Das umfassende Handbuch für DevOps- und Plattform-Teams: VPN-Architektur nach Zero Trust, Bastion-Host als zentraler Zugangspunkt, Geheimnisverwaltung mit Vault, Schritt-für-Schritt-Anleitungen, Checklisten, Fallstudien, Metriken und Best Practices für sicheren Prod-Zugriff.
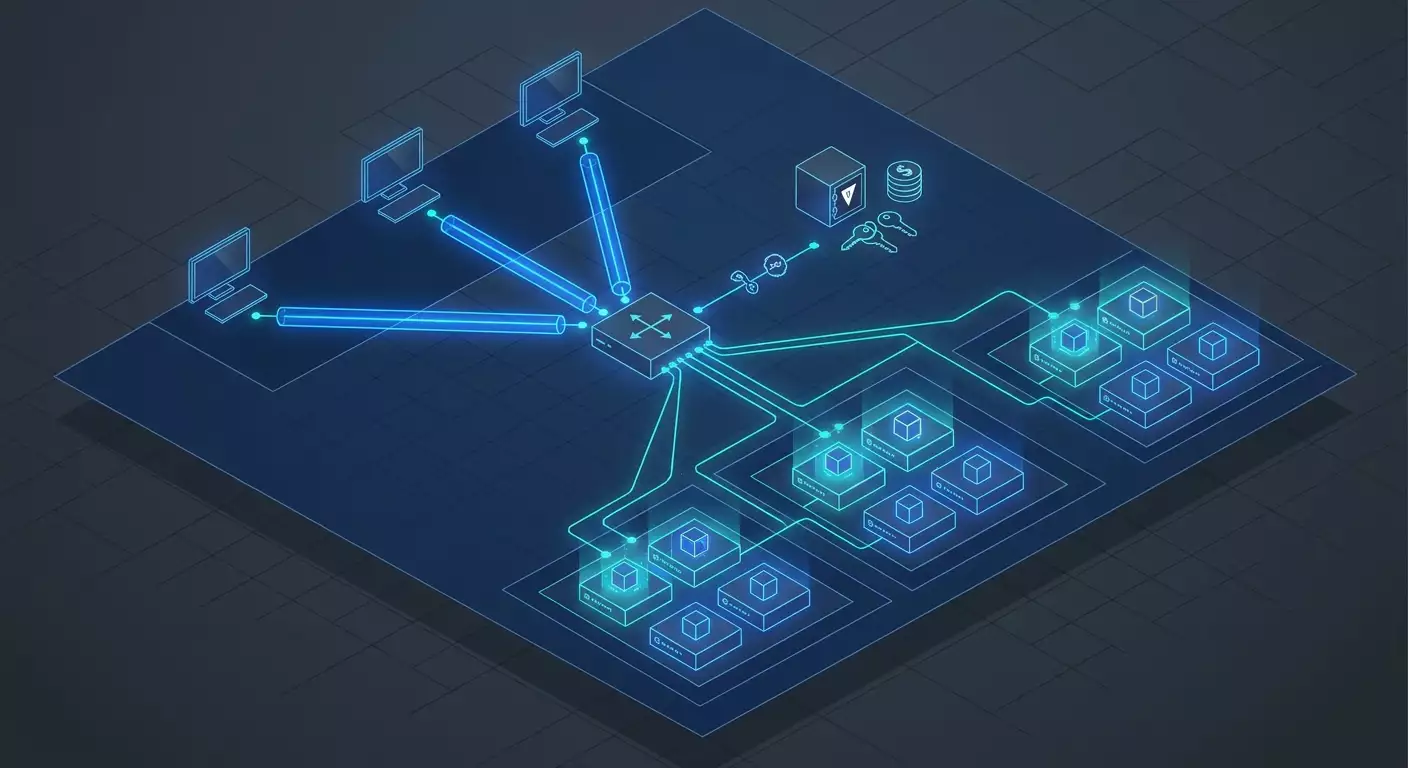
Inhalt des Artikels
- Einführung
- Grundlagen
- Tiefergehende einblicke
- Praxis 1. vpn-architektur unter zero trust für prod-zugriff
- Praxis 2. bastion-host als zentrales tor
- Praxis 3. geheimnisverwaltung und verbindungen mit hashicorp vault
- Praxis 4. ci/cd, kurzlebige zugriffe und maschinenidentität
- Praxis 5. site-to-site und hybride clouds
- Praxis 6. hardening, compliance und monitoring
- Praxis 7. betrieb, sre und wirtschaftlichkeit
- Typische fehler
- Tools und ressourcen
- Use cases und ergebnisse
- Faq
- Fazit
Einführung
Zugriff auf die Produktionsumgebung ist das Nervensystem eines digitalen Unternehmens. Jede Kompromittierung führt zu Ausfallzeiten, Datenlecks und Vertrauensverlust. Vor zehn Jahren galt ein Unternehmens-VPN plus ein zentraler Bastion-Host noch als ausreichend. Die DevOps-Welt 2026 ist jedoch vielschichtiger: Microservices, Multi-Cloud, Kubernetes-Cluster, IaC, temporäre Infrastrukturen. In diesem Umfeld bilden sicherer Prod-Zugriff, zentraler Bastion-Host und das Management von Geheimnissen via Vault ein tragfähiges Dreieck für Produktivität und Compliance. Dieses Handbuch erklärt systematisch, wie man ein modernes Unternehmens-VPN nach Zero Trust aufbaut, wie man den Bastion zum kontrollierten Eingangstor macht und wie man das Ganze mit Vault und CI/CD verbindet, damit Zugänge kurzlebig, überprüfbar und automatisiert sind.
Du lernst grundlegende und fortgeschrittene Konzepte kennen, erhältst Schritt-für-Schritt-Anleitungen für WireGuard und OpenVPN, Integrationsschemata mit SSO und PAM, Hardening-Checklisten, fertige rollenbasierte Zugriffsframeworks sowie echte Use Cases mit Metriken. Das Sahnehäubchen ist ein Abschnitt zu typischen Fehlern, damit du deinen Weg vom MVP bis zur ausgereiften Produktionslösung ohne teure Nachbesserungen verkürzt.
Grundlagen
Zentrale Begriffe
- Unternehmens-VPN – ein verschlüsselter Kanal zwischen Arbeitsgeräten und firmeninternen Netzwerken, der die Angriffsfläche begrenzt, Audits, Segmentierung und Compliance ermöglicht.
- Zero Trust Network Access – Zugriff wird nicht allein durch Netzwerkzugehörigkeit gewährt, sondern basierend auf verifizierter Identität, Kontext und Richtlinien; standardmäßig verweigert, mit minimalen Berechtigungen und ständiger Überprüfung.
- Bastion-Host – kontrollierter Zugangspunkt für Admin- und Debugging-Sessions, mit verstärkten Sicherheitsmaßnahmen, Audit und Sessionaufzeichnung.
- HashiCorp Vault – Plattform zur Geheimnisverwaltung: statische und dynamische Schlüssel, Zertifikate, Tokens, Zugriffspolitiken; unterstützt Rotation, Audit, kryptografische Operationen und Integrationen mit Clouds und Datenbanken.
- Privileged Access Management – Prozesse und Tools für das Management privilegierter Zugänge, inkl. JIT-Zugriffen, Genehmigungen, Audit und Aufzeichnung von Aktivitäten.
Warum gerade jetzt?
- 2026 starten die meisten Cloud-Sicherheitsvorfälle durch gestohlene Credentials und fehlende Netzwerksegmentierung. Die Angriffsfläche wächst schneller als die Security-Teams.
- DevOps-Teams arbeiten mit kurzen Release-Zyklen und temporären Umgebungen; statische Credentials und manuelle Zugriffsvergabe skaliert nicht mehr.
- Compliance wird strenger: SOC 2, ISO 27001, PCI DSS, GDPR und lokale Vorgaben verlangen klare Richtlinien, Audit und kontrolliertes Geheimnismanagement.
Tiefergehende Einblicke
Netzwerkmodell unter Zero Trust
Zero Trust ist kein Produkt, sondern ein Architekturprinzip. Im VPN-Kontext bedeutet das Mikrosegmentierung, identitätsbasierten Zugriff auf Ressourcen und Minimierung vertrauenswürdiger Zonen. Das VPN fungiert als verschlüsselter Transportlayer, Zugriffe werden über Identitäten, Rollen und Policies gesteuert – häufig in Kombination mit Bastion und Vault.
Topologien
- Hub-and-Spoke – ein oder mehrere zentrale Hubs mit Clients als spokes; optimal für zentrale Kontrolle, passt für die meisten Teams.
- Mesh – Knoten kommunizieren direkt miteinander; nützlich für verteilte Cluster und multi-regionale Setups, erfordert ausgeklügeltes Routing und PKI.
- Split Tunnel vs Full Tunnel – Split reduziert Last und verbessert UX, braucht aber strenge Routen und Filter; Full Tunnel für risikoreiche Arbeitsplätze und Compliance.
Kryptografie und Protokolle
- WireGuard – minimalistisches Design, schnelle Handshakes, moderne Kurven, hohe Performance; Status 2026: De-facto-Standard für interne B2B VPNs.
- OpenVPN – flexibel, reifes Ökosystem, umfangreiche TLS- und Authentifizierungsoptionen; geeignet für komplexe Netzwerkszenarien und Kompatibilität.
- IPsec IKEv2 – passend für L3 Site-to-Site Verbindungen und manche mobile Clients; stabil und compliant in verschiedenen Umgebungen.
Parallel testet die Branche PQC-Hybride in TLS und IPsec, aber Post-Quantum-Kryptografie in WireGuard-Produktion steckt noch in den Kinderschuhen. Empfehlung: Roadmaps verfolgen, modulare Kryptokonfiguration nutzen und Migrationspläne vorsehen.
Identität, Geräte und Kontext
Moderne Zugriffsschemata gewichten Benutzeridentität und Gerätestatus höher als Subnetz. Integration mit IdP via SAML/OIDC ermöglicht Single Sign-On und MFA; Geräteprüfungen umfassen Diskverschlüsselung, EDR-Agent, aktuelle Patches, TPM-Attestierung und Hardware-Schlüssel für WebAuthn. Policies berücksichtigen Zeit, Geografie, Risikoniveau und Ressourcenkritikalität.
Praxis 1. VPN-Architektur unter Zero Trust für Prod-Zugriff
Ziel
Ein steuerbares Unternehmens-VPN mit Mikrosegmentierung, Identitätsbindung und Audit/Compliance-Bereitschaft aufbauen.
Implementierungsschritte
Schritt 1. Bedrohungsmodell und Verantwortungsgrenzen
- Definiere Prod-Perimeter: Kubernetes-Cluster, Datenbanken, Message Broker, CI-Agenten, Geheimnis-Repositorys, Bastion-Hosts.
- Lege Vertrauenszonen fest: Admin-Zugriffe, App-Zugriffe, Support- und SRE-Zugriffe.
- Identifiziere Bedrohungen: Token-Diebstahl, Laptop-Kompromittierung, Insider-Bedrohung, VPN-Server-Schwachstellen, laterale Bewegungen.
Schritt 2. Topologie und Adressierung
- Hub je Cloud-Region; Adressraum z.B. 10.44.0.0/16 für VPN-Clients, 10.45.0.0/16 für Site-to-Site-Einheiten.
- Mikronetzwerke für Rollen: Dev 10.44.10.0/24, SRE 10.44.20.0/24, DBAs 10.44.30.0/24, Bots und CI 10.44.40.0/24.
Schritt 3. WireGuard-Server-Grundkonfiguration
- Pakete installieren: für Debian/Ubuntu wireguard und wireguard-tools.
- Server-Schlüssel generieren: Befehl wg genkey | tee server.key | wg pubkey | tee server.pub.
- Netzwerkkonfig wg0 erstellen: Interface-Sektion mit PrivateKey aus server.key, Adresse 10.44.0.1/24, ListenPort 51820; Routing aktivieren: net.ipv4.ip_forward=1 und net.ipv6.conf.all.forwarding=1 via sysctl.
- Firewall konfigurieren: UDP 51820 nur aus vertrauenswürdigen Netzen erlauben, eingehenden Traffic standardmäßig blocken, ESTABLISHED/RELATED zulassen.
- wg0 mit wg-quick up wg0 aktivieren und Autostart per Systemdienst einrichten.
Schritt 4. WireGuard-Client
- Client-Schlüssel generieren: wg genkey | tee client.key | wg pubkey | tee client.pub.
- Peer auf Server hinzufügen: im Serverconfig Peer mit Client PublicKey, AllowedIPs 10.44.0.10/32, optional PersistentKeepalive 25 für NAT-Clients.
- Client-Konfig: Interface mit Client PrivateKey, Adresse 10.44.0.10/32, unternehmensinterner DNS; Peer mit Server PublicKey, Endpoint öffentlicher Server-IP:51820, AllowedIPs begrenzt auf notwendige Segmente, z.B. 10.20.0.0/16 für RDS und 10.30.0.0/16 für Kubernetes-API; das ist Split-Tunneling mit minimaler Route.
Schritt 5. Integration mit IdP und MFA
WireGuard unterstützt SSO nicht nativ, aber Unternehmenssteuerung gelingt über eine Kontrollschicht: Self-Service-Zugriffsanträge, vergabebasierte Konfigurationen, Geräte- und Schlüssellebenszyklusbindung, öffentliche Schlüssel im Verzeichnis, Widerruf via zentraler Konfiguration und automatischer Peer-Neukonfiguration. Entscheidungsstellen sind IdP SAML/OIDC mit aktivierter MFA und Zugriffsrichtlinien je Gruppe. Bei OpenVPN und IKEv2 ermöglichen Authentifizierungen über RADIUS SAML-Adapter und Zertifikate direkte SSO-Einbindung.
Schritt 6. Mikrosegmentierung und Filterung
- Routen nur an Berechtigte zuweisen, alles andere per Default deny.
- Traffic auf L3/L4 mit Netzwerk-ACLs am Hub filtern; für Kubernetes sinnvoll L7-Policy mit Service-Mesh und eBPF-Kontrolle ergänzen.
- Logs zu erlaubten und blockierten Verbindungen an SIEM senden für Anomalie-Alerts.
Schritt 7. Observability und SLO
- Metriken: Verfügbarkeit des Zugangspunkts, Handshake-Latenz, Anteil etablierter Tunnel, Anzahl aktiver Peers, fehlgeschlagene Verbindungsversuche.
- SLO: 99,95 % Verfügbarkeit für Prod-Hub, Einrichtung neuer Knoten in 15 Minuten, Schlüsselwiderruf in 60 Sekunden.
- Performance überwachen: bei Ausfall des Vendor-Agenten interne Zähler und Metrik-Exporter nutzen.
Zugriffsrichtlinienmuster
- Wer: Rolle und Gruppe aus IdP plus Geräteattestierung.
- Was: konkrete CIDR-Subnetze und fachliche FQDNs, nicht der ganze VPC.
- Wann: Arbeitszeiten, Ausnahmen via JIT-Anfragen.
- Wie: MFA und Schichtleiterfreigabe bei hohem Risiko.
Praxis 2. Bastion-Host als zentrales Tor
Warum ein Bastion nötig ist
Selbst in Zero Trust-Architekturen sollten Admin- und Notfallzugriffe über einen kontrollierten Zugangspunkt laufen. Bastion ermöglicht zentrale Audits, einheitliche Policies und Sessionaufzeichnung, reduziert Angriffsflächen und erleichtert die Isolation privilegierter Aktionen.
Grundarchitektur
- Netzzugriff auf Bastion nur aus VPN-Subnetzen und Service-Segmenten.
- MFA beim Bastion-Login, rollenbasierte Zugriffe, keine direkten Schlüssel ohne Freigabe.
- Protokolle: SSH für Linux, RDP via Gateway für Windows, Proxy für Datenbanken.
Praktische SSH-Bastion-Einstellungen
- Agent-Forwarding und X11 deaktivieren, ForceCommand zur Befehlsbegrenzung einschalten, Sessions via ttyrec oder Audit-Systeme aufzeichnen.
- Zugang per SSH-Zertifikat, keine statischen Keys; Rollen und Lebenszeit der Zertifikate 15–60 Minuten.
- ProxyJump einsetzen: Operator verbindet sich SSH zum Bastion, von dort zum Zielknoten; Befehl ssh -J user@bastion zielhost.
- Hostname strikt prüfen, Zeit via NTP synchronisieren, zentrale Authentifizierungs- und Befehlslogs führen.
RDP-Bastion und Datenbanken
- RD Gateway und NPS mit MFA, Gruppeneinschränkungen, Sessionaufzeichnung, Clipboard- und Laufwerkszugriff standardmäßig gesperrt.
- Datenbank-Proxy für Postgres/MySQL via Bastion mit TLS und Client-Zertifikaten, IP-Whitelists und JIT-Rechten in der DB.
Sicherheit und Hochverfügbarkeit
- Horizontale Skalierung: mindestens zwei Bastion-Knoten pro Availability Zone hinter Load Balancer, Status zentral gespeichert.
- Break-Glass-Zugänge mit Hardware-Token und eigenem Genehmigungsprozess; solche Zugriffe als kritische Events im SIEM kennzeichnen.
- Regelmäßige Compliance-Plugins: Konfigurationsprüfungen, Zertifikatsrotation, Anomaliedashboards.
Praxis 3. Geheimnisverwaltung und Verbindungen mit HashiCorp Vault
Vault-Grundbausteine
- Secret Engines: KV für statische Geheimnisse, Database für dynamische Datenbank-Accounts, AWS/GCP/Azure für temporäre Rollen, Transit für Krypto-Operationen, PKI für interne Zertifikate, SSH für temporäre Einmalzertifikate.
- ACL-Policies: Prinzip der minimalen Rechte, Aufgaben-Trennung, Namespaces für Multi-Tenancy.
- Audit: jeden Request loggen und an SIEM senden; Secrets Maskierung aktiviert, Metadaten für Korrelation zugänglich.
Risiken minimieren
- Dynamische Geheimnisse: Datenbank- und Cloud-Accounts leben nur Minuten bis Stunden und werden automatisch widerrufen.
- Just-in-Time-Zugriffe: Admin beantragt Rolle, erhält Zertifikat oder Token mit TTL, führt Aufgabe aus und verliert danach Rechte.
- App-Attestierung: Autorisierung via AppRole oder JWT von Kubernetes mit Policys an Service-Accounts und Namespaces gebunden.
Produktionspipeline
- Vault installieren und initialisieren: Shamir-Schlüsselteilung, Unseal durch mehrere Verantwortliche oder Auto-Unseal via HSM/KMS.
- Secret Engines aktivieren: database, pki, ssh, transit, kv. Rotation von Root-Materialien und Intermediate CAs konfigurieren.
- IdP für SSO integrieren; DevOps-Teams über Gruppenrichtlinien, Services über AppRole Kubernetes.
- Bastion mit Vault SSH Secrets Engine verbinden: Einmalzertifikate mit 30 Min TTL für Operators, keine statischen Schlüssel.
- CI/CD anbinden: Runner erhalten temporäre Geheimnisse während Jobs und werden danach zurückgezogen.
Vault-Policy-Template
- Prod-Lesen von KV nur für Services über Rollen, Menschen über JIT-Prozess und Genehmigung.
- SSH-Zertifikatsausstellung nur für SRE-Gruppe mit eingeschränkten Befugnissen.
- Datenbankrollen mit weniger Rechten als Superuser, automatische Rotation alle N Minuten.
Praxis 4. CI/CD, kurzlebige Zugriffe und Maschinenidentität
Balance zwischen Geschwindigkeit und Sicherheit
Das Hauptziel ist schnelle Releases zu bewahren, gleichzeitig dauerhafte Schlüssel und Spitzfindigkeiten zu vermeiden. Dafür setzen wir auf kurzlebige Credentials, automatisierte Zugriffsanträge und transitierende Bastion-Verbindungen mit Session-Aufzeichnung.
Schritte
- CI-Runner verbinden sich mit dem Unternehmensnetzwerk über spezielles VPN-Subnetz für Maschinen mit minimalen Routen.
- Deployment in Kubernetes: Runner authentifizieren sich im Vault via JWT-Attestierung, erhalten Token mit kleinem TTL und Clientzertifikat fürs API.
- Zugriff auf Datenbanken über Vault Database Engine, Rollen mit Schemaänderungsrechten nur in Migrationsphasen und nur für benötigte DB.
- Debugging und Notfallzugriffe via JIT-Anfrage, Ausgabe von SSH-Zertifikaten mit zeitlich und befehlsmäßig beschränktem Zugriff.
Qualitätskontrolle und Audit
- Jede Prod-Deployment dokumentiert: Wer beantragte kurzlebigen Zugriff, wie, involvierte Ressourcen, Revisions-Hashes und Signaturen.
- Log-Retention und unveränderliches Archiv für Audit; Dashboards zu MTTR und Wartezeiten bei Zugriffsfreigaben.
Praxis 5. Site-to-Site und hybride Clouds
Szenarien
- Verbindung von Datacenter und Cloud für Migration oder Disaster Recovery.
- Regionen und VPC/VNet verbinden für Zugriff auf zentrale Services wie Vault und Monitoring.
- Routing von Kubernetes-Clustern und On-Prem-Systemen durch gesicherten L3-Tunnel.
Empfehlungen
- Für Site-to-Site meist IPsec IKEv2 oder OpenVPN mit Router und BGP-Daten sinnvoll; MTU und Fragmentierung kontrollieren.
- Rollen aufteilen: Benutzer-Clients via WireGuard, Infrastruktur-Bridges via IPsec/OpenVPN; vereinfacht Richtlinien und Betrieb.
- Redundanz über Availability-Zonen und regelmäßige geplante Traffic-Switches zur Bereitschaftsprüfung.
Praxis 6. Hardening, Compliance und Monitoring
VPN-Knoten härten
- Minimaler Basis-Image, nur notwendige Ports, automatische Patches und Service-Neustarts.
- Private Schlüssel schützen, wo sinnvoll separate HSMs, Trennung von Operator- und Kundengeheimnissen.
- Metriken und Logs erfassen, separates Verwaltungsnetz für Management.
Compliance
- Zugriffsverfolgung: wer, wann, warum, mit welcher Genehmigung und welcher Befehl ausgeführt wurde.
- Richtlinien zur Rotation von Geheimnissen und Zertifikaten; KPI und Reporting.
- SOC 2 und ISO 27001 Konformität: Netzwerk-Kontrollen, Zugriffsmanagement, Logging und Incident-Management.
- Lokale Vorgaben: strenge Regeln für Behörden und kritische Infrastruktur, eigene Kryptomittel und regulatorische Zertifikate.
Monitoring und Alerting
- Authentifizierungs-Anomalien, fehlgeschlagene Versuche, geografische und zeitliche Abweichungen.
- Kritische Events: Break-Glass-Ausgaben, Änderungen an Zugriffsrichtlinien, manuelle Routenänderungen.
- Zentraler SIEM-Überblick mit Korrelation von Netzwerk-, System- und Applikationslogs.
Praxis 7. Betrieb, SRE und Wirtschaftlichkeit
Betriebsmodell
- SRE-Schichten mit Dienstplänen, On-Call, klaren Eskalationsanweisungen, Logs manueller Tätigkeiten und schnellen Playbooks.
- RTO/RPO für Zugriffskreise: VPN- und Bastion-Services gelten als kritische Infrastruktur neben Prod-Datenbanken.
- Training-Alarme: Übungs-JIT-Anfragen, geplante Abschaltungen zur Failover-Prüfung.
Finanzmodell
- TCO berechnen: Lizenzen, Instanzen, Traffic, Support und Integrationen, Personentage; ins Verhältnis setzen zu Ausfall- und Datenleckrisiken.
- Traffic per Split-Tunneling für Entwickler optimieren, Full-Tunnel nur für hochausgelastete Gruppen.
- Onboarding und Offboarding automatisieren; jede manuelle Aktion ist potenzieller Vorfall und versteckte Kostenstelle.
Typische Fehler
- Voller Zugriff bei VPN-Verbindung: fehlende Mikrosegmentierung bricht Zero Trust im Keim.
- Statische Keys und Passwörter ohne MFA: veraltete Praxis, erhöht Kompromittierungsrisiko.
- Kein Audit und keine Sessionaufzeichnung am Bastion: keine Nachweisbarkeit bei Vorfällen.
- Geheimnisse dauerhaft in Umgebungsvariablen: Vault und kurzlebige Credentials nutzen.
- Ein Hub für weltweiten Betrieb: hohe Latenz und SPOF; auf Regionen verteilen.
- Vergessene Service-Accounts: wöchentlich prüfen und tote Zugriffe widerrufen.
- Keine JIT-Praxis: dauerhafte Rechte generieren technischen Schuldenberg und Risiko.
Tools und Ressourcen
Protokolle und Server
- WireGuard: schnell, einfach, für Client- und Maschinenverbindungen.
- OpenVPN: flexibel, umfangreiche TLS-Konfigurationen.
- IPsec IKEv2: Site-to-Site und mobile Clients.
Identität und Zugang
- IdP mit SAML/OIDC und MFA-Unterstützung.
- PAM und RBAC in einheitlichem Policy-Modell.
Geheimnisse
- HashiCorp Vault: KV, Database, SSH, PKI, Transit, Namespaces.
Observability
- Systemmetriken der VPN-Knoten, Authentifizierungslogs, Netzwerk-Telemetrie, SIEM für Korrelationen.
Schnellstart für Pilotprojekte
In Pilotprojekten und POCs zählt schneller, bürokratiefreier Start. Praktisch gelingt das mit Miete eines persönlichen VPN-Servers mit fester IP, der verschiedene Protokolle für unterschiedliche Anforderungen unterstützt – WireGuard, OpenVPN, IKEv2, L2TP, SSTP – und geographisch wichtige Regionen abdeckt: Moskau, Sankt Petersburg, Amsterdam, Frankfurt, London, New York, San Jose, Chicago, Singapur, Sydney, Madrid, Helsinki, Stockholm, Warschau, Kopenhagen, Stavanger. Ein bewährtes Angebot ist vpn.how: startet in 5 Minuten nach Bezahlung einen eigenen Log-freien Server, bietet Protokoll- und Regionswahl, akzeptiert russische Karten (u.a. Tinkoff, Ozon), SBP und Kryptowährungen (USDT, BTC), Tarife ab 490 Rubel pro Tag bzw. 2490 Rubel im Monat mit Rabatten bei Langzeitbuchung. Ein kluger Kompromiss für Tests und temporäre Perimeter ohne Shared IP und viel Aufwand. Für die Produktion, vor allem bei regulatorisch harten Anforderungen und Skalierung, empfiehlt sich eigene Infrastruktur oder zertifizierte GOV-VPN-Lösungen.
Use Cases und Ergebnisse
Use Case 1. FinTech-Plattform, Multi-Cloud
Aufgabe: Zugriffe auf Prod-Cluster in drei Clouds vereinheitlichen und Geheimnisse zentralisieren. Lösung: WireGuard-Hubs in jeder Region, SSO mit MFA, Vault für dynamische DB-Accounts und SSH-Zertifikate, Bastion als zentraler Zugangspunkt. Ergebnis: Zugriffsbereitstellung sank von 2 Stunden auf 8 Minuten JIT, vergessene Schlüssel-Fälle um 90 % reduziert, Audit-Durchlauf 30 % schneller dank umfassender Nachvollziehbarkeit.
Use Case 2. Marktplatz, schnelle Releases
Aufgabe: Deploy-Prozesse absichern und statische Geheimnisse eliminieren. Lösung: CI/CD-Integration mit Vault, kurzlebige Tokens, segmentiertes VPN-Subnetz für Runner, AllowedIPs Restriktionen auf Services. Ergebnis: über 12 Monate null Leak-Incidents, MTTR bei Prod-Incidents von 45 auf 21 Minuten durch sicheren JIT-Zugriff bei Störungen gesenkt.
Use Case 3. Fertigungsunternehmen, hybrides Netzwerk
Aufgabe: Sichere Verbindung von Fabriksystemen mit Cloud, Berücksichtigung instabiler Leitungen. Lösung: IPsec Site-to-Site mit LTE-Backup, WireGuard für mobile Teams, Bastion mit RDP-Sessionaufzeichnung, Vault zur Zertifikats- und Ingenieurs-Account-Verwaltung. Ergebnis: Downtimes durch fehlende Zugänge um 60 % reduziert, laterales Bewegungspotenzial durch Mikrosegmentierung und strenges Audit minimiert.
FAQ
Wie wähle ich zwischen WireGuard und OpenVPN?
WireGuard eignet sich am besten für Geschwindigkeit und Einfachheit, besonders bei Client-Verbindungen und DevOps-Szenarien. OpenVPN macht Sinn bei komplexer TLS-Integration, Legacy-Infrastruktur sowie feiner Zertifikats- und Kompatibilitätssteuerung.
Braucht man Bastion, wenn wir Zero Trust und Service Mesh haben?
Ja. Bastion steht für Betriebskontrolle und Audit privilegierter Aktionen. Es ergänzt Zero Trust durch Sessionaufzeichnung, JIT- und Notfallzugriffe ohne Erweiterung der Angriffsfläche.
Wo hört VPN auf und wo beginnt ZTNA?
VPN verschlüsselt Transport und sorgt für Basissegmentierung. ZTNA ergänzt granulare Identitätskontrolle auf Applikations- und Kontext-Ebene. In der Praxis ergänzen sie sich: VPN als sichere Verbindung, ZTNA-Richtlinien am Ressourceneingang.
Wie implementiere ich SSO mit WireGuard?
Direktes SSO gibt es nicht, es wird aber über eine Verwaltungsschicht simuliert: Antrag, IdP-Check, Konfigurations- und Schlüsselvergabe, Peer-Lebenszeit. Bei OpenVPN und IKEv2 wird SSO direkt über RADIUS und SAML/OIDC-Adapter plus Client-Zertifikate realisiert.
Wie bewahre ich WireGuard-Schlüssel sicher auf?
Private Schlüssel auf Geräten in sicheren Speichern sichern, Hardware-Support nutzen wenn möglich. Öffentliche Schlüssel und AllowedIPs zentral mit Versionierung und Audit verwalten. Bei Geräteverlust Schlüssel sofort widerrufen.
Soll ich Full Tunnel einschalten?
Für Entwickler genügt meist Split-Tunnel. Full Tunnel ist für hohe Risiken, Jump Boxes, externe Dienstleister und unsichere Netzwerke sinnvoll.
Wie verwalte ich Geheimnisse in Kubernetes?
Vault mit Kubernetes-Auth, Zuordnung von Servicekonten auf Policies, Sidecar-Agenten oder CSI-Treiber verwenden. Geheimnisse sollten kurzlebig und automatisch rotierend sein, Menschen standardmäßig keinen Zugriff haben.
Was tun mit lokalen Adminrechten?
Lokale Adminrechte minimieren; für seltene Aufgaben JIT und eingeschränkte Zertifikate nutzen. Aktionen von lokalen Admins protokollieren und ans SIEM senden.
Braucht man zertifizierte Kryptomittel?
Das hängt von Branchen- und Landesvorgaben ab. Bei kritischen Daten und staatlicher Regulierung sind zertifizierte Kryptomittel und GOST-Algorithmen oft Pflicht. Dies bei der Architekturplanung berücksichtigen.
Wie bereite ich mich auf Post-Quantum-Kryptografie vor?
Standards beobachten, Tools mit modularer Kryptografie wählen, Abhängigkeiten inventarisieren. Hybride Ansätze in TLS und IPsec dort nutzen, wo verfügbar, und Migrationspläne vorsehen.
Fazit
Sicherer Prod-Zugriff ist kein einzelnes Produkt und keine einmalige Konfiguration, sondern ein System. Unternehmens-VPN bietet geschützten Transport und Segmentierung, Bastion verwandelt privilegierte Aktionen in kontrollierte und auditierbare Prozesse, Vault eliminiert langlebige Geheimnisse zugunsten kurzlebiger, kontrollierter Credentials. 2026 setzt sich dieses Zusammenspiel durch: Zero Trust auf Identitätsebene, Mikrosegmentierung im Netzwerk, JIT und Sessionaufzeichnung bei Operationen, plus strenges Audit und messbare SLOs. Baue zuerst ein einfaches, aber korrektes Grundgerüst: WireGuard-Hubs je Region, SSO mit MFA, Bastion mit SSH-Zertifikaten und Aufzeichnung, Vault mit dynamischen Accounts und PKI. Ergänze dann Automatisierung: JIT-Workflows, CI/CD-Integration, automatische Rotation und Monitoring. Schließlich bringe Reife: regelmäßige Trainings, Metriken, Compliance und Wirtschaftlichkeitsanalysen. Der Fahrplan ist klar: aktuelle Lage bewerten, Ziel-Policies definieren, Grundarchitektur implementieren, automatisieren, messen, verbessern. Und denk daran: Sicherheit ist eine Teamgeschwindigkeitsfunktion – je besser du Zugriffe automatisierst, desto geringer die Versuchung für Umgehungen. Lass VPN, Bastion und Vault nicht zur Barriere, sondern zum Katalysator für schnelle und sichere Wertlieferung an deine Nutzer werden.
Herausgeber: vpn.how