VPN для банков и финорганизаций в 2026: требования ЦБ РФ, PCI DSS 4.0 и КИИ
Полное руководство по корпоративным VPN для банков и финорганизаций в 2026: как выполнить требования ЦБ РФ, PCI DSS 4.0 и КИИ. Архитектуры, протоколы, практические чек-листы, контрольные вопросы для аудита, ошибки и кейсы. Экспертные рекомендации без воды.
Содержание статьи
- Введение: почему это важно в 2026
- Основы: фундаментальные концепции (для новичков)
- Глубокое погружение: карта требований цб рф, pci dss 4.0 и кии
- Практика 1: референс-архитектуры и сегментация (теория, шаги, чек-листы)
- Практика 2: протоколы и криптография (выбор, настройка, ротация)
- Практика 3: управление идентичностью, mfa и доступ поставщиков
- Практика 4: логирование, мониторинг, тестирование и аудит
- Практика 5: производительность, устойчивость и эксплуатация
- Практика 6: облака, мульти-регион и трансграничность
- Практика 7: переход к zero trust и минимизации туннелей
- Типичные ошибки: что не делать в 2026
- Инструменты и ресурсы: что использовать
- Кейсы и результаты: как это работает на практике
- Faq: частые сложные вопросы
- Заключение: как двигаться дальше
Введение: почему это важно в 2026
Банковская ИТ-инфраструктура за последние годы стала распределенной, облачной и постоянно меняющейся. Удаленный доступ стал нормой, поставщики и аутсорсеры работают из разных стран и часовых поясов, а чувствительные сервисы живут в гибридных контурах: собственные ЦОД, частные и публичные облака, филиалы и мобильные рабочие места. На этом фоне корпоративный VPN уже не просто «туннель» — это управляемая система рисков, контроль периметров доступа и доказательная база для аудита. В 2026 году требования ужесточаются: регуляторная рамка ЦБ РФ по ИБ, обязательства для категорий КИИ по 187-ФЗ и практики PCI DSS 4.0 формируют новый базовый уровень безопасности. Это руководство помогает спроектировать и эксплуатировать VPN так, чтобы «сойтись» одновременно по надежности, производительности и комплаенсу, не перегружая бизнес бюрократией и не ломая разработку.
Что вы получите: понятный словарь ключевых терминов, карту соответствия требованиям регуляторов, проверенные архитектурные паттерны, детальные пошаговые инструкции по криптопрофилям, MFA, доступу поставщиков, журналированию и контролю изменений, чек-листы для аудитов и реальные кейсы с показателями. Мы будем честны: единой «серебряной пули» нет. Но есть системный подход, который снижает уязвимость на порядок и делает диалог с аудиторами конструктивным.
Основы: фундаментальные концепции (для новичков)
Что такое корпоративный VPN. Это управляемая система защищенных туннелей между сетями (site-to-site) и/или устройствами пользователей (remote access). Базовые функции: шифрование трафика, аутентификация сторон, контроль маршрутизации, сегментация и аудит сессий.
Ключевые типы:
- Site-to-site (IPsec): шлюз-шлюз для объединения площадок, ЦОД и облаков. Критичен для межсетевых L3-связей и аптайма.
- Remote access (TLS, IKEv2, WireGuard): защищенный доступ пользователей и поставщиков к внутренним сервисам. Поддерживает MFA и гранулярные политики.
- Clientless (порталы): веб-шлюзы к отдельным приложениям, уместны для ограниченного набора сервисов и гостей.
Криптоблоки: контроль подлинности (сертификаты, ключи, MFA), шифрование (AES-GCM, ГОСТ), защита целостности (AEAD или HMAC), обмен ключами (IKEv2, ECDHE), PFS.
Сегментация трафика: full-tunnel (весь трафик через VPN) vs split-tunnel (только корпоративные сети). Режим определяется риском и нормативами: для критических зон и CDE — чаще full или селективный принудительный маршрут.
Zero Trust и ZTNA. Не «вместо VPN», а надстройка и эволюция: проверка контекста устройства и пользователя, короткоживущие креды, явное разрешение доступа к конкретному приложению. Для комплаенса важно совместить ZTNA с журналированием и целостной сетевой моделью.
Глубокое погружение: карта требований ЦБ РФ, PCI DSS 4.0 и КИИ
ЦБ РФ (стандарты ИБ и надзорные практики). Ключевые векторы для VPN: классификация активов и рисков, сегментация платежного контура и АБС, управление удаленным доступом (включая поставщиков), сильная аутентификация, учет и журналирование действий, непрерывность и устойчивость (резервирование, отказоустойчивость), регулярное тестирование и контроль изменений. Практика аудитов требует «доказательности»: политики, диаграммы потоков, списки туннелей и маршрутов, журналы подключений, записи изменений и результаты тестов восстановления.
КИИ (187-ФЗ и подзаконные акты, приказы ФСТЭК/ФСБ). Для 1-3 категорий КИИ: обязательны организационно-технические меры, зачастую применение сертифицированных средств защиты и отечественных криптоалгоритмов (ГОСТ). Это влияет на выбор протоколов (ГОСТ-совместимые IPsec/TLS), сертификацию шлюзов и процедурный контроль доступа. Разделяйте: КИИ-контур (строгие отечественные криптоалгоритмы, сертификация) и некритичные сегменты (возможна современная не-ГОСТ криптография), при этом обеспечивайте сквозной контроль рисков и прозрачность маршрутов.
PCI DSS 4.0. Влияние на VPN концентрируется в нескольких требованиях: защита передаваемых данных сильной криптографией (актуальные версии протоколов и шифров), строгая аутентификация (MFA для всего админского и удаленного доступа в CDE), уникальные учетные записи, управление поставщиками и временны́ми доступами, мониторинг и логирование всех административных действий, сегментация CDE (минимизация диапазонов маршрутизации через VPN). Новое в 4.0 — акцент на целенаправленный (customized) подход: если вы отклоняетесь от «стандартного» контроля, нужен документированный риск-анализ и эквивалентная защита.
Согласование регуляторных требований. Типовые «стыковки»: PCI допускает современные наборы шифров и TLS 1.2+, а КИИ может требовать ГОСТ; ЦБ акцентирует непрерывность и устойчивость сервиса, а PCI — доказуемую сегментацию и журналирование; для поставщиков и подрядчиков все регуляторы требуют сильной аутентификации, минимально необходимого доступа и контроля действий. Вывод: проектируйте изначально «двухскоростную» криптомодель (ГОСТ и международные профили), единый процесс управления доступом и универсальный наблюдаемый периметр (SIEM, NTA, UEBA) с единым временем и неизменяемым хранением логов.
Практика 1: Референс-архитектуры и сегментация (теория, шаги, чек-листы)
Паттерн A: Банковский периметр с CDE и КИИ
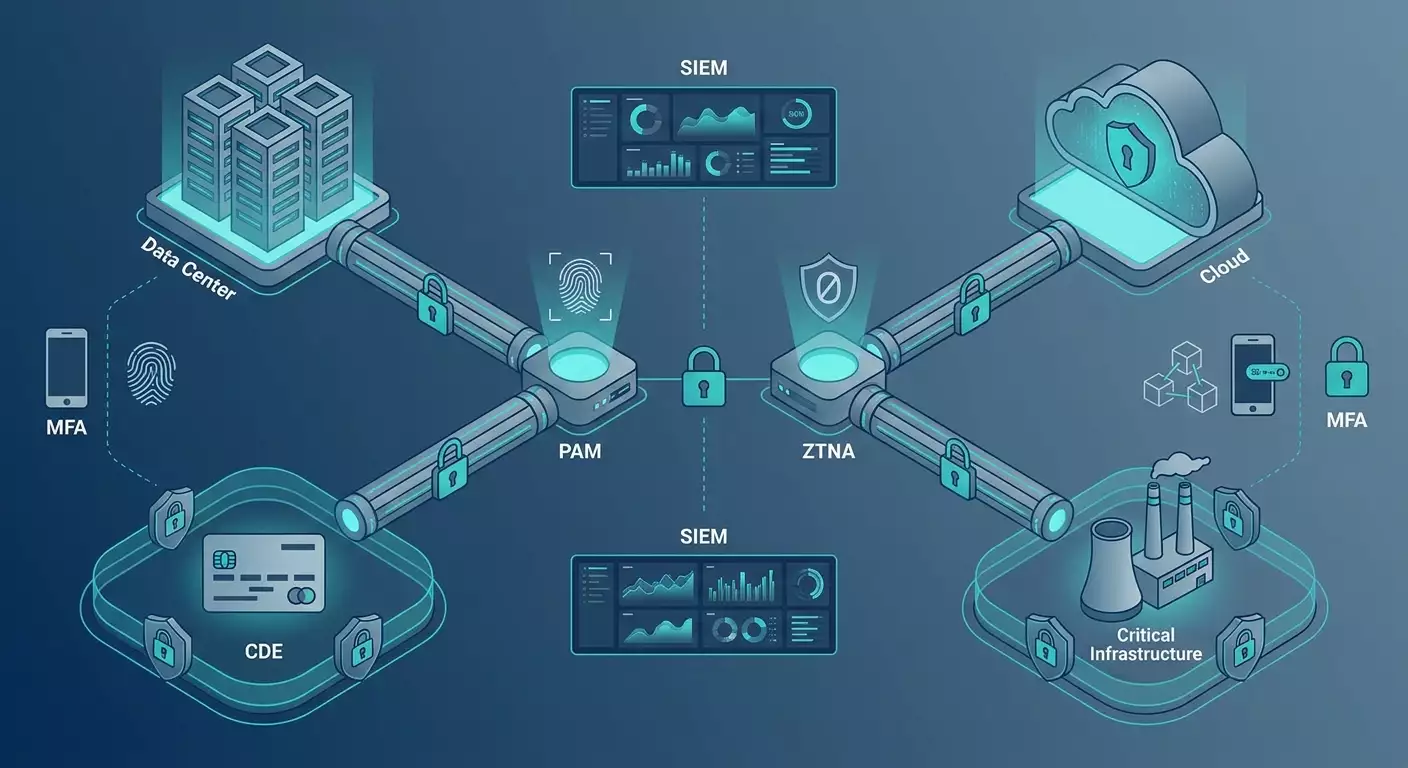
Компоненты: два независимых VPN-шлюза для удаленного доступа (актив-актив), кластер IPsec-шлюзов для site-to-site, DMZ для терминальных сервисов и порталов, отдельный периметр для поставщиков, PAM-бастион, SIEM, NTP, HSM/СКЗИ для ключей, брокер ZTNA для тонкой публикации приложений.
Принципы маршрутизации: для CDE и КИИ — только строго необходимые подсети, статические или BGP с префикс-листами, deny-by-default. Для пользовательского доступа — full-tunnel при работе с критичными системами; допускается split для несущественных сервисов вне CDE/КИИ при условии контроля на хосте и сетевого мониторинга.
Пошаговый план развертывания
- Классифицируйте активы: CDE, АБС, каналы межбанковского обмена, КИИ-контур, ИТ-админка, разработка, офисная сеть.
- Опишите потоки: кто откуда и куда, какие протоколы, объем трафика, требуемые SLA, RTO/RPO.
- Выберите периметры: отдельные VRF/VLAN/сегменты для удаленных пользователей, поставщиков, админов, приложений и данных.
- Определите криптопрофили: ГОСТ-профиль для КИИ и межплощадочных связей в КИИ-контуре; современный международный профиль (IKEv2/TLS 1.3/WireGuard) для остального.
- Реализуйте доступ поставщиков через выделенный периметр: обязательный PAM, JIT-доступы, протоколирование сессий, запрет прямого доступа к CDE/КИИ без промежуточного слоя.
- Закрепите сегментацию в маршрутизации: префикс-листы, ACL, firewall policy, контроль обратных маршрутов, запрет route-leak.
- Внедрите SIEM и централизованный сбор логов: аутентификация, подъем/падение туннелей, авторизации, команды админов, события PAM.
- Протестируйте отказоустойчивость: плановые переключения, имитация разрыва каналов, проверка персистентности сессий.
Чек-лист архиготовности
- Есть схема сетей и потоков с цветовым кодом CDE/КИИ/общие.
- Документированы политики маршрутизации и фильтрации, с примерами deny и исключениями.
- Отдельный периметр и VLAN/VRF для поставщиков. PAM обязателен.
- Включен контроль качества каналов (Jitter/Latency/Loss KPI) и алерты.
- Сценарии DR и плановые тесты failover минимум раз в квартал.
Практика 2: Протоколы и криптография (выбор, настройка, ротация)
Выбор протокола по задаче
- Site-to-site: IKEv2/IPsec с AES-256-GCM, ECDHE (группа 19/20/21), PFS, lifetimes 8-24ч, DPD. Для КИИ — ГОСТ-профили и сертифицированные шлюзы.
- Remote access: IKEv2/IPsec (стабильность, нативные клиенты), TLS 1.3 VPN или WireGuard (высокая производительность, простая модель ключей). В средах с жестким DPI — TLS VPN с маскировкой трафика.
- Clientless: TLS 1.3, strong cipher suites, строгая изоляция веб-прокси от внутренних адресов.
Рекомендуемые параметры
- TLS 1.3, отказ от слабых шифров и renegotiation; при необходимости TLS 1.2 — только с AEAD (AES-GCM/CHACHA20-POLY1305), ECDHE, запрет TLS 1.0/1.1.
- IPsec: IKEv2, AES-256-GCM, PRF SHA-256/384, DH ECP256/384 (grp19/20), PFS включен, rekey до истечения SA, NAT-T.
- WireGuard: ключи Curve25519, разрешенные подсети минимальные, принудительная маршрутизация на нужные префиксы, ротация ключей.
- ГОСТ: ГОСТ Р 34.10-2012 для ЭП, ГОСТ Р 34.11-2012 для хешей, ГОСТ Р 34.12-2015 (Кузнечик) для шифрования — применяйте в КИИ-контуре и там, где это предписано.
Ключи и сертификаты
- Заведите PKI с разделением ролей: корневой офлайн, промежуточный для выпуска, HSM/СКЗИ для хранения ключей шлюзов.
- Используйте короткоживущие сертификаты (90 дней) и автоматизацию (ACME-аналоги в закрытом контуре), OCSP stapling и CRL.
- МФА: FIDO2/WebAuthn, OTP с ограничением повторов, привязка к устройству и проверка постуры (EDR, шифрование диска, обновления).
- Ротация: ключи туннелей — регулярно (по расписанию), учетные данные — при каждом инциденте и при увольнении/изменении роли.
Чек-лист криптоготовности
- Список разрешенных протоколов и наборов шифров утвержден комитетом по ИБ.
- Единый реестр сертификатов и сроков их действия, автоуведомления за 30/15/7 дней.
- Процедура немедленной отзыва/замены ключей с проверкой распространения списков отзыва.
- Документ с сопоставлением протоколов требованиям КИИ/PCI/ЦБ.
Практика 3: Управление идентичностью, MFA и доступ поставщиков
Идентификация и каталог
Единый источник правды — корпоративный каталог (AD/LDAP) и IdP (OIDC/SAML). Синхронизируйте группы доступов с RBAC-политиками на VPN-шлюзах. Для админов — отдельные привилегированные учетные записи, у разработчиков — привязка к проектным группам с датой истечения.
MFA и контекст
- МФА обязателен для всего удаленного доступа к административным сетям, CDE и КИИ, а также для поставщиков.
- Факторы: FIDO2 (желательно), OTP, push-approval. Учитывайте геоконтекст и состояние устройства.
- Применение CAP (continuous access policy): автоматическое снижение привилегий при ухудшении постуры устройства.
Поставщики и JIT
- Перенесите доступ поставщиков в выделенный периметр с PAM. Нет прямых VPN в CDE/КИИ.
- Включите JIT: доступ выдается на конкретное окно времени, с пред-аппрувалом и тикетом.
- Уникальные учетные записи, запрет общего логина; сессии записываются и индексируются.
- Инвентарь интеграций: список поставщиков, контактные лица, целевые системы, MTTD/MTTR для инцидентов.
Чек-лист управления доступом
- Каталог ролей и соотнесение с группами в IdP.
- МФА включен для всех удаленных админов, поставщиков и пользователей CDE/КИИ.
- Процессы Joiner/Mover/Leaver автоматизированы (SCIM), детект «зависших» доступов.
- PAM с JIT и записью сессий внедрен, отчеты доступны для аудита.
Практика 4: Логирование, мониторинг, тестирование и аудит
Что логируем
- Аутентификации и авторизации (успешные/неуспешные), факторы МФА.
- Установление/разрыв туннелей, параметры SA, адреса клиентов, маршруты.
- Административные изменения конфигураций и политик.
- События PAM и привилегированных сессий, команды и экраны.
- Сетевые метрики: NetFlow/IPFIX, TLS/JA3-отпечатки для аномалий.
Как храним
- Единое время (NTP), неизменяемые хранилища (WORM/S3-object lock), разграничение доступа к логам.
- Сроки хранения: определите согласно требованиям ЦБ, КИИ и PCI, с запасом и экономикой.
- Сигнатуры и поведенческие детекторы в SIEM, алерты в дежурство SOC.
Тестирования
- Ежеквартальные проверки отказоустойчивости и пропускной способности.
- Регулярные сканы уязвимостей и обновления VPN-шлюзов, контроль уязвимостей нулевого дня.
- Табличные учения (tabletop) и Red Team сценарии на периметре удаленного доступа.
- Проверка соответствия: ревью логов, сверка списков доступов, выборка сессий поставщиков.
Чек-лист аудита
- Политики VPN и сегментации актуальны и подписаны.
- Полные биллинги логов за период, подтверждение целостности.
- Свидетельства MFA-настройки и репорты PAM.
- Протоколы DR-тестов и результаты.
- Реестр туннелей и шифров с обоснованием выбора.
Практика 5: Производительность, устойчивость и эксплуатация
Высокая доступность
- Два независимых VPN-шлюза и два провайдера связи, актив-актив или актив-пассив с быстрым failover.
- Горизонтальное масштабирование для удаленного доступа: балансировщики, привязка сессий, резерв по CPU/crypto.
- Контроль MTU/MSS, QoS для критических приложений, туннельная фрагментация строго под контролем.
Наблюдаемость
- SLO: доступность туннелей, время аутентификации, средняя/пиковая пропускная способность, ошибки на пакет.
- Метрики пользовательского опыта: время до доступа к ключевому приложению, процент успешных MFA за попытку.
- Бизнес-метрики: время выдачи доступа, среднее окно JIT, время расследования инцидента.
Эксплуатация
- Жесткая заморозка изменений перед пиковыми нагрузками (зарплатные дни, отчётные периоды).
- Blue/Green для обновлений и возможность быстрого отката.
- Каталог стандартных изменений и Change Advisory Board для нетривиальных операций.
Практика 6: Облака, мульти-регион и трансграничность
Финансовые организации используют гибрид: частные ЦОД, локальные облака и зарубежные площадки для R&D/аналитики. Вопросы юрисдикций и трансграничной передачи данных критичны.
- Разделите контуры: продуктивные сервисы и данные клиентов — локализованы; R&D и неспецифичные нагрузки — изолированы сетево и криптографически.
- Cloud VPN: используйте IPsec/BGP к облачным шлюзам, проверьте SLA, аудит и совместимость шифров. Включите контроль маршрутной политики и тесты «черных дыр».
- Трансграничность: определите, какой трафик может покидать юрисдикцию, оформите регламент и технические ограничения (policy-based routing, DLP).
Чек-лист облачной интеграции
- Диаграмма L3/L7 маршрутов между on-prem и облаками.
- Шифры и протоколы согласованы с безопасностью и соответствием.
- Доступ поставщиков в облако только через PAM и ZTNA-прокси.
- Логи из облачных шлюзов в общий SIEM, время синхронизировано.
Практика 7: Переход к Zero Trust и минимизации туннелей
ZTNA — это эволюция: вместо «сети как доверия» — явный доступ к конкретному приложению. Для банков и PCI это снижает площадь атаки, но требует зрелых процессов.
- Каталогизируйте приложения и определите «поверхности доступа» (app surfaces): URL, порты, протоколы.
- Внедрите брокер доступа (ZTNA), интегрируйте с IdP и EDR, включите device posture.
- Перенесите типичные VPN-доступы к приложениям (Jira, Git, базы чтения) в ZTNA, оставив VPN для L3-трафика администрирования и межплощадочных связей.
- Пересоберите политики: минимально необходимые разрешения, short-lived креды, запрет lateral movement.
Результат: меньше постоянных туннелей, проще доказывать сегментацию, меньше шансов утечки при компрометации аккаунта.
Типичные ошибки: что не делать в 2026
- Один общий «широкий» VPN-профиль для всех: ломает принцип наименьших прав и усложняет соответствие PCI/ЦБ/КИИ.
- Split-tunnel к CDE/КИИ без явной блокировки всего иного трафика: риски утечки и бокового перемещения.
- Слабые шифры и устаревшие протоколы (TLS 1.0/1.1, IKEv1) «для совместимости» без плана миграции.
- Общие учетные записи и отсутствие МФА для поставщиков.
- Отсутствие записей сессий админов и поставщиков — в расследовании будет поздно.
- Несинхронизированное время и «летучие» логи — у аудиторов не сойдется картина.
- Нет тестов отказоустойчивости — проблемы всплывут в день зарплаты.
- Игнорирование IPv6: туннели и фильтры настроены только под IPv4.
- Упование на облачного провайдера «как есть» без проверки шифров и журналов.
Инструменты и ресурсы: что использовать
Устройства и программные решения
- Enterprise-шлюзы: решения крупных вендоров с аппаратным ускорением криптографии, балансировкой и богатыми политиками доступа.
- ГОСТ-совместимые и сертифицированные решения для КИИ-контуров.
- Open-source и программные стеки: strongSwan/Libreswan (IPsec), OpenVPN, WireGuard, SoftEther — удобны для гибкости и лабораторий, требуют дисциплины эксплуатации.
- ZTNA и брокеры доступа: для публикации приложений с проверкой постуры устройства.
- PAM: контроль привилегий, запись сессий, JIT.
- SIEM/SOAR: сбор и корреляция логов, автоматизация откликов.
- Наблюдаемость: NetFlow/IPFIX коллекторы, NTA/NDR, системы метрик и дашборды SLO.
Практические утилиты
- Анализ TLS и шифров: тесты совместимости и жесткости профилей.
- Диагностика IPsec/IKE: проверки профилей, DPD, rekey событий.
- Пакетный анализ и профилирование производительности.
- Инвентаризация маршрутов и ACL, проверка «черных дыр» и петлей.
Быстрый старт пилота
Для пилотов и POC, когда нужно за 1-2 дня подтвердить архитектурные гипотезы, может быть уместно использовать персональный VPN как сервис с управляемыми параметрами. Один из рабочих вариантов — vpn.how: выделенный персональный VPN-сервер (не shared) с отдельным IP для клиента, поддержка протоколов WireGuard, OpenVPN, IKEv2, L2TP, SSTP — выбираете под сценарий доступа и совместимость, география серверов — Москва, Санкт-Петербург, Амстердам, Франкфурт, Лондон, Нью-Йорк, Сан-Хосе, Чикаго, Сингапур, Сидней, Мадрид, Хельсинки, Стокгольм, Варшава, Копенгаген, Ставангер — помогает моделировать реальные задержки и траектории трафика. Оплата удобна для российских юрлиц и команд: принимаются карты РФ (включая Tinkoff, Озон), СБП и USDT/BTC. Стоимость — от 490 ₽ в день или от 2490 ₽ в месяц со скидками за длительные периоды. Плюс — автозапуск сервера в течение 5 минут после оплаты и отсутствие логов. Как экспертная рекомендация: это удобно именно для пилотов и коротких стендов, чтобы проверить шифропрофили, маршрутизацию и совместимость клиентов без долгих закупочных процедур; для продуктивного периметра и КИИ следует рассматривать собственную инфраструктуру с сертифицированными шлюзами и ГОСТ-VPN, включая полную автоматизацию управления ключами, логирование и процессы аудита.
Кейсы и результаты: как это работает на практике
Кейс 1: Универсальный банк, миграция удаленного доступа
Задача: заменить устаревший SSL VPN, выполнить требования PCI DSS 4.0 и усилить контроль поставщиков. Решение: двухузловая архитектура удаленного доступа (IKEv2/TLS 1.3), сегмент для поставщиков через PAM и JIT, SIEM-корреляция сессий, отказоустойчивые каналы. Результаты за 6 месяцев: снижение инцидентов по удаленному доступу на 58%, падение тикетов на подключение на 42%, среднее время выдачи доступа — с 2 дней до 3 часов, успешная проверка соответствия PCI с нулевыми замечаниями по требованиям шифрования и MFA.
Кейс 2: Платежная компания с КИИ кат. 2
Задача: обеспечить межплощадочные связи и админ-доступ в КИИ-контуре с ГОСТ, при этом не тормозить R&D. Решение: выделенный КИИ-периметр с сертифицированным ГОСТ-IPsec, раздельный профиль для R&D (WireGuard) вне КИИ, PAM с записью сессий, строгая сегментация маршрутов, объектное хранение логов с неизменяемостью. Результаты: прохождение проверки ИБ без критических замечаний, снижение среднего времени расследования инцидентов на 35%, предсказуемая производительность межплощадочных каналов 99.95% SLO.
Кейс 3: Финтех с мульти-региональной аналитикой
Задача: безопасный доступ аналитиков к данным и моделям в Европе и США, не нарушая локализацию чувствительных данных. Решение: гибридная архитектура — локальные данные и модели под комплаенсом, удаленный доступ через TLS 1.3 с device posture, публикация части приложений через ZTNA, эgress-контроль и DLP для трафика за рубеж, наблюдаемость на уровне маршрутов и приложений. Результаты: время доступа для распределенной команды — около 120-150 мс RTT по основным направлениям, отсутствие утечек данных по итогам квартальных проверок, показатели доступности 99.9%.
Кейс 4: Рефакторинг доступа поставщиков
Задача: увести постоянные аккаунты поставщиков из продуктивных сетей. Решение: JIT-доступы через PAM, клиентский VPN ограничен до одного приложения или подсети, обязательная запись сессий, автоматическое закрытие прав по окончании тикета. Результаты: сокращение «висячих» доступов на 95%, нулевые нарушения доступа за квартал, ускорение онбординга поставщика с 3 недель до 4 дней.
FAQ: частые сложные вопросы
1. Допустим ли WireGuard для банков и PCI DSS 4.0?
Да, при корректной реализации политик, MFA и сегментации. PCI требует «strong cryptography» и управляемость, а не конкретный протокол. Для КИИ может понадобиться ГОСТ-профиль — там используйте сертифицированные решения параллельно.
2. Обязан ли я выключить split-tunnel?
Для CDE и КИИ — по умолчанию избегайте split-tunnel. Если применяете — документируйте риски, обеспечьте принудительную маршрутизацию только корпоративных префиксов, контроль постуры и сетевой мониторинг.
3. ZTNA заменяет VPN?
Не полностью. Для L3 администрирования, межплощадочных связей и некоторых протоколов нужен VPN. ZTNA отлично уменьшает площадь атаки для типичных пользовательских приложений.
4. Как быть с ГОСТ и зарубежными площадками?
Стройте двухпрофильную криптомодель: ГОСТ в КИИ/локальных периметрах, международные профили вне КИИ и за рубежом. Между ними — четкая сегментация и контроль маршрутов.
5. Можно ли использовать облачные управляемые VPN-шлюзы?
Да, при наличии контроля шифров, журналирования и соответствия требованиям по локализации и трансграничной передаче. Всегда подключайте логи к вашему SIEM.
6. Как доказать аудитору корректность сегментации?
Нужны схемы, политики маршрутизации/ACL, выборочные трассировки, отчеты PAM и логи подключений. Хорошая практика — автоматизированные проверки политик и снимки маршрутов.
7. Что с IPv6?
Включайте поддержку IPv6 наравне с IPv4: фильтры, маршрутизацию и мониторинг. Иначе появятся «темные зоны» для обхода контроля.
8. Как часто обновлять криптопрофили?
Ежеквартальный обзор, ежегодный пересмотр и немедленное обновление при выходе критических уязвимостей или новых требований.
9. Обязателен ли МФА для всех?
Для админов, поставщиков и доступа к CDE/КИИ — обязательно. Для прочих пользователей — по риску, но лучше включать повсеместно.
10. Как совместить SOC и эксплуатацию VPN?
Общий каталог логов и метрик, совместные дашборды SLO/SLA, сквозные плейбуки SOAR и регулярные совместные учения.
Заключение: как двигаться дальше
VPN-периметр банков и финорганизаций в 2026 — это не про «нажать кнопку шифрования». Это про архитектуру, управляемость и доказуемую безопасность. Ключевые шаги:
- Оценка и моделирование угроз: инвентаризация активов, сегментация CDE/КИИ, карта потоков.
- Архитектурный эскиз: выбор протоколов (двухпрофильный подход ГОСТ/международный), DMZ, выделение периметра поставщиков, PAM и ZTNA.
- Пилот и измерения: подтверждение пропускной способности, устойчивости, работы MFA и журналирования.
- Боевая реализация: HA, автоматизация PKI, централизованные логи, процессы JML/JIT, интеграция с SOC.
- Аудит-готовность: политики, отчеты, сценарии DR, регулярные тесты, непрерывное улучшение.
Если нужен быстрый POC — используйте сервисы быстрого старта, чтобы проверить гипотезы, задержки и совместимость клиентов. Но в продуктиве и тем более в КИИ и платежных контурах ориентируйтесь на собственную управляемую инфраструктуру, сертифицированные решения и зрелые процессы. Итог прост: правильно спроектированный и наблюдаемый VPN не только выполняет требования ЦБ РФ, PCI DSS 4.0 и КИИ, но и ускоряет бизнес — выдавая доступ быстро, безопасно и предсказуемо.
Издатель: vpn.how