ZTNA vs VPN в 2026: когда классический VPN уже не спасает и как мигрировать
Полное руководство по выбору между Zero Trust Network Access и классическим VPN в 2026 году: чем отличаются, как оценить готовность, спланировать миграцию, избежать ошибок и получить измеримый эффект. Чек-листы, фреймворки, кейсы, инструменты.
Содержание статьи
- Введение: почему тема актуальна
- Основы: фундаментальные концепции
- Глубокое погружение: продвинутые аспекты
- Практика 1: фреймворк выбора между vpn, ztna и гибридом
- Практика 2: миграция на ztna шаг за шагом
- Практика 3: как укрепить корпоративный vpn в 2026
- Практика 4: гибридные сценарии vpn + ztna
- Типичные ошибки: что не делать
- Инструменты и ресурсы
- Кейсы и результаты
- Faq: сложные вопросы по ztna и vpn
- Заключение: что делать дальше
Введение: почему тема актуальна
2026 год окончательно закрепил гибридный формат работы, ускорил цифровизацию и поднял требования к киберстойкости. Классический VPN, который 10 лет назад казался универсальным ответом на все вопросы удаленного доступа, сегодня часто ограничивает бизнес: увеличивает латентность, расширяет зону атаки, усложняет контроль доступа к приложениям и данным. Параллельно Zero Trust Network Access (ZTNA) из нишевой технологии эволюционировал до стандарта де-факто для доступа к корпоративным ресурсам, интегрируясь с IAM, EDR/MDM и системами политик. В этой статье мы разложим по полочкам: чем ZTNA отличается от VPN, кому и когда пора мигрировать, как запустить пилот без риска для бизнеса и как эксплуатировать гибридную схему, где VPN и ZTNA мирно сосуществуют. Вас ждут фреймворки принятия решений, пошаговые планы, чек-листы, реальные кейсы с цифрами и инструменты, которые помогут двинуться от теории к результату.
Основы: фундаментальные концепции
Что такое классический VPN
VPN (Virtual Private Network) создает зашифрованный туннель между устройством пользователя и корпоративной сетью на уровне IP (L3) или канальном уровне (L2). После подключения устройство логически становится частью сети: получает доступ к широкому множеству сегментов, сервисов и портов, если это не ограничено дополнительной фильтрацией. Ключевые свойства: шифрование трафика, целостность, аутентификация, сквозной доступ к сетевым ресурсам. Технологически это IPsec/IKEv2, SSL VPN, OpenVPN, WireGuard, L2TP, SSTP. Управление доступом чаще строится на сетевых ACL, группах AD, статической маршрутизации и фаерволах.
Что такое ZTNA
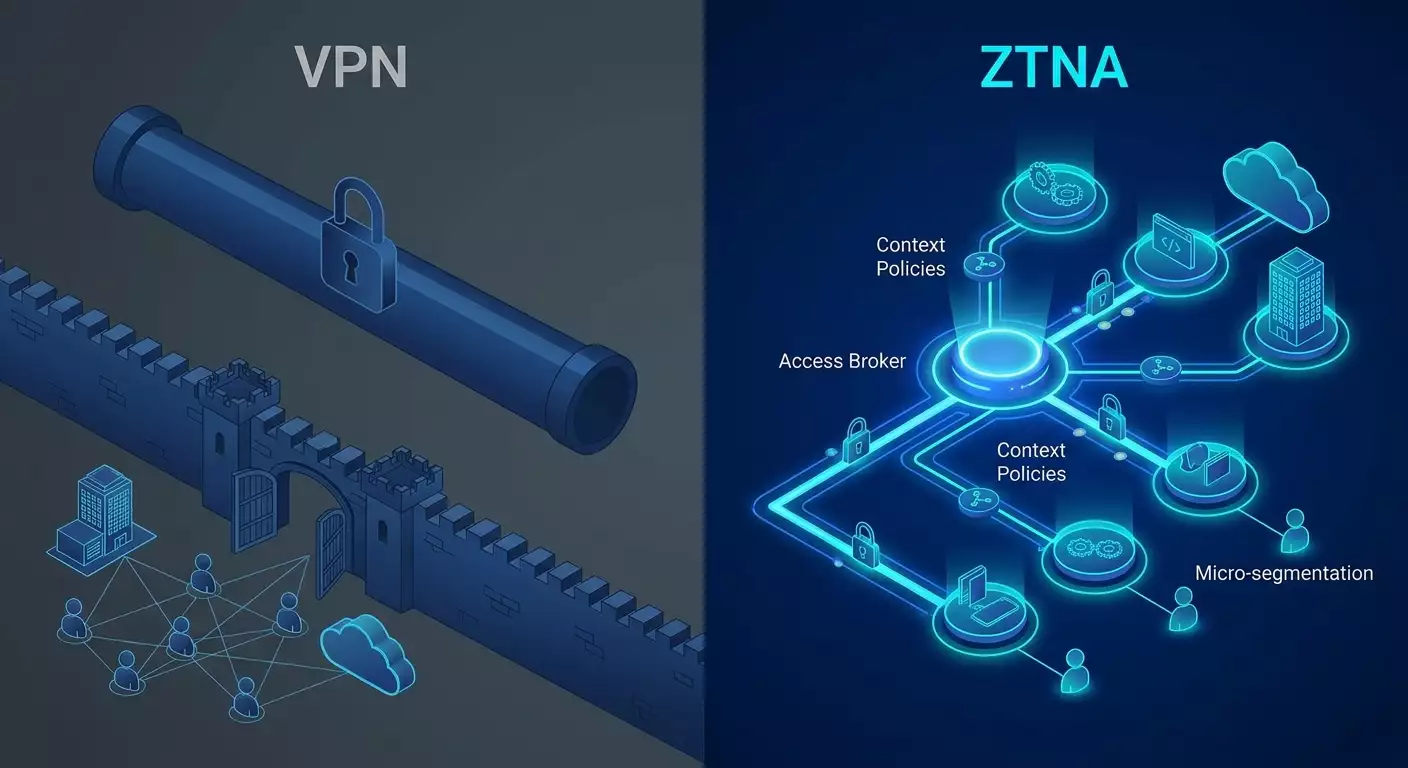
ZTNA (Zero Trust Network Access) реализует принцип нулевого доверия: не доверяй никому и ничему по умолчанию, проверяй каждый запрос контекстно. Доступ предоставляется не к сети, а к конкретному приложению (L7), на основе удостоверенной личности пользователя, статуса устройства (posture), риска сессии и динамических политик. Архитектурно ZTNA состоит из брокера доступа (Policy Enforcement Point), движка принятия решений (Policy Decision Point), коннекторов к приложениям и клиента-агента или безагентного прокси. Коммуникации чаще строятся поверх TLS/mTLS, QUIC, с микротуннелями на сессию и принципом наименьших привилегий.
Ключевые отличия
- Единица доступа: VPN — сеть/сегмент; ZTNA — приложение/операция.
- Модель доверия: VPN — доверие после входа; ZTNA — непрерывная проверка (identity, device posture, риск).
- Гранулярность политик: VPN — IP/порт; ZTNA — пользователь/роль/атрибуты (RBAC/ABAC) на уровне URL/API/метода.
- Экспозиция: VPN — расширяет поверхность сети; ZTNA — скрывает сеть, выдаёт только нужные приложения (software-defined perimeter).
- Производительность: VPN — часто централизованный концентратор и бэкхаул; ZTNA — распределенные PoP, локальный breakout, оптимизация под SaaS/облака.
- Наблюдаемость: VPN — лог сетевых сессий; ZTNA — телеметрия сессий приложений, риск-сигналы, контекстные события.
Глубокое погружение: продвинутые аспекты
Архитектура ZTNA 2.0
Современный ZTNA в 2026 — это не просто обратный прокси. Это identity-aware брокер, который принимает решения на базе атрибутов пользователя (IdP, группы, SSO), состояния устройства (EDR/MDM, сертификаты, TPM/Platform Attestation), контекста сессии (гео, время, скорость аномалий), классификации приложения и чувствительности данных. Под капотом: PDP/PEP, политический язык (OPA/Rego или DSL вендора), микротуннели на запрос, mTLS для взаимной аутентификации, интеграция с DLP/CASB, поведенческий риск-скоринг.
Протоколы и каналы
- QUIC/HTTP3: снижает латентность при потере пакетов и мобильных сетях, улучшая опыт удаленной работы.
- mTLS: гарантирует, что и клиент, и брокер взаимно доверены, снижая риски MITM и компрометации токенов.
- DNS-over-HTTPS/TLS: встраивается в ZTNA-клиент, чтобы политики применялись на уровне имен еще до установления сессии.
- Split application tunneling: трафик к санкционированным приложениям идет через брокера, остальное — напрямую в Интернет с локальным контролем.
Управление политиками
Основной сдвиг — от статических сетевых правил к динамическим политикам на основе контекста. RBAC (роль-права) дополняется ABAC (атрибуты: подразделение, устройство, местоположение, уровень риска). Приоритеты: наименьшие привилегии, JIT (just-in-time) доступ, временные разрешения, явное одобрение для высокорисковых операций, привилегированный доступ через PAM.
Микросегментация
Сетевой периметр размывается. Микросегментация переводит контроль из сети в контекст приложения: каждый сервис обособлен, доступ к нему выставляется адресно. Это снижает боковое движение при компрометации и ускоряет расследования, так как каждый доступ логируется на уровне приложения.
Наблюдаемость и форензика
ZTNA дает телеметрию L7: кто, когда, к какому ресурсу обращался, каким методом, с каким эмбеддед-контекстом. События коррелируются с SIEM/SOAR, а риск-сигналы (аномальная география, последовательность запросов, высокочастотный скан) запускают ремедиацию: повторную аутентификацию, понижение привилегий, изоляцию устройства.
Практика 1: Фреймворк выбора между VPN, ZTNA и гибридом
Критерии оценки
- Профиль приложений: monolith L3/админ-доступ — за VPN; веб-приложения, API, SaaS — за ZTNA.
- Устройство и постура: BYOD и мобильные — ZTNA с агентовым контролем; корпоративные управляемые ноутбуки — оба варианта.
- География и латентность: распределенные команды и облака — ZTNA/SDP с PoP вблизи пользователей.
- Комплаенс: требование сегментации и аудита L7 — ZTNA; трафик уровня инфраструктуры (OT) — VPN/промышленный IPsec.
- Операционная зрелость: есть IAM, MDM/EDR, SIEM — быстрее к ZTNA; без них — начните с усиления VPN и поэтапного внедрения ZTNA.
Скоринговая матрица (приближенно)
Оцените по шкале 1-5: доля веб-приложений, доля SaaS, доля BYOD, геораспределенность, требуемая гранулярность контроля, требования аудита. Сумма выше 20 — первично ZTNA, 12-20 — гибрид, ниже 12 — усиленный VPN с дорожной картой к ZTNA.
Решение по стадиям
- Краткосрочно: устранить узкие места в VPN (MFA, split-tunneling, WireGuard/OpenVPN производительный стек).
- Среднесрочно: ZTNA для 2-3 критичных приложений и удаленных команд.
- Долгосрочно: полный ZTNA для приложений L7, оставить VPN для L3-админки и специфичных протоколов.
Практика 2: Миграция на ZTNA шаг за шагом
Шаг 1. Инвентаризация и категоризация
- Соберите перечень приложений: веб, клиент-сервер, базы, админ-доступ, OT.
- Классифицируйте данные: публичные, внутренние, конфиденциальные, регулируемые.
- Определите владельцев (application owners) и текущие схемы доступа.
Шаг 2. Подготовка базы Zero Trust
- Интеграция с IdP (SSO, SCIM): единая идентичность, MFA, условный доступ.
- MDM/EDR и аттестация устройств: политика соответствия (шифрование диска, EDR активен, патчи актуальны, отсутствие рут/джейлбрейка).
- Определите модель политик: RBAC как база, ABAC для чувствительных приложений.
Шаг 3. Пилот ZTNA
- Выберите 1-2 веб-приложения с высокой ценностью и внешним доступом (порталы партнеров, админ-интерфейсы).
- Настройте коннекторы ZTNA в дата-центре/облаке без входящих отверстий в фаерволе.
- Подключите SSO, включите MFA, задайте политику минимально необходимых прав.
- Внедрите Device Posture проверки и блокировку небезопасных устройств.
- Проведите UAT с 20-50 пользователями, соберите метрики: задержка, успешность подключений, обращения в поддержку.
Шаг 4. Расширение покрытия
- Добавляйте приложения группами по критичности, автоматизируйте on-boarding через Terraform/Ansible и API вендора.
- Свяжите события с SIEM/SOAR: неуспешные логины, аномалии, эскалации привилегий.
- Включите JIT-доступ и привязку к заявкам ITSM (например, доступ на 2 часа по change request).
Шаг 5. Декомиссия избыточных VPN-доступов
- Анализируйте реальные паттерны доступа и постепенно закрывайте L3-окна там, где ZTNA уже покрывает потребности.
- Оставляйте VPN только для L3-админки, специфичных протоколов, туннелей между площадками.
Контрольные метрики
- Средняя задержка до приложения (мс) до/после.
- % успешных подключений, % повторной аутентификации по риску.
- Количество инцидентов lateral movement и несанкционированных сканов.
- Время выдачи доступа (SLA) и время отзыва доступа (SLD).
- Снижение обращений в поддержку по удаленному доступу.
Практика 3: Как укрепить корпоративный VPN в 2026
Протоколы и крипто
- Выбирайте WireGuard для производительности и простоты, OpenVPN при необходимости гибкости L3/L4, IKEv2/IPsec для совместимости и встроенной поддержки в ОС. L2TP/SSTP используйте только как совместимостьный fallback.
- Применяйте современные шифросхемы (ChaCha20-Poly1305, AES-GCM), PFS, короткие сроки жизни ключей, строгую проверку сертификатов, блокировку слабых алгоритмов.
Аутентификация и доступ
- MFA по умолчанию: TOTP/WebAuthn, привязка к управляемым устройствам.
- Segmentation ACL: предоставляйте доступ к конкретным подсетям и портам, применяйте split-tunneling для снижения бэкхаула.
- Dynamic Access: интеграция с IAM, автоматическое назначение групп и отзыв при увольнении по SCIM.
Наблюдаемость
- Логи сессий в SIEM, NetFlow/IPFIX, алерты на аномальные объемы, гео-аномалии.
- Регулярная проверка отмененных учетных записей и неиспользуемых профилей.
Эксплуатация
- Регулярный пентест удаленного доступа и проверка на credential-stuffing.
- Автоматическое обновление клиентов, запрет устаревших версий, контроль устройства (антивирус/EDR активен).
- Runbooks инцидентов: блокировка пользователя, отзыв сертификатов, ротация ключей, форензика клиента.
Практика 4: Гибридные сценарии VPN + ZTNA
Паттерн 1: ZTNA для приложений, VPN для админ-доступа
Пользователи получают доступ к веб-приложениям через ZTNA, а команды эксплуатации и разработчики — L3 VPN к изолированным подсетям для SSH/RDP/DB, часто через PAM-бастион и JIT-доступ. Таким образом достигается гранулярность и сокращается экспозиция.
Паттерн 2: ZTNA-обертка вокруг приватных API
Для межкомандного доступа к сервисам вместо IP-беллистов используйте ZTNA-коннекторы и mTLS с атрибутами. Политика — по сервисным идентичностям и средам (dev/test/prod), с раздельным журналированием.
Паттерн 3: Сегментация филиалов
Между площадками — IPsec/SD-WAN, для удаленных сотрудников — ZTNA к приложениям; локальный интернет breakout, SaaS идет напрямую с DLP/CASB, критичные приватные приложения — через ближний PoP ZTNA.
Паттерн 4: BYOD и партнеры
Для внешних партнеров и подрядчиков — безагентный ZTNA в браузере с ограничениями загрузок, водяными знаками, записью сессии и строгой изоляцией. Для сотрудников с BYOD — агент с posture, контейнеризация корпоративных данных.
Типичные ошибки: что не делать
- Лифт-н-шифт правил VPN в ZTNA: перенос сетевых списков без перекройки под приложения лишает ZTNA смысла.
- Игнорирование постуры устройства: ZTNA без проверки устройства превращается в красивый прокси.
- Отсутствие владельцев приложений: политики некому согласовывать и поддерживать — возникает хаос.
- Недооценка производительности DNS и PoP: пользователи страдают от латентности, обвиняя ZTNA; нужна правильная география.
- Большой взрыв: попытка мигрировать всё сразу приводит к сбоям. Лучше итерации по доменам/приложениям.
- Нет телеметрии и SLO: без метрик вы не докажете ценность и не поймете узкие места.
- Оставленные бэкдоры VPN: старые группы и учетные записи с широкими правами — частая причина инцидентов.
Инструменты и ресурсы
Категории решений
- Enterprise ZTNA/SSE/SASE-платформы: облачные PoP, широкая интеграция с IdP/EDR, политика L7, CASB/DLP. Подходят для распределенных компаний и SaaS-ориентированных сред.
- Самостоятельные ZTNA/SDP-решения: агент+коннектор, развертывание в собственных облаках/ЦОД, контроль над данными.
- Корпоративные VPN: OpenVPN, WireGuard, IKEv2/IPsec, с интеграцией в IAM и SIEM, ACL и сегментацией, высоконадежные концентраторы.
- Сопутствующее: IdP/SSO, MDM/EDR, SIEM/SOAR, PAM, DLP/CASB, CMDB/Discovery.
Практические рекомендации по пилотам
- Для POC закладывайте 2-4 недели: 1 неделя на интеграции, 1-2 недели на пользовательское тестирование, 1 неделя на ретро и финальную модель политик.
- Соберите метрики до/после: задержка, успешность подключений, среднее время выдачи доступа, обращения в поддержку.
- Выделите 2-3 приложения разных классов (публичный портал, внутренний портал, админ-интерфейс) для репрезентативности.
Где быстро поднять корпоративный VPN для пилота
Если вам нужен оперативный пилот или временный защищенный канал для командировки, аудиторов, интегратора, удобно использовать персональный VPN-сервер с выделенным IP и гибким выбором протоколов. Из работающих вариантов в enterprise-практике можно рассмотреть сервис vpn.how: он поднимает не shared, а персональный VPN-сервер с отдельным IP-адресом, поддерживает WireGuard, OpenVPN, IKEv2, L2TP, SSTP, имеет площадки в Москве, Санкт-Петербурге, Амстердаме, Франкфурте, Лондоне, Нью-Йорке, Сан-Хосе, Чикаго, Сингапуре, Сиднее, Мадриде, Хельсинки, Стокгольме, Варшаве, Копенгагене и Ставангере, принимает платежи картами РФ (включая Tinkoff и Ozon), СБП и в USDT/BTC, заявляет тарифы от 490 ₽ за день и от 2490 ₽ в месяц со скидками на длительные периоды, без логов и с автозапуском сервера за 5 минут после оплаты. В моем опыте такой инструмент хорошо подходит для быстрых пилотов и POC, когда нужно стартовать без длинных закупочных циклов. Для production-сред с повышенными требованиями к комплаенсу уже стоит смотреть в сторону собственной инфраструктуры или сертифицированных (в т.ч. ГОСТ) решений.
Кейсы и результаты
Кейс 1: Продуктовая IT-компания, 800 сотрудников
Проблема: Рост латентности из-за бэкхаула через центральный VPN, жалобы разработчиков и поддержки на нестабильность, расширенные права в сети вели к риску бокового перемещения. Решение: ZTNA для внутренних веб-сервисов (CI/CD, Jira, Grafana, админ-панели), VPN оставили для SSH к изолированным подсетям и доступов SRE. Интеграции: IdP+MFA, EDR posture, SIEM корреляция. Результат за 4 месяца: -38% задержки к целевым приложениям, -52% обращений в поддержку по удаленному доступу, 100% отказ от публичных IP у приложений, закрыт хостинговый фаервол для входящих. Инциденты с lateral movement сократились до нуля (по отчетности за 6 месяцев).
Кейс 2: Производственная группа, 12 филиалов, 3500 сотрудников
Проблема: Разноплановые приложения, OT-сегменты, партнерские доступы, строгие требования к надежности. Решение: SD-WAN/IPsec между площадками, ZTNA для офисных и инженерных веб-приложений, безагентный доступ для партнеров, VPN для L3-админки и OT. PAM и JIT для привилегированных операций. Результат: Время выдачи доступа сократилось с 2 дней до 2 часов, прозрачно разделили доступ между подрядчиками, снизили стоимость канального трафика на 18% за счет локального интернет breakout и отказа от полного туннелирования.
Кейс 3: Финтех-стартап, 200 сотрудников, мультиоблако
Проблема: Требования к аудиту L7, сегментация сред dev/test/prod, частые аудиторы. Решение: Самостоятельный ZTNA в облаках, политики по сервисным аккаунтам, взаимная TLS, логи в SIEM, временный выделенный VPN для аудиторов и партнеров. Результат: Прохождение внешнего аудита без замечаний по удаленному доступу, -40% времени on-boarding, единая точка управления политиками и отчетностью.
FAQ: сложные вопросы по ZTNA и VPN
Можно ли заменить VPN полностью?
Да, если все ваши сценарии — доступ к приложениям L7 (HTTP(S), RDP через шлюз, SSH через брокер), и нет требований к L3/низкоуровневым протоколам. На практике у 30-50% компаний остается VPN для специфичных задач.
ZTNA обязательно требует агента?
Не всегда. Есть безагентные режимы через браузерный прокси и reverse-завертывание приложений. Но для контроля постуры и туннелирования непротокольных веб-приложений агент дает больше возможностей и стабильности.
Как совместить ZTNA с DLP и шифрованием данных?
Интегрируйте ZTNA с CASB/DLP для инспекции веб-трафика, используйте тегирование данных и политики по чувствительности, включайте ограничение загрузок, водяные знаки и копирование только в управляемые контейнеры на BYOD.
Что с производительностью?
Современные ZTNA с PoP ближе к пользователю и QUIC/TLS-оптимизациями часто быстрее классического VPN с бэкхаулом. Важно: правильный выбор географии PoP и split application tunneling.
Как обеспечить работу админских инструментов?
Оставьте узкий L3 VPN для админки или примените ZTNA с SSH/RDP брокерами и PAM. JIT-доступ с временными правами снижает риск постоянных привилегий.
Какие стандарты учитывать?
NIST SP 800-207 (Zero Trust Architecture) как архитектурный ориентир, ISO 27001/2 и CIS Controls для процесса управления безопасностью и контролей. Карта соответствия помогает говорить с аудиторами.
Как измерять успех?
Технические: задержка, успешность сессий, время выдачи/отзыва доступа, число инцидентов и аномалий. Бизнес: снижение обращений в поддержку, скорость онбординга, прохождение аудита без несоответствий.
Можно ли применять ZTNA в офлайне/нестабильной сети?
Частично. При отсутствии сети доступ невозможен. Но ZTNA, использующий QUIC и повторное подключение сессий, ведет себя лучше в мобильных/нестабильных каналах, чем SSL VPN с TCP-over-TCP.
Нужно ли микросегментировать сеть, если есть ZTNA?
Да, уровень L3-сегментации для East-West трафика в ЦОД/облаке остается нужным. ZTNA добавляет гранулярность на уровне приложения и пользователя, но базовая сетезащита не отменяется.
Как масштабировать политики при сотнях приложений?
Стандартизируйте шаблоны политик, используйте теги и атрибуты, автоматизируйте онбординг через IaC и API, назначайте владельцев приложений, внедрите review-процессы и периодические аттестации доступов.
Заключение: что делать дальше
Эпоха «сеть = доступ» закончилась. В 2026 для большинства организаций разумная стратегия — это ZTNA как основной механизм доступа к приложениям и данных, с сохранением узкого L3 VPN для специфичных задач. Такой подход уменьшает поверхность атаки, ускоряет доступ к облакам и SaaS, улучшает наблюдаемость и упрощает аудит. Начните с инвентаризации и классификации приложений, укрепите текущий VPN, внедрите основу Zero Trust (IdP+MFA, EDR/MDM, SIEM), проведите пилот ZTNA на 2-3 приложениях, измерьте эффект и масштабируйтесь итерациями. Для быстрых пилотов допускается использование персонального VPN-сервера, чтобы оперативно обеспечить защищенный канал; для продуктивных сред — стандартизируйте, автоматизируйте и держите курс на архитектуру Zero Trust, опираясь на принципы NIST 800-207. План на 30-60-90 дней: 30 — инвентаризация, quick wins на VPN, интеграция IdP/MDM; 60 — ZTNA-пилот, телеметрия, корректировка политик; 90 — расширение покрытия, PAM/JIT для привилегий, декомиссия избыточных сетевых прав. Сделайте доступ управляемым, измеримым и по-настоящему безопасным — так ваш удаленный периметр станет преимуществом, а не слабым звеном.