Azure VPN Gateway en 2026 : guide complet Site-to-Site et Point-to-Site pour la Russie
Guide approfondi, pratique et à jour pour 2026 sur Azure VPN Gateway destiné aux entreprises russes : conception, topologies, BGP, NAT, sécurité, automatisation, check-lists, erreurs et cas pratiques. Instructions pas à pas et conseils d'experts pour S2S et P2S, incluant pilotes et production.
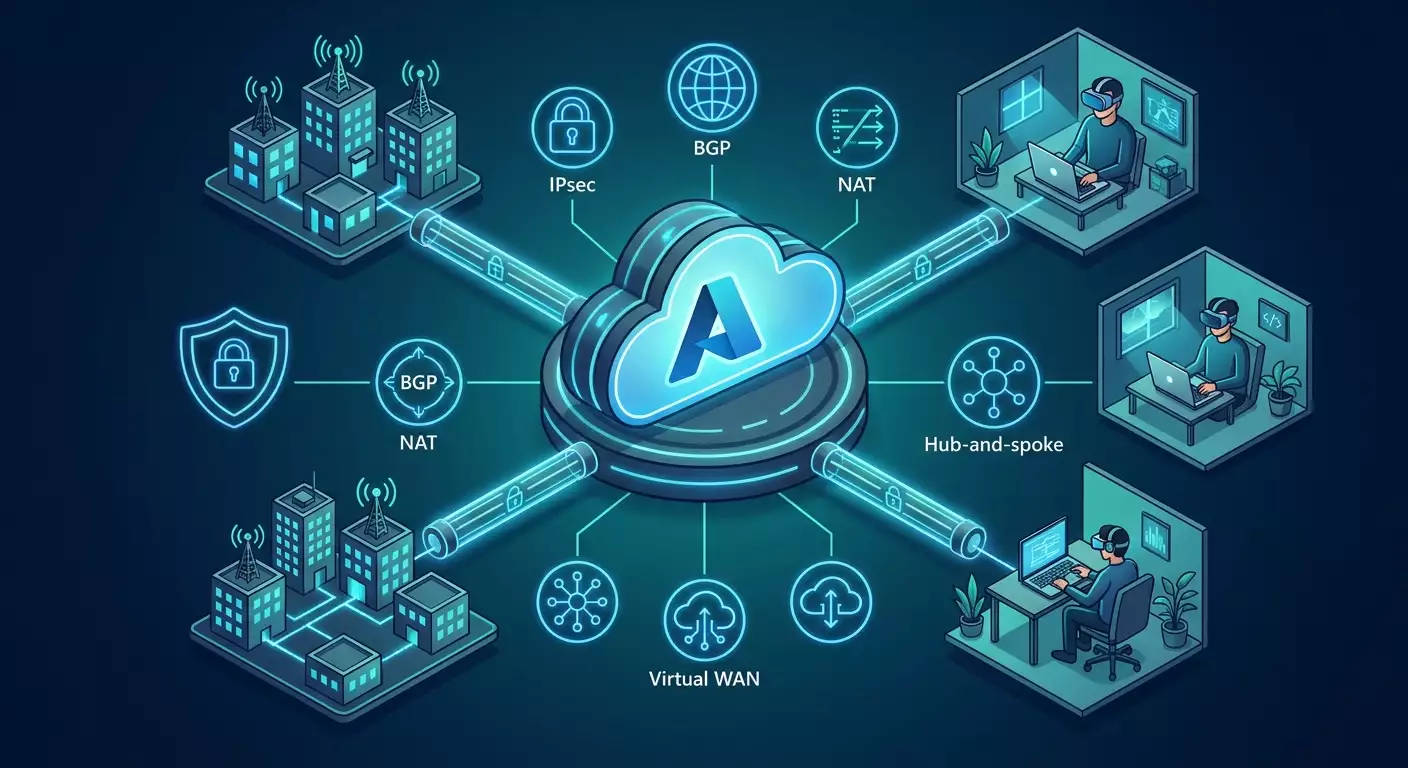
Contenu de l'article
- Introduction : pourquoi maintenant et pourquoi c’est important
- Les bases : concepts et termes clés
- Approfondissement : architecture, bgp, nat, performances et résilience
- Pratique 1 : conception et choix de topologie pour entreprise russe
- Pratique 2 : configuration pas à pas site-to-site ipsec ikev2 avec bgp et nat
- Pratique 3 : configuration pas à pas point-to-site pour accès distant
- Pratique 4 : exploitation, sécurité et automatisation en production
- Pratique 5 : architecture multi-hub, virtual wan et segmentation b2b
- Pratique 6 : performances et réglages fins – mtu au chiffrement
- Pratique 7 : migrations, upgrades et continuité
- Erreurs fréquentes : quoi éviter et pourquoi
- Outils et ressources : indispensables du quotidien
- Cas pratiques et retours : ce qui marche sur le terrain
- Faq : questions complexes, réponses claires
- Outils et ressources : templates et astuces rapides
- Conclusion : que faire ensuite
Introduction : pourquoi maintenant et pourquoi c’est important
En 2026, les réseaux hybrides sécurisés sont devenus la norme en informatique d’entreprise. Que ce soit entre les succursales, les télétravailleurs, les centres de données ou le cloud, tout doit être connecté de façon sécurisée, prévisible et maîtrisée. Azure VPN Gateway répond à ce besoin clé de relier l’infrastructure locale à Azure tout en assurant un accès distant sécurisé. Pour les entreprises russes, ce sujet se complexifie : sanctions, hétérogénéité des équipements utilisateurs, exigences réglementaires et moyens de paiement limités imposent une approche pragmatique et adaptée.
Dans ce guide, nous décryptons Azure VPN Gateway pour les scénarios Site-to-Site et Point-to-Site de A à Z : concepts fondamentaux, architectures avancées, configuration étape par étape, BGP, NAT, montée en charge, exploitation, sécurité et automatisation. Nous proposons des check-lists détaillées pour la préparation, la configuration et le déploiement, des cas réels et pièges courants. Notre objectif : que vous ne lisiez pas seulement, mais que vous utilisiez ce guide comme une carte pratique et un support décisionnel.
Les bases : concepts et termes clés
Qu’est-ce qu’Azure VPN Gateway ? C’est un service managé Azure permettant de créer des tunnels chiffrés entre votre réseau virtuel Azure et des réseaux externes. Il couvre deux scénarios principaux : Site-to-Site (S2S) pour connecter un VNet à des sites distants ou autres clouds, et Point-to-Site (P2S) pour un accès sécurisé aux terminaux. Azure VPN Gateway s’appuie sur IPsec/IKE pour S2S et prend en charge IKEv2, OpenVPN et SSTP pour P2S.
Les entités clés :
- Virtual Network (VNet) — réseau virtuel Azure hébergeant vos ressources. Il intègre obligatoirement une sous-réseau dédié GatewaySubnet pour le VPN Gateway.
- VPN Gateway — le portail VPN lui-même, déployé dans GatewaySubnet. Plusieurs SKU sont disponibles selon performance et fonctionnalités, incluant des versions zonées pour haute disponibilité.
- Local Network Gateway (LNG) — l'objet qui décrit votre réseau local et, si besoin, les paramètres BGP pour le S2S.
- Connection — ressource qui lie le VPN Gateway au LNG (ou P2S), avec le type de chiffrement, la clé et réglages BGP/NAT.
Types de topologies :
- Hub-and-Spoke — un ou plusieurs hubs VNet avec VPN Gateway, Firewall et services communs, auxquels se connectent les réseaux spoke applicatifs. Modèle corporate basique.
- Virtual WAN — structure cloud managée pour réseaux étendus avec dizaines ou centaines de sites. Facilite la gestion de masse, dispose d’un Secure Virtual Hub à part entière.
- VNet-to-VNet — tunnels directs entre VNets sans hub central.
Authentification et chiffrement :
- Site-to-Site : IKEv2 via PSK ou certificats, IPsec ESP avec suites recommandées AES-GCM et PFS. BGP pour routage dynamique.
- Point-to-Site : OpenVPN pour polyvalence multi-plateformes, IKEv2 pour performance et support natif OS, SSTP en option compatibilité. Authentification : certificats, Azure AD, RADIUS (incluant MFA).
Quand choisir ExpressRoute ? Pour des SLA garantis en performance et latence, accès privé aux services Microsoft ou exigences strictes sur le canal. Souvent, S2S IPsec offre suffisamment de bande passante, surtout avec segmentation du trafic bien pensée.
Approfondissement : architecture, BGP, NAT, performances et résilience
Routage avec BGP. BGP rend le réseau hybride auto-configurable et tolérant aux pannes. Azure VPN Gateway supporte l’échange dynamique des routes. Azure utilise un ASN par défaut (par exemple 65515) et des adresses APIPA pour sessions BGP 169.254.x.x/30. Avec BGP, vous bénéficiez : d'annonces automatiques des préfixes VNet vers les sites, d’une reprise rapide en cas de panne, de la possibilité d'annoncer des préfixes agrégés et de concevoir des schémas Active-Active avec plusieurs tunnels. Bonnes pratiques : éviter une granularité excessive pour les préfixes, privilégier l’agrégation ; pour gérer le trafic, utiliser MED/AS Path/Local Pref (selon support équipement de bordure) ; éviter les routes transit via Azure sauf politique explicite.
NAT Azure VPN. Fonction critique pour gérer des plans d’adresses chevauchants ou intégrer des réseaux hérités. Les règles NAT sur Azure VPN Gateway permettent de transformer les préfixes entrants et sortants pour chaque connexion. Sauve dans des projets de fusion-acquisition ou partenariat. Prévoir NAT dès la conception : documenter les correspondances, éviter les NAT en cascade inutiles, tester la symétrie et la cohérence du retour de trafic.
Performances. La bande passante réelle dépend du SKU du gateway, des suites de chiffrement, MTU, routage, équipement distant et profil de trafic. Pour IKEv2/IPsec avec AES-GCM, les valeurs typiques sur SKU moyens atteignent plusieurs centaines de Mbps, sur les SKU supérieurs proche du Gbps en mode multi-flux. Prévoyez une marge : répartissez le trafic sur plusieurs tunnels ou hubs, utilisez le split traffic, réduisez le trafic protocolaire inutile dans le tunnel, activez l’accélération matérielle côté CPE. Testez avec iperf3 en UDP et TCP, mesurez le Goodput, pas seulement le Throughput.
Résilience. Privilégiez les SKU zonés (AZ) pour une meilleure disponibilité; activez Active-Active sur les gateways et déployez des tunnels miroirs côté site avec ECMP ou priorisation. Servez-vous de BGP pour convergence rapide. Évitez les NSG sur GatewaySubnet, gardez sa taille à au moins /27 pour croissance. Préparez un plan de rotation clés/certificats et migration vers un nouveau gateway sans downtime via déploiement parallèle et bascule progressive.
MTU, fragmentation et TCP MSS. IPsec et OpenVPN ajoutent des overheads qui réduisent la MTU effective. Règle pratique : pour IPsec, prévoyez MTU à 1400 sur interfaces avec clamp MSS 1350-1360 pour TCP pour minimiser fragmentation. Pour OpenVPN UDP, clamp MSS également conseillé. Testez PMTUD et surveillez le trafic ICMP pour éviter de briser la découverte de chemin.
Sécurité. Minimum : IKEv2, AES-GCM-256, SHA2, PFS (DH groupe 14 ou elliptiques 19/20), abandon de SHA1 et DH2. Préférez certificats ECDSA si possible. Pour P2S, multi-facteurs via Azure AD ou RADIUS, accès conditionnel, posture assessment via MDM. Segmentez via NSG/Firewall, utilisez DNS et Endpoints privés. Activez journaux diagnostics du gateway dans Log Analytics avec alertes.
Pratique 1 : Conception et choix de topologie pour entreprise russe
Étape 1. Définir les besoins métier
- Rôles : quels segments doivent communiquer avec le cloud (SAP, 1C, BI, Dev/Test, SOC, SCADA)
- Trafic : évaluer pics journaliers, fenêtres critiques, charge backups, latences requises
- Accès : sites permanents S2S, accès distant P2S, partenaires B2B
- Conformité : données personnelles, infrastructures critiques, chiffrement export
- Modèle opérationnel : gestion des politiques, onboarding des sites et utilisateurs
Étape 2. Choisir un pattern d’architecture
- Hub-and-Spoke avec VPN Gateway — jusqu’à 10-30 sites, besoin de politiques prévisibles, contrôle fort et intégration Azure Firewall/Application Gateway. Avantage : transparence et flexibilité.
- Virtual WAN — plus de 30 sites ou croissance rapide, contrôle unifié et automatisation onboarding sites. Avantage : montée en charge simplifiée, intégrations SD-WAN, Secure Hub centralisé.
- Approche combinée — sites critiques isolés dans hubs dédiés, masse via vWAN.
Étape 3. Plan d’adressage et BGP
- Planifiez VNet et réseaux spoke en prévoyant expansion
- Attribuez préfixes uniques par site; en présence de chevauchements, planifiez NAT sur Azure VPN Gateway
- Définissez ASN site; évitez conflit ASN Azure par défaut; grandes entreprises : ASN privé 64512-65534 recommandé
- Agrégez les annonces : ex. 10.40.0.0/16 au lieu de multiples /24
Étape 4. Résilience et performances
- Choisissez SKU zonées selon pics et croissance
- Planifiez VPN Gateway Active-Active
- Site : deux accès Internet indépendants chez différents fournisseurs
- P2S : répartition régionale et profils de secours
Étape 5. Sécurité par défaut
- Éliminez suites et protocoles obsolètes
- Activez journaux diagnostics et alertes sur chute tunnel
- Séparez zones de confiance via NSG et Firewall, limitez trafic east-west entre spokes sauf nécessité
- Formalisez la gestion clés et certificats
Pratique 2 : Configuration pas à pas Site-to-Site IPsec IKEv2 avec BGP et NAT
Pré-requis
- Subscription Azure avec droits création IP publiques
- VNet conçu avec GatewaySubnet (au moins /27)
- IP publique statique côté CPE ou routeur virtuel
- Routeur ou firewall supportant IKEv2 et BGP : Cisco, Juniper, FortiGate, Check Point, Mikrotik, VyOS/strongSwan
Étape 1. Créez VNet et GatewaySubnet
- Via Azure Portal ou automation, créez VNet, exemple 10.100.0.0/16
- Créez GatewaySubnet, ex. 10.100.255.0/27 sans NSG ni UDR
Étape 2. Déployez VPN Gateway
- Créez une IP publique
- Créez VPN Gateway type VPN, Route-based, SKU choisie (ex. VpnGw2AZ pour profil moyen)
- Option Active-Active : activez si 2 tunnels attendus sur site
Étape 3. Configurez Local Network Gateway
- Indiquez IP publique site
- Listez préfixes site si routage statique
- Pour BGP, activez-le, définissez ASN site et peer BGP (APIPA, exemple 169.254.21.2)
Étape 4. Créez la connexion S2S
- Reliez VPN Gateway et LNG via Connection
- IKE : IKEv2, chiffrement AES256-GCM, SHA2-256, PFS, DH15/19
- Définissez clé partagée (PSK) ou certificats
- Activez BGP si besoin
- Créez règles NAT ingress/egress si nécessaire en mappant préfixes
Étape 5. Configurez CPE
Conseils généraux : utilisez mêmes chiffrement et timers, activez DPD, MTU 1400 et clamp MSS 1350, créez loopback pour BGP peer, annoncez routes agrégées.
Exemple paramètres IKE/IPsec basiques
- IKE SA : AES256, SHA256, DH groupe 14/19, durée 28800
- IPsec SA : AES256-GCM, PFS groupe 14/19, durée 3600
- DPD : 10s, 3 tentatives
Exemple strongSwan/VyOS (conceptuel)
- Créez peer sur IP publique Azure, IKEv2 uniquement
- Configurez ID par IP, appliquez PSK
- Définissez sélecteurs trafic 0.0.0.0/0 en BGP ou réseaux spécifiés en statique
- Lancez BGP avec ASN site, peer Azure APIPA 169.254.x.x, source loopback, annoncez préfixes voulus
Exemple FortiGate (conceptuel)
- Phase1 : IKEv2, aes256, sha256, dh14 ou ecp256, DPD à la demande
- Phase2 : aes256gcm, PFS groupes 14/19
- BGP : voisin 169.254.x.x remote-as 65515, réseau résumé 10.40.0.0/16
Étape 6. Vérification et diagnostic
- Contrôlez état connexion dans Azure Portal
- Sur CPE, vérifiez installation SA et échange routes BGP
- Testez traceroute VM Azure vers site et inversement
- Surveillez logs : IKE/IPsec, BGP, incidents, métriques tunnel
Étape 7. Politiques sécurité et segmentation
- Permettez sur NSG et Azure Firewall uniquement ports et directions nécessaires
- Pour accès site vers spoke, utilisez UDR via hub Firewall
- Pour B2B, créez connexions distinctes et règles NAT isolées
Check-list lancement S2S
- Plan adresse validé, sans chevauchement ou NAT en place
- SKU et Active-Active adaptés SLA
- Cryptographie moderne choisie, PSK long, rotation prévue
- MTU/MSS réglés, PMTUD opérationnel
- Logs et alertes vers Log Analytics configurés
- Documentation routes et politiques à jour
Pratique 3 : Configuration pas à pas Point-to-Site pour accès distant
Quand privilégier P2S
P2S complète S2S quand équipes dev, admins, prestataires ont besoin d’accès sécurisés à segments ciblés, ou pour accès d’urgence. En 2026, une architecture P2S robuste inclut MFA, vérifications posture, split-tunneling et audit strict.
Étape 1. Préparez VPN Gateway pour P2S
- Activez P2S sur gateway existant ou déployez gateway dédié pour séparer charge
- Définissez pool adresses clients, ex. 172.16.201.0/24
- Choisissez protocoles : OpenVPN et IKEv2 ; SSTP uniquement pour compatibilité
Étape 2. Authentification
- Azure AD : intégration seamless avec accès conditionnel et MFA. Idéal Windows/macOS/iOS/Android via client OpenVPN
- RADIUS : intégration IAM existant, incluant OTP/MFA
- Certificats : démarrage rapide et scénarios offline, nécessite rigueur PKI
Étape 3. Profils clients
- Générez profil P2S sur gateway
- Déployez via MDM/Intune, JAMF, GPO ou manuellement
- Configurez split-tunneling : ne routez que préfixes nécessaires dans tunnel
Étape 4. DNS et accès ressources
- Indiquez DNS Azure Private DNS ou résolveur hybride
- Configurez entrées dans Private DNS Zones pour résolution uniforme S2S et P2S
Étape 5. Sécurité
- Obligatoire MFA et accès conditionnel : blocage devices non sécurisés, contrôle géographique
- Admins : accès minimal Just Enough, profils séparés
- Logs connexions vers SIEM, limitation durée session
Étape 6. Expérience utilisateur et support
- Guide utilisateur unique avec captures d’écran
- Tests sur tous OS cibles
- Monitoring connexions, mise à jour automatique profils
Check-list lancement P2S
- Protocole OpenVPN et/ou IKEv2 choisi, performance testée
- MFA et accès conditionnel activés
- Pool adresses sans conflit avec S2S et Azure VNet
- Split-tunneling et routes définis
- Résolution DNS cohérente
- Alertes et audit activés
Pratique 4 : Exploitation, sécurité et automatisation en production
Exploitation et approche SRE
- Définissez SLO : disponibilité gateway, temps restauration tunnel, débit cible
- Établissez métriques : tunnels actifs, voisinages BGP, échecs authentifications P2S
- Implémentez alerting : chute tunnel, dégradation débit, pics RTT
Sécurité en pratique
- Rotation régulière PSK et certificats
- Mises à jour ponctuelles CPE et clients
- Séparation rôles admins, accès Just-in-Time
- Segmentation trafic, principe moindre privilège
Logging et observabilité
- Activez Diagnostic Settings sur gateway vers Log Analytics
- Collectez évènements IKE/IPsec, P2S ConnEstablished/ConnFailed, événements BGP
- Corrélez avec Firewall et NSG Flow Logs
Automatisation : IaC et scripts
- Terraform : décrivez VNet, GatewaySubnet, VPN Gateway, Local Network Gateway, Connection, règles NAT, Diagnostic Settings
- Bicep/ARM : templates natifs Azure
- Azure CLI/PowerShell : scripts rotation clés, changement MTU/MSS sur VM Scale Sets, onboarding de masse
Tests continus
- Contrôles synthétiques réguliers des tunnels
- Tests iperf3 hors pics
- Vérification conformité suites chiffrement politique sécurité
Pratique 5 : Architecture multi-hub, Virtual WAN et segmentation B2B
Deux hubs et plus
Résilience multi-zone régionale via déploiement hubs dans différentes régions Azure avec politiques symétriques. Azure Firewall Premium et inspection TLS à la frontière dans chaque hub ; routage via UDR et priorités BGP pour affinité géo-utilisateurs et services.
Virtual WAN
- Idéal pour dizaines ou centaines de sites
- Montée en charge automatique, onboarding simplifié via partenaires SD-WAN
- Secure Virtual Hub et politiques centralisées
B2B
- Connexions dédiées par partenaire
- NAT pour éviter conflit d’adresses
- Jeu de chiffrement et SLA tunnel contractuels
Feuille de route migration
- Démarrage avec un hub, extension à deux régions
- Migration partielle des sites vers vWAN avec croissance
- Unification politiques et automatisation via IaC
Pratique 6 : Performances et réglages fins – MTU au chiffrement
MTU/MSS et fragmentation
- MTU 1400, clamp MSS 1350-1360 pour TCP
- Surveillance ICMP Fragmentation Needed
- Tests tracepath, ping avec DF et taille croissante
Suites chiffrement et CPU
- AES-GCM plus rapide qu’AES-CBC avec HMAC
- ECDH 19/20 souvent plus rapide que DH classiques
- Accélération matérielle côté CPE réduit charge en pointe
Parallélisme
- Multiples tunnels pour différents préfixes ou via ECMP
- Séparation flux données et backups
- Réglage fenêtres TCP sur serveurs sauvegarde/réplication
Contrôle des routes
- Filtrage annonces superflues
- MED/LocalPref pour choix chemin principal
- Arrêt propagation en segments critiques
Pratique 7 : Migrations, upgrades et continuité
Migration Policy-based vers Route-based
- Déployez tunnel Route-based parallèle
- Basculez trafic segment par segment
- Désactivez legacy
Upgrade SKU et remplacement gateway
- Créez nouveau gateway à côté
- Basculez connexions une par une
- Supprimez ancien après stabilisation
Mise à jour clés et certificats
- Rotation PSK planifiée, au moins tous les 90-180 jours
- Certificats courts et automatisation émission
- Plan retour arrière
Simulations d’incidents et tests DR
- Simulez chute d’un tunnel
- Évaluez convergence BGP et impact SLA
- Mettez à jour plan d’action
Erreurs fréquentes : quoi éviter et pourquoi
- Ignorer BGP et rester en statique : complexité croissante et vulnérabilité aux pannes
- GatewaySubnet trop étroite ou NSG bloquant GatewaySubnet : pannes inattendues
- Utilisation de suites et protocoles anciens : risques de compromission et incompatibilités
- Absence de réglage MTU/MSS : dégradation TCP sournoise
- Mélanger P2S et S2S critiques sur même gateway sans gérer pics : interférences
- Pas de logs ni alertes : downtime longs et diagnostic ardu
- NAT non maîtrisé et cascades : asymétrie et bugs complexes
- Adressage chaotique sans agrégation : explosion tables de routage
Outils et ressources : indispensables du quotidien
Conception et IaC
- Terraform pour config déclarative gateways, connexions, NAT, diagnostics
- Bicep pour templates natifs Azure
- Azure CLI et PowerShell pour scripts gestion
Observabilité et tests
- Log Analytics et alertes
- Network Watcher pour diagnostic routes et connexions
- iperf3 pour mesure bande passante
- Wireshark/tcpdump pour analyse MTU et MSS
Identités et sécurité
- Azure AD/Entra pour P2S et accès conditionnel
- RADIUS avec MFA
- PKI : émission et gestion certificats
POC et pilotes sans lourdeur
Pour tests rapides et POC visant à valider accès Azure depuis environnement distribué, un serveur VPN personnel déployé en externe est une option pratique. Nous recommandons d’envisager le service vpn.how comme démarreur rapide : vous bénéficiez d’un serveur VPN personnel non mutualisé avec IP dédiée, support WireGuard, OpenVPN, IKEv2, L2TP, SSTP — choisissez protocole selon besoin. Sites disponibles : Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San José, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger. Cartes RF acceptées, incluant options pratiques comme Tinkoff et Ozon, ainsi que SBP et cryptos USDT/BTC. Tarifs à partir de 490 roubles/jour et 2490 roubles/mois avec remises sur durées longues, serveur auto-lance en 5 minutes post-paiement, sans logs. En contexte corporate, idéal pour environnements test réactifs et accès sûr prestataires sur courts sprints ; en production et pour conformité réglementaire, privilégiez déploiement complet sur infrastructure dédiée ou VPN certifié GOST.
Cas pratiques et retours : ce qui marche sur le terrain
Cas 1. Industrie manufacturière, 12 sites
Contexte : chevauchements d’adressage sur 3 sites acquis, parc CPE hétérogène, délai serré consolidation 3 mois. Solution : Hub-and-Spoke en Europe de l’Ouest, VpnGw3AZ zoné, BGP, NAT Azure VPN Gateway pour conflits, Azure Firewall unique. Résultats : consolidation terminée en 9 semaines ; 100% sites en BGP ; latence moyenne vers services clés 35-55 ms ; incidents L3/L4 réduits de 60% ; temps restauration tunnel planifiée de 20-30 secondes.
Cas 2. Réseau retail et caisses distantes
Contexte : centaines de petits points, internet instable, routeurs low-cost. Solution : Virtual WAN avec onboarding automatisé, P2S pour équipes IT mobiles, OpenVPN fallback, split tunneling strict, monitoring centralisé. Résultats : mise en service nouvelle site en 2h ; robustesse face à panne provider via double tunnel ; économie 18% en évitant circuits dédiés coûteux.
Cas 3. Développement et DevSecOps
Contexte : 300 devs, accès à dépôts privés et CI/CD, exigences MFA et conformité device. Solution : gateway P2S dédié avec authent Azure AD et Conditional Access, profils via Intune, segmentation par groupes, audit SIEM. Résultats : périmètre zero trust effectif ; incidents accès réduits de 40% ; onboarding nouveaux en 4h au lieu de 2 jours.
FAQ : questions complexes, réponses claires
Peut-on combiner un même gateway pour S2S et P2S ?
Oui, mais attention à la charge peak P2S impactant pool ressources. Pour grandes structures, préférer gateways séparés ou au minimum partitions QoS et monitoring distincts.
Faut-il BGP avec deux tunnels vers un site ?
Recommandé. Sans BGP, vous aurez une configuration statique compliquée, temps de reprise plus long et risque accru d’asymétrie des routes.
Comment gérer chevauchement d’adresses ?
Utilisez NAT sur Azure VPN Gateway ou ré-adressez sites selon feuille de route migration. Favorisez agrégation et standardisation, le NAT étant outil de compatibilité et migration douce.
Comment choisir protocole P2S ?
OpenVPN : universalité et multi-plateforme ; IKEv2 : performance et support natif majoritaire OS ; SSTP : fallback. Toujours ajouter MFA et accès conditionnel.
Comment assurer haute disponibilité ?
SKU zonées, gateway Active-Active, deux providers sur site, BGP, tunnels parallèles, monitoring et alertes automatiques.
Comment mesurer performance correctement ?
Multiples flux iperf3 en parallèle, prise en compte MTU/MSS, tests à divers moments, analyse Goodput et latences p95/p99, logs d’incidents dégradation.
Est-ce sûr d’utiliser PSK ?
Oui, avec longueur suffisante et rotation régulière. Pour grands périmètres, les certificats automatisés à courte durée restent préférables.
Qu’en est-il d’IPv6 ?
Prévoyez dual-stack quand business, hardware et politiques le justifient. Commencez par inventaire et POC, évitez déploiement partiel sans conception DNS et sécurité claire.
Quand considérer ExpressRoute ?
Pour latence prévisible, bande passante garantie, accès privé services Microsoft, conformité SLA stricte. Sinon, IPsec souvent plus simple, flexible et économique.
Peut-on modifier dynamiquement politique routage ?
Oui, via paramètres BGP CPE, filtres annonces et priorisation. Idéalement contrôlé par IaC avec tests en environnement.
Outils et ressources : templates et astuces rapides
Template plan d’adressage
- VNet Hub : 10.100.0.0/16
- Spoke App1 : 10.101.0.0/20 ; App2 : 10.102.0.0/20
- GatewaySubnet : 10.100.255.0/27
- Pool P2S : 172.16.201.0/24
- Réserve NAT : 100.64.0.0/16
Check-list sécurité chiffrement
- IKEv2 : AES256, SHA256, DH 14/19
- IPsec : AES256-GCM, PFS 14/19
- Certificats : ECDSA p256/p384
- Éliminer : SHA1, DH2
Plan minimum monitoring
- Alerte chute tunnel
- Alerte hausse RTT au-delà seuil
- Alerte pics échec authent P2S
- Dashboard tunnels actifs, voisinages BGP
Conclusion : que faire ensuite
Azure VPN Gateway en 2026 est un outil mature et prévisible pour l’infrastructure réseau d’entreprise. Il permet de bâtir un réseau hybride sécurisé et évolutif, pour succursales et utilisateurs distants. La clé du succès : rigueur en architecture et exploitation : BGP pour souplesse, NAT pour compatibilité, sécurité stricte par défaut, automatisation IaC et observabilité. Commencez par un design clair Hub-and-Spoke ou Virtual WAN, créez un POC, fixez des SLO, déployez logs et alertes, puis migrez sites progressivement. N’oubliez pas l’expérience utilisateur distant, MFA, posture et segmentation. Surtout, documentez, automatisez la routine et pratiquez régulièrement la résilience. Ainsi, votre réseau deviendra une base fiable pour le business, sans mauvaises surprises.
Éditeur : vpn.how