SASE pour les entreprises moyennes en Russie : composition, coût réel et choix entre Cato, Cloudflare One, alternatives nationales
Guide expert complet sur le SASE pour les entreprises moyennes en Russie : ce que comprend la pile, comment planifier la migration, le coût réel, les spécificités de Cato et Cloudflare One en Russie, où trouver des alternatives nationales, check-lists, cadres méthodologiques, cas pratiques et étapes prêtes à l’emploi.
Contenu de l'article
- Introduction : pourquoi c’est crucial aujourd’hui et ce que vous y trouverez
- Les fondamentaux : concepts clés du sase pour parler d’une seule voix
- Plongée technique : comment fonctionne le sase en détail
- Pratique 1 : évaluation de préparation au sase (méthode en 2-4 semaines)
- Pratique 2 : feuille de route de mise en œuvre du sase (90-180-360 jours)
- Pratique 3 : modèles d’architecture sase pour entreprises moyennes en russie
- Pratique 4 : coûts réels et modèles financiers (tco/roi)
- Revue des fournisseurs : cato networks, cloudflare one et solutions nationales
- Pratique 5 : migration de mpls et vpn classiques vers sase sans interruption
- Pratique 6 : politiques de sécurité sase : écrire pour ne pas freiner le business
- Pratique 7 : exploitation et monitoring sase : rendre pilotable
- Erreurs fréquentes : à éviter
- Outils et ressources : à utiliser en pratique
- Cas pratiques et résultats chiffrés
- Faq : questions difficiles, réponses pratiques
- Conclusion : transformer la stratégie en résultats concrets
Introduction : pourquoi c’est crucial aujourd’hui et ce que vous y trouverez
Si vous gérez l’IT et la sécurité dans une entreprise moyenne en Russie, vous avez plusieurs objectifs simultanés : garantir un accès rapide et stable aux ressources depuis les bureaux, succursales et à domicile ; respecter les exigences de protection des données et les réglementations ; optimiser les coûts et les risques opérationnels. Ces dernières années, nous avons vu une croissance exponentielle des architectures distribuées, du travail hybride et de la migration des services critiques vers le cloud. C’est pourquoi SASE (Secure Access Service Edge) n’est plus un simple buzzword, mais une solution pragmatique pour unifier réseau et sécurité dans une couche gérée unique.
Dans cet article, vous obtiendrez une vision complète : la composition du SASE, son intérêt spécifique pour les entreprises moyennes en Russie, son coût réel, quand privilégier les solutions internationales (Cato Networks, Cloudflare One), quand opter pour les alternatives nationales, ou composer un hybride. Nous détaillerons méthodes pas à pas, cadres de planification, check-lists, erreurs fréquentes et cas concrets issus de projets. En fin de lecture, vous aurez un plan prêt à être posé sur la table et mis en œuvre dès demain.
Les fondamentaux : concepts clés du SASE pour parler d’une seule voix
Qu’est-ce que le SASE
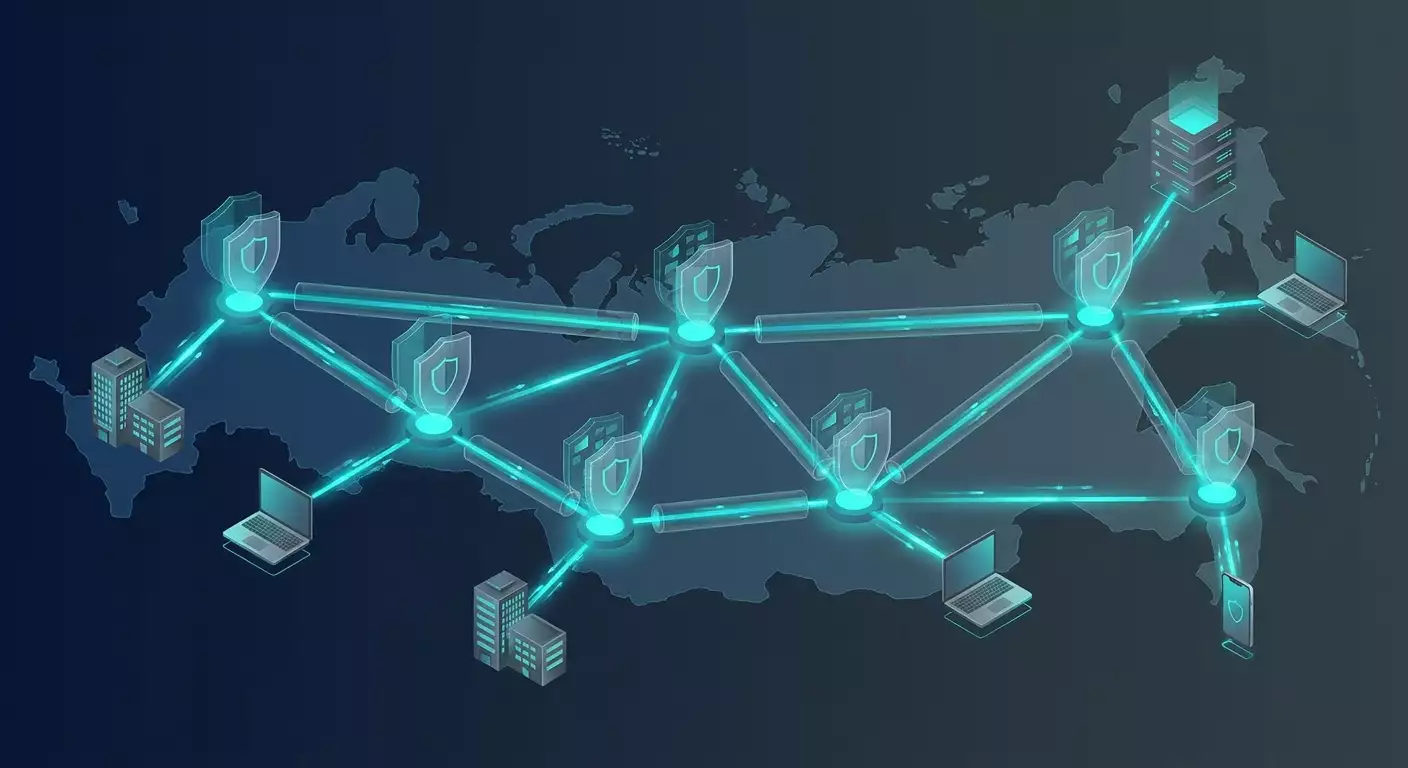
SASE est un modèle qui combine les fonctions réseau (SD-WAN/connectivité) et sécurité (SSE) dans une plateforme cloud fournie via des points de présence cloud répartis (PoP). Plutôt que de construire une topologie en « étoile » vers un centre de données interne et de faire transiter tout le trafic par une console centrale, SASE vous offre un périmètre cloud proche de l’utilisateur, où vous appliquez les mêmes politiques pour tous — utilisateurs, succursales, clouds et data centers.
Composition de la pile
- SD-WAN — routage intelligent sur internet, chiffrement, agrégation de liens, QoS, FEC. Remplace ou complète MPLS/VPN entre sites.
- SSE (Secure Service Edge) — couche de sécurité cloud : SWG (secure web gateway), ZTNA (Zero Trust Network Access), CASB, FWaaS (firewall as a service), DLP, filtrage DNS, RBI (browser isolation), anti-phishing, sandbox.
- Identité et contexte — SSO (SAML/OIDC), MFA, posture utilisateur/appareil, géolocalisation, scoring de risque.
- PoP et réseau global — points de présence géographiquement distribués avec backhaul via un réseau privé du fournisseur SASE.
Pourquoi c’est avantageux pour les entreprises moyennes
- Politiques unifiées au lieu d’un patchwork de solutions ponctuelles dans chaque succursale.
- Scalabilité simple : ouvrez un nouveau bureau, connectez-le au PoP le plus proche, et bénéficiez immédiatement de toute la pile fonctionnelle.
- Travail hybride sans douleur : les utilisateurs distants ont les mêmes politiques que ceux du bureau.
- Réduction du TCO grâce à l’unification, et à l’élimination partielle du matériel et des liens MPLS.
- Conformité transparente via des journaux, politiques et rapports centralisés.
Limitations et spécificités en Russie
Contexte important : contraintes juridiques et techniques liées à la loi 152-ФЗ (données personnelles), loi 187-ФЗ (infrastructures critiques), exigences FSTEK/FSB pour la certification des protections et dispositifs cryptographiques, questions de localisation des données. Les fournisseurs SASE internationaux peuvent faire face à des restrictions d’accès et de contractualisation avec des entités russes, ainsi qu’à des risques juridiques pour les opérateurs. D’où la popularité des architectures hybrides : combinaison d’un SSE cloud avec VPN locaux/NGFW, ou une pile entièrement nationale.
Termes clés à connaître
- Zero Trust — accès basé sur le principe du moindre privilège, vérifié selon utilisateur, appareil et contexte.
- Déchiffrement inline — déchiffrement du trafic TLS pour une inspection approfondie (crucial pour SWG/DLP).
- PoP — point de présence du fournisseur SASE auquel se connectent clients/sites.
- Split tunneling — séparation du trafic : ce qui passe par le cloud SASE, et ce qui est direct.
- Modes CASB — surveillance API SaaS, proxy inline, forward proxy, reverse proxy.
Plongée technique : comment fonctionne le SASE en détail
Architecture des plans
- Plan data — liens et PoP par lesquels transite le trafic. Protocoles (IPsec, WireGuard, TLS over QUIC), FEC, buffer de jitter, SLA sur latence sont critiques ici.
- Plan de contrôle — gestion des politiques, routage, inventaire utilisateurs/appareils, journalisation et analyse centralisée.
Protocoles et performance
Pour les succursales, IPsec ou tunnel UDP propriétaire du fournisseur SD-WAN sont privilégiés. Pour les utilisateurs, un agent établit un tunnel basé sur WireGuard, IPsec/IKEv2 ou TLS/QUIC. Cela garantit une latence minimale sur internet instable via FEC et reconnexions rapides ; QUIC est efficace sur réseaux mobiles.
Inspection inline et cryptage
SWG/FWaaS nécessite souvent le déchiffrement TLS. Cela implique la gestion de certificats racine d’entreprise, la réaction au certificate pinning dans les apps, et une désinspection sélective pour domaines financiers/médicaux. Planifiez les exceptions par catégorie et testez les SaaS sensibles en amont.
Identité et contexte
Zero Trust repose sur une forte authentification et l’attestation des appareils. En pratique : SSO via un IdP corporate (AD FS, Keycloak ou IdP commercial), MFA par OTP/push, vérification de la posture appareil (chiffrement disque, antivirus, version OS, certificat).
Observation et SLO
- Métriques : latence vers PoP, perte de paquets, bande passante stable, temps de déchiffrement TLS, % de déclenchements de politiques.
- Journaux : audit des authentifications, changements de politiques, incidents DLP/anti-malware, accès aux applications sensibles.
- SLO : latences cibles pour applis clés (RDP/VDI, ERP, VoIP), disponibilité PoP, délai de résolution d’incidents.
Tendances 2026
- Clients eBPF sur postes de travail pour routage profond sans interception TLS côté proxy.
- HTTP/3/QUIC par défaut dans tunnels clients et inter-PoP.
- IA intégrée à la politique d’accès : scoring de risque selon comportement et télémétrie appareil.
- Data Security Posture Management au-dessus de SSE : contrôle complet du stockage et mouvement des données entre SaaS, IaaS, mail et endpoints.
- Notification just-in-time pour BYO : requêtes automatiques et explications aux utilisateurs réduisant la charge SOC/HD.
Pratique 1 : Évaluation de préparation au SASE (méthode en 2-4 semaines)
Étape 1. Catalogage des applications et données
- Établissez un registre des applications : on-premises, IaaS, SaaS ; précisez propriétaire, criticité, type de données (Données personnelles, secret commercial, finance), localisation des données.
- Créez une carte des flux : origine et destination du trafic (bureaux, utilisateurs distants, partenaires, sous-traitants), ports/protocoles.
- Définissez une checklist des exigences : conformité (loi 152-ФЗ et FSTEK si nécessaire), SLA, exigences de journalisation et conservation.
Étape 2. Analyse du réseau et de la sécurité existants
- Inventoriez le WAN : fournisseurs, types de liens, MPLS, IPsec, bande passante, stabilité, coûts.
- Décrivez les éléments de bordure : NGFW, UTM, proxy, concentrateurs VPN, authentification, MFA.
- Collectez des métriques : latences vers SaaS clés, utilisation des liens, incidents sur 6-12 mois.
Étape 3. Définition des profils d’accès cibles
- Personas utilisateurs : employé de bureau, distant, personnel terrain, administrateur, sous-traitant.
- Modèle matriciel : qui accède à quelles applis et dans quel contexte (laptop perso/pro, avec/sans attestation).
Étape 4. Analyse des écarts et priorisation
Comparez l’état actuel avec la vision cible SASE. Constituez un backlog : quick wins (ex. ZTNA pour quelques applis critiques dédiées aux télétravailleurs), gros chantiers (migration des succursales MPLS vers SD-WAN). Définissez 3-5 KPI : réduction incidents, hausse disponibilité, économies OPEX.
Check-list finale
- Carte des applications et données.
- Modèle Zero Trust des accès.
- Inventaire des moyens réseau et sécurité.
- Planning de migration par étapes.
- Évaluation des risques et hypothèses.
Pratique 2 : Feuille de route de mise en œuvre du SASE (90-180-360 jours)
Phase 1 (0-90 jours) : gains rapides et pilote
- Pilote ZTNA : connectez 1-2 applis internes critiques (ex. système de comptabilité, portail dev) avec contrôle par appareil via MFA et restriction géographique.
- SWG pour télétravailleurs : activez filtrage web cloud, catégorisation, anti-phishing ; configurez désinspection pour banques/paiements.
- Catalogue d’intégrations : SSO, MFA, EDR, MDM ; définissez exigences minimales de posture.
- Migration d’un site vers SD-WAN : dans les sites ayant 2-3 liens internet indépendants.
Phase 2 (90-180 jours) : étendre la couverture
- Connexion des succursales par vagues : 3-5 bureaux par sprint, avec procédure de bascule répétable.
- Politiques DLP pour données sensibles : e-mails, formulaires web, SaaS ; mettez en place workflows d’approbation.
- CASB API pour SaaS principaux : surveillance des liens publics, utilisateurs externes, shadow IT.
- Processus SOC : corrélation SSE avec EDR/SIEM, playbooks d’intervention.
Phase 3 (180-360 jours) : optimisation et élimination du legacy
- Retrait progressif des concentrateurs VPN legacy pour cas couverts par ZTNA.
- Réglage des routes : plus de breakout locaux via PoP SASE, moins de backhaul vers data center.
- Économies : renégociation contrats MPLS, suppression UTM ponctuels, uniformisation licences.
- Rétrospective : comparaison KPIs avant/après, ajustement SLO et budgets.
RACI et rôles
- Propriétaire produit SASE (typiquement CISO/CTO) : objectifs, priorités, budget.
- Architecte réseau : SD-WAN, routage, connexions PoP.
- Ingénieur sécurité : politiques SWG/ZTNA/DLP, intégrations IdP/EDR.
- Support opérationnel : onboarding succursales/utilisateurs, monitoring SLA.
- Responsables métiers appli : besoins et validation.
POC : démarrage rapide sans bureaucratie
Pour pilotes courts et test d’hypothèses en contexte russe, il est judicieux d’utiliser des services de déploiement rapide de VPN d’entreprise avec configuration contrôlée. Par exemple, vpn.how permet de lancer en 5 minutes un serveur VPN personnel (non partagé, IP dédiée) avec choix de protocole selon besoin : WireGuard, OpenVPN, IKEv2, L2TP, SSTP. La géographie couvre Moscou, Saint-Pétersbourg, Amsterdam, Francfort, Londres, New York, San Jose, Chicago, Singapour, Sydney, Madrid, Helsinki, Stockholm, Varsovie, Copenhague, Stavanger. Paiements en cartes russes (dont Tinkoff, Ozon), SBP, ainsi qu’en USDT/BTC. Tarifs à partir de 490 ₽ jour et 2490 ₽ mois avec remises sur longues durées, politique no-logs. Parfait pour pilotes et POC où tester itinéraires, latence, disponibilité SaaS rapidement ou fournir un accès temporaire à sous-traitants sans lourdes procédures ; pour la production, mieux vaut une infrastructure propre ou VPN certifié ГОСТ.
Pratique 3 : Modèles d’architecture SASE pour entreprises moyennes en Russie
Modèle A : 1-10 succursales, jusqu’à 1000 employés
- Data center/cloud : connexion au PoP proche via IPsec/routage express ; retour par SASE-FWaaS.
- Succursales : CPE avec double accès (2 ISP indépendants), tunnel vers PoP, breakout local pour SaaS.
- Utilisateurs : agent ZTNA/SWG avec MFA et posture minimaliste (chiffrement disque, EDR).
- Politiques : catégories web, détection shadow SaaS, accès applis internes selon groupes AD et niveau de risque.
Modèle B : 11-50 succursales, couverture nationale
- SD-WAN comme levier d’optimisation multi-lien : actif-actif, FEC, sous-segmentation du trafic (VoIP, VDI, SaaS).
- Mise en cache/optimisation pour contenu récurrent (aware CDN), désinspection TLS sélective.
- Régulations locales : exceptions pour régions à forte latence ; sélection PoP selon latence et charge.
Modèle C : Hybride avec composants nationaux
Quand les exigences légales et la disponibilité des services étrangers sont limitées, on adopte un hybride : composants SSE cloud accessibles en Russie, complétés par VPN/NGFW et proxy nationaux. ZTNA peut être assuré par une passerelle d’accès nationale, filtrage web via SWG local. Identité via IdP corporate SAML/OIDC.
Segmentation et Zero Trust
- Segments d’accès : utilisateurs, sous-traitants, admins, comptes de service — politiques distinctes selon type d’appareil et horaires.
- Modèle d’« identité applicative » : publication de services internes par nom d’appli (pas réseau IP), journalisation au niveau session.
- Accès just-in-time pour admins, avec MFA obligatoire et enregistrement audio session (via PAM si applicable).
Haute disponibilité et résilience
- Deux PoP par défaut pour chaque site, avec failover SLA au niveau tunnels.
- Break-glass local VPN en cas d’interruption SSE.
- Gestion out-of-band pour CPE et équipements critiques.
Pratique 4 : Coûts réels et modèles financiers (TCO/ROI)
Structure des coûts
- Licences : facturation mensuelle/par utilisateur/site, options DLP, RBI, CASB.
- Équipements : CPE sites, éventuels upgrades routeurs.
- Connectivité : remplacement/ajout liens internet, suppression MPLS.
- Opérationnels : déploiement, onboarding, monitoring, SOC, formation.
- Caches : interruptions pendant migration, adaptations PKI pour inspection TLS, intégrations SSO.
Ordres de grandeur pour entreprises moyennes
D’après retours d’expérience et grilles tarifaires publiques, pour 300-1500 utilisateurs en Russie comptez :
- SSE par utilisateur (SWG+ZTNA sans DLP lourde) : environ 8-20 USD/utilisateur/mois. Prendre en compte taux de change et contraintes contractuelles.
- SASE complet (incluant licences SD-WAN/site) : 50-150 USD/site/mois selon bande passante.
- Hybride national : licences NGFW/VPN par site + abonnements SWG/identité cloud ; souvent 500-1500 ₽/utilisateur/mois, avec économies sur MPLS.
- CapEx CPE : achat initial 40 à 150 k₽ par site si remplacement matériel requis pour SD-WAN.
Estimatif ROI
- Totalisez coûts MPLS et support UTM/proxy sites.
- Comparez avec modèle internet + SD-WAN et SSE cloud.
- Ajoutez économies liée à l’élimination des concentrateurs VPN et réduction incidents (temps HD, downtime).
- Évaluez le time-to-value — souvent 2-4 mois avec une bonne phase de déploiement.
Conseils d’achat
- Privilégiez licences flexibles sur 12 mois avec option de recalcul en fonction des effectifs.
- Négociez SLA et pénalités pour interruptions PoP, définissez méthodes de mesure.
- Assurez-vous de la transparence des logs : format, export vers votre SIEM, conservation conforme 152-ФЗ.
- Prévoyez 10-15% du budget pour intégration et fine tuning des politiques.
Revue des fournisseurs : Cato Networks, Cloudflare One et solutions nationales
Cato Networks
Points forts : réseau global PoP propriétaire avec backhaul privé, intégration native SD-WAN et SSE, maturité opérationnelle, performance prévisible. Client unifié et politiques centralisées pratiques. Limites en Russie : disponibilité et contractualisation avec entités russe, aspects juridiques liés aux données et facturations. Utilisé souvent via filiales étrangères si permis.
Cloudflare One
Points forts : couverture étendue PoP, proxies performants sur réseau global Anycast, solide stack SWG/Zero Trust, intégration facile SaaS/IdP, support avancé HTTP/3/QUIC. Limites en Russie : accès et conditions clients russes parfois restreints, nécessitent évaluation juridique rigoureuse et validation contractuelle.
Options nationales et hybrides
Un SASE « monolithique » en juridiction russe est encore souvent remplacé par des piles composites :
- SD-WAN et services opérateurs : grands opérateurs russes proposant alternatives L3VPN/MPLS et SD-WAN managé. Fiable pour backbones, gestion centralisée et SLA.
- NGFW/VPN : large choix de solutions nationales supportant IPsec/IKEv2 et contrôleurs cloud ; déployées en périmètre branches et trafic inter-sites sécurisé.
- SWG/filtrage DNS : options cloud et on-premises avec catégorisation et anti-phishing ; intégration AD et reporting conforme 152-ФЗ.
- ZTNA/proxy d’accès : quelques fournisseurs proposent composants ZTNA/SDP ou publication interne avec MFA et audit.
- DLP/contrôle des données : solutions nationales matures assurant contrôle inline et endpoint, intégrées mail, web et stockage fichiers.
Conseil pratique : exigez des vendeurs une carte de couverture fonctionnelle SASE (SD-WAN, SWG, ZTNA, CASB, FWaaS, DLP) et un schéma clair de déploiement incluant logs, stockage données et compatibilité processus SSI.
Pratique 5 : Migration de MPLS et VPN classiques vers SASE sans interruption
Théorie du passage
L’idée clé — ne pas tout changer d’un coup. On migre le trafic par étapes : d’abord internet utilisateur via SWG, puis accès à quelques applis internes via ZTNA, enfin les liens de succursales via SD-WAN, en déchargeant MPLS progressivement.
Plan de bascule pas à pas
- Doublement : en parallèle de l’existant, déployez un tunnel PoP, faites passer uniquement le trafic web d’une partie des utilisateurs via SWG.
- Pilote applis : publiez 1-2 services internes avec ZTNA pour un groupe pilote.
- Segmentation : créez profils selon risque (admins/utilisateurs/sous-traitants), activez MFA et règles posture basiques.
- Succursales par vagues : migrez 2-3 bureaux par sprint, mesurez métriques avant/après, prévoyez rollback en cas de souci.
- Désactivation legacy : une fois stabilisé, retirez UTM/proxy branchés et réduisez MPLS.
Points de contrôle qualité
- Temps d’établissement session ZTNA (objectif ≤ 2 s).
- Latence moyenne vers PoP pour distants (objectif ≤ 50-70 ms, variable par région).
- Réduction incidents phishing/malware (objectif −30% en 3-6 mois).
- Stabilité voix/vidéo sur SD-WAN (pertes < 1%, jitter compensé).
Pratique 6 : Politiques de sécurité SASE : écrire pour ne pas freiner le business
Cadre de création des politiques
- Categorisez les données : publiques, internes, confidentielles, strictement confidentielles.
- Définissez personas et contextes : employé, sous-traitant, admin ; appareil corporate/perso ; réseaux de confiance/non.
- Planifiez exceptions à l’avance : finance, santé, banques sans déchiffrement TLS.
- Sélectionnez points de contrôle : SWG, ZTNA, CASB API, endpoint DLP, FWaaS.
- Commencez en mode alert-only, puis activez progressivement le blocage.
Modèles de règles efficaces
- SWG : blocage catégories non légitimes (malwares, cryptominage), contrôle strict téléchargements exécutables, alertes et confirmation sur échanges et partages de fichiers.
- ZTNA : accès par groupes AD, MFA obligatoire, accès JIT pour admins, interdiction BYOD sans posture.
- CASB : blocage liens publics sur fichiers confidentiels, suppression droits téléchargement externes, monitoring droits OAuth.
- DLP : templates pour données personnelles et financières, double validation avant export, quasi-anonymisation dans rapports.
Réduire les frictions utilisateurs
- Blocages explicites : informer l’utilisateur sur raisons du blocage et actions à entreprendre.
- Plan de contournement en cas de faux positifs : bouton rapide « demander accès » orientant vers propriétaire applicatif.
- Démarrage progressif : 2-4 semaines en mode surveillance avec feedback aux propriétaires.
Pratique 7 : Exploitation et monitoring SASE : rendre pilotable
Procédures quotidiennes
- Suivi PoP et tunnels, latence/jitter, utilisation liens.
- Contrôle déclenchements SWG/DLP, analyse anomalies et phishing.
- Audit modifications politiques et onboarding utilisateurs/succursales.
SOC et gestion incidents
- Intégration SIEM : unification formats logs, parsers, enrichissement GeoIP/WHOIS.
- Playbooks : phishing (blocage, alerte, sensibilisation utilisateur), fuite données (blocage, notification DPO, investigation).
- Critères escalation : P1 si perte de 2 PoP consécutifs régionaux, P2 si faux positifs DLP >10% journaliers.
SLA/SLO
- Disponibilité PoP > 99.9% mensuel, RTO tunnels < 60 s.
- Temps gestion incident P1 < 30 min jusqu’à stabilisation trafic.
- Délai onboarding nouveau site : ≤ 1 jour ouvré si ligne prête.
Erreurs fréquentes : à éviter
- Migration « big bang » : tenter de basculer tout trafic/apps en une fois = quasi-certain interruptions.
- Préparation PKI insuffisante pour inspection TLS : provoque erreurs massives de certificats, sabotage utilisateurs.
- Ignorer IdP et posture : sans identité forte, ZTNA n’est « qu’un VPN de plus ».
- Sous-estimer la logistique sites : pas deux liens indépendants ? SD-WAN n’apportera pas ses bénéfices.
- Se focaliser sur prix licence : le TCO inclut intégrations, exploitation et élimination legacy.
Outils et ressources : à utiliser en pratique
Analyse et diagnostic
- Analyseurs de trafic : NetFlow/sFlow/IPFIX pour profilage avant migration.
- Tests de latence : ping agent/HTTP vers SaaS et PoP, transactions synthétiques.
- Outils PKI : génération et déploiement de certificat racine, contrôle des stores de confiance.
Infrastructure et VPN
- WireGuard/IPsec/OpenVPN pour tests et solutions temporaires, strongSwan/Libreswan comme variantes IPsec.
- NGFW avec gestion cloud pour succursales si choix d’architecture hybride.
Identité, MFA, MDM
- IdP avec SAML/OIDC, support groupes, attributs, MFA.
- MDM/EDR pour contrôle posture : chiffrement disque, antivirus, politique updates.
Processus et individus
- Templates RACI pour rôles dans projet SASE.
- Catalogues politiques par catégories de données et applications.
- Playbooks SOC pour scénarios types.
Cas pratiques et résultats chiffrés
Cas 1 : Retail, 40 magasins en Russie
Problème : MPLS coûteux, UTM disparates, phishing en caisse et bureaux. Solution : SASE hybride — SD-WAN avec deux liens internet (principal/sauvegarde), SWG cloud, ZTNA vers portail interne et ERP, IdP avec MFA. Résultats 6 mois : latence moyenne ERP réduite de 25-35%, incidents phishing −40%, économies canaux/licences ~18% OPEX, mise en service d’un nouveau magasin en 2 jours vs 1-2 semaines.
Cas 2 : Industrie, 8 succursales + usine
Problème : accès lent PLM/SCADA via data center, VPNs coûteux, audit complexe. Solution : connexion succursales via PoP, publication PLM/applis internes via ZTNA avec contrôle posture ; inspection TLS sélective, exceptions pour portails industriels. Résultats : disponibilité applis 99.95%, RTO moyen coupure lien 30-40 s, journalisation conforme centralisée ; downtime −20% trimestre à trimestre.
Cas 3 : IT, 300 télétravailleurs
Problème : VPN classique saturé, coupures aux pics, shadow SaaS, contrôle faible des droits sous-traitants. Solution : ZTNA par application, SWG distant avec politiques par catégorie, CASB API pour SaaS principaux, accès JIT admins. Résultats : temps connexion < 2 s pour 85% utilisateurs, trafic central VPN réduit de 70%, tickets HD liés au réseau −30%.
FAQ : questions difficiles, réponses pratiques
1. Peut-on déployer SASE par étapes sans changer tout le parc ?
Oui. Commencez par le trafic utilisateur (SWG) et ZTNA ciblé sur applis critiques. Ajoutez SD-WAN et migration sites par vagues. Cela diminue risques et apporte rapidement de la valeur.
2. Comment gérer l’inspection TLS sans casser les applis métiers ?
Déployez à l’avance le certificat racine, listez domaines sensibles pour désinspection, activez monitoring alert-only, puis implémentez blocages progressivement.
3. Remplacer MPLS par internet + SD-WAN, est-ce réaliste ?
La plupart du temps oui, sous conditions. Deux liens indépendants, priorisations adaptées, FEC et monitoring nécessaires. Pour services très critiques, MPLS partiel en secours est envisageable.
4. Comment assurer conformité 152-ФЗ et conservation logs ?
Choisissez solutions avec stockage local des logs, contrôlez emplacements PoP/données, export vers SIEM. Pour segment gouvernemental/critiques, respectez FSTEK/FSB et certifications.
5. Faut-il un IdP propriétaire pour Zero Trust ?
Quasi indispensable. L’identité est au cœur du ZTNA. Nécessaire : groupes, attributs, MFA, idéalement onboarding/offboarding automatisés.
6. Pourquoi SASE vaut-il mieux qu’un VPN d’entreprise « épais » ?
SASE propose un accès applicatif, politiques contextuelles, protection web et données inline, et scalabilité sans l’effet goulot d’étranglement du VPN central.
7. Peut-on utiliser des fournisseurs SASE étrangers en Russie ?
Parfois via entités étrangères/localisations, mais cela relève des restrictions juridiques et risques. Toujours faire analyse légale et tests d’accès. L’hybride avec composants locaux est souvent optimal.
8. En pilote, quoi privilégier : fonctionnalités ou métriques de performance ?
Les deux. Mais pour obtenir l’adhésion business, la stabilité (latence, succès connexions) et la transparence utilisateur, ainsi que la rapidité d’onboarding sont décisifs.
9. Quelle gestion avec sous-traitants et BYOD ?
ZTNA avec restrictions device : sans posture, accès limité à publications web avec isolation navigateur et droits minimaux ; idéalement fournir un poste géré ou VDI.
10. Quand verra-t-on des économies ?
En général sous 3-9 mois selon rythme retrait MPLS/legacy. Gains directs : moins d’incidents et accès accéléré aux SaaS.
Conclusion : transformer la stratégie en résultats concrets
SASE n’est pas un outil « prêt à l’emploi », mais une organisation réseau et sécurité centrée sur utilisateurs et applications. Pour les entreprises moyennes en Russie, c’est une valeur forte : déploiement rapide, unification des politiques, réduction dépendance au matériel et aux périmètres anciens. Le chemin débute par l’inventaire, un pilote ZTNA et SWG, puis connexion progressive des sites et élimination du legacy. Prenez en compte la réalité : contraintes juridiques, localisation des données, disponibilité des fournisseurs. Pour les pilotes, ayez des outils rapides à disposition — cela raccourcit le cycle décisionnel. En production, déployez uniquement ce qui a passé charge et conformité, et s’intègre à vos processus SOC et opérationnels IT. Commencez dès maintenant par de petits pas : sélectionnez 1-2 services critiques, activez ZTNA, mesurez métriques, testez SWG anti-phishing — et posez les bases d’une infrastructure digitale stable et sécurisée pour les années à venir.