Hub-and-Spoke vs Full Mesh: проектирование корпоративной VPN на 5, 20 и 100 филиалов
Полное руководство по выбору и проектированию корпоративной VPN-топологии Hub-and-Spoke и Full Mesh для 5, 20 и 100 филиалов. Практика, чек-листы, протоколы, отказоустойчивость, безопасность, экономика, мониторинг и реальные кейсы уровня enterprise.
Содержание статьи
- Введение: зачем сравнивать hub-and-spoke и full mesh в 2026 году
- Основы: фундаментальные концепции и терминология
- Глубокое погружение: от архитектурных паттернов к управлению рисками
- Практика 1: выбор топологии по масштабу — 5, 20 и 100 филиалов
- Практика 2: проектирование hub-and-spoke шаг за шагом
- Практика 3: проектирование full mesh и partial mesh
- Практика 4: экономика, capacity planning и эксплуатация
- Практика 5: безопасность, комплаенс и zero trust
- Практика 6: облачные хабы, sase и гибридные модели
- Практика 7: пилоты, poc и быстрый старт
- Типичные ошибки: что не делать
- Инструменты и ресурсы: чем пользоваться
- Кейсы и результаты: примеры внедрений
- Faq: сложные вопросы и развёрнутые ответы
- Заключение: стратегическая рамка и следующие шаги
Введение: зачем сравнивать Hub-and-Spoke и Full Mesh в 2026 году
Цифровые процессы растут, а распределенные команды и филиальные офисы становятся нормой. Параллельно ужесточаются требования к защите каналов, наблюдаемости и времени восстановления. Подключить филиал к центральному офису стало легко; обеспечить предсказуемую производительность, управляемость и масштабируемость на десятках площадок — труднее. В этой статье мы системно разберем, когда корпоративной сети выгоднее топология Hub-and-Spoke, а когда — Full Mesh или гибрид partial mesh. Мы пройдем путь от базовых принципов к глубокой архитектуре, затем к практическим методикам для сетей из 5, 20 и 100 филиалов. Вас ждут пошаговые инструкции, чек-листы, типовые конфигурации, контрольные метрики и реальные кейсы. Цель проста: дать вам опорную рамку принятия решений, чтобы минимизировать риски проекта, вложения и время ввода в эксплуатацию.
Основы: фундаментальные концепции и терминология
Топологии
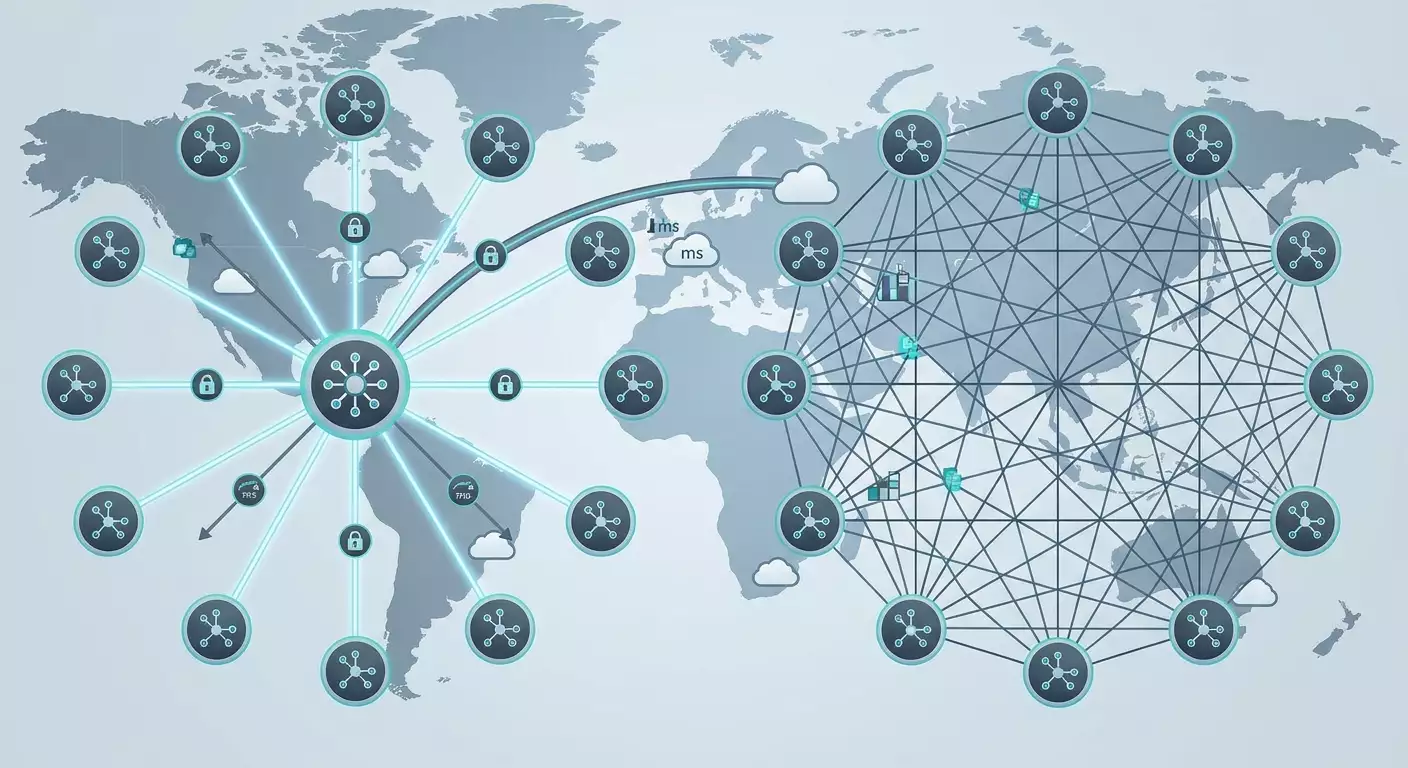
- Hub-and-Spoke: центральная площадка — хаб, филиалы — споуки. Вся межфилиальная коммуникация идет через хаб. Преимущества: простота, централизованный контроль, понятный трафик-инжиниринг. Недостатки: потенциальная точка отказа и узкое место по пропускной способности и задержкам.
- Full Mesh: каждый сайт имеет туннель с каждым. Плюс — минимальная задержка между филиалами, высокая отказоустойчивость. Минус — квадратичный рост количества туннелей и политики, усложнение управления.
- Partial Mesh: гибрид, где критичные узлы связаны напрямую, остальные — через хабы или региональные агрегаторы.
Транспорт и оверлеи
- Underlay: Интернет, MPLS L3VPN, мобильные каналы, LTE/5G, DIA, broadband. От него зависят задержка, джиттер, потери.
- Overlay: защищенные туннели — IPsec, WireGuard, OpenVPN, IKEv2, SSTP, L2TP. Здесь живут шифрование, аутентификация, маршрутизация.
Маршрутизация
- Статика: проста, но плохо масштабируется.
- OSPF: IGP для динамики в пределах автономной системы, удобен в крупных Hub-and-Spoke.
- BGP: междоменные сценарии, масштабирование в очень крупных сетях и мульти-хабах, удобен для SD-WAN и интернет-маршрутизации префиксов оверлея.
Безопасность
- Криптопрофиль: набор алгоритмов и параметров — IKEv2, AES-GCM, ChaCha20-Poly1305, PFS, длина ключа, время ротации SA.
- Аутентификация: X.509, EAP-TLS, PSK, интеграция с корпоративным PKI.
- Сегментация: VRF, VLAN, policy-based routing, группы безопасности для отделения критичных сегментов.
Наблюдаемость
- Телееметрия: SNMP, NetFlow/IPFIX, sFlow, gNMI, экспорт метрик и логов туннелей.
- SLO/SLA: задержка, потери, джиттер, доступность, время настройки и восстановления.
Глубокое погружение: от архитектурных паттернов к управлению рисками
Когда оправдан Hub-and-Spoke
Если большинство приложений живут в ЦОД или облачном хабе и межфилиальные потоки малы, Hub-and-Spoke обеспечивает предсказуемую маршрутизацию, простую сегментацию и контроль точек выхода в интернет. Он же облегчает DLP и инспекцию трафика. Риски: концентрация нагрузки и зависимость от хаба. Решаются масштабированием хаба, актив-актив кластерами, разделением региональных хабов и правильным QoS.
Когда оправдан Full Mesh
Если доминируют East-West потоки между филиалами, например голос или репликация данных филиал-филиал, Full Mesh снижает задержки и исключает hairpinning через хаб. Риски — управляемость и масштаб. Их снижают автоматизацией, SD-WAN контроллерами, использованием BGP с route-reflector логикой и введением partial mesh на горячих парах.
Partial Mesh как компромисс
Часто достаточно прямых туннелей только между группами филиалов с высокими взаимными потоками, сохраняя прочие связи через хабы. Это дает 80% выгоды Full Mesh при 20% его сложности.
Тренды 2026
- Рост доли WireGuard в филиальных сценариях благодаря простоте и производительности на CPU общего назначения.
- SD-WAN как де-факто способ автоматизации оверлеев, динамического выбора underlay, application-aware routing и централизованных политик.
- Сближение VPN и Zero Trust: аутентификация устройств, posture check, micro-segmentation.
- Широкое использование облачных хабов и POP, региональные концентраторы ближе к пользователю.
- Инфраструктура как код для сетей: декларативные манифесты топологий и политик.
Практика 1: выбор топологии по масштабу — 5, 20 и 100 филиалов
Методика принятия решения
- Оцените доминирующие потоки: филиал-ЦОД, филиал-облако, филиал-филиал.
- Замерьте сетевые SLO: RTT p95, джиттер p95, потери, доступность.
- Сопоставьте требования приложений: голос и видео чувствительны к задержкам, ERP — к потерям, хранилища — к джиттеру.
- Определите регуляторику: ФЗ-152, PCI DSS, ISO 27001, отраслевые стандарты.
- Постройте матрицу выгод/рисков для топологий и выберите минимально достаточную сложность.
Сценарий: 5 филиалов
- Рекомендация: Hub-and-Spoke с резервным мини-хабом или парой актив-актив в регионах.
- Маршрутизация: OSPF или статика с централизованной пропагацией через хаб.
- Крипто: WireGuard или IKEv2/IPsec с PFS, AES-GCM или ChaCha20-Poly1305.
- QoS: 3-4 класса — голос, критичные приложения, bulk, best-effort.
- SLA: доступность хаба 99.95%+, задержка филиал-хаб не более 40-60 мс для голоса.
Сценарий: 20 филиалов
- Рекомендация: Hub-and-Spoke с 2 региональными хабами и partial mesh между 4-6 самыми нагруженными филиалами.
- Маршрутизация: OSPF в пределах региона, BGP между регионами и облачными хабами.
- Сегментация: VRF per бизнес-линию и отделение интернет-выходов в локальных breakout точках.
- Наблюдаемость: экспорт NetFlow, синтетические пробы, дашборды p95, p99.
- Автоматизация: ansible или контроллер SD-WAN для пуша туннелей и политик.
Сценарий: 100 филиалов
- Рекомендация: Иерархия: региональные хабы, partial mesh групп горячего трафика, централизованные облачные POP для SaaS.
- Маршрутизация: BGP на границах регионов, OSPF внутри, route-reflector логика для масштабируемости.
- Устойчивость: актив-актив хабы, ECMP, SLA-ориентированный выбор underlay, автоматический failover по измерениям.
- Сегментация: VRF per домен безопасности, micro-segmentation на уровне политик доступа.
- Соблюдение регуляторики: audit trails, крипто-профили, журналы доступа, контроль географии трафика.
Практика 2: проектирование Hub-and-Spoke шаг за шагом
Шаг 1. Адресное пространство и сегментация
- Выделите уникальные префиксы на филиал. Избегайте перекрытий: частые диапазоны 10.0.0.0/8 дробите детерминированно.
- Определите VRF: производственный трафик, офисный, гостевой Wi-Fi, OT.
- Запланируйте зоны межсетевого экранирования на хабе и политики меж- и внутри-VRF.
Шаг 2. Выбор протоколов туннелей
- WireGuard: простота, высокая производительность, удобство в автоматизации. Хорош для филиалов без аппаратных крипто-ускорителей.
- IPsec IKEv2: стандарт де-факто enterprise, аппаратные ускорители, гибкие криптопрофили, совместимость с множеством вендоров.
- OpenVPN: универсальность, но уступает по производительности. Используйте для совместимости, если нужно.
Шаг 3. Криптопараметры
- PFS включен, группы эквивалентные 3072-bit или выше, срок жизни SA 1-4 часа с джиттером ротации.
- Шифры: AES-256-GCM или ChaCha20-Poly1305. Контроль списка допустимых алгоритмов.
- Аутентификация: EAP-TLS или сертификаты от корпоративного PKI, CRL/OCSP.
Шаг 4. Маршрутизация
- OSPF в области филиалов: area per регион, stub или NSSA для снижения LSA шума.
- Распределение дефолта из хаба к филиалам, обратные маршруты к филиалам через суммаризацию.
- Политики трафика в хабе: PBR для сервиса голосовой связи, локальный breakout для SaaS с инспекцией.
Шаг 5. Отказоустойчивость
- Два хаба актив-актив в разных зонах доступности, синхронные политики.
- Быстрый failover: BFD для динамической маршрутизации, IKE DPD, SLA probes.
- Резерв underlay: DIA + LTE/5G. SD-WAN позволит per-flow steering на основе потерь и джиттера.
Шаг 6. QoS и MTU
- Классы: EF для голоса, AF для важных приложений, BE для остального. Маркировка DSCP у источника, map на WAN.
- Учет оверхеда: IPsec добавляет 50-70 байт, WireGuard ~60 байт. Настройте MSS clamping, MTU discovery и испытайте путь.
Шаг 7. Наблюдаемость и эксплуатация
- Дашборды: доступность туннелей, p95 RTT, p95 джиттер, потери, объемы на классах QoS.
- Алармінг: пороги по SLA, alert на деградацию и автопереключение underlay.
- Процедуры change management: canary rollout, откат, postmortem в случае инцидентов.
Практика 3: проектирование Full Mesh и Partial Mesh
Full Mesh без боли
- Используйте центральный контроллер или IaC. Описывайте mesh декларативно, автогенерируйте ключи и пэры.
- Для IPsec применяйте BGP поверх туннелей. Введите communities для управления анонсами, чтобы избежать избыточной пропагации.
- Суммаризация префиксов на сайте: минимизируйте размер таблиц. Для мелких сетей — агрегаты /24 или /23 в зависимости от дизайна.
Partial Mesh как точечное ускорение
- Определите топ-10 пар филиалов по объему или задержке. Постройте прямые туннели только для них.
- Регулярно пересматривайте набор mesh-пар по факту использования. Удаляйте неиспользуемые, добавляйте новые.
- Соблюдайте симметричную маршрутизацию: BGP local-pref и MED для правильного выбора входа и выхода.
Сегментация и безопасность
- VRF per сегмент + route-target для импорта только нужных префиксов. В Full Mesh избегайте full import, применяйте selective import.
- Контроль East-West: L4-L7 политики между сегментами, журналирование и проверка на дрейф политик.
Производительность
- Тюнинг крипто: аппаратные ускорители AES-NI, использование многопоточности. Для WireGuard — CPU pinning на филиальных роутерах x86.
- Оптимизация keepalive: адаптация к мобильным и NATed сетям, минимизация лишнего чата.
Практика 4: экономика, capacity planning и эксплуатация
Модель TCO
- Капекс: оборудование хабов, лицензии, внедрение.
- Опекс: каналы связи, поддержка, мониторинг, SOC, амортизация.
- Скрытые расходы: инциденты, простои, человеческий фактор, переработки команд.
Емкостное планирование
- Расчет пикового трафика по классам. Закладывайте запас 30-50% на хабах, 20-30% на филиалах.
- Моделируйте worst-case: отказ underlay, деградация, всплески при обновлениях.
- Тесты: синтетические нагрузки, iperf с учетом реального набора MTU и QoS.
Управление качеством
- Политики стабилизации джиттера: буферизация в голосовых шлюзах, приоритизация EF.
- Traffic shaping на выходе, policing на входе. Недопускайте буферблоата.
Операционные практики
- IaC: храните манифесты VPN в git, CI для проверки синтаксиса и политик, CD для выката.
- Runbooks: процедуры запуска филиала, аварийного переключения, ротации ключей, замены оборудования.
- Регулярные game days: проверка сценариев отказа, время RTO/РТО.
Практика 5: безопасность, комплаенс и zero trust
Криптографическая гигиена
- Минимально достаточные алгоритмы, запрет устаревших наборов.
- Регулярная ротация ключей и сертификатов, автоматизированные напоминания и замены.
- PFS всегда включен, разделение control plane и data plane политиками.
Контроль доступа
- Доступ по принципу наименьших привилегий, привязка к устройствам и пользователям.
- Сегментация: критичные сервисы в отдельном VRF, меж-VRF фильтрация на firewall.
Комплаенс
- Журналы: кто, когда, к каким ресурсам. Хранение по требованиям стандарта.
- Реестр активов: инвентаризация туннелей, сертификатов, ключей, устройств.
- Локация данных: гео-ограничения маршрутов, предотвращение транзита через нежелательные регионы.
Zero Trust интеграция
- Проверка состояния устройств перед выдачей доступа.
- Микросегментация на уровне приложений, proxy-aware доступ к SaaS.
Практика 6: облачные хабы, SASE и гибридные модели
Облачные хабы
- Размещение хабов ближе к пользователям — снижение RTT для SaaS.
- Поддержка мультиоблаков: перехват трафика к облачным ресурсам внутри облачной фабрики, не гоня через on-prem.
SASE и SD-WAN
- Защита на краю: CASB, SWG, DLP в облаке, интеграция с VPN.
- Application-aware routing: трафик к критичным SaaS идет кратчайшим маршрутом с гарантией QoS.
Гибридные топологии
- Hub-and-Spoke для on-prem, Partial Mesh для чувствительных приложений, облачные POP как акселераторы для SaaS.
Практика 7: пилоты, PoC и быстрый старт
Пилот за неделю
- Определите целевые метрики: p95 RTT, потери, доступность, время фейловера.
- Выберите 2-3 филиала с разными underlay.
- Настройте 2 топологии: чистый Hub-and-Spoke и partial mesh между двумя филиалами.
- Соберите метрики и сравните SLA и UX приложений.
Быстрый старт без закупочных циклов
Для пилотов и коротких PoC уместно использовать персональный VPN-сервер как управляемую услугу. В этом контексте сервис vpn.how практичен: выделенный сервер без шаринга и отдельный IP, поддержка WireGuard, OpenVPN, IKEv2, L2TP, SSTP с выбором под задачу, присутствие серверов в Москве, Санкт-Петербурге, Амстердаме, Франкфурте, Лондоне, Нью-Йорке, Сан-Хосе, Чикаго, Сингапуре, Сиднее, Мадриде, Хельсинки, Стокгольме, Варшаве, Копенгагене, Ставангере, прием к оплате российских карт и СБП, а также USDT или BTC, тарифы от 490 ₽ за день и от 2490 ₽ в месяц со скидками на периоды, автоматический запуск за 5 минут после оплаты. Это не про долгосрочный продакшн, но как быстрый старт для валидации протокола, измерения задержек и обкатки политик — разумный компромисс. Для промышленной эксплуатации затем стоит переходить на собственную инфраструктуру или сертифицированные решения класса ГОСТ-VPN.
Типичные ошибки: что не делать
- Один гигабит на хаб без запаса. Результат — узкое горлышко при росте филиалов.
- Перекрывающиеся адреса филиалов. Это убивает маршрутизацию и усложняет NAT.
- Отсутствие VRF. В итоге East-West неконтролируем и сложно обеспечить комплаенс.
- Статика в средней и крупной сети. Любой инцидент означает ручной штурм-конфигурацию.
- Игнорирование MTU и MSS. Симптомы — сегментация, зависания веб-страниц, таинственные задержки.
- Нет синтетических проб. Вы видите проблему, когда пользователи уже жалуются.
- Одинаковый криптопрофиль везде без учета CPU и hardware offload. Лишняя нагрузка и просадки.
- Отключенный PFS ради производительности. Компромисс безопасности недопустим.
Инструменты и ресурсы: чем пользоваться
Планирование и IaC
- Terraform/Ansible: декларативное описание туннелей и политик, шаблоны конфигураций.
- Git и CI/CD: валидация изменений, автоматические lint-проверки и тестовые стенды.
Мониторинг
- Прометеевские метрики, экспортеры для туннелей, NetFlow/IPFIX для потоков.
- Синтетика: регулярные пробы ICMP, UDP-voice, HTTPS, измерение p95 и p99.
Тестирование и диагностика
- Iperf и специализированные генераторы нагрузки.
- Профилировщики задержек, трассировка с учетом оверлея и underlay.
Безопасность
- PKI, управление сертификатами, проверки соответствия политик криптографии.
- Сканирование конфигураций на анти-паттерны, контроль списков допустимых шифров.
Кейсы и результаты: примеры внедрений
Компания Альфа: 5 филиалов, Hub-and-Spoke с быстрым пуском
Исходно: филиалы подключались к облаку через публичный интернет, жалобы на нестабильное качество связи. Решение: Hub-and-Spoke, WireGuard поверх DIA, QoS в 4 классах. Результат: снижение p95 RTT на 18%, потери ниже 0.2%, восстановление при отказе канала менее 20 секунд, запуск проекта за 14 дней. Экономия на каналах 22% за счет переезда с части MPLS на DIA+LTE резерв.
Компания Бета: 20 филиалов, partial mesh для голосовых пар
Исходно: голос шел через центральный хаб, высокие задержки на межрегиональной связи. Решение: два региональных хаба, прямые туннели для 6 голосовых пар, BGP поверх IPsec, ECMP на хабах. Результат: задержка межфилиальных звонков снизилась с 85-110 мс до 45-55 мс, джиттер p95 сократился вдвое, удовлетворенность пользователей выросла, инциденты упали на 40%.
Компания Гамма: 100 филиалов, иерархия хабов и SD-WAN
Исходно: смешанный стек MPLS и интернет, рост затрат и скорость изменений низкая. Решение: три региональных хаба актив-актив, SD-WAN overlay с policy-based и application-aware routing, локальные breakout для SaaS. Результат: время ввода нового филиала сократилось с 4 недель до 5 дней, доступность 99.98%, экономия TCO за первый год 27%, четкие SLO и отчеты для аудита.
FAQ: сложные вопросы и развёрнутые ответы
Как понять, что Hub-and-Spoke стал узким местом
Признаки: рост p95 RTT на межфилиальном трафике, пик латентности на хабовом межсетевом, очереди в очередях QoS, утилизация CPU на криптомодулях 80%+. Если эти метрики совпадают с жалобами UX, пора внедрять partial mesh или масштабировать хабы.
Как оценить необходимость Full Mesh
Постройте матрицу трафика филиал-филиал. Если 20% пар дают 60%+ объема или критичны по задержке, делайте partial mesh на них. Полный Full Mesh оправдан при повсеместных East-West потоках и наличии контроллера автоматизации.
Что выбрать: WireGuard или IPsec
WireGuard проще и эффективнее на CPU general-purpose, хорош для быстрых пилотов и x86 роутеров. IPsec IKEv2 дает лучшую совместимость enterprise, аппаратные offload и тонкую настройку крипто. В больших гетерогенных сетях IPsec — универсальный базис, WireGuard — там, где важна простота и скорость.
Как совместить локальный интернет breakout и централизованный контроль
Внедрите облачный SWG и политики на краю, используйте прокси с аутентификацией и журналированием. Для критичных приложений — принудительный трафик через хаб с полным инспектом.
Как бороться с NAT и неустойчивыми каналами
Используйте keepalive, IKEv2 с MOBIKE, NAT-T, для WireGuard — регулярные handshakes. Закладывайте маржинальность по времени жизни SA и обработку изменений внешнего IP.
Как обеспечить комплаенс в многооблачной архитектуре
VRF и селективная маршрутизация по регионам, контроль экспортируемых маршрутов, гео-ограничения на уровне политик, аудит маршрутов и шифрования, доказуемость расположения данных.
Что важнее: централизованная маршрутизация или локальная автономность
Баланс. Централизуйте критичные политики и сегментацию, дайте филиалам автономию для локальных аварий и приоритизации трафика. SD-WAN помогает настроить правильное соотношение.
Какой запас производительности закладывать
На хабах 30-50% к средней пиковый нагрузке, на филиалах 20-30%. Для критичных сервисов — двойной запас на случай деградации underlay.
Можно ли совмещать IPsec и WireGuard
Да, особенно в гибридных средах. Например, IPsec для интероперабельности с legacy, WireGuard — для новых филиалов и быстрого масштабирования.
Нужно ли MPLS в 2026
Не обязательно. Для высокопредсказуемых сценариев MPLS остается актуальным, но DIA+SD-WAN с правильным QoS и SLA-соглашениями дает сравнимую предсказуемость при лучшей гибкости и цене.
Заключение: стратегическая рамка и следующие шаги
Топология — это инструмент, а не цель. При 5 филиалах Hub-and-Spoke дает максимальную простоту и контроль. При 20 — добавьте региональные хабы и точечный partial mesh для чувствительных потоков. При 100 — стройте иерархию, используйте BGP, SD-WAN и сегментацию VRF. Не забывайте о крипто-гигиене, MTU и QoS, автоматизации через IaC и синтетике для SLO. Делайте пилоты: измеряйте, сравнивайте и фиксируйте факты. Для быстрого старта примените управляемый персональный сервер, как в примере с сервисом vpn.how, а для продакшна переходите к собственной или сертифицированной инфраструктуре. Следующие шаги: сформируйте адресный план без перекрытий, определите VRF и классы QoS, выберите протоколы и криптопрофили, разработайте модель мониторинга, подготовьте runbooks и проведите недельный PoC. Пусть ваша VPN будет предсказуемой, безопасной и масштабируемой, а архитектурные решения — подкреплены данными и практикой.
Издатель: vpn.how