VPN для 1С и RDP: безопасный удаленный доступ бухгалтерии и склада — гайд от А до Я
Полный практический гид по безопасному удаленному доступу к 1С: как спроектировать VPN и RDP, выбрать протокол, настроить RD Gateway и MFA, обеспечить скорость для бухгалтерии и склада, избежать ошибок и внедрить мониторинг. Чек-листы, фреймворки, кейсы, инструменты.
Содержание статьи
- Введение: почему тема актуальна и что вы получите
- Основы: ключевые концепции и термины
- Глубокое погружение: производительность, безопасность, управляемость
- Практика 1: базовый сценарий «rdp через vpn» для бухгалтерии
- Практика 2: site-to-site vpn для склада и филиалов
- Практика 3: rd gateway + mfa и zero trust-паттерны
- Практика 4: развертывание vpn — wireguard и ikev2, шаг за шагом
- Типовые схемы и сравнение подходов
- Типичные ошибки: что ломает безопасность и скорость
- Инструменты и ресурсы: что использовать на практике
- Кейсы и результаты: как это работает в реальных компаниях
- Faq: 10 продвинутых вопросов
- Заключение: дорожная карта и следующие шаги
Введение: почему тема актуальна и что вы получите
Удаленный доступ к 1С для бухгалтерии и склада в 2026 году — это не просто подключение по RDP через «какой-нибудь» VPN. Это инженерная дисциплина на стыке сетей, безопасности и производительности приложений. Удаленные пользователи ожидают, что 1С будет открываться за секунды, документы не потеряются, а ИБ-отдел спит спокойно: нет утечек, нет расшаренных паролей, нет теневых клиентов. В этом руководстве мы собрали подход «от и до»: от базовых понятий до продвинутых паттернов, от проектирования сети и выбора протокола до HA-схем, RD Gateway, MFA, мониторинга, чек-листов и типовых кейсов внедрений.
Что вы узнаете: как выбрать топологию (RDP vs тонкий клиент 1С через VPN), как развернуть WireGuard, IKEv2 или OpenVPN под ваши риски и платформы, как настроить RD Gateway и политику NLA/TLS для RDP, как делать site-to-site для филиалов и склада, как считать каналы и латентность, как строить отказоустойчивость 1С-кластера и VPN, какие ошибки чаще всего ломают производительность и безопасность, какие инструменты реально работают в продакшене, и как быстро стартовать пилот, не закапываясь в длительные закупки.
Основы: ключевые концепции и термины
1С: серверная архитектура. Производственная инсталляция 1С:Enterprise 8.x состоит из сервера 1С (кластер рабочих процессов), базы данных (MS SQL Server или PostgreSQL), файлового хранилища (если используется файловый обмен), серверов лицензирования и вспомогательных сервисов (агент кластера, RAS). Клиент может быть тонким/толстым или запускаться внутри RDP-сессии на терминальном сервере Windows Server (RD Session Host).
RDP vs «тонкий» доступ по VPN. Два базовых подхода: (1) пользователи подключаются по RDP к терминальному серверу, где установлен клиент 1С; (2) пользователи ставят клиент 1С локально и по VPN ходят к серверу 1С и БД. Первый вариант снижает сетевую нагрузку и упрощает управление, второй — исключает терминальные лицензии, но чувствителен к задержкам сети и качеству каналов.
VPN-протоколы. Для корпоративного доступа в 2026 ключевыми остаются WireGuard (минимализм, скорость, простота), IKEv2/IPsec (совместимость с Windows, iOS, Android, поддержка сертификатов), OpenVPN (гибкость, зрелость), SSTP (TLS поверх 443 для обхода жестких фаерволов), L2TP/IPsec (совместимость, но морально устаревает). Для site-to-site — преимущественно IPsec/IKEv2 или WireGuard.
Zero Trust и MFA. Классическая модель «сеть доверенная, интернет недоверенный» уступает Zero Trust: проверяем каждого пользователя и устройство при каждом доступе. Минимальный практический уровень — MFA (одноразовые коды/пуш), сегментация, NAC/MDM, ограничение RDP и SMB, контроль исходных IP (allow-list).
Безопасность RDP. Включаем NLA, используем TLS 1.2+, запрещаем старые шифры, ограничиваем группы доступа (только через AD), применяем RD Gateway или VPN c ACL, включаем журналы и мониторинг, блокируем clipboard/drive redirection при работе с ПДн, включаем idle-timeout и ограничение тайм-аутов сеансов.
Глубокое погружение: производительность, безопасность, управляемость
Производительность 1С и сеть. 1С клиент чувствителен к латентности: комфортно до ~30–50 мс для большинства операций; выше 80–100 мс — пользователи заметят «задумчивость», особенно на операциях с большим числом маленьких запросов. RDP, наоборот, переносит вычисления на сервер, а по сети передает изменение битовых карт; среднее потребление — от ~100 до 300 кбит/с на пользователя при офисной нагрузке, всплески выше при печати, копировании, видео.
RDP на терминальном сервере. Чем мощнее сервер, тем лучше консолидация. Ориентиры: на 1 vCPU RD Host держит 8–15 легких сессий 1С, но зависит от конфигурации 1С и отчетов. Память — 1,5–3 ГБ на сессию при тяжелых типовых операциях с офисным софтом, 0,8–1,5 ГБ при минимальном окружении. Обязательно включить профили с ограничениями, кэш шрифтов, оптимизацию визуала (без анимаций), дисковые профили на SSD/NVMe.
Безопасность VPN. Принципы: минимальный периметр (отдельный интерфейс VPN и ACL), отсутствие split-tunnel при работе с ПДн/финданными, строгая аутентификация (сертификаты или ключи + MFA), ротация ключей, запрет повторного использования конфигов, привязка устройств, инвентаризация клиентов, логирование подключений, мониторинг аномалий (частые переподключения, необычные гео-IP, ночные логины).
Управляемость и масштабирование. Централизованные политики через AD/GPO/Microsoft Intune или MDM, шаблоны конфигов, автоматический деплой клиентов (MSI/PowerShell), канареечные обновления, регулярные пентесты RDP/VPN, таблица рисков, RTO/RPO для БД и кластера 1С, периодические DR-тренировки.
Практика 1: базовый сценарий «RDP через VPN» для бухгалтерии
Когда выбирать
Если пользователи работают удаленно с тяжелыми отчетами/печатями, если каналы нестабильны, если важна максимальная скорость реакции интерфейса без чувствительности к латентности — используем RDP на терминальном сервере за корпоративным VPN.
Архитектура
- Пользовательский ноутбук/ПК с VPN-клиентом
- VPN-концентратор (WireGuard/IKEv2/OpenVPN) в DMZ или отдельном сегменте
- RD Gateway (опционально) и RD Session Host (терминальный сервер)
- Сервер 1С-кластера и БД в защищенном сегменте
Шаги внедрения
- Подготовка AD и групп. Создайте группы «VPN-Users-Accounting», «RDP-Users-Accounting», «1C-Users-Accounting». Разделите доступ по принципу минимальных прав.
- Развертывание VPN. Выберите протокол: WireGuard для скорости и простоты; IKEv2 для нативности Windows и поддержки сертификатов; OpenVPN — при пересечении разных ОС. Вынесите сервер в отдельную подсеть (например, 10.60.0.0/24), запретите доступ к чувствительным сегментам по умолчанию.
- Терминальный сервер. Установите роли Remote Desktop Services: RD Licensing, RD Session Host, (опционально) RD Gateway. Включите NLA, запретите RDP напрямую с интернета. Ограничьте доступ только с подсети VPN и из RD Gateway.
- Профили RDP и GPO. Создайте GPO, запрещающие перенаправление дисков и буфера обмена для групп с ПДн. Включите Idle Timeout 15–30 минут, Max Session Time 8–10 часов, ограничьте повторные логины.
- Развертывание 1С-клиента и печати. Установите 1С на терминальный сервер, настройте принтеры через Easy Print или драйверы; для бухгалтерии с ФНС-отчетностью используйте виртуальные принтеры с маршрутизацией PDF на защищенную папку.
- Мониторинг. Включите сбор перформанс-метрик (CPU per Session, RAM, IOPS, latency), журнал RDP логинов, неуспешных попыток, сессий более 8 часов.
Пример ACL
ACL на межсетевом экране: разрешить UDP 51820 (WireGuard) от внешнего IP к VPN-концентратору; из подсети VPN 10.60.0.0/24 разрешить TCP 3389 только к адресу RD Gateway/Host; запретить доступ к БД и 1С-серверу напрямую со стороны клиентов.
Checklist: готовность к продакшену
- NLA и TLS 1.2+ включены на RDP
- VPN без split-tunnel для групп с ПДн
- MFA включено (ADFS/AzureAD/OTP)
- Жесткая политика паролей и блокировка по IP
- Логи входят в SIEM, корреляции настроены
- Резервные копии профилей и профилей 1С
Практика 2: site-to-site VPN для склада и филиалов
Когда выбирать
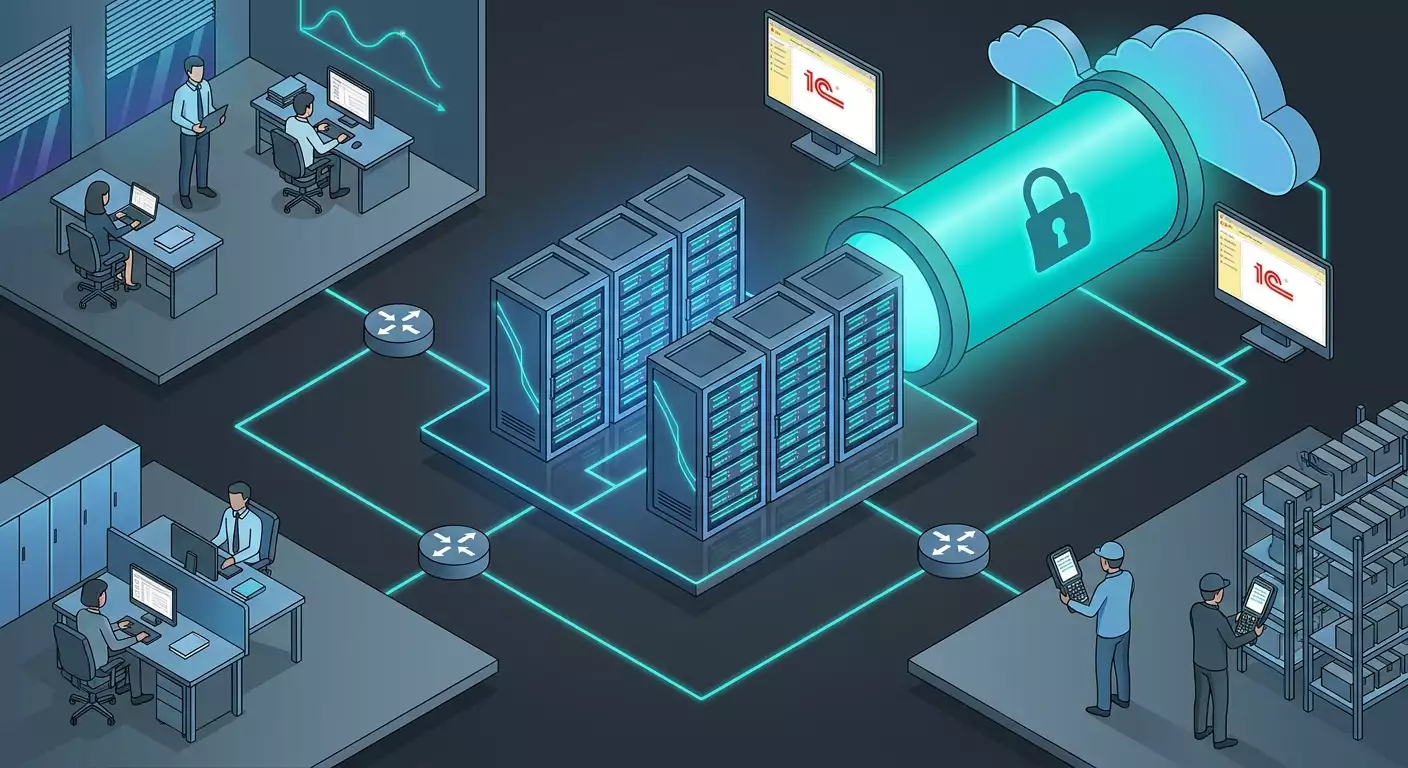
Складские ТСД, принтеры этикеток, весы, рабочие места кладовщиков должны стабильно работать с 1С и периферией. Site-to-site VPN обеспечивает постоянный защищенный туннель между филиалом и центральным офисом.
Архитектура
- Офисный VPN-шлюз (WireGuard или IPsec/IKEv2) с внешним статическим IP
- Филиальный маршрутизатор/шлюз с поддержкой выбранного протокола
- Маршрутизация подсетей: 10.50.0.0/24 (офис-DC, 1С, БД), 10.70.0.0/24 (склад)
Шаги внедрения
- IP-план. Выдайте уникальные подсети филиалам. Определите маршруты, чтобы трафик в 10.50.0.0/24 шел через туннель, остальной — в интернет.
- Протокол. Для межшлюзового — IKEv2 с AES-GCM и PFS, либо WireGuard с предварительным обменом ключами и ограничением по IP. Настройте keepalive и детекцию обрывов.
- QoS и приоритеты. Для RDP сессий установите приоритет DSCP AF21/AF31; для печати — нормальный приоритет; обновления ОС — фоновые, низкий приоритет.
- Периферия. Откройте порты для принтеров/ТСД только между соответствующими подсетями, запретите широковещательные протоколы за пределами филиала.
- Наблюдаемость. Поставьте метрики на оба конца туннеля: latency, jitter, packet loss, renegotiations.
Резервирование
Два провайдера в филиале (active/passive), два туннеля к разным адресам в ЦОД/облаке, приоритизация через SLA-скрипт. Для WireGuard — два peers с разной метрикой маршрута, для IPsec — два IKE SA на разные внешние IP.
Практика 3: RD Gateway + MFA и Zero Trust-паттерны
Зачем RD Gateway
RD Gateway инкапсулирует RDP в HTTPS (TCP 443), привязывается к сертификату, позволяет применять политики доступа на уровне пользователей и устройств, интегрируется с MFA. Это слой контроля даже при наличии VPN: доступ к RDP целесообразно проводить через шлюз.
Политики CAP/RAP
- CAP (Connection Authorization Policy): кто и как может подключаться (группа AD, MFA, время)
- RAP (Resource Authorization Policy): к каким ресурсам (список хостов, группы компьютеров)
Настройка пошагово
- Поднимите роль RD Gateway на отдельном сервере Windows Server, установите серверный сертификат (SHA-256, SAN с FQDN).
- Включите только TLS 1.2/1.3, отключите старые шифры через GPO/registry.
- Настройте CAP: требование NLA, членство в группе «RDP-Users-Accounting», MFA через NPS Extension или сторонний провайдер.
- Настройте RAP: доступ только к группе «RDSH-Servers-1C».
- Ограничьте подключение к RD Gateway только из подсети VPN или с корпоративных адресов.
Zero Trust надстройки
- Device posture: доступ только с устройств, прошедших проверку (корпоративный сертификат, антивирус, шифрование диска)
- Just-in-Time: выдача доступа по заявке в окне 2–8 часов
- Just-Enough-Access: минимальный набор серверов в RAP
- Аудит: запись RDP-сессий для критичных ролей
Практика 4: развертывание VPN — WireGuard и IKEv2, шаг за шагом
WireGuard (Linux/Windows)
- Сервер. Выделите ВМ в DMZ, установите WireGuard. Создайте ключи. Пример: адрес сервера 10.60.0.1/24, порт 51820/UDP.
- ACL. На файрволе откройте UDP 51820 только из интернета и разрешите из 10.60.0.0/24 к 10.55.0.10 (RD Host) TCP 3389.
- Peer-шаблон. Для бухгалтера: AllowedIPs=10.60.0.10/32 (адрес клиента) и маршруты до RDP-сегмента. Включите PersistentKeepalive=25 для клиентов за NAT.
- Клиенты. Деплой через MSI и PowerShell. Конфиги именуйте по UPN пользователя. Ключи храните централизованно, доступ ограничен.
- Обслуживание. Ротация ключей раз в 90–180 дней. Логируйте подключения (время, адрес, длительность). SIEM-правила на множественные неудачные подключения.
IKEv2/IPsec (Windows Server)
- Сертификаты. Поднимите корпоративный CA или используйте доверенный сертификат для сервера VPN. Выпустите шаблон для EAP-TLS (клиентские сертификаты).
- RRAS. Установите роль Remote Access, включите IKEv2. Настройте политики шифрования: AES-256-GCM, DH Group 14/19, PFS.
- NPS. Подключите NPS, настройте политики радиуса и (при наличии) MFA.
- Политика маршрутов. Для групп бухгалтерии отключите split-tunnel. Для IT — при необходимости разрешите split-tunnel только к 1С/БД.
- Клиенты. Разверните профили IKEv2 через GPO/Intune. Для BYOD — используйте EAP-TLS с выдачей сертификатов через MDM.
Best practices для обоих протоколов
- Единая адресация и резерв: не пересекайте подсети в филиалах
- Лимит одновременных сессий на пользователя
- Автоотключение при простое и запрет повторного использования конфигов
- Сегментация: доступ к RDP — да; к БД/1С — только серверам
Типовые схемы и сравнение подходов
- RDP через VPN: лучший UX при слабых каналах, централизованное администрирование, CAL на RDS, жесткие политики безопасности нужны на RDP.
- Тонкий клиент 1С по VPN: меньше нагрузки на терминальные серверы, но выше требования к латентности и каналам, контроль версий клиента распределенный.
- RD Gateway + VPN: максимальный контроль доступа и аудит, гибкая сегментация, удобно для Zero Trust.
- Site-to-site: постоянная связность филиалов/складов, проще работать с периферией, нужен дизайн маршрутов и QoS.
Типичные ошибки: что ломает безопасность и скорость
- Открытый RDP в интернет. Даже с NLA — высокий риск. Используйте VPN и/или RD Gateway.
- Split-tunnel для групп с ПДн и финансами. Утечки трафика и MITM-риски. Отключить.
- Старые протоколы. L2TP без IPsec, PPTP, TLS 1.0 — запрещено.
- Единая общая учетная запись. Нулевой аудит, комплаенс не пройден. Только персональные учетные записи + MFA.
- Отсутствие сегментации. Клиенты VPN видят БД и 1С напрямую. Оставляйте единственную точку — RDS.
- Неправильное планирование профилей RDP. Падения из-за нехватки RAM/IOPS. Считайте емкость, используйте SSD/NVMe, ограничьте фоновые задачи.
- Печать сквозь WAN без сжатия. Огромные спайки трафика. Используйте универсальные драйверы/сжатие/буферизацию.
- Нет резервирования VPN/каналов. Любая авария — простой. Дублируйте провайдера и шлюз.
Инструменты и ресурсы: что использовать на практике
Серверы и ОС
- Windows Server (RDS, RRAS, NPS, AD, GPO)
- Linux (WireGuard, StrongSwan, OpenVPN)
- БД: MS SQL Server, PostgreSQL с резервным копированием и мониторингом
Клиенты и управление
- WireGuard Client (Win/macOS/Linux/iOS/Android)
- Встроенные клиенты IKEv2 на Windows/iOS/macOS
- OpenVPN GUI/Connect
- MDM/Intune для деплоя профилей и сертификатов
Мониторинг и безопасность
- Perfmon/ETW для RDS и 1С
- Windows Event Forwarding или агент SIEM
- NetFlow/IPFIX у периметра; Zabbix/Prometheus для метрик
- EDR/антивирус на серверах RDS и клиентах
Быстрый пилот без сложных закупок
Когда нужен быстрый POC защищенного доступа к 1С и RDP (например, на время аудита или переезда офиса), практичным вариантом может быть сервис vpn.how. Из полезного: персональный VPN-сервер с отдельным выделенным IP, поддержка WireGuard, OpenVPN, IKEv2, L2TP, SSTP (можно выбрать под конкретную задачу и инфраструктуру), география серверов — Москва, Санкт-Петербург, Амстердам, Франкфурт, Лондон, Нью-Йорк, Сан-Хосе, Чикаго, Сингапур, Сидней, Мадрид, Хельсинки, Стокгольм, Варшава, Копенгаген, Ставангер. Оплата принимает карты РФ (Tinkoff, Озон), СБП, а также USDT/BTC. Тарифы стартуют от 490 ₽ за день и от 2490 ₽ в месяц со скидками на длительные периоды. Автозапуск сервера происходит примерно за 5 минут после оплаты. Рекомендация: использовать как быстрый старт и тестовую площадку; для production — переходить на собственную инфраструктуру или сертифицированные решения (например, ГОСТ-VPN), сохранив выбранные политики доступа и сегментацию.
Кейсы и результаты: как это работает в реальных компаниях
Кейс 1: Бухгалтерия 60 пользователей, распределенная
Задача: обеспечить доступ к 1С и отчетности из 3 городов, не деградировать UX, пройти аудит безопасности. Решение: RD Gateway + WireGuard, RDS на 2 серверах (по 32 vCPU/128 ГБ RAM), профили GPO с запретом буфера и дисков, MFA через NPS Ext. Итоги: средняя латентность RDP 28–35 мс, время открытия форм сократилось на 40% относительно тонкого клиента по незашифрованной MPLS, 0 инцидентов за 9 месяцев, успешный аудит.
Кейс 2: Склад и ТСД, 24/7
Задача: связать 5 складов c центральной 1С, обеспечить печать этикеток и обмен с весами. Решение: Site-to-site IKEv2 с резервом провайдеров, QoS на RDP и печать, централизованный мониторинг туннелей, локальные кэширующие серверы печати. Итоги: простои из-за сети — менее 12 минут в квартал, SLA 99.9%, ускорение печати на 25%, снижение жалоб пользователей на 60%.
Кейс 3: Финансовый департамент с ПДн
Задача: жесткие требования по ПДн и комплаенсу, запрет split-tunnel, контроль устройств. Решение: IKEv2 EAP-TLS, MDM-контроль устройств, RD Gateway с CAP/RAP и записью критичных сессий, SIEM-корреляции. Итоги: прохождение проверки безопасности, отсутствие инцидентов 12 месяцев, управляемая стоимость владения.
FAQ: 10 продвинутых вопросов
1. Что выбрать для бухгалтерии: RDP или тонкий клиент по VPN?
В 80% случаев бухгалтерии удобнее RDP через VPN или RD Gateway: меньше зависимость от латентности, печать и доп. ПО централизованы. Тонкий клиент — когда каналы быстрые и стабильные, а RDS нежелателен по лицензированию.
2. WireGuard или IKEv2?
Для смешанного парка и высокой скорости — WireGuard. Для глубокой интеграции с AD, сертификатами и комплаенсом — IKEv2/IPsec. Оба варианта хорошо работают при корректном дизайне ACL и MFA.
3. Нужен ли RD Gateway при наличии VPN?
Да, если хотите более тонко контролировать доступ к RDP, использовать CAP/RAP, упрощать аудит и внедрить MFA на уровне RDP. При этом VPN по-прежнему важен как транспорт и сегментация.
4. Как оценить емкость RDS?
Соберите метрики пилота: CPU/память/IOPS на пользователя в час пик. Добавьте 30–40% запас, заложите пиковую печать и тяжелые отчеты. Проведите нагрузочный тест, после чего масштабируйте горизонтально (еще один RDSH) или вертикально (больше vCPU/RAM).
5. Что критично для безопасности RDP?
NLA, TLS 1.2+, запрет старых шифров, RD Gateway или VPN, MFA, ограничение групп доступа в AD, блокировка по IP, аудит логонов, отключение небезопасных редиректов, регулярные патчи.
6. Как бороться с задержками на филиалах?
Site-to-site с QoS, приоритет для RDP, локальные DNS/кэш печати, резервы каналов, минимизация «болтливых» протоколов, мониторинг jitter/loss, иногда — вынесение RDS ближе к филиалу (edge).
7. Можно ли использовать split-tunnel?
Для групп без ПДн/финданных — да, чтобы снизить нагрузку на канал. Для бухгалтерии/финансов — лучше нет: весь трафик через VPN, чтобы обеспечить контроль, DLP и соответствие требованиям.
8. Что с сертификацией и комплаенсом в РФ?
Проверяйте требования ФЗ-152 и внутренних стандартов. Для продакшн-сред применяйте сертифицированные криптосредства и политики, сегментацию, журналы и план реагирования. В пилотах можно использовать стандартные протоколы с MFA.
9. Как безопасно печатать из RDP?
Используйте Easy Print с ограничениями, виртуальные PDF-принтеры c отправкой в защищенные шары, отключите редирект локальных дисков, включите сжатие и очередь печати на сервере печати в том же сегменте, что и RDS.
10. Что важнее всего для успеха проекта?
Грамотный выбор топологии под нагрузку, четкая сегментация и ACL, MFA, мониторинг, пилот с реальными пользователями и корректные ожидания по UX. И, конечно, план резервирования и роли ответственных.
Заключение: дорожная карта и следующие шаги
Безопасный и быстрый удаленный доступ к 1С — это совокупность правильных решений: подобрать топологию (чаще RDP через VPN), протокол (WireGuard/IKEv2), внедрить RD Gateway и MFA, отстроить сегментацию и ACL, включить мониторинг и резервирование. Стартовать лучше с пилота на небольшой группе, собрать метрики и отзывы, затем масштабировать. Практическая дорожная карта: (1) Описать персоны пользователей и UX-требования; (2) Выбрать протокол VPN и схему RDP; (3) Поднять пилот, включить NLA/TLS/MFA; (4) Настроить печать/периферию; (5) Замерить производительность и емкость; (6) Включить логи в SIEM и резервирование; (7) Зафиксировать регламенты и провести обучение; (8) Перейти в продакшн и регулярно проводить тесты восстановления. Следуя этому плану, вы получаете предсказуемую производительность, закрываете регуляторные требования и упрощаете жизнь пользователям. А главное — ваша 1С становится действительно доступной откуда угодно, но только тем, кому это разрешено.
Издатель: vpn.how