Mesh VPN vs Hub-and-Spoke : comment choisir entre Tailscale, ZeroTier et les solutions classiques
Comparaison des architectures Mesh VPN et Hub-and-Spoke : Tailscale et ZeroTier face à IPsec, DMVPN et SD-WAN. Avantages, inconvénients, performances, sécurité, cas d'usage, conseils pratiques et tendances 2026 pour les réseaux, DevOps et les entreprises.
Contenu de l'article
- Pourquoi débattre : mesh contre hub-and-spoke
- Fonctionnement des architectures : sous le capot
- Approche tailscale et zerotier vs classique : ce qui change vraiment
- Avantages et inconvénients du mesh vpn : une analyse honnête
- Avantages et inconvénients du hub-and-spoke : contrôle et prévisibilité
- Performance : latence, bande passante, cpu et mtu
- Sécurité et zero trust : identité, politiques et inspection
- Scénarios : quand mesh, hub ou hybride ?
- Comment choisir : check-list et règle simple
- Topologies hybrides : le meilleur des deux mondes
- Cas d’usage et chiffres : observations pratiques
- Pratique : recettes étape par étape et pièges
- Tendances 2025-2026 : vers où va le monde
- Conclusion : matrice simple de choix
- Faq
Pourquoi débattre : mesh contre hub-and-spoke
Quand on construit un réseau virtuel, le choix principal paraît simple : mesh VPN ou hub-and-spoke. Mais derrière cette simplicité se cachent de nombreux détails. Comment réduire la latence sans perdre le contrôle ? Comment concilier clouds, succursales, télétravailleurs et parc IoT sans douleur ? Et surtout, comment faire en sorte que le réseau ne lâche pas au moment le plus critique ?
Nous allons décortiquer ces deux architectures, comparer Tailscale et ZeroTier aux approches traditionnelles basées sur IPsec, DMVPN et SD-WAN, analyser performances, sécurité, gestion, coûts, et fournir une check-list pratique. Zéro bla-bla, que du concret, des expériences réelles et des compromis honnêtes. Ce n’est pas une querelle idéologique, c’est une décision d’ingénierie avec son prix, ses risques et ses bénéfices.
Pour faire court : le mesh, c’est la flexibilité et la latence minimale entre nœuds, tandis que hub-and-spoke, c’est contrôle, prévisibilité et conformité. Le choix dépend du trafic, des équipes, du budget et des règles du jeu. Comme dans la vie.
Définition rapide
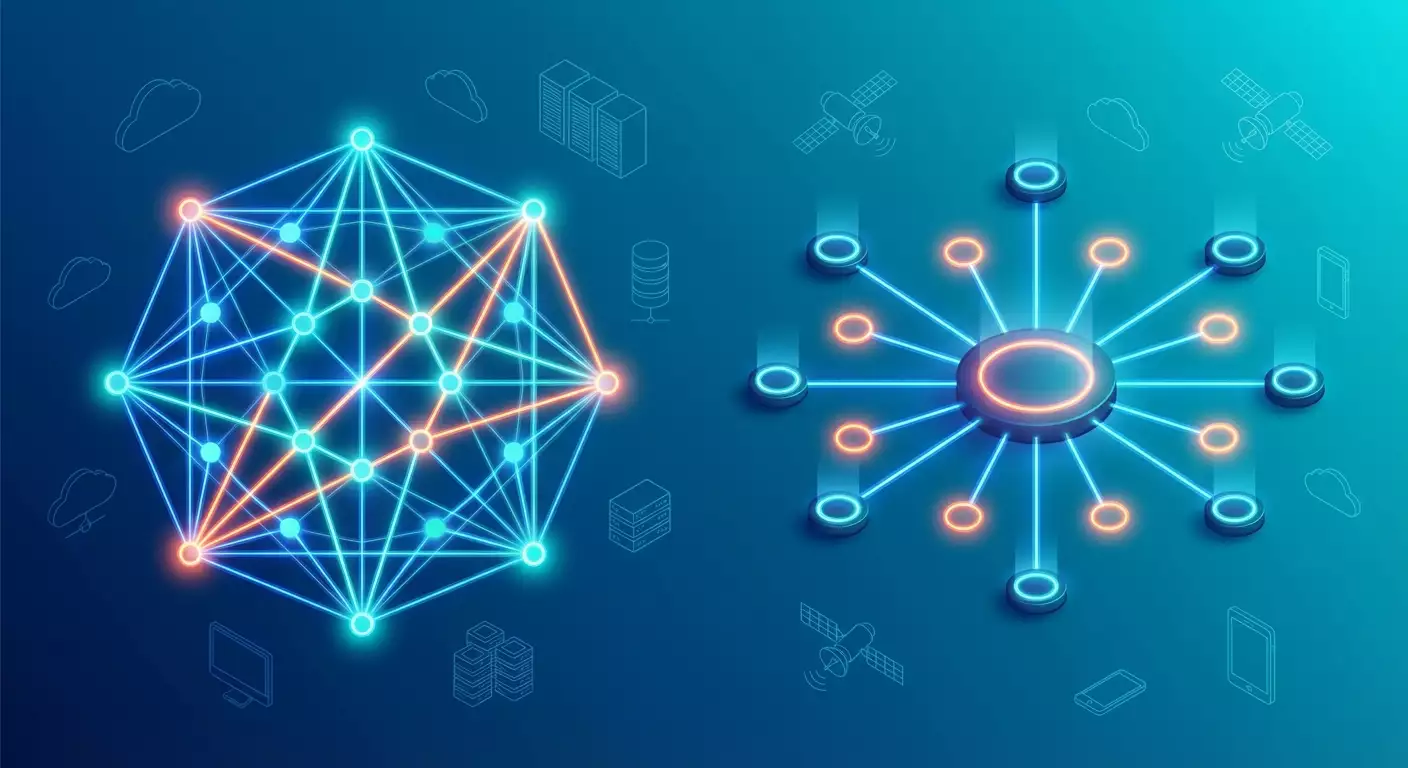
Mesh VPN — chaque nœud peut établir une connexion chiffrée directe avec un autre nœud. Moins de « zigzags » pour les paquets. Technologies : superpositions WireGuard, P2P, DHT, relais de type STUN, TURN.
Hub-and-Spoke — toutes les connexions passent par des hubs centraux. Les nœuds ne communiquent pas directement mais se connectent à un point central. Technologies : IPsec site-à-site, DMVPN avec NHRP, SD-WAN avec contrôleurs, routage et politiques centralisés.
Dilemme clé
On privilégie soit la performance et l’autonomie au bord du réseau, soit un centre unique « portail » avec un contrôle strict et un audit facilité. Les compromis sont inévitables. C’est pourquoi les hybrides sont tendance aujourd’hui. On y revient plus bas.
Fonctionnement des architectures : sous le capot
Mesh : peer-to-peer, routage et contournement NAT
Dans une mesh, un nœud découvre les autres via un plan de contrôle coordonné, et tente d’établir un tunnel direct. Le succès dépend du type de NAT, des pare-feux et des politiques. Dans le gaming, on parle de « contournement NAT », en VPN, c’est le « NAT traversal ». L’utilisation de l’UDP est quasi systématique, avec des clés courtes renouvelées, et le routage est configuré en superposition par-dessus le réseau existant.
La mécanique repose souvent sur des canaux WireGuard : protocole léger, rapide et minimaliste, idéal pour les CPU modernes. La difficulté ? Parfois impossible de traverser un périmètre d’entreprise strict. Là, un serveur relais (type TURN/DERP) est nécessaire — un surcoût de latence, mais la connexion est assurée. En revanche, si le pair-to-pair est établi, la latence s’effondre et les paquets suivent le chemin le plus court.
Hub-and-Spoke : routes prévisibles et périmètre unique
Les hubs centraux sont des routeurs ou passerelles VPN, souvent avec accélération matérielle du chiffrement et fonctions avancées d’inspection du trafic. Le réseau de succursales accède aux ressources via ce hub. Le plan de contrôle peut être local (contrôleur on-premise), cloud ou hybride. Politiques de sécurité, NAT, réseaux routés, segmentation — tout converge en un point où il est simple de collecter logs et rapports d’audit.
Côté routage, c’est la simplicité : BGP ou règles statiques définissent avec précision les flux, et le hairpin via le hub ordonne les schémas. Certes, les paquets font un détour, mais vous savez toujours où et comment ils sont contrôlés. Un impératif dans de nombreux secteurs.
Zero Trust dans les deux paradigmes
Que ce soit en étoile ou en mesh, le réseau moderne en 2026 tend vers le ZTNA. L’identité des utilisateurs et appareils prime, le réseau est secondaire. On n’autorise pas l’IP, mais « qui » et « pourquoi ». En mesh, cela s’intègre naturellement : nœud-personnalité, politiques basées sur l’identité. En hub-and-spoke, c’est géré via accès proxy, segmentation, accélération NPU d’inspection, annuaires et SSO.
Approche Tailscale et ZeroTier vs classique : ce qui change vraiment
Tailscale : WireGuard, identité et simplicité
Tailscale utilise WireGuard comme plan de données et mise sur l’identité : vous connectez un appareil via SSO, il reçoit les clés, c’est tout. Le réseau ressemble à un overlay privé (« tailnet »), et les ACL s’expriment en langage humain. La magie réside dans l’automatisation du NAT traversal et le fallback via relais, plus les mécanismes intégrés DNS, MagicDNS, nœuds de sortie. L’entrée est facile, l’interface conviviale, les politiques déclaratives. Les limites ? Inspection locale du trafic plus complexe, scénarios L2/L3 avancés demandent des astuces, et pour des besoins hautement centralisés, il faut bien penser les points de sortie/contrôle.
ZeroTier : commutateurs virtuels et style SDN
ZeroTier ressemble à un mini-SDN : réseaux virtuels, règles au niveau des flux, support à la fois L3 et L2 overlay. Idéal pour IoT et nœuds répartis souhaitant poser un réseau par-dessus n’importe quelle connexion Internet — 4G, satellite, peu importe. ZeroTier offre un contrôle flexible de la topologie. Les inconvénients sont similaires : périmètre centralisé et inspection non natives, nécessité d’un « pont vers l’extérieur » via nœuds définis, plus complexe pour répondre à certaines contraintes régulatoires sans composants additionnels.
Classiques : IPsec, DMVPN, SD-WAN
IPsec site-à-site est un cheval de bataille éprouvé, clair pour les auditeurs et supporté matériellement. DMVPN introduit la dynamique : spoke à spoke via NHRP, se rapprochant de l’expérience mesh, bien que le contrôle reste centralisé sur les hubs. SD-WAN ajoute gestion applicative, politique QoS, magie invisible de sélection de canaux. Puissant. Mais parfois trop lourd côté ingénierie : cher, matériel, licences, agents personnalisés, configurations volumineuses.
Avantages et inconvénients du mesh VPN : une analyse honnête
Performance et latence
Le mesh l’emporte quasiment toujours sur la latence quand les pairs sont connectés directement. Le détour via un hub disparaît, la route est courte, la congestion TCP s’adapte plus vite. Sur des cas concrets, on a observé jusqu’à -20-40 % de RTT entre développeurs dans différents pays. Toutefois, si on doit passer par un relais, la latence grimpe. Et en grand nombre, le schéma « tous contre tous » génère beaucoup de sessions potentielles.
Montée en charge et contrôle
À petite et moyenne échelle, le mesh est un vrai plaisir. Mais à plusieurs centaines ou milliers de nœuds, les panneaux de contrôle deviennent critiques : qui avec qui, pourquoi ? Ici, gagnent les plateformes avec ACLs robustes, tags, rôles, audits, rotation automatique des clés, découverte claire. Sans discipline, le mesh dans les grandes structures risque de devenir un « réseau spaghetti ».
Fiabilité et tolérance aux pannes
Atout fort du mesh : pas de point unique de défaillance dans le plan de données. Il pleut ? Les nœuds se regroupent. Un relais tombe ? Un autre prend le relais. Mais le plan de contrôle, comme dans toute solution gérée, doit rester accessible. Important de prévoir le comportement hors ligne, le cache ACL, les backups de signalisation et combien un « cloud provider down » est critique.
Sécurité et conformité
Identité par défaut, ports ouverts minimum, faible surface d’attaque. C’est top. Mais les normes sectorielles exigent souvent inspection : IDS/IPS, DLP, déchiffrement SSL/TLS, enregistrement des sessions. En pur P2P c’est compliqué. D’où le recours pratique aux nœuds de sortie avec inspection ou proxies : un hybride. Et ça marche.
Avantages et inconvénients du hub-and-spoke : contrôle et prévisibilité
Périmètre unique et logique simple
Un ou plusieurs hubs comme « portes » sont le rêve de l’auditeur : tous les logs réunis, inspection centralisée, segments soignés, routage prévisible. Créer une DMZ ? Facile. Forcer le trafic via NGFW ? Une règle suffit. Pratique, surtout quand l’entreprise est sous contrôle réglementaire.
Le prix du contrôle : latence et hairpin
Le défaut évident : chaque communication inter-succursale fait un détour. Si vos bureaux sont à Sydney et Tokyo, avec le hub en Europe, les utilisateurs le sentiront. Les applis temps réel surtout. On atténue par hubs régionaux, SD-WAN intelligent, caching, mais ça coûte et complique l’architecture.
Fiabilité et montée en charge
Les hubs sont des nœuds critiques. On les double, en actif-actif ou actif-passif, en cluster. Matériel avec accélération hardware, disques rapides pour logs, uplinks dédiés. Bien implémenté, c’est très fiable. Mais le coût augmente : licences, support, renouvellement matériel, expertise interne. Par contre, on sait précisément où et comment ça fonctionne.
Flexibilité pour les applications
Hub-and-spoke gère moins bien les communications adhoc. Quand il faut demain connecter directement un laptop test à un banc temporaire dans le cloud, la bureaucratie arrive : demandes, changements de politique, fenêtres. Le mesh le fait en quelques minutes, ici en heures. Pour des équipes agiles c’est un frein. Pour une banque conservatrice, c’est un atout.
Performance : latence, bande passante, CPU et MTU
Latence : chemin court vs nœud centralisé
Le mesh privilégie le trajet le plus court. En 2026, les RTT moyens entre régions cloud populaires varient de quelques dizaines de millisecondes, chaque transit en plus ajoutant un pourcentage. Si le NAT est strict et qu’un relais est nécessaire, le mesh perd son avantage. Hub-and-spoke assure la stabilité : on sait d’où vient la latence et on planifie le QoS.
Bande passante et chiffrement
WireGuard sur CPU modernes délivre sans peine des centaines de Mbps par flux. IPsec avec AES-NI et accélération matérielle peut atteindre le gigabit, surtout sur hardware dédié. Les plateformes SD-WAN utilisent les NPU pour accélérer. Le plus rapide dépend du nœud et de son rôle. Pour un laptop dev faisant un git clone depuis un pays voisin, le mesh WireGuard sera souvent plus rapide. Pour un canal 10 Gbit de bureau avec filtrage IPsec centralisé, l’approche classique gagne.
MTU, fragmentation et UDP
Les overlays réduisent la MTU. Sans découverte PMTU ni réglage MSS, on peut avoir des blocages bizarres. Le trafic UDP sur Internet en 2026 se comporte mieux qu’il y a cinq ans, les réseaux sont adaptés à QUIC et au gaming. Mais des filtres locaux persistent. La règle : testez avec des applis réelles, pas juste iperf.
Stabilité lors de pertes de paquets
Le trajet direct du mesh dépend moins des artères saturées, mais plus de la qualité des fournisseurs. Hub-and-spoke peut utiliser des algos SD-WAN avancés : FEC, duplication de paquets, buffers anti-jitter. Ces options sont coûteuses, mais elles sauvent voix et vidéo.
Sécurité et Zero Trust : identité, politiques et inspection
Identité au-delà des réseaux
En 2026, l’authentification passe quasi partout par SSO, FIDO2 et politiques conditionnelles. Les solutions mesh intègrent cette approche naturellement : l’accès au nœud dépend de « qui vous êtes » et de l’état de l’appareil, pas de l’IP. Dans hub-and-spoke, c’est géré via proxys, NAC, micro-segmentation et règles strictes entre segments.
Inspection, conformité et enregistrement du trafic
Pour inspecter tout, hub-and-spoke est plus simple : tout passe par NGFW, IDS/IPS, DLP. En mesh, l’inspection est ciblée : nœuds de sortie pour Internet, proxies locaux pour applis critiques, logs applicatifs. Cela demande une conception soignée pour éviter les « chemins détournés ».
Clés, rotation et résistance cryptographique
WireGuard et IPsec modernes assurent un chiffrement robuste. Il faut mettre en place rotation des clés, gestion des certificats, stockage sécurisé et suivi des appareils compromis. En 2026, beaucoup d’entreprises expérimentent les hybrides post-quantiques au plan de contrôle avec du classique en plan de données. Pas de précipitation, mais préparation indispensable.
Micro-segmentation et principe du moindre privilège
La segmentation grossière appartient au passé. Aujourd’hui, c’est la micro-segmentation qui prime : accès non pas sous-réseau à sous-réseau, mais service à service et utilisateur à service. Les meshes la mettent en œuvre via ACLs d’identité, hub-and-spoke avec politiques NGFW, groupes de sécurité et tags. Le résultat est le même : accès minimum, visibilité maximale.
Scénarios : quand mesh, hub ou hybride ?
Travail à distance et développement
Ici, le mesh excelle. Les développeurs, QA, SRE connectent laptops, agents de build, runners self-hosted et bancs d’essais sans prise de tête. Accès déployé en minutes, ACL en mode GitOps, routes qui tombent juste. En cas d’exigence d’inspection, on ajoute un nœud de sortie avec contrôles.
Succursales, ERP et bureaux lourds
Imprimantes, téléphonie IP, services terminaux : univers classique du hub-and-spoke. Contrôle centralisé, redondance des liens, priorité voix/vidéo. SD-WAN assure la qualité, IPsec le chiffrement, NGFW la politique. L’équipe réseau est satisfaite, l’audit tranquille.
Multi-cloud, B2B et réseaux partenaires
L’hybride « cloud-cloud » aime le mesh : on connecte VPC, clusters Kubernetes, bases et caches entre régions sans longs détours. Mais les intégrations externes et partenaires exigent souvent politique et audit renforcés. Là, un hub dédié filtre les connexions externes, pendant qu’en interne, le mesh dessert les équipes.
IoT et industrie
Selon la taille : pour des dizaines ou centaines d’appareils, mesh avec ZeroTier ou équivalent fonctionne bien sur 4G/5G. Pour des milliers d’appareils soumis à des normes OT strictes, gateways centralisés, segmentation et brokers spécialisés sont préférables. Et oui, accès physique et boot sécurisé comptent plus que le débat mesh vs hub.
Comment choisir : check-list et règle simple
Définir les patterns de trafic
Qui communique avec qui ? Utilisateur-app, app-app, base-backup ? Si les communications adhoc prédominent entre nœuds, mesh. Si 80 % du trafic sort via un périmètre unique, hub.
Exigences sécurité et audit
Besoin d’inspection totale et d’enregistrement ? Rapports simples pour régulateur ? Optez pour hub-and-spoke avec NGFW, proxy et télémétrie classique. Si l’audit est souple et que vous compensez les risques au niveau apps et identité, mesh avec inspection ciblée convient parfaitement.
Équipe et budget
Vous avez des réseaux fans de BGP, IPsec et réglages fins ? Les hubs leur plairont. Si votre équipe DevOps/SRE souhaite gérer l’accès de façon déclarative et rapide, le mesh sera leur chouchou. Côté coût, tout dépend : le mesh cloud est souvent moins cher au départ, le classique coûte plus en matériel, mais peut être rentable à haut débit.
La règle simple du 70/30
En cas de doute, faites un hybride : 70 % du trafic via hubs pour contrôle, 30 % en mesh pour flexibilité développeurs et automation. En mûrissant, vous ajustez l’équilibre facilement.
Topologies hybrides : le meilleur des deux mondes
Mesh pour l’est-ouest, hubs pour le nord-sud
Les services internes communiquent en mesh pour éviter les aller-retours. Tout l’accès Internet et les intégrations externes transitent par les hubs, équipés d’IDS/IPS et DLP. Routage et DNS séparent les domaines de responsabilité. Schéma fréquent dans les entreprises produit.
Nœuds relais, exit nodes et proxies
Quand la connexion peer directe échoue, le mesh s’appuie sur des relais. Prévoyez leur géographie. Ajoutez des exit nodes avec proxy et anti-malware pour groupes nécessitant un accès sécurisé. Choisissez bien les régions pour éviter des trajets inutiles à travers les océans.
SD-WAN en sous-couche et mesh en overlay
Le duo fonctionne bien : SD-WAN tisse un sous-réseau fiable avec SLA entre bureaux et nœuds cloud, le mesh distribue des connexions peer rapides là où la flexibilité est nécessaire. Résultat : un « chaos contrôlé » au meilleur sens.
Connaissance des routes et BGP
Parfois pertinent d’annoncer les routes mesh dans des domaines contrôlés via BGP sur les hubs. Ainsi, l’extérieur sait où se situent vos réseaux privés, le mesh gère les pairs spécifiques. Attention à ne pas embrouiller les annonces ni créer d’asymétries.
Cas d’usage et chiffres : observations pratiques
Entreprise produit distribuée
Équipes en Europe, Asie et Amérique latine. Devs font tourner containers, CI/CD, tests. Passage au mesh sur WireGuard. Résultat : 25 % de temps de release en moins, agents de build récupèrent les artefacts plus vite entre nœuds. Sécurité ? ACL par identité, MFA, politiques conditionnelles. Pour Internet, quelques exit nodes avec inspection. Coût ? Baisse des frais de gateway centralisés et onboarding simplifié.
Réseau universitaire et laboratoires
Les labs sont répartis sur plusieurs campus. Avant, hub-and-spoke avec longues listes d’exceptions. Passage à l’hybride : segments mesh locaux entre labs et hub central pour Internet et intégrations externes. Les chercheurs sont ravis : latence réduite, configurations plus fluides. L’IT sécurité garde la main sur les flux critiques.
Réseau de succursales retail
Mille magasins, caisses, scanners, Wi-Fi invités. Maintien en hub-and-spoke avec SD-WAN et NGFW. Raisons : canal Internet unique, caisses critiques, audit strict. Le mesh n’offrait pas l’inspection centralisée requise sans complexifier. Résultat : fiabilité prioritaire, latence moins critique.
IoT industriel
Capteurs, caméras, contrôleurs. Mesh léger sert à la maintenance et au diagnostic, trafic industriel passe par gateways métiers. Segmentation stricte, journaux aussi. Ça permet un bon accès aux appareils sans compromettre le réseau tech.
Pratique : recettes étape par étape et pièges
Démarrage rapide avec mesh
Étape 1 : activez SSO, MFA et politiques de posture basiques. Étape 2 : définissez tags pour appareils et groupes. Étape 3 : décrivez ACL au niveau services, pas sous-réseaux. Étape 4 : désignez un ou deux exit nodes avec inspection pour groupes nécessitant Internet. Étape 5 : vérifiez MTU et MSS clamping. Étape 6 : testez avec des applis réelles, pas juste ping.
Démarrage rapide avec hub-and-spoke
Étape 1 : choisissez hubs par région et assurez redondance. Étape 2 : définissez zones sécurité et politiques interzones. Étape 3 : déployez IPsec/DMVPN ou SD-WAN adapté. Étape 4 : activez logs, export SIEM, alertes. Étape 5 : testez bascule et dégradation qualité. Étape 6 : documentez tout pour ne pas dépendre de quelques « gourous ».
Pièges courants
MTU et fragmentation, classique. Dysfonctionnement DNS cause bugs bizarres. Routage asymétrique, une douleur. Et surtout : sous-estimer le facteur humain. Donnez des rôles clairs et des process rapides d’accès. Ne lésinez pas sur la visibilité : la télémétrie est votre meilleur allié.
Observabilité et SLO
En 2026, la norme est de mesurer les SLO réseaux : RTT cibles, pertes, disponibilité du plan de contrôle. En mesh, ajoutez taux de réussite du NAT traversal, part de trafic relayé. En hub-and-spoke, charge des hubs, files d’attente, performances chiffrement, détection IDS. L’observabilité doit servir les objectifs business, pas l’inverse.
Tendances 2025-2026 : vers où va le monde
Fusion SASE, SD-WAN et mesh
Les fournisseurs conjuguent le meilleur : mesh flexible en périphérie, points cloud pour inspection, politique d’identité. Les équipes gagnent simplicité, sécurité et prévisibilité sans sacrifier la vitesse de livraison des projets.
eBPF et accélération en périphérie
Trajets eBPF noyau, stack user-space, zero-copy : plus exotique, c’est désormais courant. Les mesh gagnent en puissance sur clients massifs, les hubs profitent d’accélérations hardware. Résultat : moins de surcharge, plus de débit.
QUIC généralisé et meilleure gestion UDP
Les réseaux se sont adaptés à QUIC. Règles et middleboxes sont plus intelligents. Pour le mesh, c’est un cadeau : UDP passe mieux, fallback intervient moins. Mais on garde toujours un relais en secours — Murphy est là.
Identité et préparation post-quantique
Les entreprises déploient rotations clés, stockages hardware, attestations d’appareils. En ligne de mire : échanges hybrides et pilotes « quantiquement résistants ». Pas de panique, mais il faut être prêt.
Conclusion : matrice simple de choix
Quand mesh
Besoin de rapidité, flexibilité, développement, environnements temporaires, multi-cloud est-ouest, maintenance IoT, bureaucratie minimale. Vos indicateurs clés sont vitesse des features et autonomie des équipes.
Quand hub-and-spoke
Contrôle strict, inspection du trafic, conformité, déploiements massifs, prévisibilité. Vos métriques sont stabilité, audit, SLA sur applis critiques.
Quand hybride
Presque toujours. Séparez le trafic par risque et criticité. Offrez aux devs la « deuxième vitesse » en mesh, aux systèmes critiques, des hubs puissants. Centralisez dans une observabilité et des process clairs. Vous verrez, la vie devient beaucoup plus simple.
FAQ
Peut-on avoir sur mesh une inspection aussi poussée que sur hub-and-spoke ?
Oui, mais de façon ciblée et architecturée : exit nodes, proxys, egress contrôlé. C’est un hybride. L’inspection totale « partout et tout le temps » est plus naturelle sur hub-and-spoke.
Qu’est-ce qui est plus rapide : WireGuard en mesh ou IPsec sur hub ?
Ça dépend de l’appareil et du chemin. Sur laptop dev, la paire WireGuard directe est souvent plus rapide. Sur hardware puissant avec accélération IPsec, ce dernier peut gagner, surtout aux très hauts débits.
Si le NAT traversal ne fonctionne pas, le mesh est-il inutile ?
Non. Les relais maintiennent la connexion au prix d’une latence accrue. Important de bien placer les relais par région et de suivre la part du trafic relayé.
DMVPN peut-il offrir une expérience quasi-mesh ?
Oui, les tunnels spoke-to-spoke via NHRP s’en approchent, mais le contrôle reste du côté des hubs. Un bon compromis pour les réseaux classiques.
Comment concilier Zero Trust et hub-and-spoke ?
Via accès proxy, identité, NAC, segmentation et politiques applicatives. Hub-and-spoke porte le transport et le contrôle, Zero Trust est la philosophie d’accès. Ils se complètent parfaitement.
Quels sont les coûts sur le long terme ?
Le mesh est souvent moins cher au départ et pour les équipes knowledge-work. Hub-and-spoke coûte plus en matériel et licences, mais est prévisible sur gros liens et secteurs régulés. Pensez TCO, pas juste mensuel.
Quelle stratégie de transition est la plus sûre ?
Hybride. Commencez par les équipes moins critiques en mesh, laissez les hubs pour le reste. Ajoutez de la visibilité, traitez les incidents, puis montez en charge. Ne cassez pas tout d’un coup partout.
